
ランサムウェア対策のバックアップとは?保管場所・世代数の決め方と復元までの運用
ランサムウェアの被害を受けた企業の多くは、バックアップを取得していたにもかかわらず、データを元に戻せていません。攻撃者がバックアップまで探し出し、暗号化や削除を図るためです。
本記事では、バックアップが戻せなくなる理由をふまえ、保管場所と世代数の決め方、バックアップ環境を守る運用、被害時の復元手順までを示します。
本記事のサマリ
-
 ランサムウェア対策のバックアップは、取得の有無ではなく感染前の状態へ戻せるかで価値が決まる
-
同じネットワーク上の保管や同期だけの運用では、バックアップも本番と一緒に暗号化や削除を受ける
-
隔離や変更できない保管に加え、保持期間の設計と管理者アカウントの保護、復元テストが欠かせない
-
遠隔地への複製やバージョン管理を備えたDirectCloudなら、戻せるバックアップ体制を築ける
 目次
ランサムウェア対策は復元できるかが要件|戻せない4つの理由
ランサムウェア(端末などのデータを暗号化して使えなくし、復号の対価を要求する不正プログラム)対策のバックアップは、取得の有無ではなく、攻撃後に感染前の状態へ確実に戻せるかで価値が決まります。その要件は、本番環境からの隔離、変更・削除できない状態での保存、感染前の世代の十分な保持、定期的な復元の確認の4つです。
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、令和8年上半期のランサムウェア被害報告件数は123件で、統計を取り始めた令和2年下半期以降、半期として最多でした。被害企業・団体の約6割を中小企業が占めています。
同庁の令和7年上半期版をもとにした埼玉県警察の資料によると、被害企業の約95%がバックアップを取得していたのに、データを復旧できたのは約15%にとどまりました。戻せない理由は、主に4つに分けられます。
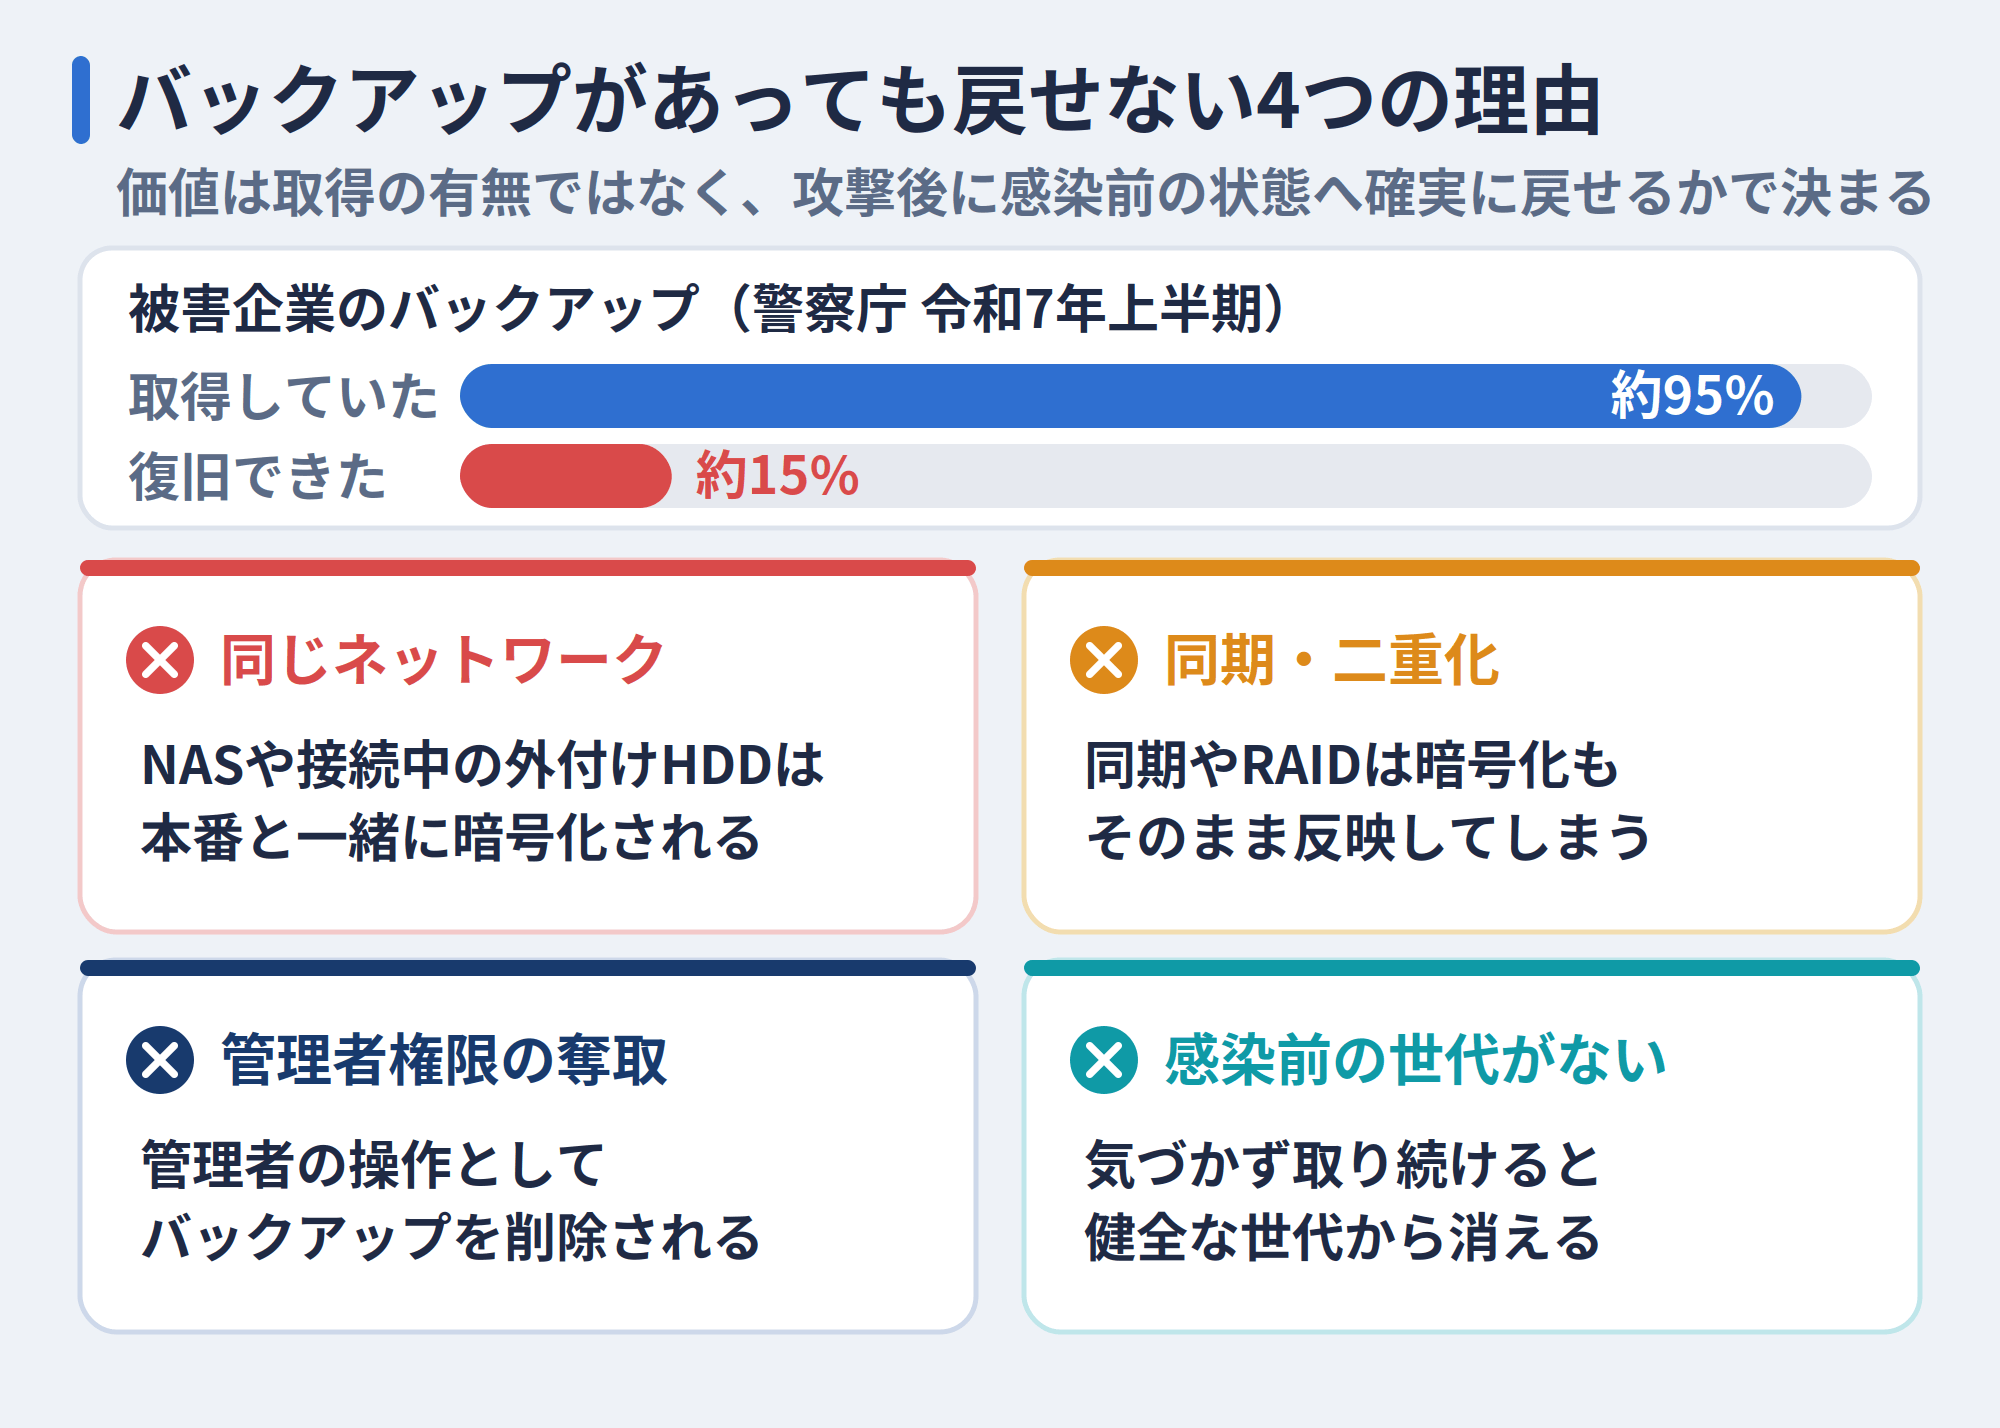
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
参照元:警察庁|令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について
本番と同じネットワークで一緒に暗号化される
社内ネットワークに常時つながったNASやバックアップサーバー、接続したままの外付けHDDは、本番データと同時に暗号化されるおそれがあります。警視庁の「マルウェア「ランサムウェア」の脅威と対策(対策編)」も、ネットワークに接続された端末内のデータまで暗号化されることがあるとしています。
遠隔地のバックアップも、VPN(インターネット上に仮想の専用回線を作る仕組み)で社内とつながっていれば同様です。先の警察庁の資料でも、復旧できなかった主な原因は「バックアップも暗号化された」ことでした。
参照元:警視庁|マルウェア「ランサムウェア」の脅威と対策(対策編)
同期・二重化のコピーも同時に書き換わる
同期や二重化の仕組みは、バックアップの代わりになりません。同期型のクラウドストレージは、端末上で暗号化されたファイルも、そのままクラウド側に反映してしまいます。PCやサーバーの特定フォルダとして組み込む同期型ストレージも、感染した端末から直接書き込めるため注意が必要です。
RAIDやミラーリングは、同じデータを複数のディスクに書き込んで機器の故障に備える仕組みです。米国国立標準技術研究所(NIST)のストレージ指針「SP 800-209」も、複製する仕組みでは過去の時点に戻せないとしています。
参照元:NIST|SP 800-209 Security Guidelines for Storage Infrastructure
参照元:University of California, Berkeley|A Case for Redundant Arrays of Inexpensive Disks (RAID)
参照元:警視庁|マルウェア「ランサムウェア」の脅威と対策(対策編)
管理者権限を奪われて削除される
攻撃者に管理者権限を奪われると、バックアップは管理者の操作として削除されかねません。警察庁の令和8年上半期の資料によると、攻撃者は組織のネットワークへ侵入した後、管理者権限の奪取を試みながら内部を探索し、重要データやバックアップを物色します。
データの窃取と暗号化はその後です。IPAの「ランサムウェア被害から学ぶ教訓集」も、侵入後に被害が広がった主な原因として、アップデートしていないNASや管理者アカウントでの運用管理を挙げています。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
参照元:IPA 独立行政法人情報処理推進機構|ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~
感染前の世代が残っていない
感染前の健全な世代が残っていなければ、バックアップがあっても戻す先はありません。IPAの「セキュリティ対策の基本と共通対策」は、データの破損から気づくまでに時間がかかると、最新のバックアップもすでに破損しているおそれがあると指摘しています。
気づかないまま取り続けたバックアップで世代が埋まり、正常な世代から順に破棄される事態が起こり得ます。障害への備えなら直近に戻せれば足りますが、ランサムウェア被害では侵入前まで遡る必要があります。
参照元:IPA|セキュリティ対策の基本と共通対策 情報セキュリティ10大脅威 2025版
参照元:IPA 独立行政法人情報処理推進機構|ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~
3-2-1-1-0ルールでバックアップ構成を見直す
3-2-1ルールは、本番データを含めてデータを3つ持ち、2種類の異なる媒体に保存し、1つを離れた場所に置くというバックアップ構成の基本です。
大阪府警察の注意喚起「ランサムウェアにご注意!」は、ランサムウェア対策として3-2-1-1-0ルールを紹介しています。1つをオフラインで、または書き換えできない状態(イミュータブル)で保管する「1」と、エラーをゼロにする「0」を加えた考え方です。各要素の内容と狙いを、次の表にまとめています。
| 要素 | 内容 | ランサムウェア対策上の狙い |
| 3 | 本番データを含めてデータを3つ持つ | 1つが失われても別のコピーから戻せるようにする |
| 2 | 2種類以上の異なる媒体に保存する | 同じ種類の機器・媒体の弱点で同時に失わないようにする |
| 1 | 1つは離れた場所に保管する | 災害や拠点の障害で同時に失わないようにする |
| 1 | 1つはオフラインまたは変更できない状態で保管する | 攻撃者やランサムウェアがバックアップに到達・改変できないようにする |
| 0 | 復元時のエラーをゼロにする | 定期的な復元テストで実際に戻せることを担保する |
このうち2つの「1」は、どこに置き、どう切り離すかで守れる範囲が変わります。
参照元:大阪府警察|ランサムウェアにご注意!
参照元:IPA|セキュリティ対策の基本と共通対策 情報セキュリティ10大脅威 2025版
バックアップの保管場所と隔離の方法
3-2-1-1-0ルールを満たすには、バックアップをどこに、どのような状態で置くかを決めなければなりません。主な保管先を、本番ネットワークとの接続、改変・削除への備え、運用上の注意の3つの観点で比べると、次の表のようになります。
| 保管先 | 本番ネットワークとの接続 | 改変・削除への備え | 運用上の注意 |
| 社内のNAS・バックアップサーバー | 自動で取得するために常時接続されることが多い | 本番と同じ経路で到達でき、同時に暗号化・削除されうる | 単独では最後の砦にならないため、別の保管先と組み合わせる |
| 外付けHDD・テープなどの取り外せる媒体 | 取得時のみ接続し、取得後は切り離す | 切り離している間はネットワーク経由で書き換えられない | 接続・取り外しの手順と担当者を決めておく |
| 同期型クラウドストレージ | 端末やサーバーと常時同期する | 端末で暗号化されたファイルが反映される。過去のバージョンが残るかはサービスによる | 過去のバージョンや削除済みファイルの扱いを事前に確認する |
| イミュータブル(WORM)対応のストレージ | ネットワーク経由で書き込む | 保持期間中は管理者を含めて上書き・削除できない | 保持期間を、発覚までの日数を踏まえて設定する |
| 遠隔地への複製 | 常時接続の場合と、隔離して保管する場合がある | 常時接続の複製は同時に暗号化されうる | 災害対策の効果はあるが、ランサムウェア対策では隔離や改変できない保管と組み合わせる |
1つの保管先に頼らず、ネットワークから切り離す、変更・削除できない状態にする、離れた場所に置く、の3つを組み合わせて考えます。続いて、各方法の進め方と、同期型クラウドを保管先に選ぶ前の確認事項を示します。
参照元:愛媛県警察|サイバーセキュリティだより Vol.67 ランサムウェアの新たな手口に注意
参照元:IPA|セキュリティ対策の基本と共通対策 情報セキュリティ10大脅威 2025版
参照元:Amazon Web Services|S3 Object Lock を使用したオブジェクトのロック

ネットワークから切り離して保管する
オフラインバックアップでは、バックアップを本番のネットワークから切り離し、ランサムウェアが届かない場所に保管します。媒体を物理的に外す方法と、ネットワーク上で隔てて論理的に切り離す方法があります。外付けHDDやテープなどの媒体は、バックアップを取る時だけ接続し、終わったら速やかに取り外す流れで運用します。
人手での取り外しは担当者の負担になりやすく、接続中に感染すれば媒体も被害を受けかねません。誰がいつ接続し、いつ外すかの手順と責任者を、あらかじめ決めておきましょう。
参照元:愛媛県警察|サイバーセキュリティだより Vol.67 ランサムウェアの新たな手口に注意
参照元:警視庁|マルウェア「ランサムウェア」の脅威と対策(対策編)
変更・削除できない状態で保管する
イミュータブル(不変)バックアップは、WORM(Write Once Read Many:書き込み後は変更できない方式)の仕組みにより、指定した保持期間が終わるまで上書きや削除をできなくする方法です。
IPAも、WORM機能などでバックアップ自体の改ざん耐性を高める策を有効としています。クラウドではAmazon Web Services(AWS)の「Amazon S3」のオブジェクトロックが一例で、コンプライアンスモードにすると、保持期間中はAWSアカウントの最上位の管理者を含めて誰も上書き・削除できません。
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編]
参照元:Amazon Web Services|S3 Object Lock を使用したオブジェクトのロック
遠隔地に複製を置く
本拠点が被災してもデータを失わないよう、本番環境とは物理的に離れた場所にバックアップを置く方法を、オフサイトバックアップと呼びます。警視庁の「安全なバックアップの取得方法と注意点」も、火災や地震などから守るため、バックアップの1つはオフィスから離れた場所に保管するよう求めています。
ただし先に挙げたとおり、遠隔地にあっても常時ネットワークでつながる複製は、ランサムウェアの被害を同時に受けかねません。オフラインや変更できない状態での保管と組み合わせることで、災害とランサムウェアの両方に備えられます。
同期型クラウドを保管先にする前に確認する
クラウドストレージをバックアップ先や業務データの保存先にする場合は、同期できるかどうかだけで判断せず、使い始める前に次の条件を確かめます。
- ●端末側で暗号化・上書きされても、サービス側に過去のバージョンが残る
- ●誤って、または不正に削除されたファイルを、一定期間は管理者が戻せる
- ●過去のバージョンや削除済みファイルを完全に消せる権限が、限られた管理者に絞られている
- ●管理者アカウントに多要素認証や接続元の制限を設定できる
- ●本番とは別の地域や系統にデータを複製できる
- ●大容量のデータを戻す場合に、どの程度の時間がかかるかを把握している
条件がそろっていれば、端末側で暗号化や削除が起きても、サービス側に残る過去の状態から戻せます。反対に、同期しかできないサービスや、端末のフォルダとして組み込んで使う構成だけに頼ると、暗号化されたファイルがそのまま反映され、感染した端末からも書き込めてしまいます。その場合は、切り離した媒体や変更できない保管先へのバックアップを組み合わせてください。
バックアップの保持期間と世代数の決め方
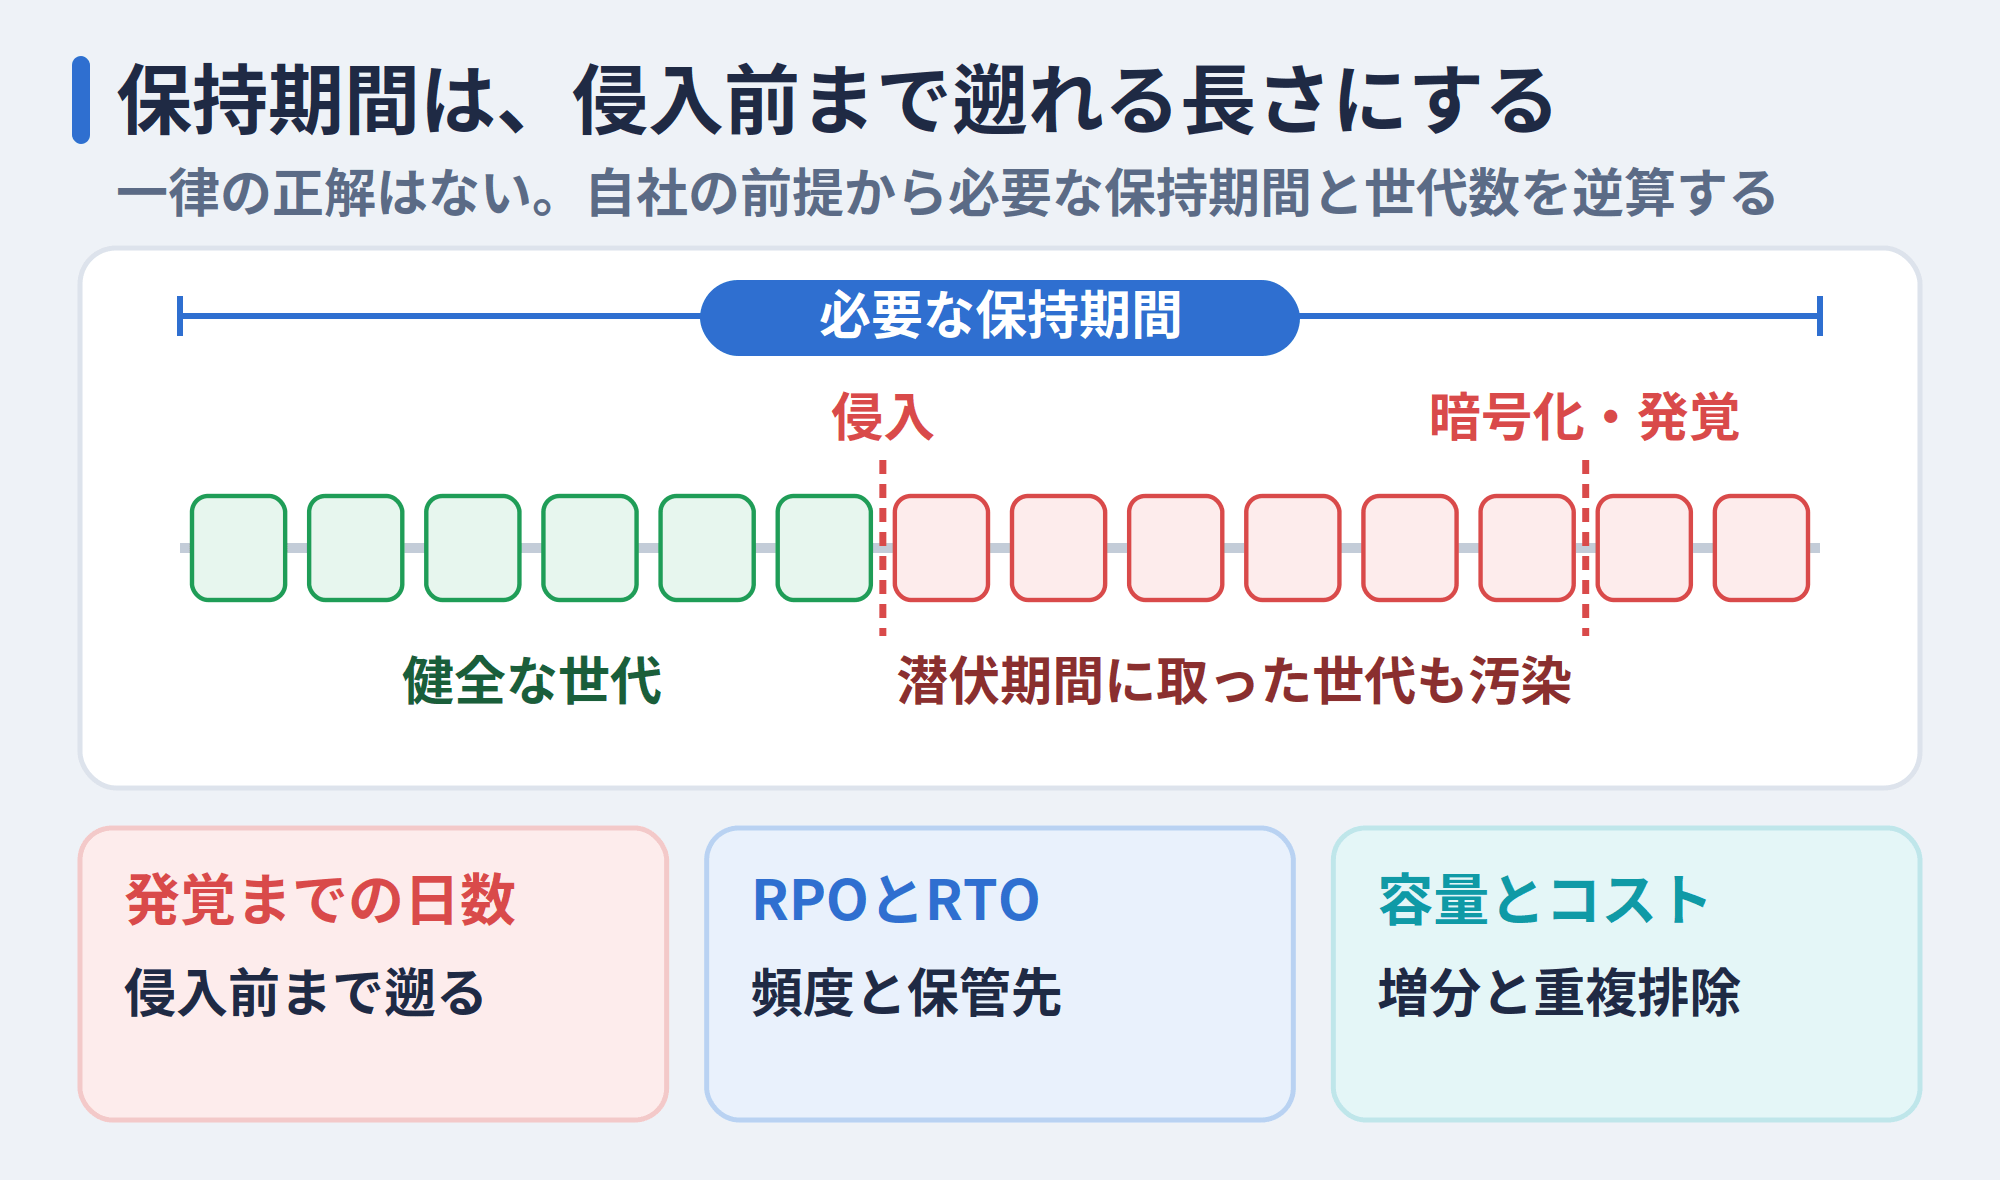
ランサムウェア対策としての保持期間に、一律の正解はありません。IPAも具体的な日数は示さず、保管方法や世代管理と合わせて、組織の方針を満たせる保管期間を決めるよう求めています。
必要な期間が組織ごとに異なるのは、侵入から発覚までの日数、業務やデータの重要度、使える容量やコストといった前提が違うためです。自社の状況から、必要な保持期間と世代数を逆算して決めましょう。
参照元:IPA|セキュリティ対策の基本と共通対策 情報セキュリティ10大脅威 2025版
発覚までの日数から保持期間を逆算する
保持期間は、侵入から被害に気づくまでの日数に、調査にかかる期間と余裕を上乗せして決めます。大阪府警察の「ランサムウェアにご注意!」も、潜伏期間を持つランサムウェアがあるとして、最新だけでなく過去の複数の時点に戻せるよう求めています。
侵入から発覚までの日数の目安としては、Google傘下のMandiantがインシデント対応の調査結果をまとめた「M-Trends 2026」が参考になります。2025年の調査では、侵入から検知までの日数の中央値は14日でした。中央値のため、半数の事案ではそれ以上の日数がかかっています。サイバー諜報など長く潜伏することを狙う攻撃では中央値が122日に達しており、攻撃の種類によっては1か月分の世代では侵入前まで遡れません。止まると影響の大きいデータほど、数か月前まで戻せる世代を残しておきましょう。
世代数は「保持期間÷取得間隔」で求められ、日次で取得して30日保持するなら30世代です。NISTの「SP 800-209」は、毎時のスナップショットを48時間分、日次のバックアップを30日分残すなど、データの種類ごとに頻度と期間を分ける例を示しています。
参照元:NIST|SP 800-209 Security Guidelines for Storage Infrastructure
参照元:Google Cloud|M-Trends 2026: Data, Insights, and Strategies From the Frontlines
RPOとRTOから取得頻度を決める
RPO(目標復旧時点)はどの時点のデータまで戻すかを、RTO(目標復旧時間)はどれくらいの時間で戻すかを示す指標です。業務システムやファイルサーバーなど、データの種類ごとに業務への影響を踏まえてRPOとRTOを決め、取得頻度と保管先を選びます。
IPAの「非機能要求グレード」は、RPOを「5営業日前の時点(週次バックアップからの復旧)」「1営業日前の時点(日次バックアップからの復旧)」「障害発生時点」といった段階で整理しています。たとえば、見積書や設計図面など毎日更新する業務ファイルを置くファイルサーバーはRPOを1営業日前の時点として日次で取得し、更新の少ない社内規程や過去の契約書は週次の取得で足りる、というように分けます。ただし、ランサムウェア被害では感染前の時点に戻すため、障害対策として決めたRPOだけでは不十分になりかねません。
増分と重複排除で容量を抑える
世代を増やすほど、保存容量は膨らみます。毎回すべてのデータを保存するフルバックアップだけで運用すると、10世代分には単純計算で10倍の容量が要り、コストがかさむからです。
フルバックアップの合間を変更分だけを取る増分や差分のバックアップでつなぎ、同じデータを1つだけ保存して重複分を参照に置き換える重複排除を使えば、容量を抑えながら多くの世代を残せます。IPAも、業務データは週に1回フルバックアップを取り、その他の日は差分バックアップを取る組み合わせを例に挙げています。
参照元:NIST|SP 800-209 Security Guidelines for Storage Infrastructure
バックアップ環境を守る運用のポイント
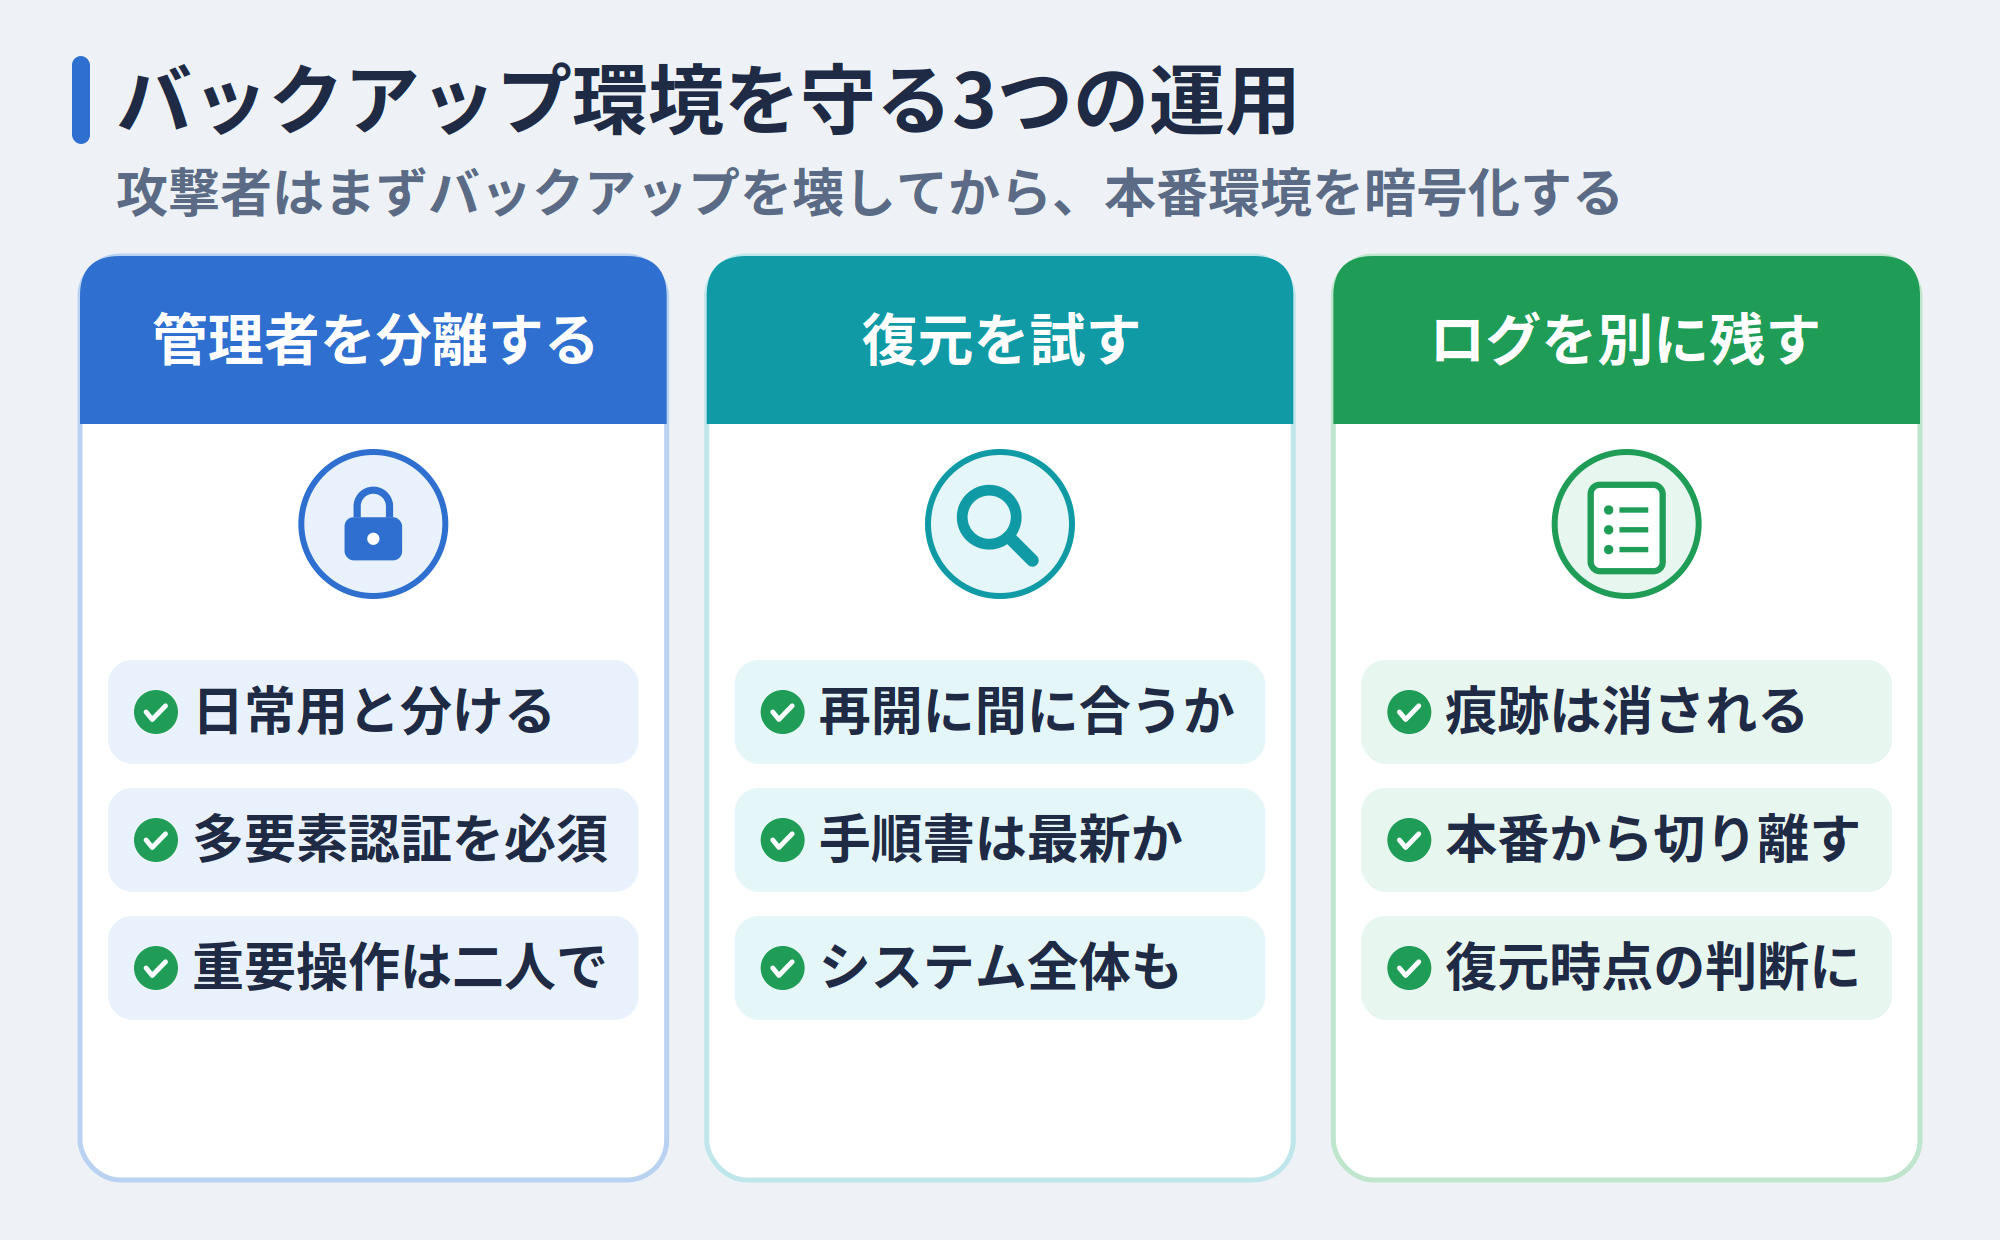
保管場所や保持期間を整えても、バックアップ環境そのものの管理が甘ければ、攻撃者に無効化されてしまいます。IPAの「ランサムウェア被害から学ぶ教訓集」によると、攻撃者はバックアップの所在を突き止め、データを持ち出してから、最終段階として暗号化を始めます。データの取得と保管だけでなく、バックアップ環境を守る運用まで固めておかなければ、被害時に戻せません。
押さえるべき運用を以降にて解説します
参照元:IPA 独立行政法人情報処理推進機構|ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~
管理者アカウントを分離し多要素認証を必須にする
バックアップシステムの管理者アカウントは、日常業務で使うアカウントと分けて用意します。IPAの教訓集が紹介する米国国立標準技術研究所(NIST)の指針も、可能な限り管理者権限のアカウントではなく、多要素認証を備えた標準ユーザーのアカウントを使うよう求めています。
管理画面へのログインには、多要素認証を必須にしましょう。保持期間の変更や削除などの重要な操作は、運用担当者を絞り、クロスチェックを経て実行する形にすると、一人の操作だけでは消せなくなります。
参照元:IPA 独立行政法人情報処理推進機構|ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~
参照元:IPA|セキュリティ対策の基本と共通対策 情報セキュリティ10大脅威 2025版
定期的に復元テストを行う
バックアップジョブの成功を確認するだけでは、戻せる保証になりません。実際にデータやシステムを戻し、業務を再開できるかまでを定期的に確かめる必要があります。テストでは、復元にかかる時間が業務の再開に間に合うか、手順書が現在のシステム構成と合っているかを確認します。
データだけが戻っても、サーバーのOSやネットワーク設定、アプリケーション環境が戻らなければ業務は止まったままです。ファイル単位の復元だけでなく、サーバーやシステム全体の復元も想定しておきましょう。
参照元:NIST|SP 800-209 Security Guidelines for Storage Infrastructure
参照元:IPA|セキュリティ対策の基本と共通対策 情報セキュリティ10大脅威 2025版
ログを別の場所に保全する
警察庁の令和8年上半期の資料によると、攻撃者は暗号化の後にログなどの痕跡を消して攻撃を終えます。ログが残っていなければ、いつ侵入され、どこまで被害が及んだかを特定できません。
独立行政法人情報処理推進機構(IPA)は、被害組織へのヒアリングをもとにまとめた教訓集で、侵入開始時期より前のバックアップは安全だとして、必要なログを保存し、安全な復元時点を判断できるようにしておくよう求めています。ログも本番環境から切り離して保存し、バックアップと同じように守っておきましょう。
参照元:IPA 独立行政法人情報処理推進機構|ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~
被害発生時にバックアップから復元する手順
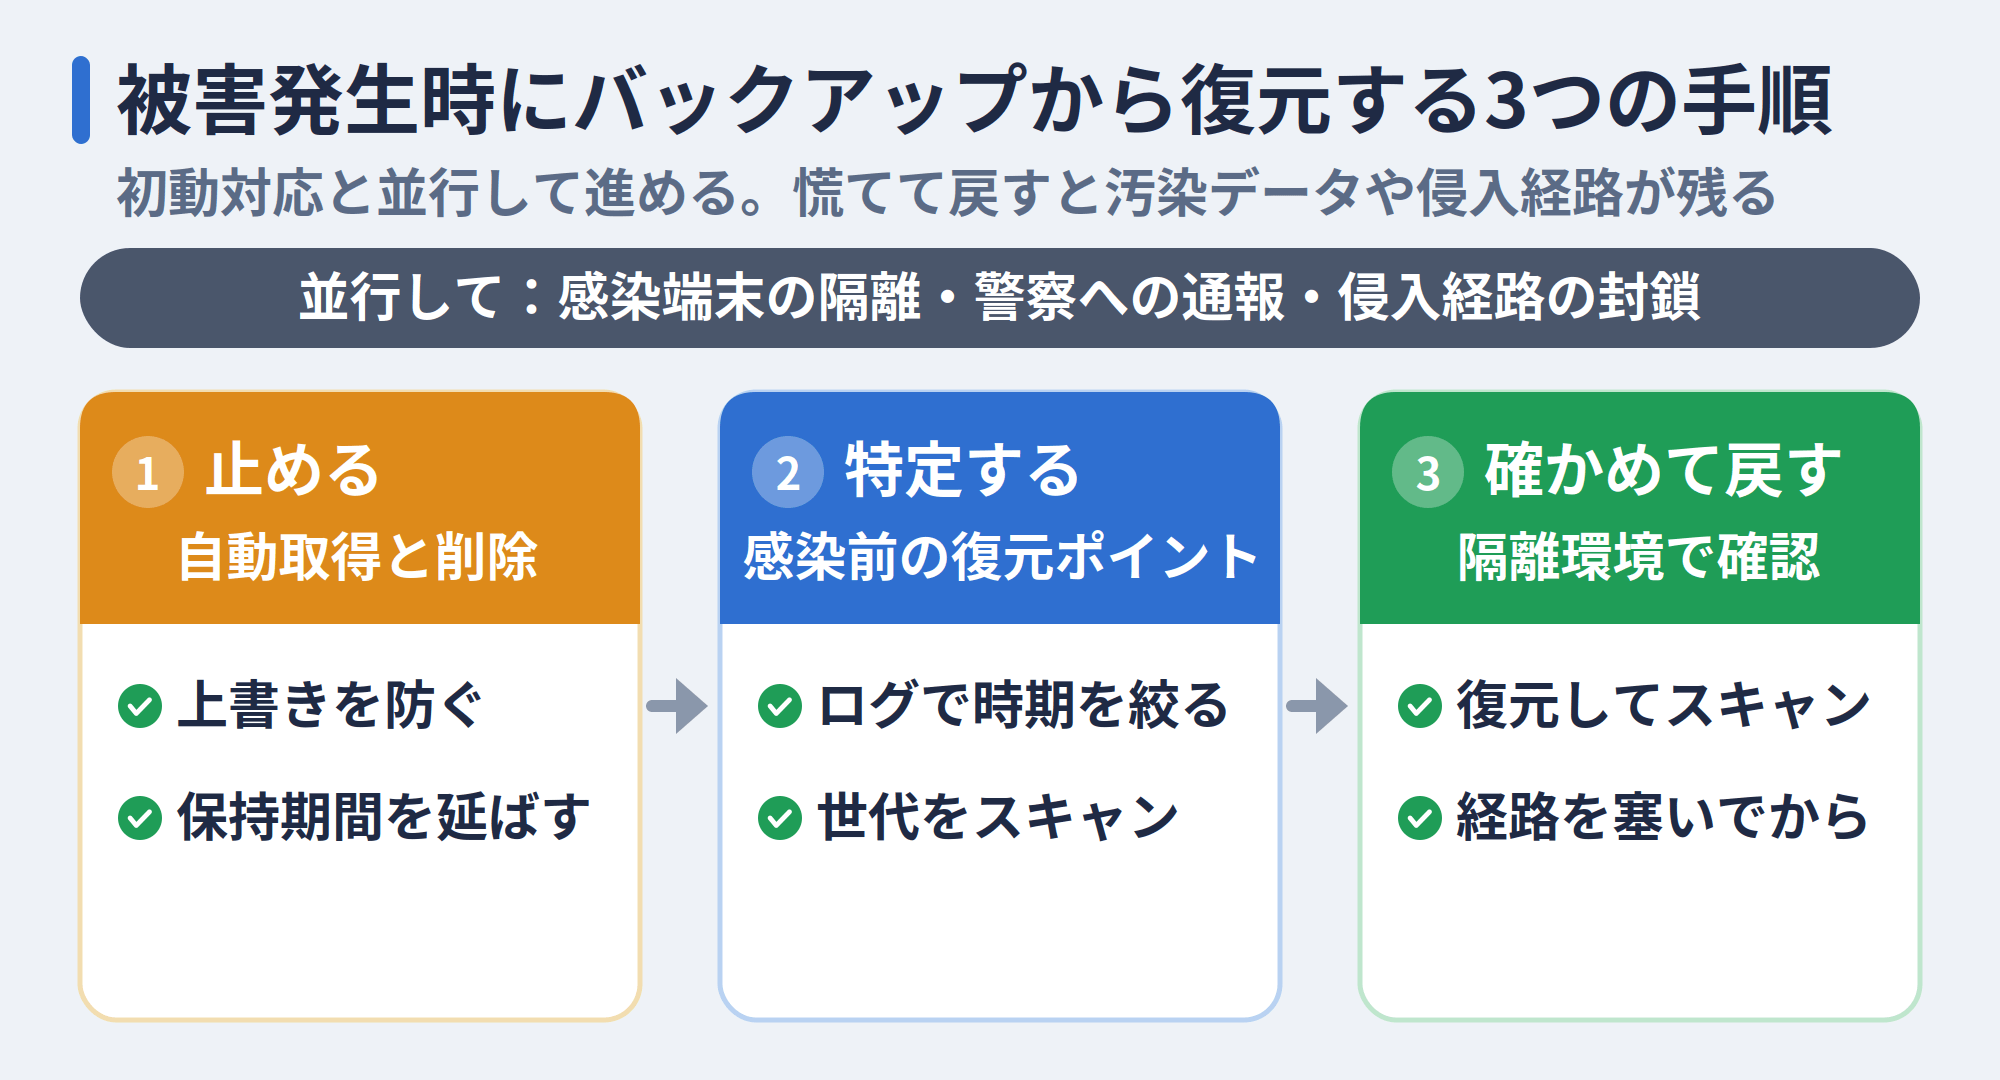
被害が発生したら、感染端末の隔離や警察への通報といった初動対応と並行して、バックアップからの復元を進めます。
インシデント対応を支援する一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)の「侵入型ランサムウェア攻撃を受けたら読むFAQ」も、被害の最小化、侵入経路の封鎖、バックアップからの復旧の3つを対応の方針に挙げています。慌てて復元を始めると、汚染されたデータを戻したり、侵入経路が残ったまま再び攻撃を受けたりしかねません。
参照元:JPCERT/CC|侵入型ランサムウェア攻撃を受けたら読むFAQ
自動バックアップと古い世代の削除を止める
復元作業に入る前に、定期的に動いているバックアップジョブを止めます。JPCERT/CCの「侵入型ランサムウェア攻撃を受けたら読むFAQ」は、自動でバックアップする仕組みでは、被害を免れた有効なバックアップが上書きされて消える恐れがあるとして、安全を確認できるまで切り離しや退避を検討するよう求めています。
暗号化されたデータが新しい世代として取り込まれるのを防ぐ目的もあります。健全な世代が保持期間の満了で消えないよう、保持期間もあわせて延ばしておきましょう。
参照元:JPCERT/CC|侵入型ランサムウェア攻撃を受けたら読むFAQ
参照元:NIST|SP 800-209 Security Guidelines for Storage Infrastructure
感染前の復元ポイントを特定する
戻す世代は、侵入や暗号化が始まった時期より前から選びます。IPAの「ランサムウェア被害から学ぶ教訓集」は、少なくとも侵入開始時期より前のバックアップは安全だとして、その時期の特定を重視しています。
時期は、侵害を受けたシステムや周辺機器のログを調べて絞り込みます。NISTの「SP 800-209」が示すように、過去のバックアップを最新のマルウェア対策ツールでスキャンし、汚染された世代を洗い出すことも手がかりになります。
参照元:IPA 独立行政法人情報処理推進機構|ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~
参照元:JPCERT/CC|侵入型ランサムウェア攻撃を受けたら読むFAQ
参照元:NIST|SP 800-209 Security Guidelines for Storage Infrastructure
安全を確認してから本番環境に戻す
バックアップそのものにも、マルウェアが紛れている可能性があります。NISTの「SP 800-209」も、攻撃者がOSイメージなどのバックアップに不正なプログラムを仕込み、復元後の環境で再び支配を取り戻す手口を挙げています。本番環境に戻す前に、隔離した環境で復元してスキャンし、安全を確かめましょう。
JPCERT/CCのFAQは、侵入経路を塞がずに復旧すると再び攻撃を受けかねないとして、復旧前の原因対処を求めています。被害の最小化、侵入経路の封鎖、バックアップからの復旧は並行して進めます。
参照元:NIST|SP 800-209 Security Guidelines for Storage Infrastructure
自社のバックアップ体制を点検するチェックリスト
自社のバックアップが、ランサムウェアの被害から戻せる状態にあるかを、次のチェックリストで点検しましょう。項目は、本記事の章の順に沿って記載しています。
- ☐バックアップの対象(ファイルサーバー、NAS、業務システム、クラウド上のデータ)を把握している
- ☐少なくとも1つのコピーが、本番のネットワークから到達できない、または変更できない状態にある
- ☐同期やミラーリングだけをバックアップとして扱っていない
- ☐クラウドストレージを使う場合、バージョン管理と削除済みファイルの保持を有効にしている
- ☐遠隔地にもコピーを置いている
- ☐保持期間を、侵入から発覚までの日数を考慮して決めている
- ☐バックアップの管理者アカウントを業務用と分け、多要素認証を設定している
- ☐復元テストを定期的に行い、復元にかかる時間を把握している
- ☐復元手順書と復元に必要な情報を、被害時にも参照できる場所に保管している
- ☐ログを本番環境とは別の場所に保全している
- ☐被害時に自動バックアップを止める手順と担当者を決めている
チェックが付かなかった項目は、該当する章に戻って見直してください。保管先や同期の項目は「バックアップの保管場所と隔離の方法」、保持期間は「バックアップの保持期間と世代数の決め方」で説明しました。
管理者アカウント、復元テスト、ログは「バックアップ環境を守る運用」の章、自動バックアップの停止は「被害発生時にバックアップから復元する手順」の章で確認できます。
DirectCloudで備えるランサムウェアからのデータ復旧
本記事で扱った課題に対し、DirectCloudで対応できる内容を次の表にまとめました。
| 本記事で扱った課題 | DirectCloudでの対応 | 該当する機能 |
| 本番と同じネットワーク上のNASだけにデータを置いている | NASのデータをクラウドへ自動で保全する | DirectCloud Gateway |
| 拠点の被災や広域障害で、データを同時に失うおそれがある | 大阪またはシンガポールのDRサイトへ複製する | 災害対策・遠隔地バックアップ |
| 暗号化されたファイルで、同期先のデータまで上書きされる | 暗号化される前のバージョンに戻す | ランサムウェア対策(バージョン管理) |
| 管理者権限を奪われ、データを削除・改変される | ワンタイムパスワードとIPアドレス制限で不正ログインを防ぎ、管理者の操作をログで確認する | ワンタイムパスワード・IPアドレス制限・操作ログ |
| 端末でファイルが暗号化される | 暗号化の挙動を検知して遮断し、自動で復元する | WhiteDefender |
DirectCloudが担うのは、3-2-1-1-0ルールのうち、離れた場所に複製を置く部分と、過去の時点からデータを戻す部分です。単体ですべての要件を満たすわけではありません。オフラインの媒体へのバックアップや定期的な復元テストと組み合わせ、自社のバックアップ構成の一部としてご活用ください。
NASのデータをクラウドへ自動でバックアップできる
DirectCloud Gatewayを使うと、既存のNASを社内でそのまま使い続けながら、NASのデータをDirectCloudへ自動で保存できます。NASの故障や災害、ランサムウェアの被害を受けた場合も、クラウド側に保全したデータから復旧しやすくなります。
NASが止まったときは、クラウド側に切り替えて必要なファイルにアクセスすることも可能です。既存のフォルダ構成や社内の運用を活かしたまま、部署や拠点ごとに段階的に導入いただけます。
参照元:DirectCloud|DirectCloud Gateway|NAS × クラウドのハイブリッドストレージ
遠隔地のDRサイトにデータを複製できる
災害対策・遠隔地バックアップでは、DRサイトとして大阪リージョンかシンガポールリージョンを選び、データを複製します。
ファイルはリアルタイムで、データベースは毎日決まった時間帯に同期されます。公式のサービス仕様で示しているRPOは24時間以内、RTOは数分です。DRサイトでの操作はダウンロードのみで、IPアドレス制限や二要素認証でアクセスを絞れます。ファイルを常に同期するため、DRサイトは災害への備えに使い、ランサムウェアからの復旧には次のバージョン管理を使います。
参照元:DirectCloud|災害対策・遠隔地バックアップで万が一の災害・トラブルに備える!
暗号化される前のバージョンに戻せる
DirectCloudは、全プランでランサムウェア対策を標準で提供しています。万が一感染して、暗号化されたファイルで上書きされても、バージョン管理機能で以前の状態に戻せます。先に挙げたとおり、同期だけの仕組みは過去の時点を残さず、暗号化されたファイルをそのまま反映してしまいます。
上書きされる前のバージョンを残している点が、同期との大きな違いです。削除されたファイルも管理者のゴミ箱から戻せます。本文で挙げた確認条件への対応は、次のとおりです。
| 確認条件 | DirectCloudでの対応 |
| 端末側で暗号化・上書きされても、過去のバージョンが残る | バージョン管理機能で、上書きされる前の状態に戻せる(全プランで標準提供)。世代はファイルが更新されるたびに作られ、ファイルごとに保存できる世代数は契約プランによって異なる(エンタープライズプランで監査オプションを利用する場合は無制限) |
| 削除されたファイルを、一定期間は管理者が戻せる | ユーザーが削除したファイルを、管理者のゴミ箱から復元できる。保存期間は利用プランによって異なるアドバンスド以上のプランでは、ゴミ箱の保存期間に制限がない |
| 完全に消せる権限を、限られた管理者に絞れる | ユーザーが使える機能を、管理者があらかじめ制限できる。エンタープライズ以上のプランに標準で付く「DirectCloud 監査」では、ゴミ箱に移したファイルも完全には削除せずに保持する。ビジネスプラン以上では管理者の操作もログに残る |
| 管理者アカウントに多要素認証や接続元の制限を設定できる | ワンタイムパスワードによる二要素認証とIPアドレス制限を組み合わせられる |
| 本番とは別の地域や系統にデータを複製できる | 災害対策・遠隔地バックアップ(オプション)で、大阪またはシンガポールのDRサイトへ複製できる |
| 大容量のデータを戻す時間を把握できる | DRサイトのRTOは数分、同期速度は100GBあたり約20分と公式のサービス仕様で示している |
DirectCloudのバージョン管理は、日次や週次で取得するバックアップとは世代の数え方が異なります。世代はファイルが更新されるたびにファイルごとに作られるため、更新のない日が続いても世代は増えず、日数の経過だけで感染前の世代が押し出されることはありません。暗号化されたファイルで上書きされた場合はバージョン管理から、元のファイルが削除されて暗号化済みのファイルに置き換わった場合は管理者のゴミ箱から、感染前の状態に戻せます。
なお、バージョン管理を使うには、管理ページとフォルダのプロパティでバージョン管理を有効にしておく必要があります。過去のバージョンへの復元はファイルごとに行うため、多くのファイルが被害を受けた場合にどの程度の時間がかかるかを、前述の復元テストで確かめておきましょう。
参照元:DirectCloud|DirectCloud ランサムウェア対策
参照元:DirectCloud|ユーザー別ストレージ容量の設定機能(フォルダごとのバージョン管理設定)
参照元:DirectCloudヘルプセンター|ファイルのバージョンを戻す方法【公開URLを確認のうえリンク設定】
参照元:DirectCloud|システム管理者の業務負担を軽減するファイル共有管理
参照元:DirectCloud|DirectCloud 監査
参照元:DirectCloud|きめ細やかなアクセスレベルでファイルの持ち出し制限
参照元:DirectCloud|情報漏洩を防ぐセキュリティ対策
参照元:DirectCloud|災害対策・遠隔地バックアップで万が一の災害・トラブルに備える!
不正ログインを防ぎ管理者の操作を記録できる
DirectCloudでは、IDとパスワードでのログイン後に、ワンタイムパスワードによる二要素認証を設定できます。IPアドレス制限と組み合わせれば、指定外の場所からのログインにだけ追加の認証を求めることも可能です。
デバイス認証で管理者が許可した端末だけにアクセスを限り、異常を検知した端末はすぐに遮断できます。ビジネスプラン以上では管理者の操作もログに残るため、不審な削除や設定変更を後から追跡しやすくなります。
参照元:DirectCloud|情報漏洩を防ぐセキュリティ対策
参照元:DirectCloud|業界トップクラス250種類以上のログ監視
端末での暗号化を検知して自動で復元できる
WhiteDefenderは、ランサムウェアによる暗号化の挙動を検知して遮断し、暗号化されたファイルを自動で復元する、PCやサーバーなどの端末で動く製品です。公式サイトでは、検知を0秒、復元を平均3.4秒と示しています(特定の検証環境での測定値)。既存のウイルス対策ソフトと競合せず、追加の防御層として共存できます。
DirectCloudのバージョン管理と組み合わせれば、端末とクラウドの両方で業務データを戻せる体制を整えられます。
参照元:DirectCloud|ランサムウェア対策ソフトならWhiteDefender(ホワイトディフェンダー)|検知0秒・自動復元
ランサムウェア対策とバックアップ運用を改善した事例
本記事で扱ったランサムウェア対策やバックアップの課題を、DirectCloudの導入で解決した企業の事例を紹介します。業種は異なりますが、いずれもオンプレミスのファイルサーバーやNASの運用に課題を抱えていました。1社目はランサムウェア対策、2社目と3社目は機器の故障や災害への備えを見直した事例です。各社の導入前の課題と、導入後に得られた成果をご参考覧ください。
ランサムウェア対策の負担を解消しリストア工数を削減
清酒「菊正宗」の製造販売を手がける菊正宗酒造株式会社様では、オンプレミスのファイルサーバーのランサムウェア対策に苦慮していました。バックアップは取っていたものの、ファイル単位でのリストアへの対応が煩雑だったと言います。
DirectCloudの導入後は、ランサムウェアなどのウイルス対策が容易になり、業務効率も向上しました。データをDirectCloudに集約したことで、ファイル単位のリストアにかかる工数も削減できています。
NAS故障の不安を解消しデータの分散保存を実現
ビルメンテナンスや不動産管理を手がけるトーセイ・コミュニティ株式会社様では、導入から5年以上たったファイルサーバーが2021年早々に故障しています。故障によるデータ消失への懸念から、堅牢なバックアップ体制を敷く必要がありました。
DirectCloud導入後は、預けたファイルがAWS東京リージョン内のデータセンター3か所に分散保存されるため、ハードウェア故障の不安とバックアップの手間から解放されています。
老朽化したサーバーから脱却し遠隔地バックアップを実現
電子部品の物流を担う株式会社アルプス物流様では、約7年使ったオンプレミスのファイルサーバーが老朽化し、容量を拡充するたびに工数や投資コストがかかっていました。
DirectCloudでクラウドに移行したことで、オンプレミスのファイルサーバーから脱却しています。有料オプションの災害対策・遠隔地バックアップ機能により、バックアップを自動で取得できるようになりました。災害の被害を受けても24時間以内にデータを戻せる体制を整え、BCP(事業継続計画)対策を強化しています。
よくある質問
ランサムウェア対策のバックアップについて、よく寄せられる質問に回答します。
自社の対策を見直す際の参考にしてください。
ランサムウェア対策にバックアップは無意味?
-
無意味ではなく、正しく設計・運用すれば有効な備えです。埼玉県警察の「ランサムウェア対策の見直しを!」によると、被害企業の約95%がバックアップを取得していたのに、復旧できたのは約15%でした。
主な原因は「バックアップも暗号化された」ことで、警察庁の「ランサムウェア被害防止対策」も、運用面の課題で復旧できなかった事例を挙げています。隔離、変更できない状態での保管、十分な保持期間、復元テストの4点を見直せば、戻せる可能性を高められます。
参照元:埼玉県警察|ランサムウェア対策の見直しを!
参照元:警察庁|ランサムウェア被害防止対策 スナップショットでバックアップの代わりになる?
-
スナップショットだけでは、バックアップの代わりになりません。短い間隔で復元できる時点を作れるため、誤操作や一部ファイルの暗号化からの復旧には役立ちます。
一方、NISTの「SP 800-209」によると、スナップショットは元データから変わった部分だけを保存するため、元データが使えなくなると一緒に使えなくなる場合が多いとされています。管理者権限を奪った攻撃者に損なわれるおそれもあるため、別の装置や媒体へのバックアップと組み合わせてください。
参照元:NIST|SP 800-209 Security Guidelines for Storage Infrastructure IPAなど公的機関はバックアップに何を推奨している?
-
公的機関は、バックアップに加え、復旧時点を判断するためのログの確保と、サイバー攻撃を想定したBCPの策定を求めています。
IPAが2026年9月に公開した「ランサムウェア被害から学ぶ教訓集」は、安全な復元時点を判断できるようログを保存することと、サイバー攻撃に対応したBCPの策定を教訓に挙げました。
警察庁の令和8年上半期の資料も、バックアップやログの適切な取得、BCPの策定などを、中小企業を中心に呼びかけています。
参照元:IPA 独立行政法人情報処理推進機構|ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について バックアップがあれば情報漏えいも防げる?
-
バックアップだけでは、情報漏えいは防げません。警察庁の令和8年上半期の資料によると、データを窃取して公開をちらつかせ、対価を要求する二重恐喝が被害の多くを占め、暗号化せずに盗むだけの手口も発生しています。
バックアップは暗号化からの復旧に役立ちますが、盗まれた情報の公開は止められないため、侵入対策やアクセス権限の管理と組み合わせましょう。JPCERT/CCのFAQも、漏えいの有無はログの調査や分析で判断するとしています。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
参照元:JPCERT/CC|侵入型ランサムウェア攻撃を受けたら読むFAQ
まとめ
ランサムウェア対策のバックアップは、取得しているだけでは備えになりません。攻撃者は暗号化の前にバックアップを探し出し、本番データと一緒に暗号化や削除を図るためです。隔離した保管、発覚までを見込んだ保持期間、管理者アカウントの保護、復元テストまでそろえてこそ、被害を受けても感染前の状態へ戻せます。まずは自社の体制を点検し、事業を止めないために足りない備えから見直しましょう。
DirectCloudは、NASの自動バックアップや遠隔地への複製、暗号化前のバージョンへの復元を備えた法人向けクラウドストレージです。戻せるバックアップ体制を整えたい企業のご担当者様は、ぜひ導入をご検討ください。
- タグ:
- セキュリティ