
ファイル共有のセキュリティ対策|4つのリスクと安全な共有方法を解説
社内外とのファイル共有は業務に欠かせない一方で、誤送信や不正アクセス、ランサムウェアによる被害の入口にもなりかねません。宛先を1つ間違えたり、異動者の権限を外し忘れたりしただけで、機密情報や個人情報が外部に渡るおそれがあります。
本記事では、ファイル共有で起こる4つのセキュリティリスクを示したうえで、技術と運用の両面から取るべき対策、安全なサービスを選ぶ基準、自社の現状を確かめるチェックリストまでを紹介します。DirectCloudを導入したことによって課題を解決した事例も取り上げているので、ファイル共有の安全性を見直す際の参考にしてください。
本記事のサマリ
-
 ファイル共有のセキュリティは、やり取りの経路で情報の漏えい・改ざん・消失を防ぐ取り組みである
-
主なリスクは、誤送信、認証情報の流出、マルウェアの拡散、シャドーITと権限の放置の4つに大別できる
-
技術的な対策は、期限の既定値や権限の棚卸しといった運用ルールと組み合わせてこそ形骸化を防げる
-
DirectCloudは、共有リンクの制限や接続元の限定、操作ログなど、4つのリスクそれぞれに対応する機能を備える
 目次
ファイル共有のセキュリティとは何を守る取り組みか
ファイル共有のセキュリティとは、社内外とファイルをやり取りする経路で、情報の漏えい・改ざん・消失を防ぐ技術的な対策と運用ルールの総称です。対策が不十分だと、機密情報や個人情報の流出、業務の停止、取引先からの信用低下を招きます。
企業情報の調査会社である東京商工リサーチの集計では、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件、漏えいした個人情報は3,063万6,910人分に達しています。
リスクは共有手段ごとに異なるため、主な用途と安全に使うための対策をあわせて下表に示しました。
| 共有手段 | 主な用途 | 主なセキュリティリスク | 安全に使うための対策 |
| メール添付 | 少量ファイルの単発の受け渡し | 誤送信、PPAPの形骸化 | 社外への送付は共有リンクに切り替える |
| USBメモリなどの記録媒体 | ネットワークを介さない受け渡し | 紛失・盗難、媒体経由のマルウェア感染 | 原則として利用を禁止または制限する |
| ファイル転送サービス | 大容量ファイルの一時的な受け渡し | URLの漏えい、事故発生時の追跡の難しさ | 操作ログを取得できる法人向けサービスに限定する |
| PCの共有フォルダ・ファイルサーバー | 社内での共有 | 権限の設定ミス、侵害された端末経由の不正アクセス | 権限を必要最小限に絞り、操作ログを取得する |
| ビジネスチャット | 会話と併せたやり取り | 誤投稿、参加者設定の誤り、アカウントの乗っ取り | 多要素認証を設定し、参加者を定期的に見直す |
| クラウドストレージ | 社内外との継続的な共有 | 外部共有の設定ミス、公開リンクの放置 | 外部共有の既定値を決め、共有リンクを定期的に棚卸しする |
社外との受け渡しは期限やパスワードを設定できる共有リンクに、社内の共有は権限とログを一元管理できる基盤にまとめると、手段ごとのリスクを抑えやすくなります。
参照元:東京商工リサーチ|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分
ファイル共有で起こる4つのセキュリティリスク
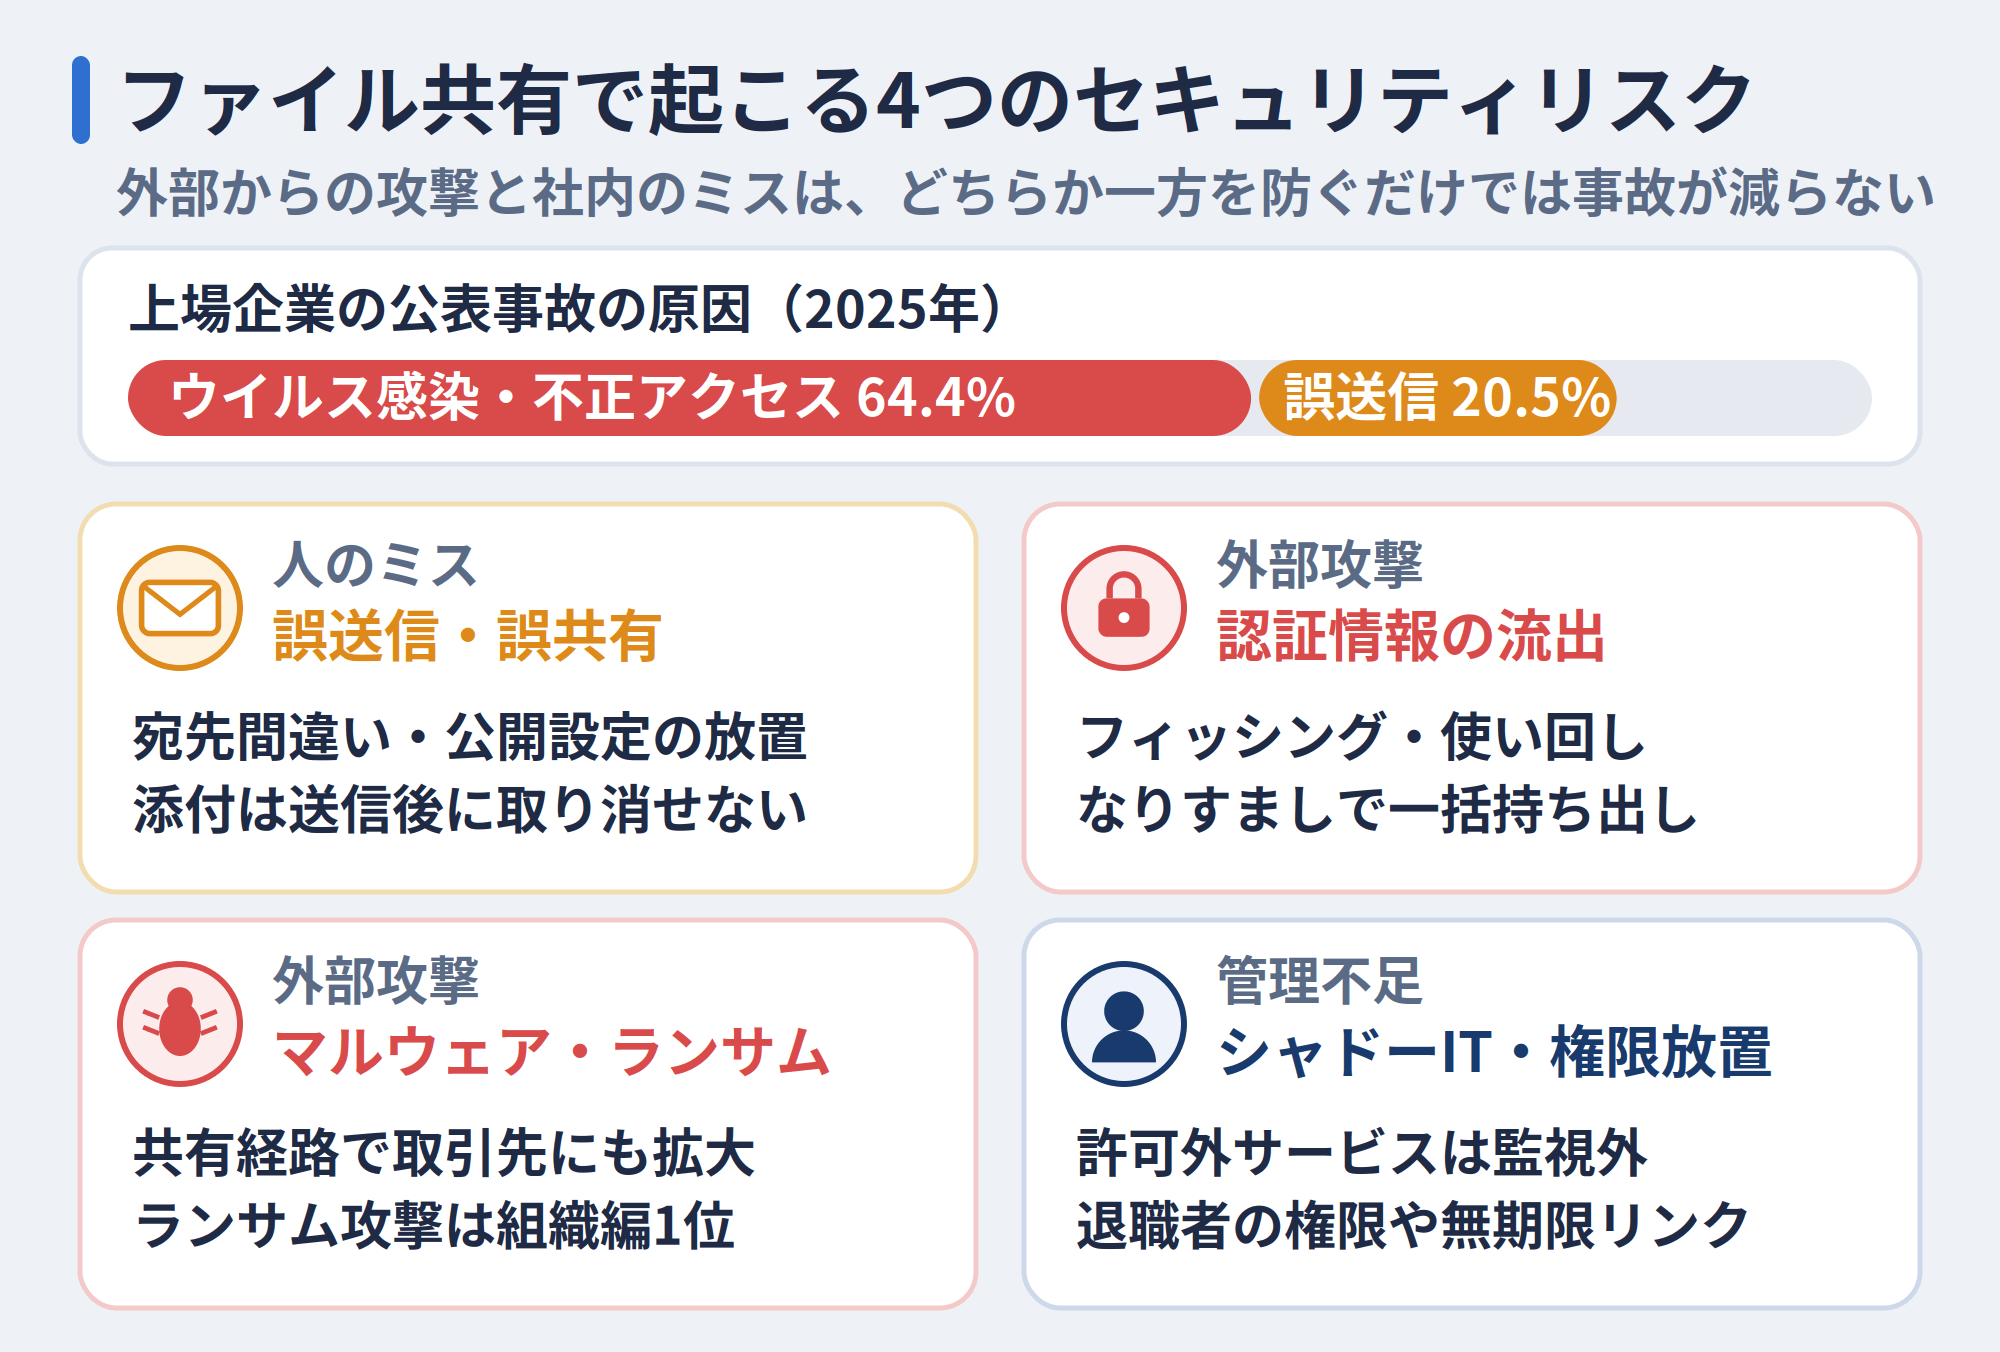
ファイル共有のリスクは、人為的なミス、外部からの不正アクセス、マルウェアの感染、管理不足の4つに大別できます。先に挙げた東京商工リサーチの集計では、2025年に上場企業とその子会社が公表した事故の原因のうち、「ウイルス感染・不正アクセス」が64.4%、「誤表示・誤送信」が20.5%を占めました。
外部からの攻撃と社内のミスは、どちらか一方を防ぐだけでは事故を減らせません。4つのリスクを踏まえ、技術と運用の両面から対策を考える必要があります。
参照元:東京商工リサーチ|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分
誤送信・誤共有で情報が外部に渡る
誤送信・誤共有は、悪意のない操作ミスによって関係者以外に情報が渡るリスクです。メールの宛先間違いや添付ファイルの取り違えのほか、クラウドストレージの共有設定を「リンクを知っている全員」にしたまま放置するケースも当てはまります。
メールに添付したファイルは、共有リンクと違って送信後に無効化できません。誤りに気づいた時点で、すでに被害は確定しています。東京商工リサーチの同じ調査でも、2025年の事故のうち「誤表示・誤送信」は37件にのぼりました。
参照元:東京商工リサーチ|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分
認証情報の流出で不正アクセスされる
IDやパスワードといった認証情報を盗まれると、ファイル共有の基盤そのものに不正ログインされてしまいます。よく使われるのは、ログイン情報を盗み出すフィッシングメールなどの手口です。複数のサービスでパスワードを使い回していれば、別のサービスから漏れた情報でも侵入を許しかねません。
一度ログインされると、攻撃者は正規の利用者になりすまし、共有フォルダや共有リンクを通じてアクセス権の範囲にあるファイルをまとめて持ち出すおそれがあります。共有ファイル全体の安全は、認証の強さに左右されます。
マルウェアやランサムウェアが共有経路で広がる
マルウェア(悪意のあるソフトウェア)に感染したファイルを共有すると、被害は自社にとどまらず取引先のシステムにも広がります。なかでもランサムウェアは、データを暗号化して身代金を要求する攻撃です。共有フォルダ上のファイルが暗号化されて開けなくなれば、業務が止まってしまいます。
情報セキュリティ対策の指針を公開する独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」でも、組織編の1位には「ランサム攻撃による被害」が選ばれました。
参照元:IPA(独立行政法人情報処理推進機構)|情報セキュリティ10大脅威 2026
シャドーITと権限の放置で統制が効かなくなる
シャドーITとは、企業が許可していない個人向けのクラウドストレージなどを、従業員が業務に使う状態のことです。管理部門の監視が届かない場所で業務ファイルがやり取りされるため、情報が漏れても検知しにくくなります。
権限の放置も、見落とされやすいリスクの一つです。異動者や退職者のアクセス権、有効期限のない共有リンクが残り続けると、本来は閲覧できない相手がファイルを開ける状態が続きます。どちらも悪意がないまま発見が遅れ、被害が広がりやすい点に注意してください。
ファイル共有のセキュリティを高める技術的な対策
前章で挙げたリスクのうち、誤送信には共有リンク、不正アクセスには権限・認証・暗号化・接続元の制限、マルウェアやランサムウェアにはバックアップと世代管理がそれぞれ対応します。続く6つの見出しで紹介するのは、いずれもシステムの設定や機能で防ぐ技術的な対策です。
ただし、技術的な対策だけでは設定の抜け漏れまでは防げません。導入した機能を正しく使い続けるために、運用ルールもあわせて整える必要があります。
脱PPAPで共有リンクに切り替える
パスワード付きZIPファイルとパスワードを別々のメールで送るPPAPは、安全な方法とはいえません。同じメール経路を使うため、攻撃者に両方まとめて取得されかねないからです。ファイルが暗号化されていることで、セキュリティソフトのウイルスチェックをすり抜ける場合もあります。
内閣府と内閣官房も、2020年11月26日からZIPファイルと同じ経路でパスワードを自動で送る方式を廃止すると発表しました。クラウドストレージの共有リンクなら、誤送信に気づいた時点でリンクを無効化し、アクセスを止められます。
参照元:内閣府|平井内閣府特命担当大臣記者会見要旨 令和2年11月24日
アクセス権限を必要最小限に絞る
最小権限の原則とは、業務に必要な相手に、必要な範囲の権限だけを与える考え方です。フォルダやファイルごとに「閲覧のみ」「編集可」「ダウンロード不可」といった権限を使い分ければ、関係者以外への漏えいを防げます。
ただし、利用者一人ひとりに個別で設定していると、設定漏れや過剰な付与が起きがちです。「経理部内で共有」「監査法人は閲覧のみ」のように、部門や役割ごとに権限をまとめて付与するルールにしておくと、最小限の状態を保ちやすくなります。
多要素認証で不正ログインを防ぐ
不正ログインを防ぐうえで有効なのが、多要素認証です。IDとパスワードに、スマートフォンに届く確認コードなど別の要素を組み合わせて本人を確かめます。認証の要素は、パスワードのように本人が記憶している「知識情報」、スマートフォンなどの機器を使う「所持情報」、指紋や顔などの「生体情報」の3種類に分けられます。
パスワードが漏れても、ほかの要素がなければ第三者はログインできません。土台となるパスワードは長く複雑にし、サービスごとに使い回さないよう、全社のパスワードポリシーで統一しておきましょう。
通信と保存データを暗号化する
暗号化は、通信を盗み見られたりファイルを盗まれたりしても、中身を読み取らせないための対策です。SSL/TLS(インターネット上の通信を暗号化する仕組み)で通信経路を守れば、送受信中の盗聴や改ざんのリスクを下げられます。
保存データをAES-256などの強力な方式で暗号化しておくと、万が一サーバー上のファイルを盗まれても、内容の解読は困難です。どちらか一方だけでは守れない場面が残るため、利用するサービスが通信と保存データの両方を暗号化しているかを、導入前に確かめる必要があります。
IPアドレスや端末で接続元を制限する
ファイル共有の基盤に接続できるIPアドレスや端末をあらかじめ限定すれば、許可していない環境からのアクセスを遮断できます。社内ネットワークや指定した拠点、管理者が許可した端末からのみ接続できる設定にしておくと、アクセス権を持つ利用者でも、場所や端末が条件に合わない限り利用できません。
端末を紛失したときや、端末の異常を検知したときに備え、管理者がその端末からの接続をすぐに遮断できる仕組みも整えておくと安心です。
バックアップと世代管理で復旧に備える
ランサムウェアの感染を完全に防ぐことは難しいため、被害を受ける前提で、業務を再開するための復旧手段を用意しておく必要があります。重要なデータは定期的にバックアップし、そのデータから実際に復旧できるかも確認しておきましょう。
バックアップが1世代だけだと、暗号化された後のデータで上書きされ、元に戻せなくなるおそれがあります。そのため、複数の世代を残しておくことが欠かせません。ファイルの変更履歴を自動で残すバージョン管理機能があれば、暗号化される前の版に戻すことも可能です。

対策を形骸化させない運用ルール
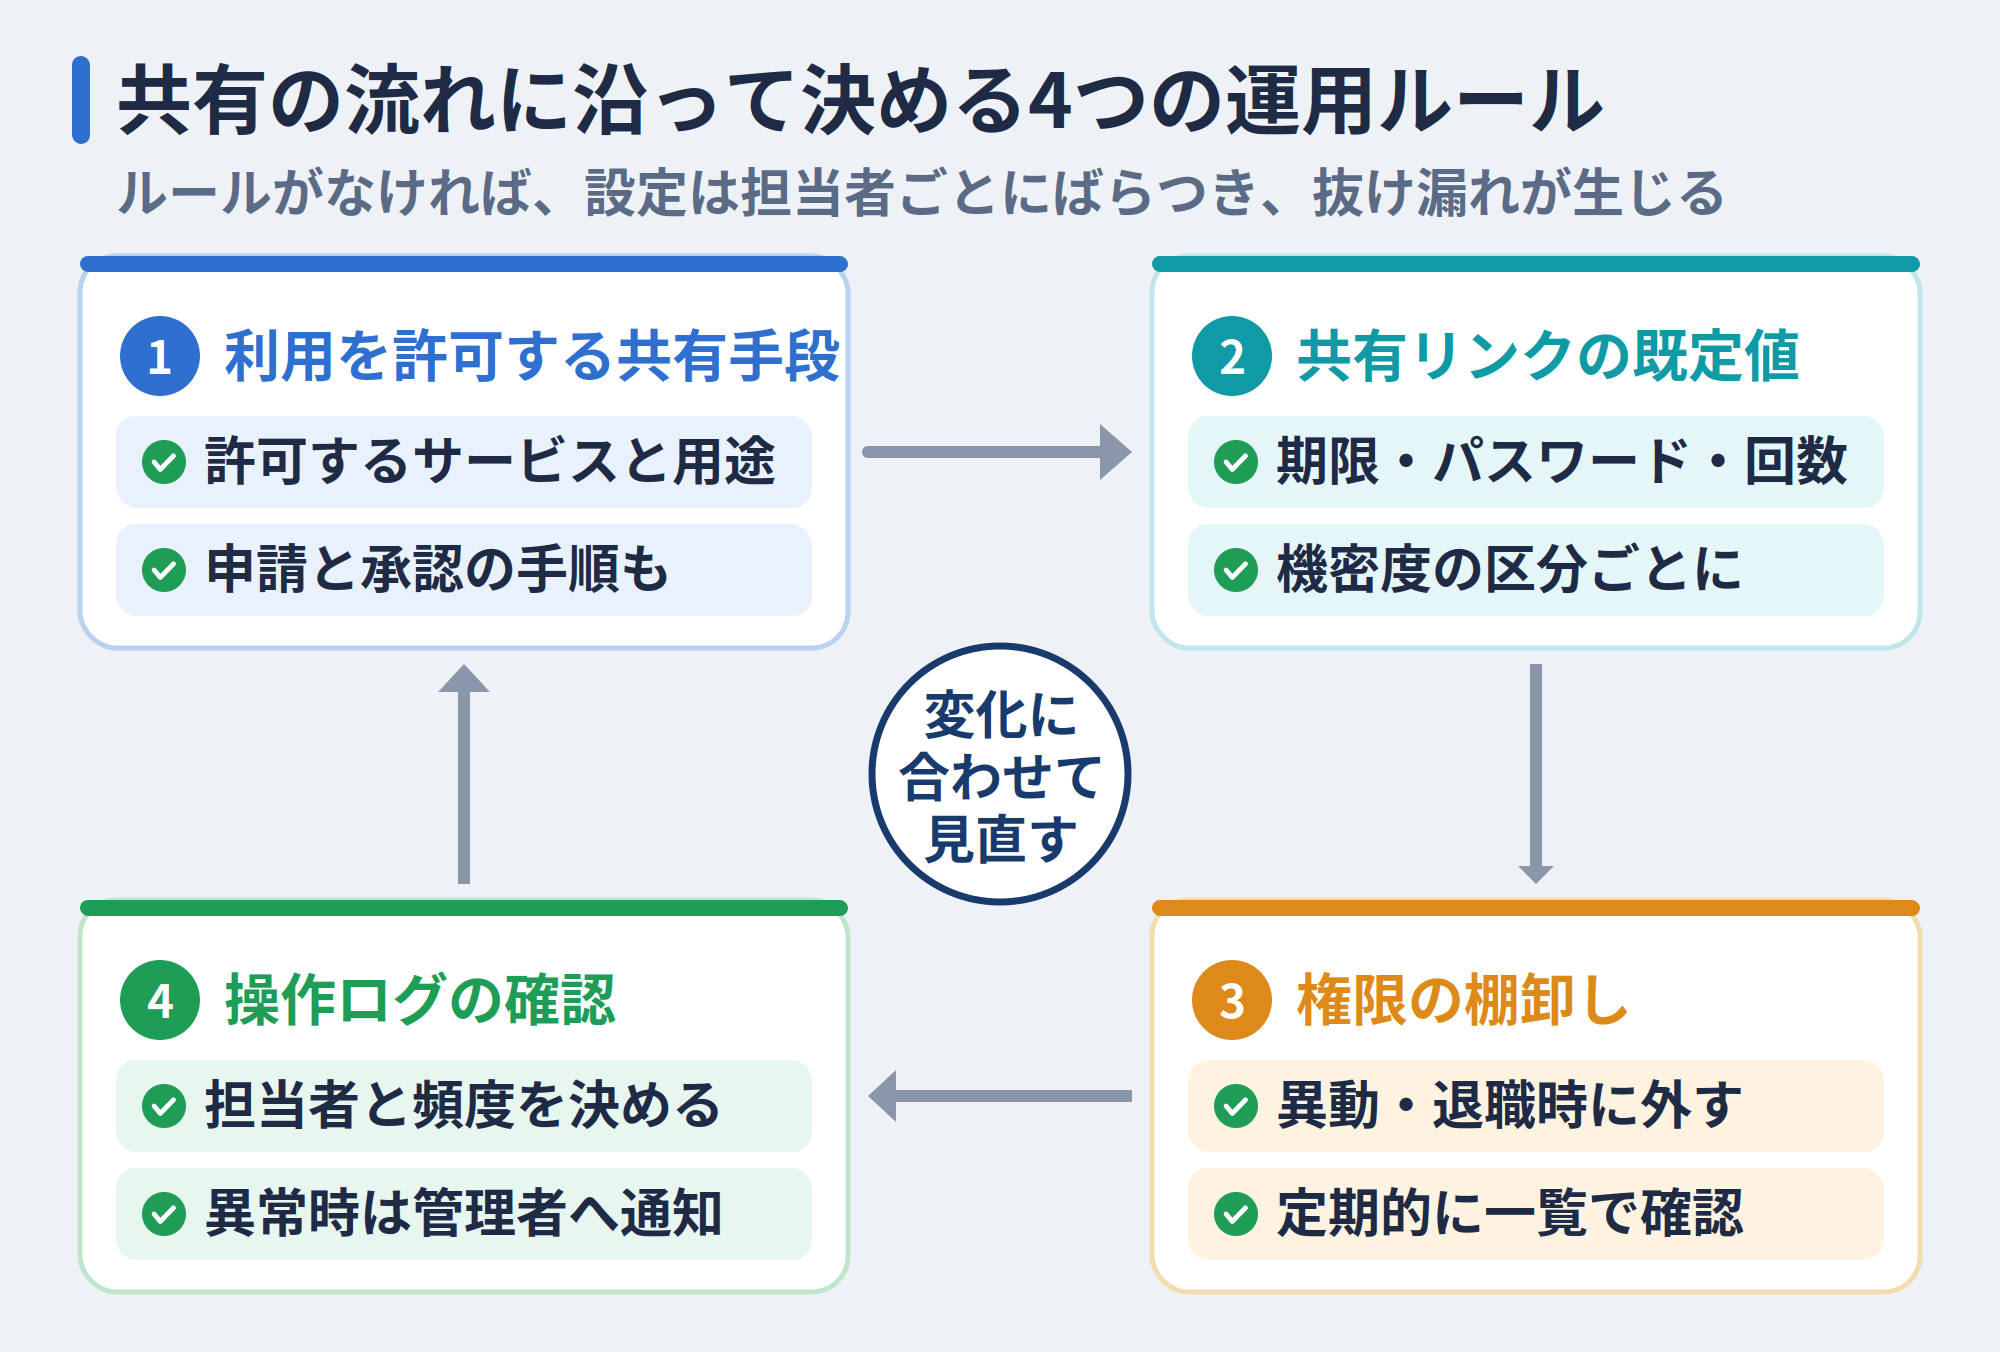
共有リンクや権限、認証などの機能を導入しても、使い方を決めるルールがなければ、設定は担当者ごとにばらつきます。情報の重要度の区分や共有の期限といった基準が曖昧なままでは、期限を付け忘れた共有リンクや外し忘れた権限などの抜け漏れも生じかねません。
技術的な対策を形骸化させないためには、続く4つの運用ルールを企業として定め、業務や体制の変化に合わせて定期的に見直す必要があります。
利用を許可する共有サービスを定める
最初に決めるべきは、業務で使ってよいファイル共有の手段です。現場で使われている手段を洗い出し、企業として利用を許可するサービスと用途を一覧にして周知しましょう。
ただし、禁止するだけでは、現場がより見えにくい手段に移る回避行動を招きます。安全で使いやすい正規の共有手段をあわせて用意することが欠かせません。新しいサービスを使いたい場合の申請と承認の手順も定め、現場が許可を得やすい状態にしておきます。個人向けの無料サービスを業務で使う際の注意点は、本記事の「よくある質問」をご覧ください。
共有リンクの期限とパスワードの既定値を決める
共有リンクの有効期限やパスワード、ダウンロード回数の上限は、担当者任せにせず、企業として既定値を決めておく必要があります。その際は、扱う情報の機密度の区分ごとに既定値を変え、機密性の高いファイルほど条件を厳しくします。具体的な日数や回数は、自社の規程に合わせて決めてください。
期限の延長は申請制にすると、期限切れのリンクが残り続けるのを防げます。誤送信や誤共有に気づいたときに備え、リンクの無効化と関係者への連絡の手順も決めておきましょう。
異動・退職時と定期的に権限を棚卸しする
人事異動や退職、プロジェクトの終了は、不要な権限が生まれる節目です。異動前の部署のフォルダに入れたままの状態や、終了した案件の共有リンクが残った状態は、先に挙げた権限の放置にあたります。節目ごとにアクセス権と共有設定を外す手順を、異動・退職の事務処理などの業務フローに組み込んでおけば、外し忘れを防げます。
そのうえで、付与済みの権限や外部共有の一覧を定期的に確認する棚卸しも行いましょう。一覧を現在の所属や担当業務と照らし合わせ、不要になった権限や使われていない外部共有を削除していきます。
操作ログを定期的に確認し異常に気づく
操作ログとは、誰が、いつ、どのファイルに何をしたかを記録したものです。事故が起きた際は、どのアカウントがどの操作をしたかをたどれるため、影響範囲の特定に役立ちます。
ただし、ログは取得するだけでは異常に気づけません。確認する担当者と頻度をあらかじめ決め、定期的に目を通す運用を定着させましょう。深夜や休日の大量ダウンロードなど、通常と異なる操作を検知したときに管理者へ通知が届く設定も整えておけば、被害を最小限に食い止められます。
安全なファイル共有サービスを選ぶ基準
社内の運用ルールを整えても、利用するサービスの機能や提供元の管理体制が不十分では、ファイル共有の安全性を保てません。提供元の体制と機能の両面から確認したい基準について、確認する内容と方法を下表に示しました。
| 確認する基準 | 確認する内容 | 確認の方法 |
| 管理者による統制 | 共有リンクの既定値や外部共有の可否を、管理者が全社に一律で適用できるか | 管理画面の設定項目を確認する |
| 第三者認証の取得 | ISO/IEC 27001、ISO/IEC 27017、ISMAPなどの認証を取得しているか | 提供元の公式サイトや認証の公開情報を確認する |
| サービスレベル | 稼働率の目標やサポート体制が、SLAなどで示されているか | 契約書やSLAの記載を確認する |
| 共有リンクの制御 | 有効期限・パスワード・ダウンロード回数を設定でき、送信後にリンクを無効化できるか | 無料トライアルで実際に設定を試す |
| 権限の粒度 | 「閲覧のみ」「ダウンロード不可」など、操作ごとに権限を分けられるか | 機能一覧や権限の対応表を確認する |
| 接続元の制限と認証 | IPアドレスや端末で接続元を限定でき、多要素認証やSSOに対応しているか | 管理画面の設定項目を確認する |
| 操作ログ | 誰が・いつ・何をしたかを記録し、検索や書き出しができるか | 取得できるログの種類と保存期間を確認する |
| 復元の手段 | ランサムウェアの被害や誤操作の後に、過去のバージョンへ戻せるか | 機能紹介や仕様書を確認する |
なかでも第三者認証は、提供元の管理体制を客観的に確かめる材料になります。ISO/IEC 27001は情報セキュリティマネジメントシステム(ISMS)の国際規格、ISO/IEC 27017はクラウドセキュリティに特化した規格です。官公庁レベルの基準を意識するなら、ISMAPへの登録も確認しておきましょう。
表の後半に挙げた機能面の基準は、前章までの技術的な対策を、サービスを選ぶ場面で確かめるための項目です。内部統制の観点からさらに詳しい要件を知りたい場合は、関連記事をご覧ください。
自社のファイル共有を点検するチェックリスト
ここまでの対策を、自社の現状と照らし合わせて点検できるチェックリストにまとめました。技術面と運用面に分けているため、実施済みの項目にチェックを入れてください。
- ☐パスワード付きZIPのメール送付を廃止し、共有リンクなど代わりの共有手段を定めている
- ☐フォルダやファイルの権限を、業務に必要な範囲に絞っている
- ☐ファイル共有の基盤に多要素認証を設定している
- ☐通信と保存データの両方が暗号化されている
- ☐接続できるIPアドレスや端末を制限している
- ☐重要なファイルを複数の世代でバックアップし、復旧できることを確認している
- ☐業務で使うファイル共有の手段を全社で把握し、利用を許可するサービスを決めている
- ☐共有リンクの有効期限・パスワード・ダウンロード回数の既定値を決めている
- ☐異動・退職・プロジェクト終了時に権限を外す手順がある
- ☐権限と外部共有の一覧を定期的に棚卸ししている
- ☐操作ログを取得し、確認する担当者と頻度を決めている
- ☐誤送信・誤共有に気づいたときの初動の手順を決めている
チェックが付かなかった項目は、機密度の高い情報を扱う部門から優先して対策を進めると、影響の大きい箇所から守りを固められます。
ファイル共有以外の対策も含めて点検したい場合は、IPAが「中小企業の情報セキュリティ対策ガイドライン」の付録として公開している「5分でできる!情報セキュリティ自社診断」などの公的な診断ツールを併用すると、組織全体の弱点も把握できます。
DirectCloudで実現する安全なファイル共有
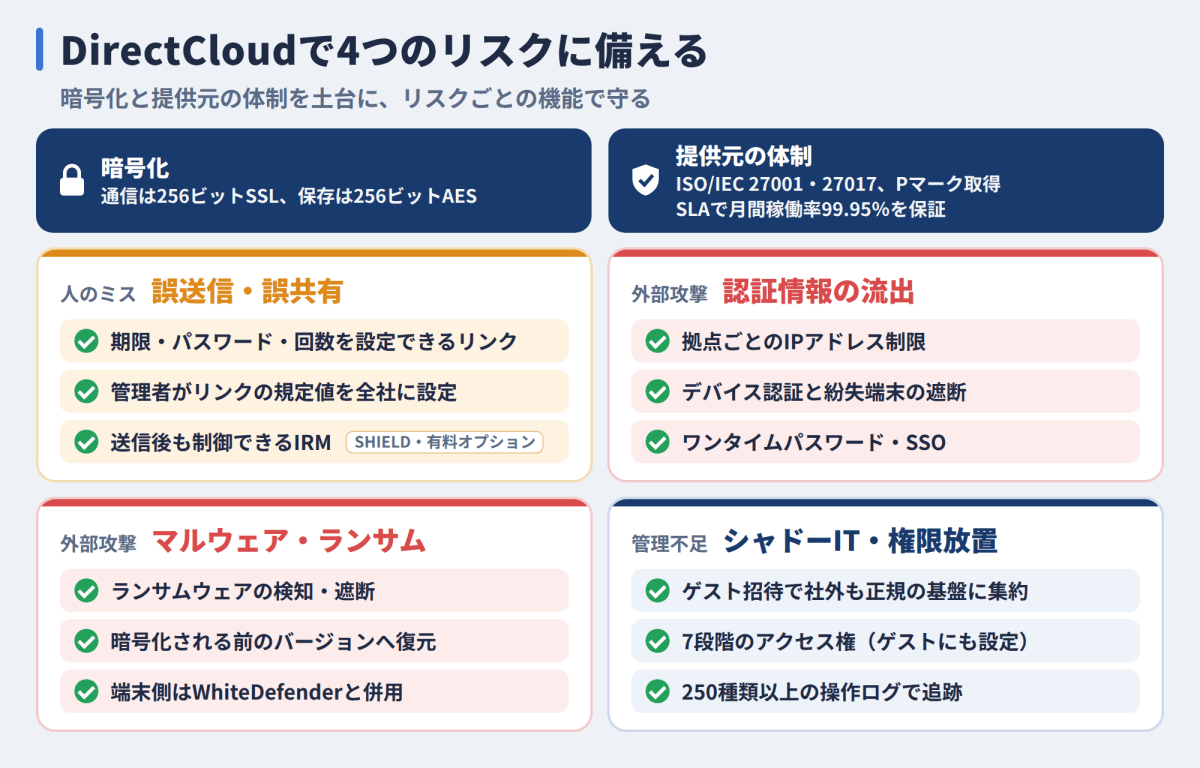
法人向けクラウドストレージ「DirectCloud」は、本記事で扱った人為的なミス、外部からの不正アクセス、マルウェアの感染、管理不足の4つのリスクに対応する機能を備えています。
通信経路は256ビットのSSL方式、保存データは256ビットのAES方式で暗号化しており、送受信中も保管中もファイルの中身を守ります。
提供元の体制も、前章で挙げた選定基準に沿って確認できます。ISO/IEC 27001・27017の認証とプライバシーマークを取得しており、サービス品質保証制度(SLA)では月間稼働率の保証値を99.95%と定めています。月別のサーバー稼働率も公式サイトで毎月公開しており、2022年から2025年までの年間平均はいずれも99.99%以上です。
管理不足のうちシャドーITへの備えには、現場が使いやすい正規の共有基盤を用意することが欠かせません。DirectCloudはスタンダードプラン以上ならユーザー数無制限で利用でき、ライセンスを持たない取引先もゲストとして招待できるため、個人向けサービスに頼る理由をなくせます。
参照元:DirectCloud|DirectCloud 利用でのISO27001(ISMS) 認証クラウドセキュリティ
参照元:DirectCloud|サービス品質保証制度(SLA)
共有リンクの期限とパスワードで誤送信に備えられる
DirectCloudでは、共有リンクでファイルを渡せるため、メール添付やPPAPに頼る必要がありません。リンクごとに有効期限やパスワード、ダウンロード回数の制限を設定でき、期限が過ぎたリンクからはファイルを取得できなくなります。
送信した後の状況も、管理者が把握できます。過去1年間の送受信ログを期間やユーザーIDで絞り込んで検索できるため、誰がいつ、どのファイルのリンクを作成・送信したかを後からたどれます。
管理者は、有効期限やパスワードの義務付け、ダウンロード回数の上限について規定値を設定できます。運用ルールで決めた既定値を、担当者任せにせず全社に適用できる仕組みです。社外に渡したファイルの閲覧や編集、印刷まで制御したい場合は、有料オプションのDirectCloud-SHIELDに含まれるIRM機能も利用できます。
参照元:DirectCloud|社内外との安全なファイル共有・外部との共同作業を実現
参照元:DirectCloud|きめ細やかなアクセスレベルでファイルの持ち出し制限
参照元:DirectCloud|機密ファイルを安全に守り、漏えいリスクをゼロに!
7段階のアクセスレベルで権限を絞り込める
アクセスレベルは、オーナー、編集者、編集者-(マイナス)、ダウンローダ、閲覧者+、閲覧者、アップローダの7種類を用意しています。プレビュー、オンライン編集、ダウンロード、リンク作成といった操作ごとに可否が分かれており、たとえば編集者-(マイナス)なら、ダウンロードはさせずに編集だけを許可できます。
DirectCloudのライセンスを持たない社外の取引先にもゲストIDを発行でき、ゲストユーザーにも同じ粒度のアクセスレベルを設定可能です。
参照元:DirectCloud|社内・取引先とのファイル共有
IPアドレス制限とデバイス認証で接続元を限定できる
IPアドレス制限とデバイス認証を組み合わせれば、拠点ごとに登録したIPアドレスや、管理者が許可したデバイスからのみDirectCloudにアクセスさせられます。従業員がデバイスを紛失した場合や、セキュリティ上の異常を検知したデバイスは、管理者がすぐにアクセスを遮断できます。
IDとパスワードに加える認証要素として、登録メールアドレスに届くワンタイムパスワードも利用できます。有効時間を過ぎたワンタイムパスワードは使えないため、IDとパスワードが盗まれても不正ログインのリスクを抑えられます。SSOにも対応しており、自社で利用しているIDプロバイダー経由でログインさせることもできます。
参照元:DirectCloud|情報漏洩を防ぐセキュリティ対策
参照元:DirectCloud|シングルサインオン(SSO)認証
ランサムウェアの検知と復元で業務停止に備えられる
Windowsのエクスプローラーから利用する「DirectCloud ドライブ」では、ランサムウェアによる異常な動作を検知・遮断し、ファイルの暗号化が進むのを防ぎます。ファイルはバージョン管理されているため、万が一感染しても、暗号化される前のバージョンへ復元できます。
ただし、対象はデータの暗号化のみを行うランサムウェアの一部で、データの窃取を目的とした攻撃には対応していません。接続元の制限やバックアップと組み合わせ、多層的な対策の一つとしてご活用ください。端末側の対策としては、ランサムウェア対策に特化したエンドポイントセキュリティ製品「WhiteDefender」も取り扱っています。
参照元:DirectCloud|ランサムウェア被害を「防いで、戻す」。ダイレクトクラウド、ランサムウェア特化型ソリューション「WhiteDefender」の代理販売を開始
250種類以上の操作ログで共有の状況を追える
取得できるログは、ファイル操作、ユーザー操作、リンクの使用状況など250種類以上です。ビジネスプラン以上では管理者自身の操作ログも確認でき、エンタープライズプラン以上で利用できる「DirectCloud 監査」を使えば、在籍していない退職者の操作ログまでたどれます。いずれも、退職者による持ち出しの調査や、管理者による操作の確認にも役立ちます。
ログは期間やユーザーIDなどの条件で絞り込んで検索でき、結果をCSVファイルで書き出すことも可能です。誰が、いつ、どのファイルに何をしたかを記録として残せるため、事故の際も影響範囲を速やかに特定できます。
ファイル共有のセキュリティを強化した導入事例
ここまで取り上げた誤送信、権限管理、接続元の制限の課題は、DirectCloudをご利用いただいている企業でも導入のきっかけになっています。
ソフトウェアの品質保証、不動産管理、建設コンサルタントと業種の異なる3社について、DirectCloud導入前の課題と導入後の成果を、各社の導入事例の記載にもとづいて紹介します。
誤送信リスクを抑え共有ルールを全社で統一
株式会社SHIFT様は、ソフトウェアの品質保証やテストを手がける企業です。導入前は、パスワード付きZIPファイルを送るPPAPの運用で、誤送信のリスクを懸念していました。組織の急成長に伴い、個人の運用に頼っていた共有方法を見直し、セキュリティ統制とルールを確立することも急務でした。
導入後は共有リンクで脱PPAPを実現し、誤送信リスクを大幅に低減しています。フォルダ構成の第1階層で「外部共有用」と「社内用」を分けるルールと、ファイルの自動削除により、ガバナンスも強化しました。
不透明だった権限を可視化し操作ログで統制
ビルメンテナンスや不動産管理を手がけるトーセイ・コミュニティ株式会社様では、ファイルサーバーを管理していた前任者の退職により、権限設定がブラックボックス化していました。Windows Server標準のログ取得機能では、いつ、誰が、どのファイルにどんな操作をしたかまで把握できず、内部統制の面でも不安が残る状態でした。
導入後は、フォルダへのアクセス権やファイル操作の権限をユーザーごとに容易に把握できるようになり、250種類以上の操作ログの取得によって内部統制を大幅に強化しています。
無料サービスの利用をやめ接続元を限定
公共事業の情報を扱う建設コンサルタントでは、企業全体で高いセキュリティが欠かせません。株式会社萩原技研様も官公庁が発注する事業の情報を扱う一方、一部では無料のファイル転送サービスを使っており、セキュリティと企業コンプライアンスの両面で不安がありました。
導入後は、デバイス認証やIPアドレス制限を活用し、社外からも安全に利用しています。アカウントを持たない相手からファイルを受け取れる受取フォルダにより、社外からのファイルの受け取りも安全に行えるようになりました。
よくある質問
本記事で紹介した対策を進めるなかで判断に迷いやすいのが、PCの共有フォルダや無料のファイル共有サービスを、業務でどこまで使ってよいかという点です。
以下では、この2つの疑問についてそれぞれお答えします。
共有フォルダのセキュリティはどう設定すればよい?
-
PCの共有フォルダは、重要度の高いファイルの共有には向きません。共有元のPCが故障すればデータが消失し、紛失や盗難にあえばそのまま情報漏えいにつながります。やむを得ず使う場合は、共有する相手と権限を必要な範囲に限定してください。
接続する側とされる側の両方のPCで、OSやセキュリティソフトを最新の状態に保つことも欠かせません。社内の共有基盤としては、権限とログを一元管理できるファイルサーバーやクラウドストレージへの移行も選択肢になります。 無料のファイル共有サービスを業務で使っても安全?
-
個人向けの無料サービスを業務で使うことは、安全とはいえません。多くは管理者による権限やログの一元管理ができず、公開設定や権限設定が個人任せになりやすいためです。
従業員が個人のアカウントで業務ファイルを共有すると、企業の統制が及ばないシャドーITとなり、情報漏えいの原因になるうえ、社内ルールに沿った監査も行き届かなくなります。業務では、管理機能やログの取得、SLAなどによるサービスレベルの保証を備えた法人向けサービスを選びましょう。
まとめ
ファイル共有のセキュリティは、技術的な対策と運用ルールを組み合わせて初めて保たれます。上場企業の情報漏えい事故では不正アクセスと誤送信がともに上位を占めており、どちらか一方を防ぐだけでは事故は減らせません。共有リンクや権限、認証、接続元の制限で入口を固め、期限の管理や権限の棚卸し、ログの確認を運用として定着させれば、取引先からの信頼を守りながら、社内外とのファイルのやり取りを安心して続けられるでしょう。
DirectCloudは、期限やパスワードを設定できる共有リンク、細かなアクセスレベル、IPアドレス制限とデバイス認証、250種類以上の操作ログを備えた法人向けクラウドストレージです。安全なファイル共有の基盤づくりに、ぜひ導入をご検討ください。
- タグ:
- セキュリティ