
マルウェア対策とは?企業が実施すべき予防策と感染時の対処フローを解説
ランサムウェアをはじめとするマルウェアの被害は、企業の規模を問わず続いています。対策ソフトを導入していても、新種のマルウェアや正規機能を悪用する攻撃は防ぎきれず、何から見直せばよいか迷う情報システム担当者は少なくありません。
本記事では、マルウェア対策を予防・検知・復旧の3段階に分けて解説し、感染時の対処フローや、自社の状況を点検できるチェックリスト、DirectCloudで補える対策も紹介します。
本記事のサマリ
-
 マルウェア対策とは、侵入を防ぎ、気づいて止め、被害後も業務を戻せる状態を整える取り組みである
-
対策ソフトだけでは新種や正規機能の悪用を防ぎきれず、予防・検知・復旧の3段階で備える必要がある
-
感染時に初動が遅れないよう、隔離・報告から駆除・復旧までの流れを手順書にしておく
-
DirectCloudに別売のWhiteDefenderを組み合わせれば、共有データの感染拡大と暗号化被害を抑えられる
 目次
マルウェア対策とは|企業が備えるべき理由
マルウェア対策とは、マルウェアの侵入を防ぎ、侵入に気づいて被害を止め、被害後も業務を元に戻せる状態を整える取り組みです。本記事は企業向けで、個人のパソコンやスマートフォンの対策は扱いません。
総務省によると、マルウェアは日々新しいものが出回るため、対策ソフトだけでは対応しきれない場合があります。後半の章では、予防、検知と遮断、復旧の3段階に分けて対策を説明します。
独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」組織編では、「ランサム攻撃による被害」が11年連続で選ばれ、1位となりました。なお、IPAは順位を対策の優先順位ではないとしており、自社に関係する脅威には漏れなく備える必要があります。
マルウェアとウイルスの違い
マルウェアは、利用者や組織に害を与える目的で作られたプログラムをまとめて指す言葉で、Malicious(悪意のある)とSoftwareを組み合わせた造語です。ウイルスはその一種で、ほかのファイルに寄生して増えるのが特徴です。
総務省は、侵入して増殖するものを狭義のウイルスとし、ランサムウェアやスパイウェアなどを含めて「広義のウイルス」と呼ぶ場合もあると説明しています。
たとえば社内規程の名称が「ウイルス対策規程」でも、対象はワームやランサムウェア、ファイルを残さず動くものまで含めて運用してください。
主なマルウェアの種類
マルウェアは種類ごとに動き方が異なり、企業が受ける影響も変わります。総務省は、自己増殖や情報の漏えい、遠隔操作、ファイルの暗号化などをマルウェアの主な活動に挙げています。
影響の違いを知っておけば、業務に合わせて警戒すべき種類を絞り込めます。たとえば取引先とファイルをやり取りする機会が多い部署では、無害なファイルを装うトロイの木馬に注意が必要です。
代表的な種類と主な動作、企業への主な影響を下の表にまとめました。
| 種類 | 主な動作 | 企業への主な影響 |
| ウイルス | 他のファイルやプログラムに寄生して自己増殖する | 社内の端末やファイルに感染が広がる |
| ワーム | 単体で自己増殖し、ネットワークを通じて感染を広げる | 短期間で多くの端末に被害が広がる |
| トロイの木馬 | 無害なソフトを装って侵入し、バックドア(不正な侵入口)を作る | 外部から遠隔操作される入口になる |
| スパイウェア・キーロガー | 端末内の情報や入力内容を外部へ送信する | 認証情報や機密情報が漏えいする |
| ランサムウェア | ファイルを暗号化し、復旧と引き換えに身代金を要求する。暗号化せずにデータ公開を予告する手口もある | 業務停止と情報漏えいが同時に起こる |
| ボット | 外部からの指令で遠隔操作される | 他社への攻撃の踏み台に悪用される |
参照元:総務省|マルウェア(ウイルス等)とは?|国民のためのサイバーセキュリティサイト
感染した企業が受ける被害
感染した企業が受ける損害は、主に情報漏えい、業務停止、復旧費用と機会損失、取引先への被害拡大と信用低下の4つです。
ファイルを暗号化されると業務が止まり、復旧費用と停止中の売上の損失が生じます。総務省も、システム停止による損失や顧客情報の漏えいによる評判の低下を挙げ、被害は多くの場合、取引先や顧客にも及ぶとしています。
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」では、ランサムウェア被害企業の約6割が中小企業でした。復旧に1,000万円以上を要した組織が6割、1か月未満で復旧できた組織は5割弱にとどまり、規模を問わず備えが要ります。
参照元:総務省|情報セキュリティ対策の必要性
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
マルウェアの主な感染経路
総務省は、マルウェアが記憶媒体や電子メール、ホームページの閲覧など、複数の経路から侵入するとしています。
主な経路と手口、対応する本記事の章を下の表にまとめたので、自社で利用の多い経路から確認してください。
| 感染経路 | 主な手口 | 対応する本記事の章 |
| メール | 添付ファイルの開封、本文URLのクリック、HTMLメールのスクリプト、文書ファイルのマクロ | 侵入を防ぐ予防策(入口の制御・従業員教育) |
| Webサイト・ソフトウェア | 改ざんされたサイトの閲覧、信頼できないサイトで配布されたプログラムのインストール | 侵入を防ぐ予防策(OS・ソフトの更新、入口の制御) |
| USBメモリなどの外部記録媒体 | 差し込んだだけで自動実行される | 侵入を防ぐ予防策(入口の制御) |
| ファイル共有 | ファイル共有ソフトでの入手、感染端末からネットワーク上の共有フォルダへの感染 | 検知・遮断の対策(共有・保管データへの拡散防止) |
| VPN機器など外部公開機器 | 未修正の脆弱性や漏えいした認証情報を悪用した遠隔からの侵入 | 侵入を防ぐ予防策(OS・ソフトの更新、認証の強化) |
ランサムウェアでは、メールの添付ファイルによる感染は少なくなっています。先に挙げた警察庁の資料によると、未修正の脆弱性(ソフトウェアの欠陥)や漏えいした認証情報を悪用し、外部から侵入する手口が多くを占めます。
侵入経路の約5割はVPN機器(インターネット上に仮想の専用回線を作る機器)でした。メール対策だけでは防げないため、機器の更新と認証の強化も欠かせません。
侵入を防ぐマルウェア対策|技術・運用・人の予防策
侵入を防ぐ予防策は、技術的な対策と、運用や人の対策を組み合わせてはじめて機能します。更新や対策ソフト、入口の制御、認証といった技術面だけでは、巧妙なメールを従業員が開く事態まで防ぎきれないためです。
総務省も、特定の組織を狙う標的型攻撃メールについて、フィルタリングや対策ソフトで検知できないものが多いとし、従業員の意識向上を含む多層的な対策を求めています。
続く見出しでは、技術面の4つの対策と、ルールと教育による対策を順に説明します。
OS・ソフトウェアを最新の状態に保つ
マルウェアの多くはOSやソフトウェアの脆弱性を突いて入り込むため、更新プログラムの速やかな適用が予防の基本です。総務省も、脆弱性を残したままでは、ほかの対策を重ねても攻撃を防ぎきれないとしています。
更新の対象はPCに限らず、VPN機器やルーター、サーバーなど外部に公開された機器も含まれます。
情報システム部門は、端末の情報をまとめて管理する資産管理ツールで更新を一括配布し、端末ごとの適用状況を確かめると漏れを防げます。サポートが終了したOSやソフトは使い続けず、計画的に入れ替えましょう。
参照元:総務省|サポート切れソフトウェアを利用しないようにしよう
参照元:総務省|ソフトウェアの最新化・脆弱性管理
対策ソフトを全端末に導入して更新する
対策ソフトは導入して終わりではなく、総務省はパターンファイルの更新、契約期間の確認、定期的なスキャンの実行をあわせて求めています。パターンファイルはマルウェアを見分けるための定義データで、古いままではかえって危険な状態になりかねません。
たとえば契約の更新時期を経理部門だけが把握していると、期限切れに気づかず更新が止まるおそれがあります。導入台数と更新状況は、情報システム部門がまとめて把握できる状態にしておきましょう。
法人向け製品を選ぶ際は、自社の環境に照らして下表の観点を確認してください。
| 選定の観点 | 確認すること | 本記事の関連箇所 |
| 一元管理 | 全端末の導入状況・定義ファイルの更新状況を管理画面で把握でき、利用者による設定変更を制限できるか | 本H3 |
| 保護の範囲 | 侵入を防ぐ機能(EPP)だけか、侵入後の検知・対応(EDR)まで含むか | H3. EDRで端末の不審な挙動を検知する |
| 対応する端末 | Windows・Macのほか、サーバーや仮想デスクトップ(VDI)に対応しているか | H3. VDI環境でもマルウェア対策は必要? |
| 運用体制 | アラートの確認を自社で行うか、監視を外部に委託するサービス(MDR)を利用できるか | H3. EDRで端末の不審な挙動を検知する |
導入の順番は、まず全端末にEPPをそろえ、次に侵入後に気づくためのEDRを加える流れが基本です。アラートを確認する専任者を置きにくい中小企業では、監視を外部に任せるMDRを組み合わせる方法もあります。
メール・Web・外部媒体の入口を制御する
メール、Web、外部媒体の3つの入口では、不正なファイルを持ち込ませない仕組みが要ります。
メールは添付ファイルやURLを検査する製品を導入し、業務で使わない形式の添付は受信を拒否します。IPAはメールで感染を広げるEmotetの対策として、業務で使わないマクロの無効化を求めています。HTMLメールのテキスト表示も、スクリプトによる感染の危険を下げる手段です。
Webは不要なサイトの閲覧を制限し、ソフトウェアの導入を申請制にします。外部媒体は許可していないUSBメモリの利用を制限し、自動再生機能を止めておきましょう。
参照元:IPA|Emotet(エモテット)対策
参照元:総務省|電子メールとWebサイトにおける対策
参照元:総務省|マルウェア(ウイルス等)対策管理
権限を最小限に絞り認証を強化する
マルウェアは、感染した端末にログインしている利用者の権限の範囲で被害を広げます。IPAも「情報セキュリティ10大脅威 2026」解説書で、共有サーバーなどへのアクセス権を最小限にするよう求めています。権限を業務に必要な範囲に絞れば、被害を小さくできます。
管理者権限は日常業務用のアカウントと分け、一般の利用者には付与しません。総務省も、管理者のアカウントは攻撃者に狙われやすいとしています。
認証情報は情報窃取型のマルウェアや、偽サイトへ誘導するフィッシングで盗まれうるため、パスワードとは別の要素で本人を確かめる多要素認証を導入しましょう。
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編]
参照元:総務省|アカウント管理
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
従業員教育と運用ルールを整える
システムをすり抜けたメールやファイルを最後に止めるのは、従業員の判断です。不審なメールの見分け方と、開いてしまったときの報告先を周知しておく必要があります。
訓練は実際の手口に近い形で定期的に行います。総務省は、疑似的な標的型攻撃メールを従業員に送り、教育の効果測定に使う方法を紹介しています。たとえば経費精算の締め切りを装ったメールで、開封数と報告数の推移を追います。
ソフトウェアの導入申請、外部媒体の利用、私物端末の業務利用などは社内ルールとして定め、情報セキュリティポリシーに文書化しましょう。
侵入に気づき被害を止める検知・遮断の対策
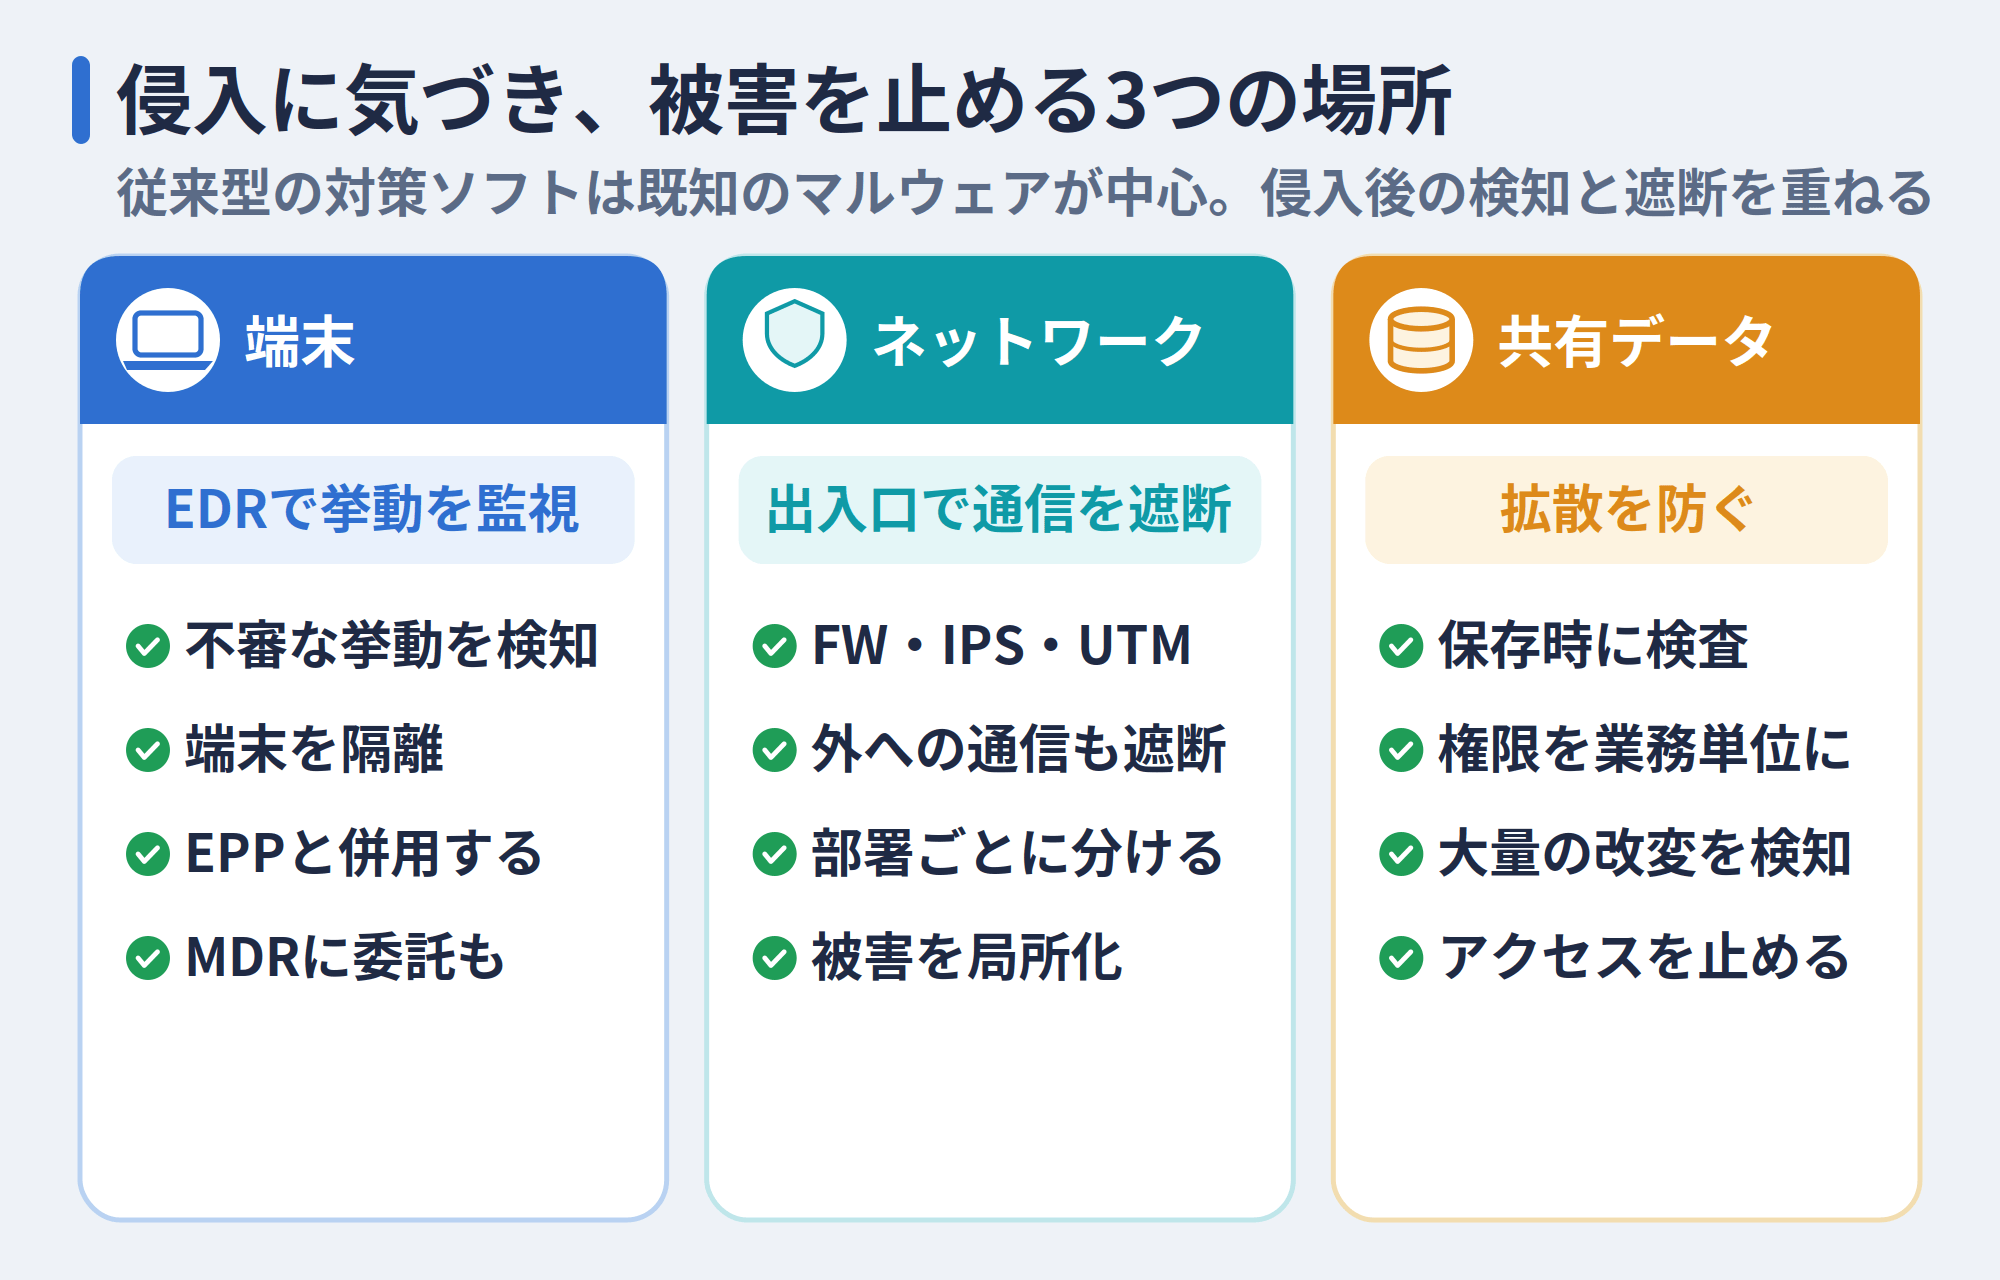
パターンファイルに基づく従来型の対策ソフトは、すでに知られたマルウェアの検知が中心です。そのため、新種のマルウェアや、OS標準のコマンドなど正規のツールを悪用して動く攻撃は見逃す場合があります。IPAも、標的型攻撃ではマルウェアやOS標準のコマンドを使って情報が盗まれると説明しています。
侵入を許した場合に備え、端末、ネットワーク、共有・保管データの3か所で異常に気づき、被害の拡大を止める仕組みが要ります。
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編]
EDRで端末の不審な挙動を検知する
EDR(Endpoint Detection and Response)は、PCやサーバー上の処理や通信を記録・監視し、不審な振る舞いを検知して、端末の隔離や調査を行う仕組みです。IPAも、迅速な対応を可能にする製品として挙げています。
侵入を防ぐ対策ソフト(EPP)と、侵入後に気づいて止めるEDRは役割が異なるため、置き換えではなく併用します。
EDRには、アラートを確認し判断する運用体制が欠かせません。夜間や休日を含めて専任者が対応できない場合は、監視を外部に委託するMDRサービスも選択肢になります。
ただし、EDRは不審な挙動を知らせて調査や隔離につなげる仕組みのため、アラートを確認して対処するまでの間に暗号化が進むおそれがあります。ランサムウェアへの備えを厚くするなら、暗号化の行為そのものを端末上で即座に止め、被害が出る前の状態に戻す層を重ねることも検討しましょう。
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編]
ネットワークの出入口で不正通信を遮断する
ネットワークの出入口では、ファイアウォールやIPS(侵入防止システム)、UTMで不正な通信を遮断します。ファイアウォールは許可した通信だけを通し、IPSは不審な通信を見つけて自動で止めます。UTMは、これらの機能をまとめた製品です。外部からの侵入だけでなく、感染端末から攻撃者のサーバーへ向かう通信も遮断の対象になります。
社内のネットワークは、部署や用途ごとに分けておきます。IPAは、分けた単位で隔離すれば感染時の被害を局所化できるとしています。たとえば営業部門で感染しても、経理部門へは広がりにくくなります。
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編]
共有・保管データへの拡散を防ぐ
共有・保管データは、感染端末から被害が広がりやすい場所です。総務省は、ランサムウェアがPCからアクセスできるネットワーク上のファイルまで暗号化すると説明しており、ファイルサーバーやNAS、共有フォルダも対象になります。
保存やアップロードの時点でファイルを検査し、共有フォルダのアクセス権限は業務単位に絞ります。社外とのやり取りは、メール添付から権限を管理できる共有方法へ移しましょう。
大量のファイル書き換えなどの異常を検知した時点で、そのユーザーのアクセスを止める仕組みがあれば被害を抑えられます。
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編]
被害から業務を戻す復旧への備え
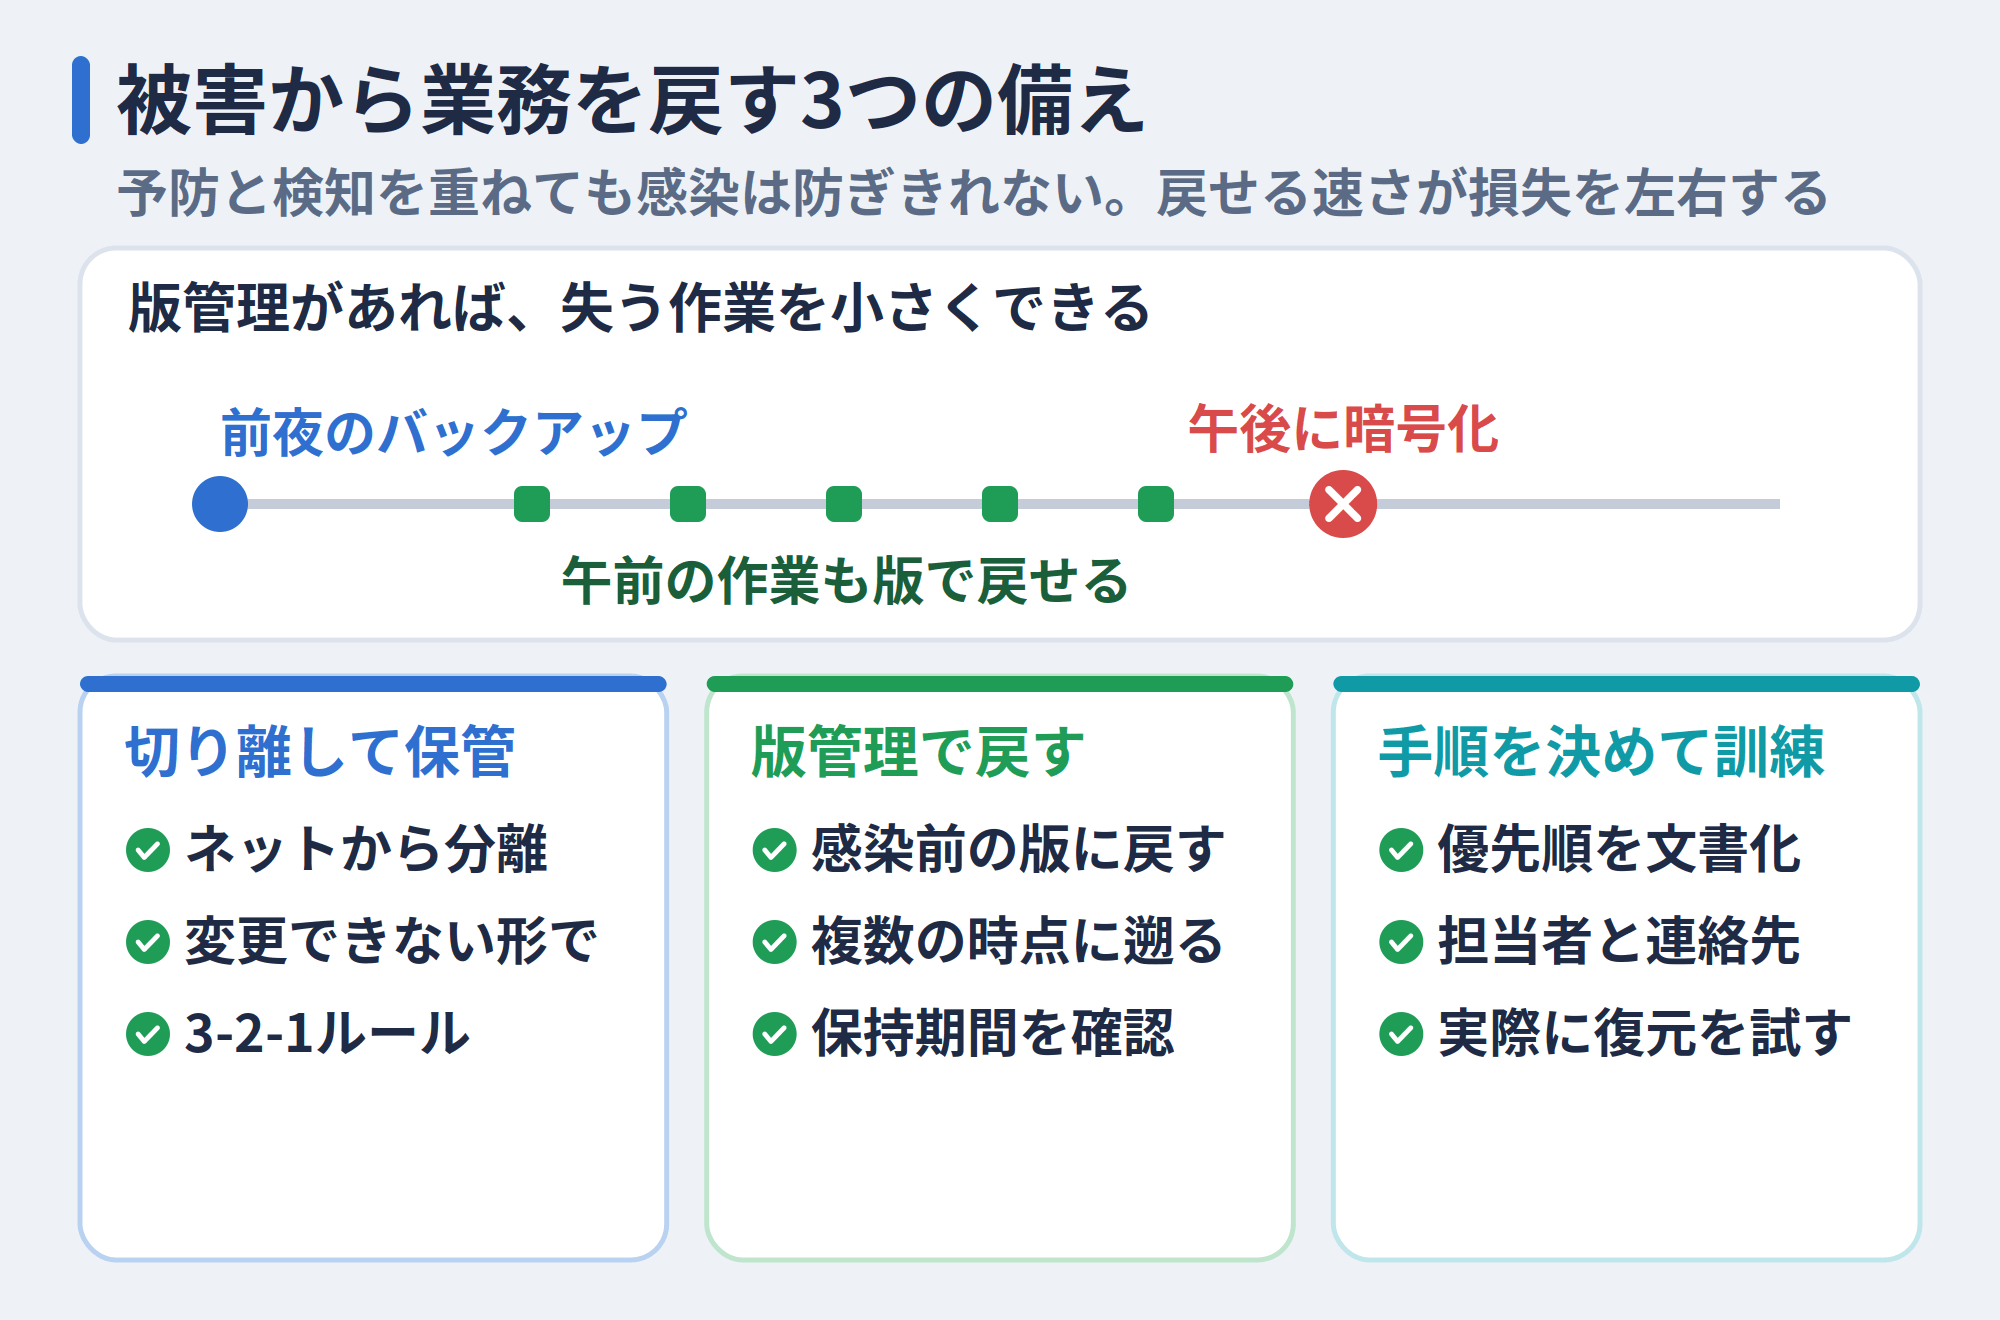
予防と検知を重ねても、感染を完全に防ぐことはできません。被害を受けた後に業務をどれだけ早く戻せるかが、損失の大きさを左右します。先に挙げたとおり、ランサムウェア被害で1か月未満に復旧できた組織は5割弱にとどまります。
警察庁も、中小企業を主な対象に、バックアップやログの適切な取得と、サイバー攻撃を想定した業務継続計画(BCP)の策定を周知しています。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(本文53頁)
バックアップをネットワークから切り離す
本番環境と同じネットワーク上のバックアップは、感染時に一緒に暗号化・削除されるおそれがあります。警察庁によると、攻撃者は侵入後にバックアップも物色してから暗号化を実行します。たとえば同じ社内ネットワークのNASに保存するだけでは、本体と同時に暗号化されかねません。
バックアップは、ネットワークから切り離した場所か、変更や削除ができない形で保管します。IPAは、データを3つ持ち、2種類の媒体に保存し、1つを別拠点に置く3-2-1ルールを示しています。
保管期間や世代数の決め方は、下記の関連記事をご覧ください。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(本文10頁)
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編]
版管理で感染前のファイルに戻す
日次などのバックアップだけでは、最後の取得から感染までの作業内容が失われます。ファイルの更新履歴を版として残し、感染前の版に戻せる仕組みがあれば、失う作業を小さくできます。たとえば午後に暗号化された場合、前夜のバックアップでは当日午前の作業が戻りません。
感染の発覚までに時間がかかることもあります。IPAも、破損に気づくのが遅れると最新のバックアップまで傷んでいるおそれがあるとして、複数の時点に戻せる世代管理を求めています。自社の環境でどの時点まで遡れるか、版の保持期間を確かめておきましょう。
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編]

復旧手順を決めて訓練する
バックアップから戻す手順、優先して復旧する業務とシステムの順番、担当者と連絡先は文書にしておきます。たとえば受発注システムを先に戻し、社内向けの共有フォルダは後に回すと決めておけば、当日に判断で迷いません。
手順は、実際に復元を試して確かめる必要があります。IPAも、バックアップから正しく復旧できるかを定期的に確認し、手順を見直すよう求めています。取得していたはずのバックアップが戻せないと被害の当日に分かっても、手の打ちようがありません。
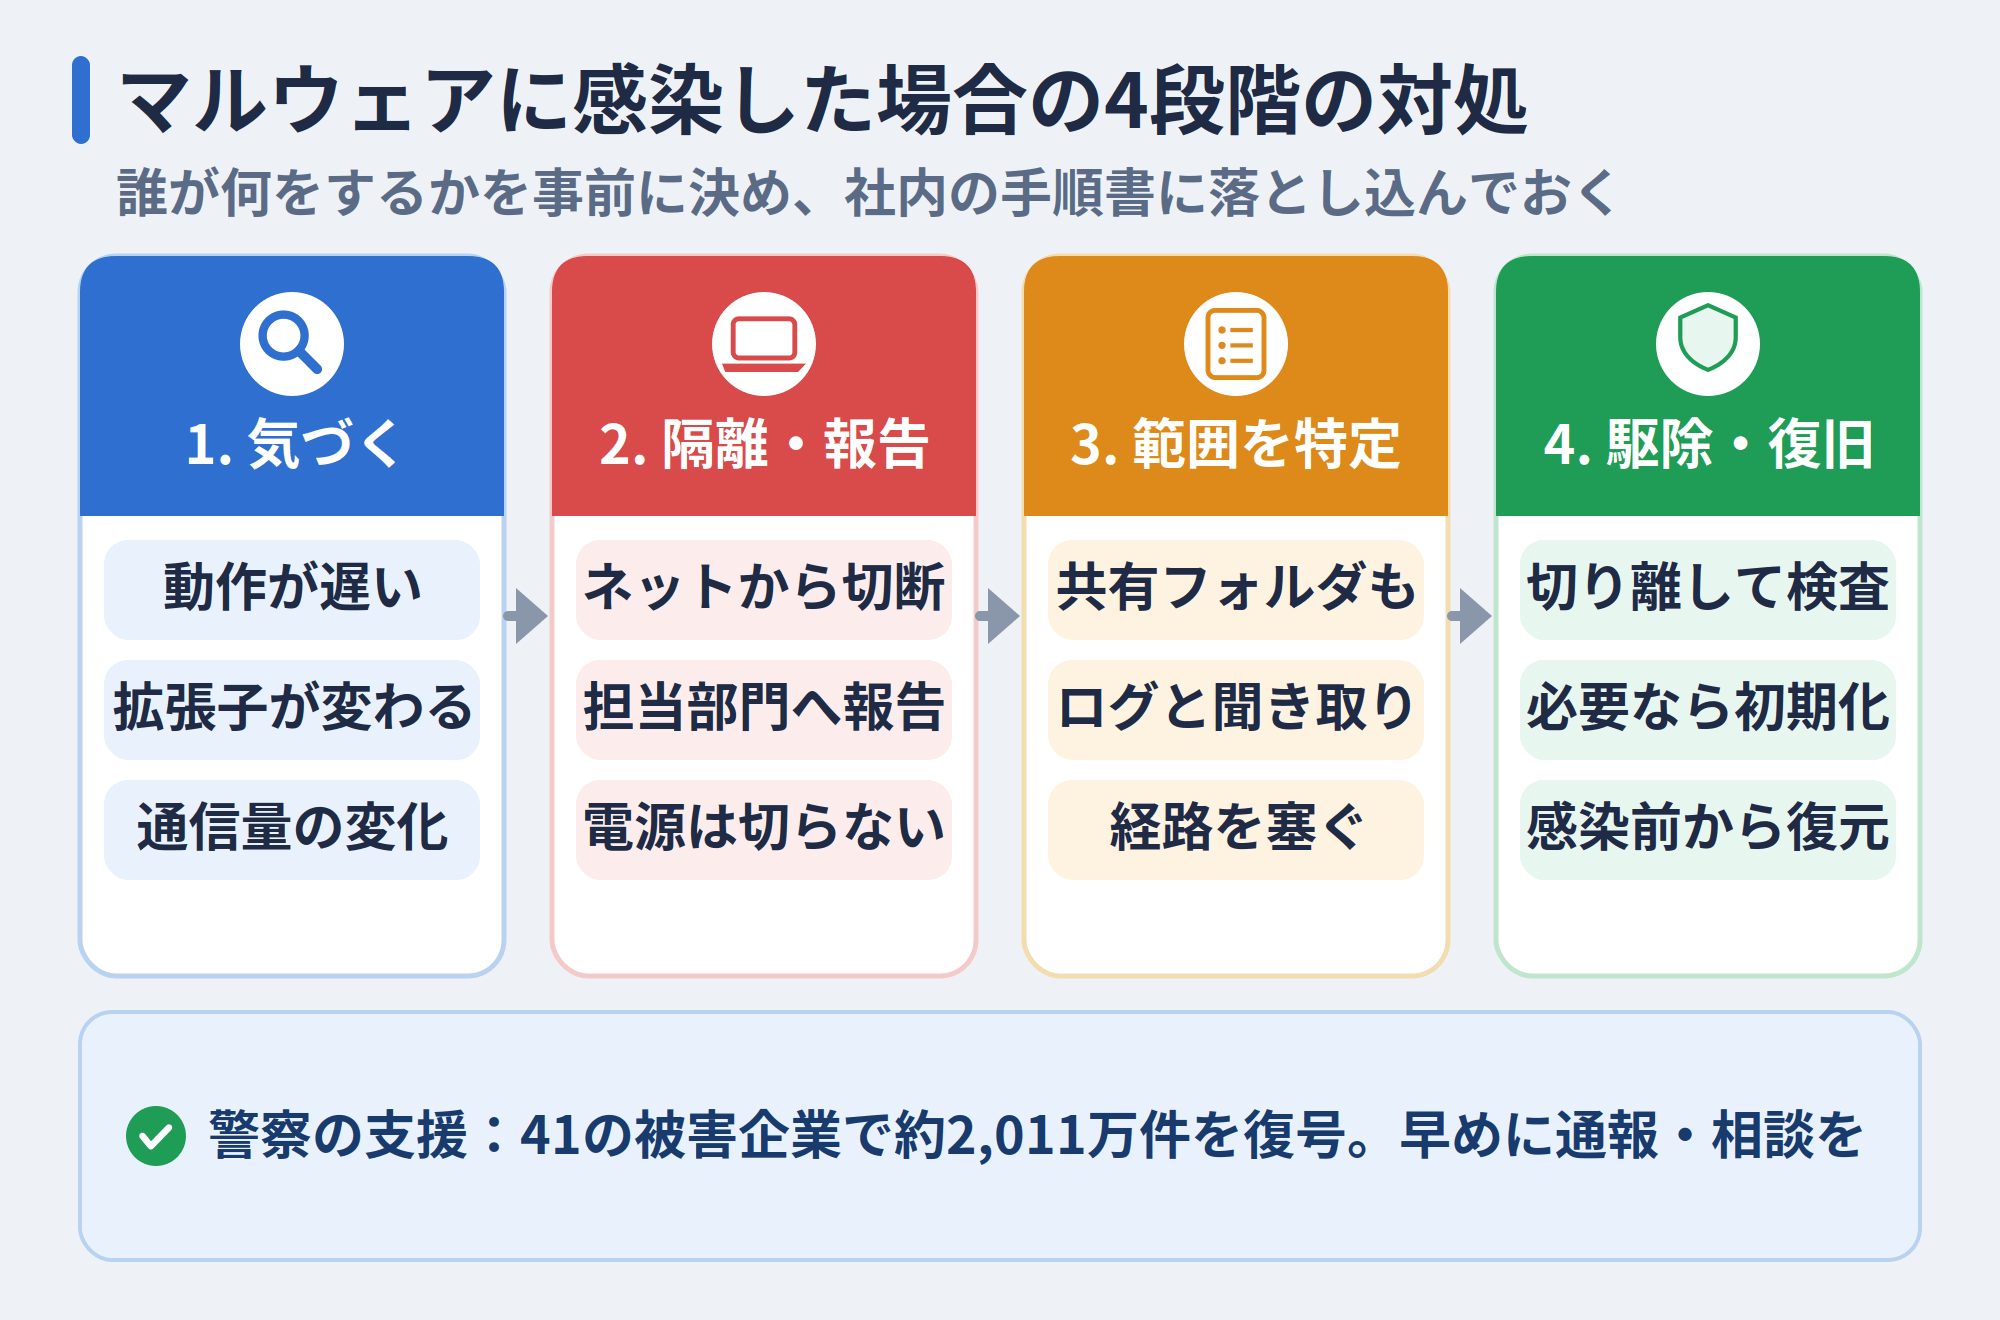
マルウェアに感染した場合の対処フロー
マルウェアへの感染が疑われたときは、「気づく」「隔離・報告する」「範囲を特定する」「駆除・復旧する」の4段階で対応します。誰が何をするかを事前に決めていないと、報告先を探す間に感染が広がりかねません。IPAも、責任者と担当者を定め、あらかじめ策定した方針に沿って動くよう求めています。
続く4つの見出しの流れを、社内の手順書に落とし込んでおきましょう。身代金への対応など、ランサムウェア特有の判断は関連記事で解説しています。
参照元:IPA|中小企業のためのセキュリティインシデント対応の手引き
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(図内の復号件数:本文54頁)
兆候から感染に気づく
利用者が気づく兆候は、端末の動作が急に遅くなる、ファイルが開けなくなる、拡張子が変わる、見慣れない警告が表示されるといったものです。取引先から、身に覚えのないメールが届いたと連絡を受けて発覚する場合もあります。
情報システム部門は、対策ソフトやEDRのアラート、通信量の変化からも感染に気づけます。IPAも、外部への不審な通信や一時的な大量の通信を、感染を疑う手がかりに挙げています。
偽の警告画面で表示された番号に電話させるサポート詐欺もあるため、画面の連絡先には連絡せず、社内の窓口に報告しましょう。
参照元:IPA|中小企業のためのセキュリティインシデント対応の手引き
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(本文22頁)
端末を隔離して担当部門に報告する
感染が疑われる端末は、LANケーブルを抜く、Wi-Fiを切るなどしてネットワークから切り離します。つないだままでは、ほかの端末へ感染が広がるおそれがあるためです。
このとき、自己判断で電源を切ったり初期化したりしてはいけません。IPAも、電源を切るなどの不用意な操作で、システムに残った記録を消さないよう求めています。原因や侵入経路を調べる手がかりが失われるからです。
切り離した後は、あらかじめ決めた情報システム部門や責任者へ速やかに報告します。利用者が自分で駆除を試みると、被害を広げかねません。
参照元:IPA|中小企業のためのセキュリティインシデント対応の手引き
参照元:総務省|マルウェア(ウイルス等)対策管理
感染範囲と侵入経路を特定する
範囲の確認は感染した端末だけでなく、同じネットワークにつながるほかの端末やサーバー、共有フォルダまで広げます。
侵入経路は、システムログや通信ログ、操作ログと、利用者への聞き取りから特定します。たとえば、感染直前に開いた添付ファイルや閲覧したWebサイトが手がかりです。同じ経路を塞がない限り、駆除しても再び感染するおそれがあります。
社内で調べきれない場合は、セキュリティの専門事業者に調査を依頼しましょう。IPAも、自社での対応が難しい場合は外部の専門組織などに支援を求めるよう示しています。
参照元:IPA|中小企業のためのセキュリティインシデント対応の手引き
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編]
駆除・初期化して業務を復旧する
駆除は、ネットワークから切り離した状態のまま、定義ファイルを最新にした対策ソフトでスキャンするのが基本です。同じネットワークの端末も、あわせて検査します。
駆除しきれない場合や安全を確認できない場合は、端末を初期化してOSを入れ直し、感染前のバックアップからデータを戻しましょう。
ランサムウェアの被害では、警察から初動対応への助言や復号ツールの提供などの支援を受けられる場合があります。警察庁によると、41の被害企業で約2,011万件のデータの復号に成功しており、早期の通報・相談を呼びかけています。
チェックリストで自社のマルウェア対策を点検する
本記事で説明した対策を自社の状況と照らし合わせられるよう、点検用のチェックリストを下にまとめました。
【最優先】には、IPAが中小企業向けガイドラインの付録として公開する「5分でできる!情報セキュリティ自社診断」で、基本的対策とされる項目だけを置いています。それ以外の項目は、侵入を防ぐ、気づいて止める、被害から戻す・感染時に動くという段階別に並べました。
チェックが付かなかった項目は、該当する章に戻って対策を検討してください。たとえば復元の訓練に印が付かなければ、復旧への備えの章を読み直してみてください。
出典:IPA「5分でできる!情報セキュリティ自社診断」(中小企業の情報セキュリティ対策ガイドライン第4.0版 付録3)の基本的対策6項目を基に作成
- ☐すべてのPC・サーバー・ネットワーク機器のOSとソフトウェアを最新の状態にしている
- ☐すべての端末に対策ソフトを導入し、定義ファイルを最新の状態にしている
- ☐破られにくいパスワードを設定している
- ☐共有設定を見直し、重要情報へのアクセスを必要な人に限っている
- ☐重要情報を定期的にバックアップし、ネットワークから切り離して保管している
- ☐新たな脅威や攻撃の手口の情報を集め、社内で共有している
- ☐VPN機器など外部に公開している機器を把握し、更新と認証の強化を行っている
- ☐メールの添付ファイルやURLを検査する仕組みがある
- ☐許可していないUSBメモリやソフトウェアの利用を制限している
- ☐多要素認証を導入し、管理者権限を日常のアカウントと分けている
- ☐不審なメールの見分け方と報告先を全従業員に周知し、定期的に訓練している
- ☐端末の不審な挙動を検知する仕組み(EDRなど)と、アラートを確認する体制がある
- ☐ファイアウォールやUTMで不正な通信を遮断している
- ☐共有フォルダの権限を業務単位に絞り、保存時にファイルを検査している
- ☐ファイルを感染前の版に戻せることを確認している
- ☐復旧手順を文書化し、実際に復元する訓練をしている
- ☐感染時の連絡先・担当者・外部の相談先を決め、全従業員に周知している
DirectCloudならマルウェア対策を強化できる
DirectCloudを導入すると、共有・保管データの層のマルウェア対策を強化できます。アップロード時のウイルススキャン、アクセス権限や接続元の制限、バージョン管理による復元を備えているためです。別売のWhiteDefenderを組み合わせると、パターンファイルに頼らず暗号化の動きそのものを検知して止め、被害を抑えられます。
いずれも既存の対策ソフトやEDRを置き換えるものではなく、足りない層を補う位置づけでご活用いただけます。課題との対応は下表のとおりです。
| 本記事で扱った課題 | DirectCloud/WhiteDefender(別売)の機能 | 該当する本文の章 |
| 共有・保管データへの感染の持ち込みと拡散 | アップロード前のウイルススキャン、異常な操作を検知した際の遮断(対象プランは料金ページ参照) | 検知・遮断の対策 |
| 認証情報の悪用や不正なアクセス | アクセス権限の設定、IPアドレスやデバイスの制限、不正アクセス監視 | 侵入を防ぐ予防策 |
| 感染後に業務データを元に戻す | バージョン管理による感染前のファイルへの復元 | 復旧の備え |
| 従来型の対策ソフトをすり抜ける暗号化 | WhiteDefender(別売)による暗号化行為の検知・遮断と自動復元 | 検知・遮断の対策 |
アップロード時の検査で共有経路への持ち込みを防げる
DirectCloudは、ファイルをアップロードする前にウイルススキャンを実行します。ウイルスが検出された場合はアラートが表示され、そのファイルはアップロードできません。スキャンには、セキュリティベンダーのアンチウイルスエンジンを使用しています。
社内外とのファイル共有の入口で検査するため、たとえば取引先から受け取ったファイルにウイルスが検出されれば、共有フォルダに入る前に止まります。共有フォルダを経由した感染の拡大を防ぎやすくなります。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴|強固なセキュリティ
権限と接続元を制限して不正アクセスを防げる
DirectCloudでは、第6階層のフォルダまでアクセス権を設定でき、7段階のアクセスレベルで操作の範囲を分けられます。デバイス認証とIPアドレス制限を組み合わせれば、管理者が指定したネットワーク内の許可済みデバイスからしか利用できません。
不正アクセス監視サービスも導入しており、ファイアウォールでは防げない不正なアクセスを常時監視しています。特定のIPアドレスやデバイスに異常が見つかった場合は、即座にアクセスを遮断できます。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴|強固なセキュリティ
参照元:DirectCloud|情報漏洩を防ぐセキュリティ対策
バージョン管理と異常操作の遮断で暗号化被害から復元できる
DirectCloud ドライブでは、PCのエクスプローラーからクラウド上のファイルを操作できます。社内のPCがランサムウェアに感染し、クラウド上のファイルが大量に書き換えられようとすると、その挙動をリアルタイムで検知し、該当ユーザーのプログラムを遮断して被害の拡大を抑えます(対象プランは料金ページでご確認ください)。
暗号化されたファイルは、変更履歴を自動で保存するバージョン管理機能で、攻撃を受ける前の状態に戻せます。このバージョン管理による復元は、ランサムウェア対策として全プランで標準提供しています。
参照元:DirectCloud|DirectCloud ランサムウェア対策
WhiteDefenderで暗号化の動きを検知して止め、自動で復元する
WhiteDefenderは、ランサムウェア特有の暗号化行為を行動ベースで検知・遮断する、DirectCloudとは別売のエンドポイント製品です。攻撃を検知すると、正常なファイルの副本を保護領域(Safe Zone)へ退避し、暗号化が始まった場合も遮断後に退避したファイルから自動で復元します。
既存のウイルス対策ソフトやEDRと併用でき、EDRの検知から対処までの間に進む暗号化を端末上で止める層を追加できます。
ファイルの保管・共有を見直して感染リスクを減らした事例
DirectCloudの導入により、ファイルサーバーの感染対策と復旧、外部記録媒体の利用縮小、旧版ファイルの取得に取り組んだ事例をご紹介します。
感染対策と復元に悩むファイルサーバーをクラウドへ移行
清酒の製造販売を手掛ける菊正宗酒造株式会社様では、オンプレミスのファイルサーバーでランサムウェア対策に苦慮していました。バックアップは取っていたものの、個々のファイルのリストア(復元)への対応が煩雑だったといいます。
DirectCloudの導入後は、DirectCloud側でランサムウェアへの対応を含むセキュリティ対策が実施されているため、サーバーの入れ替えやウイルスチェック・対策にかかる工数を改善できました。データをDirectCloudに集約したことで、個々のファイルのリストア対応の工数も削減しています。
USBメモリでの受け渡しをクラウド共有で縮小
千葉県柏市役所様では、図版や動画などの大容量ファイルの授受にUSBメモリを使っており、管理と紛失防止に大きな課題がありました。
DirectCloudの導入後は、USBメモリで共有していたファイルをクラウド上で共有できるようになり、外部記録媒体の使用を縮小しました。導入から3か月間で、取引先へ411件の大容量ファイルを送信しています。
なお、本文で触れたとおり、USBメモリは差し込むだけで感染するおそれがある経路です。一般に、USBメモリの利用を減らすことは、感染経路を減らすことにもつながります。
旧版ファイルの取得を利用者自身で行える環境へ移行
ITサービスを提供する株式会社静鉄情報センター様では、社内のファイルサーバーの管理に工数がかかっていました。旧バージョンのファイルは管理者に依頼して戻してもらう必要があり、すぐに取得できないことも課題でした。
クラウドへの移行後は、サーバーの管理工数を削減し、旧バージョンのファイルを利用者自身で取得できるようになりました。なお、この仕組みはDirectCloudのバージョン管理によるもので、ランサムウェア被害からの復旧にも使えます(本事例は被害からの復旧事例ではありません)。
よくある質問
マルウェア対策を検討する際に、よく寄せられる質問にお答えします。自社の環境に合わせて判断する際の目安として、参考にしてください。
無料の対策ソフトは業務で使える?
-
無料の対策ソフトは個人向けに提供されているものが多く、業務で使えるかどうかは製品ごとの使用許諾契約で確認する必要があります。
法人で使う場合は、全端末の導入状況や更新状況を一元管理できる法人向け製品が適しています。端末ごとの管理では、更新の適用漏れに気づきにくいためです。
無料の対策ソフトを装ってマルウェアをインストールさせる、偽セキュリティソフトもあります。入手する際は、提供元の公式サイトかどうかを必ず確かめてください。
参照元:総務省|マルウェア(ウイルス等)とは? Microsoft Defenderだけで対策は十分?
-
Windowsに標準搭載のMicrosoft Defenderウイルス対策は、端末単位で既知の脅威を防ぐ基本的な対策として有効です。
ただし、全端末の状況を一元管理する機能や、侵入後の検知・対応を担うEDRは、別の製品やプランで補う必要があります。Microsoftも中小企業向けに、EDRを含むDefender for Businessを提供しています。
標準機能だけで運用する場合も、全端末で有効か、定義ファイルが最新かを情報システム部門が管理しましょう。
参照元:Microsoft|Microsoft Defender for Business VDI環境でもマルウェア対策は必要?
-
仮想デスクトップ(VDI)も、ほかの端末と同じくウイルス対策とEDRで保護する必要があります。Microsoftも、VDIの端末にはEDRとウイルス対策を備えるべきだとしています。
利用のたびに環境が作り直される非永続型のVDIでは、元になるイメージへの組み込み方や、定義ファイルの配り方に特有の配慮が要ります。
VDIは手元の端末にデータを残しにくく、情報漏えい対策には有効です。ただし、仮想デスクトップ自体の感染を防ぐ仕組みではありません。
参照元:Microsoft|非永続的な仮想デスクトップ インフラストラクチャ (VDI) デバイスの登録
参照元:Microsoft|VDI環境のMicrosoft Defenderウイルス対策の展開ガイド ファイルレスマルウェアにはどう備える?
-
ファイルレスマルウェアは、実行ファイルを端末に残さず、Windows標準の管理機能であるPowerShellなど、OSの正規機能を悪用してメモリ上で動きます。そのため、ファイルを検査する従来型の対策ソフトでは検知しにくくなります。IPAも、標的型攻撃ではOS標準のコマンドが悪用されると説明しています。
備えとしては、端末の挙動を監視するEDRの導入、スクリプトやマクロの実行制限、OSの更新を組み合わせましょう。
参照元:Microsoft|Fileless threats
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編]
まとめ
マルウェア対策は、侵入を防ぐ予防だけでなく、侵入に気づいて止める検知と、被害から業務を戻す復旧までを一体で整えることが欠かせません。新種のマルウェアや正規機能の悪用が広がり、1つの製品だけでは防ぎきれないためです。チェックリストで自社の手薄な段階を見極め、感染時の対処フローを手順書にしておけば、被害の拡大を抑え、早期の業務復旧につなげられます。
DirectCloudは、ウイルススキャンやアクセス制限、バージョン管理による復元を備えた法人向けクラウドストレージです。暗号化を端末上で検知して止め、自動で復元する別売のWhiteDefenderと組み合わせれば、対策ソフトをすり抜けた攻撃にも備えられます。具体的な仕組みは、WhiteDefenderの資料でご確認ください。
記載の会社名・製品名は、各社の商標または登録商標です。
- タグ:
- セキュリティ