
ランサムウェアとマルウェアの違いは?種類と関係から被害や対策までを解説
ランサムウェアの被害が報じられるたびに、「マルウェアとは何が違うのか」「今の対策で足りるのか」と迷う担当者は少なくありません。ランサムウェアはマルウェアの一種ですが、業務を止めて金銭を要求する点で、被害の現れ方が大きく異なります。
本記事では、両者の違いを種類と関係から解説し、被害の特徴や違いに応じた対策、DirectCloudとWhiteDefenderによる備えまでを紹介します。
本記事のサマリ
-
 マルウェアは悪意のあるソフトウェアの総称であり、ランサムウェアは暗号化と金銭要求を担うその一種である
-
情報を盗む一般的なマルウェアと異なり、ランサムウェアの被害は業務停止や共有先の暗号化として表面化する
-
侵入を防ぐ共通対策だけでなく、暗号化を止める仕組みと感染前に戻せるバックアップまで備える必要がある
-
端末はWhiteDefender、共有データはDirectCloudで守れば、暗号化されたファイルを感染前の状態に戻せる
 目次
ランサムウェアとマルウェアの違いとは
マルウェアは悪意のあるソフトウェアの総称で、ランサムウェアはその一種です。その特徴は、データを暗号化(第三者が読めない形に変換すること)して使えない状態にし、復号(元に戻すこと)の対価として金銭を要求する点にあります。
名称の由来は、マルウェアが「malicious(悪意のある)」と「software」、ランサムウェアが「ransom(身代金)」と「software」を組み合わせた造語です。マルウェアという総称の中に、ウイルスやランサムウェアが含まれます。
国の警察行政を担う警察庁は、暗号化をせずに盗んだデータを材料に対価を求める「ノーウェアランサム」の被害も確認しています。ランサムウェア自体は使わない手口ですが、盗んだデータで金銭を迫る点は共通しています。そのため、暗号化への備えだけでなく、情報を盗まれない対策も欠かせません。
| 比較項目 | 一般的なマルウェア | ランサムウェア |
| 位置づけ | 悪意のあるソフトウェアの総称(ウイルス、ワーム、トロイの木馬、スパイウェアなど) | マルウェアの一種 |
| 主な目的 | 情報の窃取、端末の遠隔操作、他者への攻撃の踏み台化など | データの暗号化や窃取した情報の公開を材料にした金銭の要求 |
| 活動の見え方 | 利用者が気づかないうちに感染・動作するものが多い | 脅迫画面や脅迫文で被害者に支払いを求める |
| 被害が及ぶ範囲 | 感染端末の情報、認証情報、メールなど | 感染端末に加え、端末からアクセスできるネットワーク上のファイルやバックアップまで暗号化されうる |
| 復旧の考え方 | 感染端末の隔離・駆除、認証情報の変更など | 暗号化されたファイルは通常復号が困難で、バックアップからの復元が前提 |
マルウェアの種類とランサムウェアとの関係
マルウェアには目的や動作の異なる種類があり、ランサムウェア攻撃でも侵入・情報窃取・感染拡大の各段階で、ほかのマルウェアが使われることがあります。
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、攻撃者はVPN機器(社外から社内ネットワークへ接続する機器)などから侵入し、管理者権限を奪って内部を探索します。そしてデータを盗んだ後に暗号化を実行し、脅迫文で支払いを求める流れです。侵入経路は、被害組織へのアンケートでVPN機器が約5割を占めました。
ランサムウェアは最終段階の暗号化と脅迫を担い、次に挙げる各マルウェアは主にその前段で使われる位置づけです。
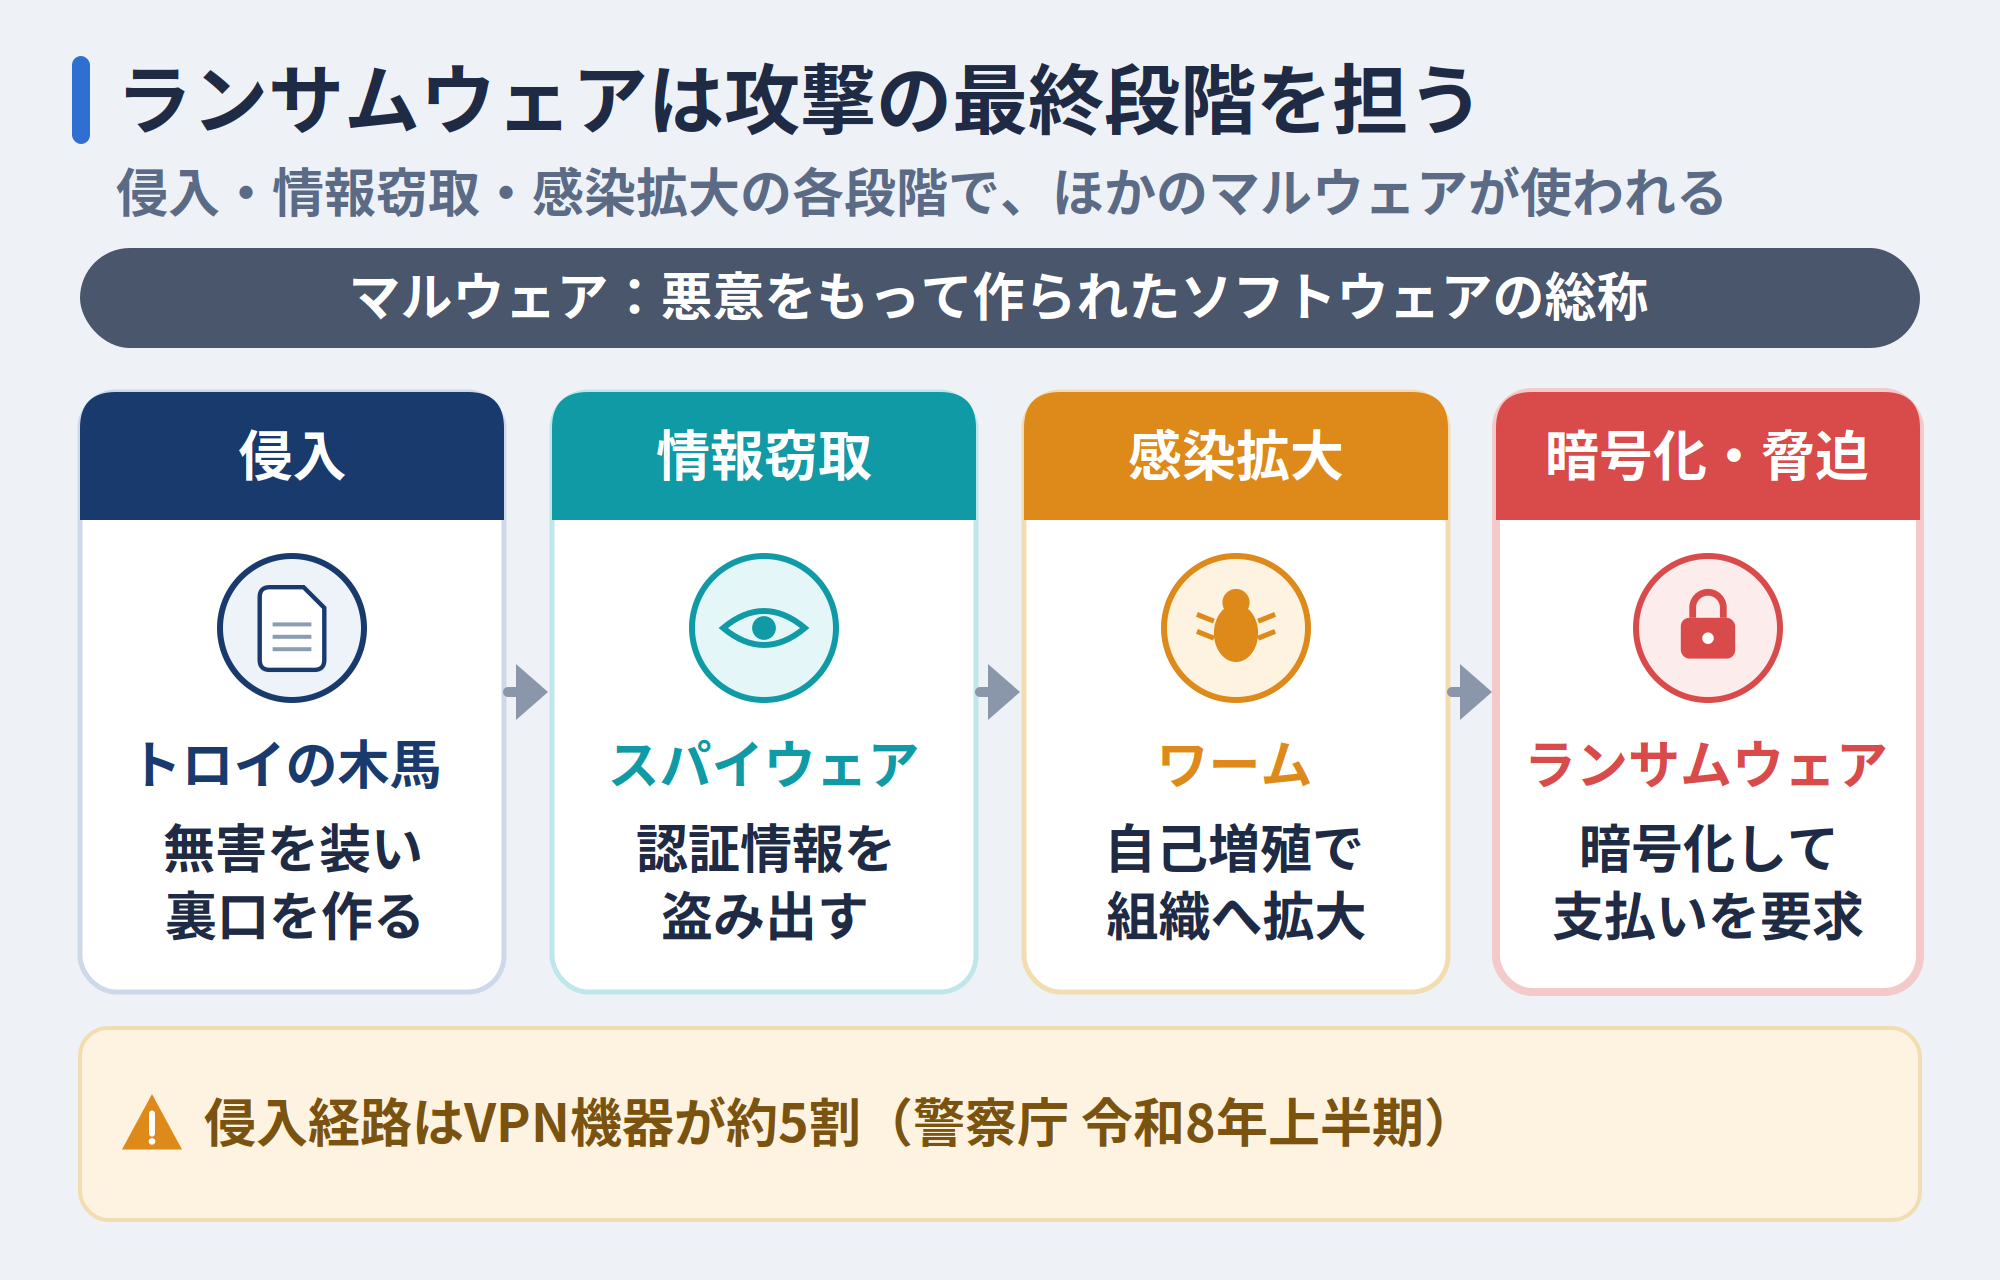
※侵入には、VPN機器の脆弱性や漏えいした認証情報も悪用されます。攻撃の手口は実行者によって異なり、すべての攻撃が図の段階を順にたどるとは限りません。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
ウイルス・ワームは自己増殖して感染を広げる
ウイルスは他のプログラムやファイルに寄生して活動し、ワームは自己増殖してネットワーク経由で感染を広げます。
よく問われるウイルスとマルウェアの違いは、呼び方の範囲の広さです。総務省の解説では、狭義のウイルスは侵入して増殖する種類を指し、広義ではマルウェア全体の呼び名にもなります。社内で用語をそろえる際は、「ウイルス対策ソフト」の対象もマルウェア全般である点に注意が必要です。
他の端末へ自動で広がるワームの性質は、組織内へ被害を広げるランサムウェア攻撃と同じく、1台の感染を組織全体の問題に変えます。
トロイの木馬は侵入の入口になる
無害なソフトやファイルを装って侵入するのがトロイの木馬です。外から入りやすくする裏口(バックドア)を作るものもあります。
代表例のEmotetについて、一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は、取引先などを装うメールの添付ファイルで感染し、ランサムウェアなどへの2次感染の可能性を示しています。同センターは2023年4月以降の活動を確認していないため、あくまで手口の一例です。
トロイの木馬とランサムウェアは役割が違い、前者は侵入、後者は暗号化と恐喝を担います。
参照元:JPCERT/CC Eyes|マルウエアEmotetへの対応FAQ
スパイウェアは認証情報や機密を盗み出す
情報を盗む種類には、ユーザーの行動や情報を密かに集めるスパイウェアと、端末の認証情報や機密データを盗み出すインフォスティーラー(情報窃取型マルウェア)があります。
警察庁の資料では、ランサムウェア攻撃の侵入に漏えいした認証情報などが悪用されるとしており、情報を盗むマルウェアは被害の前段階になりうる存在です。
侵入後に、システムに組み込まれた正規の管理ツールを悪用するLOTL(Living Off The Land)戦術もあります。マルウェアを使う攻撃と異なり、検知が難しいとされる手口です。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
参照元:警視庁|マルウェアに対する自己防衛策
ランサムウェアが企業にもたらす被害
気づかれにくいほかのマルウェアと違い、ランサムウェアは業務停止として表れます。
- ●業務の即時停止:データが暗号化され、業務が止まる。
- ●共有フォルダ・バックアップの暗号化:被害は端末だけでなく、共有先やバックアップにも及ぶ。
- ●二重恐喝:盗んだデータの公開で脅される。取引先や顧客への説明も必要となる。
警察庁によると2026年上半期の被害は半期最多の123件で、約6割が中小企業でした。復旧費が1,000万円以上の組織が6割、1か月未満の復旧は5割弱です。中小企業経由のサプライチェーン攻撃もあり、規模を問わず備えが要ります。
違いを踏まえた対策の考え方
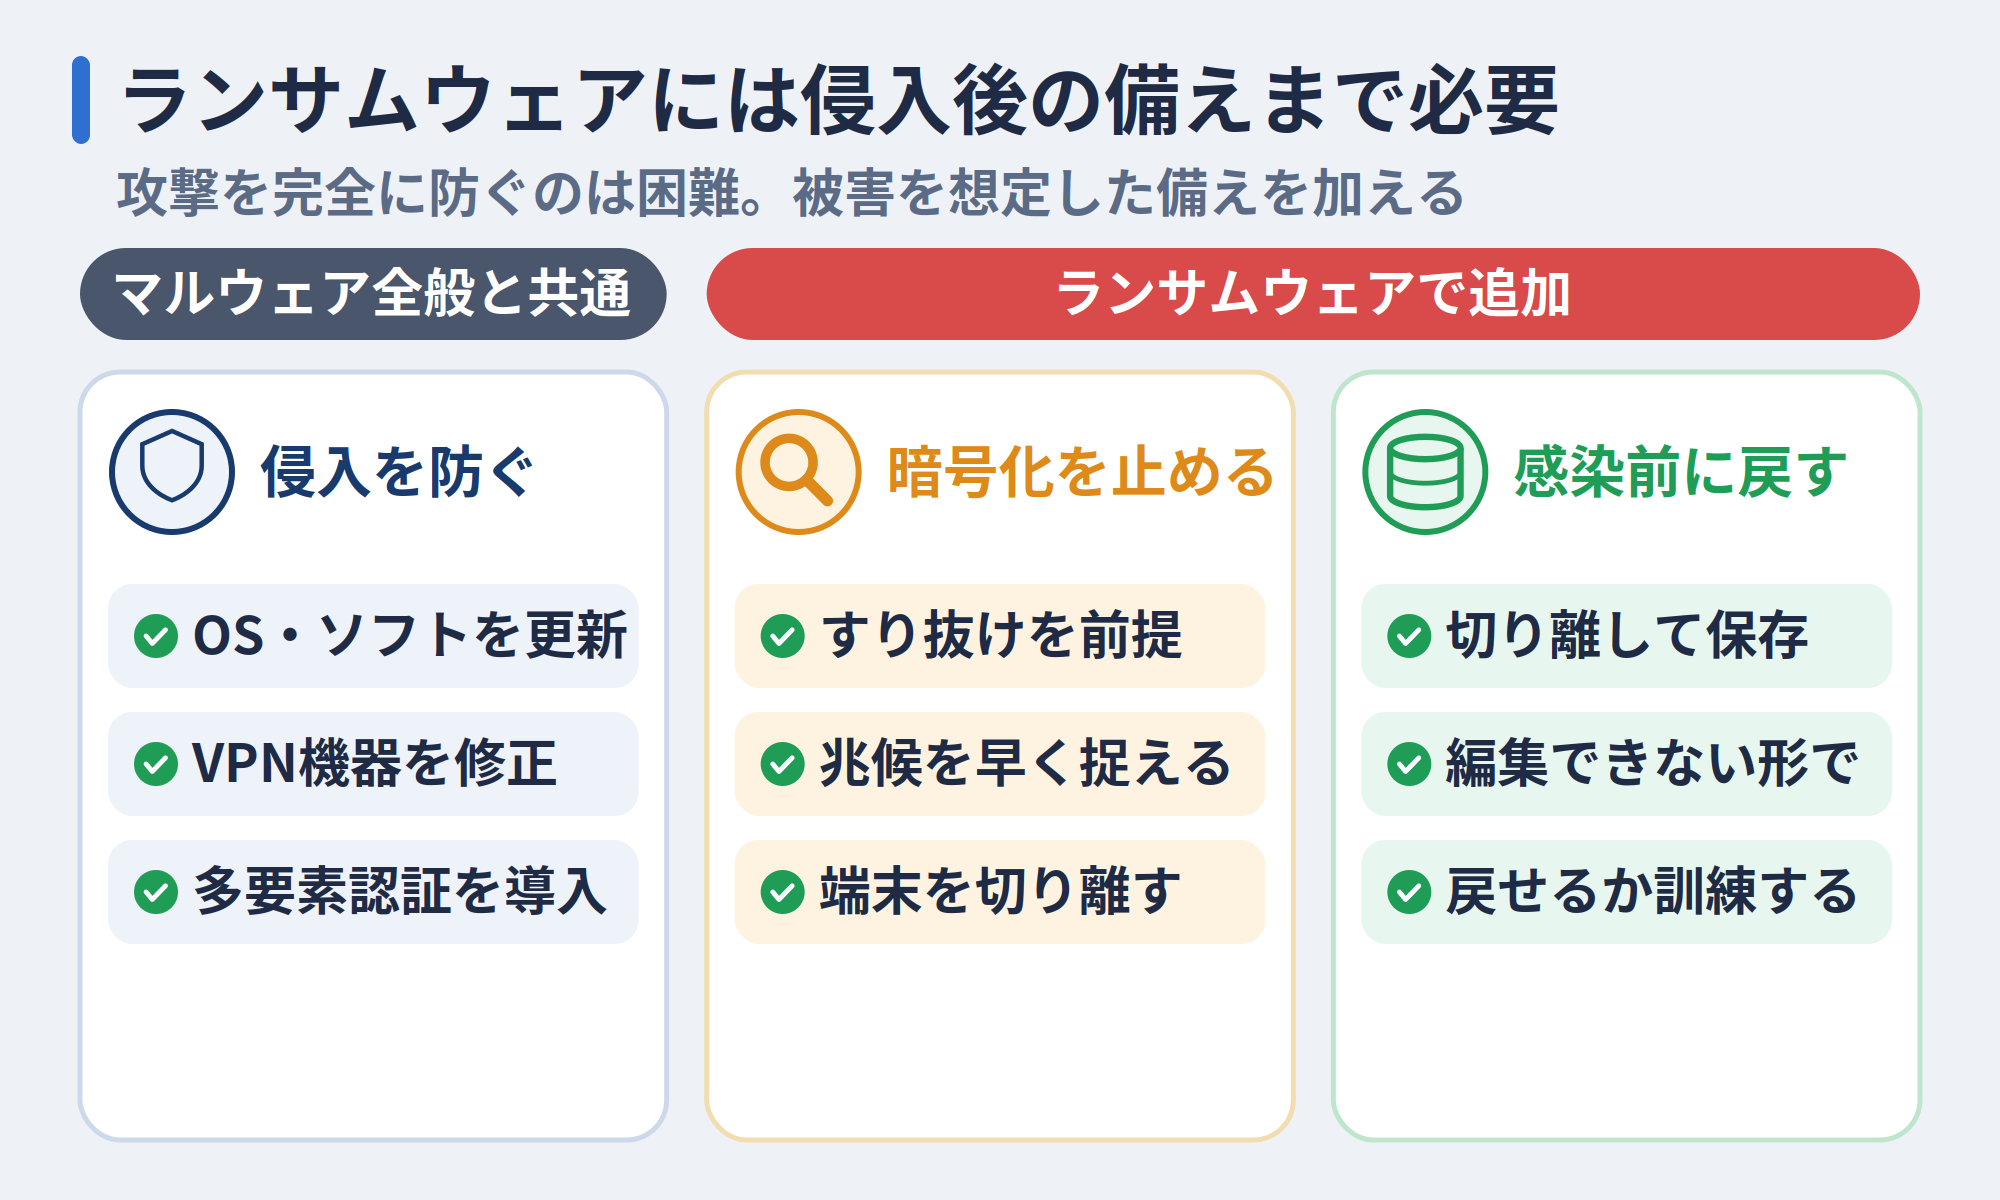
マルウェア全般への対策は、侵入と感染を防ぐことが中心です。一方でランサムウェアには、侵入を許した場合に暗号化を止める備えと、業務を感染前の状態に戻す備えまで必要です。警察庁も、巧妙化する攻撃を完全に防ぐのは困難だとして、被害を想定した備えを呼びかけています。
次の3つの見出しでは、マルウェア全般と共通する対策と、ランサムウェアで追加が必要な備えを分けて説明します。
侵入を防ぐ対策はマルウェア全般と共通する
OSやソフトウェアの更新、ウイルス対策ソフトの導入、パスワードの強化、不審なメールへの注意といった基本対策は、ランサムウェアにも有効です。
警視庁によれば、ランサムウェアの侵入経路の大半はVPN機器とリモートデスクトップ(離れた場所から別のパソコンを操作する仕組み)が占めます。これらの脆弱性(ソフトウェアの欠陥による弱点)の修正と、多要素認証(パスワード以外の要素も使う認証)を含む認証の強化が特に重要です。
参照元:警視庁|マルウェア「ランサムウェア」の脅威と対策(対策編)
参照元:JPCERT/CC|侵入型ランサムウェア攻撃を受けたら読むFAQ
ウイルス対策ソフトをすり抜ける暗号化を止める備えが要る
ウイルス対策ソフトだけでランサムウェアを防ぎきれない場合があります。JPCERT/CCはEmotetについて、種類が多く、最新の定義ファイル(検知用の特徴データ)でも数日間検知されない可能性があるとしています。そのため、侵入は完全には防げないと考えておくべきです。
複数のファイルの拡張子が変わり開けなくなるなど、暗号化の兆候を早く捉えて端末を切り離せるかが、被害範囲を左右します。
参照元:JPCERT/CC Eyes|マルウエアEmotetへの対応FAQ
参照元:警察庁|ランサムウェア被害防止対策
参照元:JPCERT/CC|侵入型ランサムウェア攻撃を受けたら読むFAQ
感染前の状態に戻せる備えが要る
先に挙げたとおり、暗号化されたファイルは復号が難しく、復旧はバックアップからの復元が頼りです。
ただし、ネットワークにつながったバックアップは同時に暗号化されるおそれがあります。警察庁や警視庁は、ネットワークから切り離した保存や、編集できない方法での保存を求めています。
取得したバックアップから実際に戻せるかも、事前に確かめておかなければなりません。警察庁は、運用面の課題で復旧がうまくいかない事例を示しており、復旧手順を含めた訓練を勧めています。
自社の備えは、次の6項目で点検できます。
- ●VPN機器やリモートデスクトップの脆弱性を修正しているか
- ●多要素認証を導入し、パスワードを使い回していないか
- ●暗号化の挙動を検知して止める仕組みを用意しているか
- ●バックアップをネットワークから切り離すか、編集できない方法で保存しているか
- ●バックアップから戻す手順を、訓練で確かめているか
- ●サイバー攻撃を想定したBCPで、初動対応と連絡体制を決めているか

DirectCloudとWhiteDefenderでランサムウェアに備える
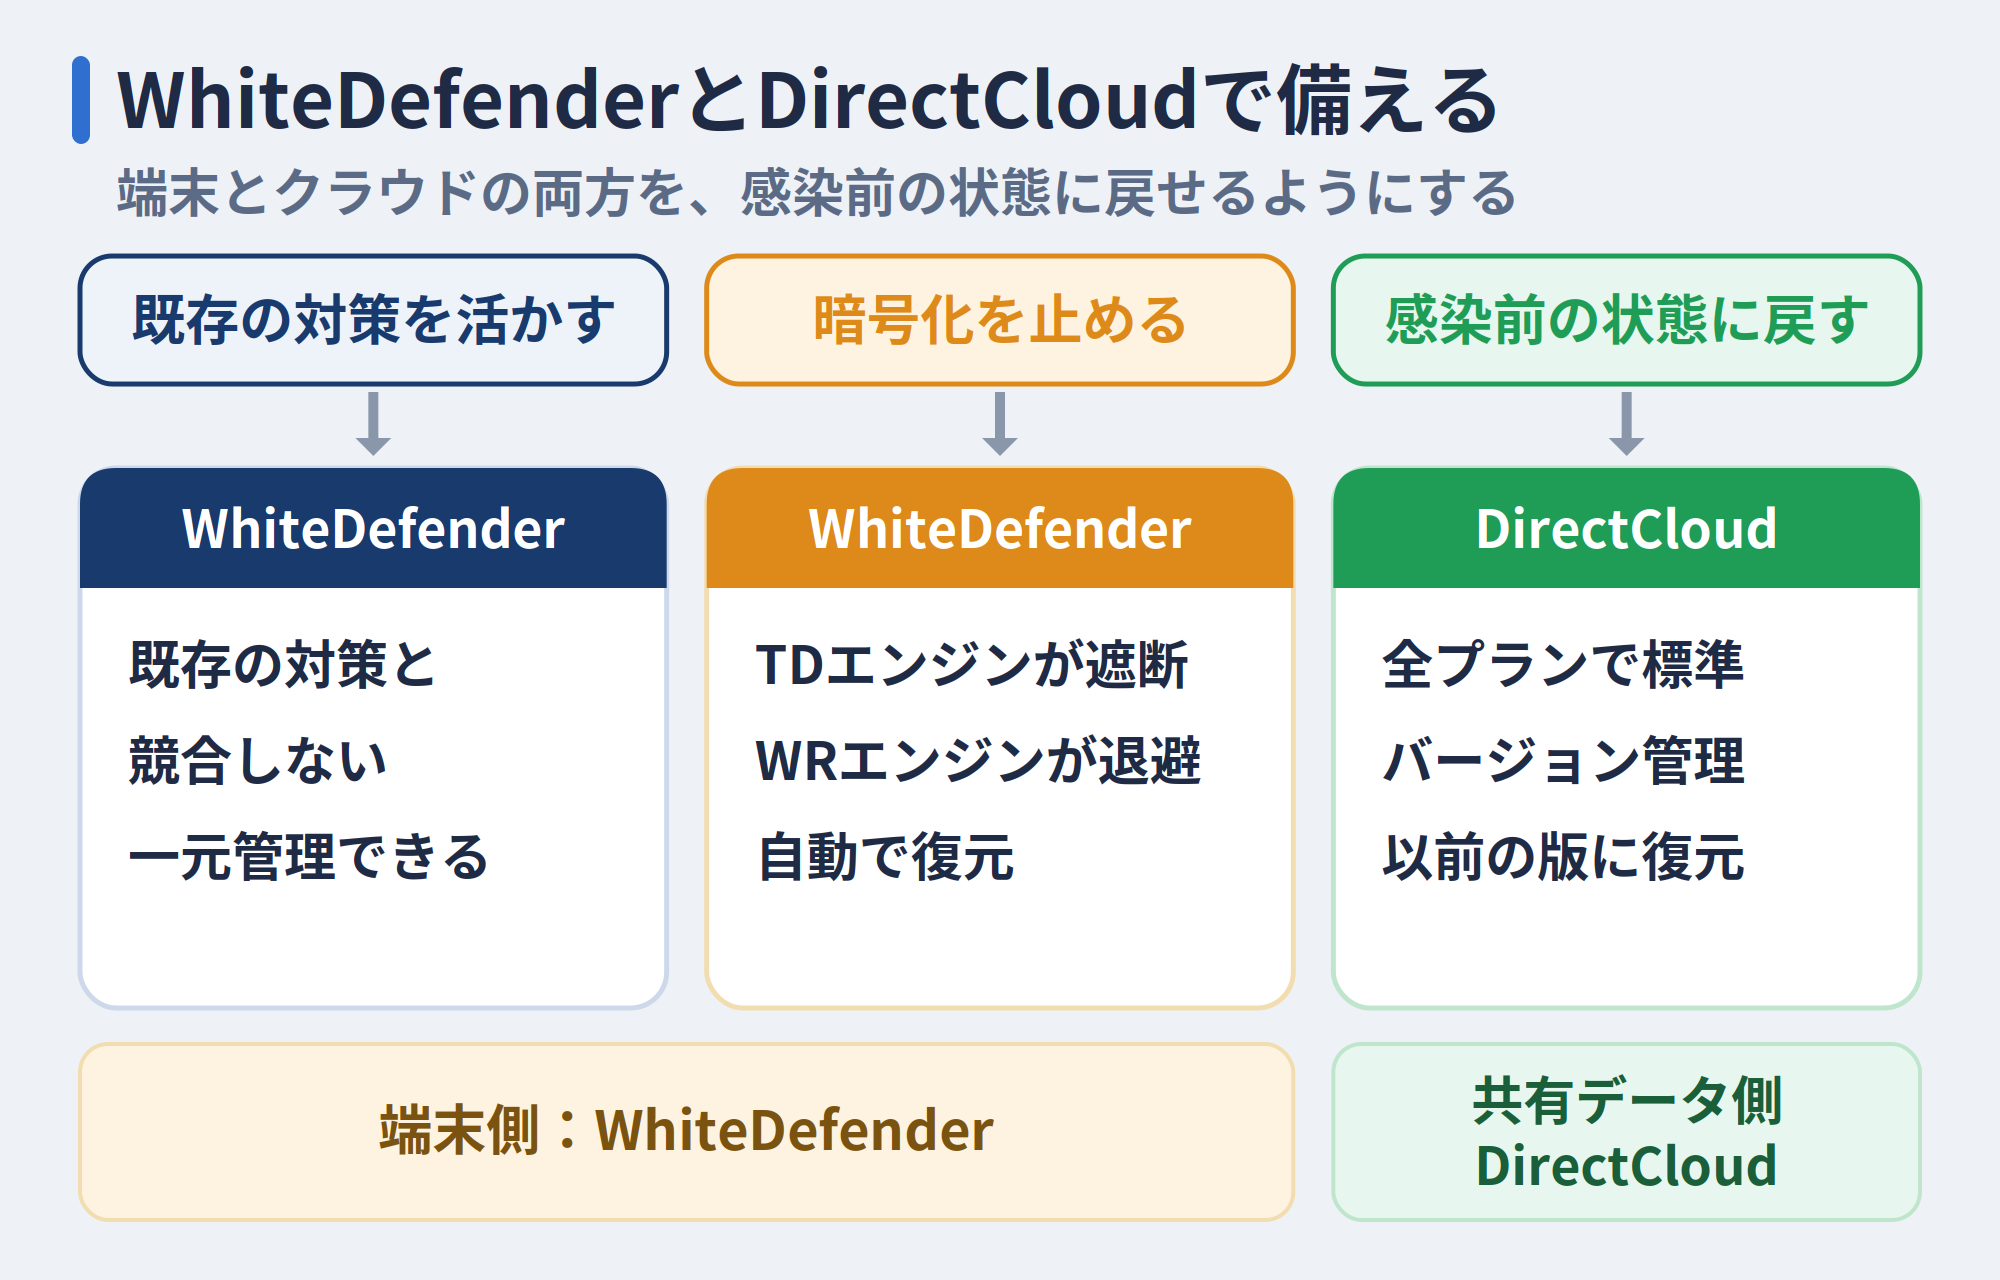
前章で挙げた「既存の対策を活かす」「暗号化を検知して止める」「感染前の状態に戻す」の3点に、同じ順序で対応する仕組みを紹介します。
株式会社ダイレクトクラウドが提供するランサムウェア対策ソフトWhiteDefenderと、法人向けクラウドストレージDirectCloudです。
端末側はWhiteDefender、共有データ側はDirectCloudが受け持つことで、ローカルとクラウドの両方を感染前の状態に戻せるようになります。
なお、二重恐喝で盗まれた情報は、復元では取り戻せません。情報を持ち出されないための備えは、アクセス権の管理や操作ログの取得といった情報漏えい対策と組み合わせて考える必要があります。
WhiteDefenderで既存のウイルス対策を補強できる
WhiteDefenderは、既存のアンチウイルス製品やEDR(端末の不審な動きを記録・分析する製品)と競合しない軽量設計で、追加の防御層としてご利用いただけます。前章で挙げたウイルス対策ソフトなどの共通対策を、入れ替える必要はありません。
管理コンソールでは、組織や部署単位のセキュリティポリシーと、登録端末で発生したランサムウェアの検知ログを一元管理できます。
WhiteDefenderで暗号化を検知し自動で復元できる
暗号化を止める役割は、WhiteDefenderのTDエンジンが担います。ランサムウェア特有の暗号化行為を行動ベースで監視し、不審なプログラムの動きを強制的に遮断します。
WRエンジンの役割は、攻撃を検知した瞬間に対象ファイルの原本を退避させることです。遮断後は、退避した正常なファイルから自動で復元します。
公式サイトには、暗号化行為の検知0.0秒、平均復元3.4秒と記載しています。いずれも特定の検証環境における測定値であり、利用環境や攻撃内容によって異なる場合があります。
DirectCloudでクラウド上のファイルを感染前に戻せる
DirectCloudでは、全プランでランサムウェア対策を標準提供しています。社内のPCが感染し、クラウド上のファイルを大量に書き換えようとする不審な挙動があれば、リアルタイムで検知して該当ユーザーのプログラムを遮断します。
それでも暗号化されたファイルは、変更履歴を自動で保存するバージョン管理機能で、攻撃を受ける前の正常な状態へ戻せます。同期や上書きで最新の版が暗号化されても過去の版は残るため、そこから復元できる仕組みです。オプションの遠隔地バックアップを使えば、別リージョンに構築した復旧用の拠点からデータを戻すこともできます。
共有データをDirectCloudで保全しておけば、端末側の対策とは別に、共有データも感染前の状態に戻せます。
参照元:DirectCloud|DirectCloud ランサムウェア対策|ランサムウエア対策が可能なクラウドストレージ
ランサムウェア対策とデータ復元を強化した導入事例
本文で扱った「ファイルサーバーのランサムウェア対策」と「感染前の版に戻せるバージョン管理」に対応する導入事例をご紹介します。
端末側を守るWhiteDefenderも、公式サイトによると、公共機関や大企業を含む1,300以上の企業・公共機関に導入されています。
ランサムウェア対策に苦慮したファイルサーバーをクラウドで保護
清酒「菊正宗」で知られる菊正宗酒造株式会社様は、導入前、ファイルサーバーのランサムウェア対策に苦慮していました。社外からのアクセスにはVPN接続が必要で、バックアップは取っていたものの、個々のファイルのリストア(復元)対応も煩雑だったそうです。
DirectCloudをご利用いただいてからは、ランサムウェアなどのウイルス対策が容易になり、業務効率が向上しました。VPN接続が不要になって社外との連携も円滑になり、データの集約によってリストア対応の工数も削減できています。
旧版の取得が負担だったファイルをクラウドで自ら復元
株式会社静鉄情報センター様では、zipファイルのメール添付による共有にセキュリティ上の課題がありました。ファイルサーバーの管理工数や、旧バージョンのファイルを管理者に取得してもらう工数も負担だったといいます。
DirectCloud導入後は、共有リンクでzip添付をやめる脱PPAPを進め、クラウド移行でサーバー管理の工数も減りました。旧バージョンのファイルは、ユーザー自身で取得できるようになっています。この機能は、ランサムウェア感染時に感染前の状態へ戻す際に使うバージョン管理機能と同じものです。
よくある質問
法人の情報システム担当者やセキュリティ担当者から多く寄せられる、ランサムウェアに関する疑問に回答します。
ランサムウェアの身代金は支払うべき?
-
身代金の支払いは選ぶべきではありません。JPCERT/CCは、暗号化されたファイルが元に戻る保証がないこと、被害の原因やほかの被害が解消されないこと、支払い後に別の攻撃や要求を受けるおそれがあることを理由に挙げています。警察が被害者に説明しているのも、支払った金銭が犯罪グループの活動資金になる懸念と、復号が保証されない点です。
判断に迷う場合は、最寄りの警察署やサイバー犯罪相談窓口、JPCERT/CCなどの専門機関へ相談してください。
参照元:JPCERT/CC|侵入型ランサムウェア攻撃を受けたら読むFAQ
参照元:警察庁|ランサムウェア被害防止対策 感染するとどのような画面が表示される?
-
警察庁の相談事例では、パソコンの画面が急に制御不能になり、ファイルを暗号化したので戻すにはビットコイン(暗号資産の一種)を支払えという内容が表示されました。
組織では、複数のシステムでファイルの拡張子が変わって開けなくなる、デスクトップに脅迫状が残されるといった形で被害に気づくこともあります。
画面の指示には従わず、端末をネットワークから切り離し、社内のシステム担当者へ速やかに報告しましょう。
参照元:警察庁|ランサムウェア被害防止対策
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
参照元:警視庁|マルウェア「ランサムウェア」の脅威と対策(対策編) ランサムウェアの攻撃者はどのような組織?
-
ランサムウェア攻撃は、LockBitやPhobos/8Baseなどの名称で呼ばれる攻撃グループによって行われています。
警察庁の資料によると、両グループには日本を含む各国の捜査機関が連携し、国際共同捜査で検挙を進めてきました。その結果、2024年に比べて2025年の被害報告は、LockBitが31件から19件に、Phobos/8Baseが23件から1件に減っています。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について RaaS(サービスとしてのランサムウェア)とは?
-
RaaS(Ransomware as a Service)は、ランサムウェアの開発・運営を行うグループが、攻撃の実行者であるアフィリエイトにランサムウェアやリークサイト(盗んだ情報を公開するサイト)などの環境を提供し、見返りに身代金の一部を受け取る仕組みです。
警察庁によると、こうした分業によって高度な専門知識を持たない者でも攻撃を実行できるようになり、攻撃者の裾野が広がっています。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
参照元:警察庁|ランサムウェア被害防止対策
まとめ
ランサムウェアとマルウェアの違いを押さえることは、自社に必要な備えを見極める手がかりになります。ランサムウェアは侵入後に暗号化と脅迫で業務を止めるため、侵入を防ぐ共通対策だけでは被害を防ぎきれません。暗号化を止める仕組みと、感染前の状態に戻せる備えまでそろえれば、万一の際も業務を早く取り戻せるでしょう。
DirectCloudは、全プランでランサムウェア対策を標準提供し、バージョン管理機能で感染前のデータに戻せる法人向けクラウドストレージです。端末側で暗号化を止めるWhiteDefenderとあわせて備えを固めたい企業のご担当者様は、WhiteDefenderの資料もご覧のうえ、ぜひ導入をご検討ください。
- タグ:
- セキュリティ