
ランサムウェアに感染したら?企業の初動対応と復旧手順、やってはいけないこと
ファイルが急に開けなくなり、画面に身代金を求める表示が出たとき、最初の対応を誤れば被害の拡大や復旧の遅れにつながります。警察庁によると、令和8年上半期のランサムウェア被害の報告件数は123件と、半期として過去最多になりました。
本記事では、感染に気づいた直後の初動対応からやってはいけない行動、データの復旧手順、再発防止までを順を追って紹介します。感染時の復旧に備えるDirectCloudの機能と導入事例もあわせて取り上げます。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
本記事のサマリ
-
 ランサムウェアに感染したら、端末をネットワークから切り離し、電源は入れたまま警察や専門機関へ相談する
-
再起動やバックアップの接続、痕跡の削除、攻撃者との交渉は、被害の拡大や原因調査の妨げにつながる
-
身代金は支払わず、侵入経路を塞いだうえで、汚染されていないバックアップや復号ツールで復旧を進める
-
バージョン管理や操作ログ、遠隔地バックアップを持つDirectCloudで、感染時の復旧に備えられる
 目次
- 1. ランサムウェアに感染したら行う初動対応
- 2. 感染時にやってはいけないこと
- 3. 身代金は支払うべきか
- 4. データとシステムを復旧する手順
- 5. 復旧後に行う再発防止
- 6. DirectCloudで感染時の復旧に備える
- 7. ランサムウェア対策と復旧体制を整えた導入事例
- 8. よくある質問
- 9. まとめ
ランサムウェアに感染したら行う初動対応
本記事では、法人がランサムウェアの被害に遭った場面を前提に説明します。
感染に気づいたら、被害の拡大を止める、侵入経路を塞ぐ、攻撃者の要求に応じずバックアップから戻すという3つの方針で動きます。
発見した従業員、情報システム部門、経営層が、最初の1時間、当日中、数日以内に何をするかを下表にまとめました。時間の区分は目安です。
| 担当 | 最初の1時間 | 当日中 | 数日以内 |
| 発見した従業員 | LANケーブルを抜く・無線をオフにする(電源は切らない) | 表示内容や異常の状況を情報システム部門へ伝える | 調査に協力し、直前の操作内容を説明する |
| 情報システム部門 | 被害端末の隔離と、被害を免れたバックアップの切り離し | 被害範囲の把握と、警察・専門機関への相談 | 侵入経路の調査と復旧計画の策定 |
| 経営層 | 被害に対応する体制と社内の連絡体制を確保する | 社外からの問い合わせ窓口と広報体制を確保する | 個人情報保護委員会への速報(発覚日から3~5日以内)の要否を判断する |
画面やファイルの兆候から感染を判断する
ランサムウェアの感染は、ファイルや画面に現れる変化から判断できます。代表的な兆候は、ファイルの拡張子が見慣れない文字列に変わって開けなくなる、身代金を要求する脅迫文(ランサムノート)がデスクトップなどに置かれる、画面に支払いを求める表示が出る、の3つです。
複数のサーバーや部署で同時に障害が起きた場合や、自社のデータを暴露するという投稿や連絡が届いた場合も、被害が疑われます。
兆候に気づいた従業員は、画面や脅迫文を撮影して記録し、ファイルには触れずに情報システム部門へ連絡してください。
感染端末をネットワークから切り離す
感染が疑われる端末は、ネットワークから切り離します。有線ならLANケーブルを抜き、無線LANは機能をオフにしてください。早く切り離せれば、暗号化を途中で止められることもあります。
隔離の対象は、疑わしい端末1台に限りません。攻撃者は侵入後に社内を探索し、ほかのサーバーや端末も乗っ取ろうとするため、同じネットワーク上で異常が見られる機器も含めて判断します。
同時に複数のシステムが暗号化されていれば、管理者アカウントが乗っ取られた可能性があります。パスワード変更など、アカウント側の対応も欠かせません。
情報システム部門と経営層へ報告する
異常を見つけた従業員は、端末名、発見した時刻、画面に表示された内容、自分がとった対応を情報システム部門へ伝えます。
報告を受けた情報システム部門は経営層へ状況を上げ、経営層は被害に対応する体制と社内の連絡体制を確保します。ランサムウェアの被害は地震などの災害と異なり、調査や復旧、広報の進め方にも別の対応が求められるためです。サイバー保険に加入している場合は、保険会社への連絡も早めに行ってください。補償の条件として事故の連絡が求められることがあり、調査会社の手配を支援してもらえる場合もあります。
社外への対応も早めに決める必要があります。被害を公表する前に報道が出る場合もあり、取引先や顧客からの問い合わせ窓口と広報体制を早い段階で定めておくと、発信する内容がぶれません。
被害範囲と侵入経路を特定する
被害の拡大を止めたら、被害の範囲と侵入経路を調べます。原因を残したまま復旧した場合、同じ経路から再び侵入される危険が残るためです。
どの端末やサーバー、データが暗号化されたかは、ログをもとに確かめます。攻撃者は暗号化の前にデータを外部へ持ち出すことが多く、外部への送信の形跡も確認が必要です。
侵入経路の調査では、社外から社内へつなぐVPN機器など、外部から接続できる機器を優先して点検してください。
攻撃者が最後にログを消して痕跡を隠す手口もあるため、外部の専門機関や調査会社への依頼も検討します。
警察・専門機関・個人情報保護委員会へ相談・報告する
通報・相談の窓口は、都道府県警察のサイバー犯罪相談窓口か最寄りの警察署です。初動対応の支援や復号ツールの案内を受けられる場合があります。警察が被害の公表を求めることはなく、ランサムノートや通信ログなどの提供を頼まれます。
ほかの相談先として、一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)のインシデント相談窓口や、独立行政法人情報処理推進機構(IPA)の窓口も利用できます。
個人データの漏えい等のおそれがあれば、個人情報保護法に基づき個人情報保護委員会へ報告する義務があります。期限は発覚日から速報が3~5日以内、確報が30日以内で、ランサムウェアのように不正な目的によるおそれがある場合は確報が60日以内となります。
感染時にやってはいけないこと
感染に気づいた直後の誤った行動は、被害を広げたり、原因の調査や復旧を妨げたりします。再起動によって止まっていた暗号化が進むことがあり、社内で誤った対応が広まった場合は、調査に必要な証拠まで消してしまうおそれもあるためです。
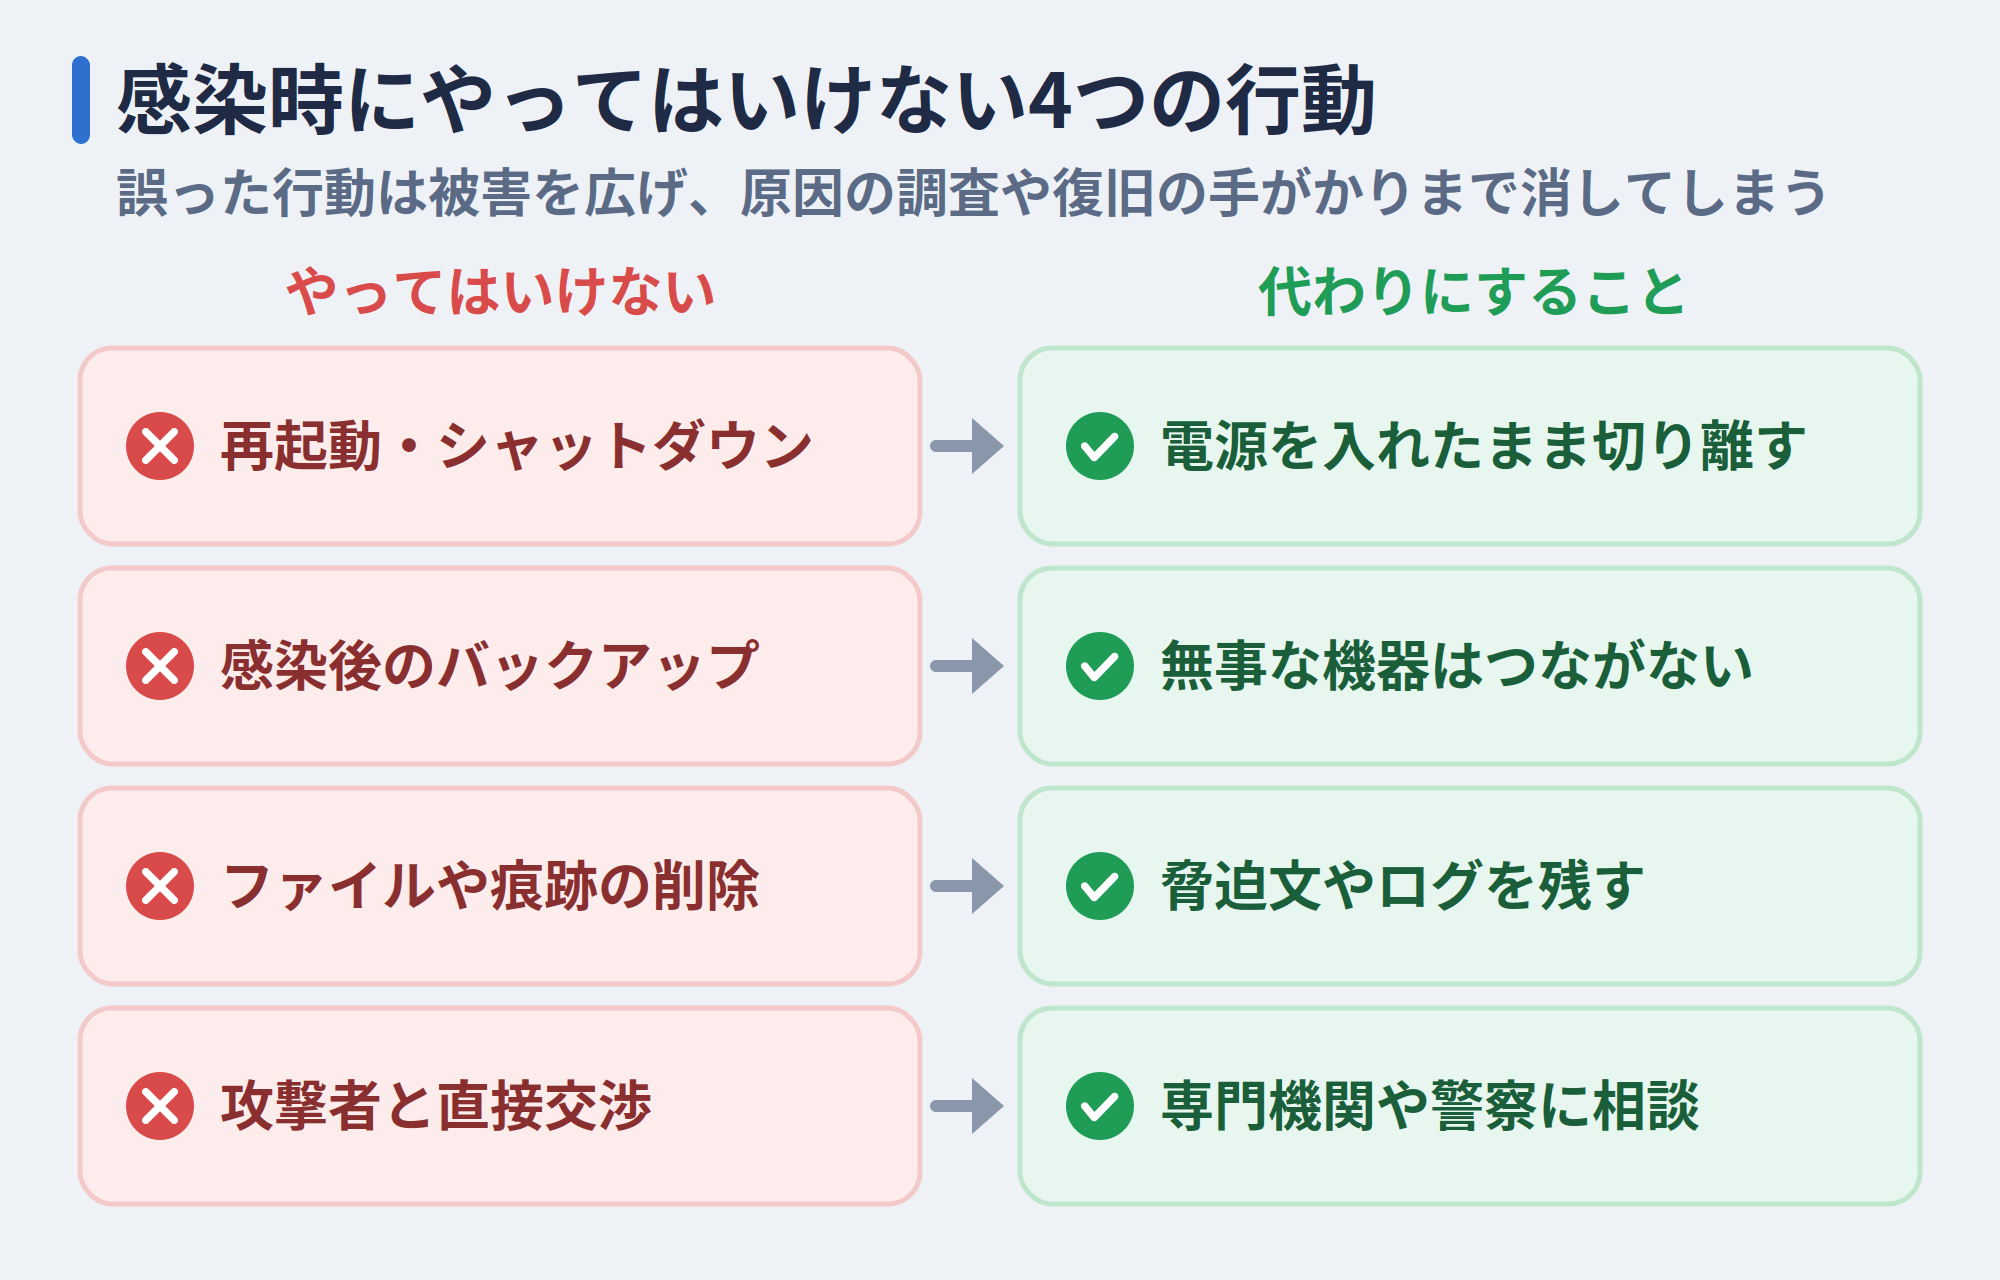
避けるべき行動は、端末の再起動やシャットダウン、感染後のバックアップの取得や接続、暗号化されたファイルや痕跡の削除、攻撃者との直接交渉の4つです。以下では、それぞれの理由を説明します。
端末を再起動・シャットダウンする
感染した端末は、再起動もシャットダウンもせずに残しておきます。電源を落とした場合、侵入の痕跡を示すログなどが失われ、感染の原因を調べにくくなるためです。止まっていた暗号化が再起動で再び進み、被害が広がることもあります。
端末は電源を入れたまま、先に説明したとおりLANケーブルを抜くか無線LANをオフにして、ネットワークから切り離した状態で保ちます。その後の扱いは、情報システム部門や外部の専門家の判断に委ねてください。
感染後にバックアップを取る・接続する
バックアップを、感染に気づいてから急いで取るのは避けてください。感染端末から取得した場合、バックアップ先のファイルまで暗号化されたり、正常なバックアップが暗号化済みのファイルで上書きされたりするおそれがあります。
攻撃者は侵入後に社内のバックアップを探して狙うことがあり、バックアップデータまで暗号化された事例も多数確認されています。
被害を免れたバックアップ機器や外付けの記録媒体は、復旧に使える貴重な手段です。安全が確認できるまで、感染端末にも社内ネットワークにもつながないでください。
暗号化されたファイルや痕跡を消す
暗号化されたファイル、脅迫文、ログは、開けない状態でも削除せずに残します。いずれも被害の手がかりになるからです。
ランサムウェアの種類は、脅迫文の内容や暗号化されたファイルの拡張子から特定します。脅迫文や通信ログは、先に挙げたとおり警察へ提供を求められる資料に含まれます。
すぐに復号できなくても、暗号化されたファイルを保管しておく選択肢があります。警察庁は復号ツールの研究と開発を強化する方針を示しており、後から元に戻せる可能性が残るためです。
攻撃者と直接交渉する
脅迫や提案のメッセージが攻撃者から届いても、自社の判断だけで返信したり、交渉を始めたりしてはいけません。
攻撃者は、盗んだ情報を公開するためのリークサイトを、支払いの交渉を自分たちに有利に進める材料として使うことがあります。交渉のやり取り自体が第三者に公開され、被害企業が交渉している事実まで外部に知られかねません。
メッセージへの応じ方は、自社だけで抱え込まず、外部の専門機関や警察と相談しながら方針を決めてください。
身代金は支払うべきか
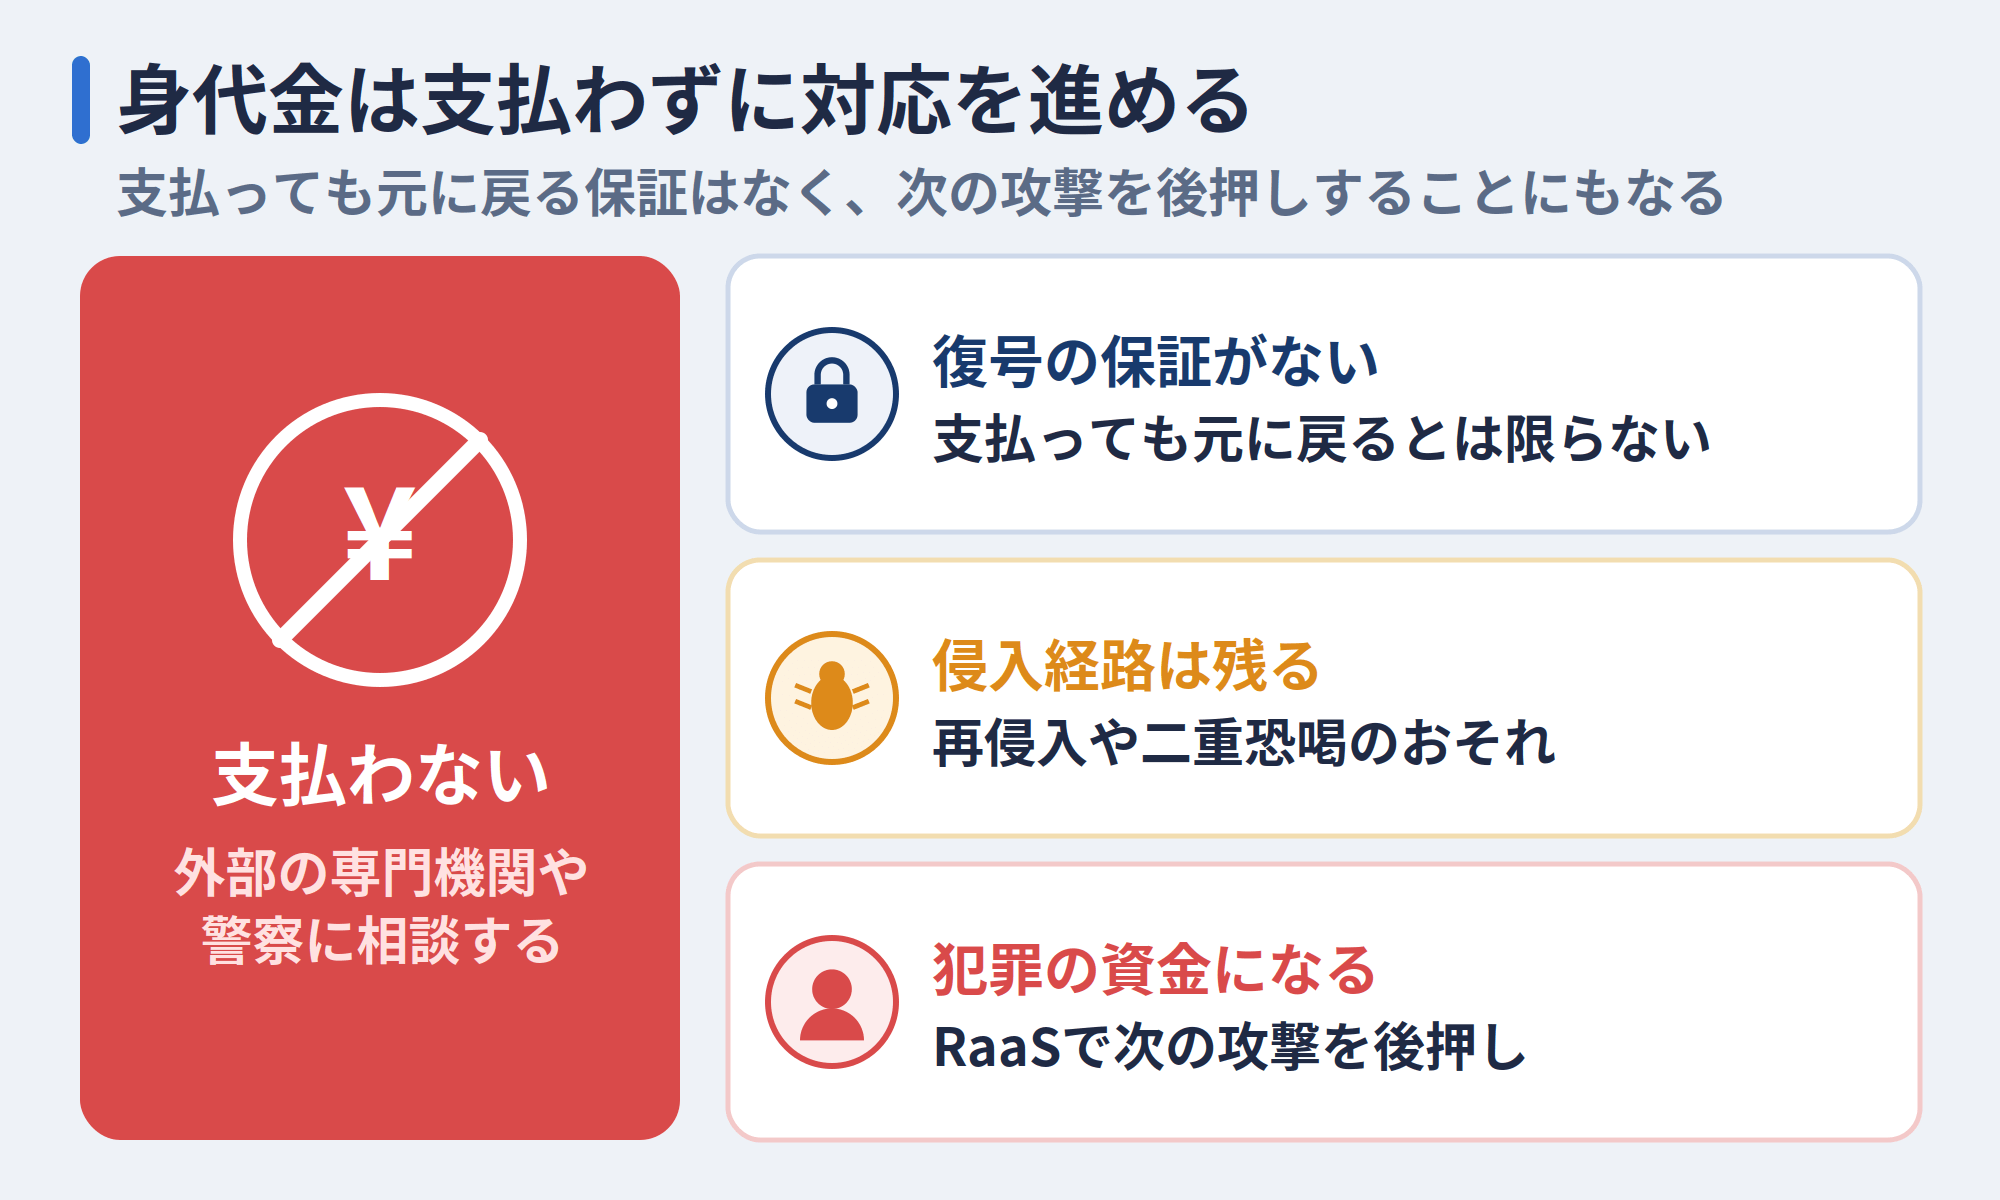
身代金は支払わずに対応を進めます。支払っても、暗号化されたファイルが元に戻る保証はないためです。
侵入経路も、支払いで塞がれるわけではありません。未修正の脆弱性や盗まれた認証情報が残っていれば、同じ経路から再び侵入される危険が残ります。データを盗んで公開を予告する二重恐喝も多く、復号の対価とは別に支払いを迫られる場合があります。
支払われた金銭は、犯罪グループの活動資金になります。ランサムウェアの開発者が実行者に攻撃の道具を貸し出し、身代金の一部を受け取る「RaaS(Ransomware as a Service)」も広がっており、支払いは次の攻撃を後押しします。
警察庁も、活動資金になるおそれと、復号が保証されない点を被害者に説明しています。
なお、法的な面にも注意が必要です。日本には身代金の支払いそのものを禁じる法律はありませんが、支払先が国内外の制裁対象者だった場合は規制に触れるおそれがあります。米国財務省外国資産管理局(OFAC)も2021年9月の勧告で、制裁対象者への身代金の支払いは制裁違反になり得ると警告しています。
参照元:米国財務省OFAC|Updated Advisory on Potential Sanctions Risks for Facilitating Ransomware Payments
データとシステムを復旧する手順
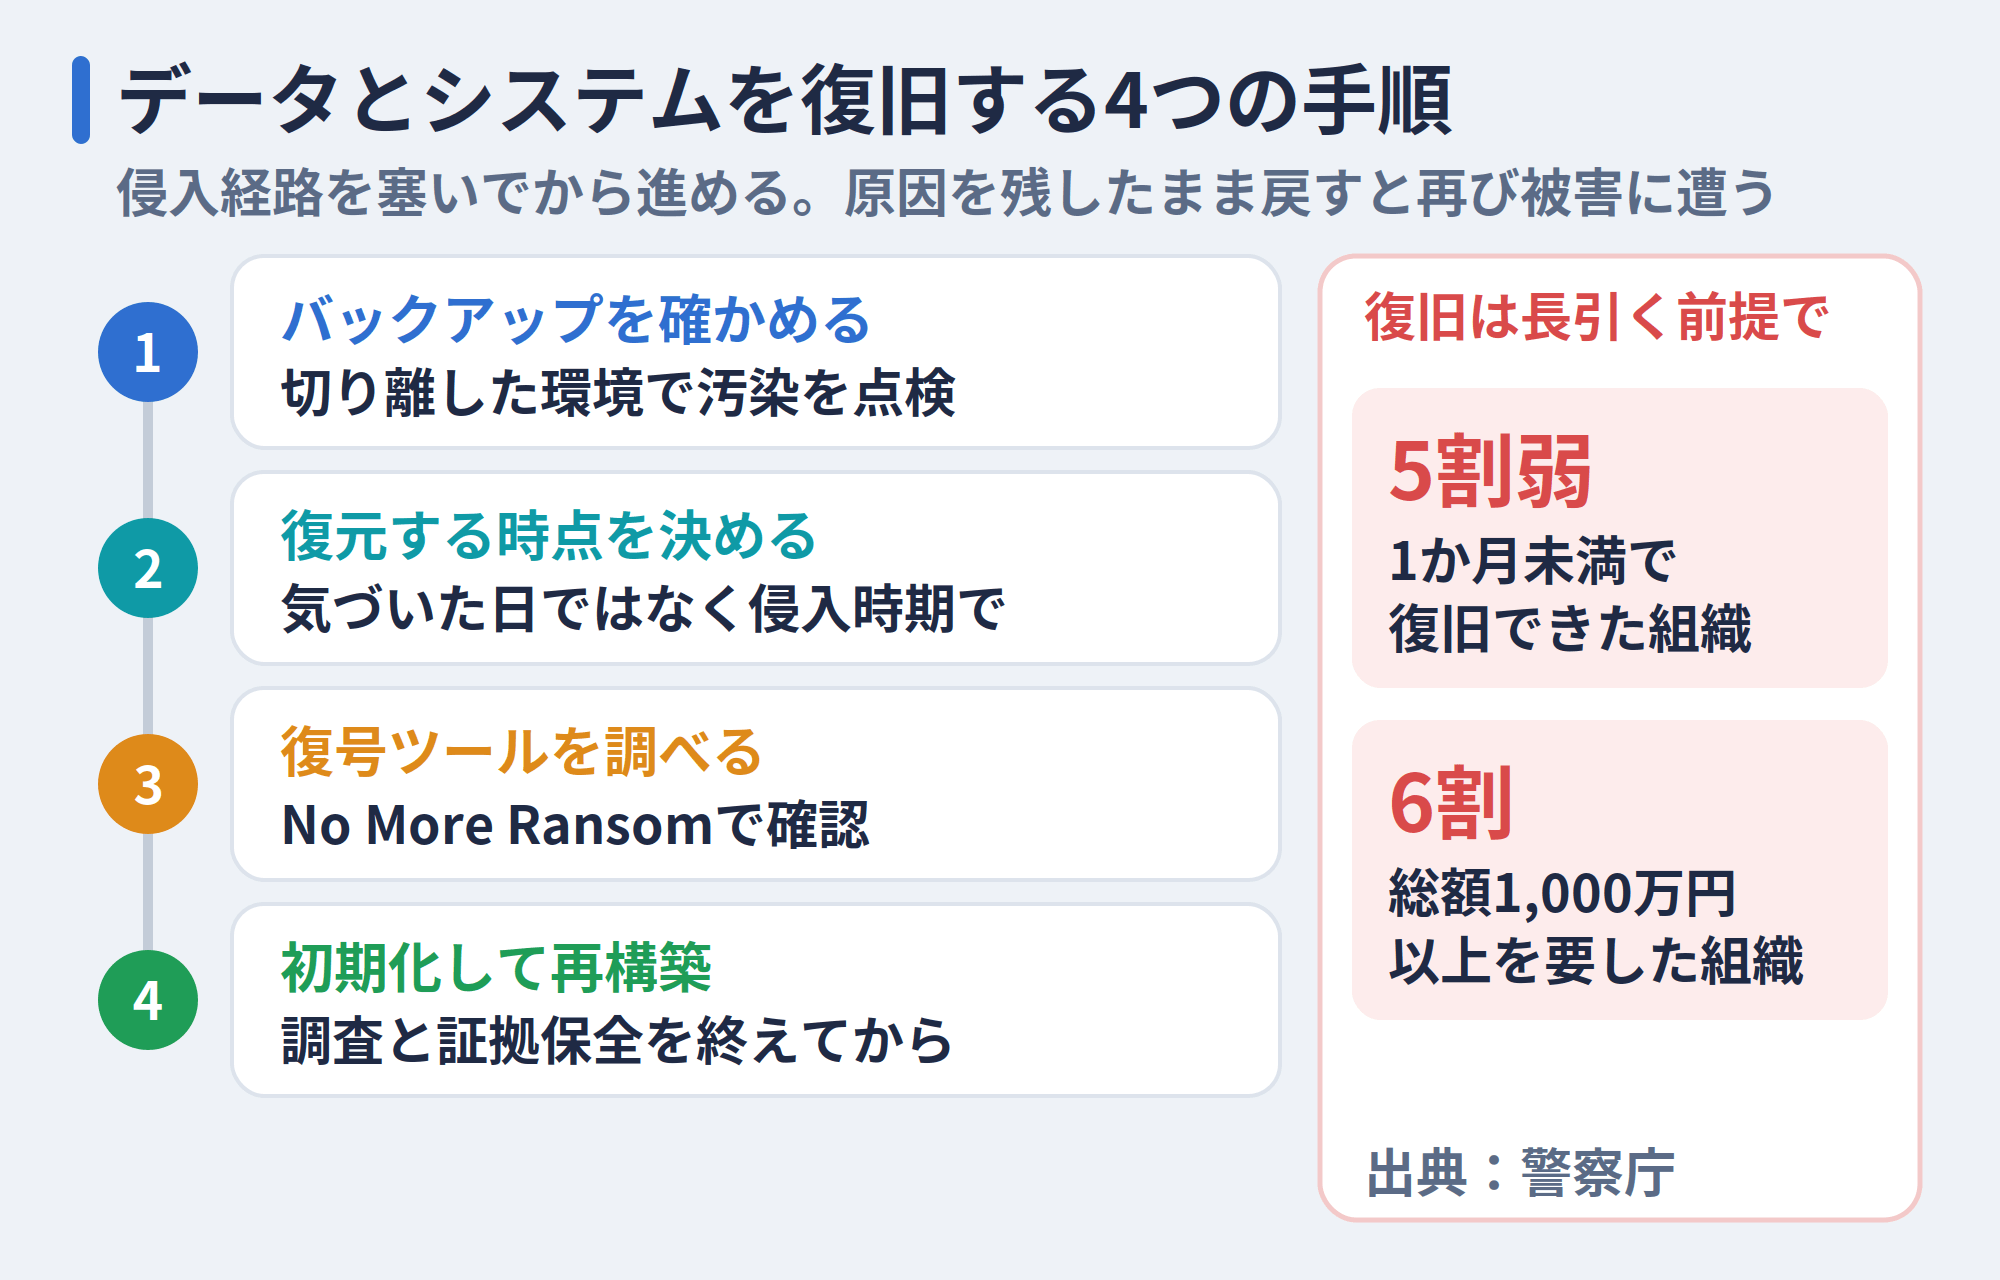
データとシステムの復旧は、侵入経路を塞ぐなど原因への対応を済ませてから進めます。原因を残したまま戻せば、同じ経路から再び被害に遭うためです。
警察庁が令和8年上半期に被害を受けた企業や団体へ行ったアンケートでは、1か月未満で復旧できた組織は5割弱にとどまり、調査と復旧に総額1,000万円以上を要した組織が6割を占めました。復旧は長引く前提で計画を立て、時間がかかる場合は代替手段で中核業務を続ける方法もあわせて検討してください。
代替手段には、被害を受けていない端末や新たに用意した端末への切り替え、紙の帳票を使った受発注や記録などがあります。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について

バックアップが汚染されていないか確かめる
復元に使う前に、バックアップが暗号化や改ざんを受けていないかを確かめます。攻撃者は暗号化の前に社内を探索し、バックアップも狙うためです。
確認作業は、感染端末や社内ネットワークから切り離した環境で行います。バックアップの中身を開き、ファイルが正常に読めるか、拡張子が書き換わっていないかを順に点検してください。
ネットワークから切り離して保管していたバックアップが残っていれば、優先して確認します。警察庁がバックアップをオフラインで保存するよう呼びかけているのも、暗号化の被害を避けるためです。
侵入時期をさかのぼって復元する時点を決める
復元に使うバックアップは、暗号化に気づいた日ではなく、攻撃者が侵入した時期を基準に選びます。
攻撃者は侵入後に内部の探索や情報の窃取を進め、最後に暗号化を実行します。そのため、異常に気づいた時点より前から、社内に入り込まれていた可能性があります。警察庁も、長期間の侵入や潜伏を可能にする巧妙な攻撃が発生していると指摘しています。
侵入時期は、被害範囲の調査で集めたログから推定します。推定した時期より前に取得したバックアップが、復元の候補になります。
復号ツールで戻せるか確認する
暗号化されたファイルは、復号ツールで元に戻せる場合があります。ランサムノートや拡張子から種類を特定し、対応する復号ツールが「No More Ransom」プロジェクトのウェブサイトで公開されているか調べます。
ただし、ツールがあるのは一部のランサムウェアだけです。対応していても、すべてのファイルを戻せるとは限りません。
警察庁関東管区警察局サイバー特別捜査部が開発した復号ツールでは、国内の41の被害企業で約2,011万件の被害データの復号に成功しており、警察への相談が復旧につながる例も出ています。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
端末を初期化してシステムを再構築する
システムをネットワークに戻す前に、攻撃者が残したマルウェアやバックドア(再侵入のための裏口)、不正な設定がないかを確かめます。感染を確認していない端末にも痕跡が残ることがあり、見落とせば被害が再び広がるためです。
初期化は、調査と証拠の保全を終えてから行ってください。保全の対象は、ディスクイメージ(記録媒体の複製)やメモリダンプ(メモリ内容の記録)、通信ログなどです。初期化した時点で感染経路の手がかりも消え、原因を調べられなくなります。
再構築した後もしばらくは、不審な通信や挙動の監視を続けます。
復旧後に行う再発防止
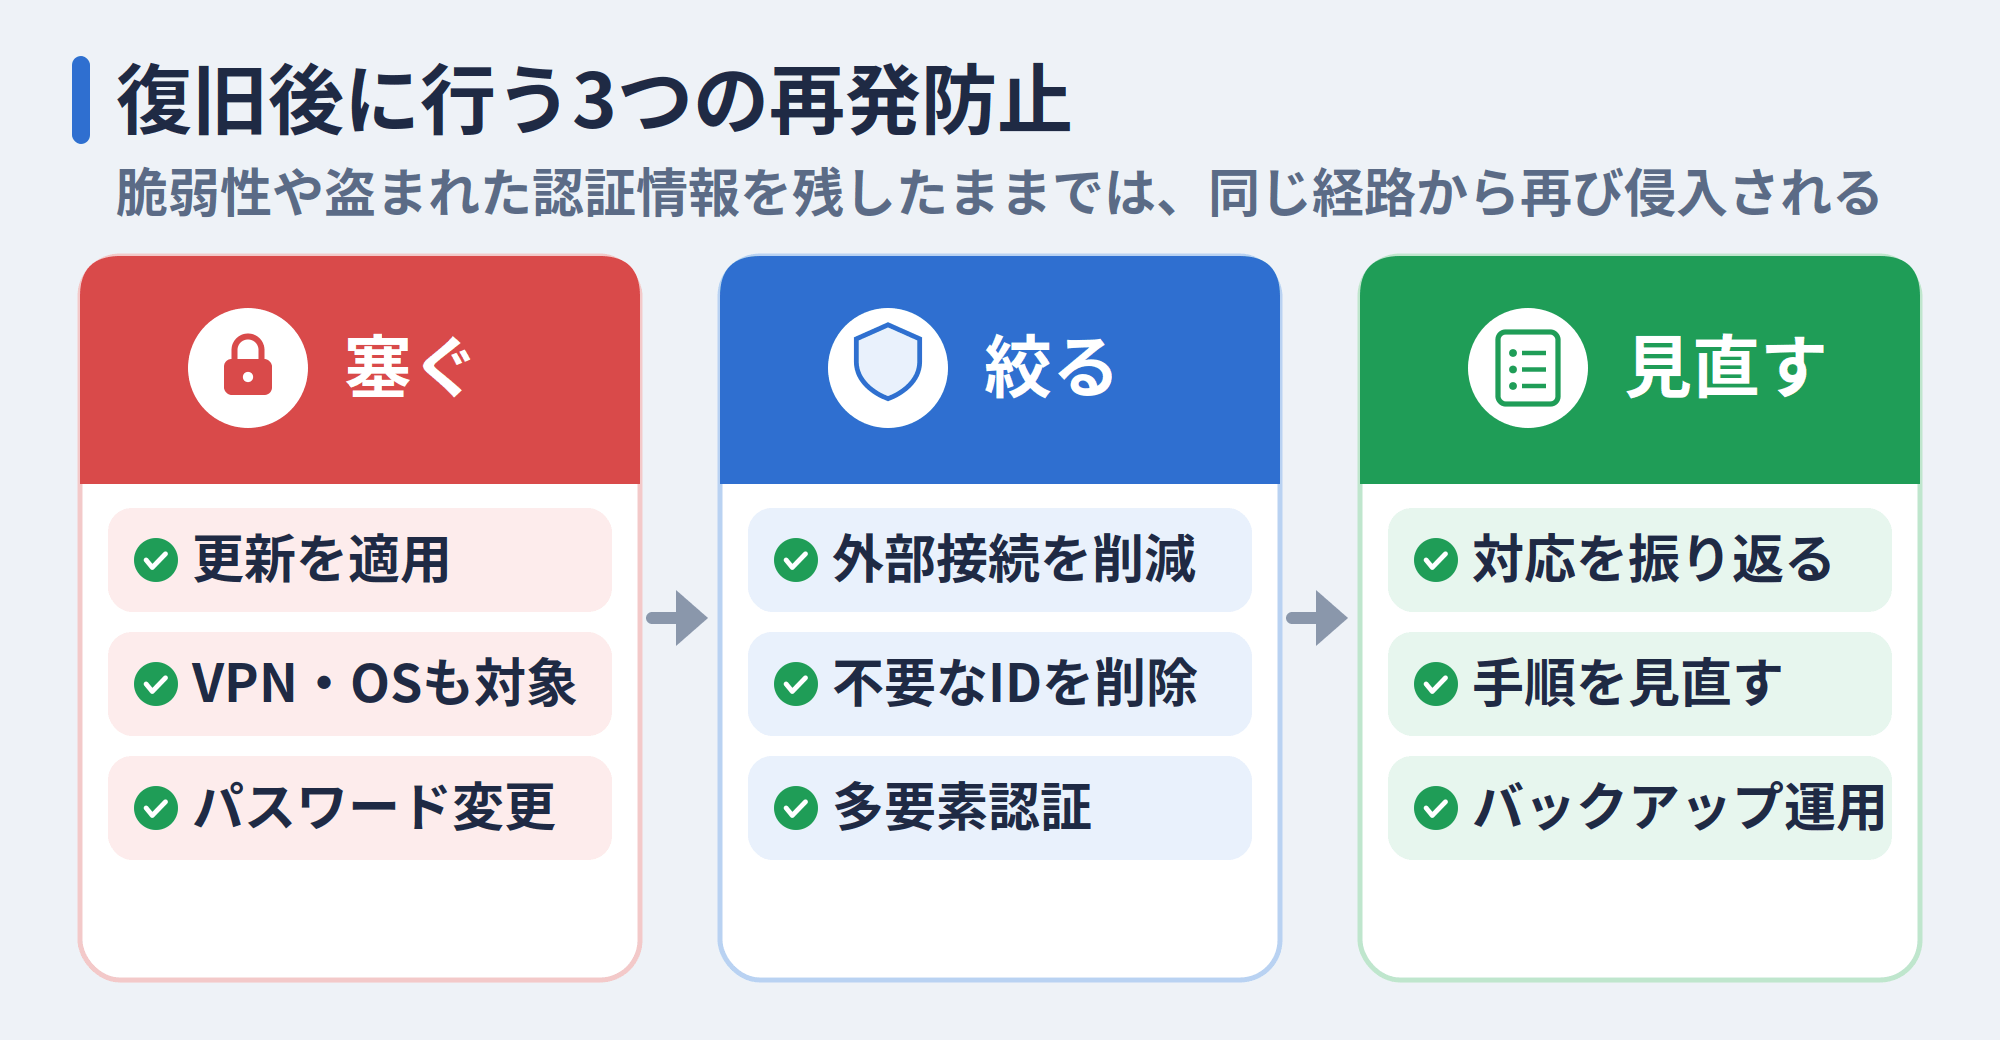
VPN機器やOSに未適用の更新プログラムがあれば速やかに適用し、攻撃者がアクセスした可能性のある機器のパスワードを変更してください。脆弱性や盗まれた認証情報を残したままでは、同じ経路から再び侵入されるためです。
外部から接続できる機器や不要なアカウントを減らし、多要素認証で本人確認を強化して、侵入の入り口を絞ります。
最後に、今回の対応を振り返って、手順やバックアップの運用を見直します。警察庁も、運用面の課題でバックアップから復旧できなかった事例を挙げています。冒頭の初動対応の表を自社の担当者名や連絡先に置き換えて手順書にし、バックアップから実際にデータを戻せるかも定期的に試しておくと、次の有事に迷わず動けます。
DirectCloudで感染時の復旧に備える
本文で取り上げた初動対応と復旧の課題に、DirectCloudのどの機能で備えられるかを下表にまとめました。
| 記事内で扱った課題 | DirectCloudでの対応 | 該当する機能 |
| バックアップごと暗号化・汚染されるおそれ | 感染前のバージョンからファイルを戻す | バージョン管理 |
| 被害範囲と侵入経路の特定 | 誰がどのファイルを操作したかを記録から追う | 250種類以上の操作ログ |
| 災害や大規模な障害で普段の環境そのものが使えなくなるおそれ | 別リージョンのDRサイトにデータを保管する | 災害対策・遠隔地バックアップ(オプション) |
| 暗号化の再発 | 暗号化の挙動を検知して止め、ファイルを自動で戻す | WhiteDefender |
DirectCloudは、全プランでランサムウェア対策を標準提供しています。対応できる範囲は、DirectCloud上に保存したデータと、WhiteDefenderを導入した端末です。サーバーや端末全体の復旧作業を、DirectCloudが代わりに行うものではありません。
感染前のバージョンにファイルを戻せる
全プランに標準で備わるランサムウェア対策は、DirectCloud上のファイルの異常な暗号化や変更をリアルタイムに検知し、被害の拡大を遮断します。検知後は、該当ユーザーのアクセスを自動で制限します。それでもファイルが暗号化された場合は、バージョン管理機能を使えば感染前の状態に戻せます。戻す版は、先に説明したとおり侵入時期より前に保存されたものを選びます。
バージョンはファイルごとに管理され、上書きされる前の版が履歴として残ります。保持できる世代数はプランによって異なり、たとえばTeam Businessプランでは最大60世代まで残せます。
ファイルサーバーとして使うクラウドストレージには、機密情報を含む業務ファイルが集まります。業務を止められない現場では暗号化による停止が死活問題になるため、顧客情報や営業資料が壊れずに残る、データの完全性を保つことが欠かせません。
250種類以上の操作ログで影響範囲を追える
DirectCloudでは、ユーザーのログイン、ファイル操作、管理者の操作を含む250種類以上の操作ログを取得できます。ログは期間やユーザーIDなどの条件で絞り込み、CSVファイルに出力して確かめることも可能です。
感染時には、どのファイルを誰がいつ操作したかを記録からたどれるため、影響範囲を特定する手がかりになります。
大量のログを瞬時に表示する機能はスタンダードプラン以上、管理者の操作ログはビジネスプラン以上でご利用いただけます。ログの保存期間は、プランに応じて最新3年分または7年分です。
参照元:DirectCloud|業界トップクラス250種類以上のログ監視
遠隔地バックアップでデータを保全できる
オプションの災害対策・遠隔地バックアップでは、普段利用する環境とは別の場所にデータを保管できます。DRサイト(災害時の復旧用拠点)は、大阪リージョンとシンガポールリージョンから選べます。
主なサービス仕様では、RPOが24時間以内、RTOが数分です。ファイルはリアルタイムで同期され、DRサイトからはファイルをダウンロードできます。
遠隔地バックアップは、災害や大規模な障害で普段の環境そのものが使えなくなった場合の備えです。暗号化されたファイルを感染前に戻す役割は、バージョン管理が担います。
※ RPO(Recovery Point Objective:目標復旧時点)/ RTO(Recovery Time objective:目標復旧時間)
WhiteDefenderで暗号化を検知し自動で復元できる
WhiteDefenderは、ふるまい検知によって未知のランサムウェアの暗号化も捉える、PCやサーバー向けのセキュリティ製品です。暗号化の動きを検知した時点で攻撃を実行しているプログラムを止め、退避しておいた正常なファイルを自動で復元します。
既存のウイルス対策ソフトとは競合せず、追加の防御層として使えます。料金は、2026年7月時点でPC1台あたり月額換算650円(税別)に設定しています。
暗号化行為の検知は0.0秒、ファイルの平均復元は3.4秒で、動作時のCPU負荷は1%未満です。
※「検知0.0秒」「平均復元3.4秒」「CPU負荷1%未満」は特定の検証環境における測定値です。利用環境や攻撃内容により異なる場合があります。詳細な測定条件は製品資料をご確認ください。
ランサムウェア対策と復旧体制を整えた導入事例
DirectCloudをご利用いただいている3社の事例から、ランサムウェア対策や復旧への備えに関わる導入前の課題と、導入後の成果をご紹介します。
リストアに苦慮する状態から工数を抑えて戻せる環境へ
清酒「菊正宗」の製造販売を手掛ける菊正宗酒造株式会社様は、2000年代頃からオンプレミスのファイルサーバーで文書を管理してきました。ランサムウェアなどのサイバー攻撃への対策を自社で担う負担は大きく、5~7年ごとのサーバー入れ替えも重荷でした。バックアップは取っていたものの、ファイル単位のリストア(復元)にも手間がかかっていました。
DirectCloudにデータを集約した結果、ランサムウェアなどのウイルス対策が容易になりました。ファイル単位のリストアにかかる工数も削減できています。
操作を追えない状態からインシデントを追跡できる環境へ
東ソー情報システム株式会社様は、総合化学メーカーの東ソー株式会社から情報システム部門が独立した情報通信業の企業です。以前利用していた専用機器型のオンラインストレージは、停電時にサーバーが故障して再起動できなかったこともあり、データ消失のリスクを常に抱えていました。ユーザーの操作ログも残らず、有事の際に誰が何をしたかを追えない状態でした。
導入後は、250種類以上の操作ログ取得機能でインシデント発生時の追跡性を確保し、高い可用性によってデータ消失リスクも大幅に低減しています。
データ消失を懸念する状態から分散保存で守れる環境へ
不動産管理などを手掛けるトーセイ・コミュニティ株式会社様は、ファイルサーバーの故障を経験し、データ消失を防ぐ堅牢なバックアップ体制を必要としていました。前任の管理者が退職し、権限設定がブラックボックス化していたことも課題でした。
DirectCloudではファイルがAmazon Web Services(AWS)東京リージョン内の3か所のデータセンターに分散保存されるため、故障やバックアップの手間への不安が解消しました。誰がどのファイルを操作したかも記録で把握でき、内部統制を大幅に強化できています。
よくある質問
ランサムウェアに感染した場合の対応を考えるうえで、本文では詳しく扱わなかった疑問を4つ取り上げ回答いたします。
ノーウェアランサムにはどう対応する?
-
データを暗号化せずに盗み出し、公開を予告して金銭を要求する手口は「ノーウェアランサム」と呼ばれます。警察庁も被害を確認しており、令和5年上半期からランサムウェア被害の統計に含めて集計しています。
ファイルが使えなくなる被害がなくても、情報漏えいの事案として対応します。侵入経路と流出範囲を調べ、警察へ相談してください。個人データが漏えいしたおそれがあれば、先に説明した個人情報保護委員会への報告も必要です。 NASやクラウドストレージのデータも被害を受ける?
-
ネットワークでつながったNASやファイルサーバーのほか、その代わりに使うクラウドストレージ上のデータも、暗号化の対象になり得ます。IPAに届け出られた事例では、2020年11月に企業のサーバーとNASが攻撃を受け、40万個以上のファイルが被害に遭いました。
自動で同期やバックアップを行う仕組みでは、暗号化されたファイルで正常なデータが上書きされるおそれもあります。過去の世代に戻せるバージョン管理や、ネットワークから切り離した保管が備えになります。 ランサムウェアの主な感染経路はどこ?
-
警察庁が令和8年上半期の被害組織に行ったアンケートでは、侵入経路の約5割をVPN機器が占めました。攻撃者は、インターネットに露出した機器から遠隔操作で社内に入り込みます。
具体的には、リモートデスクトップの認証を漏えいした認証情報や簡易なパスワードで突破する例や、外部から接続できるシステムの未修正の脆弱性を突く例が確認されています。運用保守事業者の回線を経由した侵入もあり、メールの添付ファイルを起点とした感染は、以前より少なくなりました。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について ランサムウェアに感染すると企業はどうなる?
-
データが暗号化された場合、業務システムが止まり、企業活動が長期にわたって妨げられることがあります。令和8年2月には、ランサムウェア攻撃を受けた医療機関が、ナースコールシステムの障害と約13万人の患者の個人情報の漏えいを発表しました。
データを盗んで公開を予告する二重恐喝も被害の多くを占め、財務情報や個人情報がリークサイトに掲載された事例も多数あります。社名が掲載されれば、取引先や顧客からの問い合わせが増え、対外対応にも追われます。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
まとめ
ランサムウェアに感染したら、被害の拡大を止めて侵入経路を塞ぎ、身代金に頼らずバックアップから戻すことが、早期の事業再開につながります。復旧に1か月以上かかる組織が半数を超える現在、誤った初動は証拠を失わせ、再被害を招くからです。対応手順と相談先を平時に決め、汚染されていないデータを残す仕組みを整えておけば、被害を最小限に抑え、取引先や顧客の信頼も守れるでしょう。
DirectCloudは、振る舞い検知による改ざんの遮断とバージョン管理による復元を全プランで標準提供し、250種類以上の操作ログや遠隔地バックアップにも対応した法人向けクラウドストレージです。感染時の復旧に備えたい企業のご担当者様は、ぜひ導入をご検討ください。
- タグ:
- セキュリティ