
マルウェアの種類一覧|13種類の特徴を3グループで整理
マルウェアには、感染を広げるワームから業務を止めるランサムウェアまで多くの種類があり、侵入の手口や被害は種類ごとに異なります。違いを知らないまま対策を進めると、守りに抜けが生じかねません。
本記事では、情報システム担当者に向けて、13種類のマルウェアの特徴と侵入の手口、IPA10大脅威から見た警戒すべき種類、種類別の対策までを解説します。自社の対策を見直す手がかりとして、参考にしてください。
本記事のサマリ
-
 マルウェアの13種類は、侵入の起点になるもの、情報を盗むもの、業務を止めるものに大別できる
-
IPA10大脅威ではランサム攻撃による被害が1位であり、自社の環境に照らして関係する種類の対策を漏れなく確認したい
-
対策は侵入を防ぐ、見つけて止める、復旧に備えるの3層で、種類に応じて組み合わせることが欠かせない
-
ウイルスチェックや操作ログ、復元機能を持つDirectCloudなら、ファイル共有での被害を抑えられる
 目次
マルウェアの種類一覧|13種類の特徴を早見表で整理
マルウェアとは「Malicious Software(悪意のあるソフトウェア)」の略で、利用者が気づかないうちに被害を及ぼすプログラムの総称です。
13種類は、攻撃の中で果たす役割によって「侵入の起点になる・感染を広げる」「潜伏して情報を盗む・端末を操る」「業務を止める・金銭を奪う」の3グループに分かれます。下表は、各種類の主な動作、侵入の手口、企業への主な被害、代表例の一覧です。
| 種類 | 主な動作 | 主な侵入の手口 | 企業への主な被害 | 代表例 |
| 侵入の起点になる・感染を広げるマルウェア | ||||
| ウイルス | 他のファイルやプログラムに寄生して増殖する | メールの添付ファイル、Webサイトの閲覧、USBメモリ、マクロ付き文書 | 社内の端末やファイルに感染が広がる、データが破壊される | マクロウイルス、Melissa |
| ワーム | 単体で自己増殖し、ネットワーク経由で広がる | OSの脆弱性、ネットワーク上のファイル共有 | 短期間で多数の端末に被害が広がる | WannaCry |
| トロイの木馬 | 無害なソフトや文書を装って侵入し、潜伏する | 偽ソフトのインストール、メールの添付ファイル | 外部からの侵入口や情報窃取の起点になる | Emotet(分類は資料により異なる) |
| ファイルレスマルウェア | OSの正規機能を悪用し、ファイルを残さず動作する | メールやWebサイト、侵入後の正規ツールの悪用 | ファイル検査型の対策で検知しにくく、長期潜伏を許す | - |
| 潜伏して情報を盗む・端末を操るマルウェア | ||||
| バックドア・RAT | 外部から侵入・遠隔操作するための裏口をつくる | トロイの木馬などによる設置 | 攻撃者に継続的に侵入・遠隔操作される | - |
| ルートキット | 侵入の痕跡を隠し、管理者権限で居座る | 侵入後に他のマルウェアなどが導入 | 検知・駆除が難しく、長期間支配される | ソニーBMGの事例 |
| スパイウェア・キーロガー | 入力内容や端末内の情報を外部へ送信する | 正規ソフトへの同梱、不正なサイト | 認証情報や機密情報が漏えいする | Pegasus(スパイウェア) |
| インフォスティーラー | 端末に保存された認証情報などをまとめて盗む | メールの添付ファイル、偽のダウンロード | 盗まれた認証情報が不正アクセスに悪用される | Lumma Stealer |
| ボット | 外部からの指令で操られ、攻撃の踏み台になる | ルーターやIoT機器の脆弱性、メール | DDoS攻撃などに加担させられる | Mirai |
| 業務を止める・金銭を奪うマルウェア | ||||
| ランサムウェア | データを暗号化し、復旧の対価を要求する(暗号化せず公開を予告する手口もある) | VPN機器などの脆弱性、漏えいした認証情報 | 業務停止と情報漏えいが同時に起こる | LockBit |
| クリプトマイナー | 端末の処理能力を無断で使い、暗号資産を採掘する | 他のマルウェアとの同梱、侵入後の設置 | 処理性能の低下、電力コストの増加 | - |
| スケアウェア | 偽の警告で不安をあおり、操作や支払いを促す | Webサイト閲覧中のポップアップ | 遠隔操作ソフトを入れられる、金銭をだまし取られる | サポート詐欺の偽警告 |
| アドウェア | 広告を強制表示し、悪質なサイトへ誘導する | 無料ソフトへの同梱 | 業務が妨げられ、他のマルウェアの侵入口になる | Fireball |
ワームの機能を持つランサムウェアのように、複数の性質を併せ持つマルウェアもあり、分類は資料により異なります。マルウェアの被害は侵入から始まるため、まずは攻撃の入口となり、社内に感染を広げる4種類を押さえておきましょう。
侵入の起点になる・感染を広げるマルウェア
侵入の起点になる4種類は、自ら増えて広がるか、偽装や正規ツールの悪用で入り込んで攻撃の足場を作るかで見分けられます。総務省は主な感染経路として、ホームページの閲覧、メールの添付ファイル、USBメモリ、ネットワークのファイル共有、Officeのマクロなどを挙げています。
自ら増えて広がるのはウイルスとワーム、入り込んで攻撃の足場を作るのはトロイの木馬とファイルレスマルウェアです。
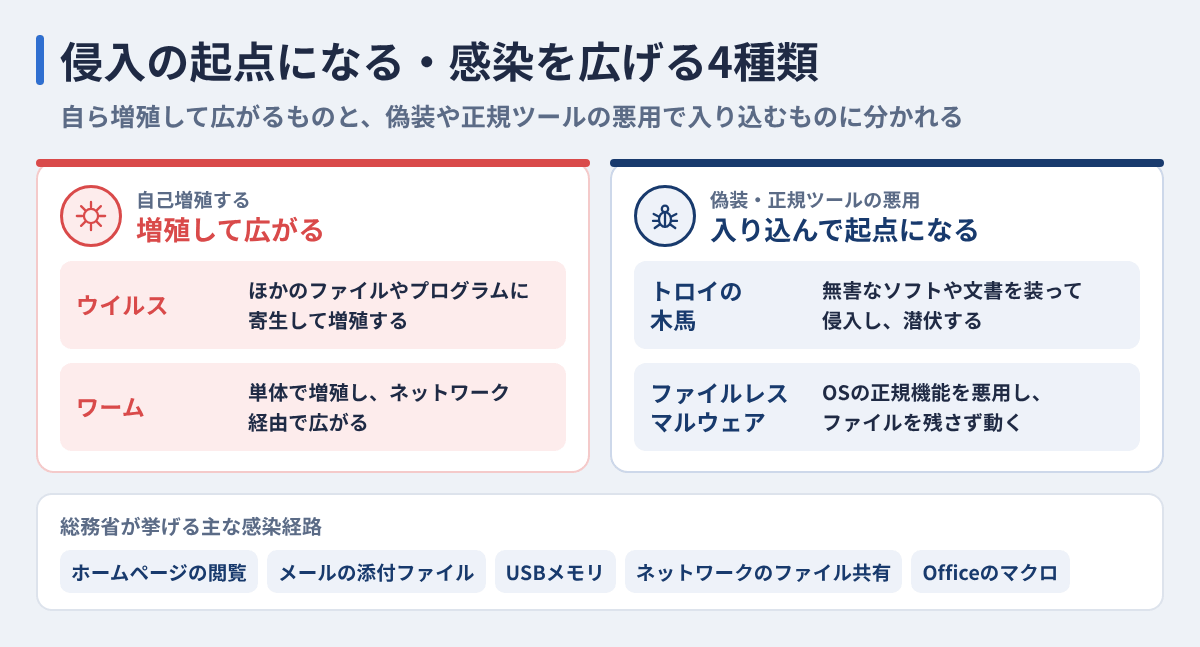
参照元:総務省|マルウェア(ウイルス等)とは?|国民のためのサイバーセキュリティサイト
ウイルス|ファイルに寄生して増殖する
| 主な侵入の手口 | メールの添付ファイル、USBメモリ、マクロ付き文書 |
| 関係する主な対策 | マクロの自動実行の無効化、対策ソフトとパターンファイルの更新 |
ウイルスは、他のプログラムやファイルに寄生して動作し、自己増殖するマルウェアです。WordやExcelのマクロ(登録した操作を自動で実行する機能)を悪用するマクロウイルスという種類もあり、感染した文書を開くたびに不正な処理が動きます。
社内の共有ディスク上の文書へ感染が及べば、ほかのパソコンやサーバーにも被害が広がり、データの破損を招きかねません。トレンドマイクロによると、1999年の「Melissa」はWordとOutlookを使う環境を狙い、感染した文書がメールで次々に送られたことで、各地のサーバーが停止に追い込まれました。
参照元:総務省|マルウェア(ウイルス等)とは?|国民のためのサイバーセキュリティサイト
参照元:トレンドマイクロ|マルウェアの種類 代表的な10種類と被害事例・企業が取るべき対策を解説
ワーム|ネットワーク経由で自ら広がる
| 主な侵入の手口 | OSの脆弱性、ネットワーク上のファイル共有 |
| 関係する主な対策 | OS・ソフトウェアの更新、内部ネットワークでの感染拡大の防止 |
ほかのファイルに寄生せず、単体で自己増殖しながらネットワークを通じて感染範囲を広げていくのがワームです。OSなどの脆弱性(設計上の弱点)を突くため、利用者の操作がなくても感染が進み、1台の感染が短期間で組織内の多くの端末へ及ぶおそれがあります。
独立行政法人情報処理推進機構(IPA)は、2017年5月に世界中で広がったWannaCryを、ワームの機能を持つランサムウェアと報告しました。IPAは同じ報告で、外部との境界の対策に限らず、内部ネットワークでの感染拡大防止策も必要だと指摘しています。
参照元:IPA|サイバー情報共有イニシアティブ(J-CSIP) 運用状況 [2017 年 4 月~6 月]
トロイの木馬|無害なソフトを装って侵入する
| 主な侵入の手口 | 偽ソフトのインストール、メールの添付ファイル |
| 関係する主な対策 | 不審な添付ファイルへの注意喚起、マクロの自動実行の無効化 |
正規のソフトや文書を装って利用者に実行させ、端末内部に潜伏するマルウェアを、トロイの木馬と呼びます。自己増殖はしない一方、攻撃者用の裏口(バックドア)を設けたり別のマルウェアを呼び込んだりして、攻撃の入口になります。
代表例のEmotetは、過去のメールへの返信を装った添付ファイルで感染し、メールアカウントや本文を盗み出すうえ、インターネットバンキングの情報を狙う別の不正プログラムへの感染も招きます。なお、Emotetをトロイの木馬とするかワームとするかなど、分類は資料により異なります。
参照元:警察庁|Emotet対策
参照元:総務省|マルウェア(ウイルス等)とは?|国民のためのサイバーセキュリティサイト
ファイルレスマルウェア|正規ツールを悪用する
| 主な侵入の手口 | メールやWebサイト、侵入後の正規ツールの悪用 |
| 関係する主な対策 | スクリプト実行時の検査など、端末の挙動の監視 |
ファイルレスマルウェアの特徴は、本体のファイルを持たず、PowerShell(Windows標準のスクリプト実行環境)などOSの正規機能を乗っ取って動く点にあります。検知用データと照合する従来型の対策ソフトでは、照合先がなく見つけにくくなります。
警察庁も、正規の管理ツールを悪用するLOTL(Living Off The Land)戦術で長期間潜伏する攻撃の発生を報告しました。スクリプトの実行時に内容を検査するAMSI(マルウェア対策スキャンインターフェイス)など、挙動を見る対策が必要です。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
参照元:Microsoft Learn|Microsoft Defender for Endpointを使用した AMSI デモンストレーション
潜伏して情報を盗む・端末を操るマルウェア
潜伏する5種類は、何を盗み、どのように端末を操り、どう存在を隠すかで役割が分かれます。いずれも侵入後に目立たないまま居座る性質があり、発覚した時点で情報漏えいが進んでいたり、自社の端末が他の攻撃の踏み台にされていたりするおそれがあります。
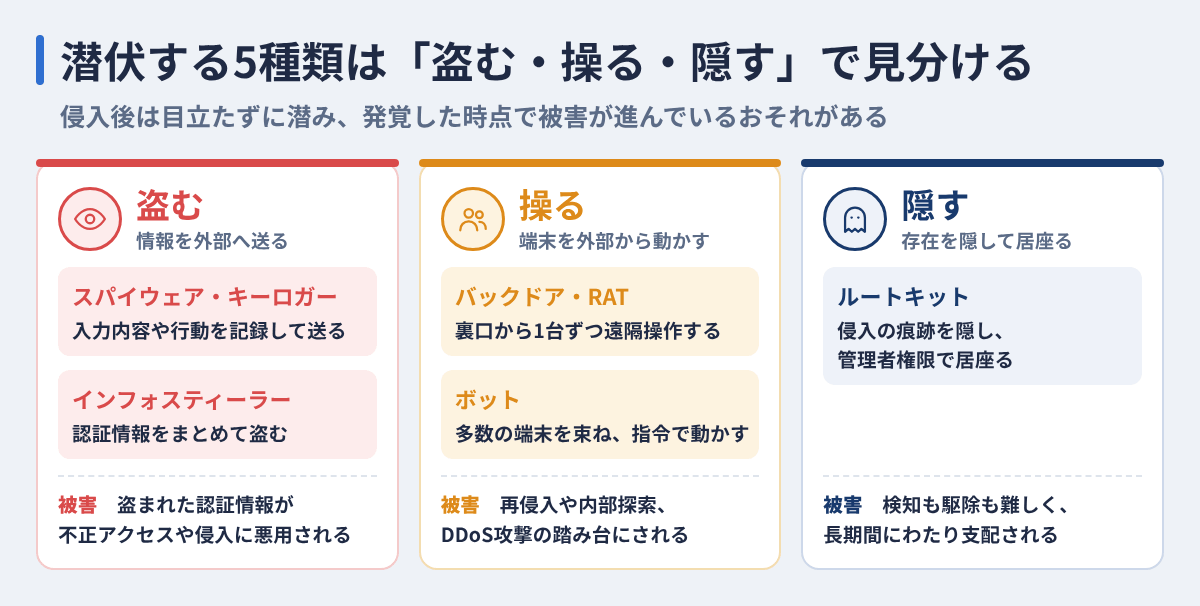
参照元:総務省|マルウェア(ウイルス等)とは?|国民のためのサイバーセキュリティサイト
バックドア・RAT|外部から遠隔操作する
| 狙うもの | 遠隔からの継続的な侵入と操作 |
| 関係する主な対策 | ログの取得と確認、感染端末のネットワークからの隔離 |
バックドアは、攻撃者が外部から侵入しやすくするための裏口で、トロイの木馬などによって設置されます。RAT(Remote Access Trojan)は、感染した端末を遠隔から監視・操作するトロイの木馬の一種で、攻撃者は端末内のファイルや入力内容を手元のPCのように扱えるようになります。
裏口が残っている限り、攻撃者はいつでも再侵入できます。その結果、長期間にわたる情報窃取や、社内の重要データを物色する内部探索に悪用される危険が続きます。
参照元:総務省|マルウェア(ウイルス等)とは?|国民のためのサイバーセキュリティサイト
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)
ルートキット|侵入の痕跡を隠して居座る
| 狙うもの | 管理者権限での居座りと、存在の隠蔽 |
| 関係する主な対策 | OS・ソフトウェアの更新、ログの取得と確認 |
ルートキットは、侵入した攻撃者が管理者権限を握り続けるために使う仕組みで、自身の存在を利用者からも対策ソフトからも見えなくする点に特徴があります。見つけにくく駆除も容易ではないため、気づかないまま長期間にわたって端末を支配されかねません。
代表例として、トレンドマイクロは2005年のソニーBMGの事例を挙げています。コピー防止のためにCDへ組み込まれた仕組みが、結果として他のマルウェアに悪用されうる状態を生みました。
参照元:トレンドマイクロ|マルウェアの種類 代表的な10種類と被害事例・企業が取るべき対策を解説
スパイウェア・キーロガー|入力や行動を盗み見る
| 狙うもの | キーボードの入力内容や端末内の情報 |
| 関係する主な対策 | ID・パスワードの適切な管理、感染端末で使っていたパスワードの変更 |
利用者に気づかれないまま端末内の情報や閲覧履歴などの行動を集め、外部へ送信するマルウェアを、スパイウェアと呼びます。
キーロガーはその一種で、キーボードの入力内容を記録し、密かに攻撃者へ送ります。侵入の手口には、ほかのソフトに紛れ込ませる手口や、不正なサイトからダウンロードさせる手口があります。業務システムにログインする際のIDやパスワードが盗まれれば、社内システムへの不正アクセスや機密情報の漏えいにつながります。
参照元:総務省|マルウェア(ウイルス等)とは?|国民のためのサイバーセキュリティサイト
インフォスティーラー|認証情報をまとめて盗む
| 狙うもの | 端末に保存された認証情報 |
| 関係する主な対策 | ID・パスワードの適切な管理、漏えいした可能性のあるパスワードの変更 |
インフォスティーラーは、感染端末からパスワードなどの認証情報をまとめて盗む、情報窃取型のマルウェアです。盗まれた情報は、不正アクセスやランサムウェア攻撃の侵入に悪用されかねません。
警察庁の資料には、ロシアがマルウェアのLumma Stealerで窃取した認証情報を諜報活動に使っているとする、令和8年7月の英国政府機関の発表があります。令和7年6月に国際刑事警察機構(INTERPOL)が発表した国際共同捜査「Secure」には日本警察も参加し、侵害されたサーバーを管理する国内の事業者に働きかけた結果、129台のC2サーバ(感染端末に指令を送るサーバー)がテイクダウン(機能停止)されました。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)
参照元:警察庁|令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)
ボット|攻撃の踏み台として操られる
| 狙うもの | 機器を攻撃の踏み台として使うこと |
| 関係する主な対策 | ルーターやIoT機器を含む脆弱性対策、ログの取得と確認 |
外部からの指令で遠隔操作され、感染した多数の端末でボットネットと呼ばれるネットワークを形成するマルウェアが、ボットです。感染経路には、家庭用無線ルーターやIoT機器(ネットワーク接続機能を持つ機器)の脆弱性を狙う手口もあります。
感染すると、自社の機器が気づかないうちにDDoS攻撃(大量のアクセスでサービスを停止させる攻撃)に加担させられます。代表例のMiraiについて、警察庁は令和8年5月から、Miraiボットの特徴を持つアクセスの急増を観測しています。
業務を止める・金銭を奪うマルウェア
業務を止めたり金銭を直接狙ったりする4種類は、被害がどこに現れるかで見分けられます。
ランサムウェアはデータを使えなくして事業継続を脅かし、クリプトマイナーは端末の処理能力や電力を無断で使います。スケアウェアとアドウェアは偽の警告や広告で利用者をだまし、不要な操作や支払いへ誘導します。
ランサムウェア|暗号化して身代金を要求する
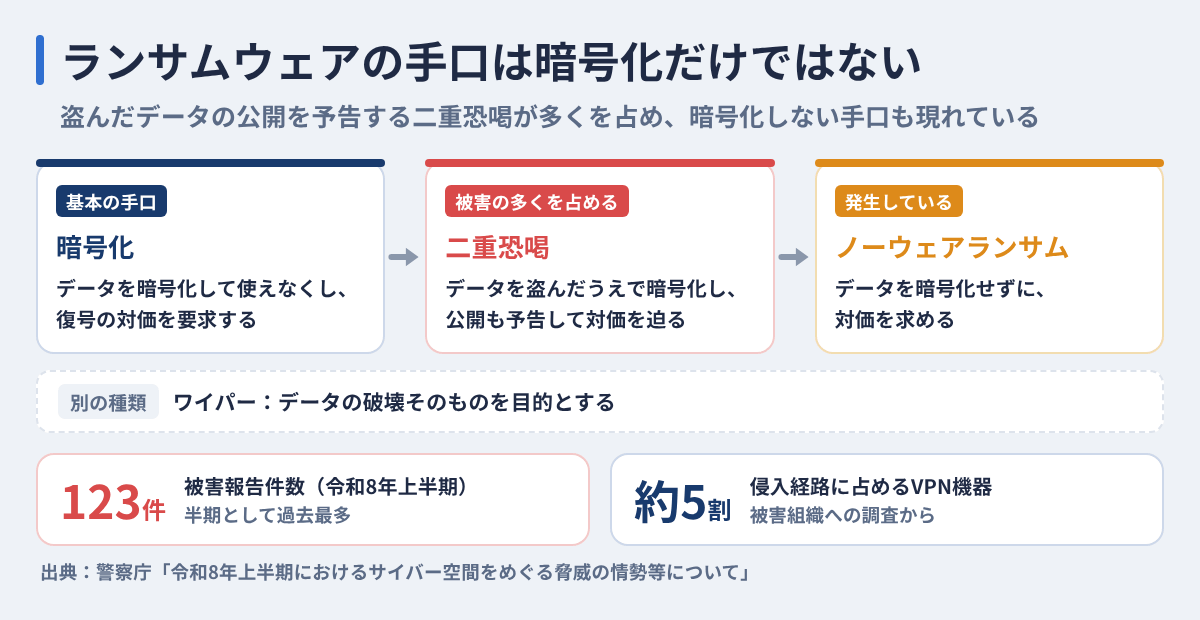
ランサムウェアは、データを暗号化して使えなくし、復号の対価を要求するマルウェアです。警察庁によると、近年はデータを盗んだうえで公開を予告する二重恐喝が被害の多くを占め、暗号化せずに対価を求めるノーウェアランサムも発生しています。
令和8年上半期の被害報告件数は123件と半期で過去最多となり、被害組織への調査では侵入経路の約5割をVPN機器(社外から社内へ接続する機器)が占めました。データの破壊そのものを目的とするワイパーという種類もあり、米国のCISAとFBIは、ランサムウェアを装ったワイパーがウクライナの組織への攻撃に使われたと報告しています。ほかのマルウェアとの関係は、関連記事で詳しく解説しています。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)
参照元:CISA・FBI|Destructive Malware Targeting Organizations in Ukraine(AA22-057A)
クリプトマイナー|端末の処理能力を盗む
クリプトマイナー(不正コインマイナー)は、他人の端末やサーバーに無断で入り込み、暗号資産の採掘に計算資源を使わせるマルウェアです。データを盗むことは少ないものの、PCの動作が重くなる、サーバーの電力コストが増えるといった形で被害が表れます。
見落とせないのは、クリプトマイナーが見つかった環境には、ほかの侵入の足場が残っているおそれがある点です。トレンドマイクロは、侵入経路を売買する攻撃者が、売却までのつなぎとして仕込む例を報告しています。
参照元:トレンドマイクロ|マルウェアの種類 代表的な10種類と被害事例・企業が取るべき対策を解説
4種類は、被害の現れ方だけでなく、利用者が気づける兆候にも違いがあります。
| 種類 | 被害の現れ方 | 利用者が気づける兆候 |
| ランサムウェア | データが暗号化されて使えなくなり、復号の対価を要求される | ファイルが開けなくなり、復号と引き換えの支払いを迫られる |
| クリプトマイナー | 端末の処理能力や電力を無断で使われる | 処理性能が落ち、電力コストがかさむ |
| スケアウェア | 偽の警告にだまされ、支払いや遠隔操作ソフトの導入に誘導される | ウイルス感染を告げる偽の画面や警告音が突然現れる |
| アドウェア | 広告で業務が妨げられ、より悪質なマルウェアの侵入口になる | 予期しない広告が表示され、端末の動作が遅くなる |
スケアウェア|偽の警告で不安をあおる
「ウイルスに感染しました」といった偽の警告を表示して不安をあおり、不要なソフトのダウンロードや代金の支払いを促すのがスケアウェアです。
警察庁が報告するサポート詐欺では、閲覧中に偽の感染画面や警告音で利用者を動揺させ、画面上の窓口へ電話をかけさせたうえで、サポート名目の支払いや遠隔操作ソフトの導入を迫ります。業務端末に遠隔操作ソフトを入れられると、攻撃者に端末内の情報を持ち出されたり、不正送金を実行されたりするおそれがあります。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)
アドウェア|不正な広告で悪質サイトへ誘導する
業務端末にアドウェアが入ると、作業中に身に覚えのない広告が表示され、そのたびに手が止まります。広告の表示やクリックで攻撃者に収入が入る仕組みで、別のソフトのインストールを持ちかけるソフトに同梱され、気づかないうちに入り込む手口があります。
Microsoftは、動作を遅くしたり予期しない広告を出したりするソフトを「望ましくない可能性のあるアプリ(PUA)」として扱っています。放置すると、より悪質なマルウェアを招き入れるおそれもあります。
IPA10大脅威から見る、いま警戒すべきマルウェア
IPAが2026年1月に発表した「情報セキュリティ10大脅威 2026」の組織編では、11年連続で選出された「ランサム攻撃による被害」が1位、初選出の「AIの利用をめぐるサイバーリスク」が3位に入りました。
マルウェアが主な手段となる脅威と本記事で解説した種類の対応を、下表に示します。
| 順位 | 組織向けの脅威 | 関連するマルウェアの種類(本記事の解説) | 対応関係の根拠とする資料 |
| 1位 | ランサム攻撃による被害 | ランサムウェア | 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(本文9〜11頁) |
| 3位 | AIの利用をめぐるサイバーリスク | AIを悪用して作成されたマルウェア(ランサムウェアなど) | IPAプレス発表、警察庁 同資料(本文27〜28頁) |
| 4位 | システムの脆弱性を悪用した攻撃 | ワーム、ボット | IPA J-CSIP運用状況(WannaCry)、警察庁 同資料(Mirai、本文6頁) |
| 5位 | 機密情報を狙った標的型攻撃 | トロイの木馬、バックドア・RAT、ファイルレスマルウェア | 警察庁 同資料(MirrorFace、資料編104頁/LOTL戦術、本文36頁) |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | インフォスティーラー | 警察庁 同資料(Lumma Stealer、本文8頁) |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 | ランサムウェア(VPN機器からの侵入) | 警察庁 同資料(本文10頁) |
| 9位 | DDoS攻撃(分散型サービス妨害攻撃) | ボット | 警察庁 同資料(本文12頁) |
※順位と脅威名はIPAの発表にもとづきます。右の2列は、当社が本記事の分類に当てはめたものです。
2位「サプライチェーンや委託先を狙った攻撃」の背景には、ランサムウェアの被害が取引先にまで及んだ事例があります。7位の内部不正と10位のビジネスメール詐欺は、マルウェアが主な手段ではないため表から外しました。各脅威の詳細は、IPAの解説書で確認できます。
マルウェアの種類別に有効な対策の対応表
マルウェアは種類によって侵入の手口も被害も異なるため、1つの対策だけでは防ぎきれません。対策は「侵入を防ぐ」「見つけて止める」「復旧に備える」の3つの層で組み合わせる必要があります。
下表では、本記事の3グループごとに、各層で関係する対策をまとめました。
| マルウェアのグループ | 侵入を防ぐ | 見つけて止める | 復旧に備える |
| 侵入の起点になる・感染を広げる(ウイルス、ワーム、トロイの木馬、ファイルレスマルウェア) | OS・ソフトウェアの更新、対策ソフトの導入とパターンファイルの更新、マクロの自動実行の無効化 | スクリプト実行時の検査など端末の挙動の監視、感染端末のネットワークからの隔離 | バックアップからの復元 |
| 潜伏して情報を盗む・端末を操る(バックドア・RAT、ルートキット、スパイウェア・キーロガー、インフォスティーラー、ボット) | ID・パスワードの適切な管理、VPN機器などの脆弱性対策 | ログの取得と確認 | 感染端末で使っていたパスワードの変更 |
| 業務を止める・金銭を奪う(ランサムウェア、クリプトマイナー、スケアウェア、アドウェア) | VPN機器などの脆弱性対策、組織内への注意喚起 | ログの取得と確認 | バックアップの取得、サイバー攻撃を想定したBCPの策定 |
マクロの自動実行の無効化、感染端末の隔離、パスワードの変更は、警察庁がEmotet対策として挙げている内容です。
DirectCloudでマルウェア被害に備える
本記事で扱ったマルウェアの被害には、ファイルの共有・保管の場面で起こるものも含まれます。当社の法人向けクラウドストレージ「DirectCloud」は、アップロード時のウイルスチェックやデータの暗号化、アクセス制御などを備えており、ランサムウェア対策ソフト「WhiteDefender」と組み合わせれば端末上の暗号化にも備えられます。
いずれも、端末やネットワークの対策と組み合わせて使うことを前提としています。本文で取り上げた課題と機能の対応を、下表に示します。
| 本記事で扱った課題 | 関係する主な種類 | DirectCloudの機能 |
| 感染したファイルが共有経路を通じて広がる | ウイルス、ワーム、トロイの木馬 | アップロード時のウイルスチェック |
| 盗まれた認証情報で不正にアクセスされる | インフォスティーラー、スパイウェア・キーロガー | IPアドレス制限、デバイス認証、アクセス制御の個別設定 |
| 侵入後に、どのファイルが操作されたかを追えない | バックドア・RAT、インフォスティーラー、ランサムウェア | 250種類以上の操作ログ(ウイルス検知の記録を含む) |
| 共有ファイルが暗号化される | ランサムウェア | バージョン管理による感染前のファイルへの復元 |
| 端末上で未知のランサムウェアが暗号化を始める | ランサムウェア | WhiteDefenderによる暗号化の検知・遮断と自動復元 |
アップロード時のウイルス検査で持ち込みを防げる
ファイルをアップロードする前に、DirectCloudはウイルススキャンを実行し、ウイルスを検出した場合は警告を表示してアップロードを止めます。通信はSSL(データを暗号化して送受信する仕組み)で保護し、保管するすべてのデータにはAES256方式の暗号化を適用しています。
ウイルスやトロイの木馬を含むファイルがクラウド上に置かれなければ、社内の共有フォルダや取引先との共有経路を通じて感染が広がるリスクを抑えられます。検知した記録は、後述する操作ログでも確認できます。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴 | 強固なセキュリティ
接続元と権限を絞って拡散を抑えられる
接続元と利用者の権限を絞る3つの機能と、それぞれが備える被害は次のとおりです。
| 機能 | 設定の内容 | マルウェア被害への備え |
| IPアドレス制限 | 管理者が指定したネットワークの範囲からだけ利用を認める | 盗まれたIDやパスワードによる、攻撃者の環境からのログインを防ぐ |
| デバイス認証 | 管理者が許可した端末だけに利用を限る | 許可していない端末からのログインを防ぐ |
| アクセス制御の個別設定 | ユーザーごとにアクセスできる範囲を設定する | 感染した端末から触れられるファイルの範囲を絞る |
IPアドレス制限とデバイス認証は組み合わせて設定でき、指定したネットワークの範囲内で、許可済みの端末だけに利用を限れます。組織全体に共通の設定を適用したうえで、ユーザーごとの個別設定も重ねられます。
参照元:DirectCloud|情報漏洩を防ぐセキュリティ対策 | 法人向けクラウドストレージ DirectCloud
250種類以上の操作ログで被害範囲を追える
ログイン、ファイル操作、管理者の操作など、DirectCloudでは250種類以上のログを取得し、誰が、いつ、どこで、どの端末から何を操作したかを確認できます。バックドアやRATによる遠隔操作や、盗まれた認証情報での不正ログインが疑われる場合、影響を受けたファイルや操作の範囲を特定する手がかりになります。
取得できる主なログと、マルウェア被害を調べる際の使い道は次のとおりです。
| ログの種類 | 記録される内容 | 被害を調べる際の使い道 |
| ログイン | 誰が、いつ、どこで、どの端末からログインしたか | 盗まれた認証情報による不正ログインの有無を確かめる |
| ファイル操作 | アップロード、ダウンロード、プレビュー、送信など | 遠隔操作などで持ち出されたファイルの範囲を絞り込む |
| 管理者の操作(ビジネスプラン以上) | ログイン、IPアドレスの登録、IPアドレス制限の変更など | 接続制限などの設定が書き換えられていないかを確かめる |
| ウイルス検知(スタンダードプラン以上の高速表示機能) | ウイルスを検知した記録 | 感染したファイルが持ち込まれていないかを確かめる |
ウイルス検知の記録も、スタンダードプラン以上で提供するログの高速表示機能で閲覧できます。管理者の操作ログは、ビジネスプラン以上で提供しています(Team Businessプランは対象外です)。対策表で示した「ログの取得と確認」を、ファイルの保管・共有の場面で担う機能です。
感染前のバージョンにファイルを戻せる
DirectCloudは全プランでランサムウェア対策を標準で提供しており、共有ファイルが暗号化された場合も、バージョン管理機能で暗号化される前の版に戻せます(保存できる世代数はプランにより40〜200世代)。ランサムウェアは感染した端末だけでなく、その端末から開けるネットワーク上のファイルも暗号化の対象にします。
クラウドストレージをファイルサーバー代わりに使う場合こそ、戻せる仕組みの有無が業務停止の長さを左右します。
参照元:DirectCloud|DirectCloud ランサムウェア対策 | ランサムウェア対策が可能なクラウドストレージ
WhiteDefenderで未知の暗号化を検知・復元できる
WhiteDefenderは、当社が提供するランサムウェア対策ソフトです。ランサムウェア特有の暗号化行為を監視するふるまい検知により、未知の新種や亜種による暗号化も検知・遮断し、正常な状態への復元を支援します。既存のウイルス対策ソフトやEDR(端末の挙動を監視して脅威に対処する製品)と共存できるため、置き換えずに防御の層を1つ追加できます。
当社の製品ページでは、特定の検証環境における測定値として、検知0.0秒、平均復元3.4秒を示しています(利用環境や攻撃内容により異なる場合があります)。ファイル検査型の対策では見つけにくい新種への備えとして位置づけられます。
参照元:DirectCloud|ランサムウェア対策ソフトならWhiteDefender(ホワイトディフェンダー)|検知0秒・自動復元
ファイル管理の見直しでマルウェア対策の土台を整えた事例
マルウェア対策は、ファイルの置き場所と使い方を見直すことでも強化できます。ランサムウェアへの備え、外部記録媒体の削減、操作の追跡という3つの観点から、DirectCloudを導入した企業の取り組みを下表に示します。
| 企業 | 本記事で扱った課題との関係 | 活用した主な機能 |
| 菊正宗酒造株式会社様 | ランサムウェアへの備え | ランサムウェア対策を含むセキュリティ機能 |
| 横浜ビルシステム株式会社様 | USB・ローカル保存の廃止(目的は情報漏えい対策。USBは感染経路にもなる) | クラウドへの一元化(ローカルに保存しない運用) |
| 東ソー情報システム株式会社様 | 侵入後の被害範囲の特定 | 250種類以上の操作ログ |
ランサムウェア対策とリストア工数の課題を解消
| 導入前の課題 | ファイルサーバーのランサムウェア対策と、個々のファイルのリストアに手間がかかっていた |
| 導入後の変化 | ウイルス対策が容易になり、リストアの手間も削減できた |
菊正宗酒造株式会社様は、清酒の製造販売を手がける兵庫県の企業です。以前はオンプレミスのファイルサーバーを5〜7年ごとに入れ替えながら運用しており、ランサムウェアへの備えを自社で続けることが負担になっていました。バックアップはあったものの、ファイルを1つずつ戻す作業にも手間がかかっていたといいます。
現在は基本的なファイル管理をDirectCloudに移し、サーバーの入れ替えやウイルスチェックに割いていた工数を減らせました。データが集約されたことで、個々のファイルを戻す作業も軽くなっています。
USBとローカル保存による漏えいの課題を解消
| 導入前の課題 | USBやローカルへの保存による情報漏えいのおそれがあった |
| 導入後の変化 | USBやDVDでの保存・共有を廃止できた |
同社の目的は情報漏えい対策ですが、USBメモリはマルウェアの感染経路にもなるため、持ち出し手段の見直しは感染対策にもつながります。ビルの清掃・設備管理・警備を担う横浜ビルシステム株式会社様では、現場への立ち会いでデータをUSBで持ち出す場面があり、ローカルやUSBへの保存による情報漏えいへの対策が課題でした。
DirectCloudへファイルを一元化した後は、ローカルにダウンロードせずにファイルを扱えるようになり、USBやDVDでの保存・共有を廃止して漏えいのリスクを減らしています。
インシデント時に操作を追えない課題を解消
| 導入前の課題 | 操作ログが残らず、共通アカウントもあり、有事の追跡が難しかった |
| 導入後の変化 | インシデント発生時の追跡性を確保できた |
侵入を許した場合に被害範囲を特定できるかどうかは、操作の記録が残っているかに左右されます。東ソー情報システム株式会社様(掲載情報は2021年時点)は、総合化学メーカーの東ソー株式会社から情報システム部門が独立した会社です。以前のオンラインストレージではユーザーのファイル操作ログが残らず、共通アカウントの利用もあったため、有事の際の追跡性に課題がありました。
DirectCloudへの移行後は、250種類以上の操作ログ取得機能によって、インシデント発生時の追跡性を確保できています。怪しい記録のあるユーザーを無効にする対応も可能になりました。前章で紹介した操作ログの機能が、実際の運用で役立った事例です。
よくある質問
マルウェアをめぐる疑問の多くは、用語が指す範囲と、感染が疑われたときの動き方に集約されます。
マルウェアとウイルスの違いは?
-
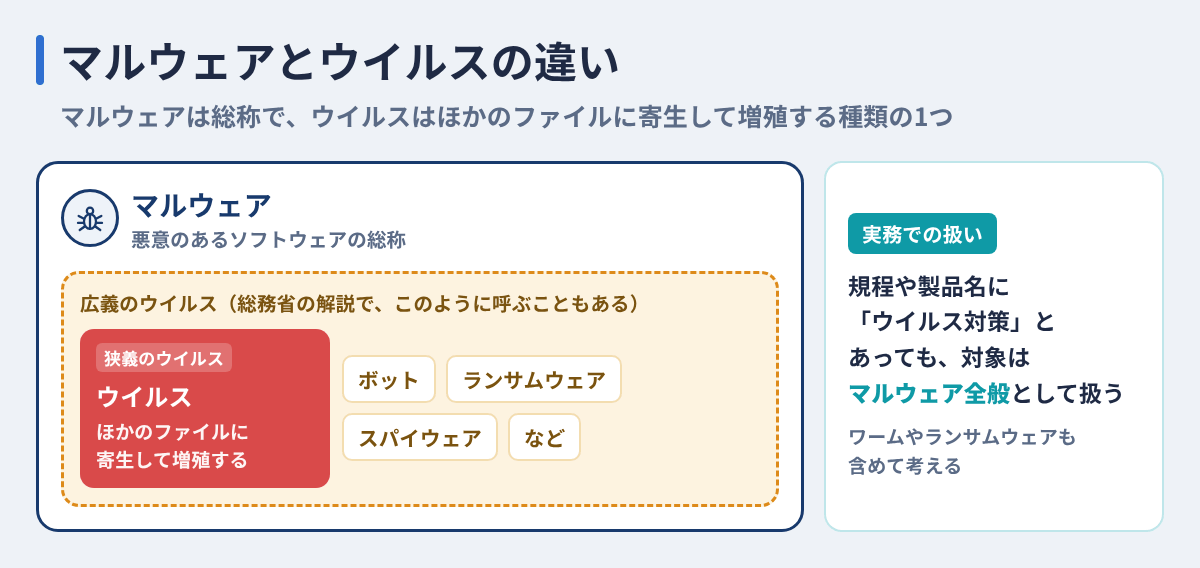
マルウェアは悪意あるソフトウェア全体を指す言葉で、ウイルスはその中の1種類です。ウイルスはほかのファイルに入り込んで増える点で、単体で広がるワームや、増殖しないトロイの木馬と区別されます。
ただし日常的にはマルウェア全般をウイルスと呼ぶことも多く、総務省も広い意味でのウイルスという呼び方を紹介しています。社内規程や製品名の「ウイルス対策」は、マルウェア全般を対象とするものとして読み替えてください。図5:マルウェアとウイルスの違い マルウェアに感染しているか調べる方法は?
-
業務端末では、自己判断で調べるのではなく、組織のルールに沿って次の順に確認します。
参照元:総務省|マルウェア(ウイルス等)対策|国民のためのサイバーセキュリティサイト
順番 行うこと 1 導入済みの対策ソフトで端末をスキャンする 2 端末の挙動やログに不審な点がないかを確認する 3 感染が疑われたら、LANケーブルを抜くなどして端末をネットワークから切り離す 4 自分で対処を進めず、情報システム部門へ報告する
参照元:警察庁|Emotet対策 マルウェアとアドウェアの違いは?
-
アドウェアは広告を表示するソフトの総称で、なかには無害なものもあります。Microsoftは、動作を遅くしたり予期しない広告を表示したりするソフトを「望ましくない可能性のあるアプリ(PUA)」と呼び、ウイルスやマルウェアとは見なさない一方で、本物のマルウェアに感染するリスクを高めるものとしています。
これに対し、利用者の意図に反して閲覧履歴などの情報を外部に送ったり、悪質なサイトへ誘導したりするものは、マルウェアとして扱われます。
参照元:Microsoft Learn|望ましくない可能性のあるアプリケーションを検出してブロックする AIで作られたマルウェアとは?
-
生成AIを悪用して作成された不正プログラムを指します。警察庁は、生成AIによって攻撃のハードルが下がり、高度な技術を持たない者でもサイバー攻撃を実行しやすくなるとみています。
実際に令和8年6月には、対話型生成AIを使ってランサムウェアを作成したとして、10代の会社員が千葉県警に逮捕されました。感染端末の情報を生成AIに送り、機種に応じた画面操作の命令を生成させて実行する新たなマルウェアについても、警察庁が解析結果を公表しています。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)
参照元:熊本日日新聞(共同通信配信)|AIでランサムウェアを作成した疑いで千葉県警が逮捕(2026年6月25日)
まとめ
マルウェアの種類と手口の違いを知ることは、自社に必要な対策を見定めるための第一歩になります。侵入の起点になるもの、潜伏して情報を盗むもの、業務を止めて金銭を奪うものと、種類によって被害の現れ方は大きく異なります。IPAの10大脅威でランサム攻撃による被害が11年連続で選出され、1位に入っている今、1つの製品だけで防ぎきることはできません。
侵入を防ぐ、見つけて止める、復旧に備えるという3つの層で対策を組み合わせれば、万が一侵入されても被害を抑え、業務を続けられる体制に近づきます。まずは自社が警戒すべき種類を洗い出し、手薄な層から対策を見直していきましょう。
点検の目安として、3つの層ごとに次の10項目を確かめてみてください。
| 層 | 点検項目 | 確認 |
| 侵入を防ぐ | OSやソフトウェアを最新の状態に保っている | □ |
| 侵入を防ぐ | 対策ソフトを導入し、パターンファイルを更新している | □ |
| 侵入を防ぐ | Officeのマクロの自動実行を無効にしている | □ |
| 侵入を防ぐ | VPN機器などの脆弱性対策を実施している | □ |
| 侵入を防ぐ | IDやパスワードを適切に管理している | □ |
| 侵入を防ぐ | 不審なメールの添付ファイルやマクロの警告について、社内に注意を呼びかけている | □ |
| 見つけて止める | 端末の挙動やログを取得し、確認している | □ |
| 見つけて止める | 感染時に端末をネットワークから切り離す手順を決めている | □ |
| 復旧に備える | バックアップを取得し、ネットワークから切り離した場所に保管している | □ |
| 復旧に備える | サイバー攻撃を想定したBCP(事業継続計画)を策定している | □ |
参照元:総務省|マルウェア(ウイルス等)対策|国民のためのサイバーセキュリティサイト
参照元:警察庁|Emotet対策
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)
DirectCloudは、アップロード時のウイルスチェック、250種類以上の操作ログ、バージョン管理による感染前のファイルへの復元を備えた法人向けクラウドストレージです。ランサムウェア対策ソフト「WhiteDefender」と組み合わせれば、端末上の未知の暗号化にも備えられます。ファイルの共有・保管の場面からマルウェア対策を強化したい企業のご担当者様は、お気軽にお問い合わせください。
記載の会社名・製品名・サービス名は、各社の商標または登録商標です。
- タグ:
- セキュリティ