
ランサムウェアの身代金は払うべき?払ってはいけない理由と支払い実態・法規制を解説
ランサムウェアに感染し、データの復旧と引き換えに身代金を求められたとき、支払うべきか迷う企業は少なくありません。しかし、支払っても復旧は保証されず、犯罪グループの資金源にもなります。
本記事では、情報システム担当者や経営層に向けて、身代金を払ってはいけない理由、国内企業の支払い実態、日本の法規制、払わずに復旧するための備えを解説します。いざというときの判断と、平時の備えの見直しに参考にしてください。
本記事のサマリ
-
 ランサムウェアの身代金は、支払っても復号や窃取データの削除が保証されず、払うべきではない
-
支払った企業の約6割が復旧できておらず、払わずに業務を戻す手段を平時に備える必要がある
-
日本に支払いを禁じる法律はないが、制裁対象への支払いは外為法に触れ、漏えいの報告義務も残る
-
クラウド上の過去の版からファイルを戻せるDirectCloudなら、身代金に頼らない復旧手段を平時から持てる(対象はDirectCloud上のデータ)
 目次
- 1. ランサムウェアの身代金は払うべきではない
- 2. 身代金を払ってはいけない4つの理由
- 3. 身代金の相場と国内企業の支払い実態
- 4. 身代金の支払いと日本の法規制
- 5. 身代金を払わずに済む組織にするための備え
- 6. DirectCloudで感染前の版に戻せるファイル環境をつくる
- 7. ランサムウェア対策と復旧体制を整えた導入事例
- 8. よくある質問
- 9. まとめ
ランサムウェアの身代金は払うべきではない
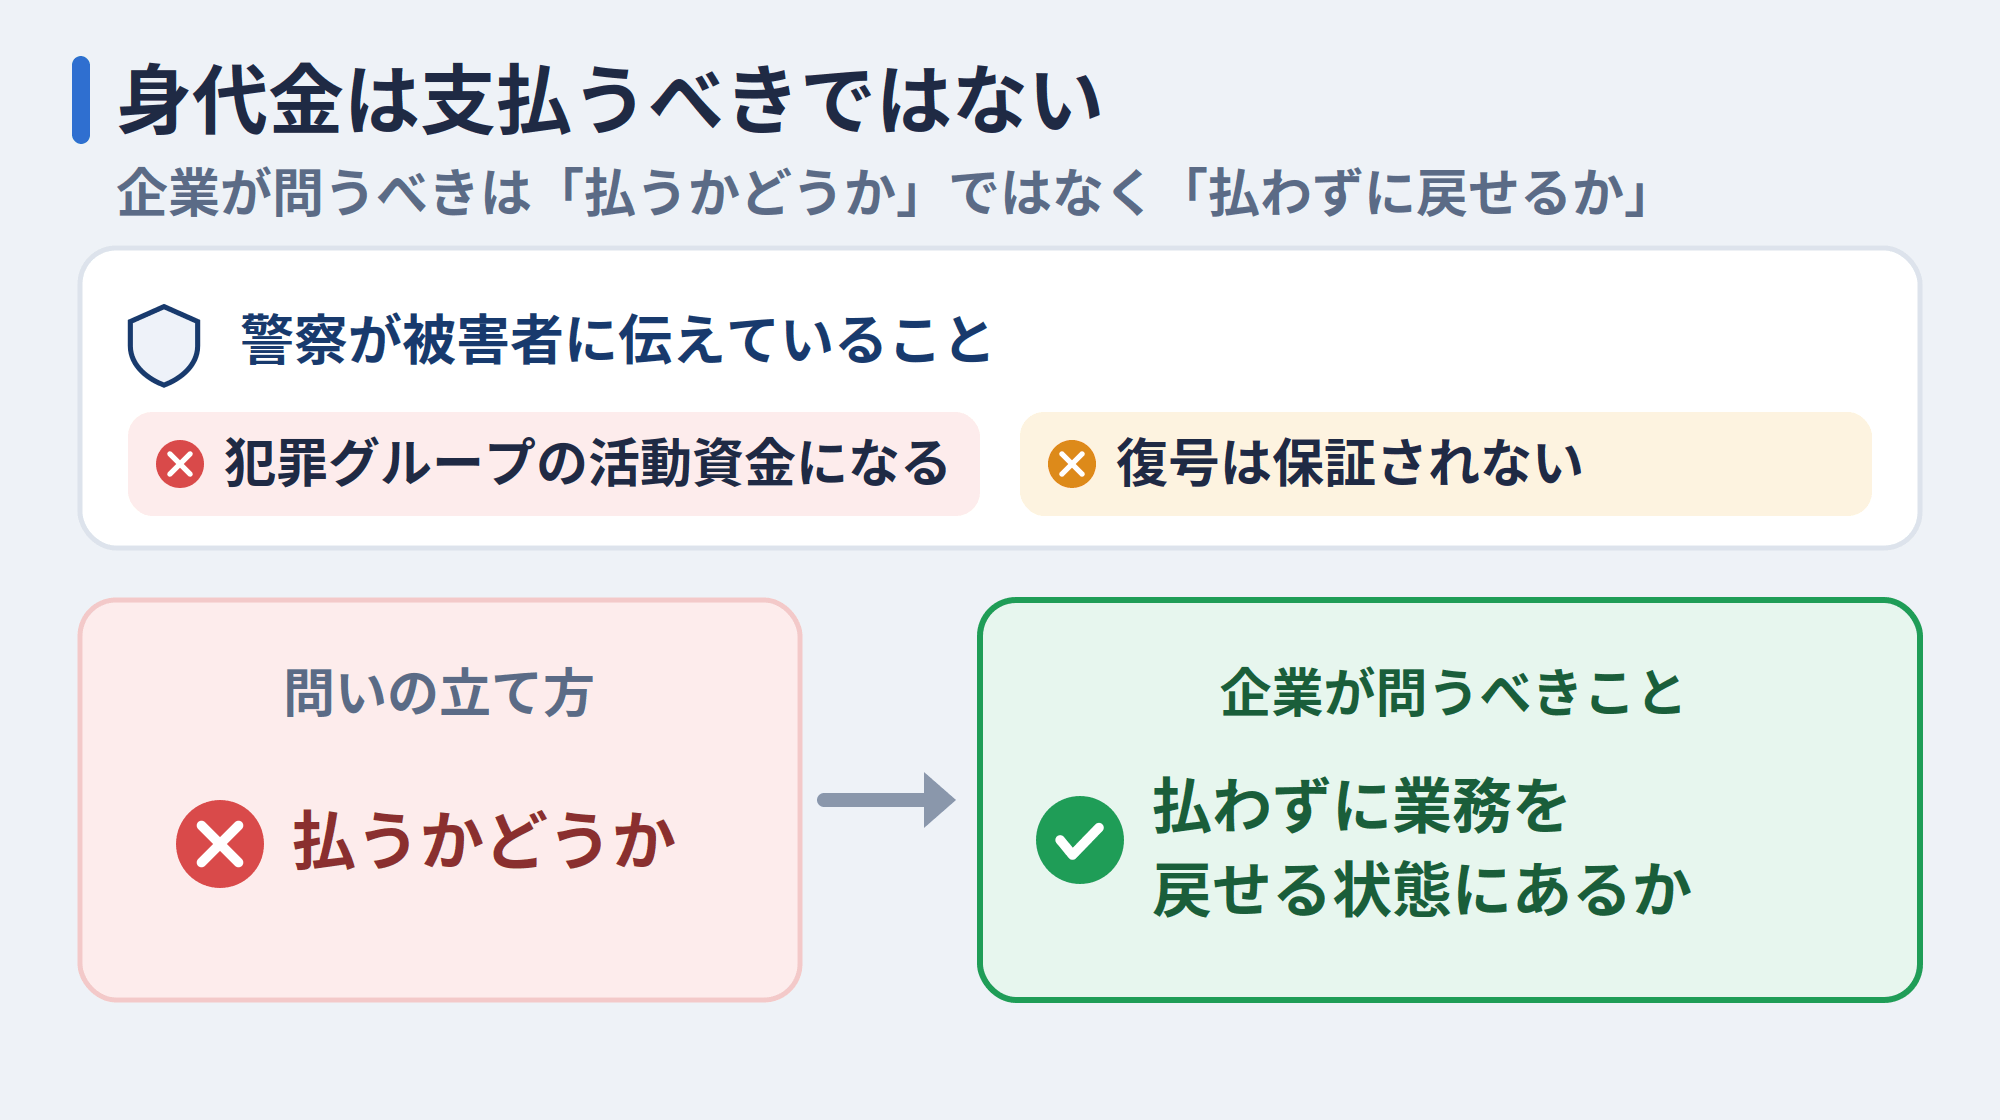
ランサムウェア(データを暗号化し、元に戻す対価を要求する不正プログラム)の身代金は、支払うべきではありません。警察庁の「ランサムウェア被害防止対策」によると、警察は被害者に対し、支払った金銭は犯罪グループの活動資金になるおそれがあり、払ってもデータの復号(暗号化を解除すること)は保証されないと説明しています。
本記事は、企業などの法人が被害を受けた場合を前提とします。企業が問うべきは、「払うかどうか」ではなく「払わずに業務を戻せる状態にあるか」です。感染直後の初動手順は下記の関連記事をご参考ください。本記事では支払いの判断に関わる論点について解説します。
身代金を払ってはいけない4つの理由
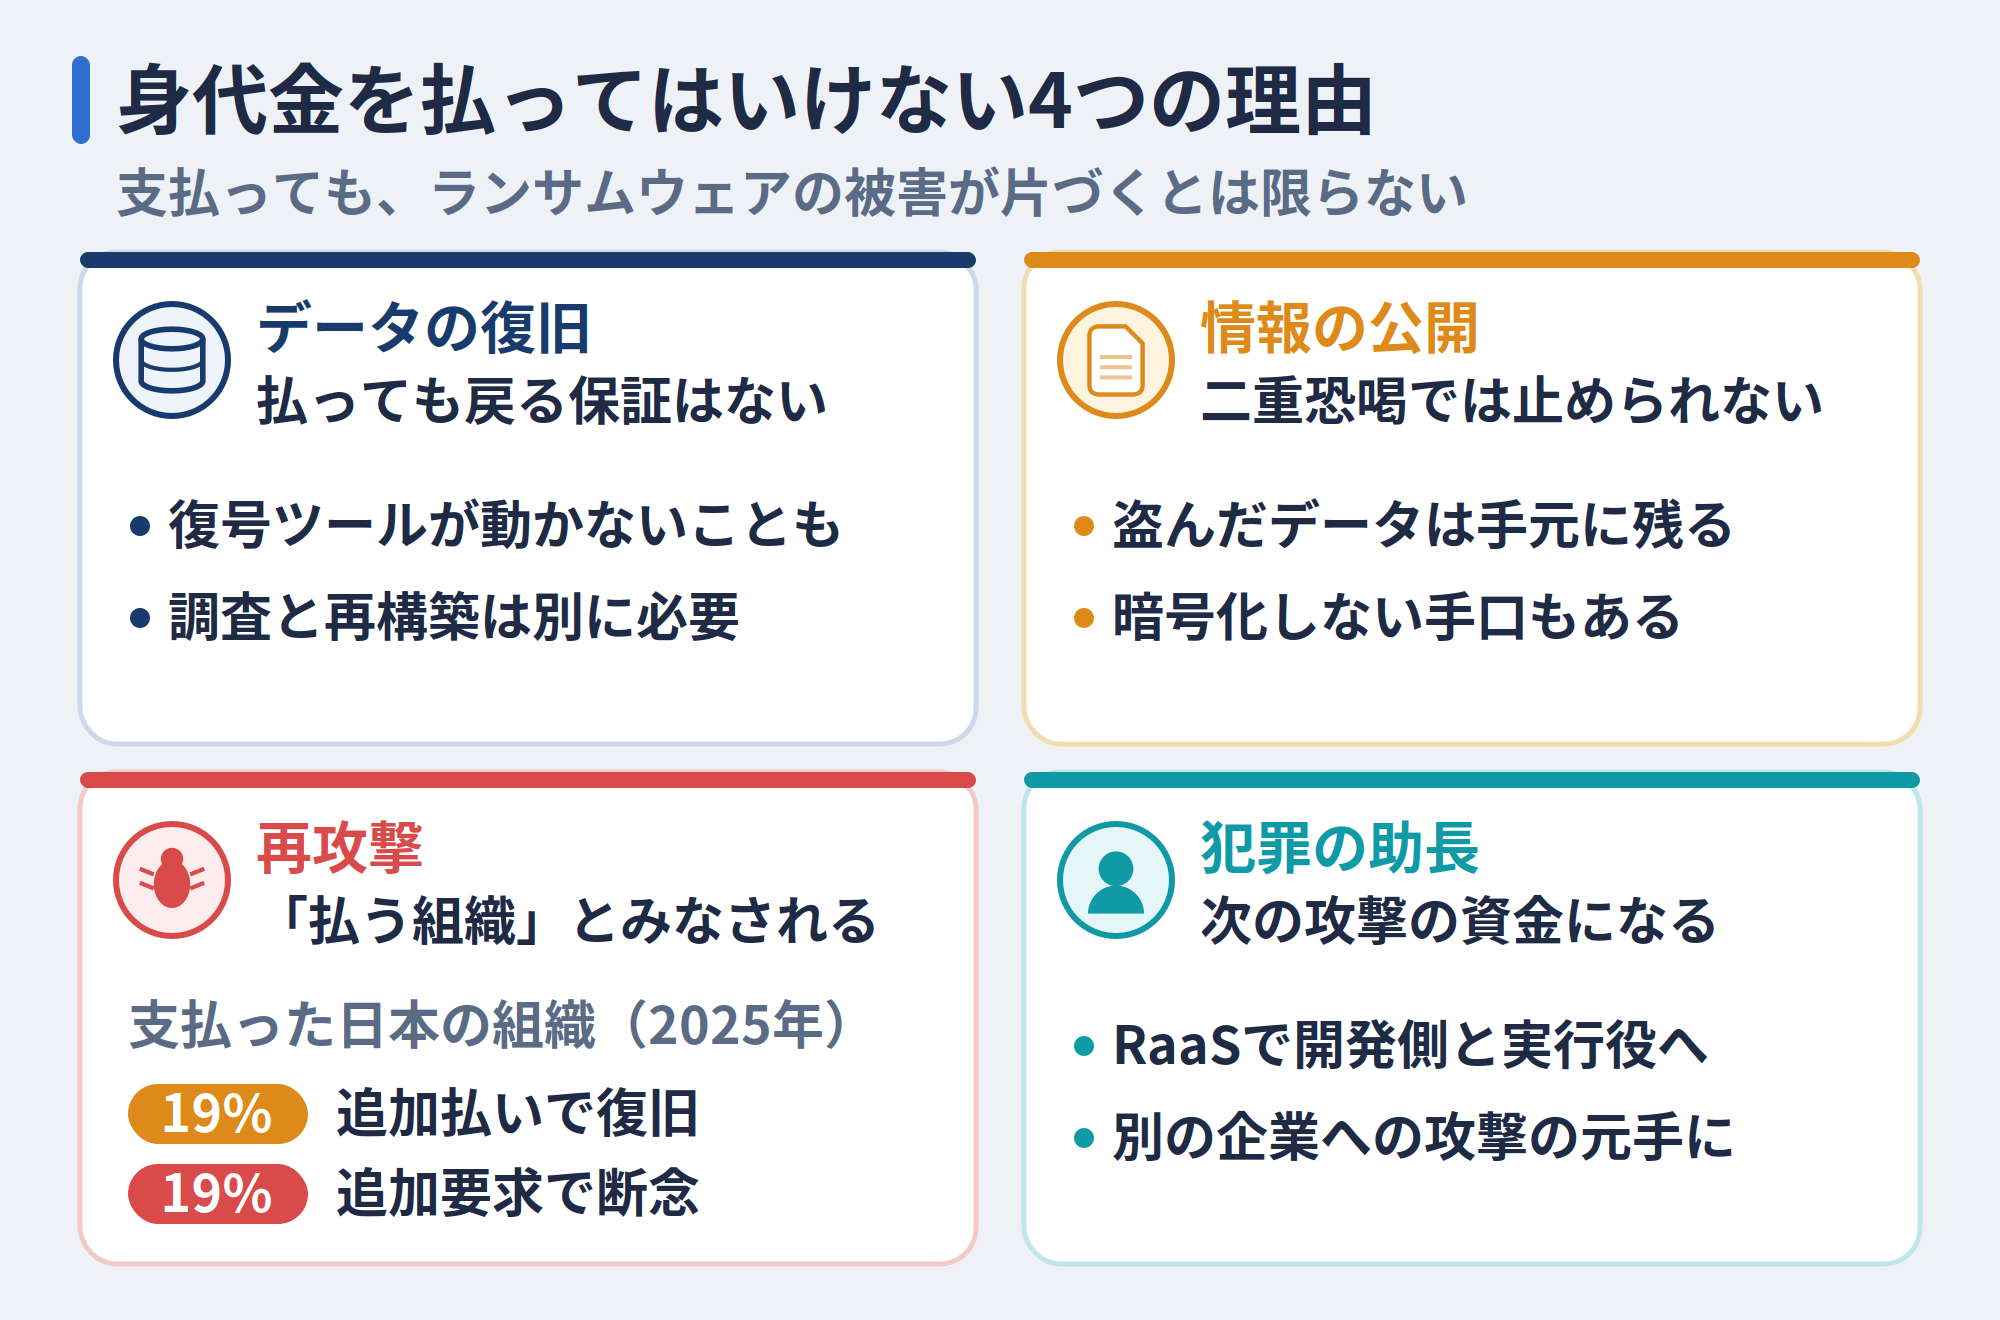
身代金を支払っても、ランサムウェアの被害が片づくとは限りません。支払いで問題が解決しない理由は、データの復旧、情報の公開、追加の要求と再被害、犯罪の助長という4つの観点に分けられます。
支払いが法令に触れるかどうかは「身代金の支払いと日本の法規制」の章で扱うため、続く4つの見出しは事業への影響に絞りました。復旧が保証されない理由から、身代金が犯罪グループの資金になる仕組みまでを順に説明します。
出典:Proofpoint「ランサムウェア感染率/身代金支払率12か国調査 2026」(2026年10月)
払ってもデータが戻る保証はない
身代金を払っても、データが元どおりに戻る保証はありません。攻撃者から渡される復号ツールが正しく動かなかったり、ランサムウェアの不具合でファイルが壊れていたりして、支払っても復旧できない場合があるためです。国内の調査でも、支払ったのに復旧できなかった企業の存在が報告されています。
具体的な割合は、後の「身代金の相場と国内企業の支払い実態」の表で示します。しかも、支払った場合でも侵入経路の調査やシステムの再構築は別に必要です。支払いは、復旧にかかる手間や費用を消してはくれません。
二重恐喝では情報の公開を止められない
ランサムウェア被害の多くを占めるのが、二重恐喝と呼ばれる手口です。攻撃者はデータを暗号化する前に盗み出し、「支払わなければ公開する」と脅します。警察庁によると、企業の財務情報や個人情報が、攻撃者の運営する公開用のリークサイトに実際に掲載された事例も多数確認されています。
支払っても攻撃者が盗んだデータを手元に残す可能性はあり、公開や再度の恐喝が止まる保証はありません。暗号化を行わず、盗んだデータだけを材料に対価を求める「ノーウェアランサム」という手口もあります。
追加の要求が続き、同じ経路から再び狙われる
身代金を支払っても、要求が1回で終わるとは限りません。セキュリティ企業のプルーフポイントが2026年10月に公表した12か国調査(セキュリティ担当者953名が対象)によると、2025年に身代金を支払った日本の組織のうち19%は追加の支払いでようやく復旧し、別の19%は追加の支払いを求められて復旧を断念しました。
一度の支払いで復旧できなかった組織は約4割に上ります。警察庁は、侵入に使われたVPN機器などの脆弱性(攻撃に悪用される弱点)を塞がなければ、同じ経路から再び被害に遭うおそれがあると注意を促しています。
参照元:Proofpoint|日本のランサムウェア感染率が2年で約2倍に急増 ー ランサムウェア感染率/身代金支払率12か国調査 2026
犯罪グループの活動資金になる
犯罪グループにとって、身代金は次の攻撃を準備する資金になります。警察庁によると、近年はランサムウェアを開発・運営するグループが、攻撃の実行役にランサムウェアやリークサイトなどの環境を提供し、見返りに身代金の一部を受け取る仕組みが多数確認されています。
この仕組みはRaaS(Ransomware as a Service)と呼ばれ、高度な専門知識を持たない者でも攻撃を実行できるようにしました。支払われた身代金は開発側と実行役の双方を潤し、別の企業を狙う新たな攻撃の元手となって被害を広げます。
身代金の相場と国内企業の支払い実態
身代金の相場と国内企業の支払い実態は、調査機関が公表したデータから読み取れます。身代金そのものの額と、調査や復旧まで含めた被害額の規模を確かめたうえで、国内企業がどの程度支払い、その結果どれだけ復旧できたのかを、一般財団法人日本情報経済社会推進協会(JIPDEC)と英国のセキュリティ企業ソフォスの調査から数値で示します。
身代金と被害額の水準
身代金の額は組織の規模や業種、侵入経路によって大きく異なり、一律の相場はありません。調査ごとに対象と指標が違うため、数値は次の表のように分けて読む必要があります。
| 調査 | 対象 | 指標 | 金額(円は概算) |
| ソフォス(2025年版・世界) | 売上高10億ドル以上の組織 | 身代金の要求額(中央値) | 500万ドル(約7.5億円) |
| ソフォス(2025年版・世界) | 売上高2億5,000万ドル以下の組織 | 身代金の要求額(中央値) | 35万ドル以下(約5,250万円以下) |
| ソフォス(2026年日本版) | 従業員100〜5,000人の日本の152組織 | 身代金の支払額(中央値) | 300万ドル(約4.5億円) |
| ソフォス(2026年日本版) | 同上 | 身代金を除く復旧コスト(平均) | 188万ドル(約2.8億円) |
| JIPDEC(2026年) | 国内企業1,107社のうち被害を受けた企業 | 身代金を含む調査・復旧・再発防止の総費用 | 100万〜5,000万円未満が5割弱、10億円以上が4.3% |
※円換算は1ドル=150円で計算した概算です。ソフォスの世界の数値は「ランサムウェアの現状 2025年版」、日本の数値は「日本におけるランサムウェアの現状 2026年版」(2026年1〜3月調査、日本の回答者152人)によります。
同じ「身代金」でも、要求額と支払額、身代金を含む総費用では意味が異なります。JIPDECの調査では総費用5,000万円未満が5割弱を占める一方、従業員100〜5,000人の組織を対象とするソフォスの日本版では、支払額だけで億円単位に達しています。対象の規模によって金額の桁が変わる点に注意が必要です。
参照元:ソフォス|日本におけるランサムウェアの現状 2026 年版(ソフォスホワイトペーパー)
参照元:ソフォス|約半数の企業が身代金を支払うことを選択していることが、ソフォスのレポートから明らかに
参照元:ソフォス|ランサムウェアの現状 2026年版: 身代金の支払いは減少、暗号化の被害は増加
国内企業の支払い率と復旧の結果
JIPDECが従業員50名以上の国内企業1,107社に行った調査では、ランサムウェアの被害を受けた507社のうち222社(43.8%)が身代金を支払っていました。
支払い率は2024年調査の57.0%から2026年調査の43.8%まで下がり、JIPDECは3年連続の低下と分析しています。一方、プルーフポイントの調査では日本の支払い率が前回から5ポイント上がっており、傾向は調査によって異なります。支払いの有無と復旧の結果は、次の4つの区分に分かれます。
| 区分 | 身代金の支払い | 該当数 |
| 支払ってシステムやデータを復旧させた | 支払った | 83社 |
| 支払ったが復旧できなかった | 支払った | 139社 |
| 支払わなかったため復旧できなかった | 支払わなかった | 144社 |
| 支払わずに復旧させた | 支払わなかった | 141社 |
支払った222社のうち139社、約6割は復旧できておらず、支払わずに復旧できなかった企業も144社に上ります。払わない判断を貫くには、データを自力で戻す手段をあらかじめ備えておくことが前提です。
参照元:一般財団法人日本情報経済社会推進協会(JIPDEC)|「企業IT利活用動向調査2026」から見る日本企業のDX、AI活用、ランサムウェア被害の実態 集計結果分析レポート
参照元:Proofpoint|日本のランサムウェア感染率が2年で約2倍に急増 ー ランサムウェア感染率/身代金支払率12か国調査 2026
身代金の支払いが公表された事例
警察は被害組織に公表を求めておらず、支払いの有無を明らかにするかは企業の判断に委ねられています。公表された例として、米国の石油パイプライン大手コロニアル・パイプラインがあります。同社は2021年5月の攻撃を受け、約75ビットコイン(当時約440万ドル相当)を支払いました。
最高経営責任者は上院の公聴会で支払いを自ら決めたと認め、受け取った復号キーは役立ったものの完全ではなかったと証言しています。米司法省は同年6月、そのうち63.7ビットコイン(約230万ドル相当)を回収したと発表しました。
参照元:CNN.co.jp|米コロニアル・パイプラインが支払った身代金、2.5億円を回収 司法省
それでも支払いを選ぶ企業がある背景
それでも支払いを選ぶ企業があるのは、追い詰められた状況が判断を後押しするためです。業務停止が長引くほど焦りは強まり、バックアップまで暗号化されていれば戻す手段がありません。情報を公開されて信用を失う懸念も、支払いへの傾きを強めます。
JIPDECの調査では、被害の影響として復元できないデータの喪失や破損が51.3%で最も多く、システム停止による業務の停止・中断が36.7%、機密情報の漏えいが35.1%と続きました。こうした状況に追い込まれないための備えは、後の章で取り上げます。
身代金の支払いと日本の法規制
「身代金を払うのは違法か」という疑問に答えるには、日本の法令上の位置づけと、支払いや被害に伴って生じる法的な論点を分けて考える必要があります。
続く3つの見出しでは、支払いを禁じる法律の有無、経済制裁の対象者への支払いと外為法の関係、個人情報保護委員会への報告義務を順に説明します。実際の事案で支払いの可否や報告の要否を判断する際は、弁護士などの専門家に確認してください。
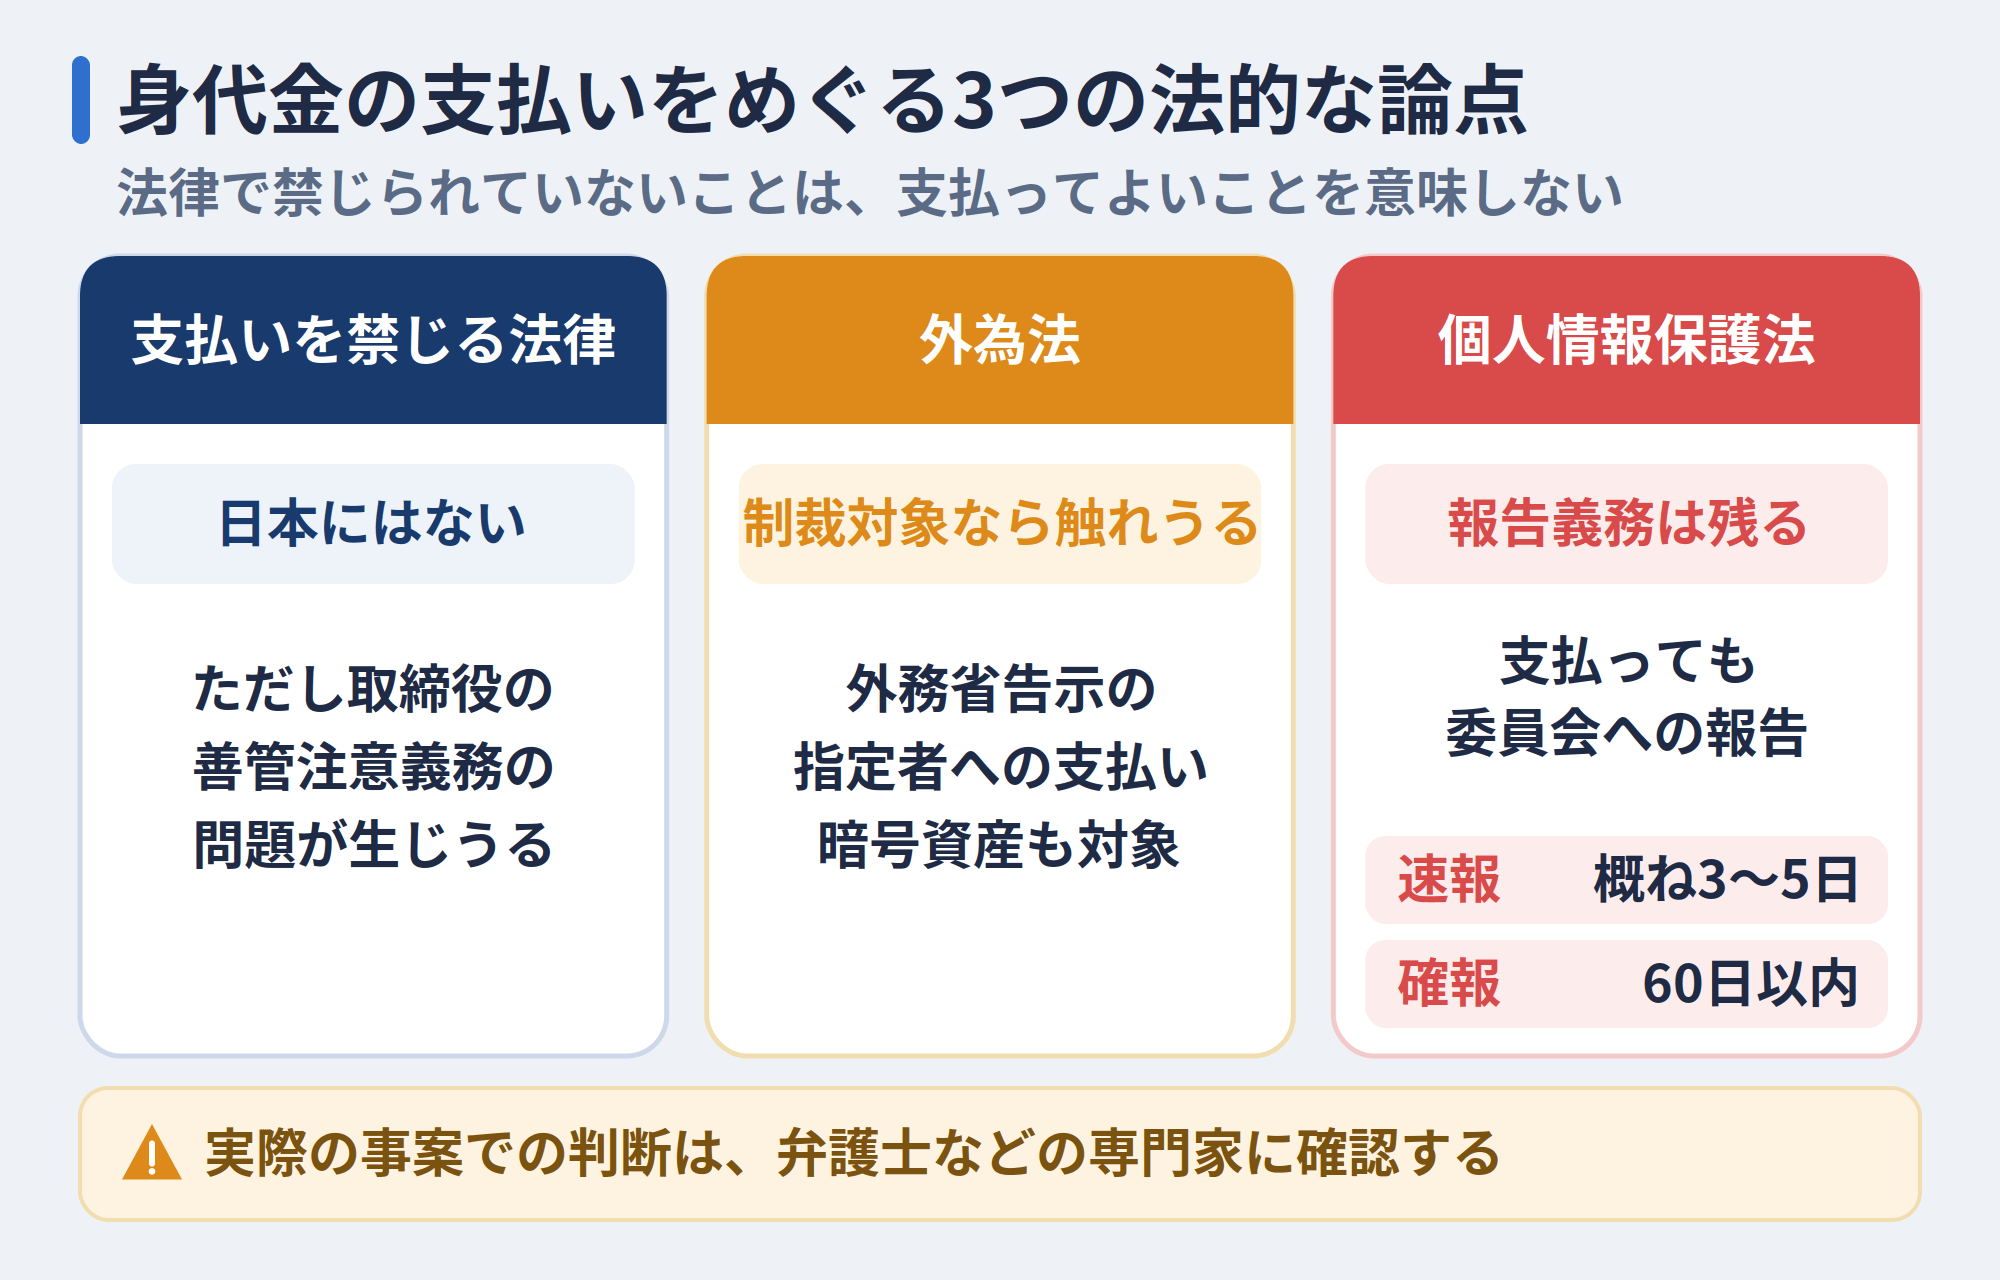
※確報の期限は原則30日以内で、不正の目的によるおそれがある漏えい等は60日以内です(出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」)
支払いを一律に禁じる法律は日本にない
日本には、身代金の支払い自体を禁止する法律はありません。内閣官房国家サイバー統括室(NCO)の「サイバーセキュリティ関係法令Q&Aハンドブック」も、支払いを直接禁止する法令はないとしつつ、取締役の善管注意義務違反などの問題が生じうると指摘しています。
法律で禁じられていないことは、支払ってよいことを意味しません。冒頭で触れたとおり、警察も支払いに伴う懸念を被害者に伝えています。海外では英国政府が2025年7月、公共部門と重要インフラを担う組織による身代金の支払いを禁止する方針を示しました。
参照元:内閣官房国家サイバー統括室(NCO)|サイバーセキュリティ関係法令Q&Aハンドブック Ver.3.0 PDF版(Q60 ランサムウェア対応)
参照元:GOV.UK|UK to lead crackdown on cyber criminals with ransomware measures
制裁対象への支払いは外為法に触れうる
注意したいのは、支払先が経済制裁の対象者だった場合です。外国為替及び外国貿易法(外為法)では、資産凍結等の措置の対象として外務省告示で指定された者への支払いが規制されています。財務省も、制裁対象者への支払いには暗号資産による支払いも含まれ、事前に主務大臣の許可を受けなければ行えないと説明しています。
そのため、対象者に暗号資産で身代金を渡す行為も規制を受けます。攻撃者が制裁対象者のリストに含まれていれば外為法に触れるおそれがあるため、支払先が対象に当たるかは専門家とともに確認する必要があります。
参照元:財務省|ウクライナをめぐる現下の国際情勢を踏まえた対応について(要請)
参照元:財務省|ウクライナ関連情報(外為法に基づく資産凍結等経済制裁措置)
支払っても個人情報保護委員会への報告は要る
身代金を支払っても、個人情報保護法上の報告義務はなくなりません。不正アクセスなど不正の目的による個人データの漏えい等やそのおそれが生じた場合、事業者には個人情報保護委員会への報告と本人への通知が義務づけられています。
速報は事態を知ってから概ね3〜5日以内、確報は不正の目的による場合60日以内です。2025年10月からは、ランサムウェア事案を関係省庁共通の様式で報告することもできます。2026年7月公布の改正法は本人通知の緩和などを定めましたが、規則は整備中のため、現行の規則で対応します。
身代金を払わずに済む組織にするための備え
ランサムウェアの攻撃を完全に防ぐことは難しく、警察庁も被害を想定した備えを整えるよう呼びかけています。大切なのは、被害を受けても身代金の支払いに追い込まれない体制を、平時のうちに作っておくことです。
続く4つの見出しでは、支払わない方針、被害を想定した訓練、バックアップと復元の手段、外部の協力先という4つの観点から、経営層と情報システム部門が事前に決めておくべき備えを説明します。
支払わない方針と判断手順を文書にする
攻撃を受けてから支払いの是非を話し合い始めると、判断が遅れます。経済産業省も、身代金への対応は経営者が判断すべき経営問題そのものだと注意を促しています。そのため、支払いをめぐる方針は経営層の承認を得て、平時に文書にしておく必要があります。方針には、次の項目を盛り込みます。
- ☐身代金を支払わないという基本方針
- ☐判断の責任者と承認の手順
- ☐攻撃者からの連絡を受ける窓口と記録の方法
- ☐警察・専門機関・顧問弁護士・保険会社への連絡先と順序
- ☐社外への公表と取引先・顧客への説明の手順
作成した方針は単独の文書にとどめず、インシデント対応計画やサイバー攻撃を想定したBCP(事業継続計画)に組み込みます。被害が起きた際に、関係者が同じ手順をすぐに参照できる状態にしておくためです。
参照元:経済産業省|最近のサイバー攻撃の状況を踏まえた経営者への注意喚起(2020年12月18日)
被害を想定した訓練で判断と復旧を確かめる
計画を作っても、それだけで被害時に動けるとは限りません。警察庁は、サイバー攻撃を想定したBCPを策定していても、突然の被害に関係者が適切に対処するのは簡単ではないと指摘しています。運用面の課題から、バックアップからの復旧がうまくいかなかった事例もあります。
そこで、経営層も加わった訓練を行い、関係者との連絡、警察への通報・相談、広報対応、バックアップからの復旧手順を一通り確かめます。訓練で見つかった課題を計画に反映させれば、備えの実効性が高まります。
被害を免れるバックアップと復元手段を確保する
バックアップは復旧の一般的な手段ですが、警察庁によると、ランサムウェアによってバックアップデータまで暗号化される事例が多数確認されています。払わない判断を支えるのは、データを実際に戻せることです。
バックアップや復元の仕組みは、端末やファイルサーバーとは別の場所に保存されていること、ランサムウェアに上書きされない過去の版が残ること、ファイル単位ですぐ戻せること、誰が何を変えたかを追えることの4点で選びます。復元の手順も、平時に試しておきましょう。保管場所や世代数の決め方は、関連記事で説明します。
交渉・復旧を頼む外部業者を事前に選んでおく
被害の発生後に慌てて復旧業者を探すと、提案の中身を確かめる余裕がありません。米司法省は2026年10月、身代金を払わずにファイルを復元できると宣伝していた復旧会社MonsterCloudの経営者を、電信詐欺の罪で起訴したと発表しました。
起訴状によると、顧客に知らせずに攻撃者へ身代金を払い、上乗せした料金を請求していたとされ、約8,200ドルの身代金に約15万ドルを請求した例もあります(起訴段階であり、有罪は確定していません)。業者は平時に選び、復旧の方法、身代金の支払いを伴う場合に開示されるか、費用の内訳を契約前に確認しておきます。
DirectCloudで感染前の版に戻せるファイル環境をつくる
DirectCloudは株式会社ダイレクトクラウドが提供する法人向けクラウドストレージで、社内のファイルサーバーをクラウドへ移して使えます。クラウド上で過去の版をファイル単位で戻せ、操作の記録も追えるため、先に挙げたバックアップの選定条件に沿った備えになります。4つの選定条件にDirectCloudの機能がどう対応するかを、下の表にまとめました。
| バックアップの選定条件 | DirectCloudの機能 | 得られる効果 |
| 端末やファイルサーバーとは別の場所に保存されている | クラウドストレージ(遠隔地バックアップはビジネスプラン以上の有料オプション) | 社内のサーバーや端末が暗号化・損壊しても、クラウドからデータを取り戻せる |
| ランサムウェアに上書きされない過去の版が残る | バージョン管理(40〜200世代)、不審な書き換えの検知と遮断 | 暗号化される前の版が残り、書き換えの広がりも早い段階で止められる |
| ファイル単位ですぐ戻せる | バージョン管理によるファイル復元 | 必要なファイルから順に、感染前の状態に戻せる |
| 誰が何を変えたかを追える | 操作ログ(250種類以上) | 書き換えや持ち出しの範囲を記録から追え、漏えいの報告に役立つ |
| (追加の対策)端末上のファイルも守る | WhiteDefender(別途ライセンス) | 端末での暗号化を遮断し、自動で復元できる |
ランサムウェア対策(不審な書き換えの検知と遮断)とバージョン管理は全プランで追加料金なくご利用いただけますが、WhiteDefenderには別途ライセンスが必要です。対応範囲はDirectCloud上のデータとWhiteDefenderを導入した端末で、サーバーや端末全体の復旧を代行するものではありません。なお、ビジネスプラン以上でご利用いただける有料オプションの「災害対策・遠隔地バックアップ」を併用すると、大阪またはシンガポールのリージョンにファイルをリアルタイムで複製でき(データベースは毎日同期)、別の地域にもう一つの複製を持てます。
参照元:DirectCloud|DirectCloud ランサムウェア対策 | ランサムウエア対策が可能なクラウドストレージ
参照元:DirectCloud|災害対策・遠隔地バックアップで万が一の災害・トラブルに備える!
不審な書き換えを検知して被害の拡大を止められる
DirectCloudのランサムウェア対策は、短時間に多くのファイルを書き換えたプログラムをランサムウェアとみなし、自動で遮断します。プログラムが最初のファイルを開いてから10秒の間に、管理者が設定した数以上のファイルを書き換えると遮断される仕組みです。
該当ユーザーのプログラムを止めることで、暗号化の広がりを抑えます。遮断の対象は、DirectCloud ドライブに保存されたファイルを書き換えたプログラムです。なお、macOS版のDirectCloud ドライブではご利用いただけません。
参照元:DirectCloud ヘルプセンター|ランサムウェア対策を有効にする方法
感染前のバージョンにファイルを戻せる
ファイルが暗号化された場合も、バージョン管理機能を使えば、暗号化される前の版にファイルを戻せます。DirectCloudはファイルの変更履歴を自動で保存しており、保持できる過去の版はプランに応じて40〜200世代です。
先に触れたとおり、身代金を払っても復号は保証されず、手元のバックアップまで暗号化される場合があります。クラウド上に残る過去の版は、身代金を払わずに業務データを取り戻す手段になります。ただし、窃取されたデータの公開を止める機能ではありません。
参照元:DirectCloud|DirectCloud ランサムウェア対策 | ランサムウエア対策が可能なクラウドストレージ
操作ログで被害範囲を把握できる
DirectCloudは、ユーザーと管理者による操作を250種類以上のログとして記録しています。いつ、誰が、どのファイルをアップロード・ダウンロードしたか、共有リンクを作成したかを、期間やユーザーIDで絞り込んで確認できます。
ランサムウェアの被害を受けた際は、どのファイルが書き換えられ、外部に持ち出された可能性があるかを記録から追えます。前の章で触れた個人情報保護委員会への報告では漏えいの範囲を示す必要があり、操作ログはその調査と報告準備の手がかりになります。
端末の暗号化を止めて自動で復元できる
WhiteDefenderは、端末上のファイルを狙うランサムウェアに特化したセキュリティ製品です。既知のパターンとの照合に加え、暗号化という行為そのものを検知する方式のため、未知の新種や亜種の検知も想定した設計です。検知の瞬間に原本を退避して脅威を遮断し、担当者の操作を待たずに、平均3.4秒で正常なファイルへ自動で戻します(提供元が特定の検証環境で測定した平均値で、利用環境や攻撃内容により異なる場合があります)。PC向けはWindows、サーバー向けはWindowsとLinuxに対応しています。
開発はEveryzone社、国内総販売代理店はRSUPPORT社で、ダイレクトクラウドは代理販売としてDirectCloudと組み合わせてご提供しています。
参照元:DirectCloud|ランサムウェア対策ソフトならWhiteDefender(ホワイトディフェンダー)|検知0秒・自動復元
参照元:RSUPPORT株式会社(PR TIMES)|RSUPPORT、アンチランサムウェア「WhiteDefender」の国内総販売代理店として販売開始
ランサムウェア対策と復旧体制を整えた導入事例
本記事で見てきたとおり、身代金を払わずに済むかどうかは、データを確実に戻せる手段と、被害の範囲を記録から追える仕組みを平時に備えているかにかかっています。
続く3つの見出しでは、DirectCloudをご利用いただいている企業のうち、ランサムウェア対策とリストアの手間、サーバー損壊に備えるBCP、データ消失と追跡性という「払わずに戻せる備え」に関わる課題を解決した3社の事例をご紹介します。
ランサムウェア対策とリストアの手間を解消
清酒「菊正宗」の製造販売を手がける菊正宗酒造株式会社様は、オンプレミスのファイルサーバーのランサムウェア対策に苦慮していました。バックアップは取得していたものの、個々のファイルのリストア(バックアップからの復元)への対応が煩雑だったといいます。
DirectCloudの導入後は、ランサムウェアなどのウイルス対策が容易になり、業務効率が向上しました。データをDirectCloudに集約したことで、リストアにかかる対応工数も削減しています。
サーバー損壊に備えるBCP上のリスクを解消
ダムや道路、空港などの大規模な土木工事を手がける山﨑建設株式会社様では、外部のコンサルティングでリスクを洗い出した結果、各拠点のファイルサーバーがBCP上のリスクになっていることがわかりました。物理的なサーバーが損壊した場合への備えに加え、バックアップの取得やハードディスク交換の工数も、管理上の負担でした。
DirectCloudの導入後は、クラウドにデータを統合してサーバーの破損リスクを低減し、バックアップの取得とハードディスク管理にかかる工数を削減しています。
データ消失の不安と追跡性の課題を解消
グループ会社のシステム運用・保守を担う東ソー情報システム株式会社様は、専用機器(アプライアンス)型のオンラインストレージを利用していました。ビルの停電でサーバーが故障して再起動できなくなるなど、データ消失のリスクと常に隣り合わせだったといいます。ユーザーの操作ログが残らず、共通アカウントも使われていたため、有事の際の追跡性にも課題がありました。
DirectCloudの導入後は、高い可用性によってデータ消失リスクを大幅に低減し、250種類以上の操作ログで、インシデント発生時の追跡性を確保しています。
よくある質問
ランサムウェアの身代金について、よく寄せられる疑問に回答します。支払いを迫られたときの判断や、平時の備えを見直す材料としてお役立てください。
身代金の支払いや被害は公表される?
-
警察は、ランサムウェアの被害を通報した組織に公表を求めることはなく、被害情報の保秘を徹底するとしています。身代金を支払ったかどうかを公表するかは、企業自身の判断です。取引先や顧客への説明の内容と時期は、顧問弁護士などの専門家と相談して決めてください。
なお、個人データが漏えいした場合の個人情報保護委員会への報告義務は、身代金の支払いとは関係なく生じます(「身代金の支払いと日本の法規制」の章を参照)。
参照元:警察庁|ランサムウェア被害防止対策 サイバー保険で身代金は補償される?
-
サイバー保険は、情報漏えいに伴う損害賠償や、原因調査・復旧などの事故対応費用、事業の停止で失った利益などを補償する保険です。ただし、日本損害保険協会は、ランサムウェアの被害で支払った身代金はサイバー保険の補償対象にならないと説明しています。
どの費用がどこまで補償されるかは契約によって異なるため、約款で確認しておきましょう。プルーフポイントが2026年10月に公表した調査(2025年の状況)では、ランサムウェアに関して保険金を請求した日本の組織のうち、全額が補償されたのは36%、一部のみが49%でした。
参照元:Proofpoint|日本のランサムウェア感染率が2年で約2倍に急増 ー ランサムウェア感染率/身代金支払率12か国調査 2026
参照元:内閣官房国家サイバー統括室(NCO)|サイバーセキュリティ関係法令Q&Aハンドブック Ver.3.0 PDF版(Q65 インシデント対応における費用負担及びサイバー保険)
参照元:日本損害保険協会|サイバー保険とは 身代金はなぜ暗号資産で要求される?
-
警察には、パソコンの画面にビットコインでの支払いを求めるメッセージが表示されたという相談が寄せられています。暗号資産は、事業者を介さずに利用者同士で直接やり取りでき、国境を越えた移転も容易です。
送信元と送信先のつながりを隠す「ミキサー」など、取引の追跡を難しくする技術もあるため、犯罪者に悪用されやすいとされています。暗号資産で支払う場合の法的な論点は、「身代金の支払いと日本の法規制」の章をご覧ください。
参照元:警察庁|ランサムウェア被害防止対策 復号ツールで無料で戻せる?
-
身代金を払う前に、無料のツールで戻せないかを確かめる価値はあります。脅迫文や暗号化後のファイル名から種類の見当をつけ、「No More Ransom」に対応するツールがあるかを調べるのが手順です。LockBitとPhobos/8baseについては、警察庁も自前の解除ツールを用意しています。
ただし、使えるのは限られた種類と版だけで、すべてのファイルが元に戻る保証もありません。無料ツールに望みをかけるより、戻らなかった場合に頼るバックアップを先に確かめておく順序が現実的です。
参照元:警察庁|ランサムウェア被害防止対策
まとめ
ランサムウェアの身代金は、支払っても復旧や情報の削除が保証されず、追加要求や犯罪グループの資金源にもつながるため、支払わないことが原則です。国内の調査では支払った企業の約6割が復旧できておらず、払わない判断を貫くにも、データを自力で戻せる備えが欠かせません。方針の文書化と訓練、被害を免れるバックアップ、信頼できる協力先を平時にそろえておけば、いざというときも冷静に判断できます。
DirectCloudは、不審な書き換えの遮断、感染前のバージョンへの復元、250種類以上の操作ログを備えた法人向けクラウドストレージです。DirectCloud上のファイルを身代金に頼らず戻せる環境づくりを支えます。
- タグ:
- セキュリティ