
【2026年最新】情報漏洩の原因ランキング│割合・増加の背景と企業の対策
ランサムウェアによる業務停止や委託先を経由した流出が相次ぎ、情報漏洩対策の見直しを迫られる企業が増えています。一方で、原因の1位は調査によって異なり、どこから手をつけるべきか判断に迷う担当者も少なくありません。
本記事では、2026年最新の調査データをもとに情報漏洩の原因ランキングと増加の背景、その裏にある管理上の課題を解説し、原因別に優先すべき対策とDirectCloudによる備え方を紹介します。
本記事のサマリ
-
 上場企業の事故では、原因の6割超がウイルス感染・不正アクセスで、誤送信や紛失などの人為的なミスも約3割にのぼる
-
フィッシングや不正ログインが攻撃の入口となり、上場企業では100万件以上の大規模な漏えいが2026年に前年を上回った
-
どの原因も、情報の所在や権限、受け渡し、操作記録といった組織側の管理の隙と結びついて被害が広がる
-
権限管理や共有リンクの期限設定、操作ログを備えたDirectCloudなら、管理の仕組みを一か所にそろえられる
 目次
- 1. 情報漏洩の原因ランキング【2026年最新】
- 2. 4つの原因で情報が流出する仕組み
- 3. 情報漏洩が最近増えている3つの理由
- 4. 原因の背後にある組織の管理上の課題
- 5. 原因別に優先すべき対策の方向性
- 6. DirectCloudで情報漏洩の原因に備える
- 7. 情報漏洩の原因に対策した導入事例
- 8. よくある質問
- 9. まとめ
情報漏洩の原因ランキング【2026年最新】
情報漏洩の原因で最も多いのは「ウイルス感染・不正アクセス」です。企業信用調査を手がける東京商工リサーチの集計では、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故180件のうち、116件(64.4%)を占めました。原因別の件数と構成比は、次の表のとおりです。
| 順位 | 原因 | 件数 | 構成比 |
| 1位 | ウイルス感染・不正アクセス | 116件 | 64.4% |
| 2位 | 誤表示・誤送信 | 37件 | 20.5% |
| 3位 | 紛失・誤廃棄 | 18件 | 10.0% |
| 4位 | 不正持ち出し・盗難 | 7件 | 3.8% |
※表の4区分の合計は178件です。総数180件との差の2件は、4区分に含まれない事故です。
2位の「誤表示・誤送信」と3位の「紛失・誤廃棄」は人為的なミスによる事故で、合わせて約3割にのぼります。事故件数は前年を9件下回った一方、100万人分を超える大型事故が6件起きたため、漏えい人数は前年の約2倍の3,063万人分に増えました。件数の減少は、被害の縮小を意味しません。
参照元:東京商工リサーチ|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分(2026年1月30日)
外部要因と内部要因に分けた内訳
東京商工リサーチの4区分のうち、社外から仕掛けられる原因は「ウイルス感染・不正アクセス」です。「誤表示・誤送信」「紛失・誤廃棄」「不正持ち出し・盗難」の3つは、従業員が関わる社内の原因にあたります。「不正持ち出し・盗難」は第三者による盗難を含む場合もありますが、東京商工リサーチは悪意を持った従業員による事故と説明しているため、その区分に従って社内の原因に含めています。社外からの原因が6割を超える一方、社内の原因も約3分の1を占めるため、外部攻撃への備えだけでは情報漏洩を防ぎきれません。
社内の原因は、過失(ミス)と故意(不正)で対策が異なります。宛先の取り違えなどの過失には確認手順や従業員教育、従業員による意図的な持ち出しなどの故意にはアクセス権限の制限や操作記録の監視が必要です。原因ごとの流出の仕組みは、次章「4つの原因で情報が流出する仕組み」で説明します。
参照元:東京商工リサーチ|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分(2026年1月30日)
IPA「10大脅威2026」に見る組織の脅威
独立行政法人情報処理推進機構(IPA)が2026年1月に発表した「情報セキュリティ10大脅威 2026」[組織編]では、データの暗号化や窃取で金銭を要求する「ランサム攻撃による被害」が1位でした。
2位は取引先や委託先を足がかりにする「サプライチェーンや委託先を狙った攻撃」、3位は初選出の「AIの利用をめぐるサイバーリスク」です。4位にはソフトウェアの欠陥(脆弱性)を突く「システムの脆弱性を悪用した攻撃」、7位には「内部不正による情報漏えい等」が入りました。
この順位は事故件数の集計ではなく、IPAが前年の事故や攻撃の状況から選んだ候補を、研究者や企業の実務担当者など約250名の選考会が投票で決めたものです。IPAは解説書で順位を対策の優先順位として扱わないよう示し、自組織の環境に照らして優先する脅威を判断するよう求めています。
参照元:IPA|プレス発表「情報セキュリティ10大脅威 2026」を決定
参照元:IPA|情報セキュリティ10大脅威 2026
調査によって原因の1位が異なる理由
原因ランキングの1位は、どの調査を見るかで入れ替わります。集計の対象・期間・数え方が、調査ごとに異なるためです。主な4つの調査について、対象・集計方法と上位に来る原因を次の表で比べました。
| 調査 | 対象・集計方法 | 上位に来る原因 |
| 東京商工リサーチ(2025年) | 上場企業と子会社が公表した個人情報の漏えい・紛失事故の件数 | ウイルス感染・不正アクセス |
| IPA 情報セキュリティ10大脅威 2026 | 前年の事故や攻撃状況から候補を選び、選考会の投票で順位を決定 | ランサム攻撃による被害 |
| JNSA(2017・2018年) | 報道された個人情報漏えいインシデントの件数 | 誤操作、紛失・置忘れ |
| IPA 営業秘密管理実態調査2024 | 企業へのWebアンケートによる営業秘密の漏えいルート | 外部からのサイバー攻撃等に起因する漏えい |
たとえば、日本ネットワークセキュリティ協会(JNSA)の調査は報道された個人情報漏えいを集計しており、紙媒体による漏えいが最も多い時期もありました。IPAの営業秘密(技術情報や営業情報など、企業の競争力の源泉となる情報)に関する2024年の調査は、企業アンケートで漏えいルートを尋ねており、外部からのサイバー攻撃等に起因する漏えいが36.6%で最多でした。2020年の前回調査では中途退職者による漏えい(36.3%)が最多だったため、同じ調査でも実施時期によって1位が入れ替わっています。なお、前回は郵送、今回はWebでのアンケートと、調査方法も異なります。
検索上位には、過去の調査をもとに「紛失」や「誤操作」を1位とする記事もあります。実際に、JNSAの調査では、2017年は「誤操作」、2018年は「紛失・置忘れ」が原因の1位で、報道をもとにした当時の集計では人為的なミスが上位を占めていました。数値を引用する際は調査主体・対象・時期を確かめ、社内資料では調査主体・対象期間・対象企業を併記しましょう。
参照元:東京商工リサーチ|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分(2026年1月30日)
参照元:IPA|「情報セキュリティ10大脅威 2026」を決定
参照元:IPA|「企業における営業秘密管理に関する実態調査2020」報告書
4つの原因で情報が流出する仕組み
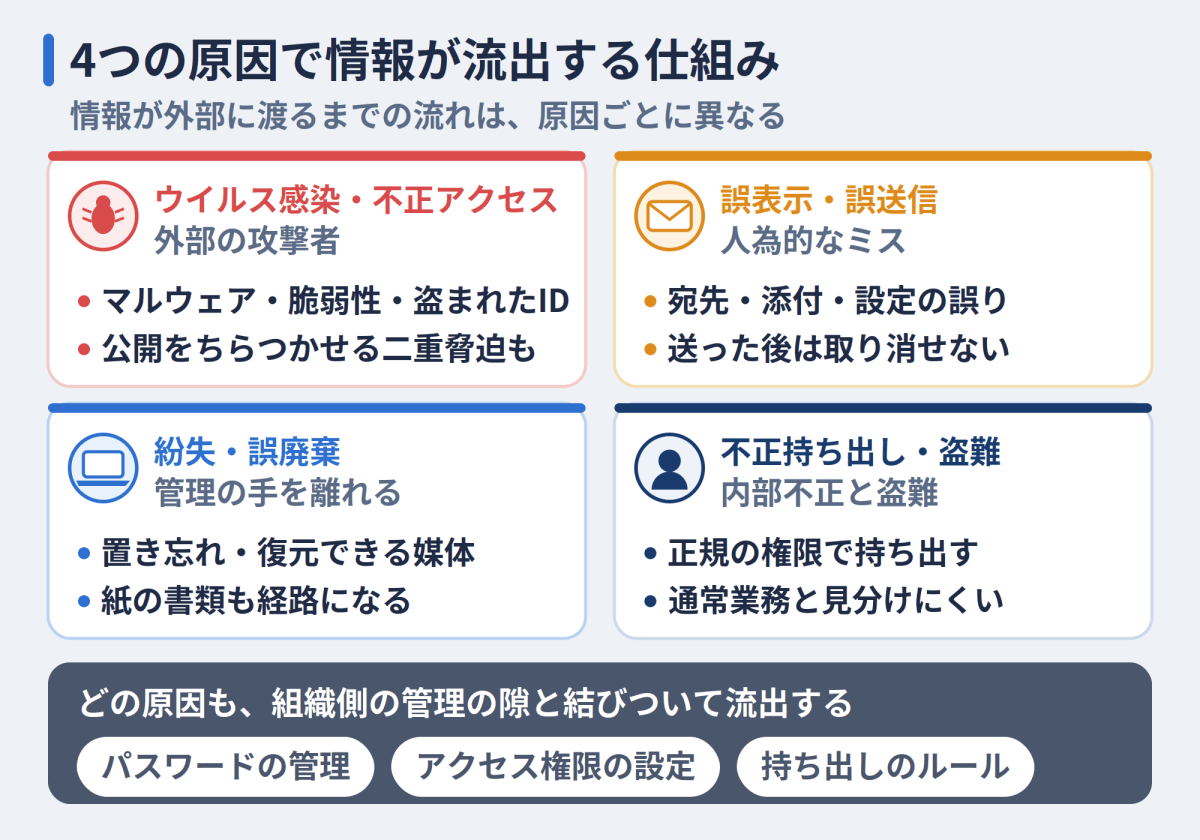
上位4つの原因は、情報が外部に渡るまでの流れがそれぞれ異なります。攻撃者による侵入、操作ミス、端末や書類の紛失、意図的な持ち出しの4通りです。ただし、どの原因も攻撃者や従業員の行為だけで被害に至るわけではありません。
パスワードの管理やアクセス権限の設定、持ち出しのルールといった組織側の管理の隙と結びついたときに、情報が外部へ流出するのです。管理の隙については、後半の「原因の背後にある組織の管理上の課題」で取り上げます。
ウイルス感染・不正アクセスによる情報漏洩
外部の攻撃者が社内のシステムに侵入し、情報を盗み出すのがウイルス感染・不正アクセスです。侵入の入口には、メールの添付ファイルを通じたマルウェア(不正なプログラム)への感染、修正されていないソフトウェアの脆弱性の悪用、盗まれたIDとパスワードによる不正ログインなどがあります。
データを暗号化して使えなくするランサムウェアでは、盗んだ情報をインターネット上で公開すると脅して金銭を要求する手口も確認されており、IPAはこうした組み合わせを「二重脅迫」と呼んでいます。東京商工リサーチの調査によると、2025年のこの原因による事故件数は前年を上回って過去最多を更新し、ランサムウェアによる被害が多発しました。
参照元:東京商工リサーチ TSRデータインサイト|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分(2026年1月30日)
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
誤表示・誤送信による情報漏洩
誤表示・誤送信は、人為的なミスによって、情報が本来の相手以外に渡る原因です。メールの宛先やCC・BCCの取り違え、添付ファイルの選び間違いでは、送信した時点で社外の第三者に情報が届きます。Webサービスで別の利用者の情報が画面に表示される誤表示や、システムやファイル共有の設定の誤りでも、意図しない相手が情報を閲覧できる状態が生まれます。
送信や共有の操作は一瞬で完了し、相手に届いた後は取り消せません。わずかな確認漏れが、そのまま情報漏洩に直結します。
参照元:東京商工リサーチ TSRデータインサイト|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分(2026年1月30日)
紛失・誤廃棄による情報漏洩
情報を記録した端末や書類が管理の手を離れ、第三者に渡ってしまうのが紛失・誤廃棄による情報漏洩です。ノートPCやUSBメモリを外出先に置き忘れたり、データを復元できる状態のまま記録媒体を処分したりすると、第三者が中身を読み取れるようになります。
東京商工リサーチの調査でも、書類・紙媒体による事故の多くは、保存すべき書類の紛失や誤廃棄でした。記録媒体だけでなく、紙の書類も流出の経路になるということです。IPAは、多忙などを理由に自宅など社外へ持ち出した情報を置き忘れ、漏えいにつながる例を挙げています。業務データを社外に持ち出す機会やテレワークが増えるほど、紛失のリスクは高まります。
参照元:東京商工リサーチ TSRデータインサイト|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分(2026年1月30日)
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
不正持ち出し・盗難による情報漏洩
従業員や退職者が顧客情報や技術情報を意図的に持ち出す内部不正と、端末や書類の盗難の2つが、不正持ち出し・盗難にあたります。持ち出しにはUSBメモリなどの外部記録媒体、メール、クラウドストレージ、スマートフォンのカメラ、紙媒体が使われ、口頭で伝える手口も確認されています。
ランキングでは4位と件数が少ないものの、先に挙げたIPAの2024年の営業秘密管理の実態調査では、漏えいルートの上位に「現職従業員等のルール不徹底」(32.6%)や「金銭目的等の具体的な動機をもった漏えい」(31.5%)といった、社内に起因するルートが並びました。内部不正は与えられた正規の権限で情報にアクセスするため、通常の業務と見分けがつきにくく、発覚が遅れやすい点に注意が必要です。
参照元:IPA|「企業における営業秘密管理に関する実態調査2024」報告書概要
参照元:IPA|情報セキュリティ10大脅威 2026
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
情報漏洩が最近増えている3つの理由
情報漏洩は、サイバー攻撃を中心に増え続けています。IPAの営業秘密管理の実態調査では、過去5年以内に営業秘密の漏えいを認識している企業が、2020年の5.2%から2024年は35.5%に増えました(2020年は郵送、2024年はWebでのアンケート)。
サイバー攻撃の被害も高い水準が続いており、警察庁によると、2025年のランサムウェアの被害報告件数は226件で、長期にわたって企業活動が止まる被害も複数発生しました。なお、AIの業務利用も新たな情報漏洩の経路として注目されており、詳しくは関連記事で解説しています。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について(2026年3月)
参照元:IPA|「企業における営業秘密管理に関する実態調査2024」報告書概要
攻撃の入口がフィッシングと不正ログインに広がった
攻撃の入口は、フィッシングと不正ログインにも広がっています。警察庁によると、偽のメールやWebサイトでIDやパスワードを盗み取るフィッシングの報告件数は、2025年に245万4,297件と右肩上がりで増え続けています。インターネットバンキングの不正送金でも、手口の約9割をフィッシングが占めました。
企業への攻撃でも、盗まれた認証情報が悪用されています。警察庁がランサムウェアの被害組織に行った調査では、侵入経路はVPN機器(社外から社内に接続する装置)が6割以上を占め、攻撃者は修正されていない脆弱性や漏えいした認証情報、簡易なパスワードなどを悪用して侵入しています。盗まれた正規のIDとパスワードによる侵入は通常のログインと見分けにくく、攻撃に気づくのが遅れがちです。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について(2026年3月)
中小企業と委託先が狙われている
規模の小さい企業も、攻撃の標的になっています。警察庁によると、2025年にランサムウェアの被害を受けた企業・団体のうち、中小企業が前年と同様に約6割を占めました。先に紹介したIPAの「10大脅威 2026」でも、委託先を狙った攻撃が上位に入りました。
多くの業務を請け負う企業が被害を受けると、預かっていた委託元の顧客情報まで流出し、影響は取引先にも広がります。攻撃者は守りの手薄な取引先や委託先を足がかりに標的へ近づくため、企業規模を問わず、自社が攻撃の入口になる可能性があるのです。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について(2026年3月)
参照元:東京商工リサーチ TSRデータインサイト|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分(2026年1月30日)
1件あたりの被害規模と企業への影響が増している
件数だけでなく、1件あたりの被害規模も大きくなっています。冒頭の章で触れたとおり、東京商工リサーチの調査では、2025年に100万人分を超える大型事故が6件発生しました。同社が2026年10月7日に公表した途中経過では、100万件以上の漏えいが10月5日時点で10件に達し、2025年通年の6件をすでに上回っています。
顧客情報を集めた社内サーバーや、多くの企業から業務を請け負う委託先が侵入を受けると、1回の攻撃で大量の情報が流出します。被害が大きいほど、信用の低下による顧客や取引先の離反、補償や調査、再発防止にかかる費用など、企業が受ける打撃も重くなります。
参照元:東京商工リサーチ|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分(2026年1月30日)
参照元:東京商工リサーチ TSRデータインサイト|上場企業「個人情報漏えい」、過去最悪ペース ~ 100万件以上、2026年はすでに10件の異常事態 ~(2026年10月7日)
原因の背後にある組織の管理上の課題
前章までに挙げた4つの原因は、情報漏洩が起きる「きっかけ」にすぎません。被害が起き、広がる背景には、情報や権限の管理が行き届いていないという組織側の課題があります。
IPAの2024年の営業秘密管理の実態調査では、過去5年以内の営業秘密の漏えい事例の有無について、9.7%の企業が「わからない・認識できていない」と回答しました。10社に1社ほどが、漏洩の有無すらつかめていない状態です。
対策を考える前に、まず自社の管理状況を把握しておく必要があります。
参照元:IPA|「企業における営業秘密管理に関する実態調査2024」報告書概要
守るべき情報と保存場所を把握できていない
どの情報がどこに保存され、誰が扱えるのかを把握していなければ、守る対象も対策の優先順位も決められません。重要な情報がどれかわからないと、手厚い対策を割り当てる先が定まらないためです。同じIPAの調査でも、営業秘密への不正アクセス防止策で最も多い「営業秘密を一般情報と分離して保管」を実施している企業は、28.1%にとどまりました。
管理外のPCや記録媒体、従業員が個人で契約したクラウドサービスも、情報流出の入口になります。IPAは、組織が把握しきれていないIT資産が攻撃の対象になり得るとして、資産の洗い出しを促しています。情報を重要度で分類し、保存場所をそろえることが、管理の第一歩です。
参照元:IPA|「企業における営業秘密管理に関する実態調査2024」報告書概要
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
アクセス権限が見直されずに残っている
異動者や退職者のアカウントが残っていたり、業務に不要な閲覧権限が付いたままになっていたりすると、被害の範囲が広がります。IPAは、離職者の利用者IDやアクセス権を削除していないと、外部から社内システムに入られ、情報の窃取や不正操作を許すと指摘しています。必要以上に高い権限を持つアカウントが内部不正や不正ログインに悪用されれば、より重要な情報まで流出しかねません。
権限の付与や解除、定期的な棚卸しを担当者の手作業に任せていると、多忙な時期や引き継ぎの際に漏れが生じ、手続きが形だけになりがちです。IPAも、手順を定めたうえで定期的にアカウントを棚卸しするよう示しています。
参照元:IPA|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
ファイルの受け渡しルールが徹底されていない
ファイルの受け渡し手段が部署や担当者ごとにばらばらだと、誤送信や持ち出しを防ぐ仕組みを全社でそろえられません。メール添付、USBメモリ、個人向けのファイル共有サービスが混在すると、管理者はどの経路で何が送られたのかを追えなくなるためです。同じIPAの調査では、クラウドで営業秘密を共有している企業が2020年の22.6%から2024年は50.4%に増えており、受け渡しの経路は広がり続けています。
共有リンクの公開範囲や有効期限の設定を担当者任せにすると、誰でも閲覧できる状態のまま放置される設定ミスも起こりやすくなります。
参照元:IPA|「企業における営業秘密管理に関する実態調査2024」報告書概要
操作の記録がなく異常に気づけない
ログインやファイル操作の記録が残っていないと、不正な持ち出しや不正ログインの兆候に気づけません。発覚した後も、いつ、誰が、どの情報にアクセスしたのかをたどれず、被害の範囲を特定できなくなります。IPAの2024年の調査では、従業員300人以下の非製造業の42.0%が営業秘密への不正アクセス防止策を「特に何もしていない」と回答しており、記録の取得以前に、基本的な防止策から手が回っていない企業も少なくありません。
記録の取得は、従業員に周知することで内部不正の抑止力にもなります。IPAは、システムの操作履歴などを監視し、監視していることを従業員に周知すれば不正の抑止につながるとしています。
自社に当てはまる課題がないか、次のチェックリストで点検してください。チェックの付かない項目が、優先して見直すべき管理の課題です。
☐ 守るべき情報(個人情報・機密情報)を分類し、保存場所を一覧で把握している
☐ 業務に使うPC・記録媒体・クラウドサービスを全数把握している
☐ 異動・退職時に、アクセス権限とアカウントを速やかに停止している
☐ アクセス権限を定期的に棚卸ししている
☐ 社外とのファイルの受け渡し手段を、会社が認めたものに限定している
☐ 共有リンクの有効期限やパスワードの既定値を決めている
☐ ファイル操作やログインの記録を取得し、定期的に確認している
☐ VPN機器や業務システムの更新状況を管理者が把握している
☐ 委託先の情報管理の状況を確認している
原因別に優先すべき対策の方向性
情報漏洩の対策は、原因によって優先すべき方向性が異なります。外部からの攻撃には更新と認証の徹底、人為的なミスには送信前の確認と共有方法の見直し、内部不正には権限と記録の管理が中心になるためです。原因ごとの対策の方向性と、前章で挙げた管理上の課題との対応を次の表に示します。
| 原因 | 優先すべき対策の方向性 | 関連する管理上の課題 |
| ウイルス感染・不正アクセス | 機器・ソフトウェアの更新、多要素認証、不要なアカウントの停止、バックアップ | 情報と保存場所の把握、アクセス権限 |
| 誤表示・誤送信 | 送信前の確認、添付ファイルから共有リンクへの切り替え、共有設定の既定値の統一 | ファイルの受け渡しルール |
| 紛失・誤廃棄 | 端末にデータを残さない運用、記録媒体の利用制限、廃棄手順の明文化 | 情報と保存場所の把握 |
| 不正持ち出し・盗難 | 最小権限での付与、操作ログの取得と確認、退職時の権限停止 | アクセス権限、操作の記録 |
すべての対策を一度に進める必要はありません。前章のチェックリストでチェックの付かなかった項目に関わる対策から着手すれば、限られた人員でも順番を決めやすくなります。具体的な手順や優先順位の決め方は、関連記事で解説しています。
DirectCloudで情報漏洩の原因に備える
ここまで取り上げた情報漏洩の原因と管理上の課題には、当社の法人向けクラウドストレージ「DirectCloud」と、情報漏えい対策オプション「DirectCloud-SHIELD」が役立ちます。業務データをDirectCloudに集約すれば、アクセス権限、ファイルの共有、操作の記録の管理を一か所でそろえられます。
| 本文で扱った課題 | 対応する機能 | 提供サービス |
| 守るべき情報と保存場所を把握できていない/紛失・誤廃棄 | 業務データの集約、ダウンロードできないアクセスレベル(閲覧者など)の付与 | DirectCloud |
| アクセス権限が見直されずに残る | 7段階のアクセスレベル、CSVによるアクセス権の一括登録・編集、IPアドレス制限、デバイス認証 | DirectCloud |
| 誤表示・誤送信、共有設定の誤り | 共有リンクの有効期間・ダウンロード回数・パスワード設定、共有リンクの削除による無効化、承認ワークフロー | DirectCloud |
| 操作の記録がなく異常に気づけない | 250種類以上の操作ログ(管理者の操作ログなどを含む) | DirectCloud |
| ランサムウェアによる被害 | 端末側の検知と自動復元、クラウド側のバージョン管理(契約プランに応じて40〜200世代)とファイル復元 | WhiteDefender/DirectCloud |
| 送信後・持ち出し後のファイルからの流出 | IRMによる閲覧制御とリモート削除、DLPによるダウンロード制限 | DirectCloud-SHIELD |
※利用できる機能・保存世代数は契約プランにより異なります。WhiteDefender、DirectCloud-SHIELDは別途ご契約(有償)が必要です。
データを集約し端末に残さない運用にできる
社内外に散らばっていた業務データをDirectCloudに集約すれば、保存場所を一か所にそろえられます。そのうえで、7段階のアクセスレベルのうち「閲覧者」など、ダウンロードの権限を持たないレベルを割り当てると、利用者はファイルを閲覧できても手元の端末には保存できません。PCにファイルをダウンロードせず、クラウド上だけで編集できる「データレス編集」も用意しています。
端末にデータが残らない運用にしておけば、PCやUSBメモリを紛失しても、そこから情報が流出するリスクを抑えられます。
参照元:DirectCloud|超脱却!PPAP問題(7段階のアクセスレベル設定)
アクセス権限を業務に必要な範囲に絞れる
7段階のアクセスレベルにより、閲覧や編集、ダウンロードといった操作の範囲を、フォルダや利用者ごとに設定できます。IPアドレス制限やデバイス認証、二要素認証を組み合わせれば、アクセス権を持つ利用者であっても、管理者が許可したネットワークや端末からしか利用できません。
異動や退職に伴う権限の変更は、CSVファイルでアクセス権を一括で登録・編集することで、効率よく反映できます。Active Directory/Microsoft Entra IDと連携すれば、社内のアカウント情報でDirectCloudへのログインを管理することも可能です。
参照元:DirectCloud|ユーザーID管理で管理作業を効率化
共有リンクの期限設定で誤送信に備えられる
DirectCloudでは、ファイル本体をメールに添付せず、共有リンクを送るだけで受け渡しができます。共有リンクにはダウンロードの有効期間や回数、パスワードを設定できるため、誤った相手にリンクが届いても、閲覧できる期間や回数を限定して被害を抑えられます。
誤送信に気づいた場合は、共有リンクを削除すればアクセスを無効にできます。承認ワークフローを使えば、送信前に上長などの承認者が内容を確認し、許可されたファイルだけを送る運用にすることも可能です。
参照元:DirectCloud|ビジネスに最適化したユーザー機能
操作ログで持ち出しの兆候を追跡できる
ログインやファイルの送受信、共有リンクの作成など、DirectCloudでは250種類以上の操作ログを取得できます。ユーザーのアクセス状況はリアルタイムに確認でき、管理者が定期的にログを見直せば、不審なダウンロードや見慣れない場所からのログインといった、持ち出しや不正ログインの兆候に気づけます。
万が一情報漏洩が起きた場合も、誰が、いつ、どのファイルを操作したのかをたどれるため、被害の範囲を特定する手がかりになります。
ランサムウェアを検知して復元できる
端末側のランサムウェア対策として、当社では「WhiteDefender」を提供しています。WhiteDefenderは、ファイルの大量書き換えといったランサムウェア特有の動きを検知すると、正常なファイルの副本を保護領域(Safe Zone)へ退避し、悪意のあるプログラムの動作を強制終了します。その後は退避したファイルから自動で復元し、製品ページでは、検知から自動復元までの平均時間を3.4秒としています※。
※特定の検証環境における測定値です。利用環境や攻撃内容により異なる場合があります。
WhiteDefenderが守るのはPCなどの端末と共有フォルダのファイルです。クラウド上のファイルは、DirectCloudのバージョン管理で以前の状態に戻せます。保存できる世代数は契約プランに応じて40〜200世代で、両方を併用すれば端末とクラウドの両面で復元の手段がそろいます。
SHIELDで手元を離れたファイルも制御できる
DirectCloud-SHIELDのIRM(機密ファイルを暗号化し、アクセス権を細かく制御する機能)を使うと、閲覧や編集、印刷、複製を制御できます。ファイルが社外に渡った後も制御が続くため、第三者に転送された場合でもリモートで削除でき、流出の拡大を抑えられます。
DLPエリアに保存したファイルはダウンロードができず、画面キャプチャや印刷も禁止されます。画面にはユーザーIDなどの透かし文字が表示されるため、写真撮影による持ち出しも抑止できます。
情報漏洩の原因に対策した導入事例
ここまで取り上げたランサムウェア、紛失・持ち出し、内部不正といった原因に、DirectCloudで備えている企業の導入事例をご紹介します。製造業、ビルメンテナンスを担うサービス業、オンラインゲームを手がける情報通信業と、業種の異なる3社です。自社の課題に近い事例から確認してください。
ランサムウェア対策とファイル復旧の負担を軽減
清酒「菊正宗」の製造販売などを手がける菊正宗酒造株式会社様は、従業員300名の製造業の企業です。導入前は、オンプレミスのファイルサーバーのランサムウェア対策に苦慮していました。バックアップは取っていたものの、個々のファイルを復元する対応にも手間がかかっていたといいます。
DirectCloudをご利用いただいてからは、ランサムウェアなどのウイルス対策が容易になりました。データをDirectCloudに集約したことで、個々のファイルの復元にかかる対応工数も削減できています。
ローカル・USB保存を制限し漏えいリスクを削減
横浜ビルシステム株式会社様は、オフィスビルや病院などの清掃・設備管理・警備を担っています。導入前は、現場への立ち会いでデータをUSBメモリで持ち出す場面があり、ローカル保存やUSBメモリへの保存による情報漏えいへの対策が課題でした。
ファイルサーバーからDirectCloudへ完全に移行した後は、ローカル保存とUSBの利用を制限し、情報漏えいのリスクを減らしています。大容量のファイルも、共有リンクを送るだけで円滑に共有できるようになりました。
共有手段を統一し操作ログで内部統制を強化
オンラインゲームプラットフォーム「DMM GAMES」を運営しているのが、情報通信業の合同会社EXNOA様です。導入前は、ファイルの共有方法が統一されておらず、複数のチャットツールを経由した共有で情報が散在していました。後からログを探しにくいことも悩みの種だったそうです。
共有ツールをDirectCloudに統一してからは、ログを正確に追えるようになり、内部統制の強化につながっています。退職者が扱っていたファイルの所在も管理者アカウントで把握でき、ファイルロストが大きく減ったとのことです。
よくある質問
最後に、本文では取り上げなかった情報漏洩の基本的な疑問に、一問一答で答えます。各回答には根拠となる法令や公的機関の資料を添えていますので、社内での説明や規程づくりの参考にしてください。
情報漏洩の読み方と「漏えい」表記の違いは?
-
「情報漏洩」は「じょうほうろうえい」と読みます。「洩」の字は常用漢字表に含まれていないため、内閣法制局の「法令における漢字使用等について」は、法令で一部を仮名にして書く語の例として「漏えい」を挙げています。個人情報保護法の条文でも、表記は「漏えい」です。
「漏洩」と「漏えい」は書き方が違うだけで、意味に違いはありません。社内規程や事故報告書では、法令にそろえて「漏えい」と書くなど、社内で表記を統一しておくと文書ごとの揺れを防げます。
参照元:内閣法制局|法令における漢字使用等について
参照元:コトバンク|漏(デジタル大辞泉) 機密情報と個人情報の違いは?
-
個人情報は、個人情報保護法で定められた生存する個人に関する情報で、氏名や生年月日などにより特定の個人を識別できるものを指します。機密情報は、企業が秘密として管理する技術情報や営業情報などです。秘密管理性・有用性・非公知性の3つの要件を満たすものは、不正競争防止法の「営業秘密」として保護されます。
顧客名簿のように、両方に当たる情報もあります。漏えいした情報が個人情報に当たるかどうかで法律にもとづいて必要になる対応が変わるため、自社の情報がどちらに当たるかを把握しておきましょう。
参照元:e-Gov法令検索|個人情報の保護に関する法律 情報漏洩に関係する法律は?
-
主な法律は、個人情報保護法、不正競争防止法、不正アクセス禁止法の3つです。個人情報保護法は個人データが漏えいした場面、不正競争防止法は営業秘密が不正に持ち出されたり使われたりした場面、不正アクセス禁止法は盗んだIDとパスワードなどでシステムに侵入された場面に関係します。
個人データの漏えい等のうち、個人の権利利益を害するおそれが大きい事態が起きた場合は、個人情報保護法第26条にもとづき、個人情報保護委員会への報告と本人への通知が必要です。
参照元:個人情報保護委員会|法令・ガイドライン等 情報漏洩はどのように発覚する?
-
発覚の経路は、自社で気づく場合と、外部からの連絡で判明する場合に大きく分かれます。自社で気づくきっかけは、システムの異常やランサムウェアによる脅迫の表示、ログの確認、従業員からの報告などです。外部から判明するのは、決済代行会社やカード会社、取引先、顧客から指摘を受けた場合にあたります。
2021年に公表された、カード会社から決済代行会社を通じた指摘で発覚したWebサイトの事例では、カード情報が流出した可能性のある期間が約4か月半に及んでいました。発覚までの時間を縮めるには、操作の記録を日頃から確認できる状態にしておく必要があります。
参照元:ScanNetSecurity|日之出出版運営の別サイトでも不正アクセス、最大4,544件カード情報流出
まとめ
情報漏洩の原因を正しく把握することが、自社に合った対策を選ぶための第一歩です。サイバー攻撃が中小企業や委託先にまで広がる一方、誤送信や持ち出しといった社内の原因も事故件数の約3分の1を占めており、どの原因の裏にも情報や権限、操作記録の管理の隙が潜んでいます。自社の管理状況を点検し、優先度の高い課題から手を打てば、限られた人員でも被害の発生と拡大を抑えられるでしょう。
DirectCloudは、きめ細かな権限管理や共有リンクの期限設定、250種類以上の操作ログを備えた法人向けクラウドストレージです。業務データを集約して管理の隙をふさぎたい企業のご担当者様は、ぜひ導入をご検討ください。社外に渡ったファイルまで制御したい場合は、情報漏えい対策オプション「DirectCloud-SHIELD」をあわせて使う方法もあります。
記載の会社名・製品名は各社の商標または登録商標です。
- タグ:
- セキュリティ