
サイバー攻撃の種類を7分類で解説|IPA10大脅威2026と企業が優先すべき対策
 目次
警察庁の統計では、ランサムウェアの被害報告が半期で過去最多となりました。一方でサイバー攻撃は名称が数多く、自社がどの攻撃を警戒し、何から対策を始めるべきか、判断に迷う担当者は少なくありません。
本記事では、攻撃を狙い別の7分類で示したうえで、IPA10大脅威2026と警察庁の統計から最新の傾向を確認し、自社の入口に応じた優先順位の付け方や、社内データを守る方法を解説します。
本記事のサマリ
-
 サイバー攻撃は、狙う入口と与える被害の違いで7つに分けると、全体像を把握しやすくなる
-
IPAは10大脅威の順位を優先順位ではないとし、自社の環境に照らして警戒する攻撃を決める必要がある
-
警察庁の統計では、判明したランサムウェアの感染経路の87.0%をVPN機器とリモートデスクトップが占めている
-
ウイルススキャンや接続元の制限、バージョン管理を備えたDirectCloudなら、攻撃に備えられる
サイバー攻撃の種類|狙い別の7分類
企業にとってのサイバー攻撃とは、ネットワークを介して自社のPCやサーバー、通信機器に不正に入り込まれ、情報の流出・改ざんや業務停止といった被害を受けることを指します。
名称は数多くても、攻撃者がどこを狙い、どのような被害を与えるかで7つに分けると全体像を把握できます。独立行政法人情報処理推進機構(IPA)も攻撃の糸口を脆弱性・マルウェア・パスワード窃取・設定不備・データの暗号化・ソーシャルエンジニアリングに分け、脅威が違っても糸口は似通うとしています。本記事では、IPAなどの分類を踏まえ、独自に7つに分けました。
分類で捉えれば対策の当たりを付けやすいため、7分類の全体像を下表にまとめました。
| 分類 | 代表的な攻撃 | 主な狙い・入口 | 企業に起こりうる被害 |
| マルウェアによる攻撃 | ランサムウェア、ウイルス、ワーム、トロイの木馬、スパイウェア | PC・サーバーへの不正プログラムの感染 | データの暗号化、業務停止、情報の窃取 |
| ID・パスワードを狙う攻撃 | ブルートフォース攻撃、辞書攻撃、パスワードリスト攻撃 | ログイン画面、VPN機器・リモートデスクトップの認証 | なりすましによる不正ログイン、情報の窃取 |
| 人をだまして侵入する攻撃 | フィッシング、標的型攻撃メール、ビジネスメール詐欺(BEC) | メール・SMS・電話などで従業員をだます | 認証情報の詐取、マルウェア感染、不正送金 |
| システムの脆弱性を突く攻撃 | ゼロデイ攻撃、Nデイ攻撃、SQLインジェクション、XSS | OS・ソフトウェア・Webアプリ・VPN機器の欠陥 | 不正侵入、情報漏えい、Webページの改ざん |
| 通信やサービスを妨害する攻撃 | DDoS攻撃、フラッド攻撃、リフレクション攻撃、中間者攻撃 | 公開サーバー、通信経路 | サービス停止、通信内容の盗聴・改ざん |
| 取引先や委託先を経由する攻撃 | サプライチェーン攻撃、水飲み場型攻撃 | 手薄な委託先・関連会社、正規のソフトウェアやWebサイト | 委託した情報の漏えい、取引先への被害の波及 |
| AIを悪用・標的にする攻撃 | 生成AIで作成したフィッシング、プロンプトインジェクション、ディープフェイク | 生成AIの悪用、業務で使うAIサービス | 手口の巧妙化、AI経由の情報漏えい |
参照元:独立行政法人情報処理推進機構(IPA)|情報セキュリティ10大脅威 2026
マルウェアによる攻撃
マルウェアは、利用者に害を与える目的で作られたプログラム全般を指す呼び名です。寄生して増えるもの、情報を盗むもの、データを人質に取るものなど、動きの違いで名前が分かれます。種類別の動きと影響を下表に挙げました。
| 種類 | 主な動き | 企業への主な影響 |
| ウイルス | 他のファイルやプログラムに寄生して増殖する | 社内の端末やファイルに感染が広がる |
| ワーム | 単独で自己増殖し、ネットワークを通じて広がる | 短時間で多数の端末に被害が及ぶ |
| トロイの木馬 | 無害なソフトを装って侵入し、裏口(バックドア)を作る | 外部から遠隔操作される入口になる |
| スパイウェア・キーロガー | 端末内の情報や入力内容を外部へ送る | 認証情報や機密情報が漏えいする |
| ランサムウェア | データを暗号化し、復旧と引き換えに金銭を要求する | 業務停止と情報漏えいが同時に起こりうる |
ランサムウェアはデータの暗号化だけでなく、窃取した情報の公開を予告する二重脅迫にも使われ、暗号化を伴わない「ノーウェアランサム」も確認されています。感染経路はメールの添付ファイルや改ざんされたWebサイトに限らず、社外から社内へ接続するVPN機器などの脆弱性や窃取した認証情報を使い、ネットワークから感染させる手口もあります。
ID・パスワードを狙う攻撃
ID・パスワードを狙う攻撃では、攻撃者がIDとパスワードを推測または窃取し、正規の利用者になりすまして社内システムやクラウドサービスへ不正にログインします。代表的な3つの手口と標的を下表にまとめました。
| 攻撃名 | 手口 | 主な標的 |
| ブルートフォース攻撃(総当たり攻撃) | 考えられる文字の組み合わせを機械的に試す | ログイン画面、VPN機器・リモートデスクトップ |
| 辞書攻撃 | よく使われる単語や名前・生年月日などを優先して試す | 推測しやすいパスワード |
| パスワードリスト攻撃 | 他のサービスから流出したID・パスワードで試す | パスワードを使い回しているアカウント |
VPN機器やリモートデスクトップの認証を突破されると、突破された箇所が社内ネットワークへの侵入口になります。パスワードを複数のサービスで使い回していれば、1つの漏えいから被害が広がりかねません。知識・所持・生体の情報を組み合わせる多要素認証(MFA)や、パスワードを使わないパスキーが有効な備えです。
人をだまして侵入する攻撃
技術の弱点ではなく、人の心理や業務の習慣を突く攻撃です。攻撃者は従業員に認証情報を入力させたり、マルウェア付きのファイルを開かせたりします。4つの手口と被害は下表をご覧ください。
| 攻撃名 | 手口 | 主な被害 |
| フィッシング | 実在する組織をかたるメール・SMSで偽サイトへ誘導する | ID・パスワードなどの認証情報の詐取 |
| 標的型攻撃メール | 業務を装ったメールで添付ファイルの開封やリンクのクリックを促す | マルウェア感染、機密情報の窃取 |
| ビジネスメール詐欺(BEC) | 取引先や経営者になりすまし、偽の口座への送金を指示する | 金銭被害 |
| ソーシャルエンジニアリング | 電話・SNSなどで信用させ、情報や操作を引き出す | 情報の詐取、侵入の足掛かり |
標的型攻撃メールは、件名・本文・添付ファイル名を業務や取引に関連する内容に偽装し、実在する組織の差出人名を使う場合もあります。ビジネスメール詐欺(BEC)は、取引先や経営者になりすまして偽の口座へ送金させる手口です。乗っ取ったアカウントの正規のメールアドレスから送られた例もあり、差出人のアドレスだけでは見抜けません。
システムの脆弱性を突く攻撃
OSやソフトウェア、ネットワーク機器、Webアプリケーションの欠陥(脆弱性)を悪用し、侵入や改ざんを行う攻撃です。狙う脆弱性と被害を下表に対応させました。
| 攻撃名 | 狙う脆弱性 | 主な被害 |
| ゼロデイ攻撃 | 修正プログラムが公表される前の脆弱性 | 防ぐ手段がないまま侵入される |
| Nデイ攻撃 | 修正プログラムの公開後、未適用のまま残る脆弱性 | 対策の遅れた機器・ソフトウェアが狙われる |
| SQLインジェクション | Webアプリケーションのデータベース処理の欠陥 | データベースの情報の窃取・改ざん |
| クロスサイト・スクリプティング(XSS) | Webページへの出力処理の欠陥 | 利用者のブラウザで不正なスクリプトが実行される |
| OSコマンド・インジェクション | 外部からの入力をコマンド実行に使う処理の欠陥 | サーバーの不正操作 |
ゼロデイ攻撃は修正プログラムの公開前を狙うためパッチでは防げず、多層防御と異常検知で備えます。Nデイ攻撃は公開後の未適用期間を狙います。VPN機器やCMSなど直接アクセスできる製品の脆弱性は、攻撃プログラムが公開されると被害が広がりかねません。Webサイトの運営企業は、SQLインジェクションなどWebアプリケーションの脆弱性にも備えてください。
通信やサービスを妨害する攻撃
公開サーバーや通信経路を狙い、サービスを停止させたり通信内容を盗み見たりする攻撃です。代表的な4つの手口と被害を下表に示しました。
| 攻撃名 | 手口 | 主な被害 |
| DDoS攻撃 | ボットネットから大量のアクセスを一斉に送る | Webサイト・サービスの停止、応答遅延 |
| フラッド攻撃(SYNフラッドなど) | 通信パケットを大量に送りつけて高負荷にする | サーバーの処理能力の枯渇 |
| リフレクション攻撃 | 送信元を偽装し、多数のサーバーの応答を標的に集中させる | 回線帯域やサーバーの高負荷 |
| 中間者攻撃(MitM) | 通信の途中に入り込み、やり取りの中身を盗み見たり書き換えたりする | 通信内容の漏えい・改ざん |
DDoS攻撃は、無数の端末から同時にアクセスを浴びせ、サーバーを処理しきれない状態にして、正規の利用者を締め出す攻撃です。踏み台に使われるのは、攻撃者に操られたPCやIoT機器(ボットネット)です。攻撃者の目的は、主義主張の誇示や、攻撃の停止と引き換えにした金銭の要求です。DDoS攻撃を請け負う代行サービスも専用サイトやSNSで提供され、専門の技術や設備を持たない者でも攻撃できる状況になっています。
取引先や委託先を経由する攻撃
自社の守りが固くても、取引先・委託先・導入しているソフトウェアの側に隙があれば、そこが入口になります。サプライチェーン攻撃は、こうした「つながりの弱い部分」から標的に近づく手口です。経由先の異なる4つの手口と被害は下表で確認できます。
| 攻撃名 | 手口 | 主な被害 |
| 委託先・関連会社への攻撃 | 手薄な委託先などから侵入し、標的の情報を窃取する | 委託した情報の漏えい |
| ソフトウェアサプライチェーン攻撃 | ソフトウェアや配布サイトを改ざんしてマルウェアを仕込む | 利用者の端末の感染 |
| MSPを経由した攻撃 | 運用委託先が使う管理ソフトウェアにマルウェアを仕込む | 顧客企業の端末・サーバーの感染 |
| 水飲み場型攻撃 | 標的の従業員がよく閲覧するWebサイトを改ざんする | 閲覧した端末の感染 |
表中のMSPは、企業のITシステムの運用・保守・監視を請け負う事業者を指します。企業は被害を受ける側になるだけではありません。自社が攻撃の足掛かりにされた場合は取引先に損害を与え、取引停止や損害賠償を求められるおそれもあります。そのため、取引先や委託先を含めたセキュリティ対策が必要です。

AIを悪用・標的にする攻撃
IPAの「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて選ばれました。生成AIを悪用すると標的の母国語で違和感のないフィッシング文面を作れるため、攻撃は容易かつ巧妙になっています。
業務で使うAI自体を狙う手口の一例が、AIの参照する文書やメールに不正な指示を紛れ込ませる間接プロンプトインジェクションです。従業員が許可なくAIを業務に使う「シャドーAI」も情報漏えいにつながります。7分類を踏まえ、攻撃者が何を狙うのかを続けて確認しましょう。
企業を狙うサイバー攻撃の目的
攻撃者の目的を知ると、自社が狙われる理由と警戒すべき攻撃の種類を結びつけて考えられます。目的別の代表的な攻撃と経営への影響は下表のとおりです。
| 目的 | 代表的な攻撃 | 主な攻撃者 | 経営への主な影響 |
| 金銭の獲得 | ランサムウェア、ビジネスメール詐欺、フィッシング | 犯罪グループ(攻撃サービスの利用者を含む) | 業務停止による損失、復旧費用、不正送金 |
| 機密情報の窃取 | 標的型攻撃、サプライチェーン攻撃 | 国家を背景とするグループ、産業スパイ | 競争力の低下、取引先への損害賠償 |
| 業務・社会の妨害 | DDoS攻撃、ランサム攻撃を装った攻撃 | 国家を背景とするグループ、ハクティビスト | サービス停止、取引先を含む業務の停止 |
| 報復・嫌がらせ | DDoS攻撃、内部関係者による情報の持ち出し・削除 | ハクティビスト、組織に不満を持つ内部関係者 | 社会的信用の失墜、経済的損失 |
経営層には攻撃の種類ではなく、業務停止、情報漏えい、取引先への損害賠償、信用の低下に置き換えて伝えると判断を得やすくなります。金銭を要求するランサム攻撃では、身代金を支払っても復元や流出防止の保証がなく、支払った企業が別の攻撃者に再び狙われかねません。
国家を背景に、ランサム攻撃を装って業務停止や機密情報の窃取を狙う例もあります。次に、近年の傾向を公的な統計で確認しましょう。
IPA10大脅威2026と公的統計に見る最新の傾向
独立行政法人情報処理推進機構(IPA)が毎年公表する「情報セキュリティ10大脅威」は、前年に社会的な影響が大きかった脅威を、研究者や企業の実務担当者など約250名の「10大脅威選考会」が審議と投票で選んだものです。
実際の侵入経路や被害件数の傾向は、警察庁が半期ごと(年2回)に公表する「サイバー空間をめぐる脅威の情勢等」などの公的統計で確認できます。
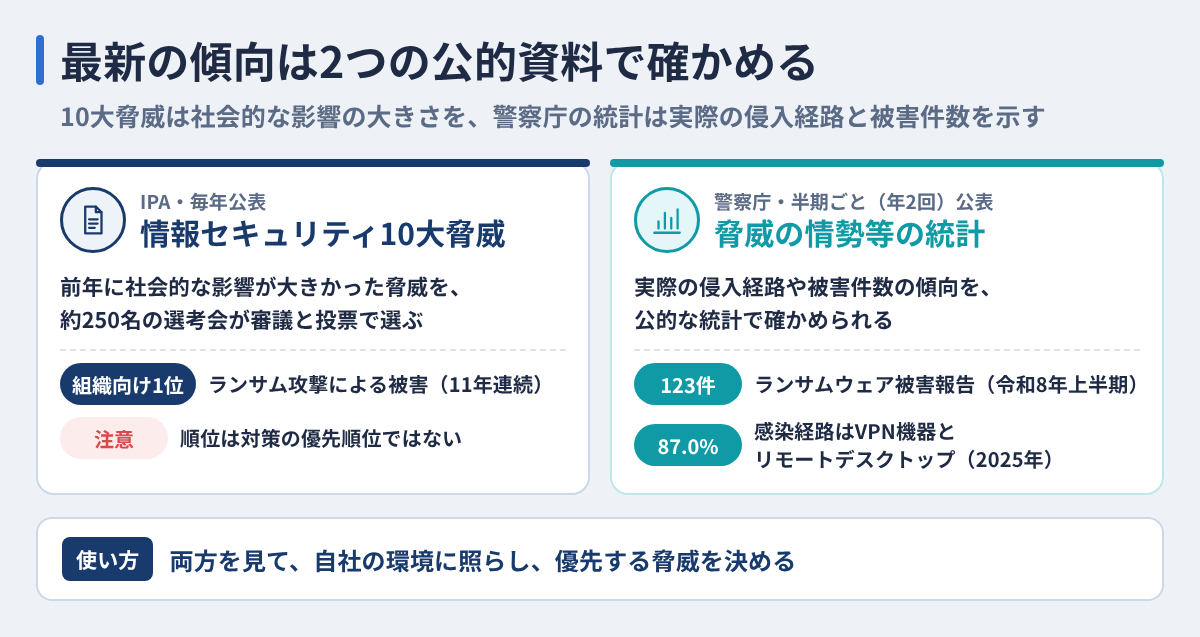
図1の「87.0%」は、警察庁の調査で感染経路が判明した有効回答(2025年は92件)に対する割合です。123件は警察庁の令和8年上半期の統計、87.0%は警察庁の統計をもとにIPAが解説書へまとめたデータによります。
参照元:独立行政法人情報処理推進機構(IPA)|情報セキュリティ10大脅威 2026
10大脅威2026の順位と対応する攻撃
下表は、「組織」向け10大脅威2026の順位と、本記事の7分類との主な対応です。ランサム攻撃による被害は11年連続で選ばれて1位となり、AIの利用をめぐるサイバーリスクは初選出で3位に入りました。ただしIPAは、順位を対策すべき優先順位ではないとしています。
たとえば、自社で使う製品の脆弱性対策情報が開発元から公開されたときは、脆弱性を悪用した攻撃のリスクが高まるため、優先して対策します。自社の環境に照らし、優先する脅威を決める必要があります。
| 順位 | 「組織」向け脅威 | 本記事の7分類との主な対応 |
| 1 | ランサム攻撃による被害 | マルウェアによる攻撃 |
| 2 | サプライチェーンや委託先を狙った攻撃 | 取引先や委託先を経由する攻撃 |
| 3 | AIの利用をめぐるサイバーリスク | AIを悪用・標的にする攻撃 |
| 4 | システムの脆弱性を悪用した攻撃 | システムの脆弱性を突く攻撃 |
| 5 | 機密情報を狙った標的型攻撃 | 人をだまして侵入する攻撃、システムの脆弱性を突く攻撃 |
| 6 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 通信やサービスを妨害する攻撃ほか |
| 7 | 内部不正による情報漏えい等 | ―(外部からの攻撃ではない内部の脅威) |
| 8 | リモートワーク等の環境や仕組みを狙った攻撃 | ID・パスワードを狙う攻撃、システムの脆弱性を突く攻撃 |
| 9 | DDoS攻撃(分散型サービス妨害攻撃) | 通信やサービスを妨害する攻撃 |
| 10 | ビジネスメール詐欺 | 人をだまして侵入する攻撃 |
表の順位と脅威名はIPAの公表資料によるもので、右列の7分類との対応は本記事による分類です。
参照元:独立行政法人情報処理推進機構(IPA)|情報セキュリティ10大脅威 2026
警察庁統計に見る主な侵入経路
ランサムウェアの感染経路は、VPN機器とリモートデスクトップを合わせて8割を超える状況が続いています。VPNは、社外から社内ネットワークへ通信を暗号化して接続する仕組みです。メールの添付ファイルからの感染は2025年に判明した感染経路のうち2.2%にとどまり、社外から社内へ接続する入口の脆弱性や認証情報が主な侵入口になっています。
警察庁の令和8年上半期の統計でも、ランサムウェアの被害報告は123件で、半期として過去最多でした。下表の出典は、警察庁の統計をもとにIPAが解説書へまとめたデータです。
| 感染経路 | 2022年 | 2023年 | 2024年 | 2025年 |
| VPN機器 | 61.8% | 63.5% | 55.0% | 66.3% |
| リモートデスクトップ | 18.6% | 18.3% | 31.0% | 20.7% |
| メール・添付ファイル | 8.8% | 5.2% | 2.0% | 2.2% |
| その他 | 10.8% | 13.0% | 12.0% | 10.9% |
| VPN機器+リモートデスクトップ | 80.4% | 81.8% | 86.0% | 87.0% |
表は、IPA『情報セキュリティ10大脅威 2026 解説書[組織編]』のデータを基に作成しました(網掛けの最下行は本記事による合計です)。割合は、警察庁の調査で感染経路が判明した有効回答(2025年は92件)に対するものです。
参照元:独立行政法人情報処理推進機構(IPA)|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)
規模や業種を問わず発生している被害事例
標的型攻撃などは組織の規模や業種を問わず狙われ、関連組織への攻撃の踏み台にされる場合もあります。ダークウェブ(匿名性の高いネットワーク)では、ランサムウェア提供サービス(RaaS)による攻撃代行や認証情報の売買が行われ、攻撃の実行が容易になりました。
IPAの解説書に載った2025年の国内の被害事例を、企業名を出さず類型ごとに下表へ示します。委託先や取引先を経由した被害もあるため、「自社は狙われるほど大きくない」という考えは通用しません。こうした傾向を踏まえ、自社で優先すべき攻撃を見極めましょう。
| 被害の類型 | IPA解説書に掲載された事例の概要 | 本記事の7分類 |
| グループ会社の拠点を経由したランサム攻撃 | 拠点のネットワーク機器経由でデータセンターに侵入され、受注・出荷などの業務が停止した(2025年9月) | マルウェアによる攻撃、取引先や委託先を経由する攻撃 |
| 窃取された認証情報による侵入 | 多要素認証を適用していなかった認証情報を窃取されて社内ネットワークに侵入され、業務停止と顧客情報を含む情報流出が起きた(2025年10月) | ID・パスワードを狙う攻撃 |
| 業務委託先へのランサム攻撃 | 委託先の被害により、業務を委託していた複数の企業が保有する個人情報が漏えいした(2025年11月) | 取引先や委託先を経由する攻撃 |
| 取引先を装ったビジネスメール詐欺 | 乗っ取られた取引先担当者の正規メールアドレスから虚偽の支払依頼が届き、約1,400万円の損失が出た(2025年1月公表) | 人をだまして侵入する攻撃 |
事例の概要は、IPA『情報セキュリティ10大脅威 2026 解説書[組織編]』の記載を基に要約しました。
参照元:独立行政法人情報処理推進機構(IPA)|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
自社で優先すべき攻撃と対策の見極め方
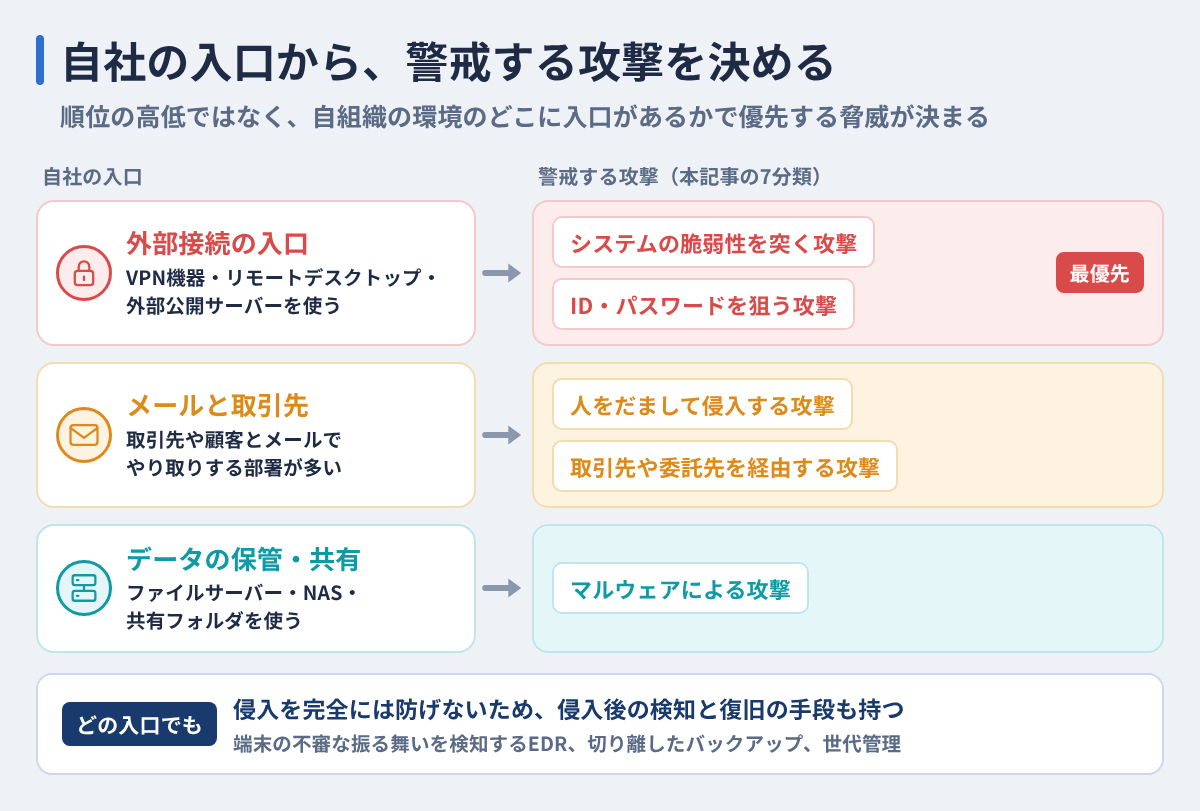
攻撃の種類は数多くても、脆弱性の悪用やパスワードの窃取など、攻撃の糸口は似通っています。そのため、自社の環境のどこに入口があるかで、警戒すべき攻撃が決まります。IPAは、順位の高低ではなく自組織の立場や環境に照らして、優先すべき脅威を洗い出し、優先順位に沿って対策を実施するよう求めています。AIを業務で使う企業は、許可するサービスと入力してよい情報を決め、未許可の利用も把握します。
参照元:独立行政法人情報処理推進機構(IPA)|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
VPN機器など外部接続の入口を守る
VPN機器やリモートデスクトップ、外部に公開しているサーバーを使う企業は、「システムの脆弱性を突く攻撃」と「ID・パスワードを狙う攻撃」を最優先で警戒します。
IPAは2025年10月31日、VPN機器などの脆弱性が悪用され、乗っ取られた機器が第三者への攻撃の中継拠点(ORB)にされるおそれについて注意喚起しました。被害は自社内にとどまらず、IPAは迅速なパッチ適用や機器の更新、監視の強化を対策の例に挙げています。次の項目で、入口の状況を確認してください。
☐ インターネットに公開している機器・サービスを一覧で把握している
☐ VPN機器などの更新プログラムを速やかに適用する手順と担当者を決めている
☐ VPN機器・リモートデスクトップに多要素認証(MFA)を設定している
☐ 不要なポートを閉じ、使っていないアカウントを削除している
☐ サポートが終了した機器を使い続けていない
参照元:独立行政法人情報処理推進機構(IPA)|VPN機器等に対するORB(Operational Relay Box)化を伴うネットワーク貫通型攻撃のおそれについて
メールと取引先とのやり取りを守る
取引先や顧客とメールでやり取りする部署が多い企業は、「人をだまして侵入する攻撃」と「取引先や委託先を経由する攻撃」への警戒が要ります。取引先のアカウントが乗っ取られ、正規のメールアドレスから虚偽の依頼が届く例もあり、技術的な対策だけでは防ぎきれません。
IPAは、振込先の変更依頼を、普段の連絡手段とは別の取り決めた経路で確認し、電話やメール単体では受け付けないよう示しています。自社ドメインをかたるなりすましを防ぐ送信ドメイン認証と、業務ルールの両方を備える必要があります。
☐ 送信ドメイン認証(SPF・DKIM・DMARC)を設定している
☐ 振込先の変更依頼をメール以外の経路で確認するルールがある
☐ 業務で使わないマクロを無効化している
☐ 不審なメールを開いてしまったときの報告先を全従業員に周知している
☐ 委託先のセキュリティ対策状況を契約時と定期的に確認している
参照元:独立行政法人情報処理推進機構(IPA)|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
社内データの保管・共有経路を守る
ファイルサーバーやNAS、共有フォルダを使う企業は、業務データの集まる場所が暗号化や窃取の標的になるため、「マルウェアによる攻撃」に備えます。アクセス権が必要以上に高いと、不正なアクセスでより重要な情報に触れられ、被害が大きくなります。
アクセス権を業務に必要な範囲に絞り、退職者や異動者のアカウントを残さないことが、被害の拡大を抑えます。社外とのやり取りでメール添付やUSBメモリを多用している場合は、権限を管理できる共有方法への切り替えを検討しましょう。
☐ 共有フォルダのアクセス権を部署・業務単位で最小限にしている
☐ 退職者・異動者のアカウントと権限を速やかに削除・変更している
☐ 管理者権限を日常業務用のアカウントと分けている
☐ ファイル操作のログを取得し、遡って確認できる
☐ 外部記録媒体の接続を制限している
参照元:独立行政法人情報処理推進機構(IPA)|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
侵入後に備えて検知と復旧の手段を持つ
どの入口を守っても侵入を完全には防げないため、侵入に気づく仕組みと業務を元に戻す手段が必要です。端末の不審な振る舞いを検知するEDRと、ネットワークから切り離したバックアップや世代管理を組み合わせます。責任者と連絡体制、復旧手順を決め、訓練で確かめておくことも大切です。
IPAは経営者層の役割に、体制の整備、予算確保、サイバー保険の検討、身代金要求への姿勢の決定を挙げており、経営判断も問われます。続けて、社内データを守る仕組みをツールで補う方法も検討しましょう。
☐ 端末やサーバーの不審な振る舞いを検知する仕組み(EDRなど)がある
☐ バックアップをネットワークから切り離した場所や変更できない形で保管している
☐ 複数の時点に戻せるよう世代管理をしている
☐ バックアップから正しく復旧できるかを定期的に試している
☐ インシデント発生時の責任者・連絡先・外部の相談先を決めている
DirectCloudで社内データを攻撃から守る
本記事で扱った攻撃のうち、社内データの保管・共有経路と認証にかかわる部分は、法人向けクラウドストレージ「DirectCloud」で補えます。端末上で進むランサムウェアの暗号化には、ランサムウェア対策ソフトの「WhiteDefender」を別売で組み合わせて備えることができます。
いずれも既存のウイルス対策ソフトやEDRを置き換えるものではなく、足りない層を補う位置づけです。
| 本記事で扱った課題 | DirectCloud/WhiteDefender(別売)の機能 | 該当する本文の見出し |
| 共有経路へのマルウェアの持ち込み | アップロード前のウイルススキャン | 社内データの保管・共有経路を守る |
| 盗まれた認証情報による不正ログイン | デバイス認証、IPアドレス制限、不正アクセス監視 | ID・パスワードを狙う攻撃 |
| ランサムウェアによるファイルの暗号化 | バージョン管理による復元(全プランで提供) | 侵入後に備えて検知と復旧の手段を持つ |
| ウイルス対策ソフトで検知しにくい暗号化行為への追加の備え | WhiteDefenderによる暗号化行動の検知・遮断と自動復元(保護対象・条件あり) | マルウェアによる攻撃 |
アップロード前のウイルススキャンで、検出したファイルの持ち込みを止められる
DirectCloudは、ファイルをアップロードする前にウイルススキャンを実行します。世界市場で評価を得ているセキュリティ事業者のアンチウイルスエンジンを搭載し、ウイルスが検出されたファイルにはアラートが表示され、アップロードできません。
取引先から受け取ったファイルなどを共有フォルダに入る前の段階で止められるため、「マルウェアによる攻撃」が共有経路から広がる事態を防ぎやすくなります。ただし、止められるのは検出できたファイルに限られるため、端末側の対策と併用してください。通信は256bitのSSLで、保存データはAES256方式で暗号化しています。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴|強固なセキュリティ
認証と接続元の制限で不正ログインのリスクを下げる
DirectCloudでは、管理者がデバイス認証とIPアドレス制限を設定すると、指定したネットワークの範囲内で、許可済みのデバイスからしか利用できません。ID・パスワードが盗まれても、許可されていない端末や場所からの利用を制限できるため、「ID・パスワードを狙う攻撃」への備えになります。
社外からのファイル利用をVPN機器に頼らない運用へ切り替えれば、感染経路で最も多いVPN機器への依存も減らせます。不正アクセス監視サービス(IDS)も導入しています。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴|強固なセキュリティ
バージョン管理で暗号化前の状態に戻せる
DirectCloudは、全プランでランサムウェア対策を提供しています。ファイルサーバーとして使う場合、暗号化による業務停止は死活問題になりますが、万が一感染しても、バージョン管理機能でファイルを復元できます。ただし、どの時点のファイルまで戻せるかは、あらかじめ確認が必要です。保存される世代や期間の詳細は、DirectCloudの機能ページでご確認ください。
先に触れたバックアップの世代管理と組み合わせ、戻したい時点と手順を事前に決めておきましょう。取得の頻度や保管期間も、組織の方針に合わせて決めます。
参照元:DirectCloud|DirectCloud ランサムウェア対策
WhiteDefenderで端末上の暗号化の進行を食い止める
WhiteDefenderは、ランサムウェア特有の暗号化行動をもとに不審なプログラムの動きをリアルタイムで監視し、攻撃を遮断する仕組みです。ふるまい検知を採用しているため、未知の新種にも備えられます。攻撃を検知した瞬間に対象ファイルの原本を自動でバックアップし、暗号化が始まっても、遮断後にそのバックアップから正常な状態へ復元する仕組みです。
管理コンソールも追加費用なしで使え、既存のウイルス対策ソフトと競合せず併用できます。DirectCloudとは別売です。WhiteDefenderはRSUPPORT社の製品で、株式会社ダイレクトクラウドが販売代理店として提供しています。検知・復元は、保護対象のファイル種別や利用環境により異なります。詳細は製品資料でご確認ください。
参照元:DirectCloud|ランサムウェア対策ソフトならWhiteDefender(ホワイトディフェンダー)|検知0秒・自動復元
DirectCloudでサイバー攻撃への備えを強化した事例
ここでは、本記事で扱ったランサムウェア、外部からの不正アクセス、ID・パスワードを狙う攻撃への備えを、DirectCloudの導入で強化した事例をご紹介します。
ランサムウェア対策とリストア対応の工数削減を実現した事例
清酒「菊正宗」を製造販売する菊正宗酒造株式会社様は、ファイルサーバーのランサムウェア対策に苦慮し、社外からのVPN接続によるアクセスも煩雑でした。バックアップは取っていたものの、個々のファイルのリストア(バックアップからの復元)対応にも手間がかかっていました。
導入後は、ウイルス対策の手間が減って業務効率が上がり、VPNを使わずに社外と連携できるようになりました。データを一つの場所に集めたことで、個々のファイルを戻す対応の工数も減っています。
社内網を開けず端末認証で安全に接続した事例
再生可能エネルギー事業のリニューアブル・ジャパン株式会社様は、ファイルサーバーがActive Directoryのドメインに登録されておらず、デバイスごとのアクセス制限もかけられませんでした。ゼロトラストの一環として、外部から社内ネットワークへのアクセスも極力避けたいと考えていました。
DirectCloudを全社で導入した結果、デバイス認証とMicrosoft Entra ID(旧称Azure Active Directory)との連携でセキュアなログインを実現し、管理者の負担を減らしつつ、場所や端末を問わず安全にアクセスできるようになりました(2021年8月の取材時点)。
外出先からの接続をIP制限と認証で守った事例
人材派遣・紹介事業の株式会社ビースタイル ホールディングス様は、営業ツールのiPadに業務データを入れて持ち歩くことに不安を感じていました。
DirectCloudでは、IPアドレス制限とワンタイムパスワード機能を組み合わせ、外出先からのアクセスも安心できるようになりました。なお、次の文は事例ページの記載ではなく、本記事による解説です。この組み合わせは、パスワードだけでなく接続元とワンタイムパスワードも確認するため、「ID・パスワードを狙う攻撃」に対し、ID・パスワードだけでは利用できない状態を作れます。
※効果は導入企業それぞれの事例であり、同様の効果を保証するものではありません。取材時期は事例により異なります。
サイバー攻撃の種類に関するよくある質問
サイバー攻撃の種類について、よく寄せられる疑問について回答します。報告件数の多い攻撃、攻撃を段階で捉える考え方、サイバー攻撃とサイバー犯罪の違い、攻撃が増えている背景を、公的機関などの資料にもとづいて説明します。自社の対策を考える手がかりとして、本文とあわせてお読みください。
サイバー攻撃で最も多いのは?
-
「最も多い」は数え方で変わります。フィッシングの事例収集や注意喚起を行うフィッシング対策協議会への報告は、2026年9月だけで94,661件にのぼり、件数が非常に多い状況です。実在するサービスをかたるメールやSMSが大量に送られ、企業の従業員も業務用のアカウントを狙われるおそれがあります。
こうした虚偽のメールは、ランサム攻撃や標的型攻撃の入口にも使われます。一方、企業の業務停止につながる被害ではランサムウェアが注目され、令和8年上半期の被害報告は123件でした。この統計は、本文の「警察庁統計に見る主な侵入経路」で扱っています。
参照元:フィッシング対策協議会|2026/09 フィッシング報告状況 サイバー攻撃の7段階とは?
-
サイバーキルチェーンは、本文の7分類とは別に、攻撃を偵察から目的の達成までの7段階で捉える考え方です。偵察で標的の情報を集め、武器化でマルウェアを準備します。配信でメールなどから送り込み、攻撃で脆弱性を悪用し、インストールで裏口などを設けます。
遠隔操作(C2)で侵害した機器へ指示を出し、最後にデータの窃取や暗号化といった目的を実行します。本文で紹介した種類の多くは、段階ごとに組み合わせて使われます。どこか1段階でも断ち切れば、被害を抑えられます。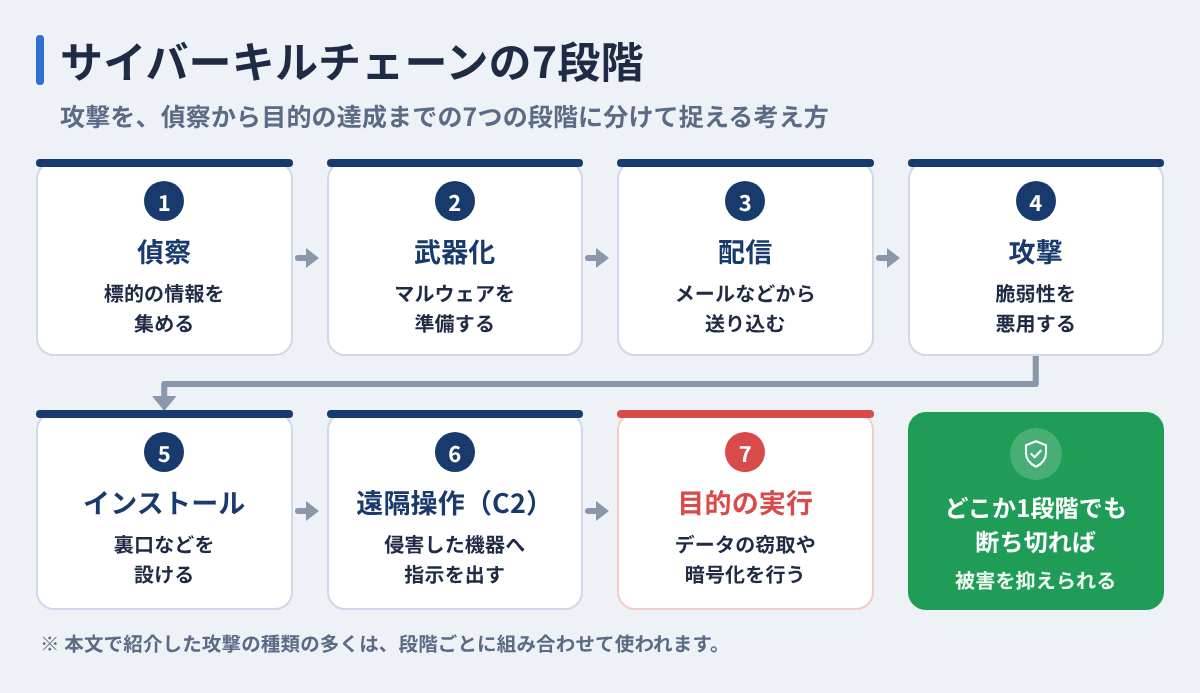
図3:サイバーキルチェーンの7段階 サイバー攻撃とサイバー犯罪の違いは?
-
長野県警察の資料では、アカウントの乗っ取りやウイルスに関わる犯罪、SNSを使った犯罪などをサイバー犯罪と呼んでいます。
一方、サイバー攻撃には、重要インフラの基幹システムを機能不全に陥れるサイバーテロや、政府や先端技術を持つ企業から機密情報を窃取するサイバーインテリジェンスが含まれるとしています。一般には、企業を狙う不正アクセスやランサムウェアもサイバー攻撃と呼ばれ、本記事もこの広い意味で用いています。
参照元:長野県警察|サイバー空間の脅威とは(啓発資料・PDF) サイバー攻撃はなぜ増えているのか?
-
警察庁によれば、令和8年上半期は、脆弱性の探索などサイバー攻撃の前兆となる不審なアクセスが前年同期比で約51%増え、その大部分が海外からのアクセスでした。攻撃のサービス化も背景にあり、ランサムウェア提供サービス(RaaS)では、高度な専門知識がない者でも攻撃を実行できます。
さらに警察庁は、生成AIで攻撃のハードルが下がり、高性能AIの悪用で攻撃がより高速かつ大規模になるリスクも指摘しています。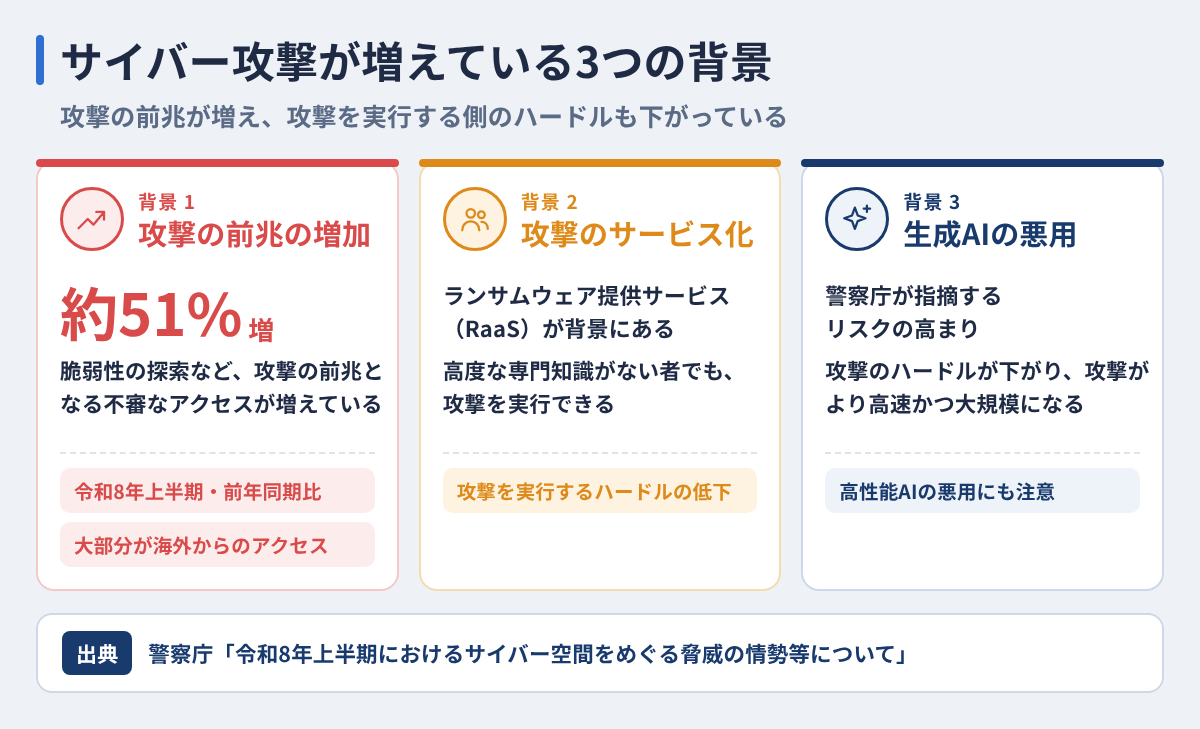
図4:サイバー攻撃が増えている3つの背景
参照元:独立行政法人情報処理推進機構(IPA)|情報セキュリティ10大脅威 2026 解説書[組織編](PDF)
まとめ
サイバー攻撃は種類が多くても、攻撃の糸口は似通っています。IPAが順位を対策の優先順位ではないとしているため、自社のどこに入口があるかを確かめ、警戒すべき攻撃から対策を進めることが被害を抑える近道です。侵入を完全には防げない以上、社内データを守る層と、侵入後に元へ戻せる備えも持つ必要があります。
DirectCloudは、アップロード前のウイルススキャンやデバイス認証、IPアドレス制限で共有経路と認証を守り、全プランのバージョン管理でファイルの復元にも備えられます。端末上の暗号化には、別売のWhiteDefenderを組み合わせられます。まずは無料トライアルや資料ダウンロードで、自社の課題に合うかをお確かめください。なお、無料トライアルは14日間です。条件は申込ページをご確認ください。
※記載の会社名・製品名・サービス名は、各社の商標または登録商標です。
- タグ:
- セキュリティ