
【2026年最新】情報漏洩の事例一覧│原因別の手口と企業が学ぶ教訓
情報漏洩の事例は、不正アクセスやランサムウェアだけでなく、委託先の事故や人的ミス、内部不正からも生じており、2026年も大規模な漏洩の公表が相次いでいます。原因ごとに被害の広がり方は異なり、手口を知らないまま対策を進めれば、侵入後の被害拡大や誤送信、持ち出しといった弱点を見落としかねません。
本記事では、情報システム部門やセキュリティ担当者に向けて、2026年に公表された主な事例の手口と企業への影響、原因別に優先すべき対策までを扱います。自社の対策を見直す手がかりとして、参考にしてください。
本記事のサマリ
-
 2026年は不正アクセスによる漏洩が相次ぎ、上場企業の100万件以上の事例は10月時点で10件に達した
-
漏洩の原因はサイバー攻撃、ランサムウェア、委託先経由、人的ミス、内部不正に分かれ、手口も対策も異なる
-
侵入口をふさぐだけでは足りず、被害をファイル全体へ広げない構成と権限・ログの管理が欠かせない
-
権限管理や操作ログ、ランサムウェア対策を備えたDirectCloudなら、被害の範囲を限定できる
 目次
- 1. 2026年に公表された主な情報漏洩事例一覧
- 2. 情報漏洩の発生状況と主な原因
- 3. 外部からのサイバー攻撃による情報漏洩事例
- 4. ランサムウェアによる情報漏洩事例
- 5. 委託先・クラウド基盤を経由した情報漏洩事例
- 6. 人的ミス・設定不備による情報漏洩事例
- 7. 内部不正による情報漏洩事例
- 8. 事例から見える企業への影響
- 9. 事例を踏まえて優先すべき対策
- 10. DirectCloudで対策できる情報漏洩リスク
- 11. DirectCloudで情報漏洩対策を強化した事例
- 12. よくある質問
- 13. まとめ
2026年に公表された主な情報漏洩事例一覧
下表は、2026年3月から10月6日までに公表された主な情報漏洩事例を、各組織の公式発表をもとに公表件数の多い順に並べたものです。件数は公表どおりの単位と「漏えいした」「漏えいの可能性がある」などの表現で記載しており、順位は被害の重さを示しません。表内の「公表資料」から、公式発表で詳細を確認できます。原因の典型例は、原因別の各章で手口と教訓を解説する構成です。
2026年は、不正アクセスによる大規模な漏洩が続いています。企業情報の調査を手がける東京商工リサーチの集計では、上場企業とその子会社が公表した100万件以上の漏洩が2026年10月5日時点で10件となり、2025年1年間の6件を上回りました。
| 公表日 | 組織 | 業種・サービス | 公表件数(公表どおり) | 主な原因 | 公式発表 |
| 9/16 | Helpfeel(Gyazo) | 画像共有サービス | 利用者データ約2,362万件(匿名アカウントを含む) | 脆弱性を悪用した不正アクセス | 公表資料 |
| 7/31・9/24 | EPARKリラク&エステ | 予約・顧客管理基盤 | 約2,218万レコード(第二報) | 不正アクセス | 公表資料 |
| 6/23・7/6 | KDDI | ISP向けメール基盤 | メールアドレス12,231,954名(うちパスワード7,616,173名) | 第三者製ソフトウェアの脆弱性 | 公表資料 |
| 6/8 | 九州電力送配電 | 電力 | 最大1,090万口(第一報。精査後は計1,354万件) | 外部記憶媒体の所在不明 | 公表資料 |
| 10/5 | 物語コーポレーション | 外食(公式アプリ) | 1,078万8,963件 | 不正アクセス | 公表資料 |
| 8/2 | Eストアー | EC構築サービス | 8,853,839件(同一人物の複数データを含む可能性あり) | 不正アクセス | 公表資料 |
| 9/28 | タイムズモビリティ(タイムズカー) | カーシェア | 約660万アカウント | 不正アクセス | 公表資料 |
| 6/30 | アフラック生命保険 | 生命保険 | 約438万人(第一報) | 不正アクセス | 公表資料 |
| 7/17 | アサヒグループホールディングス(2025年9月発生) | 酒類・飲料・食品 | 約228.9万件(漏えいのおそれ。内訳の合計) | ランサムウェア攻撃 | 公表資料 |
| 10/6 | ミスターマックス | 小売(アプリ・オンラインストア) | 最大1,735,154人 | ソフトウェア機能の不正利用 | 公表資料 |
| 9/25 | ファインズ | 予約システム提供 | 1,536,322件 | 不正アクセス | 公表資料 |
| 8/19 | さくらインターネット | クラウド・ホスティング | 会員1,360,563アカウント(影響の可能性) | 不正アクセス | 公表資料 |
| 5/13 | メディカ出版 | 出版(医療・看護) | 641,000人(漏えいのおそれ。重複を含む可能性) | ランサムウェア攻撃 | 公表資料 |
| 9/30 | セイコーマート | 小売(アプリ) | 572,022人分(第三報で閲覧を確認) | アプリサーバー経由の不正アクセス | 公表資料 |
| 9/11 | デジタル庁 | 行政(GSS) | 約24.6万件(可能性) | VPN機器の脆弱性 | 公表資料 |
| 5/21 | 穴吹ハウジングサービス(あなぶきハウジンググループ) | 不動産管理 | 207,773件 | ランサムウェア攻撃 | 公表資料 |
| 7/3 | ユニマットライフ | オフィスサービス | 12万6,947件 | メールの添付ファイルの誤り | 公表資料 |
| 9/30 | ベネフィット・ワン | 福利厚生サービス | 2,322企業・団体の13,460名 | プログラムの条件設定不備 | 公表資料 |
| 3/16 | ユナイテッドアローズ | アパレル | 約1万人 | 元従業員による持ち出し | 公表資料 |
参照元:東京商工リサーチ|上場企業「個人情報漏えい」、過去最悪ペース ~ 100万件以上、2026年はすでに10件の異常事態 ~
情報漏洩の発生状況と主な原因
情報漏洩の最大の原因は、6割超を占めるウイルス感染・不正アクセスです。東京商工リサーチの集計では、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件、社数は過去最多の158社、漏洩人数は前年の約2倍の3,063万6,910人分でした。180件の原因別の内訳は下表のとおりです。
| 原因 | 件数 | 構成比 |
| ウイルス感染・不正アクセス | 116件 | 64.4% |
| 誤表示・誤送信 | 37件 | 20.5% |
| 紛失・誤廃棄 | 18件 | 10.0% |
| 不正持ち出し・盗難 | 7件 | 3.8% |
誤送信や紛失などの人為的なミスも約3割、不正持ち出し・盗難も7件あり、外部攻撃への備えだけでは防げません。
公表件数は、漏えいの確認か可能性か、単位(件・人・アカウント・レコード・口)、重複を含む延べ件数かで意味が変わります。先の表のEPARKリラク&エステはレコード数の人数換算は困難、Eストアーは件数が人数を示さないと公表しています。社内報告では、公表文の表現をそのまま引用することが大切です。
参照元:東京商工リサーチ|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分
外部からのサイバー攻撃による情報漏洩事例
外部からの不正アクセスは件数が最も多く、1件あたりの規模も最大です。東京商工リサーチの集計では、ウイルス感染・不正アクセスの平均漏洩人数が原因別で最多の56万3,637人分でした。会員向けアプリやWebサービス、利用者の多いクラウドサービスには個人情報が集まり、一度の侵入で数百万〜数千万件が漏洩しています。
以下の4事例は公表日・件数・項目・経緯・対応を公式発表どおり記し、未公表の侵入経路は推測していません。社内でファイルを暗号化・窃取するランサムウェアは、被害の広がり方が違うため次章で扱います。
参照元:東京商工リサーチ|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分
Helpfeel|Gyazo利用者データ約2,362万件
画像共有サービス「Gyazo」を運営するHelpfeelは、2026年9月11日に画像アップロードサーバーの脆弱性を突かれ、任意のコマンドを実行されました。流出したユーザーデータ約2,362万件は、名前やメールアドレス、パスワードのハッシュ値、ログイン状態の識別子などで、匿名アカウントを含むため人数は調査中です。
画像の付随情報約4.9億件も画像URLの構成情報ごと流出し、非公開画像まで閲覧されるおそれが生じました。会社が選定・管理していない外部サービスに画面キャプチャを保存すると、提供元の事故で社内情報が漏れても、自社では把握も対処もできません。
参照元:株式会社Helpfeel|「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び
物語コーポレーション|アプリ会員情報約1,079万件
焼肉チェーン「焼肉きんぐ」を運営する物語コーポレーションでは、2026年10月2日に公式アプリの会員管理システムで第三者の不正アクセスが確認され、10月3日に会員情報の漏洩が判明しました。漏洩したのは1,078万8,963件で、会員番号・氏名(アプリ登録名)・メールアドレス・電話番号が含まれます。
ログインパスワードや生年月日、店舗利用履歴などは対象外でした。原因と侵入の経緯は調査中と公表されています。一つの会員基盤に顧客情報を集めるほど、侵入時の影響範囲は広がります。
参照元:株式会社物語コーポレーション|『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び
タイムズカー|免許証画像を含む約660万アカウント
カーシェア「タイムズカー」を運営するタイムズモビリティは、2026年9月25日に不正アクセスを検知し、26日までに経路を遮断しました。9月28日の第2報では、約660万アカウントの会員情報が第三者に取得されたと公表しています。退会者や入会を完了しなかった人、法人向けのタイムズビジネスサービス会員も対象です。
9月29日の第3報では、運転免許証画像などの本人確認書類が漏洩したアカウントが約160万件と判明しました。退会者の情報や本人確認書類の画像をいつまで、どこまで保持するかの見直しが欠かせません。
参照元:タイムズカー(タイムズモビリティ株式会社)|「タイムズカーWebサイト」への不正アクセスに関する調査結果および今後の対応について(第2報)
アフラック生命保険|契約者約438万人分の情報
アフラック生命保険では、契約者専用サイト「アフラック よりそうネット」などが不正アクセスを受け、2026年6月25日に漏洩が判明しました。6月30日の第一報では、最初の不正アクセスは6月15日、漏洩顧客は約438万人(うち保険料振替口座情報を含む約23万人)、代理店は約4万店です。
同社は6月25日に不正アクセスを遮断して関連システムを停止し、金融庁・警察へ報告しました。7月31日の調査結果では、通常利用と同形式のアクセスを検知できず、大量のデータ照会の監視・制御も不足していたと公表しています。
ランサムウェアによる情報漏洩事例
ランサムウェア(ファイルを暗号化して使えなくする不正プログラム)の被害は業務停止にとどまらず、暗号化とあわせてファイルが持ち出され、情報漏洩にもつながります。
以下で紹介する3事例はいずれも、拠点のネットワーク機器や正規アカウントを足がかりに社内へ侵入し、サーバーへ範囲を広げてから暗号化・窃取に及びました。侵入口をふさぐだけでなく、被害がファイル全体へ広がらない構成と、暗号化されたデータを復元できる備えが必要です。
アサヒグループ|侵入後の横展開でサーバーを一斉暗号化
アサヒグループでは、攻撃者が拠点のネットワーク機器経由でデータセンターに入り、パスワードの弱点を突いて管理者権限を奪いました。主に業務時間外にサーバーを偵察したとみられ、2025年9月29日にランサムウェアで複数サーバーと一部端末を一斉に暗号化しています。
一部端末のデータも流出し、受注・出荷など物流の正常化は2026年2月までかかりました。2026年7月17日時点の漏えいのおそれがある個人情報は、問い合わせ者など区分別に計約228.9万件です。管理者権限の奪取は、サーバー群の一斉被害を招きます。
参照元:アサヒグループホールディングス株式会社|サイバー攻撃被害の再発防止策とガバナンス体制の強化について
参照元:アサヒグループホールディングス株式会社|サイバー攻撃に係る漏えいのおそれがある個人情報について
あなぶきハウジング|ファイル流出で20万7,773件
マンション管理を手がける穴吹ハウジングサービスは、2026年2月3日早朝に一部サーバーでランサムウェア被害を確認し、システムを隔離しネットワークを遮断しました。流出ファイルの精査で漏えいの可能性がある個人情報は調査途中の最大約49万6千件から207,773件に確定しています。
第6報によると、原因はグループ会社のネットワーク機器の脆弱性を突かれ、社内での拡大も防げなかった点で、同社はVPN機器ごと旧ネットワークを止めました。ファイルサーバーにためた情報は、一度の侵入でまとめて持ち出されかねません。
参照元:株式会社穴吹ハウジングサービス|情報漏えいに関する調査結果および今後の取り組みについて(ランサムウェア攻撃による不正アクセスについて・第6報)
メディカ出版|正規アカウントを悪用され64.1万人分
医療・看護系出版社のメディカ出版では、第三者が正規のアカウント情報で社内ネットワークに侵入し、サーバーの不正操作とファイルの暗号化に至りました。認証情報の漏洩経路は特定されていません。持ち出しの確証はないものの可能性を否定できず、計641,000人(重複を含む可能性あり)を「漏えいのおそれがある」と扱っています。
再発防止策は、IDの認証・セキュリティ強化、ネットワーク設定とログ管理体制の見直し、多層防御体制の構築などです。盗まれた1つのアカウントで届く範囲は、権限設計で絞り込む必要があります。
委託先・クラウド基盤を経由した情報漏洩事例
自社のシステムではなく、利用しているクラウドサービスや業務の委託先が攻撃を受け、自社の顧客情報が漏洩する事例も起きています。
東京商工リサーチも2025年の傾向として、業務を請け負う企業への不正アクセスで委託元の顧客情報が流出し、被害が広がった例を挙げました。共通の基盤が狙われると多数の利用企業が同時に被害を受け、利用企業も自社の顧客への説明や公表を求められます。
EPARKリラク&エステ|予約基盤から約2,218万レコード
EPARKリラク&エステが加盟店向けに提供する予約管理・顧客管理プラットフォーム「PeakManager」は不正アクセスを受け、データベース内の情報が外部へ転送されました。第一報の約3,300万レコードは精査後に約2,218万レコードとなりましたが、同社は正確な人数への置き換えは困難としています。
加盟店が施術の申し送りなどとして備考欄に入力した情報には、健康状態などの要配慮個人情報も一部含まれていました。外部サービスの自由記述欄では、利用企業が書き込んだ内容まで漏洩の対象になります。
参照元:株式会社EPARKリラク&エステ|不正アクセスと個人情報漏えいに関するお知らせ(第二報)
KDDI|ISP向けメール基盤から約1,223万件
KDDIがISP事業者(インターネット接続事業者)向けに提供するメールシステムは、第三者製ソフトウェアの脆弱性を突かれ、不正アクセスを受けました。2026年6月23日の第一報では最大1,422万件の漏洩可能性とし、7月6日の報告で電子メールアドレス12,231,954名(7月21日訂正、うちパスワード7,616,173名)の漏洩を確認しています。
同じ基盤を6社が使っていたため、利用者への案内は各ISP事業者も行いました。共通基盤に組み込んだ外部製品の脆弱性は、多数の事業者に一度に影響します。
参照元:KDDI株式会社|ISP事業者向けメールシステムに対する不正アクセスについてのお詫びとご報告
参照元:KDDI株式会社|ISP事業者向けメールシステムに対する不正アクセスの発生について
Eストアー|EC基盤から延べ約885万件
ECサイト構築サービス「ショップサーブ」を運営するEストアーでは、2026年5月21日から8月1日にかけてサーバーで不正なプログラムが実行され、購入者情報が外部へ送信されました。
対象は会員ID・暗号化済みパスワードやクレジットカード情報の一部に加え、店舗の管理画面やFTPのID・パスワードにも及びます。
公表の8,853,839件は同一顧客の複数データを含む可能性があり、人数ではありません。同サービスを過去に使っていたPFUも自社顧客向けに公表しており、委託先の事故は利用企業の対応負担になります。
参照元:株式会社Eストアー|不正アクセスによる個人情報漏えいに関するお知らせ(第2報)
参照元:株式会社PFU|外部サービスEストアー「ショップサーブ」への不正アクセスに伴う「PFUダイレクト本店」の個人情報漏えいに関するお詫びとお知らせ
人的ミス・設定不備による情報漏洩事例
情報漏洩はサイバー攻撃だけでなく、記憶媒体の紛失、メールの誤送信、システム改修時の設定不備といった日常業務のミスでも大規模に起きています。先の原因別の表でも、誤表示・誤送信と紛失・誤廃棄が合わせて約3割を占めました。
以下の事例は、紛失・誤送信・設定不備の典型例を1つずつ取り上げたものです。いずれも外部からの攻撃がなくても起きる事故のため、技術面の対策とあわせて、運用ルールと確認手順の見直しが欠かせません。
九州電力送配電|記憶媒体の所在不明で最大1,090万口
九州電力送配電では、バックアップ用の外部記憶媒体が保管場所から所在不明となり、需要者名・供給場所住所・使用電力量などのお客さま情報が社外に漏洩するおそれが生じました。
2026年6月8日の公表では保存情報は最大1,090万口分で、銀行口座やカードの情報は含まれず、流出の事実も確認されていません。経済産業省は同日、電気事業法に基づき事実関係と再発防止策の報告を求めました。その後の報告では、精査後の件数が計1,354万件に改められています。バックアップ媒体こそ、保管と持ち出しの管理を徹底すべきです。
参照元:九州電力送配電株式会社|お客さま情報を保存した外部記憶媒体の所在不明について
参照元:九州電力送配電株式会社|お客さま情報を保存した外部記憶媒体の所在不明に係る報告徴収への報告について(別紙)
参照元:経済産業省|九州電力送配電株式会社に対して電気事業法に基づく報告を求めました
ユニマットライフ|添付ファイルの誤りで約12.7万件
オフィスコーヒーなどのサービスを手がけるユニマットライフでは、営業所が取引先に送った「注文書フォーム」のExcelファイルに顧客リストが残ったまま送信され、12万6,947件の氏名・住所・電話番号・メールアドレス・会社名が漏洩しました。
同社はすべての送付先に連絡して削除を依頼し、「外部転送なし」「削除完了」の回答を受け、当該フォームの使用を即時禁止しています。同じファイル内の別シートなど、送信者が意図しない情報が添付ファイルに紛れるおそれがあり、ファイルを添付せずに共有する方法も検討が必要です。
参照元:株式会社ユニマットライフ|個人情報漏えいに関するお詫びとお知らせ
ベネフィット・ワン|設定不備で他社の従業員情報が表示
福利厚生サービスのベネフィット・ワンでは、担当者向け「ベネワン・プラットフォーム」のアンケート機能で結果をダウンロードすると、本来アクセスできない他企業・団体の従業員情報が表示される状態でした。
原因は2025年6月の改修によるプログラムの条件設定不備で、同年10月に認知した不具合の解消作業も適切に行われなかったと公表しています。対象は2,322企業・団体の13,460名で、社員・職員番号、氏名、生年月日、所属・役職などが含まれます。利用中のクラウドの改修・不具合対応も確かめておきましょう。
参照元:株式会社ベネフィット・ワン|当社システムにおける個人情報漏えいに関するお知らせとお詫び
内部不正による情報漏洩事例
内部不正は件数こそ少ないものの、正規の権限を持つ人物による持ち出しのため、発見が遅れやすい傾向があります。東京商工リサーチの集計では、2025年までの14年間で最大の漏洩は、委託先の元社員が持ち出したベネッセの約3,504万件でした。
以下で紹介する事例は、委託先の社員、派遣社員、退職予定の従業員と、立場の異なる人物による持ち出しです。いずれも業務で付与された権限や社内の仕組みを使っており、外部からの攻撃とは異なる備えが必要になります。
ベネッセ|委託先元社員による約3,504万件の流出
ベネッセコーポレーションでは2014年、システム開発・運用を担うグループ会社の業務委託先の元社員が、顧客等の個人情報を持ち出し名簿業者に売却しました。調査委員会は、同一人物の情報をまとめる名寄せ後の漏洩件数を約3,504万件と算定しています。
報告書は、クライアントPCからスマートフォンへの書き出しを設定不備で防げなかったこと、通信量のアラートが対象データベースに未設定だったこと、アクセス権限の定期的な見直しがなかったことを原因に挙げました。委託先の担当者の権限管理とログの定期監視が欠かせません。
参照元:株式会社ベネッセホールディングス・株式会社ベネッセコーポレーション|個人情報漏えい事故調査委員会による調査結果のお知らせ
NTT西日本グループ|元派遣社員が928万件を持ち出し
NTT西日本の子会社NTTビジネスソリューションズに派遣されていた運用保守業務の従事者は、システム管理者アカウントを悪用してサーバにアクセスし、69のクライアントの顧客情報928万件を約10年にわたり持ち出して第三者に流出させていました。
2022年にクライアントの依頼で行った社内調査も不適切で、漏洩を把握できませんでした。管理者権限の利用状況を監視し、ログを点検する仕組みが欠かせない事例です。コールセンター業務の委託元も、自社顧客の情報が流出した当事者となりました。
参照元:西日本電信電話株式会社|お客さま情報の不正持ち出しを踏まえたNTT西日本グループの情報セキュリティ強化に向けた取組みについて
ユナイテッドアローズ|退職者がクラウド経由で持ち出し
ユナイテッドアローズの元従業員は、退職前にクラウドサーバーシステムの外部連携機能でデータをアップロードして個人のメールアドレスへリンクを送り、退職後の2026年1月4日に外部PCへダウンロードして持ち出しました。
漏洩したのは広報・PR活動に関わる取引先の氏名・勤務先・メールアドレスなど約1万人分で、同社は二次被害はないと考えています。原因には情報の重要性への認識不足と、外部持ち出しの防止措置が十分でなかった点を挙げました。退職予定者の権限や共有リンクは、退職手続きと連動して見直しましょう。
事例から見える企業への影響
情報漏洩の影響は件数にとどまらず、システムの停止や問い合わせ窓口の設置、本人への通知、監督官庁への報告など、事業と運営の全体に及びます。紹介した事例の公式発表で確認できる影響は、下表の5つです。
とくに大きいのが事業の停止です。アサヒグループでは、システムの遮断によって受注・出荷を含む業務に影響が生じ、物流業務全体が正常化したのは2026年2月でした。漏洩の調査も、発生翌日の個人情報保護委員会への速報から2026年2月の調査結果の公表まで数か月を要し、その後も漏えいのおそれがある個人情報の精査が続いています。
| 影響の種類 | 内容 | 公式発表で確認できる例 |
| サービス・システムの停止 | 被害拡大を防ぐためのシステム停止やサービスの一時停止、受注・出荷の中断 | アサヒグループ(受注・出荷に影響、物流正常化は2026年2月)、アフラック(関連システムを停止) |
| 顧客対応 | 専用窓口の設置、対象者への個別の通知や文書送付 | アフラック(コールセンターでの受付、文書の送付) |
| 行政対応 | 監督官庁への報告や報告徴収への対応 | KDDI(総務省への報告)、九州電力送配電(経済産業省の報告徴収) |
| 取引先・利用企業への波及 | 委託先・基盤の事故で、利用企業も自社顧客への説明・公表が必要に | Eストアー(PFUなど利用企業が個別に公表) |
| 被害者対応・補償 | 専門組織の設置、個別相談への対応、情報の拡散防止の取り組み | ベネッセ(お客様本部の設置、個別対応) |
行政や顧客への対応も避けられません。KDDIは総務省に電気通信事業法に基づく報告書を提出し、九州電力送配電は経済産業省から電気事業法に基づく報告徴収を受けました。アフラックはコールセンターで問い合わせを受け付け、対象の顧客へ文書を送っています。委託先や利用中のサービスで起きた事故でも、Eストアーの事故を受けてPFUが自社顧客向けに公表したように、利用企業の側が説明と公表を迫られます。
被害者への対応は長期に及びます。ベネッセは専門組織「お客様本部」を設け、問い合わせへの対応や個別の相談、漏えいした情報の拡散防止に継続して取り組みました。損害賠償の金額は訴訟や事案ごとに異なるため、本記事では公式発表で確認できる対応に絞って示しています。
参照元:アフラック生命保険株式会社|当社システムに対する不正アクセスの発生および情報漏えいに関するお詫びとお知らせ
参照元:株式会社ベネッセホールディングス・株式会社ベネッセコーポレーション|個人情報漏えい事故調査委員会による調査結果のお知らせ
参照元:アサヒグループホールディングス株式会社|サイバー攻撃被害の再発防止策とガバナンス体制の強化について
参照元:KDDI株式会社|ISP事業者向けメールシステムに対する不正アクセスについてのお詫びとご報告
参照元:経済産業省|九州電力送配電株式会社に対して電気事業法に基づく報告を求めました
参照元:株式会社PFU|外部サービスEストアー「ショップサーブ」への不正アクセスに伴う「PFUダイレクト本店」の個人情報漏えいに関するお詫びとお知らせ
事例を踏まえて優先すべき対策
紹介した事例の原因と、それぞれに対応する基本的な対策を下表にまとめました。表の対策は各社が公表した再発防止策とも重なり、アサヒグループもリモートアクセスVPN装置の全面廃止やバックアップの仕組みの強化を挙げています。
対策の詳細や優先順位の決め方は下記の関連記事で解説しているため、本記事では概要にとどめます。事例を社内で共有する際は、「自社の同じ箇所はどうなっているか」という点検項目に置き換えて確かめましょう。
| 原因 | 代表的な事例 | 基本的な対策 |
| 外部からの不正アクセス | Helpfeel、物語コーポレーション、タイムズカー | 脆弱性の修正、認証の強化、保持するデータの最小化 |
| ランサムウェア | アサヒグループ、あなぶきハウジング、メディカ出版 | ネットワーク機器の脆弱性対策、多要素認証、管理者権限の保護、データ保管先の分離とバックアップ |
| 委託先・クラウド基盤 | EPARKリラク&エステ、KDDI、Eストアー | 委託先・サービスの選定基準と契約、利用中のサービスの棚卸し |
| 人的ミス・設定不備 | 九州電力送配電、ユニマットライフ、ベネフィット・ワン | 媒体の管理ルール、送信前の確認、ファイル共有方法の見直し、改修時の設定確認 |
| 内部不正 | ベネッセ、NTT西日本グループ、ユナイテッドアローズ | 権限の最小化と棚卸し、操作ログの監視、退職時の権限停止 |
原因別に、自社で点検したい項目の例を下表に挙げます。「いいえ」となる項目が多い原因から対策を進めれば、限られた予算と人員でも手を打つ順番を決められます。
| 原因 | 自社で点検したい項目(例) |
| 外部からの不正アクセス | ・公開しているWebサービスやアプリの脆弱性を修正しているか ・退会者の情報や不要になった本人確認書類の画像を保持し続けていないか ・短時間に大量のデータ照会があった場合に検知できるか |
| ランサムウェア | ・VPN機器などネットワーク機器の脆弱性を修正しているか ・管理者アカウントに多要素認証を設定しているか ・ファイルの保管先が社内サーバー群と分かれ、バックアップから復元できるか |
| 委託先・クラウド基盤 | ・利用中の外部サービスと、預けているデータの一覧があるか ・委託先やサービスの選定基準と契約で、セキュリティの要件を定めているか ・外部サービスの自由記述欄に、機微な情報を書き込んでいないか |
| 人的ミス・設定不備 | ・記憶媒体の保管場所と持ち出しを記録しているか ・送信前に添付ファイルの中身を確かめる手順があるか ・システム改修後に閲覧権限の設定を確認しているか |
| 内部不正 | ・退職予定者のアカウントや共有リンクを停止する手順があるか ・管理者アカウントを含む操作ログを定期的に確認しているか ・アクセス権限を定期的に棚卸ししているか |
DirectCloudで対策できる情報漏洩リスク
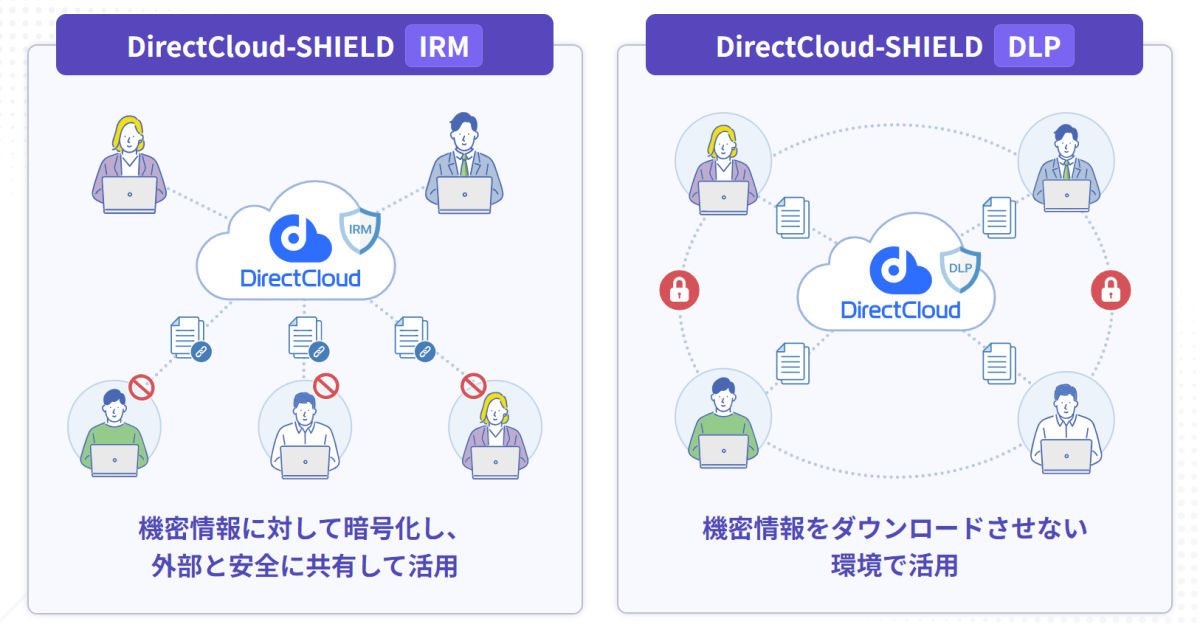
法人向けクラウドストレージ「DirectCloud」と情報漏洩対策オプション「DirectCloud-SHIELD」は、事例の課題の一部に対応できます。ただし、VPN機器やWebアプリの脆弱性、認証情報の窃取といった初期侵入を防ぐ製品ではなく、タイムズカーやGyazoのようなWebサービスへの攻撃も対象外です。
扱うのは侵入後にファイルへ被害が広がる段階と、共有・持ち出し・権限管理の領域で、対応は下表のとおりです。EDRや多要素認証などの侵入対策と組み合わせ、多層防御の一部としてご検討ください。
オプションのDirectCloud-SHIELDは、IRMとDLPのどちらか一方を選んで利用します。社外へ渡したファイルを後から制御したい場合はIRM、社内の機密データをクラウド上に閉じ込めておきたい場合はDLPが選び方の目安です。
委託先・クラウド基盤の事故を踏まえると、DirectCloud自体の管理体制も選定の判断材料になります。提供元のダイレクトクラウドは、プライバシーマークとISO 27001・27017の認証を取得し、Web脆弱性診断を実施しているほか、通信と保管データの暗号化にも対応しています。
| 本文で扱った課題 | 該当する事例 | DirectCloudの機能 |
| 退職者や委託先にアクセス権が残る | ユナイテッドアローズ、ベネッセ | アクセス権限の設定、デバイス認証・IPアドレス制限 |
| 誤送信したファイルを取り消せない | ユニマットライフ | DirectCloud-SHIELD(IRM)のリモート削除※ |
| 正規の権限で大量に持ち出される | NTT西日本グループ、ベネッセ | DirectCloud-SHIELD(DLP)の持ち出し制限※ |
| 不正に長期間気づけない | NTT西日本グループ | 操作ログの取得と確認 |
| 端末・外部媒体への保存による漏えい | ベネッセ(スマートフォンへの書き出し) | DirectCloud-SHIELD(DLP)のダウンロード制限※ |
| 管理外の外部サービスへの保存 | Helpfeel(Gyazo)の教訓 | 共有リンクによる正規の共有基盤への集約 |
| 侵入後の横展開・ファイルの一斉暗号化 | アサヒグループ、あなぶきハウジング、メディカ出版 | ファイル保管先の分離、ランサムウェア対策、データの復元 |
※DirectCloud-SHIELDのIRMとDLPは、どちらか一方を選択して利用します。
参照元:DirectCloud|サイバーリスク保険に加入しお客様に安全・安心を保証!セキュリティーへの取り組み
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴 | 強固なセキュリティ
ランサムウェアの被害範囲を限定できる
ファイルサーバーをDirectCloudへ移せば社内サーバー群と保管先が分かれ、アサヒグループのように奪われた管理者権限だけで全ファイルを一度に支配される構造を弱められます。フォルダごとに権限を絞っておけば、あなぶきハウジングの事例で見た、ファイルサーバーにためた情報がまとめて持ち出されるリスクも小さくできます。
全プラン標準提供のランサムウェア対策は、DirectCloudドライブ利用時に異常な動作を検知・遮断して暗号化の進行を防ぎ、暗号化されても以前のバージョンへ戻せます。
ただし窃取目的のランサムウェアは対象外で、端末や認証情報を奪われた場合のリスクも残るため、多要素認証や端末制限と併用しましょう。
端末上での暗号化への備えとしては、ダイレクトクラウドが代理販売するエンドポイント製品「WhiteDefender」を組み合わせる方法もあります。
参照元:DirectCloud|DirectCloud ランサムウェア対策 | ランサムウエア対策が可能なクラウドストレージ
参照元:DirectCloud|【プレスリリース】ランサムウェア被害を「防いで、戻す」。ダイレクトクラウド、ランサムウェア特化型ソリューション「WhiteDefender」の代理販売を開始
業務に必要な範囲だけにアクセスを絞れる
DirectCloudでは、ユーザーやグループ単位でアクセスできるフォルダを設定でき、デバイス認証やIPアドレス制限と組み合わせれば、許可した端末と場所からだけ利用させられます。
ユナイテッドアローズのような退職前後の持ち出しには、退職手続きと連動した管理画面でのアカウントロックが有効です。フォルダごとに権限を分ければ、メディカ出版のようにアカウントが悪用されても到達範囲を絞れます。社内外の共有を共有リンクで正規の基盤に集約すれば、Gyazoの教訓にある管理外サービスへの保存も減らせます。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴 | 強固なセキュリティ
参照元:DirectCloud|ユーザーID管理で管理作業を効率化 | 法人向けクラウドストレージ DirectCloud
誤送信したファイルを後から無効化できる
DirectCloud-SHIELD(IRM)は、ファイルを渡したあとも制御を続けるため、手元を離れたファイルでもリモート削除ができます。IRMで保護したファイルであれば、ユニマットライフのように意図しない情報を含むファイルを送ってしまっても、後から無効化する手段が残ります。
閲覧、閲覧回数、編集、印刷禁止、有効期間などの権限も設定可能です。取引先に渡す見積書の閲覧期限を区切れば、共有後の二次利用も防ぎやすくなります。IRMは、社外とのファイルのやり取りが多い場合に向く方式です(DLPとはどちらか一方を選択)。第三者への転送時にリモート削除で漏洩を防いでいる企業にもご利用いただいています。
参照元:DirectCloud-SHIELD|機密ファイルを安全に守り、漏えいリスクをゼロに! | DirectCloud-SHIELD
機密ファイルの持ち出しを防げる
DirectCloud-SHIELD(DLP)では、DLPエリアに保存したファイルをダウンロードさせず、クラウド上に閉じ込めたまま共同作業ができます。端末や外部記憶媒体にデータを残さない運用にすれば、ベネッセのスマートフォンへの書き出しのように、利用者の端末から外部の媒体へデータが移される経路を減らせます。
スクリーンショットや印刷も禁止でき、透かし文字でユーザーIDや日付を表示して写真撮影による持ち出しを抑止します。DLPは、社内の機密データを外へ出さない運用を優先する場合に適した方式です(IRMとはどちらか一方を選択)。電子カルテの外部流出を防ぐため、DLPをご導入いただいた医療機関の例もあります。
参照元:DirectCloud-SHIELD|機密ファイルを安全に守り、漏えいリスクをゼロに! | DirectCloud-SHIELD(DLP)
操作ログで不正の兆候を追跡できる
ログインやファイルの送受信、ファイルリンクの作成など、ユーザーがDirectCloudで行った操作は管理者が把握でき、取得できる操作ログは250種類以上です。誰がいつどのファイルを操作したかを追えるため、不審な操作の確認に役立ちます。
NTT西日本グループの事例では不正が約10年にわたり発見されず、ログ点検の不備も課題に挙がりました。ログは取得するだけでなく、定期的に確認する運用とあわせて初めて不正の兆候をつかめます。なお、ログの保存期間や管理者の操作履歴の確認方法など、一部の機能は契約プランによって提供範囲が異なります。管理者アカウントの悪用まで追跡したい場合は、契約前に対象プランを確かめておきましょう。導入企業の管理者からは、操作ログを瞬時に取得できるとの声が寄せられました。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴 | 業務負荷を軽減する管理者機能
参照元:DirectCloud|業界トップクラス250種類以上のログ監視 | 法人向けクラウドストレージ DirectCloud
DirectCloudで情報漏洩対策を強化した事例
ここまでの事例で見た紛失・内部不正・管理外ツールの課題に対し、DirectCloudをご利用いただいている組織の取り組みを紹介します。業種はビルメンテナンス、不動産、自治体と分散させ、導入前の課題と導入後の成果を各組織の導入事例ページの記載にもとづいて記しました。自社の課題に近い事例を探す参考にしてください。
USB保存を制限し端末からの漏えいリスクを削減
オフィスビルや病院などの清掃・設備管理・警備を手がける横浜ビルシステム様では、ローカル保存やUSB端末への保存による情報漏洩への対策が課題でした。現場の立ち会いでデータをUSBで持ち出す必要があり、管理者は持ち出すたびに紛失のリスクを懸念していたといいます。
DirectCloudへ完全移行してローカル保存とUSBの利用を制限し、USBやDVDでの保存・共有を廃止した結果、ヒューマンエラーによる情報漏洩のリスクは以前より大きく減りました。持ち出し用のUSBを紛失するリスクを抑えた事例です。
権限のブラックボックス化を解消し操作を追跡可能に
不動産関連事業を手がけるトーセイ・コミュニティ様では、ファイルサーバー管理の前任者が退職して権限設定がブラックボックス化し、サーバー用OSであるWindows Server標準の機能では詳細な操作ログも取得できていませんでした。
DirectCloudへの移行後は、フォルダへのアクセス権やファイル操作の権限をユーザーごとに容易に把握できるようになり、250種類以上の操作ログ取得機能で内部統制を大幅に強化しています。ユーザー登録や権限設定もCSVで一括して行え、登録の手間を抑えられたとのことです。
無料共有サービスの利用をなくし内部統制を強化
ひたちなか市役所様では、建設部門のCADや観光部門の動画など1ファイルあたり数十〜数百MBのデータを外部業者と送り合う際に、分割送付の手間が生じていました。不便さから職員が無料のファイル共有サービスを使ってしまうこともあり、内部統制が効かない状態でした。
DirectCloudの共有リンクで容量を気にせずファイルを授受できるようになり、無料サービスを使う必要がなくなって、職員による管理外サービスの利用(シャドーIT)の抑制につながりました。IPアドレス制限やデバイス認証もご活用いただいています。
よくある質問
情報漏洩の事例を社内で共有する際に、担当者から寄せられることの多い疑問を3つ取り上げます。漏洩が起きたときの報告先、情報を持ち出した社員が問われる罪、生成AIの利用に伴う漏洩の経路について、要点を短く回答しました。
情報漏洩が起きたらどこへ報告が必要ですか
-
個人データの漏洩等のうち、要配慮個人情報を含む場合、財産的被害のおそれがある場合、不正の目的によるおそれがある場合、1,000人を超える場合のいずれかに当たれば、個人情報保護委員会への報告と本人への通知が義務です。
報告は、発覚日から概ね3〜5日以内の速報と、30日以内(不正の目的によるおそれがある場合は60日以内)の確報の2段階で行います。業種によっては、監督官庁への報告も必要になる点に注意しましょう。
参照元:個人情報保護委員会|漏えい等報告・本人への通知の義務化について 情報を持ち出した社員はどんな罪に問われますか
-
従業者や元従業者が、業務で扱った個人情報データベース等を自己や第三者の不正な利益を図る目的で提供・盗用すると、個人情報保護法の個人情報データベース等不正提供罪(第179条)に当たり、1年以下の拘禁刑または50万円以下の罰金の対象です。
両罰規定(第184条)により、雇用する法人も1億円以下の罰金刑の対象となりえます。営業秘密の持ち出しでは、ベネッセの事案のように不正競争防止法違反の容疑で刑事事件となった例もあります。
参照元:アンダーソン・毛利・友常法律事務所|個人情報漏えい事案における両罰規定の適用
参照元:個人情報保護委員会|個人情報取扱事業者等が個人情報保護法に違反した場合、どのような措置が採られるのですか。
参照元:株式会社ベネッセホールディングス・株式会社ベネッセコーポレーション|個人情報漏えい事故調査委員会による調査結果のお知らせ 生成AIの利用でも情報漏洩は起きますか
-
生成AIの利用でも、情報漏洩は起こりえます。入力した情報の学習利用や履歴、提供元の不具合、アカウントの乗っ取りなどが経路となり、社内の情報が外部に漏れるおそれがあるためです。
業務で使う前に、どの経路が自社の使い方に当てはまるかを確認しておくと、対策の優先順位を決めやすくなります。経路ごとの詳しい仕組みと対策の優先順位は、関連記事で解説しています。
まとめ
情報漏洩の事例から学ぶべきことは、原因ごとに被害の広がり方を見極め、自社の同じ箇所を点検することです。不正アクセスだけでなく、誤送信や委託先の事故、内部不正でも大規模な漏洩は起きており、侵入口をふさぐ対策だけでは守りきれません。被害をファイル全体へ広げない備えを重ねれば、事業への影響を抑え、顧客や取引先からの信頼も保ちやすくなるでしょう。
DirectCloudは、ランサムウェア対策や権限管理、250種類以上の操作ログを備えた法人向けクラウドストレージです。オプションのDirectCloud-SHIELDでは、誤送信後の無効化(IRM)か持ち出し防止(DLP)を、用途に応じて選べます。ファイル資産の守りを固めたい企業のご担当者様は、ぜひ導入をご検討ください。
- タグ:
- セキュリティ