
サイバー攻撃を完全に防ぐことが難しくなるなか、インシデントが起きた後に誰が判断し、どう動くかを担う体制として、CSIRTへの関心が高まっています。一方で、SOCやPSIRTとの違いがわかりにくい、専任者を置く余裕がない、何から手をつければよいかわからないといった理由から、設置や見直しに踏み出せない企業も少なくありません。
本記事では、CSIRTの定義と読み方から、SOC・PSIRTとの違い、平時と有事の役割、自社に合う構築モデルと6つのステップまでを解説しますので、体制づくりの参考にしてください。
本記事のサマリ
-
 CSIRTはインシデントに対処する組織の総称で、検知を担うSOC、製品を守るPSIRTとは役割が異なる
-
攻撃を防ぎきれない前提へ考え方が移り、ガイドラインや評価制度も有事の対応体制の整備を求めている
-
自社の規模や人員に合う形態を選び、兼任からでも小さく始めて演習と見直しを重ねることが定着につながる
-
250種類以上の操作ログやバージョン管理による復元を備えたDirectCloudなら、追跡と復旧の土台を整えられる
 目次
CSIRTとは(シーサート)|定義と読み方
CSIRTは「Computer Security Incident Response Team」の略で「シーサート」と読みます。CSIRT間の連携を図る一般社団法人日本シーサート協議会(NCA)は、コンピュータセキュリティにかかわるインシデントに対処する組織の総称と定義しています。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は、検知・報告受付、トリアージ(事実確認と対応判断)、分析・対処・エスカレーション、報告・情報公開の4機能の一部か全部を担う体制をCSIRTと呼び、火事に対する「消防署」にたとえました。
扱う対象は不正アクセスやウイルス感染に限らず、内部不正やメールの誤送信、記録媒体の紛失にも及ぶため、範囲は組織ごとに決めなければなりません。
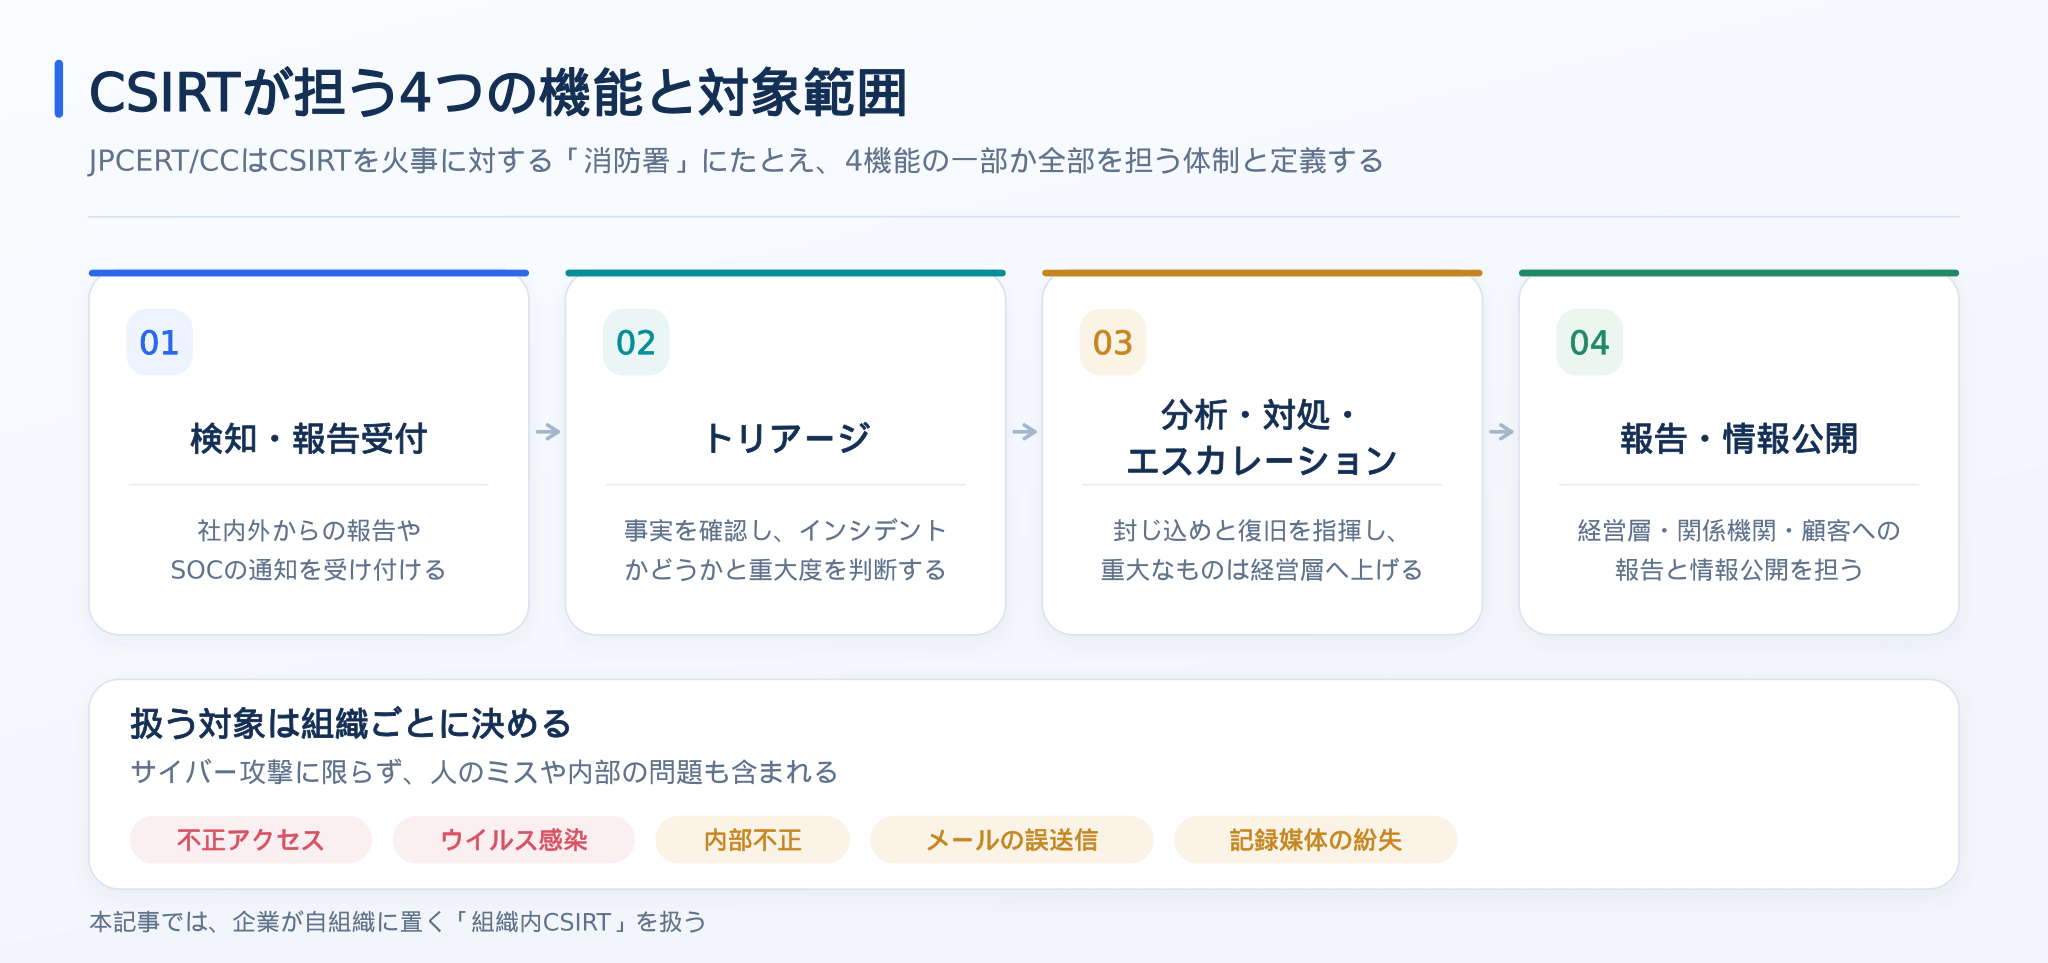
CSIRTの起点は、1988年に米国カーネギーメロン大学へ置かれた世界最初のCSIRT「CERT/CC」で、CERTを名乗るチームもCSIRTの一種です。日本の窓口CSIRTであるJPCERT/CCや、グループ各社を支援する調整役CSIRTもありますが、本記事は法人での利用を前提に、企業が自組織に置く「組織内CSIRT」を扱います。
参照元:一般社団法人日本シーサート協議会|日本シーサート協議会とは
参照元:一般社団法人JPCERTコーディネーションセンター|経営リスクと情報セキュリティ ~CSIRT:緊急対応体制が必要な理由~
CSIRTとSOC・PSIRTの違い
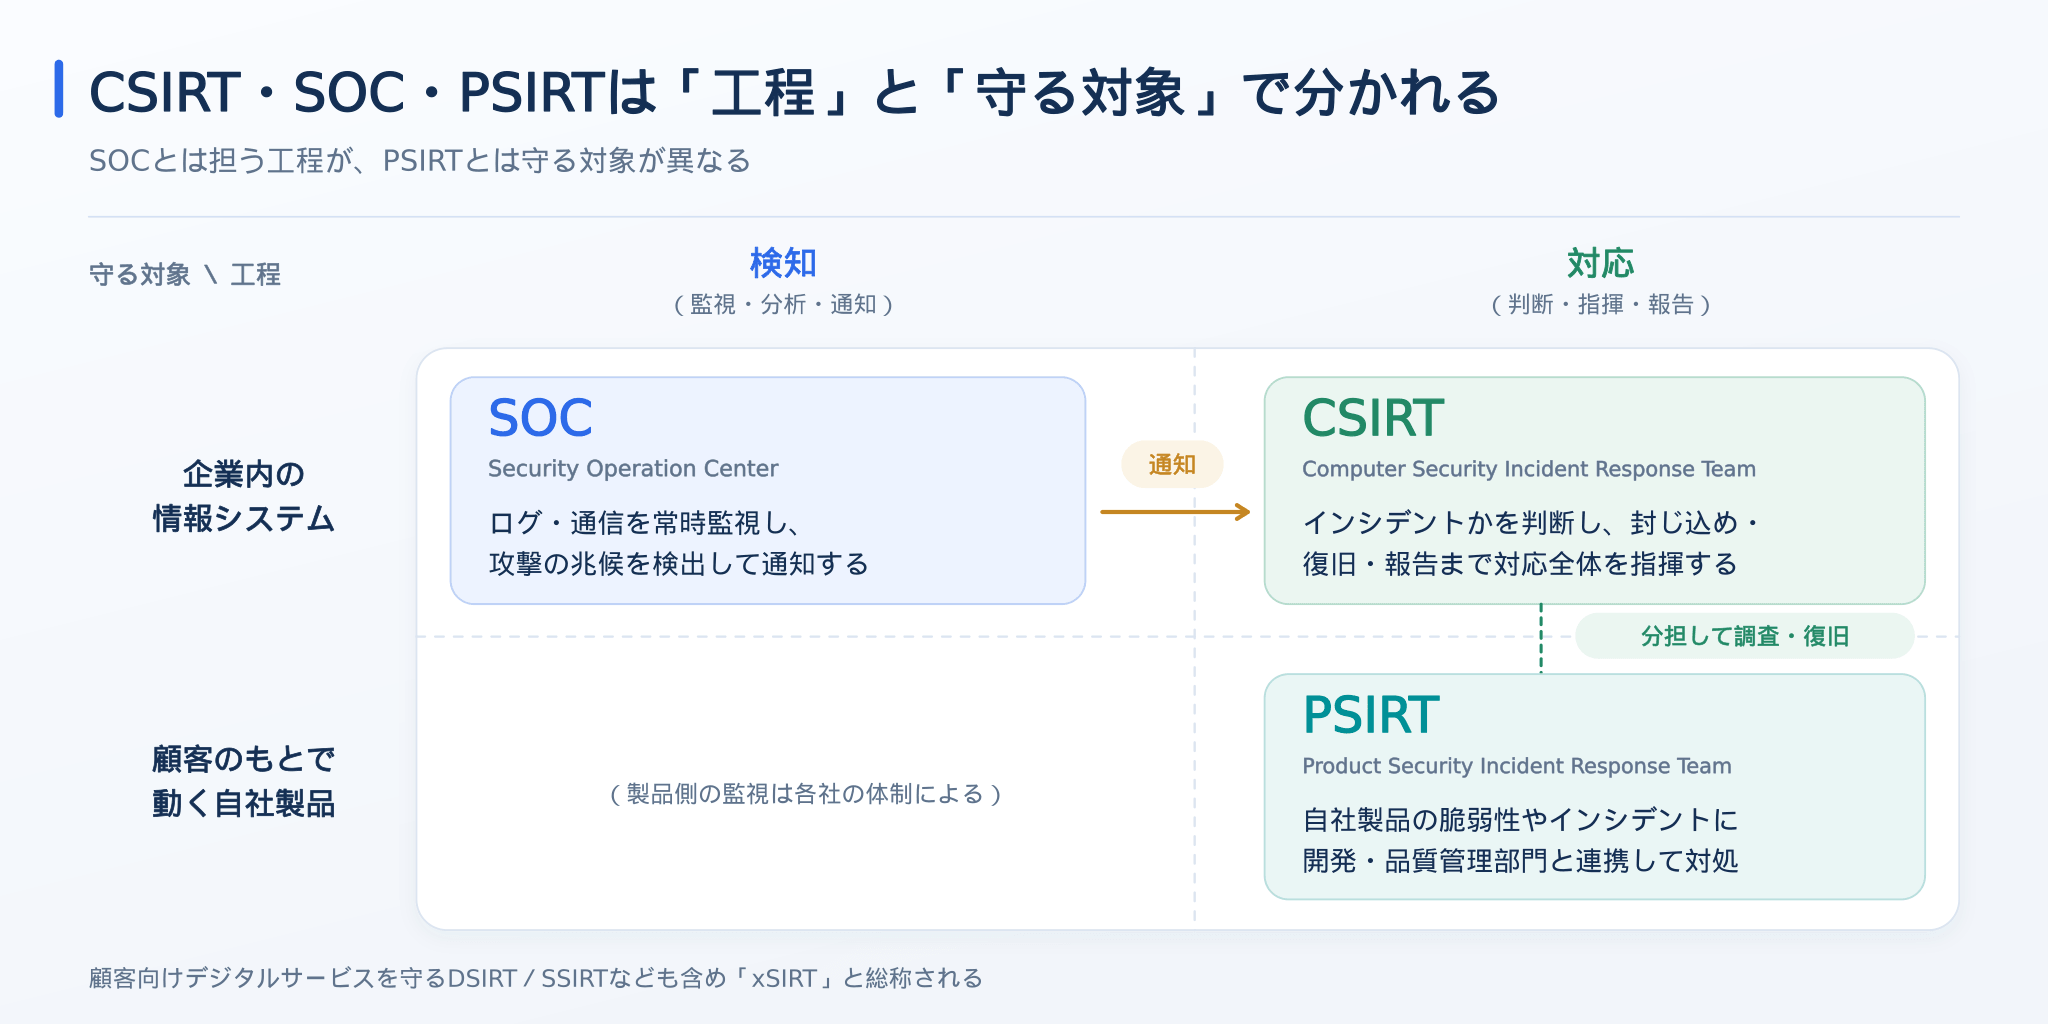
CSIRTと混同されやすい組織に、ログを監視するSOC(Security Operation Center)と、自社製品のインシデントに対応するPSIRT(Product Security Incident Response Team)があります。
いずれもインシデントにかかわる組織ですが、SOCとは担う工程が、PSIRTとは守る対象が異なります。自社に必要な組織と分担を見極める軸は、工程と対象の2つです。
SOCとの違いは「検知」と「対応」の分業にある
SOCは、ネットワークやサーバー、端末などの機器を常時監視し、サイバー攻撃の兆候を検出・分析して通知する組織です。CSIRTは、SOCからの通知や社内の報告を受けてインシデントかどうかを判断し、封じ込めや復旧の指示、経営層への報告、社外への説明まで対応全体を指揮します。
JPCERT/CCの資料は、外部委託サービスが遠隔監視や分析などの部分的な支援にとどまり、トリアージや組織内の調整は自社の事情を踏まえる必要があるため委託は難しいと分析しています。両者は分けて設計しなければなりません。
| 項目 | SOC | CSIRT |
| 主な役割 | ログ・通信の常時監視、脅威の検知と分析、通知 | インシデントかどうかの判断、対応の指揮、復旧と再発防止、社内外への報告 |
| 活動のタイミング | 平時から常時(24時間365日体制が多い) | 平時は準備・情報収集、有事に対応を統括 |
| 対象 | ログ、通信、端末、サーバー | 人・組織・業務プロセスを含む組織全体 |
| 外部委託との相性 | 監視・分析は外部委託しやすい | 判断・調整・説明責任は自社に残る |
| SOC | |
| 主な役割 | ログ・通信の常時監視、脅威の検知と分析、通知 |
| 活動のタイミング | 平時から常時(24時間365日体制が多い) |
| 対象 | ログ、通信、端末、サーバー |
| 外部委託との相性 | 監視・分析は外部委託しやすい |
| CSIRT | |
| 主な役割 | インシデントかどうかの判断、対応の指揮、復旧と再発防止、社内外への報告 |
| 活動のタイミング | 平時は準備・情報収集、有事に対応を統括 |
| 対象 | 人・組織・業務プロセスを含む組織全体 |
| 外部委託との相性 | 判断・調整・説明責任は自社に残る |
参照元:金融庁|金融分野におけるサイバーセキュリティに関するガイドライン
参照元:一般社団法人JPCERTコーディネーションセンター|経営リスクと情報セキュリティ ~CSIRT:緊急対応体制が必要な理由~
参照元:一般社団法人日本シーサート協議会|CSIRTスタータキット V3
PSIRTとの違いは「守る対象」にある
顧客に販売されネットワークに接続される自社製品のセキュリティインシデントに対処するのが、PSIRTです。CSIRTが守る企業内の情報システムとは異なり、顧客のもとで動く製品が対象となります。
事業部門ごとに製品開発や品質管理の部署と連携して置かれることが多く、CSIRTがある企業では分担しながら原因分析や影響範囲の調査、復旧を進めます。
顧客向けのデジタルサービスを守るDSIRT/SSIRTなども含めて「xSIRT」と総称され、製品やサービスを提供する企業には設置の要否を検討する余地があります。
参照元:内閣サイバーセキュリティセンター(NISC)|xSIRT(Security Incident Response Team)について
SOCが検知しCSIRTが対応する連携の流れ
異常を検知したSOCから通知が届くと、CSIRTはインシデントかどうかと重大度を見極め、ネットワーク切断やシステム停止などの封じ込めを判断して指示します。
日本シーサート協議会の手引き「CSIRTスタータキット」は、業務を止めるこの判断の権限をCSIRTと上位組織・経営層のどちらが持つのか、明確に定めておくよう求めています。原因の深掘り分析をSOCと進めることもあり、連携は双方向です。重大なインシデントでは経営層へエスカレーションし、法務・広報や当事者の部門と連携して対外対応へ移ります。
CSIRTが企業に必要とされる3つの理由
CSIRTの整備が求められる背景には、次の3つの変化があります。
- ●攻撃を完全には防げない前提に考え方が移ったこと
- ●インシデントの報告件数と被害が高い水準で続いていること
- ●ガイドラインや評価制度が体制の整備を求めるようになったこと
いずれの変化も、インシデントが起きた後に誰が判断し、どう動くかを平時から決めておく必要性を示しています。CSIRTは、この判断と行動を組織として担う体制にあたります。
攻撃を防ぎきれない前提へ考え方が変わった
従来のセキュリティ対策は侵入を防ぐ予防策に重きが置かれ、事後の対応はその場しのぎになりがちでした。しかし警察庁は、手口が巧妙化するサイバー攻撃を完全に防ぐことは困難だとしています。
同庁が2025年の被害組織に行った調査では、5割超が復旧に総額1,000万円以上を要した一方、サイバー攻撃を想定したBCP(事業継続計画)の策定済みは約18%にとどまりました。JPCERT/CCも、リスクはゼロにならないと受け入れ、予防策とあわせて「事故前提」の緊急対応体制を確立すべきとしています。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について
インシデントの報告件数と被害が高止まりしている
JPCERT/CCの四半期レポートによると、2026年4〜6月のインシデント報告は1万4,056件で、前年同期とほぼ同じ水準が続いています。
独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」では、組織向けの1位が11年連続選出のランサム攻撃による被害、2位がサプライチェーンや委託先を狙った攻撃で、3位にAIの利用をめぐるサイバーリスクが初めて入りました。脅威が広がるなか被害を抑えるには、専任か兼任かを問わず、誰が判断し誰が動くかを決めた体制が欠かせません。
参照元:一般社団法人JPCERTコーディネーションセンター|JPCERT/CC 四半期レポート
参照元:独立行政法人情報処理推進機構(IPA)|プレス発表「情報セキュリティ10大脅威 2026」を決定
ガイドラインや評価制度がCSIRTの整備を求めている
経済産業省とIPAの「サイバーセキュリティ経営ガイドライン Ver3.0」は、経営者が指示すべき重要10項目の指示7に「インシデント発生時の緊急対応体制の整備」を掲げ、CSIRT等の整備を求めています。業種ごとの指針や制度にも同様の記述があり、主なものを下表に示しました。
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)では、委託元が委託先に必要な段階を示して実施状況を確かめる使い方が想定されており、体制の有無は取引の条件になりつつあります。
| ガイドライン・制度 | 対象 | CSIRT(インシデント対応体制)に関する記述 |
| サイバーセキュリティ経営ガイドライン Ver3.0(経済産業省・IPA) | 企業経営者全般 | 指示7:サプライチェーン全体のインシデントに対応可能な体制(CSIRT等)を整備し、実践的な演習を実施させる |
| 地方公共団体における情報セキュリティポリシーに関するガイドライン(総務省) | 地方公共団体 | CISOがインシデントに対処するための体制(CSIRT)を整備し、役割を明確化する |
| 金融分野におけるサイバーセキュリティに関するガイドライン(金融庁) | 金融機関等 | サイバーセキュリティ管理態勢の整備項目に、組織内CSIRT等の緊急時対応および早期警戒のための体制を含める |
| サプライチェーン強化に向けたセキュリティ対策評価制度(経済産業省・IPA) | サプライチェーンを構成する企業 | 要求事項の概要に「インシデントへの対応」「インシデントからの復旧」を含み、実地審査でセキュリティインシデント対応手順を確認する |
| サイバーセキュリティ経営ガイドライン Ver3.0(経済産業省・IPA) | |
| 対象 | |
| 企業経営者全般 | |
| CSIRT(インシデント対応体制)に関する記述 | |
| 指示7:サプライチェーン全体のインシデントに対応可能な体制(CSIRT等)を整備し、実践的な演習を実施させる | |
| 地方公共団体における情報セキュリティポリシーに関するガイドライン(総務省) | |
| 対象 | |
| 地方公共団体 | |
| CSIRT(インシデント対応体制)に関する記述 | |
| CISOがインシデントに対処するための体制(CSIRT)を整備し、役割を明確化する | |
| 金融分野におけるサイバーセキュリティに関するガイドライン(金融庁) | |
| 対象 | |
| 金融機関等 | |
| CSIRT(インシデント対応体制)に関する記述 | |
| サイバーセキュリティ管理態勢の整備項目に、組織内CSIRT等の緊急時対応および早期警戒のための体制を含める | |
| サプライチェーン強化に向けたセキュリティ対策評価制度(経済産業省・IPA) | |
| 対象 | |
| サプライチェーンを構成する企業 | |
| CSIRT(インシデント対応体制)に関する記述 | |
| 要求事項の概要に「インシデントへの対応」「インシデントからの復旧」を含み、実地審査でセキュリティインシデント対応手順を確認する | |
参照元:独立行政法人情報処理推進機構(IPA)|指示7 インシデント発生時の緊急対応体制の整備
参照元:総務省|地方公共団体における情報セキュリティポリシーに関するガイドラインの概要
CSIRTの役割|平時と有事の活動、担当の分け方
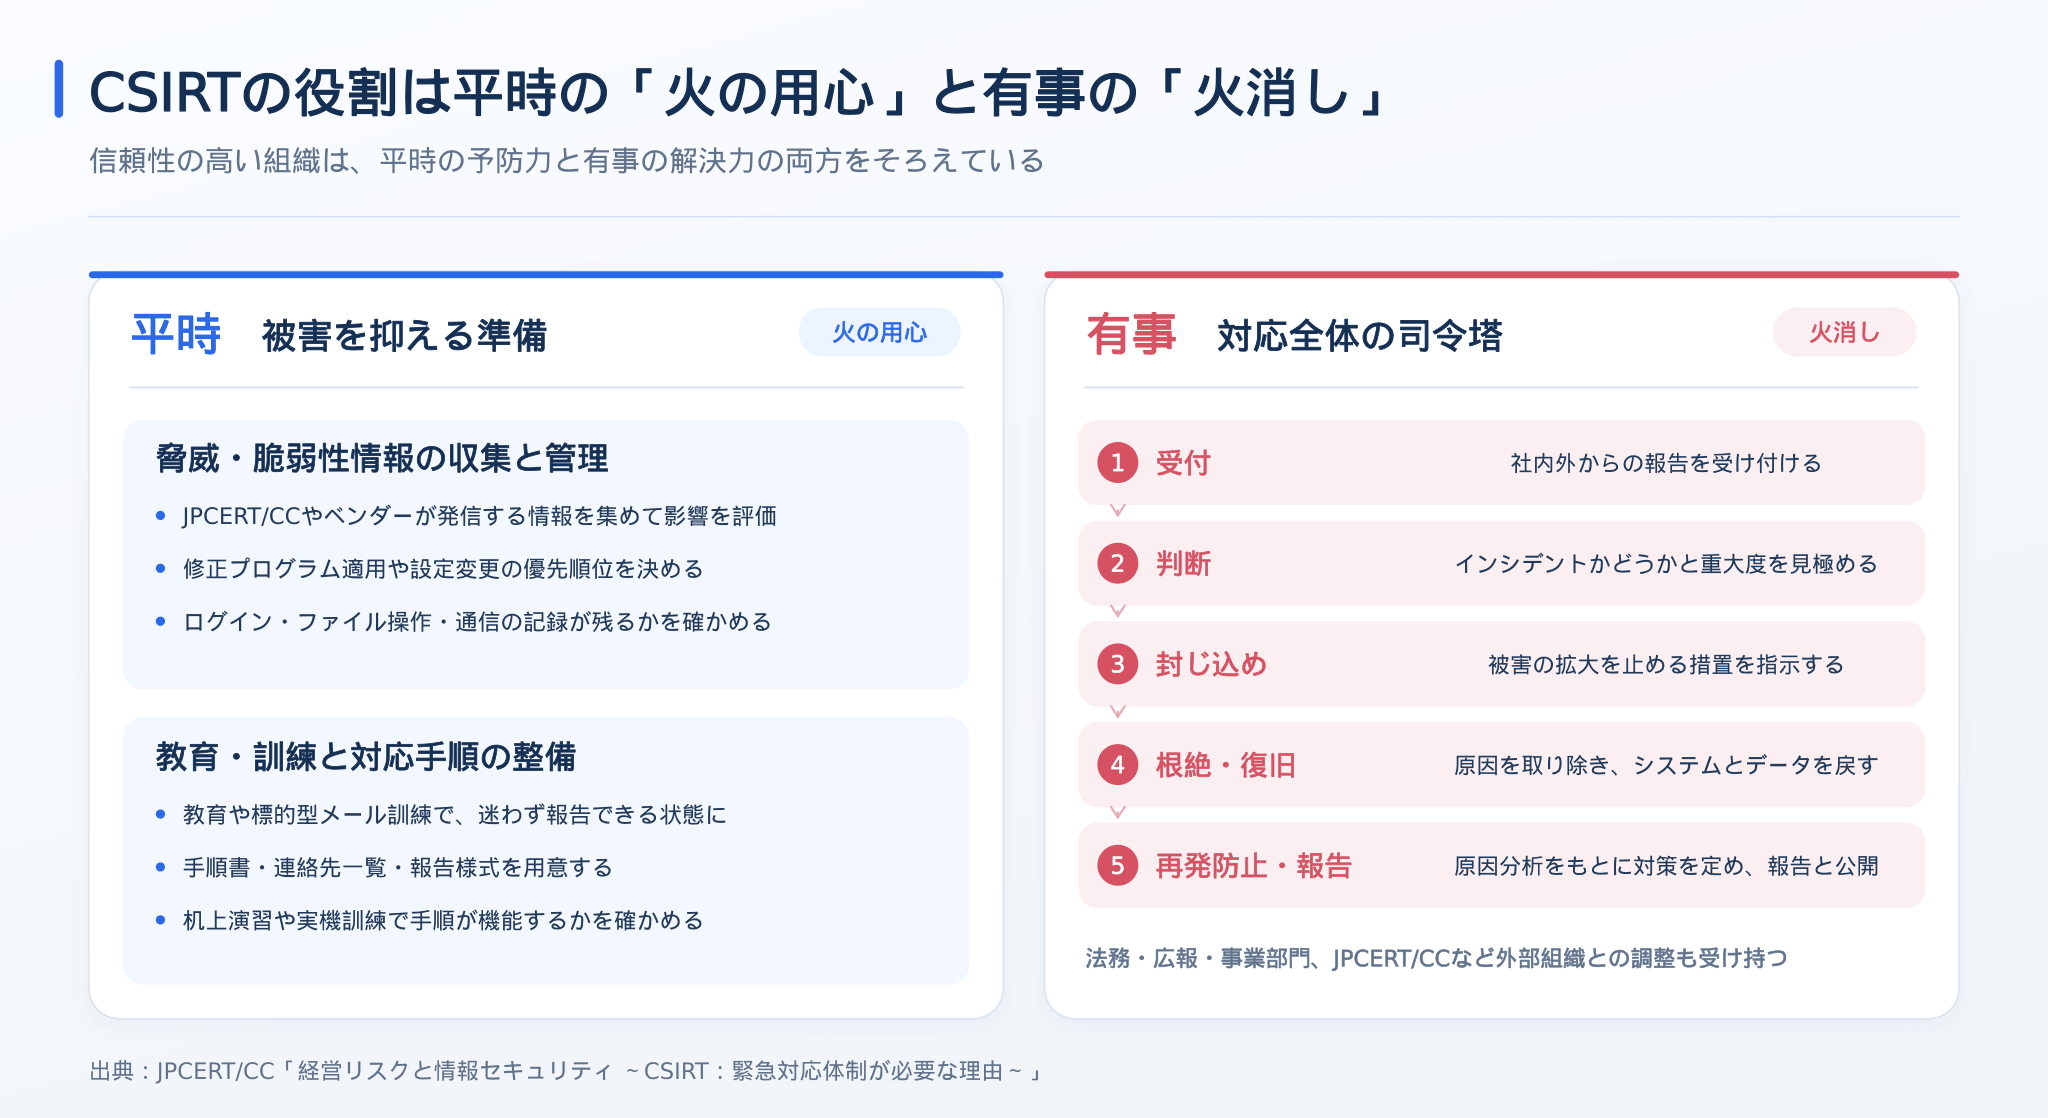
CSIRTの活動は、インシデントが起きていない平時と、発生した有事とで中身が変わります。平時は情報の収集や教育・訓練で被害を抑える準備を進め、有事は受付から復旧、報告までの対応全体を指揮します。
JPCERT/CCの資料が紹介する研究は、信頼性の高い組織の条件として、平時の予防力である「火の用心」と、有事の解決力である「火消し」の両方を挙げています。CSIRTには、この2つの力をそろえて備えることが求められます。
平時の活動①:脅威・脆弱性情報の収集と管理
平時のCSIRTは、JPCERT/CCやセキュリティベンダーなどが発信する脆弱性情報や攻撃予兆情報を集め、自社のシステムやソフトウェアへの影響を評価します。その評価をもとに、修正プログラムの適用や設定変更の優先順位を決める流れです。
他社で起きたインシデントの事例を自社の対策に生かし、必要に応じて社内へ注意喚起することも役割に含まれます。有事に影響範囲を特定できるよう、ログインやファイル操作、通信の記録が取得・保存されているかを平時のうちに確かめておかなければなりません。
平時の活動②:教育・訓練と対応手順の整備
インシデントの発生を抑えるには、従業員一人ひとりの意識も欠かせません。CSIRTは教育や標的型メール訓練を行い、異常に気づいた従業員が迷わず報告できる状態をつくります。あわせて対応手順書や連絡先一覧、報告様式を用意し、机上演習や実機を使った訓練で手順が機能するかを確かめます。
サイバーセキュリティ経営ガイドラインの指示7も実践的な演習を求めています。演習を怠ると担当者は緊急時に適切に動けず、特定の担当者に頼った体制は機能不全に陥りかねません。
参照元:独立行政法人情報処理推進機構(IPA)|指示7 インシデント発生時の緊急対応体制の整備
参照元:経済産業省・独立行政法人情報処理推進機構|サイバーセキュリティ経営ガイドライン Ver3.0
有事の活動:受付から復旧・再発防止と報告まで
有事のCSIRTは、社内外からの報告を受け付けると、まずインシデントかどうかと重大度を見極め、封じ込めへ進みます。続いて根絶と復旧を指揮し、原因分析をもとに再発防止策を定め、経営層や関係機関、顧客への報告と情報公開までを担います。
技術的な対処にとどまらず、法務・広報や事業部門との調整、JPCERT/CCなど外部組織との連携も受け持ち、対応全体の司令塔として機能します。段階ごとの報告先や深刻度の基準、個人データ漏えい時の報告義務は関連記事で確認してください。
CSIRTを構成する主な役割と担当
活動を確実に回すには、誰が何を担うかを決めておく必要があります。日本シーサート協議会の「CSIRT人材の定義と確保」は、CSIRTの役割を情報共有、情報収集・分析、インシデント対応などの機能ごとに定義しています。主な役割と担当する内容は下表のとおりです。
| 役割 | 主な担当内容 |
| コマンダー(CSIRT全体統括担当) | 平時と有事のCSIRT全体を統括し、必要に応じて連絡窓口の担当とともに経営者へ説明する |
| PoC(社内・社外の連絡担当) | 法務・広報・各事業部などの社内と、JPCERT/CC・警察・監督官庁などの社外との連絡窓口を担う |
| インシデントマネージャー(インシデント管理担当) | 集めた情報を全体統括へ共有し、処理担当へ対応を指示して状況を管理し、インシデントレポートを記録する |
| トリアージ担当(優先順位選定担当) | 平時にシステム停止・再開の基準を準備し、有事には全体統括を支えながら対応の優先順位を決める |
| インシデントハンドラー(インシデント処理担当) | 発生しているインシデントに対応し、セキュリティベンダーを利用している場合はベンダーと連携する |
| リサーチャー/キュレーター(情報収集・分析担当) | アラートや脅威情報を集めて分析し、判断やトリアージに必要な情報をインシデント管理担当へ報告する |
| リーガルアドバイザー(リーガルアドバイス担当) | 法的な要求や法令の解釈について、法務部門とCSIRTの橋渡しを行う |
| 役割 |
| コマンダー(CSIRT全体統括担当) |
| 主な担当内容 |
| 平時と有事のCSIRT全体を統括し、必要に応じて連絡窓口の担当とともに経営者へ説明する |
| 役割 |
| PoC(社内・社外の連絡担当) |
| 主な担当内容 |
| 法務・広報・各事業部などの社内と、JPCERT/CC・警察・監督官庁などの社外との連絡窓口を担う |
| 役割 |
| インシデントマネージャー(インシデント管理担当) |
| 主な担当内容 |
| 集めた情報を全体統括へ共有し、処理担当へ対応を指示して状況を管理し、インシデントレポートを記録する |
| 役割 |
| トリアージ担当(優先順位選定担当) |
| 主な担当内容 |
| 平時にシステム停止・再開の基準を準備し、有事には全体統括を支えながら対応の優先順位を決める |
| 役割 |
| インシデントハンドラー(インシデント処理担当) |
| 主な担当内容 |
| 発生しているインシデントに対応し、セキュリティベンダーを利用している場合はベンダーと連携する |
| 役割 |
| リサーチャー/キュレーター(情報収集・分析担当) |
| 主な担当内容 |
| アラートや脅威情報を集めて分析し、判断やトリアージに必要な情報をインシデント管理担当へ報告する |
| 役割 |
| リーガルアドバイザー(リーガルアドバイス担当) |
| 主な担当内容 |
| 法的な要求や法令の解釈について、法務部門とCSIRTの橋渡しを行う |
すべての役割に専任者を置く必要はありません。同資料は兼任できる役割の組み合わせも例示しており、全体統括・連絡窓口・トリアージを1つのグループで兼ねる形などが示されています。少人数で始める場合は、役割に抜けがないかを確かめる一覧として活用できます。
CSIRTの構築モデルと自社に合う形態の選び方
CSIRTの形は一つではなく、組織の規模やリスク、確保できる人員によって適した体制が変わります。検討の軸は、組織内にどのような形で置くかという実装モデルと、機能を自社と外部でどう分担するかという運用形態の2つです。
専任者を置けない企業でも、兼任の体制から小さく始めて段階的に広げる道があります。自社に合う形態は、既存の組織構造と人員の制約から逆算すれば選びやすくなります。
JPCERT/CCが示すCSIRTの実装モデルと体制図
JPCERT/CCはCSIRTの実装形態を、IT部門が兼任する「セキュリティチーム」、各部門の要員を1人の責任者が統括する「分散型」、独立組織の「集中型」、両者を組み合わせた「統合型」、グループ各社を支援する「調整役」の5つに分けています。
日本シーサート協議会のスタータキットも部門内・バーチャル組織・独立組織の3モデルを示し、体制図には連携する全部門と外部組織まで書くよう求めています。設置しやすいモデルほど対応の幅は狭くなるため、リスクや目的、組織構造、リソースに合わせた選択が欠かせません。
| 実装モデル | 体制の特徴 | 向いている状況・留意点 |
| セキュリティチーム | 既存のIT部門やセキュリティ担当がほぼそのまま兼任し、発生時に対応チームを結成 | 設置のコストと手間が最も少ない。既存業務との調整で対応が限定的になりやすい |
| 分散型CSIRT | 各部門の要員を専任・兼任でCSIRT要員に指定し、1人の責任者が全体を統括・調整 | 部門ごとの事情を踏まえた対応ができる。外部との窓口は責任者に一本化する |
| 集中型CSIRT | 独立した正式な組織として専属要員を中心に構成 | 全インシデント対応の責任を持ち経営層への報告義務を伴う。要員確保が課題 |
| 統合(分散/集中)型CSIRT | 中央の統括機能と下位組織の兼任要員を組み合わせる | インシデント対応を優先する組織に妥当。組織全体に体制を整えるため要員不足に陥る可能性 |
| 調整役CSIRT | 親会社のCSIRTがグループ各社のCSIRTを支援・牽引し、情報の調整・流通を主務とする | 企業グループの統括に向く。インシデント対応の実務作業は少ない |
| セキュリティチーム | |
| 体制の特徴 | |
| 既存のIT部門やセキュリティ担当がほぼそのまま兼任し、発生時に対応チームを結成 | |
| 向いている状況・留意点 | |
| 設置のコストと手間が最も少ない。既存業務との調整で対応が限定的になりやすい | |
| 分散型CSIRT | |
| 体制の特徴 | |
| 各部門の要員を専任・兼任でCSIRT要員に指定し、1人の責任者が全体を統括・調整 | |
| 向いている状況・留意点 | |
| 部門ごとの事情を踏まえた対応ができる。外部との窓口は責任者に一本化する | |
| 集中型CSIRT | |
| 体制の特徴 | |
| 独立した正式な組織として専属要員を中心に構成 | |
| 向いている状況・留意点 | |
| 全インシデント対応の責任を持ち経営層への報告義務を伴う。要員確保が課題 | |
| 統合(分散/集中)型CSIRT | |
| 体制の特徴 | |
| 中央の統括機能と下位組織の兼任要員を組み合わせる | |
| 向いている状況・留意点 | |
| インシデント対応を優先する組織に妥当。組織全体に体制を整えるため要員不足に陥る可能性 | |
| 調整役CSIRT | |
| 体制の特徴 | |
| 親会社のCSIRTがグループ各社のCSIRTを支援・牽引し、情報の調整・流通を主務とする | |
| 向いている状況・留意点 | |
| 企業グループの統括に向く。インシデント対応の実務作業は少ない | |
参照元:一般社団法人JPCERTコーディネーションセンター|経営リスクと情報セキュリティ ~CSIRT:緊急対応体制が必要な理由~
参照元:一般社団法人日本シーサート協議会|CSIRTスタータキット V3
内製・外部委託・ハイブリッドの比較
CSIRTの機能は、すべてを自社で担う内製、監視や分析を外部に委ねる外部委託、判断と調整を自社に残して実動を外部に任せるハイブリッドの3形態で実現できます。先に触れたとおり、監視や証拠を調べるフォレンジックは委託に向く一方、業務を止める判断や社内の調整、対外的な説明は自社にしか担えません。
費用は専任人員の数と育成期間、委託範囲、システム投資の有無で変わり、多くの企業ではハイブリッドが現実の選択肢です。委託先との役割分担と連絡経路を平時に決めておかないと、有事に責任の所在が曖昧になります。
| 形態 | 自社に残す機能 | 人員・費用の特徴 | 向いている企業 |
| 内製 | 監視・分析から判断・調整・説明まで全機能 | 専門人材の採用・育成に時間と費用がかかる。社内にノウハウが蓄積する | セキュリティ投資の予算と人材を確保でき、機密情報の重要度が高い企業 |
| 外部委託 | 業務停止の判断、社外への公表など委託できない機能のみ | 短期間で専門性を確保できる。自社の業務事情の理解に時間を要する | セキュリティ専任者を確保できない企業 |
| ハイブリッド | 判断・指揮・社内外の調整(司令塔機能) | 外部の監視・分析を活用しつつ自社の統制を効かせる。役割分担の明文化が前提 | 専任を少数しか置けないが、判断を自社で行いたい企業 |
| 形態 |
| 内製 |
| 自社に残す機能 |
| 監視・分析から判断・調整・説明まで全機能 |
| 人員・費用の特徴 |
| 専門人材の採用・育成に時間と費用がかかる。社内にノウハウが蓄積する |
| 向いている企業 |
| セキュリティ投資の予算と人材を確保でき、機密情報の重要度が高い企業 |
| 形態 |
| 外部委託 |
| 自社に残す機能 |
| 業務停止の判断、社外への公表など委託できない機能のみ |
| 人員・費用の特徴 |
| 短期間で専門性を確保できる。自社の業務事情の理解に時間を要する |
| 向いている企業 |
| セキュリティ専任者を確保できない企業 |
| 形態 |
| ハイブリッド |
| 自社に残す機能 |
| 判断・指揮・社内外の調整(司令塔機能) |
| 人員・費用の特徴 |
| 外部の監視・分析を活用しつつ自社の統制を効かせる。役割分担の明文化が前提 |
| 向いている企業 |
| 専任を少数しか置けないが、判断を自社で行いたい企業 |
参照元:一般社団法人日本シーサート協議会|CSIRTスタータキット V3
参照元:一般社団法人JPCERTコーディネーションセンター|経営リスクと情報セキュリティ ~CSIRT:緊急対応体制が必要な理由~
専任を置けない企業が兼任から始める順序
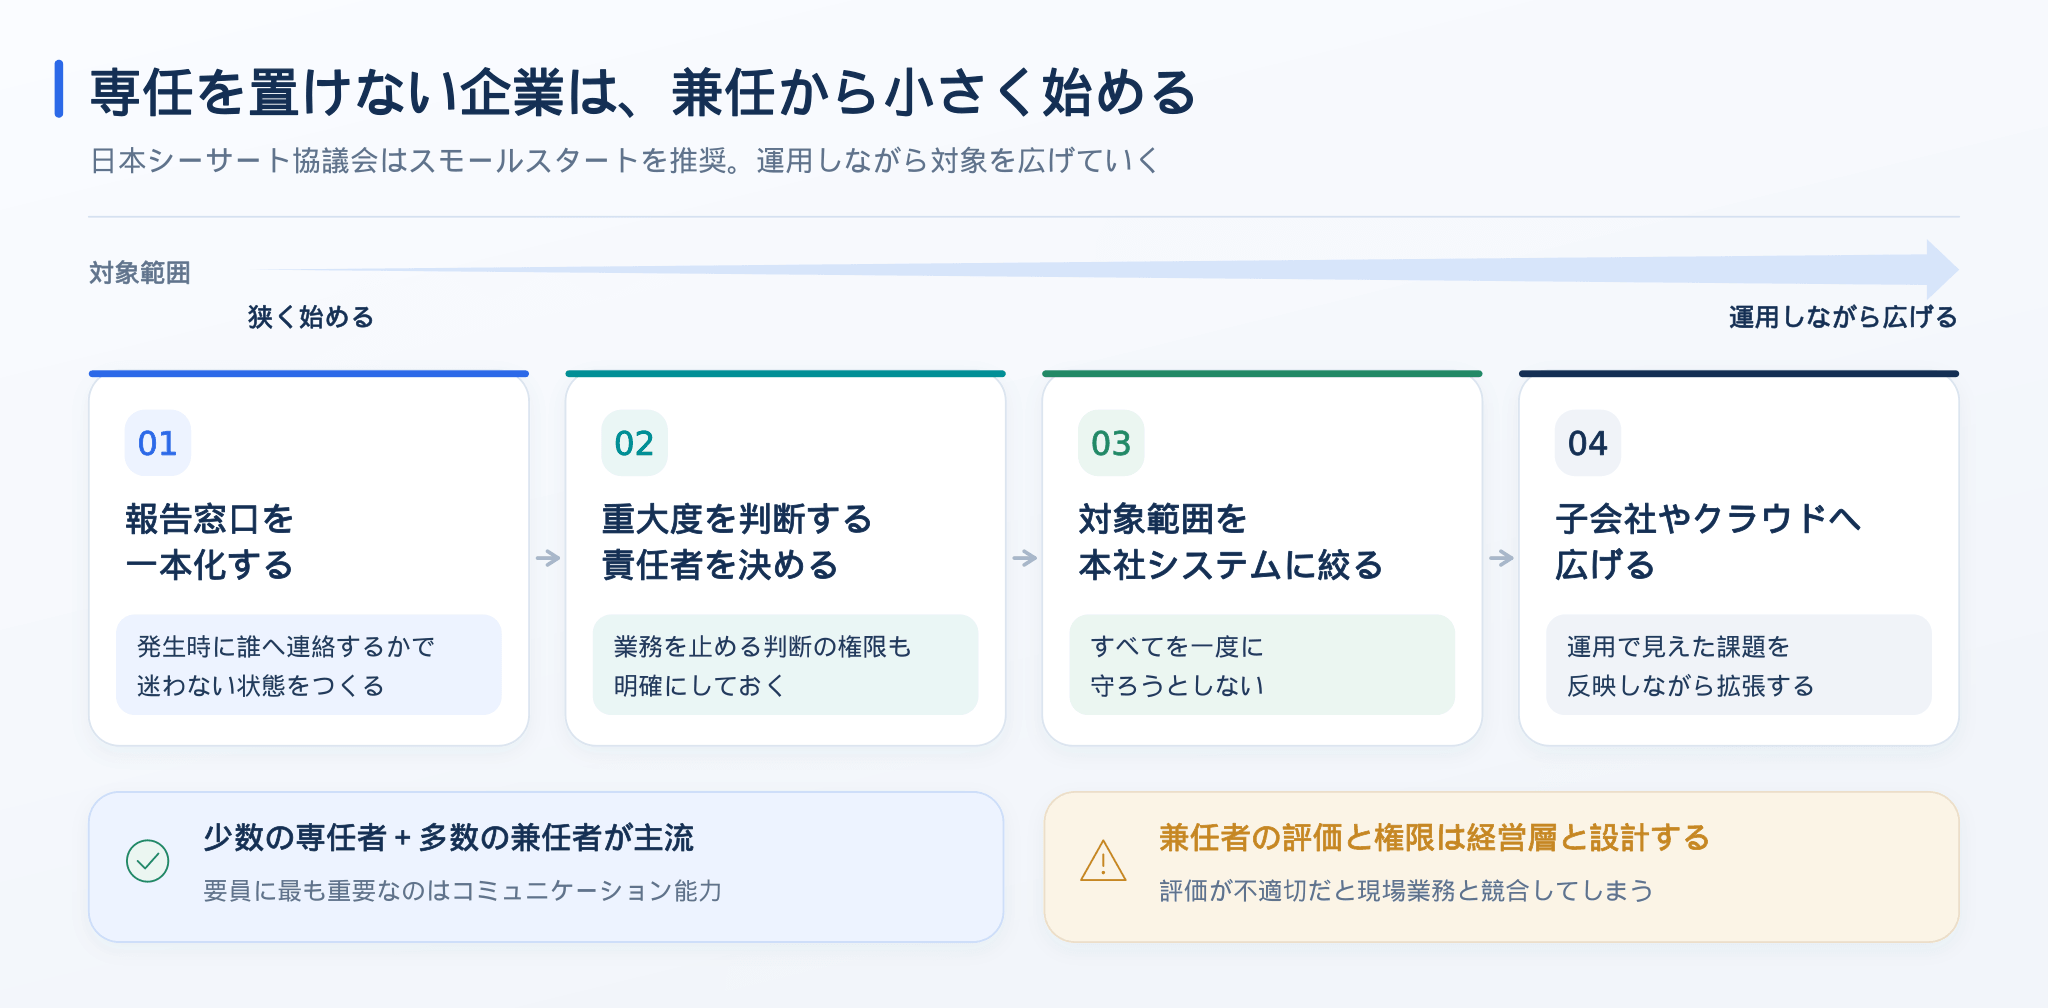
日本シーサート協議会のスタータキットは、スモールスタートでまずインシデント対応の検討から始めるよう勧めています。兼任で始めるなら、報告窓口の一本化、重大度を判断する責任者の決定、対象範囲の本社システムへの絞り込み、運用しながら子会社やクラウドへ広げる順で進めると無理がありません。
JPCERT/CCは、要員に最も重要なのはコミュニケーション能力で、少数の専任者と多数の兼任者の構成が主流だとしています。兼任者の評価が不適切だと現場業務と競合するため、人事評価と権限の付与は経営層とともに設計します。
参照元:一般社団法人JPCERTコーディネーションセンター|経営リスクと情報セキュリティ ~CSIRT:緊急対応体制が必要な理由~
CSIRTを構築する6つのステップ
CSIRTの構築は、日本シーサート協議会が2025年10月に公開した「CSIRTスタータキット V3」のSTEP 0〜5に沿って進めると、抜け漏れを防げます。
STEP 0〜3が体制をつくる構築フェーズ、STEP 4〜5が体制を回す運用フェーズにあたり、各ステップの内容は下表のとおりです。
| ステップ | 行うこと | 決めておく事項 |
| STEP 0 構築プロジェクトの立ち上げ | 構築を目的としたプロジェクトを立ち上げ、コアメンバー・ステークホルダー・関連部門を定義する | 構築のきっかけと目標、スケジュール、プロジェクト内の意思決定フロー |
| STEP 1 情報収集と現状把握 | 既存のセキュリティポリシー、インシデント対応フロー、ログ管理状況、検知システムなどを収集し、現状(AS-IS)と目指す姿(TO-BE)を明確にする | 業務を止める判断の権限を誰が持っているか、過去のインシデント対応の良かった点と悪かった点 |
| STEP 2 CSIRT企画立案 | CSIRTの名称・ミッション・体制・権限・サービス・対象範囲を定義し、対応フローや広報方針、外部委託の範囲を検討する | 封じ込めの実施判断の権限の所在、経営層へのエスカレーションパス、トリアージ基準 |
| STEP 3 CSIRT構築 | CSIRT記述書を作成して経営層の承認を得、手順書・連絡先一覧を整備し、人的・システム・トレーニングのリソースを調達する | 正式な組織としての発足時期、必要な予算とシステム |
| STEP 4 CSIRT運用 | 運用開始を組織内に周知し、社外との連携体制を確立し、活動レポートを作成する | 報告先と周知の方法、レポートの頻度 |
| STEP 5 CSIRT再検討 | 運用で見えた課題を短期・中長期の観点で再検討し、サービスや対象範囲の拡張を計画する | 見直しの時期と評価の観点 |
| STEP 0 構築プロジェクトの立ち上げ | |
| 行うこと | |
| 構築を目的としたプロジェクトを立ち上げ、コアメンバー・ステークホルダー・関連部門を定義する | |
| 決めておく事項 | |
| 構築のきっかけと目標、スケジュール、プロジェクト内の意思決定フロー | |
| STEP 1 情報収集と現状把握 | |
| 行うこと | |
| 既存のセキュリティポリシー、インシデント対応フロー、ログ管理状況、検知システムなどを収集し、現状(AS-IS)と目指す姿(TO-BE)を明確にする | |
| 決めておく事項 | |
| 業務を止める判断の権限を誰が持っているか、過去のインシデント対応の良かった点と悪かった点 | |
| STEP 2 CSIRT企画立案 | |
| 行うこと | |
| CSIRTの名称・ミッション・体制・権限・サービス・対象範囲を定義し、対応フローや広報方針、外部委託の範囲を検討する | |
| 決めておく事項 | |
| 封じ込めの実施判断の権限の所在、経営層へのエスカレーションパス、トリアージ基準 | |
| STEP 3 CSIRT構築 | |
| 行うこと | |
| CSIRT記述書を作成して経営層の承認を得、手順書・連絡先一覧を整備し、人的・システム・トレーニングのリソースを調達する | |
| 決めておく事項 | |
| 正式な組織としての発足時期、必要な予算とシステム | |
| STEP 4 CSIRT運用 | |
| 行うこと | |
| 運用開始を組織内に周知し、社外との連携体制を確立し、活動レポートを作成する | |
| 決めておく事項 | |
| 報告先と周知の方法、レポートの頻度 | |
| STEP 5 CSIRT再検討 | |
| 行うこと | |
| 運用で見えた課題を短期・中長期の観点で再検討し、サービスや対象範囲の拡張を計画する | |
| 決めておく事項 | |
| 見直しの時期と評価の観点 | |
スタータキットは、順番どおりに完璧に仕上げる必要はなく、先に進めない検討事項は課題として残してまず始めるよう勧めています。ただし、IT分野の調査会社ガートナージャパンが2023年2月に国内の従業員300人以上の組織へ行った調査では、CSIRTを設置する企業は56%あるものの、その67%が迅速な対応に自信がないと答えました。
形骸化を防ぐには、経営層の承認を得た正式なプロジェクトとして始め、活動範囲と権限を文書にし、運用後も演習と再検討を繰り返さなければなりません。
参照元:一般社団法人日本シーサート協議会|CSIRTスタータキット V3
参照元:ガートナージャパン株式会社|Gartner、インシデント・レスポンスの強化に向けて企業が押さえておくべき重要事項を発表
自社のCSIRT体制を点検するチェックリスト
構築の途中でも運用を始めた後でも、体制に抜けがないかは次の10項目で確かめられます。当てはまらない項目が、次に手をつけるべき課題です。
- ●インシデントの報告窓口が一本化され、従業員に周知されているか
- ●インシデントかどうかと重大度を判断する責任者が決まっているか
- ●ネットワーク切断やシステム停止を判断する権限者が明確になっているか
- ●経営層へエスカレーションする基準と経路が定められているか
- ●対応手順書、連絡先一覧、報告様式が最新の状態で用意されているか
- ●CSIRTが対象とする組織とシステムの範囲が決まっているか
- ●外部委託先との役割分担と連絡経路が文書で取り決められているか
- ●ログイン、ファイル操作、通信の記録が取得され、必要な期間保存されているか
- ●バックアップや世代管理から、ファイルを感染前の状態へ戻せるか
- ●机上演習や実機を使った訓練を定期的に行い、結果を手順に反映しているか
とくにファイル操作の記録と復元の手段は、平時に確かめておかなければ有事に取り戻せません。次章では、この2つを支えるDirectCloudの機能を紹介します。
CSIRTの活動を支えるDirectCloudの機能
平時の活動①で触れたとおり、有事に影響範囲を特定するには、ファイル操作の記録が残っていることが前提になります。しかし、共通アカウントで運用していたり、ファイルサーバーの標準機能に頼っていたりすると、誰がどのファイルに何をしたかまで追えないことがあります。警察庁によると、ランサムウェアの攻撃者は復旧を妨げるためにバックアップも暗号化する場合が多く、最後にはログなどの痕跡も消去します。ファイル共有の基盤側に操作ログとファイルの世代を残しておけば、端末やサーバー上の痕跡が消されても、追跡と復元の手がかりを失わずに済みます。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について
この記録と復元を担うのが、ファイル共有の基盤です。DirectCloudは、操作ログの取得から外部ツールへの連携、証拠となるファイルの保持、感染前の状態への復元まで、CSIRTの平時と有事の活動を支える機能を提供しています。
CSIRTの主な活動と、それぞれを支えるDirectCloudの機能は下表のとおりです。
| CSIRTの活動 | DirectCloudの対応機能 | 詳しい解説 |
| 有事:影響範囲の特定(誰がどのファイルを扱ったか) | 250種類以上の操作ログ(管理者の操作ログはビジネスプラン以上) | 250種類以上の操作ログで影響範囲を特定できる |
| SOC・CSIRTの連携(検知と対応の分業) | API・ログエクスポートによる外部ツール連携(DirectCloud 監査) | ログをSIEMなど外部ツールへ連携できる |
| 有事:証拠保全、平時:アクセス権の点検 | 削除ファイルの保持、退職者ログ・ファイルの検閲、アクセス権の棚卸し(DirectCloud 監査) | 削除済みファイルと退職者のログを保持して証拠を保全できる |
| 有事:復旧 | バージョン管理による復元、ランサムウェア対策(全プラン標準) | 感染前の世代へ復元して復旧を短縮できる |
| 有事:影響範囲の特定(誰がどのファイルを扱ったか) | |
| DirectCloudの対応機能 | |
| 250種類以上の操作ログ(管理者の操作ログはビジネスプラン以上) | |
| 詳しい解説 | |
| 250種類以上の操作ログで影響範囲を特定できる | |
| SOC・CSIRTの連携(検知と対応の分業) | |
| DirectCloudの対応機能 | |
| API・ログエクスポートによる外部ツール連携(DirectCloud 監査) | |
| 詳しい解説 | |
| ログをSIEMなど外部ツールへ連携できる | |
| 有事:証拠保全、平時:アクセス権の点検 | |
| DirectCloudの対応機能 | |
| 削除ファイルの保持、退職者ログ・ファイルの検閲、アクセス権の棚卸し(DirectCloud 監査) | |
| 詳しい解説 | |
| 削除済みファイルと退職者のログを保持して証拠を保全できる | |
| 有事:復旧 | |
| DirectCloudの対応機能 | |
| バージョン管理による復元、ランサムウェア対策(全プラン標準) | |
| 詳しい解説 | |
| 感染前の世代へ復元して復旧を短縮できる | |
250種類以上の操作ログで影響範囲を特定できる
DirectCloudでは、ログインやファイルの操作・送受信、共有リンクの作成など、管理者の操作を含む250種類以上の操作ログを取得できます。有事にはCSIRTがこのログをたどって、どのファイルが誰の手に渡ったかを確かめられるため、経営層への報告や取引先への説明に裏づけを添えられます。
ユーザーごとのファイルの持ち出しログも確認でき、内部不正が疑われる場面の調査にもお使いいただけます。条件で絞り込んだログはCSVで書き出せるため、報告資料にも添えやすくなります。なお、管理者の操作ログはビジネスプラン以上でご利用いただけます。ログの保存期間は、スタンダード/アドバンスドプランで最新の3年分、ビジネスプラン以上で最新の7年分です。
参照元:DirectCloud|業界随一250種類以上のログ監視
ログをSIEMなど外部ツールへ連携できる
DirectCloud 監査で取得した操作ログは、APIやログエクスポートを通じて外部ツールへ連携でき、既存のセキュリティ運用や監査の基盤と組み合わせてお使いいただけます。
SOCが監視するログにファイル共有基盤の操作ログが加わると、どのファイルで異常が起きたかという情報をSOCからCSIRTへ引き渡せます。連携の詳細は、当社営業担当までお問い合わせください。なお、DirectCloud 監査はエンタープライズ以上のプランで標準提供しています。
参照元:DirectCloud|DirectCloud 監査
削除済みファイルと退職者のログを保持して証拠を保全できる
ゴミ箱へ移動したファイルも完全には削除せずに保持しているため、インシデントの後に証拠が消されても、監査時に中身を検閲できます。在籍していない退職者の操作ログや保存ファイル、管理者の操作ログも確認でき、退職者による持ち出しや管理者権限の悪用が疑われる場合の調査に役立ちます。
平時には、設定中のアクセス権をエクスポートして状況を確かめ、インポートで更新できるため、CSIRTが行う権限の棚卸しの手間を減らせます。
参照元:DirectCloud|DirectCloud 監査
感染前の世代へ復元して復旧を短縮できる
DirectCloudは全プランにランサムウェア対策を標準で提供しています。Windowsのエクスプローラーから使うDirectCloudドライブでは、ランサムウェアの異常な動作を検知・遮断して暗号化の進行を防ぎます。
万が一ファイルが暗号化されても、バージョン管理機能で暗号化前の世代へ戻せます。ただし、原因を取り除かずに復元すると再び被害を受けるおそれがあるため、CSIRTは復旧手順の中で原因への対応を確かめてから復元機能を使う必要があります。
インシデントの追跡・復旧体制を整えた企業の事例
ここまで取り上げたCSIRTの活動のうち、影響範囲の追跡や権限の把握、ランサムウェアからの復旧は、日々のファイル管理の基盤に大きく左右されます。操作ログが残らない、権限の設定内容を誰も把握していない、ファイルを戻す作業に手間がかかるといった状態では、有事のCSIRTが素早く動けません。
DirectCloudをご利用いただいている企業のうち、こうした課題を抱えていた3社の事例を、導入前の課題と導入後の成果に分けて紹介します。
操作ログが残らず追跡できない状態から追跡性を確保した事例
東ソー情報システム株式会社様は、システム開発やネットワーク構築を手がける企業です。以前のオンラインストレージではユーザーがファイルに行った操作のログを取得できず、共通アカウントも使われていたため、有事に誰が何をしたかを追えない状態でした。
DirectCloudの導入後は、250種類以上の操作ログにより、インシデント発生時の追跡性を確保できました。高い可用性によって、データ消失のリスクも大幅に下がっています。
権限のブラックボックス化を解消し統制を強化した事例
ビルメンテナンスや不動産管理を手がけるトーセイ・コミュニティ株式会社様では、ファイルサーバーの導入当時の管理者が退職し、権限設定がブラックボックス化していました。Windows Server標準のログ機能では、誰がどのファイルにどのような操作をしたかまで把握できていませんでした。
DirectCloudへの移行後は、フォルダへのアクセス権やファイル操作の権限をユーザーごとに容易に把握できるようになりました。250種類以上の操作ログ取得機能により、内部統制も大幅に強化されています。
ランサムウェア対策とリストアの負担を軽減した事例
ランサムウェア対策に苦慮していたのが、清酒「菊正宗」などを製造販売する菊正宗酒造株式会社様です。オンプレミスのファイルサーバーでは対策を自社で進める負担が大きく、バックアップは取っていたものの、個々のファイルを戻すリストア作業も煩雑でした。
DirectCloudの導入後は、ランサムウェアなどのウイルス対策が容易になり、業務効率が向上しています。データをDirectCloudに集約したことで、ファイル単位のリストアにかかる工数も削減できました。
CSIRTに関するよくある質問
CSIRTの設置や見直しを進めると、担当者に必要な資格や研修の受け方、外部コミュニティとの関わり方、構築に使える資料など、実務に近い疑問が出てきます。
いずれも、専任者を置けない企業が兼任で体制を始める際にも押さえておきたい内容です。立ち上げの場面でよく寄せられる6つの質問に、公的機関や業界団体の情報をもとに回答します。
CSIRTのメンバーに役立つ資格はありますか?
代表的な国家資格に、情報処理安全確保支援士(登録セキスペ)があります。経済産業省が所管し、IPAが試験と登録を担う制度で、試験合格後に登録するとこの名称を用いて活動できます。登録者には定期的な講習の受講と、業務上知り得た秘密の保持が義務づけられています。
ただし資格は必須ではなく、先に触れたとおりCSIRTではコミュニケーションや調整の能力も重視されるため、資格の有無だけで人を選ばない姿勢が求められます。
CSIRT向けの研修や訓練はどこで受けられますか?
日本シーサート協議会のスタータキットは、CSIRTのトレーニングを、組織内のルールや手順を身につける内部トレーニング、専門知識を学ぶ外部トレーニング、円滑な連携のためのコミュニケーショントレーニングの3つに分けています。
外部トレーニングは、セキュリティベンダーや業界団体が提供する研修・演習を利用するのが主な方法です。研修計画を立てる際は、同協議会が役割ごとに必要なスキルをまとめた「CSIRT人材の定義と確保」を参照できます。
参照元:一般社団法人日本シーサート協議会|CSIRTスタータキット V3
日本シーサート協議会(NCA)に加盟するメリットは何ですか?
日本シーサート協議会は、国内のCSIRTが連携するコミュニティです。2007年に6チームで発足し、現在は500以上の組織が加盟しています。加盟すると、他組織のCSIRTから脅威情報やインシデント事例を得られるほか、自社の解析結果を共有してほかの加盟組織に役立ててもらえます。
CSIRTとして名乗ることで、外部との情報交換や協力も進めやすくなります。加盟の条件や手続きは、同協議会の加盟案内で確認してください。
JPCERT/CCの「CSIRTマテリアル」とは何ですか?
CSIRTマテリアルは、JPCERT/CCが組織内CSIRTの構築を支援する目的で公開している一連の資料です。文書は構想・構築・運用の3つのフェーズに分けてまとめられています。
経営層にCSIRTの必要性を説明する資料のほか、構築活動のためのプロジェクト憲章やスコープ記述書などの様式も含まれ、自社の文書のひな形として活用できます。JPCERT/CCは、すべての組織が同じ形を目指す必要はないとしており、自社の状況に合わせて項目を選んで使えます。
参照元:一般社団法人JPCERTコーディネーションセンター|CSIRTマテリアル
CSIRTは何人で構成すればよいですか?
決まった人数はありません。内閣サイバーセキュリティセンター(NISC)が公開するxSIRTの資料によると、組織内CSIRTは、大きな組織では数名から十数名を配置する例が多い一方、ユーザー企業では他の業務と兼務する場合が多くみられます。各部署に対応力が備わっている企業ほど、CSIRTの規模は小さくて済みます。人数よりも、先に挙げた役割に抜けがないかを基準に考えることが大切です。
参照元:内閣サイバーセキュリティセンター(NISC)|xSIRT(Security Incident Response Team)について
中小企業にもCSIRTは必要ですか?
必要です。警察庁の調査では、2025年にランサムウェアの被害を受けた企業・団体のうち、中小企業が約6割を占めました。経済産業省とIPAのサイバーセキュリティ経営ガイドラインも、大企業に加えて中小企業(小規模事業者を除く)を対象としています。専任の部署を新設できなくても、報告窓口と判断する責任者を決めるところから始めれば、兼任の体制で初動を担えます。
まとめ
CSIRTは、サイバー攻撃を完全には防げない時代に、被害を小さく抑えて事業を守るための中心となる体制です。インシデントの報告件数は高い水準で続き、ガイドラインや取引先からも対応体制の整備が求められています。
こうした状況では、誰が判断し誰が動くかを平時から決めておくことが欠かせません。自社の規模や人員に合った形態を選び、兼任からでも小さく始めて演習と見直しを重ねれば、形だけで終わらない体制へと育てられます。あわせて、影響範囲をたどれる記録と元に戻せるデータを整えておくことが、有事の判断と復旧を速く進めることにつながります。
DirectCloudは、250種類以上の操作ログの取得やランサムウェア対策、バージョン管理による感染前の世代への復元を備えた法人向けクラウドストレージです。CSIRTが有事に必要とする追跡と復旧の土台を、ファイル共有の基盤から整えられます。兼任の体制でも、有事に影響範囲をたどり、ファイルを戻す手間を減らせるため、CSIRTの設置や見直しを検討しているご担当者様は、ぜひお問い合わせください。
- タグ:
- セキュリティ