
内部不正対策とは?基本5原則と進め方、退職者の持ち出しを防ぐ方法を解説
退職者のアカウントや過剰なアクセス権限が残っていると、正当な権限を使った情報の持ち出しを見逃すおそれがあります。内部不正への備えには、技術的な制限と人事・運用の手順を組み合わせることが必要です。
本記事ではIPAの基本5原則をもとに、権限・ログ・持ち出しの管理と退職時の確認項目、対策を進める4ステップを解説します。
- ●内部不正の定義・発生の背景と、防止の基本5原則
- ●アクセス権限・操作ログ・持ち出し経路を管理する方法
- ●退職時に確認する返却・消去・ID停止の手順
- ●対策を進める4ステップと、DirectCloudで支援できる範囲
 目次
- 1. 内部不正対策とは?
- 2. 内部不正が起きる要因と対策が難しい理由
- 3. 内部不正の代表的な事例
- 4. 内部不正防止の基本5原則とは?
- 5. 内部不正を防ぐ仕組みと具体的な対策
- 6. 内部不正対策の進め方
- 7. DirectCloudで実現する内部不正対策
- 8. DirectCloudの導入で権限とログ管理を見直した事例
- 9. よくある質問
- 10. まとめ
内部不正対策とは?
内部不正対策とは、組織の内部者による重要情報の持ち出しなどを防ぎ、早期発見と被害の拡大防止に備える取り組みです。
独立行政法人情報処理推進機構(IPA)の「組織における内部不正防止ガイドライン」は、守る対象を組織が管理する情報と情報システムと定めています。
対策は大きく技術・人・組織の3つの柱に分かれ、本記事では次の章で扱います。
| 対策の柱 | 主な取り組み | 詳しく扱う章 |
| 技術的対策 | アクセス権限の最小化、操作ログの記録と確認、持ち出し経路の制限 | 内部不正を防ぐ仕組みと具体的な対策 |
| 人的対策 | 退職時の権限削除と返却確認、規程の整備、教育の繰り返し | 内部不正を防ぐ仕組みと具体的な対策 |
| 組織的対策 | 経営者による基本方針と体制、重要情報の格付け、現状の点検と定期的な見直し | 内部不正対策の進め方 |
内部不正の定義と対象になる行為
IPAのガイドラインでは、内部不正とは内部者が重要情報や情報システムを窃取・持ち出し・漏えい・消去・破壊する行為で、違法行為に限らず内部規程違反も含みます。退職後に在職中の情報を漏らす行為も対象です。
内部者とは、役員や従業員、派遣社員などの役職員と、その立場にあった退職者のうち、情報へのアクセス権限を持つ人などを指します。たとえば経理担当者が規程に反し、契約書を個人のクラウドストレージに保存する行為も含まれます。
内部不正による情報漏えいの発生状況
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの「内部不正による情報漏えい等」が7位となり、2016年から11年連続の選出です。また、「企業における営業秘密管理に関する実態調査2024」では、回答者1,200人の35.5%が過去5年以内の営業秘密の漏えいを認識していました。調査は2025年1月23日〜31日にウェブアンケートで実施されています。2020年度調査の5.2%とは調査方法が異なるため、割合を単純比較することはできません。
漏えいを認識している回答者426人の漏えいルート(複数回答)では、外部からのサイバー攻撃等が36.6%で最多でした。現職従業員等のルール不徹底32.6%、金銭目的等の動機による漏えい31.5%、誤操作・誤認等25.4%、中途退職者による漏えい17.8%と、社内や退職者に関わるルートも挙がっています。意図的な持ち出しだけでなく、ルール違反や誤操作を含めた対策が必要です。
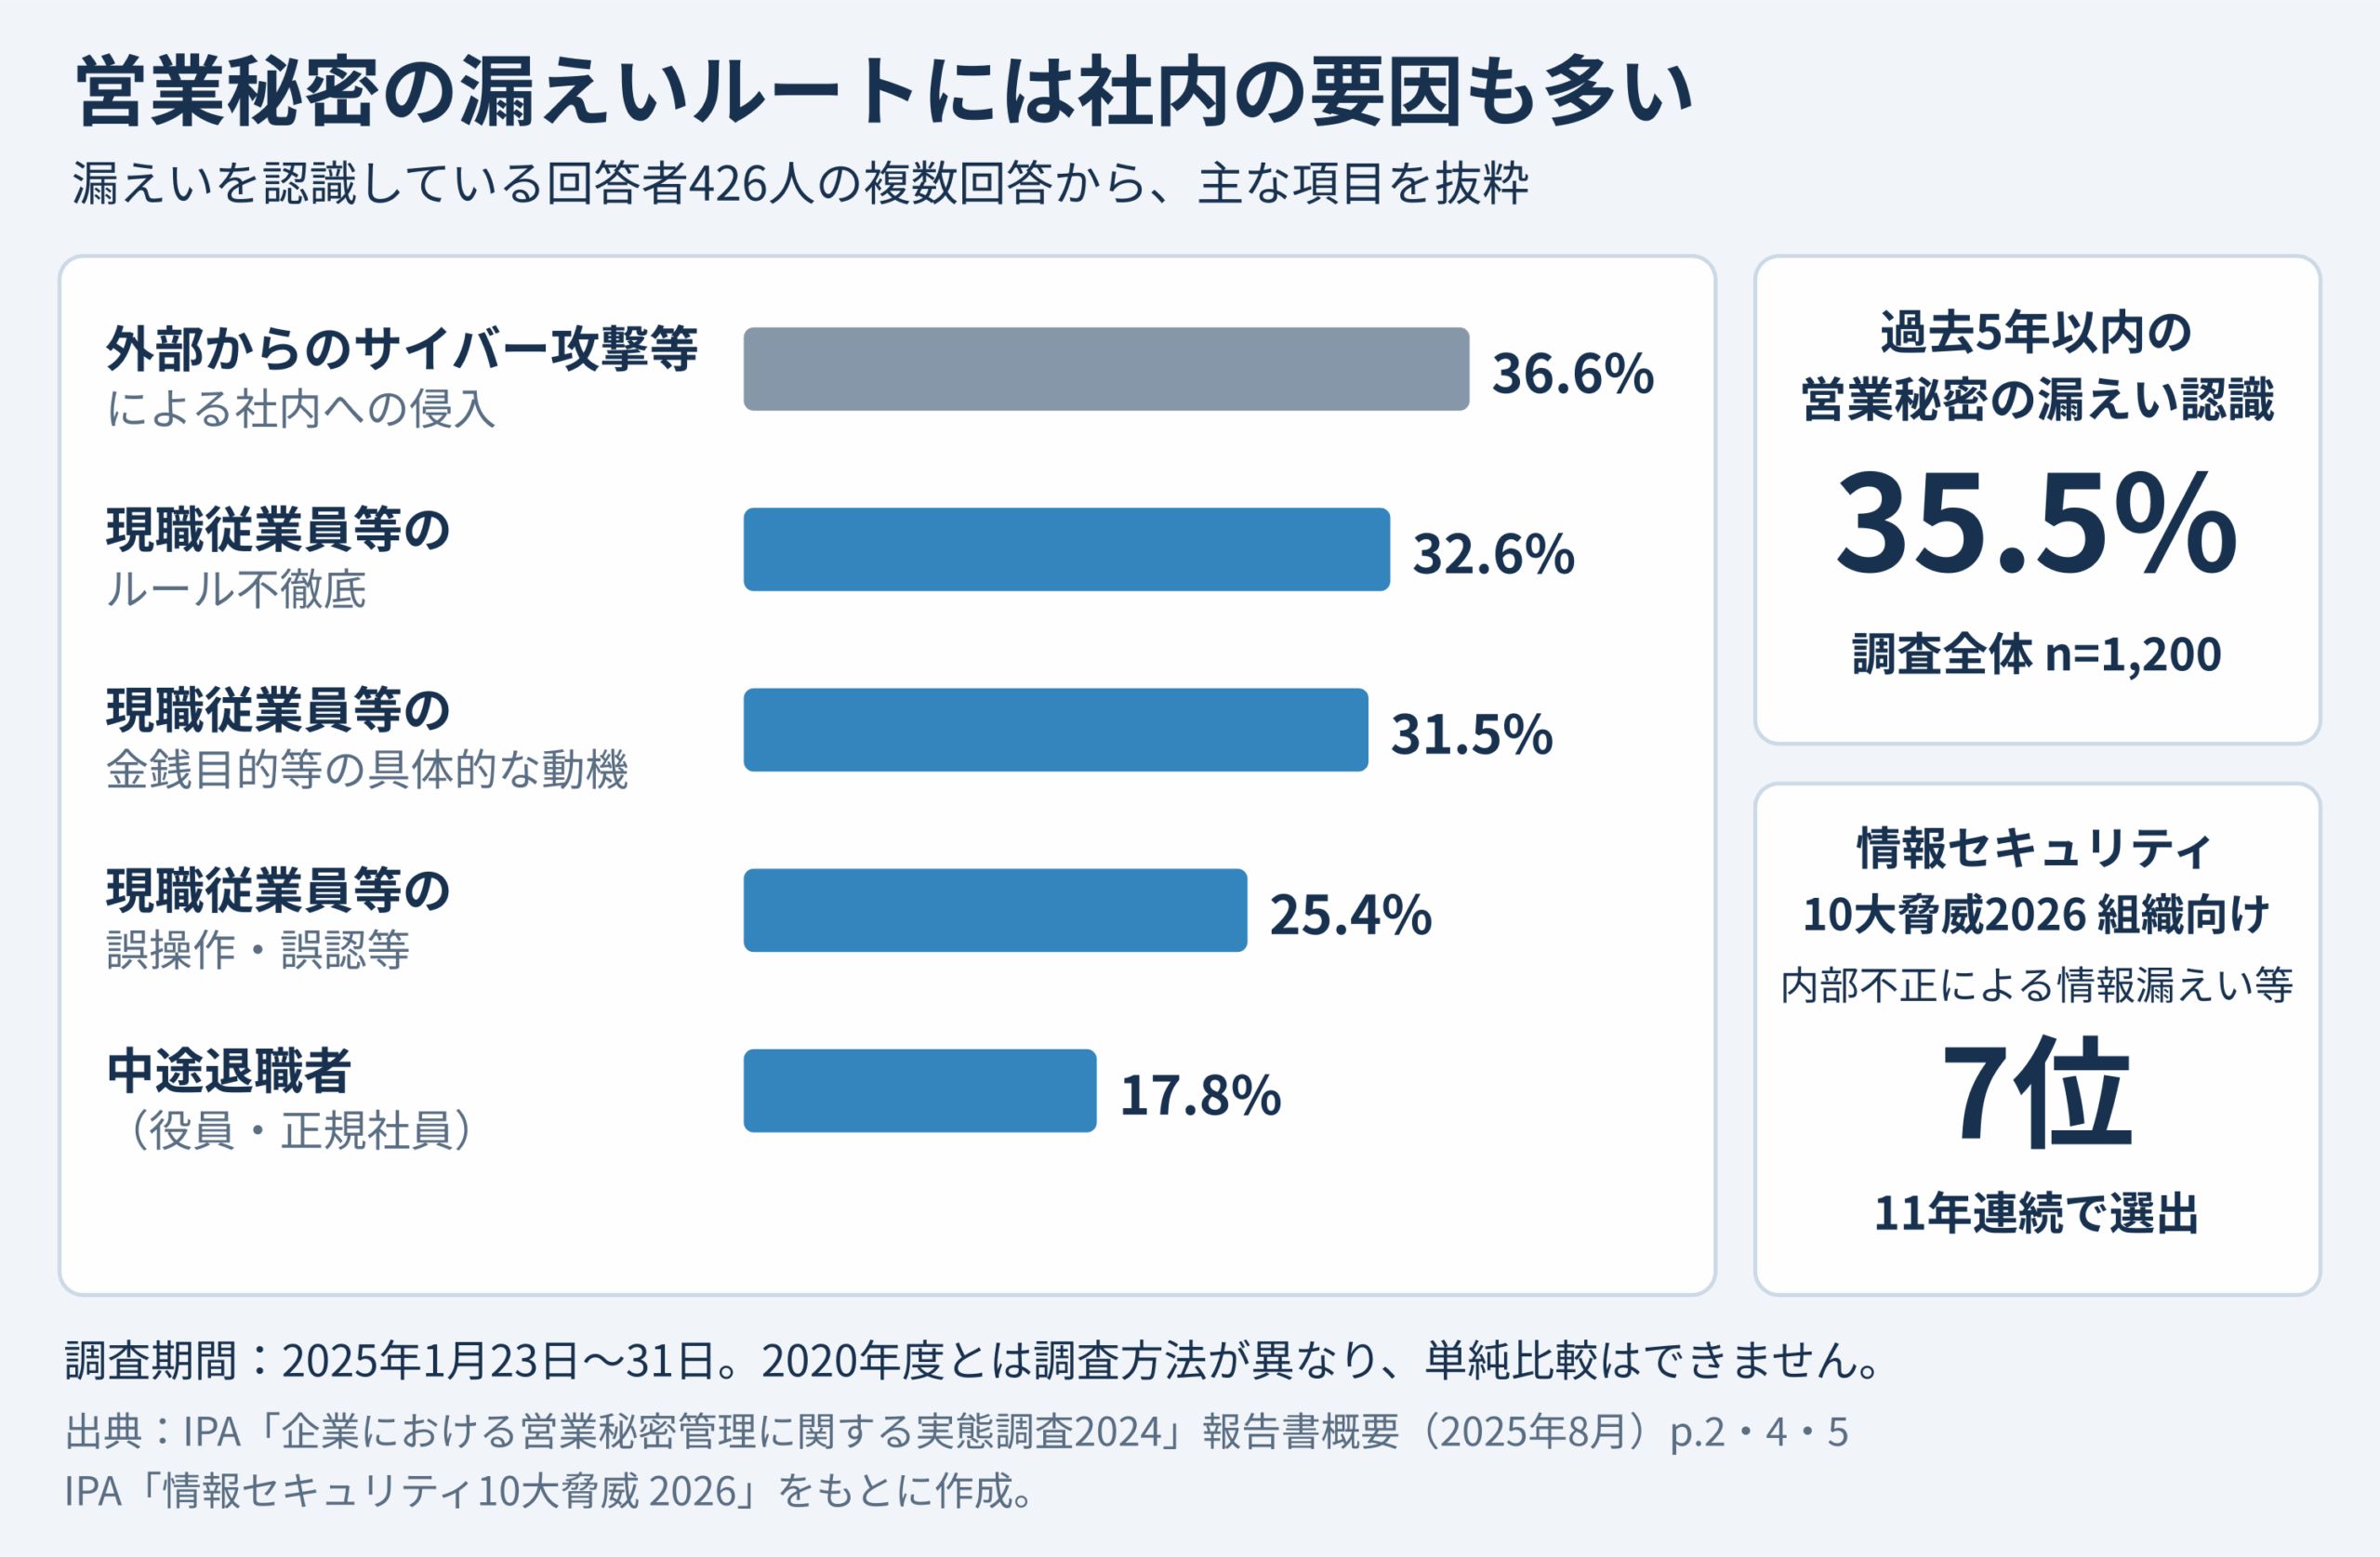
参照元:IPA|「企業における営業秘密管理に関する実態調査2024」報告書概要(2025年8月)p.2・4・5
内部不正が企業に与える影響
内部不正による情報漏えいは、損害賠償や逸失利益などの金銭的な損失に加え、信用の低下や事業の継続にも影響します。情報管理に不備があれば、経営者の管理責任が問われる可能性もあります。
個人情報保護法では、不正の目的による漏えいなど一定の個人データの漏えい等について、個人情報保護委員会への報告と本人への通知が義務付けられています。
内部不正が起きる要因と対策が難しい理由
内部不正では、業務に必要なアクセスと不正な持ち出しが同じ権限で行われる場合があります。不正の背景を理解し、アクセス権限だけでなく操作内容と持ち出し経路も管理することが必要です。
動機・機会・正当化の3要素で不正の背景を考える
「動機・プレッシャー」「機会」「正当化」の3要素が重なると、不正が起きやすくなると考えられています。この3要素から不正の背景を説明する考え方が「不正のトライアングル」です。米国の犯罪学者ドナルド・R・クレッシーの研究をもとにしています。
動機は処遇への不満や業務ノルマ、金銭問題などで、機会とは、周囲に気づかれずに機密情報へアクセスし、外部に持ち出せる状態を指します。正当化は「正当に評価されていないから」といった理由づけを指します。経団連の「週刊 経団連タイムス」に載った連載によると、セキュリティ対策は主に「機会」を減らす役割を担います。
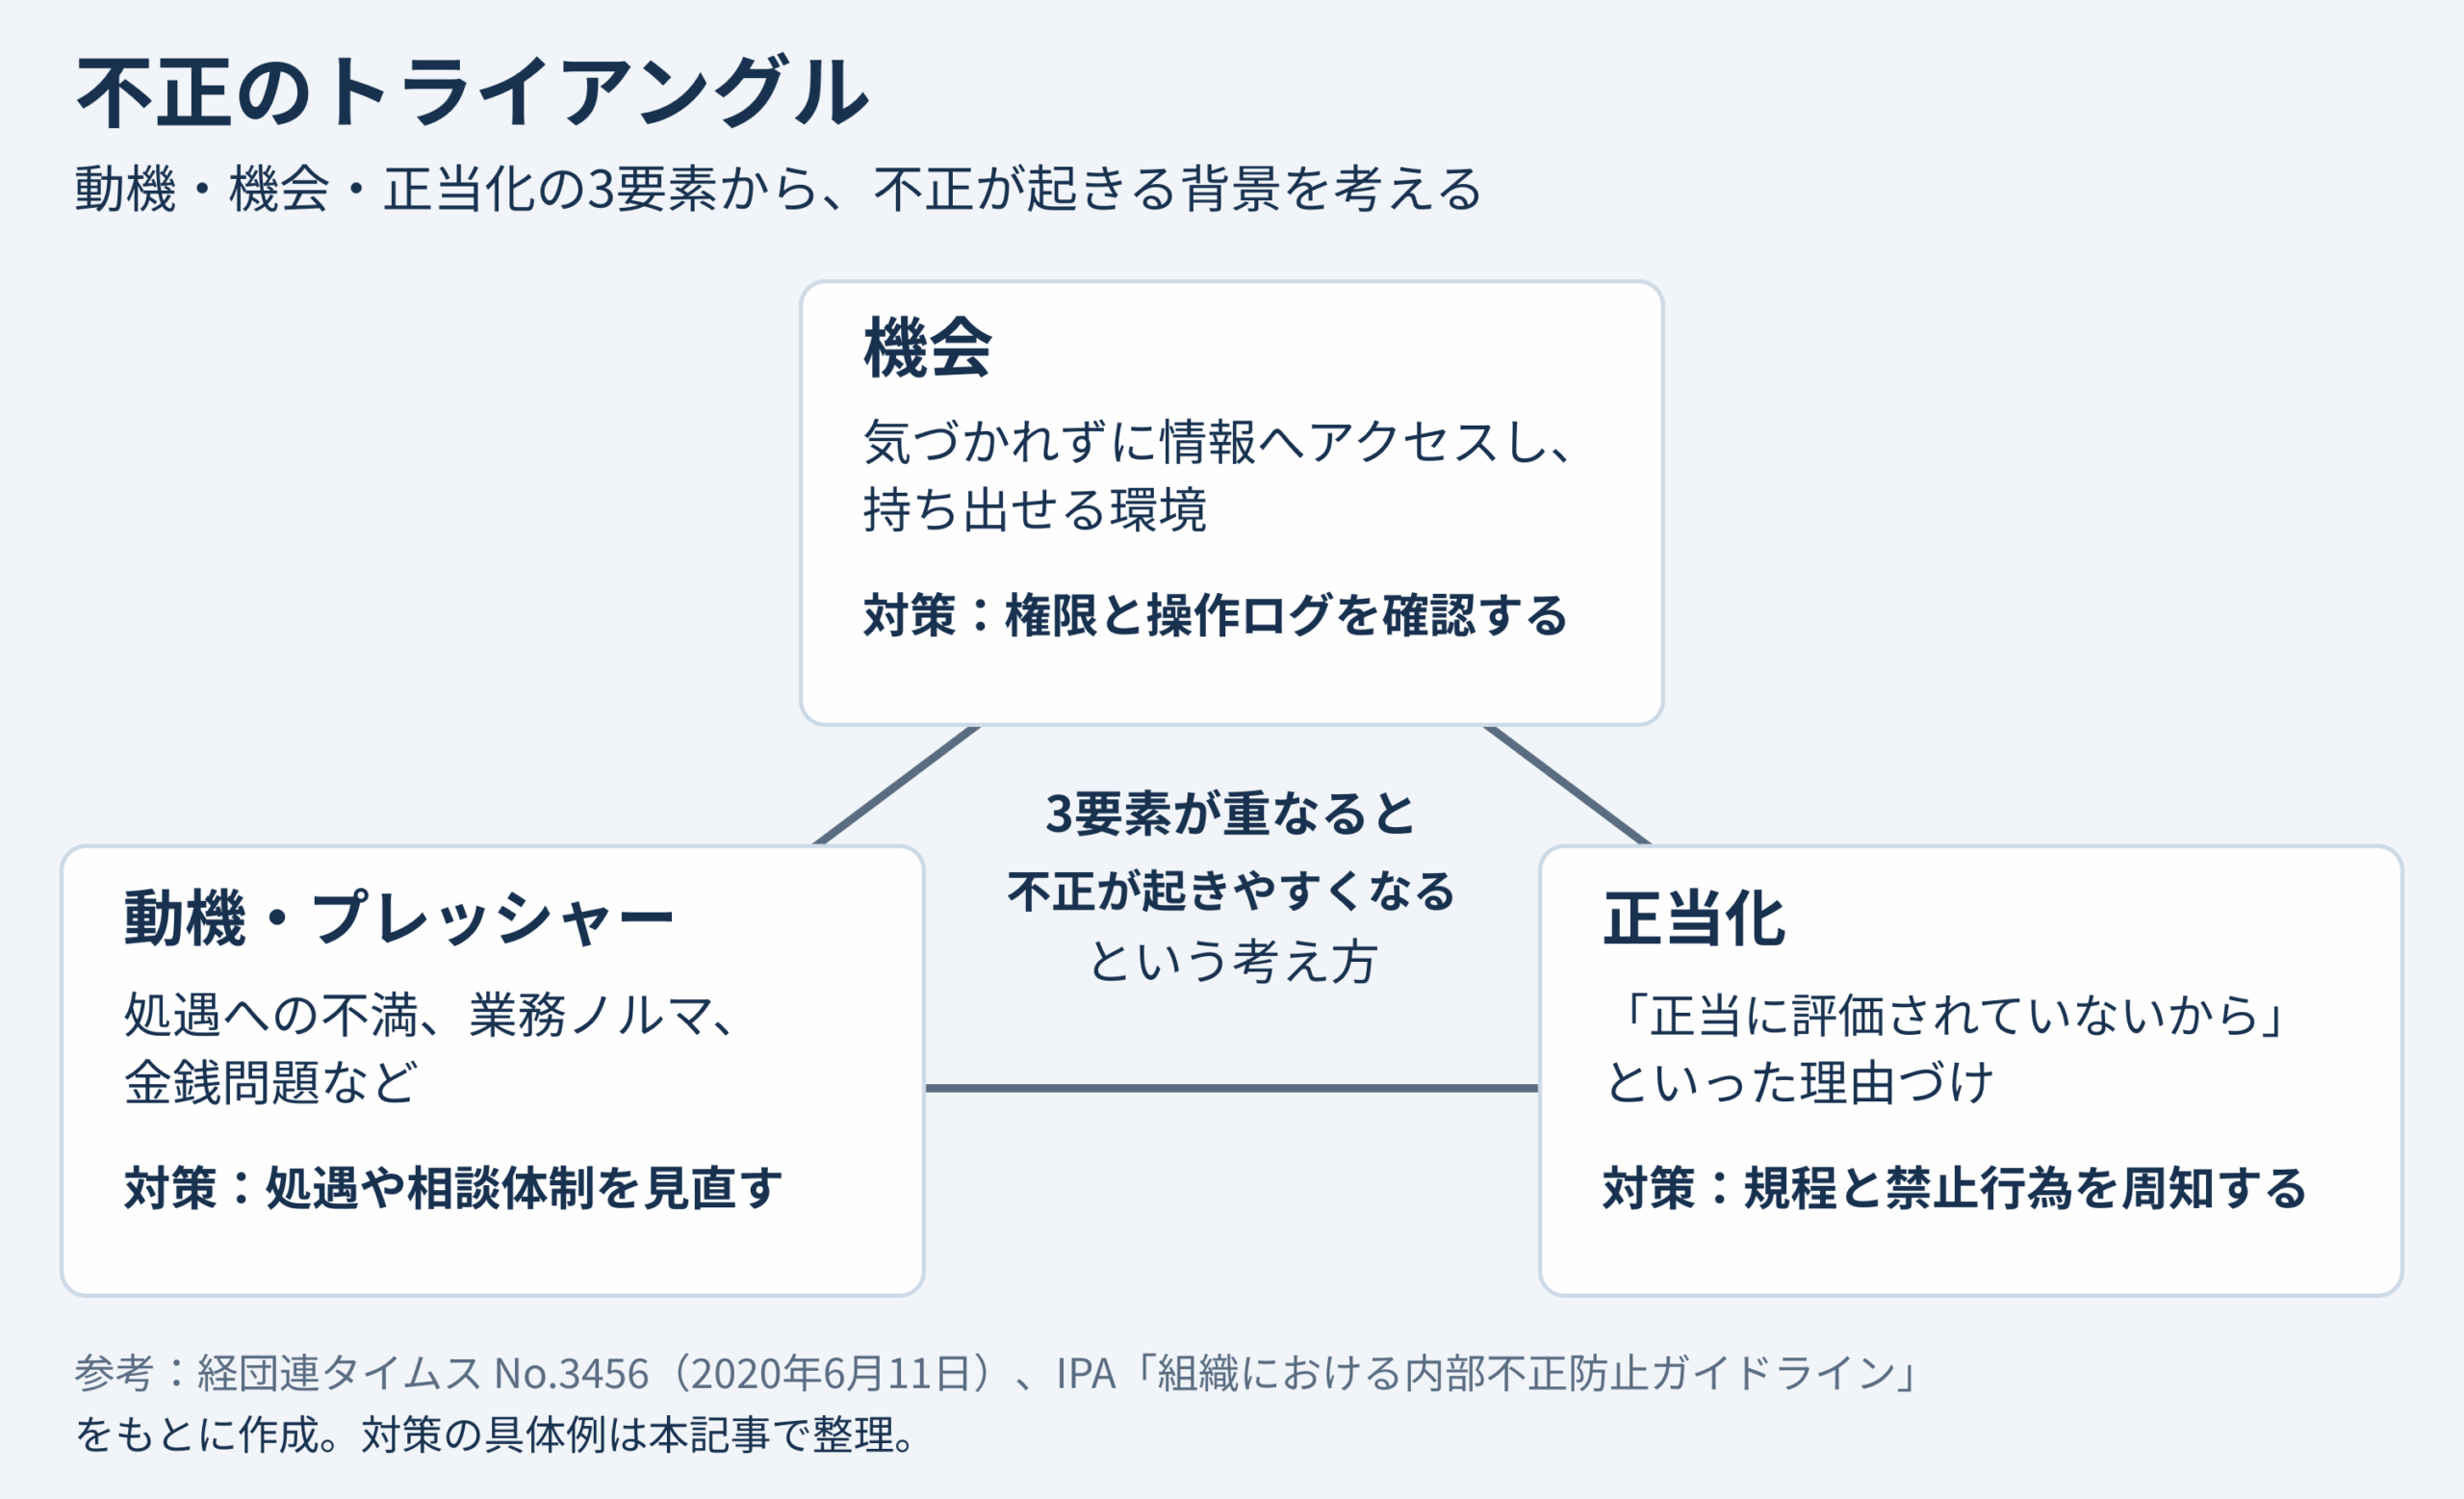
参考:経団連タイムス No.3456(2020年6月11日)、IPA「組織における内部不正防止ガイドライン」をもとに作成
正当な権限の悪用はアクセス許可だけでは見分けにくい
業務上必要なアクセスを一律に遮断すると、通常の業務も止まってしまいます。一方、アクセスを許可するだけでは、その権限が不正に使われていないかを判断できません。最小権限、操作の記録、持ち出し制限を組み合わせ、必要な操作だけを認めることが重要です。
IPAのガイドラインは、1人の管理者に権限が集中すると、システムの破壊や重要情報の削除によって事業を続けられなくなるおそれを指摘しています。管理者の権限を分散し、操作を本人以外の担当者が確認する体制を整えましょう。
通常業務と不正の見分けがつきにくい
不正な操作は正規の操作に紛れるため検知が難しく、発見が遅れるほど被害は長期化します。たとえば人事担当者が給与データを開く操作は、通常の業務でも持ち出しの準備でも、記録上は同じ閲覧として残ります。操作の記録を取っていても、定期的に確認していなければ不正の前兆に気づけません。
内部不正防止ガイドラインは、ログを定期的に確認し、大量のファイルへのアクセスなど通常業務と異なる動きを見つけるよう求めています。
内部不正の代表的な事例
本記事では、退職者、システム管理者、委託先に関する代表的な3つのパターンを紹介します。IPAの「組織における内部不正防止ガイドライン(第5版)」付録Ⅰには、32件の事例が掲載されています。
各事例の原因を、自社で点検する項目に置き換えると次のようになります。
| パターン | 自社で確かめる問い | 主な原因 | 対策項目 |
| 退職者の持ち出し | 退職時に情報資産の返却と、リモート接続用ID・入館証の停止を確認しているか | 返却確認・権限停止の漏れ | (5)(23)(24) |
| システム管理者の権限悪用 | 管理者の操作ログを本人以外が確認しているか | 操作確認の不足・権限の集中 | (6)(19) |
| 委託先からの持ち出し | 再委託先を含む管理体制を契約前と契約中に確認しているか | 委託先・再委託先の確認不足 | (14)(17) |
退職者が顧客情報や開発物を持ち出す
退職時の持ち出しには、転職先での利用や新会社の設立を目的に、顧客情報や開発物を持ち出すパターンがあります。IPAの事例No.12では、元従業員が設計図面を利用し、同業他社で同種の製品を製造・販売していました。
事例No.12では、退職時の情報資産の返却確認が不十分でした。事例No.14では、削除されていないリモートアクセスのアカウントで、元従業員が退職後に機密情報を持ち出しています。また、事例No.32は、退職日の夜も有効だった電子キーカードを使った元役員の金銭着服です。情報持ち出しとは異なる不正ですが、権限停止漏れという共通の問題を示しています。
参照元:IPA|組織における内部不正防止ガイドライン(第5版)付録Ⅰ 事例No.12・14・32
システム管理者が権限を悪用する
管理者権限の悪用では、システム管理者が自らの権限を使い、機密情報を繰り返し持ち出します。システム管理者が使う特権IDとは、システムの保守・運用に使う、高い権限を持つ管理者用のアカウントのことです。
IPAの事例No.6では、システム管理者が機密情報の持ち出しと換金を繰り返していました。監視担当者が操作を確認していなかったことに加え、権限が1人に集中していたことも原因として挙げられています。
参照元:IPA|組織における内部不正防止ガイドライン(第5版)付録Ⅰ 事例No.6
委託先の従業員が情報を持ち出す
委託先からの持ち出しにあたるのは、業務を委託した先や再委託先の従業員が、預かった情報を複製・持ち出すケースです。
IPAの事例No.13では、再委託先のアルバイトが個人情報を複製・換金しており、再委託先まで情報管理が及んでいませんでした。事例No.11では、サイト構築・運営の委託先の従業員が顧客情報を他社に渡しており、委託先の対策が十分かを確認できていませんでした。
参照元:IPA|組織における内部不正防止ガイドライン(第5版)付録Ⅰ 事例No.11・13
内部不正防止の基本5原則とは?
内部不正防止の基本5原則とは、IPAのガイドラインが示す「犯行を難しくする」「捕まるリスクを高める」「犯行の見返りを減らす」「犯行の誘因を減らす」「犯罪の弁明をさせない」の5つです。
環境を整えて犯罪の機会や動機を減らす「状況的犯罪予防」の考え方を、内部不正の防止に応用しています。
原則ごとのねらい(IPAガイドラインの原文)と、本記事で扱う対応策は次のとおりです。
| 基本原則 | ねらい | 本記事で扱う対応策 |
| 犯行を難しくする(やりにくくする) | 「対策を強化することで犯罪行為を難しくする」 | アクセス権限の最小化と退職時のID停止 |
| 捕まるリスクを高める(やると見つかる) | 「管理や監視を強化することで捕まるリスクを高める」 | 個人別の操作ログの記録と定期的な確認 |
| 犯行の見返りを減らす(割に合わない) | 「標的を隠す・排除する、利益を得にくくすることで犯行を防ぐ」 | 機密情報の持ち出し経路と共有範囲の制限 |
| 犯行の誘因を減らす(その気にさせない) | 「犯罪を行う気持ちにさせないことで犯行を抑止する」 | 公正な人事評価と相談しやすい職場づくり |
| 犯罪の弁明をさせない(言い訳させない) | 「犯行者による自らの行為の正当化理由を排除する」 | 社内ルールの明文化と教育 |
※表の「ねらい」はIPA「組織における内部不正防止ガイドライン(第5版)」2-1を引用し、対応策は本記事で整理しました。
IPAは、5原則をもとに10の観点・33項目の対策を示しています。ファイル管理の仕組みは、主に前半3原則の実践を支えます。職場環境の整備や規程の周知は、組織として取り組みましょう。
内部不正を防ぐ仕組みと具体的な対策
内部不正を防ぐには、権限の最小化・操作ログの確認・持ち出しの制限という技術的な対策と、退職時の手続き・規程の整備・教育を組み合わせる必要があります。技術と誓約書などの人的対策は、一方だけでは抜けが残ります。
各対策の目的と主な担当の例は次のとおりです。具体的な実施方法は、このあとの各項目で説明します。
| 対策 | 目的 | 主な担当(例) | 対策項目 | 対応する5原則 |
| 権限の最小化 | 不要な情報に触れる機会を減らす | 所属部門・情報システム部門 | (5)(6) | 犯行を難しくする/見返りを減らす |
| 操作ログの確認 | 早期発見と抑止につなげる | 情報システム部門・監査部門 | (7)(12)(18)(19) | 捕まるリスクを高める |
| 持ち出しの制限 | 情報を外へ出す経路を絞る | 情報システム部門・情報の管理部門 | (10)(11)(13)(14)(15) | 犯行を難しくする/見返りを減らす |
| 退職時の手続き | 退職後の持ち出しを防ぐ | 人事・所属部門・総務・情報システム部門 | (23)(24) | 犯行を難しくする/弁明させない |
| 規程の整備と教育 | 違反の範囲を伝え、誘因を減らす | 人事・法務・総務部門 | (20)(25)(27)(28) | 弁明させない/誘因を減らす |
参照元:IPA|「情報セキュリティ10大脅威 2026」解説書[組織編]
アクセス権限を業務に必要な範囲に絞る
アクセス権限は、業務に必要な最小限の利用者と操作範囲に絞り、異動や退職のたびに見直します。これが最小権限の原則です。
システム管理者の権限も1人に集中させず、複数の管理者に分けて互いの作業を確認できる状態にしておきましょう。あわせて、IDと権限の棚卸しを定期的に行い、不要な権限が残っていないかを確かめます。IPAのガイドラインでは、対策項目(5)と(6)にあたる内容です。
操作ログを記録し定期的に確認する
操作ログは記録するだけでは足りず、定期的に確認して初めて不正の早期発見と抑止につながります。誰が・いつ・何をしたかを個人単位で特定できるよう、共有アカウントを使わず個別のIDで記録しましょう。システム管理者の操作は、管理者本人ではなく別の担当者が確認する体制を整えます。
たとえば月次で権限やログを棚卸しし、業務時間外の大量ダウンロードなど重要な兆候は通知や日々の確認で早期に把握します。確認頻度は情報の重要度と業務に応じて決めましょう。ログの確認方針を従業員に周知することも、不正の抑止につながります。ガイドラインの対策項目(7)(18)(19)に対応する取り組みです。
参照元:IPA|組織における内部不正防止ガイドライン(第5版)対策項目(7)(18)(19)
情報の持ち出し経路を制限する
情報の持ち出しは、USBメモリなどの記録媒体、私物の端末、未承認のクラウドサービスといった経路ごとに制限します。経路ごとの主なリスクと対策は次のとおりです。
| 経路 | 主なリスク | 対策 | 対策項目 |
| USBメモリなどの記録媒体 | 書き出したデータを持ち帰られる | 許可していない媒体の持ち込みと利用を禁止し、持ち出す場合は暗号化する | (10)(11)(15) |
| 私物の端末 | 組織の管理が及ばない端末に情報が残る | 許可していないPCの利用を禁止し、企業が貸与した機器に限る | (11) |
| 未承認のクラウドサービス | 個人アカウントに保存され、組織が把握できない | 組織が許可した以外のオンラインストレージなどの使用を制限する | (13) |
個人アカウントのクラウドストレージへの保存のように、許可されていないサービスの利用(シャドーIT)も持ち出しの経路になります。業務上どうしても持ち出す場合は、データを暗号化して、紛失しても第三者が中身を読めない状態にしておきましょう。
退職者の持ち出しを権限削除と返却確認で防ぐ
退職者による持ち出しを防ぐには、雇用の終了時に情報資産の返却または完全消去を確認し、利用者IDと権限を直後に削除する必要があります。返却と消去の義務は、誓約書や契約書にあらかじめ書いておきましょう。退職が決まってから退職後までに確認することは次のとおりです。
実施時は、各項目の担当者名と完了日を記録してください。
| タイミング | 主な担当(例) | 確認すること | 対策項目 |
| 退職が決まったとき | 人事部門・所属部門 | 面談で在職中にアクセスした秘密情報を確かめ、秘密保持契約(誓約書)の対象に含める | (23) |
| 最終出社日の前の一定期間 | 情報システム部門 | 見られるフォルダを業務に必要な範囲に絞り、USBへの書き出しを制限し、ダウンロード量を重点的に点検する | (24) |
| 最終出社日まで | 所属部門・総務部門 | 貸与PCや記録媒体などの情報資産と、入館証の返却を確かめる | (24) |
| 雇用終了の直後 | 情報システム部門 | 利用者IDと権限(テレワーク用・リモート接続用を含む)の削除を確かめる | (24) |
| 持ち出しが見つかったとき | 人事部門・法務部門 | ログ・証跡の保全と拡大防止を進め、社内手順に沿って懲戒や刑事告訴の要否を検討する | (24)(31) |
異動の際も、前の部署で使っていた権限を残さないよう、その都度外してください。該当するのはガイドラインの対策項目(5)(23)(24)です。
規程を整備し教育を繰り返す
何が違反に当たるかを就業規則や規程に明記し、全役職員への教育を繰り返すことで、禁止行為を知らないまま行うリスクや、行為を正当化する余地を減らせます。たとえば新しいクラウドサービスを導入した際は、その利用ルールを研修に加えましょう。
公正な人事評価や働きやすい職場環境を整えることも、不正の誘因を減らす対策になります。ガイドラインでは(20)(25)(27)(28)の各項目が根拠です。どの対策から着手するかは、事業への影響が大きい情報を基準に社内で決めておきましょう。
内部不正対策の進め方
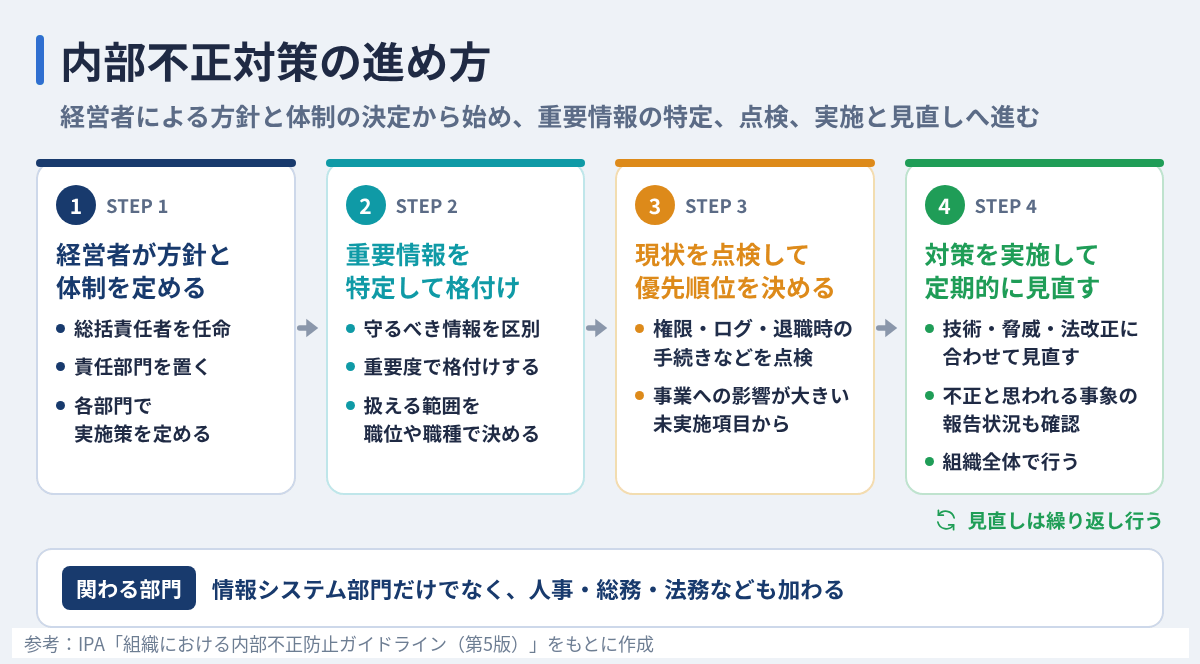
内部不正対策は、基本方針と体制の決定、重要情報の特定、現状の点検、対策の実施と見直しの4ステップで進めます。情報システム部門に加え、人事・総務・法務なども関わり、事業への影響が大きい情報から着手しましょう。
参考:IPA「組織における内部不正防止ガイドライン(第5版)」をもとに作成
経営者が基本方針と体制を定める
最初に行うのは、経営者が内部不正対策の基本方針を定め、総括責任者を任命して組織横断の体制をつくることです。総括責任者は、組織全体の対策を実施・確認し、各部門と経営者をつなぐ役割を担います。経営者が自ら関与すると、対策への意識が組織内で高まり、実施策の周知徹底も進みます。
体制の中心には関係部門を統括する責任部門を置き、IPAのガイドラインはリスク管理部門をその例に挙げています。情報システム、総務、人事などの各部門は、責任部門のもとで協力して実施策を定めましょう。
重要情報を特定して格付けする
次に、守るべき重要情報とそれ以外の情報を区別し、重要度に応じて格付けしたうえで取り扱いを決めます。重要情報とは、組織が保有・活用する情報のうち、内部不正によって事業に影響を及ぼす可能性がある情報のことです。
個人情報や営業秘密のほか、営業秘密として管理していなくてもアクセスを限定したいデータも含まれます。格付けごとに、扱える役職員の範囲を職位や職種で定め、取り扱い方法も決めておきましょう。たとえば社外秘の見積書は、営業部と経理部の担当者だけが開ける設定にする、といった決め方です。
現状を点検して優先順位を決める
体制と重要情報が決まったら、各部門で対策の実施状況を点検します。前の章で解説したアクセス権限、操作ログ、持ち出し経路、退職時の手続き、規程・教育について、次の3段階で確認しましょう。
- 1.各対策の状況を「実施済み・着手・未実施」に分けて整理する。
- 2.未実施・着手の項目について、重要情報と業務への影響を確認する。
- 3.優先する対策に担当者と期限を設定し、次回の点検で進捗を確認する。
未実施項目は、対策を取らなかった場合の事業への影響を評価します。影響が小さくリスクを許容できる項目については、ガイドライン上、必ずしもすべての対策を講じる必要はありません。ただし、法令や契約で義務付けられる対応は、リスク評価だけを理由に省略できません。
IPAガイドラインの考え方をもとに、対策の実施状況と事業への影響を組み合わせ、本記事では優先度を次のように整理します。
| 対策の実施状況 | 対策しない場合の事業への影響 | 優先度の考え方 |
| 未実施 | 大きい | 最優先で着手する |
| 着手 | 大きい | 次に優先し、実施を完了させる |
| 未実施・着手 | 小さく、リスクを許容できる | 法令・契約上の義務を確認したうえで、対応の要否を判断する |
| 実施済み | ― | 定期的な確認と見直しの対象にする |
※優先度の区分はIPAの公式基準ではなく、本記事独自の整理です。
対策を実施して定期的に見直す
決めた対策には担当者と期限を設定し、次回の点検で進捗を確認します。組織変更、新しい業務システムの導入、技術や脅威、法令の変化に合わせて、権限設定とログの確認範囲も見直しましょう。総括責任者と責任部門を中心に、対策と見直しを繰り返します。
ここまでの対策のうち権限・ログ・持ち出しの管理は、ファイルを保管する基盤の機能で多くを実現できます。
DirectCloudで実現する内部不正対策
DirectCloudは、ファイルのアクセス権限・操作ログ・持ち出しを管理できる法人向けクラウドストレージです。内部不正対策に関係する機能と条件は次のとおりです。
| 対策 | 主な機能 | 対象プラン・条件 | 別途必要な対応 |
| 権限の管理 | 7種類のアクセスレベル、利用停止時の即時ロック、副管理者への管理範囲の分担 | アクセス権のCSV入出力はスタンダードを除く | 付与基準と退職時の停止手順を決める |
| ログ・監査 | ユーザーと管理者の操作を記録。DirectCloud 監査で退職者のログや保存ファイルを確認 | 管理者ログ:ビジネス以上(Team Businessを除く)。DirectCloud 監査:エンタープライズ以上 | 確認する担当者・頻度・異常時の対応を決める |
| 持ち出し制御 | 共有リンク等の制限。SHIELD IRMまたはDLPによる機密ファイルの制御 | SHIELDはビジネス以上(Team Businessを除く)の有料オプション。IRM・DLPは同時利用不可 | 端末のUSB接続制御や、カメラ撮影への対策を組み合わせる |
DirectCloudが支援するのは、DirectCloud上のファイルや対応機能の対象ファイルの管理です。規程・教育、端末側のUSB接続制御、対象外のファイルの管理、委託先の管理体制の確認は、別の手段と組み合わせます。
アクセス権限を部署・役割単位で絞れる
DirectCloudは、7種類のアクセスレベルとActive Directory連携により、部署や役割に応じてアクセスできる範囲と操作を絞れます。アクセス権はCSVで一括エクスポートし、ファイル上で修正して反映できるため(スタンダードプランを除く)、棚卸しの手間を減らせます。
利用を停止したアカウントは即時にロックされ、ログイン中であってもアクセスが強制的に遮断されます。退職者の権限を即時に止められるため、先に挙げた「退職者の持ち出しを権限削除と返却確認で防ぐ」対策を支える機能です。
参照元:DirectCloud|ユーザーID管理で管理作業を効率化
退職者と管理者の操作ログまで追える
DirectCloudの操作ログは、管理者の操作ログを含む総数で250種類以上です。管理者の操作ログはビジネスプラン以上(Team Businessを除く)で取得できます。DirectCloud 監査を使うと、退職者や管理者の操作をさらに詳しく確認できます。DirectCloud 監査は、エンタープライズ以上のプランで標準提供している機能です。
ユーザーごとのファイル持ち出しログを確認でき、現在は在籍していないユーザーのログも取得できます。マイボックス(ユーザー個人のフォルダ)やゴミ箱のファイルも検閲でき、退職者が保存していたファイルも対象になります。ログ保管期間は、スタンダード・アドバンスド・Team Businessが3年、ビジネスプラン以上が7年です。
参照元:DirectCloud|DirectCloud 監査
機密ファイルの持ち出しを制御できる
DirectCloudの標準機能では、共有リンクや添付ファイル送信などをユーザー・グループ単位で制限できます。Word・Excel・PowerPoint・PDFは、共有リンクを閲覧のみに設定すると、相手にダウンロードさせずブラウザ上で表示できます。ただし、画面撮影などによる持ち出しを完全に防ぐものではありません。ビジネスプラン以上(Team Businessを除く)では、有料オプションのDirectCloud-SHIELD IRMまたはDLPを選択できます。両機能の同時利用には対応していません。
| 機能 | できること | 対象プラン | 料金(税別) |
| 標準機能 | ユーザー・グループ単位で共有リンク・添付ファイル送信などを制限する。Word・Excel・PowerPoint・PDF形式は、共有リンクをダウンロード不可の閲覧のみに設定できる(画面撮影は防止できない)。 | 標準機能 | 追加料金なし |
| SHIELD IRM | 機密情報を暗号化し、閲覧や印刷などの権限を制御する。渡したファイルのリモート削除、キャプチャ禁止、透かし表示 | ビジネスプラン以上(Team Businessを除く)。IRMとDLPの同時利用は不可 | 1IDあたり月額480〜720円(10〜500名、10ユーザー単位。501名以上は要問い合わせ) |
| SHIELD DLP | DLPエリアのファイルをダウンロードさせず、クラウド上で共同作業させる。印刷やスクリーンショットも禁止できる | ビジネスプラン以上(Team Businessを除く)。IRMとDLPの同時利用は不可 | 100GBで月額36,000円、300GBで90,000円、500GBで120,000円(500GB超は要問い合わせ) |
IRMはファイルを暗号化し、閲覧・印刷などの権限を制御します。SHIELDのDLPは、外部送信を検知・遮断する一般的なDLPとは異なり、DLPエリアのファイルをダウンロードさせずにクラウド上で共同作業する機能です。ソフトウェアによる画面キャプチャの制御と、カメラ撮影に対する透かし表示による抑止は区別してください。カメラによる撮影そのものを防ぐ機能ではありません。
※機能・対象プラン・料金は2026年11月17日時点の公開情報です。利用環境や対象ファイルの条件、最新料金は公式ページで確認してください。DirectCloud-SHIELDの機能・料金を見る
参照元:DirectCloud|きめ細やかなアクセスレベルでファイルの持ち出し制限
参照元:DirectCloud|機密ファイルの持ち出しを制御し、情報漏えいリスクを低減(DirectCloud-SHIELD)
DirectCloudの導入で権限とログ管理を見直した事例
権限の属人化、操作の追跡、ローカル保存による漏えいリスクという3つの課題に対し、DirectCloudの導入で運用を見直した企業の事例を紹介します。
※各社の情報・成果は取材時点のものです。効果は利用環境により異なります。
権限の属人化を解消し操作ログで統制を強化
トーセイ・コミュニティ株式会社様では、前任者の退職によってファイルサーバーの権限設定がブラックボックス化していました。同社の当時の運用では、必要な粒度の操作ログも取得できていませんでした。
DirectCloudの導入後は、フォルダへのアクセス権やファイル操作の権限をユーザーごとに把握できるようになり、操作ログの確認を通じて内部統制を強化しています。
共通アカウントの課題を解消し操作の追跡性を確保
東ソー情報システム株式会社様では、以前の共通アカウント運用により、誰がファイルを操作したのかを追跡しにくい状態でした。
DirectCloudへの切り替え後は、操作ログを使い、インシデント発生時の追跡性を確保できています。共有アカウントの見直しと個人別の操作記録を組み合わせた事例です。
ローカル保存とUSB利用を制限し漏えいを抑止
横浜ビルシステム株式会社様は、ローカル保存やUSBメモリへの保存による情報漏えいを防ぎたいと考えていました。
DirectCloudへの移行後はファイルを一元管理し、ローカルにダウンロードしない運用へ切り替えています。USB・DVDでの保存や共有も廃止しました。サービスの導入に加え、保存場所と共有方法の運用を見直した事例です。
よくある質問
発覚時の初動、英語での呼び方、従業員のモニタリング、関係する法律について回答します。
内部不正が発覚したら最初に何をすべきですか
-
あらかじめ定めた体制に沿い、原因究明に必要なログ・証跡の保全と被害の拡大防止を、状況に応じて並行して進めます。個人データの漏えい等が報告対象に当たる場合は、その事態を知った後、速やかに(概ね3〜5日以内)個人情報保護委員会へ速報します。
確報は、その事態を知った日から原則30日以内です。不正の目的で行われたおそれがある場合は60日以内となり、故意の内部不正による漏えいはこの区分に当たります。本人への通知も状況に応じて速やかに行いますが、通知が困難で本人の権利利益を守る代替措置をとる場合など、法令上の例外があります。
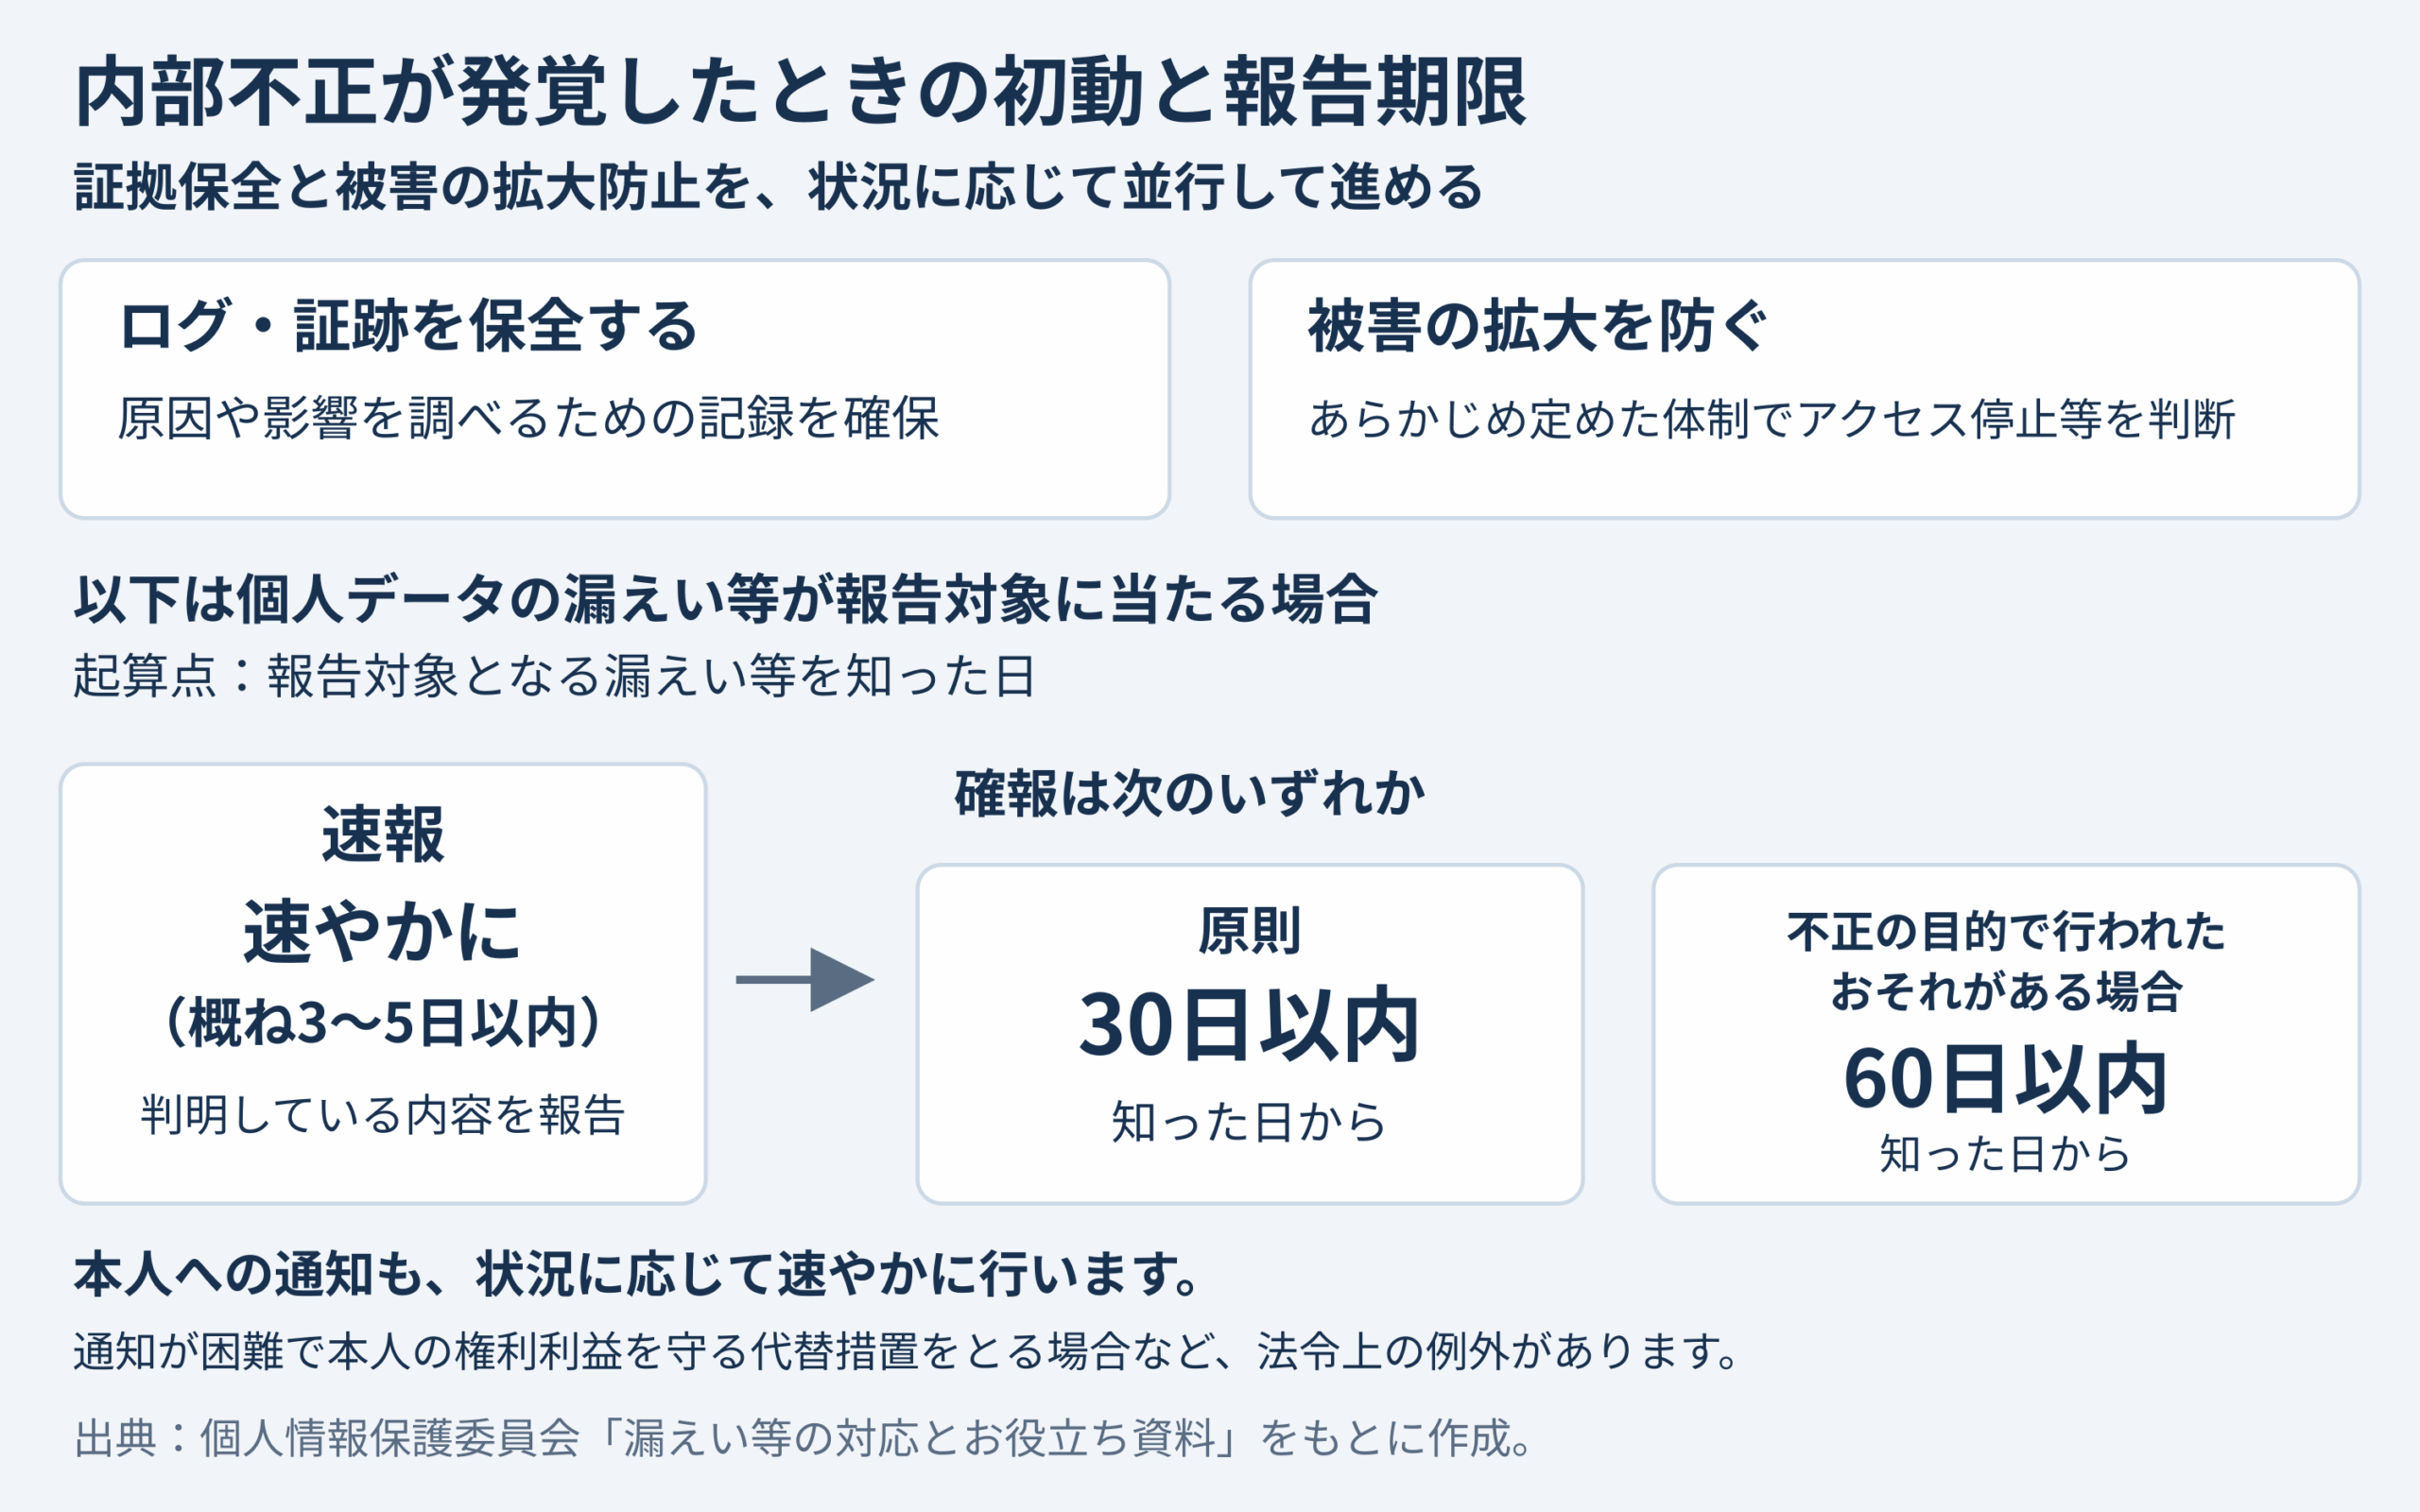
図4:内部不正が発覚したときの初動と報告期限 内部不正は英語で何といいますか
-
情報セキュリティの分野では、内部不正に当たる英語として「insider threat(インサイダー脅威、内部脅威)」が使われます。
米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、insider threatを故意によるものと、不注意や過失による意図しないものに分けて説明しています。そのため、海外拠点や海外の取引先と対策を話し合う際は、過失まで含めるのかなど、対象とする行為の範囲を先にそろえておく必要があります。
従業員のモニタリングで事前に決めることは何ですか
-
モニタリングを始める前に、その目的が従業員の適正な就業の支援と内部不正からの保護であることを就業規則に記載し、従業員に周知して了解を得ておきます。実施中も、目的に照らして過剰にならない範囲にとどめましょう。
ログをAIなどで解析して不審な行動を特定する場合は、自動の判定と人による確認を組み合わせ、判定の方法と基準を説明できるようにしておきます。たとえば深夜の大量ダウンロードを検知したら、担当者が業務上の理由を確かめてから判断します。
内部不正はどの法律で処罰の対象になりますか
-
適用される法律や責任は、情報の種類と行為によって異なります。個人情報は個人情報保護法、マイナンバーを含む情報はマイナンバー法、営業秘密は不正競争防止法が関係します。刑事罰の有無は、それぞれの法律が定める要件に基づいて判断されます。
持ち出された情報 関係する主な法律 処罰・責任のポイント 個人情報 個人情報保護法 業務で扱った個人情報データベース等を不正な利益を図る目的で提供・盗用すると刑事罰の対象になる。委員会の命令に従わない場合も罰則がある マイナンバーを含む情報 マイナンバー法 業務で知り得たマイナンバーの不正な提供や盗用などに、行政命令を経ずに科す刑事罰(直接罰)がある 営業秘密 不正競争防止法 秘密管理性・有用性・非公知性を満たす営業秘密の不正取得・使用・開示は、差止めや損害賠償の対象となる場合がある。法定の要件を満たす行為には刑事罰もある このほか、刑法の窃盗罪・横領罪・背任罪などが関係する場合もあります。法律を踏まえた対策は、法務・人事・総務の各部門と検討しましょう。
まとめ
内部不正対策では、権限・ログ・持ち出しの管理と、人事・組織の手順を組み合わせることが必要です。IPAの基本5原則を踏まえ、まずは次の3点を点検しましょう。
- ●重要情報へのアクセス権限に、不要な利用者や操作権限が残っていないか。
- ●操作ログを確認する担当者と、異常を見つけたときの対応手順が決まっているか。
- ●退職時の返却・消去・ID停止を、担当者と時点を決めて確認できているか。
ファイル管理の見直しを検討している方は、DirectCloudの無料トライアルで、アクセス権限の設定や操作ログの確認をお試しください。自社の運用に必要な機能やプランは、以下の資料でも確認できます。
※記載の会社名・製品名は、各社の商標または登録商標です。
- タグ:
- セキュリティ