
ランサムウェアの感染経路6つを解説|VPN機器から始める経路別の対策
ランサムウェアの被害は、VPN機器やリモートデスクトップなど、社外と社内をつなぐ入口からの侵入が大半を占めています。侵入を許すと攻撃者は短期間で社内に被害を広げ、侵入経路が分からないままでは再発も防げません。
本記事では、情報システム担当者に向けて、ランサムウェアの主な感染経路6つと経路ごとの対策、侵入後の被害の広がり方、平時の備えと初動対応までを扱います。自社の入口を点検する手がかりとして、参考にしてください。
本記事のサマリ
-
 ランサムウェアの侵入経路はVPN機器とリモートデスクトップで4分の3を占めるため、社外と社内をつなぐ入口から点検することが対策の起点となる。
-
攻撃者は侵入後に権限を奪って社内を探索し、データを盗んでから暗号化するため、平時からログを残さなければ侵入経路を特定できない。
-
感染に気づいたら端末をネットワークから切り離し、電源を落とさずにログを保全したうえで、警察や専門機関へ通報・相談することが初動の基本である。
 目次
- 1. ランサムウェアの感染経路で最も多いのはVPN機器
- 2. ランサムウェアの主な感染経路と手口
- 3. 侵入後に社内で被害が広がる流れ
- 4. 感染経路を特定できない理由と平時の備え
- 5. 感染に気づいたときの初動対応
- 6. DirectCloudとWhiteDefenderで備える
- 7. ランサムウェア対策とVPN課題を解決した事例
- 8. よくある質問
- 9. まとめ
ランサムウェアの感染経路で最も多いのはVPN機器
ランサムウェアが企業ネットワークへ入り込む経路のなかで、最も多いのは社外から社内ネットワークへ接続するためのVPN(Virtual Private Network)機器です。警察庁サイバー警察局の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」では、被害組織が回答した侵入経路36件のうち、VPN機器が18件(50.0%)、リモートデスクトップが9件(25.0%)を占めました。
背景には、攻撃手口の変化があります。以前は不特定多数へメールを送る手口が一般的でしたが、現在はインターネットに露出した機器から遠隔操作で侵入する手口が中心となり、メールの添付ファイルによる感染は減りました。委託先がリモート保守用に置いたVPN機器から侵入された公表事例は、取引先・委託先の項で取り上げます。
狙われているのは大企業だけではありません。同資料では、令和8年上半期の被害報告件数が半期で過去最多の123件に上り、その約6割は中小企業でした。規模を問わず、自社の入口を点検しておく必要があります。
主な6つの感染経路の手口と狙われやすい状態を次の表に示し、次章で経路ごとの対策を説明します。
| 感染経路 | 主な手口 | 狙われやすい状態 |
| VPN機器 | 未修正の脆弱性の悪用、漏えいした認証情報での接続 | 更新プログラムの未適用、推測されやすいパスワード |
| リモートデスクトップ | 認証情報の悪用による不正ログイン | インターネットへの直接公開、多要素認証の未設定 |
| 不審なメール | 添付ファイル・リンクからの感染、認証情報の窃取 | 送信元を確かめずに添付ファイルを開く運用 |
| 改ざんされたWebサイト・不正なソフト | 閲覧による感染、偽のソフトのインストール | OS・ブラウザの未更新、ソフトの導入ルールがない |
| USBメモリなどの外部記録媒体 | 感染した媒体の接続 | 私物や持ち主の分からない媒体の使用 |
| 取引先・委託先のネットワーク | 委託先や関連会社を足がかりにした侵入 | 委託先の接続経路と権限を把握していない |
ランサムウェアの主な感染経路と手口
ランサムウェアの侵入口は、先に挙げた6つの経路に分けられます。なかでもVPN機器とリモートデスクトップの2経路が大半を占め、どちらも社外から社内へ接続するための仕組みです。
警察庁も、主要な侵入経路であるVPN機器には速やかな対応が必要だとしています。次のチェックリストでは、VPN機器の更新、リモート接続の多要素認証、リモートデスクトップの直接公開にかかわる上の3項目を最優先で確認し、そのあとで残りの項目を点検しましょう。
- ●VPN機器の機種とバージョンを把握し、更新プログラムを速やかに適用している
- ●VPNとリモートデスクトップに多要素認証を設定している
- ●リモートデスクトップをインターネットに直接公開していない
- ●初期パスワードや推測されやすいパスワードを使っていない
- ●添付ファイル付きのメールは送信元に確認してから開く運用を周知している
- ●許可していないソフトのインストールを禁止している
- ●私物や持ち主の分からないUSBメモリの接続を禁止している
- ●委託先が使う接続経路と付与している権限を把握している
VPN機器の脆弱性と認証情報の悪用
VPN機器を狙う攻撃者は、未修正の脆弱性や漏えいした認証情報、推測されやすいパスワードを悪用して社内ネットワークへ入り込みます。社外からの接続用に導入した機器も、更新せずに使い続ければ侵入口に変わります。
対策の基本は、更新ファイルやセキュリティパッチが公開されたら速やかに適用することです。パスワードとは別にワンタイムパスワードなどで本人を確かめる多要素認証と、接続元のIPアドレス制限も組み合わせてください。更新前に認証情報を盗まれている可能性もあるため、パスワードの変更もあわせて行いましょう。
リモートデスクトップへの不正ログイン
リモートデスクトップは、離れた場所から社内のパソコンやサーバーを操作する仕組みです。インターネットから接続できる状態にしていると、盗まれた認証情報や推測しやすいパスワードで不正にログインされてしまいます。保守のために許可した外部接続が、利用状況を確認されないまま常時接続になっていた例もあります。
対策の第一歩は、インターネットへの直接公開をやめることです。そのうえで接続元を限定し、多要素認証を設定します。初期パスワードや簡易な文字列は、文字数が多く推測されにくいものへ変更してください。
不審なメールの添付ファイルやリンク
メールを使う手口では、実在する組織を装った文面で添付ファイルを開かせたり、リンク先へアクセスさせたりして、ランサムウェアなどのマルウェアに感染させます。メールが直接の侵入口になる割合は減ったものの、偽のログイン画面へ誘導してIDやパスワードを盗み、後の侵入に使う手口は続いています。
対策として、添付ファイルやリンクを開く前に送信元へ確認する運用を社内に定着させましょう。なりすましメールを防ぐ送信ドメイン認証のDMARCを導入し、従業員には不審メールへの対応訓練を実施します。
改ざんされたWebサイトや不正なソフト
Webサイト経由の感染は、改ざんされたページを閲覧しただけで起こる場合があります。ブラウザが実行するプログラムの脆弱性を突くウイルスが、ページに埋め込まれているためです。閲覧中に「あなたのコンピュータはウイルスに感染しています」といった偽の警告を表示し、無料の対策ソフトに見せかけた偽のソフトをインストールさせる手口も確認されています。
対策として、OSやWebブラウザを常に最新の状態に保つことが大切です。業務で許可していないソフトのインストールも、社内ルールで禁止しておきましょう。
USBメモリなどの外部記録媒体
USBメモリなどの外部記録媒体は、感染した状態で社内の端末に接続されると、マルウェアを持ち込む経路になります。差し込んだだけで自動的に実行される危険もあります。私物や持ち主の分からない媒体の使用、自宅や外出先のパソコンで使った媒体の持ち込みが感染のきっかけです。
対策として、会社が許可した媒体以外の使用を禁止し、パソコンの自動再生機能を停止しましょう。ファイルを開く前には、必ずウイルスチェックを行います。クラウドストレージなど、媒体を使わないデータの受け渡し方法へ切り替えることも有効です。
取引先や委託先のネットワーク経由
取引先や委託先、関連会社のネットワークや接続用アカウントを足がかりにした侵入です。独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」でも、組織向け2位は「サプライチェーンや委託先を狙った攻撃」でした。大阪急性期・総合医療センターの調査報告書では、給食委託先のリモート保守用VPN機器から侵入され、委託先経由で電子カルテシステムが暗号化されました。
対策として、委託先の接続経路とアカウントを把握し、権限を絞ります。契約時には保守や脆弱性管理の分担を文書で確認しましょう。
侵入後に社内で被害が広がる流れ
侵入した攻撃者は、すぐに暗号化するのではなく、段階を踏んで社内に被害を広げます。先に挙げた警察庁の資料では「ランサムウェア攻撃の流れ」として、管理者権限の奪取と内部探索、データの窃取、暗号化、身代金の要求という順序を示しています。
入口を一つふさいでも、別の経路から入られる可能性は残ります。侵入を許した場合に備え、社内で被害が広がる流れを3つの段階で押さえておきましょう。
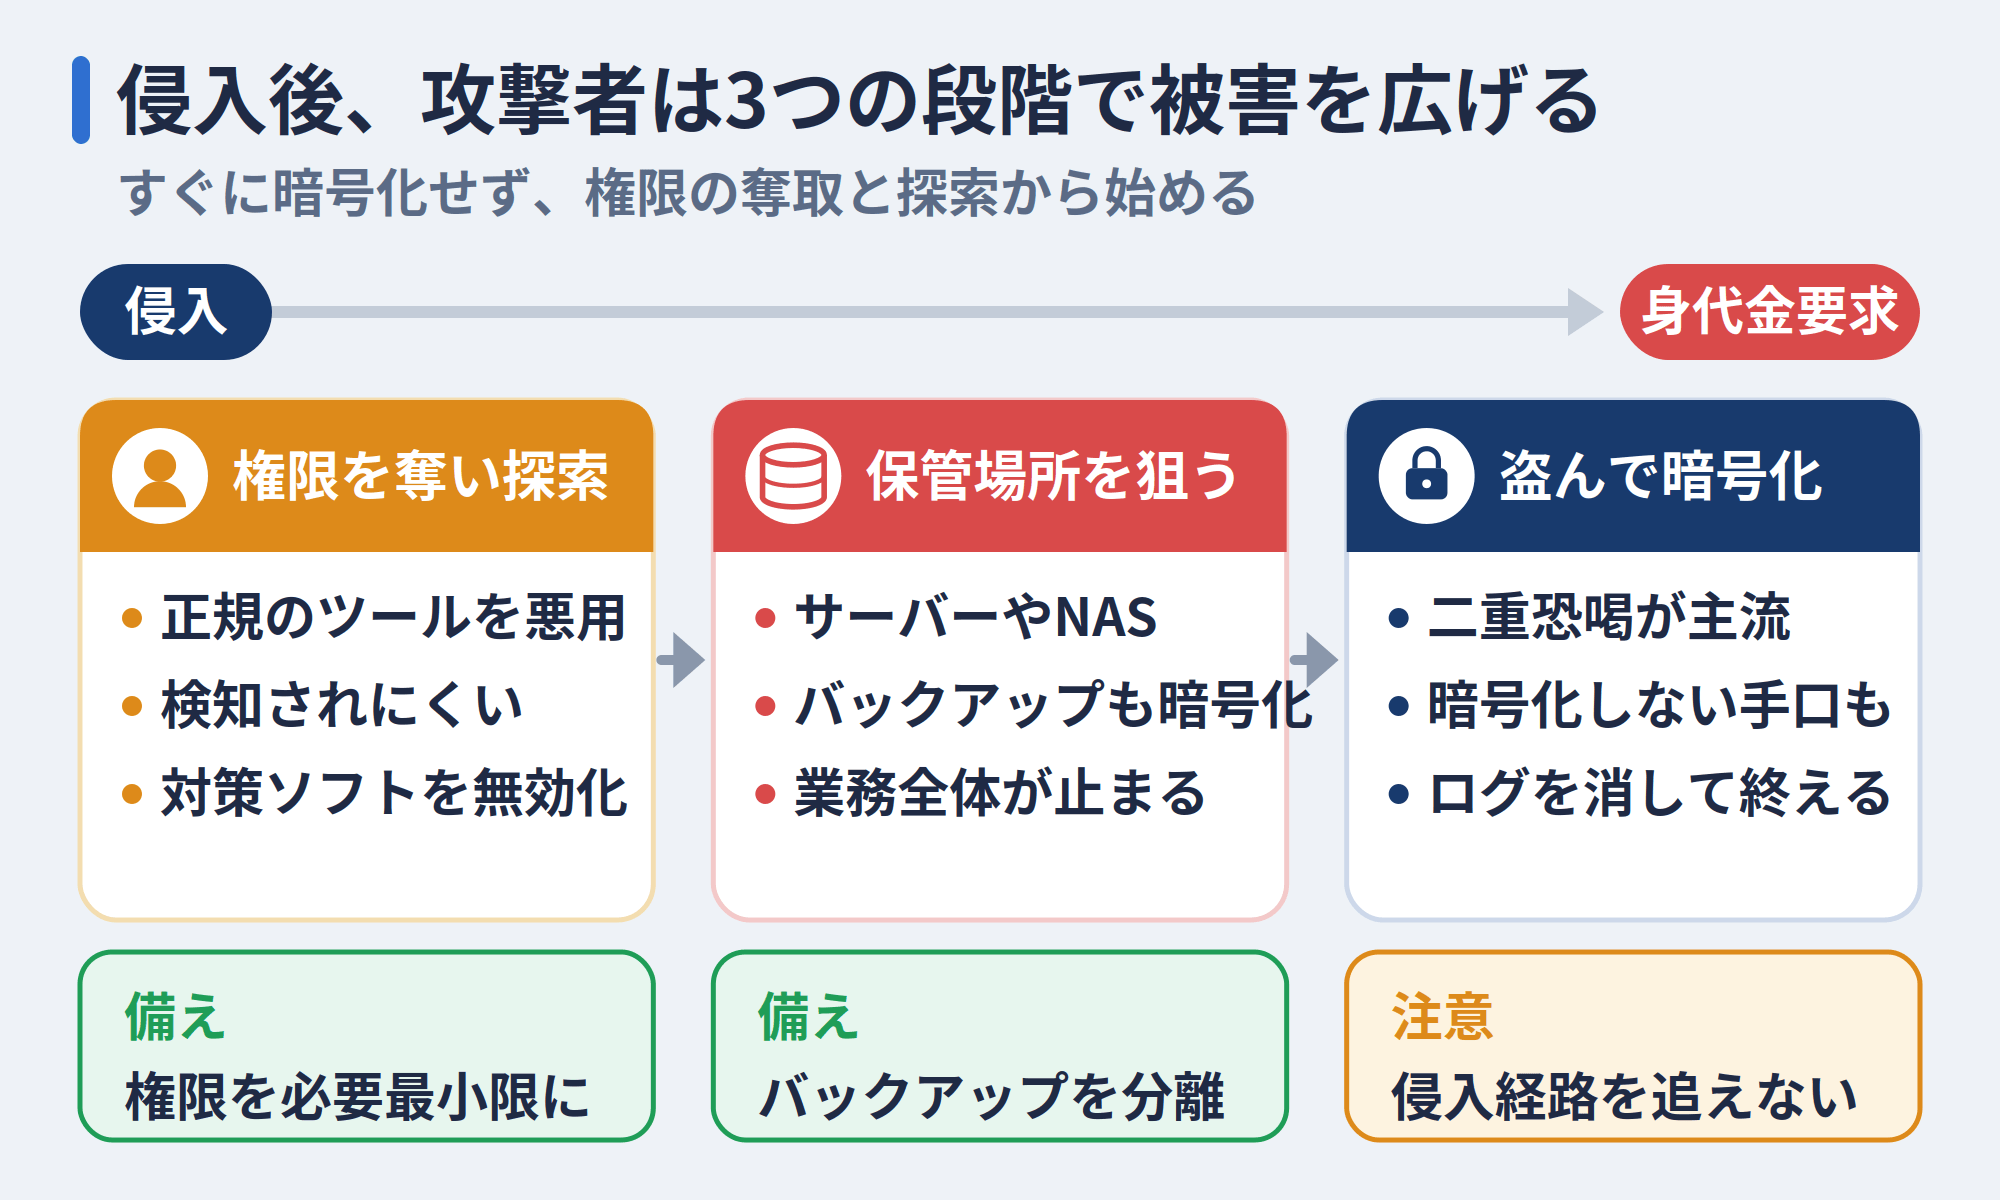
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
管理者権限を奪って社内を探索する
侵入した攻撃者は、より広い範囲へアクセスするため、管理者権限の奪取やセキュリティ対策の無効化を試みながら社内のサーバーや端末を探索します。システムに組み込まれた正規の管理ツールやコマンドを使う場合もあり、通常の操作と見分けにくいため検知が難しいとされています。
先に挙げた医療センターの事例でも、すべての利用者に管理者権限を与えていたため、攻撃者がその権限でウイルス対策ソフトを削除していました。アカウントの権限を業務に必要な範囲に絞り、管理者権限を持たせる対象を限定すれば、被害の拡大を抑えられます。
参照元:大阪急性期・総合医療センター|情報セキュリティインシデント調査報告書 概要
ファイルサーバーやバックアップを狙う
攻撃者は内部探索で、重要なデータの保管場所とバックアップを探し出します。感染した端末のファイルだけでなく、その端末からアクセスできるネットワーク上のファイルも、ランサムウェアによる暗号化の対象です。多くの部署が使うファイルサーバーやNASが暗号化されれば、業務全体が止まりかねません。
IPAが公表した届出事例では、企業のサーバーとNASが攻撃され、40万個以上のファイルが被害を受けました。バックアップも暗号化される事例が多数確認されているため、ネットワークから切り離して保管する必要があります。
参照元:IPA|コンピュータウイルス・不正アクセスの届出事例[2021年上半期(1月~6月)]
データを盗んだうえで暗号化する
近年のランサムウェア被害では、暗号化の前にデータを外部へ持ち出し、「対価を支払わなければデータを公開する」と脅す二重恐喝が多くを占めます。暗号化をせずにデータを盗み、公開を予告して対価を求める「ノーウェアランサム」という手口も確認されています。
攻撃者は暗号化が済むと、脅迫文であるランサムノートをデスクトップなどに残し、ログや使ったツールの痕跡を消して攻撃を終えます。調査の手がかりとなるログが消されるため、どこから侵入されたのかを特定しにくくなる点にも注意が必要です。
感染経路を特定できない理由と平時の備え
侵入経路を特定できないまま復旧すると、同じ経路から再び侵入され、被害を繰り返すおそれがあります。どこから入られたのかが分からなければ、どの入口をふさぐべきかという再発防止策も決められません。
警察庁も「ランサムウェア被害防止対策」のページで、侵入経路や侵害範囲の調査に備え、日頃からネットワーク機器や端末のログを取得しておくよう呼びかけています。経路を特定できない主な理由と平時の備えは、次の表のとおりです。
| 特定できない理由 | 起きること | 平時の備え |
| 攻撃者が痕跡を消す | 攻撃の最後にログや使用したツールの痕跡が消される | 端末や機器の外にもログを保管しておく |
| ログを取得していない | 機器やサーバーで記録の設定をしておらず、調べる材料がない | 記録する機器と項目を決めて取得を設定する |
| ログが残っていない | 侵入から発覚までの間にログが上書き・削除される | 発覚までの期間を見込んで保存期間を決める |
VPN機器と認証サーバーのログを残す
VPN機器の接続記録と認証の成功・失敗の記録は、侵入経路を調べる際の起点になります。いつ、どのアカウントで、どの接続元から入られたのかを、ここからたどれるためです。
記録は機器本体の中だけに置かず、別に用意したログ管理の仕組みでも保管しておきましょう。先に挙げた医療センターの事例では、侵入口となったVPN機器を更新した際にログが消えています。取得したログは定期的に確認し、営業時間外の接続や想定外の接続元からのログインに気づける体制を整えてください。
参照元:大阪急性期・総合医療センター|情報セキュリティインシデント調査報告書 概要
リモート接続の履歴を残す
Windowsのセキュリティログでは、ログオンの成功がイベントID4624として記録されます。記録に含まれるログオンの種類が10であれば、リモートデスクトップによるログオンと区別できます。
これらの記録を残すには、監査ポリシーで「Audit Logon(ログオンの監査)」を有効にしておく必要があります。同じ監査の対象には、ログオンの失敗を示すイベントID4625も含まれています。短時間に失敗の記録が続いている場合は、パスワードを総当たりで試す攻撃の兆候として確認しましょう。
参照元:Microsoft Learn|4624(S): An account was successfully logged on.
ファイルサーバーの操作ログを取る
ファイルサーバーでは、誰が、いつ、どのファイルを変更・削除したかを操作ログとして記録しておきましょう。記録があれば、暗号化が始まった時刻や、被害を受けたファイルの範囲を特定できます。
JPCERTコーディネーションセンター(JPCERT/CC)も、社内の複数のシステムでファイルの拡張子が変わり開けなくなる状況を、被害の兆候に挙げています。操作ログでこうした変化を確かめられる状態にしておけば、被害の早期発見につながります。被害の範囲が分かると、復元すべきファイルと時点を絞り込むことも可能です。
感染に気づいたときの初動対応
ランサムウェアの感染に気づいたら、被害の拡大を止めることと、侵入経路の調査に必要な記録を残すことを同時に進めます。止めることだけを急ぐと、調査の手がかりまで失いかねないためです。
JPCERTコーディネーションセンター(JPCERT/CC)も初動の方針として、次の3つを示しています。
- ●被害範囲を把握して被害の最小化を図る
- ●考えられる侵入経路をふさぐ
- ●攻撃者の要求には応じずバックアップから復旧する
対応体制や社内の連絡ルートの決め方は、下記の関連記事をご覧ください。
参照元:JPCERT/CC|侵入型ランサムウェア攻撃を受けたら読むFAQ
感染した端末をネットワークから外す
感染が疑われる端末やサーバーは、LANケーブルを抜く、無線をオフにするなどして、すぐにネットワークから切り離します。ほかの機器へ被害が広がるのを防ぐためです。
被害を受けていないバックアップがあれば、それも先に切り離しておきましょう。自動でバックアップを取る仕組みでは、正常なバックアップが上書きされて失われかねません。
一方で、必要のないネットワークやシステムまで止めると、かえって被害の拡大や停止の長期化を招く場合があります。被害や侵害が確認されたものを中心に、切り離す範囲を判断してください。
参照元:JPCERT/CC|侵入型ランサムウェア攻撃を受けたら読むFAQ
参照元:JPCERT/CC|JPCERT/CCが「侵入型ランサムウェア攻撃を受けたら読むFAQ」を公開
ログと端末の状態を保全する
切り離した端末やネットワーク機器の電源は、落とさずにそのまま残します。電源を切ると、調査に必要なログが消える場合があるためです。
ログだけでなく、暗号化されたファイルや脅迫文であるランサムノートも削除せずに残しましょう。ランサムノートや暗号化後の拡張子は、ランサムウェアの種類を特定する手がかりになります。
あわせて、発見した日時と発見者、表示されたメッセージ、実施した対応を時系列で記録しておきます。いつ、誰が、何をしたかが分かれば、後の調査で状況を正確にたどれます。
参照元:東京都|セキュリティインシデント対応(1/2) 初動対応の基本
警察や関係機関に通報・相談する
被害に気づいたら、最寄りの警察署または都道府県警察のサイバー犯罪相談窓口に通報・相談します。警察は、被害拡大を防ぐための初動対応の支援や、復号ツールの案内を行える場合があります。対応に迷うときは、JPCERT/CCなどの専門機関にも相談しましょう。
個人データが漏えいしたおそれがある場合は、個人情報保護法第26条にもとづき、個人情報保護委員会への報告と本人への通知が必要になることがあります。不正アクセスによる漏えいのおそれは件数にかかわらず対象となり、速報はおおむね3〜5日以内に求められます。
DirectCloudとWhiteDefenderで備える
ここまで見てきたように、攻撃を完全に防ぐことは難しいため、侵入された後に被害を小さくする備えも必要になります。株式会社ダイレクトクラウドでは、法人向けクラウドストレージのDirectCloudと、ランサムウェア対策ソフトのWhiteDefenderを提供しています。
本文で取り上げた4つの課題と、それぞれに対応する機能は次の表のとおりです。
| 本文で扱った課題 | 対応する機能 | サービス |
| VPN機器が侵入口になる | VPNを使わず、接続元を限定してファイルを扱える | DirectCloud |
| 暗号化が始まると止められない | 暗号化の挙動を検知・遮断し、ファイルを自動で復元する | WhiteDefender |
| 共有ファイルが暗号化される | バージョン管理で感染前のファイルに戻せる | DirectCloud |
| ログがなく被害の範囲を追えない | 250種類以上の操作ログを取得・保存できる | DirectCloud |
VPNに頼らず接続元を限定して使える
DirectCloudはインターネット経由で利用するクラウドストレージのため、社外からファイルを扱う際にVPN機器を経由する必要がありません。侵入口として最も多いVPN機器に、社外でのファイル利用を頼らずに済みます。
そのうえでDirectCloudでは、拠点ごとに登録したIPアドレスからの接続だけを許可するIPアドレス制限や、管理者が許可した端末だけを使えるデバイス認証を設定できます。社外から接続する場合は、ワンタイムパスワードによる二要素認証(OTP)も組み合わせられます。
参照元:DirectCloud|情報漏洩を防ぐセキュリティ対策
暗号化を検知して自動で復元できる
WhiteDefenderは、ランサムウェア特有の暗号化のふるまいを監視し、未知の種類であっても暗号化を検知して処理を遮断します。検知した瞬間に対象ファイルの正常な副本を退避するため、暗号化が始まっても自動で元の状態へ戻せます。
製品ページに記載している検知0.0秒、平均復元3.4秒は、特定の検証環境で測定した値です。既存のウイルス対策ソフトやEDRと共存でき、追加の防御層として使えます。クライアントPCに加え、重要なデータが集まるサーバー向けのライセンスも用意しています。
参照元:DirectCloud|ランサムウェア対策ソフトならWhiteDefender(ホワイトディフェンダー)|検知0秒・自動復元
感染前のバージョンにファイルを戻せる
DirectCloudでは、全プランでランサムウェア対策を標準で提供しています。共有ファイルが暗号化された場合も、バージョン管理機能を使えば感染前の状態にファイルを戻せます。
先に挙げたとおり、多くの部署が使うファイルサーバーが暗号化されると、業務全体が止まりかねません。DirectCloudをファイルサーバーの代わりに使う場合は、顧客情報などの機密情報や日々の業務資料もここに集まります。暗号化による業務停止に備えるためにも、感染前のファイルへ戻せる仕組みを持っておく必要があります。
参照元:DirectCloud|DirectCloud ランサムウェア対策
操作ログで被害の範囲を追跡できる
DirectCloudでは、ログイン、ファイル操作、管理者の操作など、250種類以上の操作ログを取得できます。ログインのログでは誰が、いつ、どこで、どの端末からログインしたかを確認でき、ファイルの操作ログは期間やユーザーIDで絞り込んでCSVファイルに出力することも可能です。
ログの保存期間は、スタンダードとアドバンスドのプランで最新の3年分、ビジネス以上のプランで最新の7年分です。侵入から発覚までに時間がかかっても記録が残るため、先に挙げた「ログが残っていない」という課題への備えになります。
ランサムウェア対策とVPN課題を解決した事例
本文で取り上げたランサムウェアの侵入口や被害の広がりは、実際の企業でも課題になっています。ファイルサーバーのランサムウェア対策、VPNに頼った社外からのアクセス、USBメモリによるデータの受け渡しといった課題に、DirectCloudを導入した企業がどう取り組んだのかを紹介します。
ファイルサーバーのランサムウェア対策と復旧の効率化を実現
清酒「菊正宗」などを製造・販売する菊正宗酒造株式会社様は、自社でファイルサーバーを運用してきました。しかし、ランサムウェアへの対策を自社だけで進めるには負担が大きく、社外からのアクセスにVPN接続が必要な点も課題でした。バックアップは取っていたものの、ファイル単位で元に戻すリストアの対応も煩雑だったといいます。
DirectCloudの導入後は、ランサムウェアなどのウイルス対策が容易になり、VPN接続も不要になりました。データを集約したことで、ファイル単位のリストアにかかる工数も削減されています。
VPNを使わない社外アクセスと管理負担の軽減を実現
岡山県で税務・会計の支援を手がける税理士法人おかやま創研様では、社外から社内データを見る際、VPNを介してファイルサーバーに入るしかありませんでした。外部からの接続に手間がかかるうえ、アクセス権の細かな設定もできておらず、遠隔地にバックアップを確保できていない点にも不安を抱えていたといいます。
導入後は、VPNを使わずに場所を問わず安全にファイルを閲覧できるようになりました。会社が貸与した端末からだけ接続できるデバイス認証などで顧客データを守り、サーバー管理にかかる負担も軽減されています。
USB利用を制限しクラウドでのファイル共有を実現
ビルの清掃や設備管理などを手がける横浜ビルシステム株式会社様では、在宅勤務時に自宅や外出先からファイルサーバーへアクセスできない状況にありました。現場の立ち会いではUSBでデータを持ち出すこともあり、ローカルやUSBへの保存による情報漏えいへの備えが必要でした。
導入後は、ローカル保存とUSBの利用を制限して情報漏えいのリスクを削減し、大容量ファイルも共有リンクで受け渡せるようになっています。USBメモリを使わない受け渡しは、外部記録媒体を経由したマルウェアの持ち込みを減らす取り組みにもなります。
よくある質問
本文で触れきれなかった疑問を中心に、6つを取り上げて簡潔に回答します。感染したときの症状や拡張子の変化、侵入から暗号化までの期間、身代金の扱いのほか、感染経路の調べ方とクラウドストレージへの影響にも触れます。いずれも、被害に気づいたときの判断や平時の備えにかかわる内容です。
感染すると最初にどんな症状が出る?
-
代表的な症状は、ファイルが開けなくなる、画面に支払いを求めるメッセージが表示される、脅迫文のファイルが置かれる、の3つです。警察庁にも、パソコンの画面が急に操作できなくなり、ファイルを暗号化したので戻すにはビットコインを支払うよう求める画面が表示されたという相談が寄せられています。
一方で、暗号化より先にデータが盗まれている場合は、盗んだデータを公開するリークサイトへの掲載や、攻撃者からの連絡で初めて被害に気づくこともあります。 感染するとファイルの拡張子はどうなる?
-
暗号化されたファイルは、拡張子がランサムウェアの種類ごとに異なる文字列へ書き換えられることがあります。「ファイル名.locked」のような形に変わるのが一例です。書き換えられた拡張子と脅迫文の内容は、感染したランサムウェアの種類を特定する手がかりになります。
種類が分かれば、復号ツールを公開している「No More Ransom」プロジェクトのウェブサイトで、対応するツールがあるかどうかを確認できます。 侵入から暗号化までの期間はどのくらい?
-
侵入から暗号化までの期間は、短くなる傾向にあります。セキュリティ企業のソフォスが2023年に公表したレポートでは、ランサムウェア攻撃の初期アクセスから影響が出るまでの中央値が、9日から5日に縮まりました。同社の2025年版レポートでは、社内の認証基盤であるActive Directoryへの侵害を試みるまでが中央値11時間、データの流出までが約3日です。
2025年版レポートでは、2024年の事例でランサムウェアの83%が営業時間外に実行されたことも報告されています。数日で暗号化まで進むため、侵入の兆候を早く見つける記録と監視が重要です。
参照元:ソフォス|変化を続けるサイバー攻撃:テクノロジーリーダー向けのアクティブアドバーサリーレポート 2023 年版
参照元:ソフォス|ソフォス アクティブ アドバーサリー レポート 2025年版:ソフォスの MDR とインシデントレスポンスのケースの 56% で、攻撃者はネットワークに侵入ではなく、認証情報を使用してログインしていたことが明らかに 身代金を支払えばデータは戻る?
-
身代金を支払っても、データが戻るとは限りません。警察は、支払った金銭が犯罪グループの活動資金となるおそれがあり、支払っても復号が保証されるわけではないと説明しています。
一方、警察庁のサイバー特別捜査部が開発した復号ツールや、No More Ransomプロジェクトで公開されている復号ツールで、データを元に戻せる場合があります。ただし、対応しているのは一部のランサムウェアに限られます。支払いに頼らず復旧できるよう、平時からネットワークと切り離したバックアップを用意しておきましょう。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について ランサムウェアの感染経路はどう調べる?
-
感染経路は、端末や機器に残るログをたどって調べます。警察庁は、感染が確認されていないパソコンやサーバーも含めて、侵害の痕跡がないかを調査するよう呼びかけています。
手がかりになるのは、VPN機器の接続記録や認証の成否、Windowsのログオン記録、ファイルサーバーの操作ログです。ログが消えていると調べられないため、日頃からバックアップと同様に保管しておきましょう。それぞれのログの残し方は、「感染経路を特定できない理由と平時の備え」で説明しています。自社だけで判断が難しいときは、JPCERT/CCなどの専門機関に相談してください。
参照元:警察庁|ランサムウェア被害防止対策 クラウドストレージも暗号化される?
-
クラウドストレージ上のファイルも、被害を受ける場合があります。ランサムウェアは、感染した端末からアクセスできるネットワーク上のファイルも暗号化するためです。IPAの届出事例には、クラウドストレージに不正アクセスされ、ファイルを削除されたうえで身代金を要求された被害もありました。
備えとして、まず不正ログインを防ぐ仕組みが必要です。DirectCloudでは、IPアドレス制限やデバイス認証、二要素認証で接続できる場所や端末を限定でき、暗号化されてもバージョン管理機能で感染前のファイルへ戻せます。削除されたファイルを戻す手順も、事前に確認しておきましょう。
参照元:IPA|コンピュータウイルス・不正アクセスの届出事例[2021年上半期(1月~6月)]

まとめ
ランサムウェア対策は、侵入口となる感染経路を把握し、経路ごとに入口を点検することから始まります。現在の被害は、VPN機器やリモートデスクトップなど社外と社内をつなぐ仕組みからの侵入が大半を占め、侵入後は短期間で社内に被害が広がるためです。入口の対策とあわせて、ログの保管や初動対応の手順まで平時に備えておけば、被害を小さく抑え、早期の復旧につなげられるでしょう。
VPN機器への依存を減らしながら、侵入後の被害にも備える手段として、法人向けクラウドストレージのDirectCloudがあります。VPNを使わずにIPアドレス制限やデバイス認証で接続元を限定でき、暗号化されたファイルもバージョン管理で感染前の状態へ戻せます。250種類以上の操作ログが残るため、被害の範囲も追跡できます。まずは資料で、DirectCloudのランサムウェア対策をご確認ください。
- タグ:
- セキュリティ