
情報セキュリティ教育とは?テーマ例・進め方・無料で使える教材を解説
取引先から教育の実施状況を問われる場面が増え、情報セキュリティ教育を始めたい、あるいは見直したいと考える担当者は少なくありません。一方で、何をテーマにし、どの順序で進めればよいのかに迷うことも多いものです。
本記事では、情報セキュリティ教育の基本と必要とされる理由、対象者別のテーマ例、計画から見直しまでの進め方、無料で使える公的な教材を解説します。教育だけでは防ぎきれない人的ミスへの備えも、あわせて紹介しています。
本記事のサマリ
-
 情報セキュリティ教育とは、従業員が情報資産を守る知識とルールを学び、業務で適切に行動する取り組みである
-
人的ミスが事故の起点となるうえ、法令や認証制度、取引先からも教育の実施と記録が求められている
-
目的と対象を定めて公的教材も活用し、効果測定と見直しを繰り返すことで形骸化を防げる
-
共有リンクの無効化や操作ログを備えたDirectCloudなら、教育で防ぎきれないミスの被害を抑えられる
 目次
- 1. 情報セキュリティ教育とは
- 2. 情報セキュリティ教育が必要とされる理由
- 3. 情報セキュリティ教育で教えるテーマ例
- 4. 情報セキュリティ教育の進め方
- 5. 無料で使える公的な教育資料
- 6. 教育を形骸化させないためのポイント
- 7. 教育で防ぎきれない人的ミスをDirectCloudで補う
- 8. 人的ミスによる情報漏洩リスクを抑えた導入事例
- 9. よくある質問
- 10. まとめ
情報セキュリティ教育とは
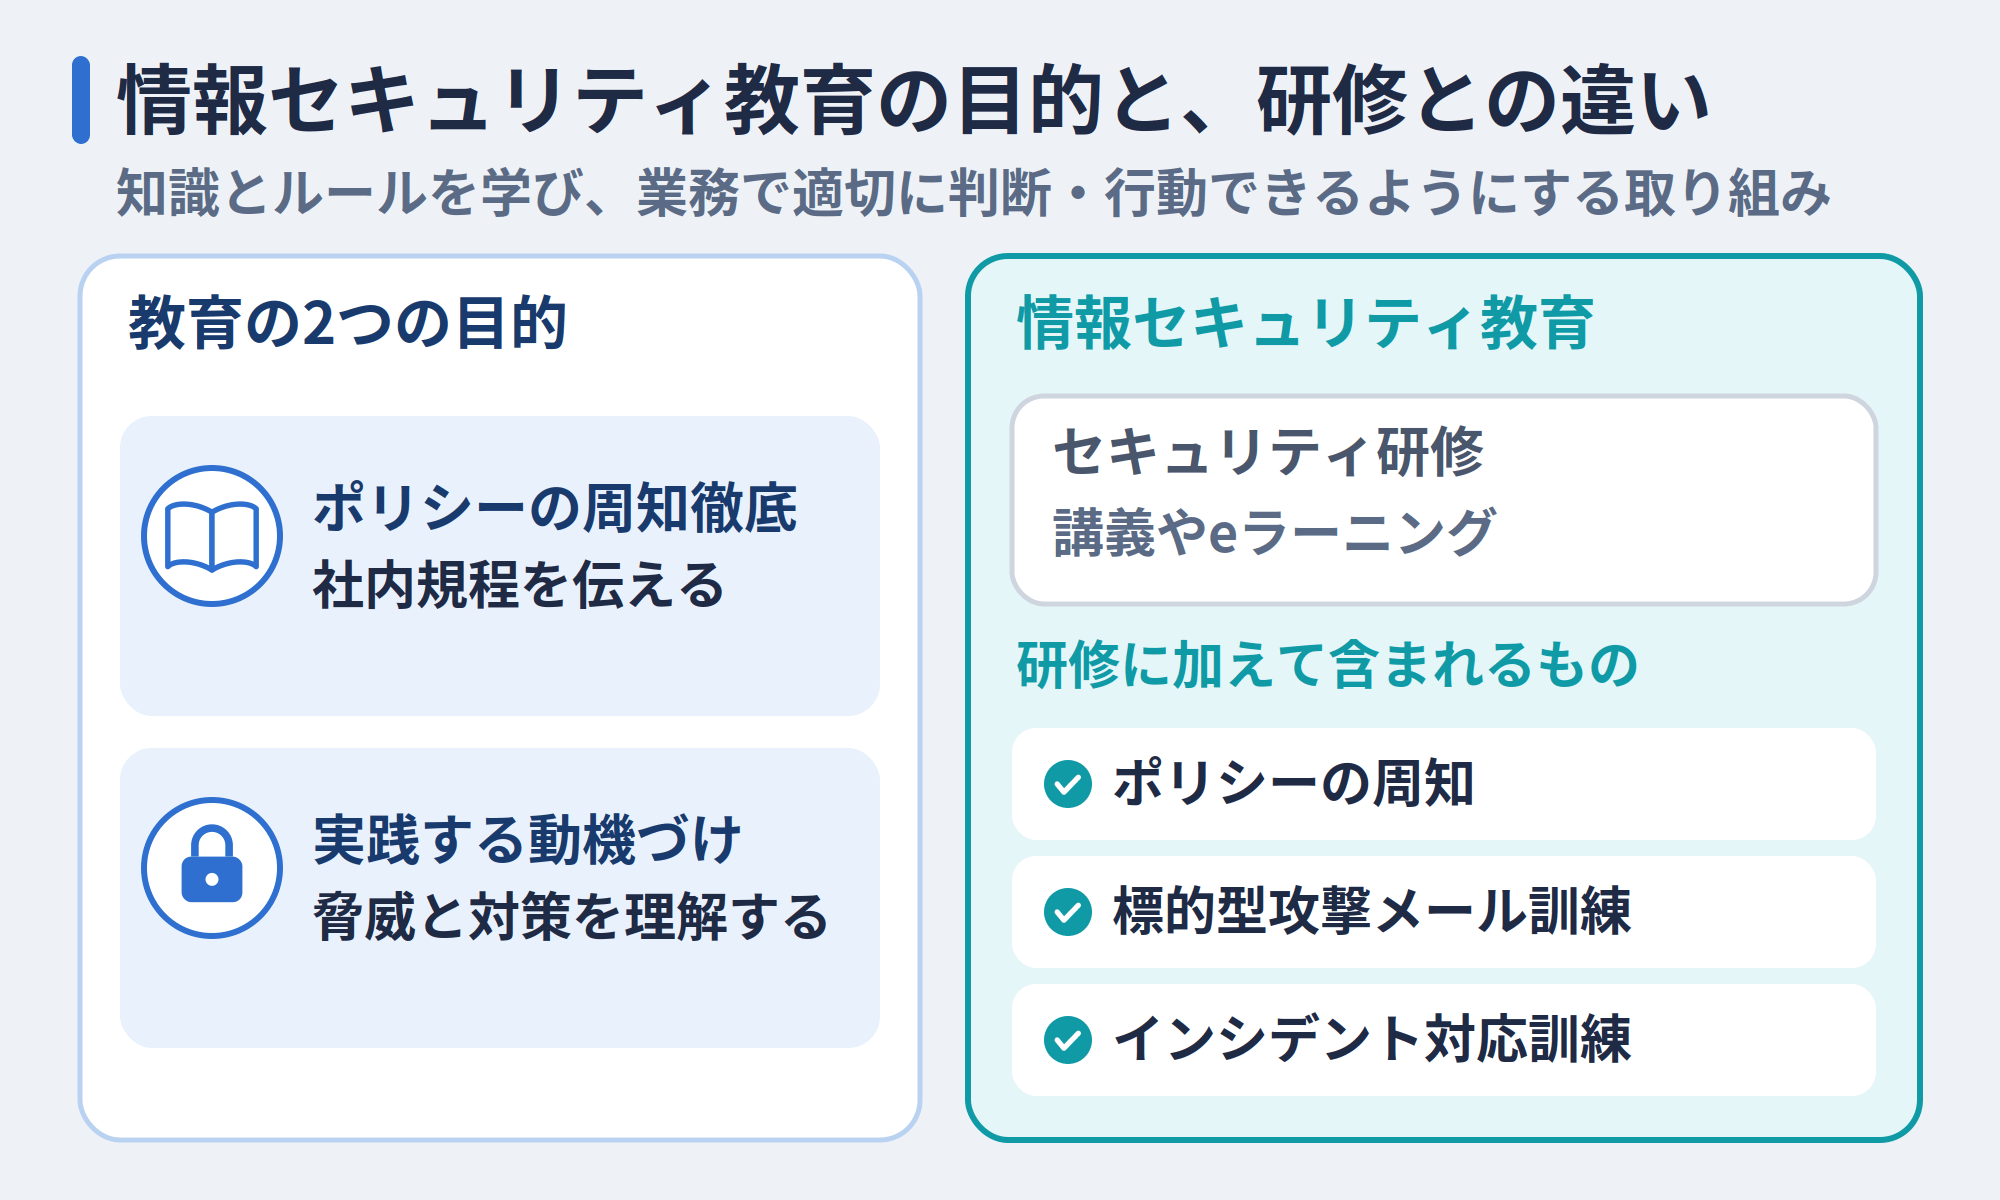
情報セキュリティ教育とは、従業員が企業の情報資産を守るための知識とルールを学び、日常業務で適切に判断・行動できるようにする継続的な取り組みです。教育の目的は2つに分かれます。
1つは情報の扱い方を定めた社内規程である情報セキュリティポリシーを周知徹底すること、もう1つは脅威と対策を理解させ、従業員が対策を実践する動機を持てるようにすることにあります。
似た言葉の「セキュリティ研修」は、講義やeラーニングなど期間を区切った学習機会を指します。情報セキュリティ教育はより範囲が広く、ポリシーの周知や、攻撃を模したメールで対応を体験する標的型攻撃メール訓練、事故を想定して各自の動きを確かめるインシデント対応訓練まで含まれます。
なお、本記事は企業の従業員教育を扱っており、学校向けの「教育情報セキュリティポリシー」とは別のテーマです。
情報セキュリティ教育が必要とされる理由
ファイルの共有範囲を絞る仕組みやメールの監視ツールを導入しても、情報を開き、送り、保存するのは従業員です。宛先の選択を一つ誤る、添付ファイルを確かめずに開くといった一人の判断や操作が、そのまま事故の起点になります。
技術的な対策だけでは事故を防ぎきれないのは、最終的に情報を扱うのが人だからです。事故の実態、攻撃手口の変化、法令・認証制度での位置づけ、取引先からの要請という4つの観点から、教育が必要とされる理由を説明します。
人的ミスや内部不正が事故の起点になる
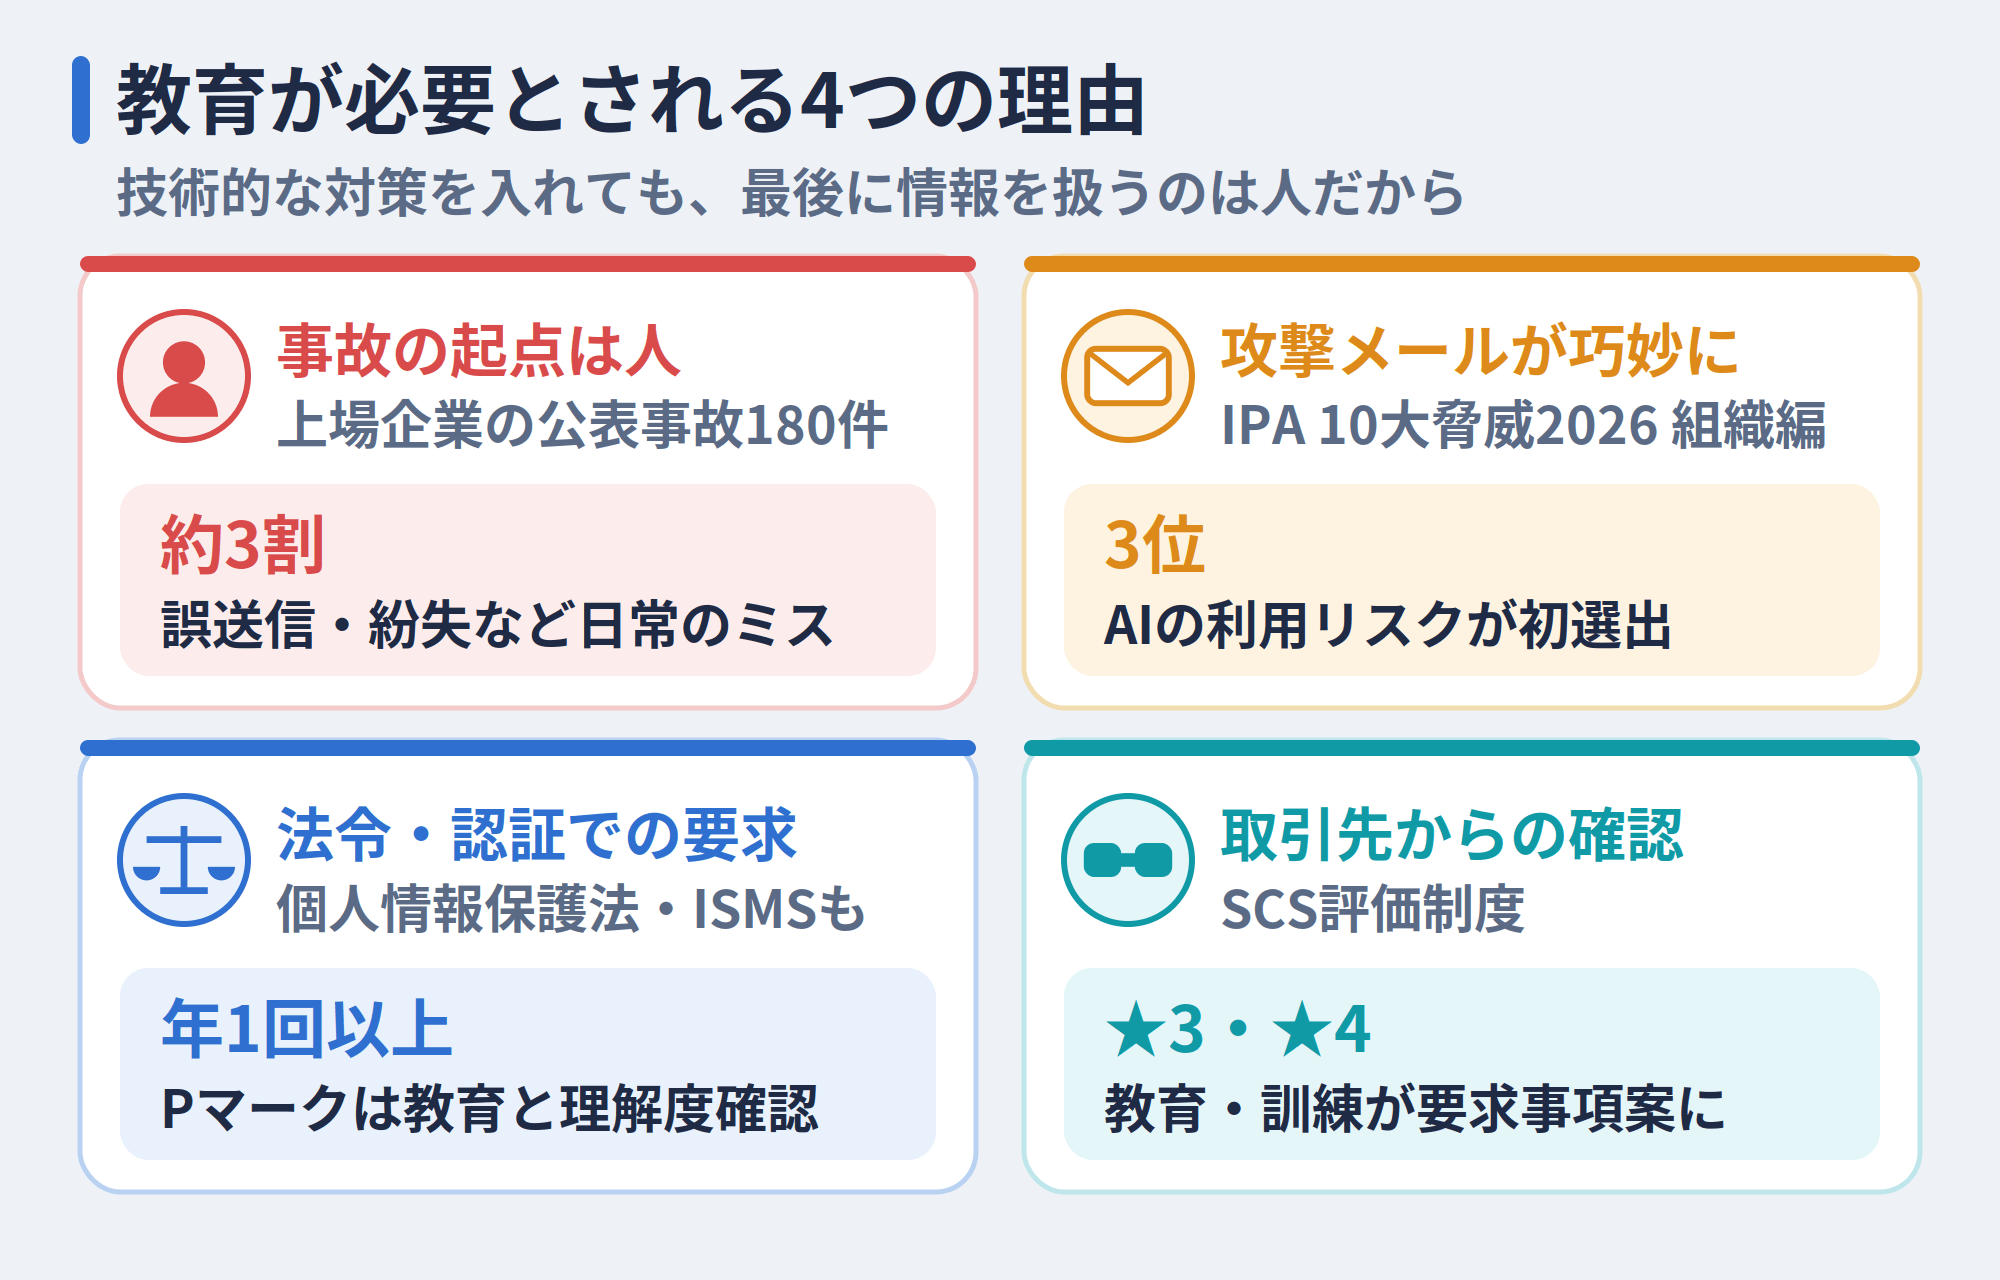
信用調査を手がける東京商工リサーチの集計では、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件でした。原因別では「誤表示・誤送信」が37件(20.5%)、「紛失・誤廃棄」が18件(10.0%)、従業員による「不正持ち出し・盗難」が7件(3.8%)と続きます。
CC・BCCの取り違えや書類の紛失といった日常業務のミスだけで、約3割に達します。独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」組織編でも、内部不正による情報漏えい等が7位、ビジネスメール詐欺が10位に選ばれました。
※構成比は東京商工リサーチの公表値をそのまま記載しています。
参照元:東京商工リサーチ|上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分
生成AIの悪用で攻撃メールを見抜きにくくなった
IPAの「情報セキュリティ10大脅威 2026」組織編では、「AIの利用をめぐるサイバーリスク」が初選出で3位に入りました。IPAの解説書は、AIの悪用で攻撃が容易になり、手口も巧妙になったと指摘しています。
翻訳性能の向上により、攻撃者はフィッシング(実在の組織を装って情報をだまし取る手口)の文面を違和感のない日本語で作れます。不自然な言い回しや誤字から見抜く方法は通用しにくくなりました。見た目で判断する知識だけでなく、迷ったら開かずに報告する行動まで教えてください。
参照元:IPA|「情報セキュリティ10大脅威 2026」解説書[組織編]
法令や認証制度でも教育が求められる
個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン(通則編)」は、人的安全管理措置として従業者への教育を求めています。研修の頻度や方法は一律に定められておらず、安全管理措置の一環という位置づけです。
情報セキュリティマネジメントシステム(ISMS)の認証基準であるJIS Q 27001にも、「力量」「認識」の要求事項があります。プライバシーマーク(Pマーク)では、一般財団法人日本情報経済社会推進協会(JIPDEC)の構築・運用指針が、年1回以上の教育と理解度確認の手順化、実施記録の作成を求めています。いずれの認証でも、教育の実施状況と記録は審査で確認されます。
参照元:個人情報保護委員会|個人情報の保護に関する法律についてのガイドライン(通則編)
参照元:経済産業省|情報セキュリティのマネジメントシステムに関する JIS改正(資料2)
参照元:日本規格協会|JIS Q 27001:2023 情報セキュリティ,サイバーセキュリティ及びプライバシー保護-情報セキュリティマネジメントシステム-要求事項(プレビュー)
参照元:JIPDEC|プライバシーマークにおける個人情報保護マネジメントシステム構築・運用指針【JIS Q 15001:2023準拠 ver1.0】
取引先から教育の実施状況を問われる
「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」は、経済産業省と内閣官房国家サイバー統括室が設計し、IPAが運営する任意の制度です。委託元が委託先に★の段階を提示し、対策の実施状況を確かめる使い方が想定されています。
経済産業省が検討段階で示した要求事項案では、インシデント対応の教育・訓練は★3の項目でした。★4では役員から派遣社員等までを対象とする意識向上の教育が加わり、実施状況の記録と保管も求められていました。取引先から対応を求められた際は、教育の記録を示す必要が生じる可能性があります。
参照元:経済産業省|サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
参照元:IPA|サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
参照元:経済産業省|【参考資料1】★3・★4要求事項・評価基準案一覧
情報セキュリティ教育で教えるテーマ例
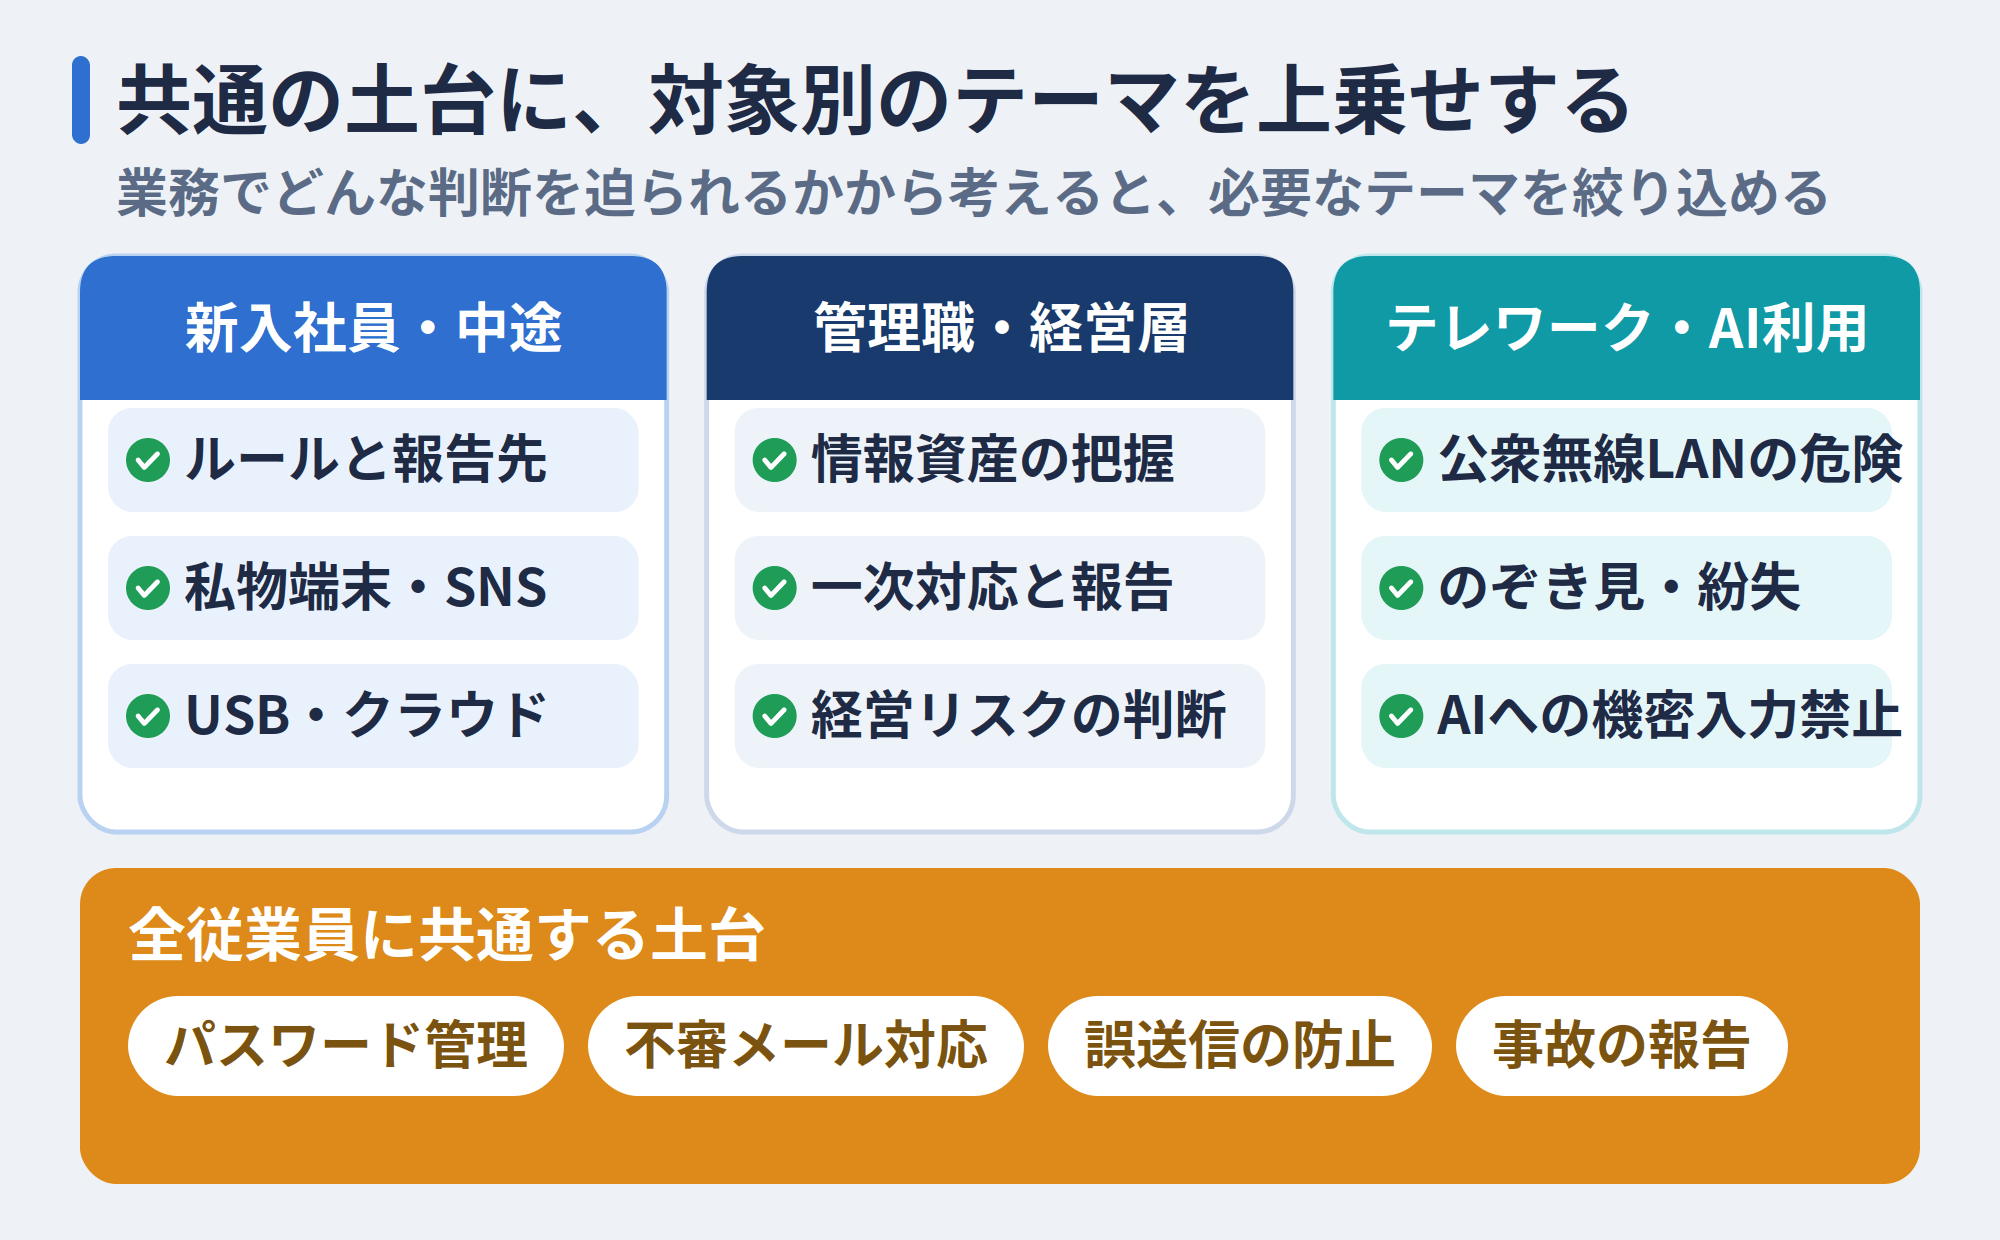
教えるテーマを選ぶ際は、話題になっている攻撃手口を追うだけでは足りません。従業員が普段の業務でどのような判断を迫られるかから考えると、自社に必要なテーマを絞り込めます。社外から届いたファイルを開くか、外出先でどのネットワークにつなぐかといった場面がその一例です。
テーマは、全従業員に共通する基礎を土台にして、役割や働き方に応じた内容を上乗せする形で組み立てます。全従業員、新入社員・中途入社者、管理職・経営層、テレワーク・生成AI利用者の4つの対象ごとに、教える内容を順に説明します。
全従業員に共通して教えるテーマ
全従業員に共通するテーマは、パスワードと多要素認証(パスワードとは別の確認手段も組み合わせてログインする仕組み)の管理、不審なメール・SMSへの対応、個人情報・機密情報の取り扱い、メール誤送信の防止、インシデントやヒヤリハット(事故には至らなかった危うい出来事)の報告方法です。
どれも「何に注意するか」と「そのときどう行動するか」を組にして伝えます。不審なメールなら、添付ファイルやリンクを開かず、迷った時点で報告するという行動まで示します。自社の情報セキュリティポリシーや社内ルールは、中身とあわせて、なぜ必要か、守らないと何が起きるかも説明してください。
新入社員・中途入社者に教えるテーマ
新入社員・中途入社者に対しては、入社時に社内のセキュリティルールを伝えます。私物の端末やSNSの利用範囲、USBメモリやクラウドサービスの利用可否、問い合わせ先と報告先も、このときに周知してください。教材には、インシデント対応の依頼受付や注意喚起を行う一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)の「新入社員等研修向け情報セキュリティマニュアル」が使えます。
研修資料のベースとなるトピックをまとめたもので、クイズ形式の補助教材も用意されています。ただし最終更新は2014年3月のため、最新の攻撃手口は別の資料で補う必要があります。
参照元:JPCERT/CC|新入社員等研修向け情報セキュリティマニュアル
管理職・経営層に教えるテーマ
部署を預かる管理職に教えるのは、部署内で扱う情報資産とそのリスクを洗い出す方法です。部下がインシデントを起こしたり巻き込まれたりした際の一次対応と、上位者へ報告を上げるエスカレーションの手順も身につけてもらいます。
経営層には、インシデントが事業停止や損害賠償、取引先への被害、信用の失墜につながる経営リスクであり、対策は投資として判断するものだと伝えます。IPAが実践事例を紹介する「プラクティス・ナビ」には、訪問介護事業者が経営層と部署長にグループディスカッションで教えた例が掲載されています。
参照元:IPA|プラクティス3-2 経営層やスタッフ部門等の役割に応じた、リテラシーにとどまらないセキュリティ教育実践
テレワーク・生成AI利用者に教えるテーマ
テレワークを行う従業員には、カフェなどで提供される公衆無線LANは安全が確保されたネットワークではないことを教えます。画面ののぞき見や端末の紛失・盗難への備え、自宅で業務資料をどう保管し、どう削除するかも、あわせて伝えるテーマです。
生成AIを業務で使う従業員には、機密情報や個人情報を入力しないこと、自社が利用を許可したサービスと用途の範囲で使うこと、出力された内容は確認してから使うことの3点を教えます。利用ルールの作り方は関連記事に譲り、教育の場ではこの3点を確実に伝えてください。
情報セキュリティ教育の進め方
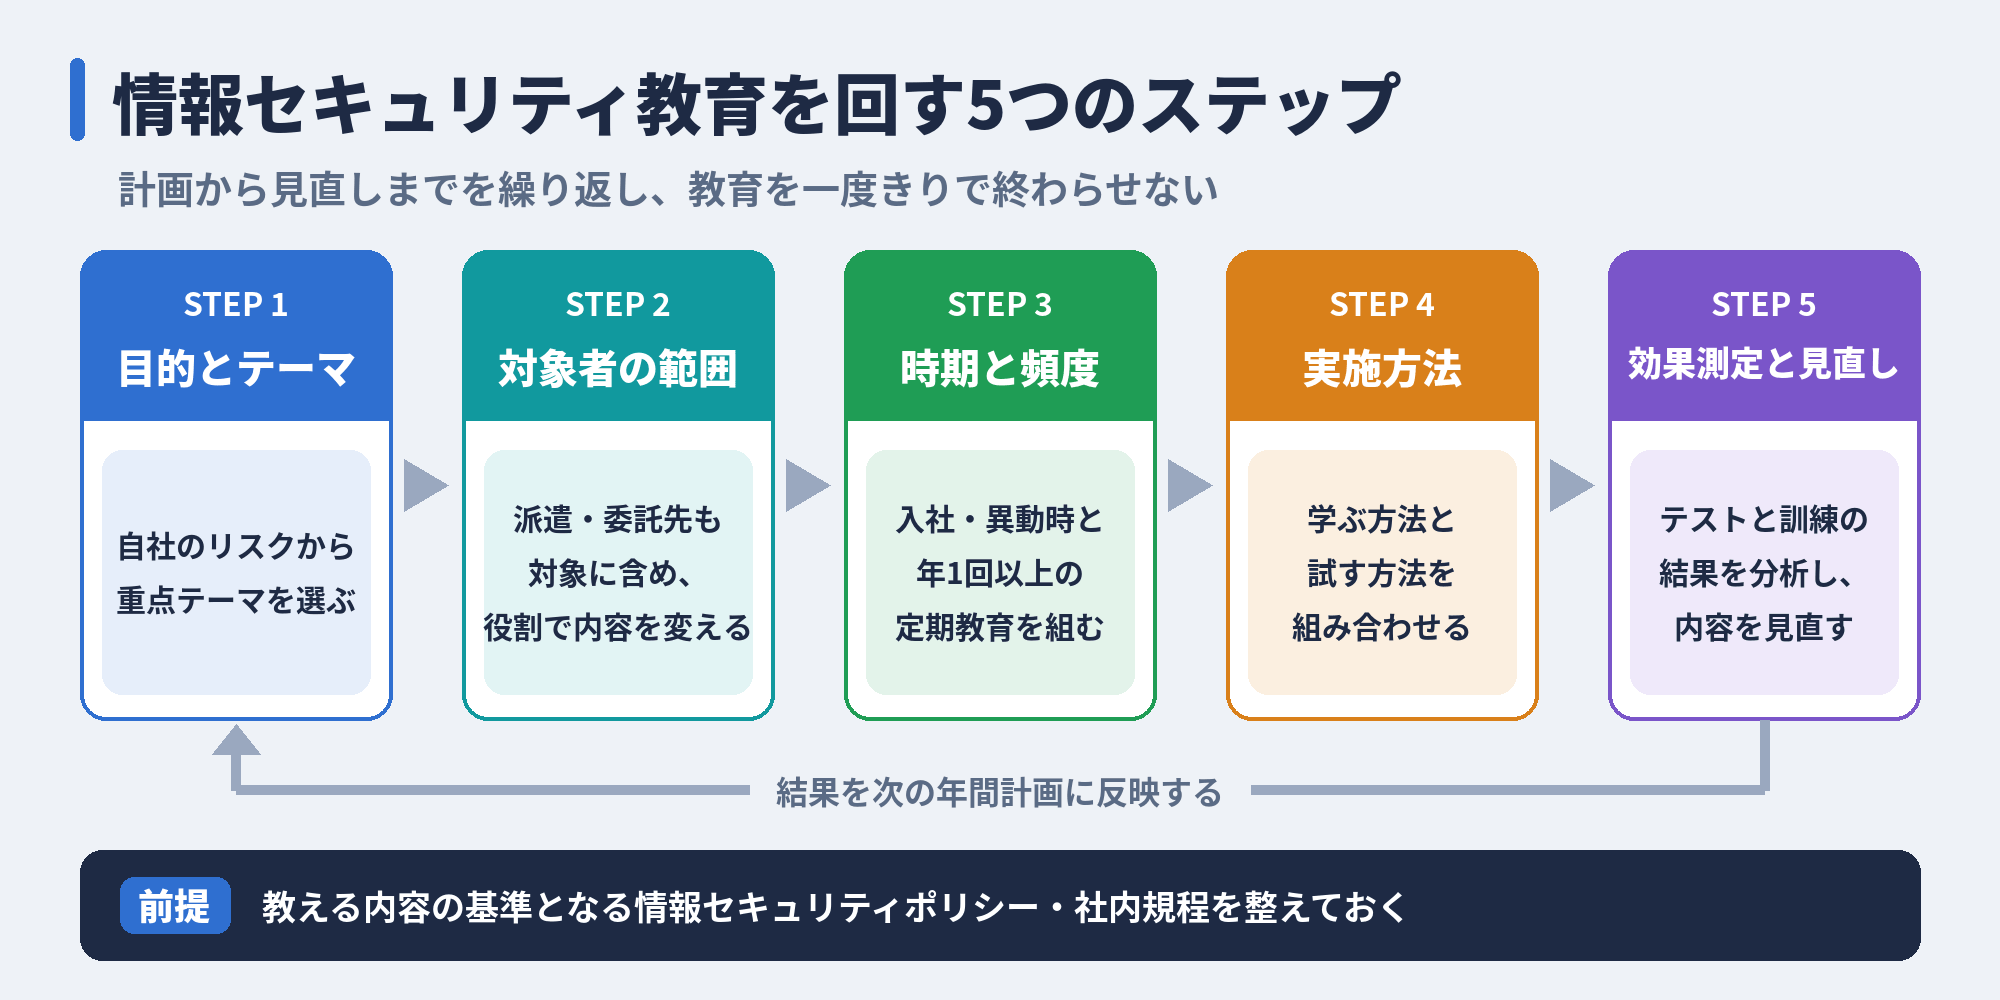
教育を一度きりで終わらせないために、計画から見直しまでの5つのステップを繰り返し回します。前提として、教える内容の基準になる情報セキュリティポリシーや社内規程を先に整えておいてください。経済産業省の経営ガイドラインも、策定したポリシーを従業員教育などで周知徹底するよう示しています。
専任の担当者がいない中小企業は、教材を一から作らず、IPAが公開する1テーマ5分の学習ツールなど公的教材から始めると負担を抑えられます。社内で講習を行う担当者には、講習会の組み立て方を解説するIPAのオンデマンドセミナーも役立ちます。
参照元:経済産業省・IPA|サイバーセキュリティ経営ガイドライン Ver 3.0
参照元:IPA|講習能力養成セミナー
目的とテーマを決める
最初に、優先して対策すべきリスクを洗い出し、教育の目的を決めます。材料になるのは、自社で起きたヒヤリハット、同業他社の事故、自社が取り扱う情報の種類の3つです。IPAの「プラクティス・ナビ」にも、小売業の事業者が他社の被害事例を集め、同じ被害が自社で起こりうるかを分析した例が掲載されています。
目的が決まったら、従業員に身につけてほしい行動を具体的なテーマに落とし込みましょう。顧客情報を多く扱う部署であれば、個人情報の取り扱いとアクセス権限の扱いを重点テーマに据える、といった形です。
参照元:IPA|プラクティス1-1 経営者がサイバーセキュリティリスクを認識するための、他社被害事例の報告
対象者の範囲を決める
対象者は正社員に限らず、派遣社員や業務委託先の担当者など、業務で情報資産を扱う人まで広げます。個人情報保護委員会のガイドライン(通則編)は、事業者が監督する「従業者」に、雇用関係にある従業員のほか取締役や派遣社員等も含まれると示しています。
同ガイドラインは、委託元に委託先の監督も求めています。ただし、全員に同じ内容を一律に課す必要はありません。経済産業省の経営ガイドラインが役割に応じた教育を求めているとおり、業務内容・役職・権限によって内容や難易度を変えてください。
参照元:個人情報保護委員会|個人情報の保護に関する法律についてのガイドライン(通則編)
参照元:経済産業省・IPA|サイバーセキュリティ経営ガイドライン Ver 3.0
実施時期と頻度を決める
教育は、入社時、異動・昇格時、社内ルールの改定時、新しいシステムやクラウドサービスの導入時など、従業員の意識が向きやすい節目に組み込みます。IPAの解説書も、人の入れ替わりを考慮して教育するよう示しています。
定期教育は年1回または半年に1回を基本とし、年間の教育計画に実施月と対象者を書き込んでおきます。PマークのJIPDEC指針も、少なくとも年1回の教育実施計画の立案を求めています。SCS評価制度の要求事項案では、インシデント対応の教育・訓練を新規受け入れ時と年1回以上行う項目が★3から含まれ、★4にも引き継がれていました。
年間計画は、下表のように実施時期・対象者・テーマ・実施方法を一覧にしておくと、担当者が替わっても運用を引き継げます。月や内容は記入例のため、自社の事業年度や繁忙期に合わせて調整してください。
| 実施時期 | 対象者 | テーマ | 実施方法 |
| 4月 | 新入社員・中途入社者 | 社内ルール、報告先、私物端末やSNSの利用範囲 | 集合研修(公的マニュアルを活用) |
| 6月 | 全従業員 | 不審なメール・SMSの見分け方と報告手順 | 短時間教材の配信(1テーマ5分程度) |
| 7月・12月 | 全従業員 | 長期休暇前の端末の持ち出しと不審メールへの注意 | 注意喚起の配信 |
| 9月 | 管理職 | インシデント発生時の報告と初動 | インシデント対応机上演習 |
| 10月 | 全従業員 | 年次の基礎教育(パスワード、個人情報の取り扱い、誤送信の防止) | eラーニングと理解度テスト |
| 11月 | 全従業員 | 不審なメールを受け取ったときの実際の対応と報告 | 標的型攻撃メール訓練 |
| 2月 | 経営層 | 当年度の実施結果と次年度の計画 | 報告会 |
| 随時 | 異動・昇格者、規程の改定や新システム導入の対象者 | 変更点と、新しい役割に応じたルール | 説明会・資料の配布 |
参照元:IPA|「情報セキュリティ10大脅威 2026」解説書[組織編]
参照元:JIPDEC|プライバシーマークにおける個人情報保護マネジメントシステム構築・運用指針【JIS Q 15001:2023準拠 ver1.0】
参照元:経済産業省|【参考資料1】★3・★4要求事項・評価基準案一覧
参照元:IPA|要求事項・評価基準
実施方法を選ぶ
実施方法には、知識を学ぶものと、実際の行動を試すものがあります。主な5つの方法の特徴と運用上の留意点は、下表のとおりです。
| 実施方法 | 特徴 | 運用上の留意点 |
| 集合研修(社内講師) | 自社のルールや業務に合わせた内容にでき、質疑応答やディスカッションを行いやすい | 教材作成や講師の確保など、運営の負担が大きくなりやすい |
| 外部セミナー | 専門家から最新の脅威動向や事例を学べる | 受講費がかかり、テーマが自社の状況と合わない場合がある |
| eラーニング | 時間や場所を問わず受講でき、受講状況や理解度を確認しやすい | 効果が受講者の主体性に左右されやすい |
| 標的型攻撃メール訓練 | 不審メールへの実際の対応を確認でき、組織のリスク状況を把握できる | 同じパターンの繰り返しは慣れを生む。設計・運用に工数がかかる |
| インシデント対応机上演習 | 事故発生時の対応の流れを机上で確認できる。IPAが教材と実施マニュアルを公開している | シナリオに沿って進行する役割と参加者の分担を決めておく |
1つの方法だけに頼らず、知識を学ぶ方法と行動を試す方法を組み合わせてください。eラーニングで不審メールの見分け方と報告手順を学んだあと、標的型攻撃メール訓練で実際に報告できるかを確かめる、といった組み合わせ方が考えられます。
IPAも、標的型攻撃メール訓練は不審なメールを受け取った際に適切な対処ができるかを確認するために行うものだとしています。
参照元:IPA|組織における標的型攻撃メール訓練は実施目的を明確に
効果を測定して内容を見直す
教育の効果は、理解度テストやアンケートで知識の定着を確かめるだけでなく、行動の変化でも測ります。IPAは標的型攻撃メール訓練で確認する内容として、添付ファイルの開封率、報告などの適切な対処ができた割合、報告を受けるまでの時間を例示しています。
IPAの「プラクティス・ナビ」では、流通業の事業者が教育結果から部署ごとの理解度や苦手分野を特定し、特定の部署や役職に追加教育を行う仕組みを試行した例が紹介されています。受講履歴やテスト結果は記録として残しておけば、監査や取引先への説明に使えます。
最後に、5つのステップが回っているかを下表で点検しておくと、抜けている工程に気づけます。
| 点検項目 | 確認する内容 |
| ポリシー・社内規程 | 教える内容の基準となる規程が、現在の業務や利用しているサービスに合っているか |
| 目的とテーマ | 自社のヒヤリハットや取り扱う情報から、重点テーマを決めているか |
| 対象者 | 派遣社員や委託先の担当者を含め、役割に応じて内容を変えているか |
| 時期と頻度 | 入社時・異動時と年1回以上の定期教育が、年間計画に入っているか |
| 実施方法 | 知識を学ぶ方法と行動を試す方法を組み合わせているか |
| 効果測定 | テストや訓練の結果を部署ごとに分析し、次の計画に反映しているか |
| 記録 | 受講履歴やテスト結果を保管し、監査や取引先に示せる状態か |
無料で使える公的な教育資料
公的機関が無料で公開している教材を使えば、スライドや確認テストを一から作る負担を減らせます。
主な公的教材の提供元、内容・形式、向いている用途は下表のとおりです。
| 資料名 | 提供元 | 内容・形式 | 向いている用途 |
| 情報セキュリティ10大脅威[組織編] | IPA | 前年の事故・攻撃状況から選ばれた組織向け脅威の手口・事例・対策の解説。冊子版と簡易説明資料(スライド形式) | 年次教育のテーマ選定、経営層への説明 |
| 5分でできる!情報セキュリティポイント学習 | IPA | 1テーマ5分で学べる学習ツール。各テーマの最後に確認テスト | 全従業員の基礎教育、理解度の確認 |
| 映像で知る情報セキュリティ | IPA | 脅威と対策をドラマで学べる映像シリーズ | 集合研修の導入、eラーニングの補助 |
| セキュリティインシデント対応机上演習教材 | IPA | インシデント対応の流れを机上で演習する教材と実施マニュアル | 管理職・担当者向けの演習 |
| インターネットの安全・安心ハンドブック | 国家サイバー統括室(NCO) | 攻撃の手口や基本的な対策の解説 | 専任担当者がいない組織の教材 |
| 新入社員等研修向け情報セキュリティマニュアル | JPCERT/CC | 新入社員に教える際のガイドラインと研修資料のベース。補助教材としてクイズ | 新入社員研修 |
ただし、転載・改変・再配布の条件は資料ごとに異なります。IPAは10大脅威の引用時に出典の明記を求め、一部を改変する場合は「~を基に作成」などと示すよう案内しています。NCOのハンドブックは、内容を改変しないことが活用の条件です。社内資料に組み込む前に、各資料の利用条件を必ず確認してください。
教育を形骸化させないためのポイント
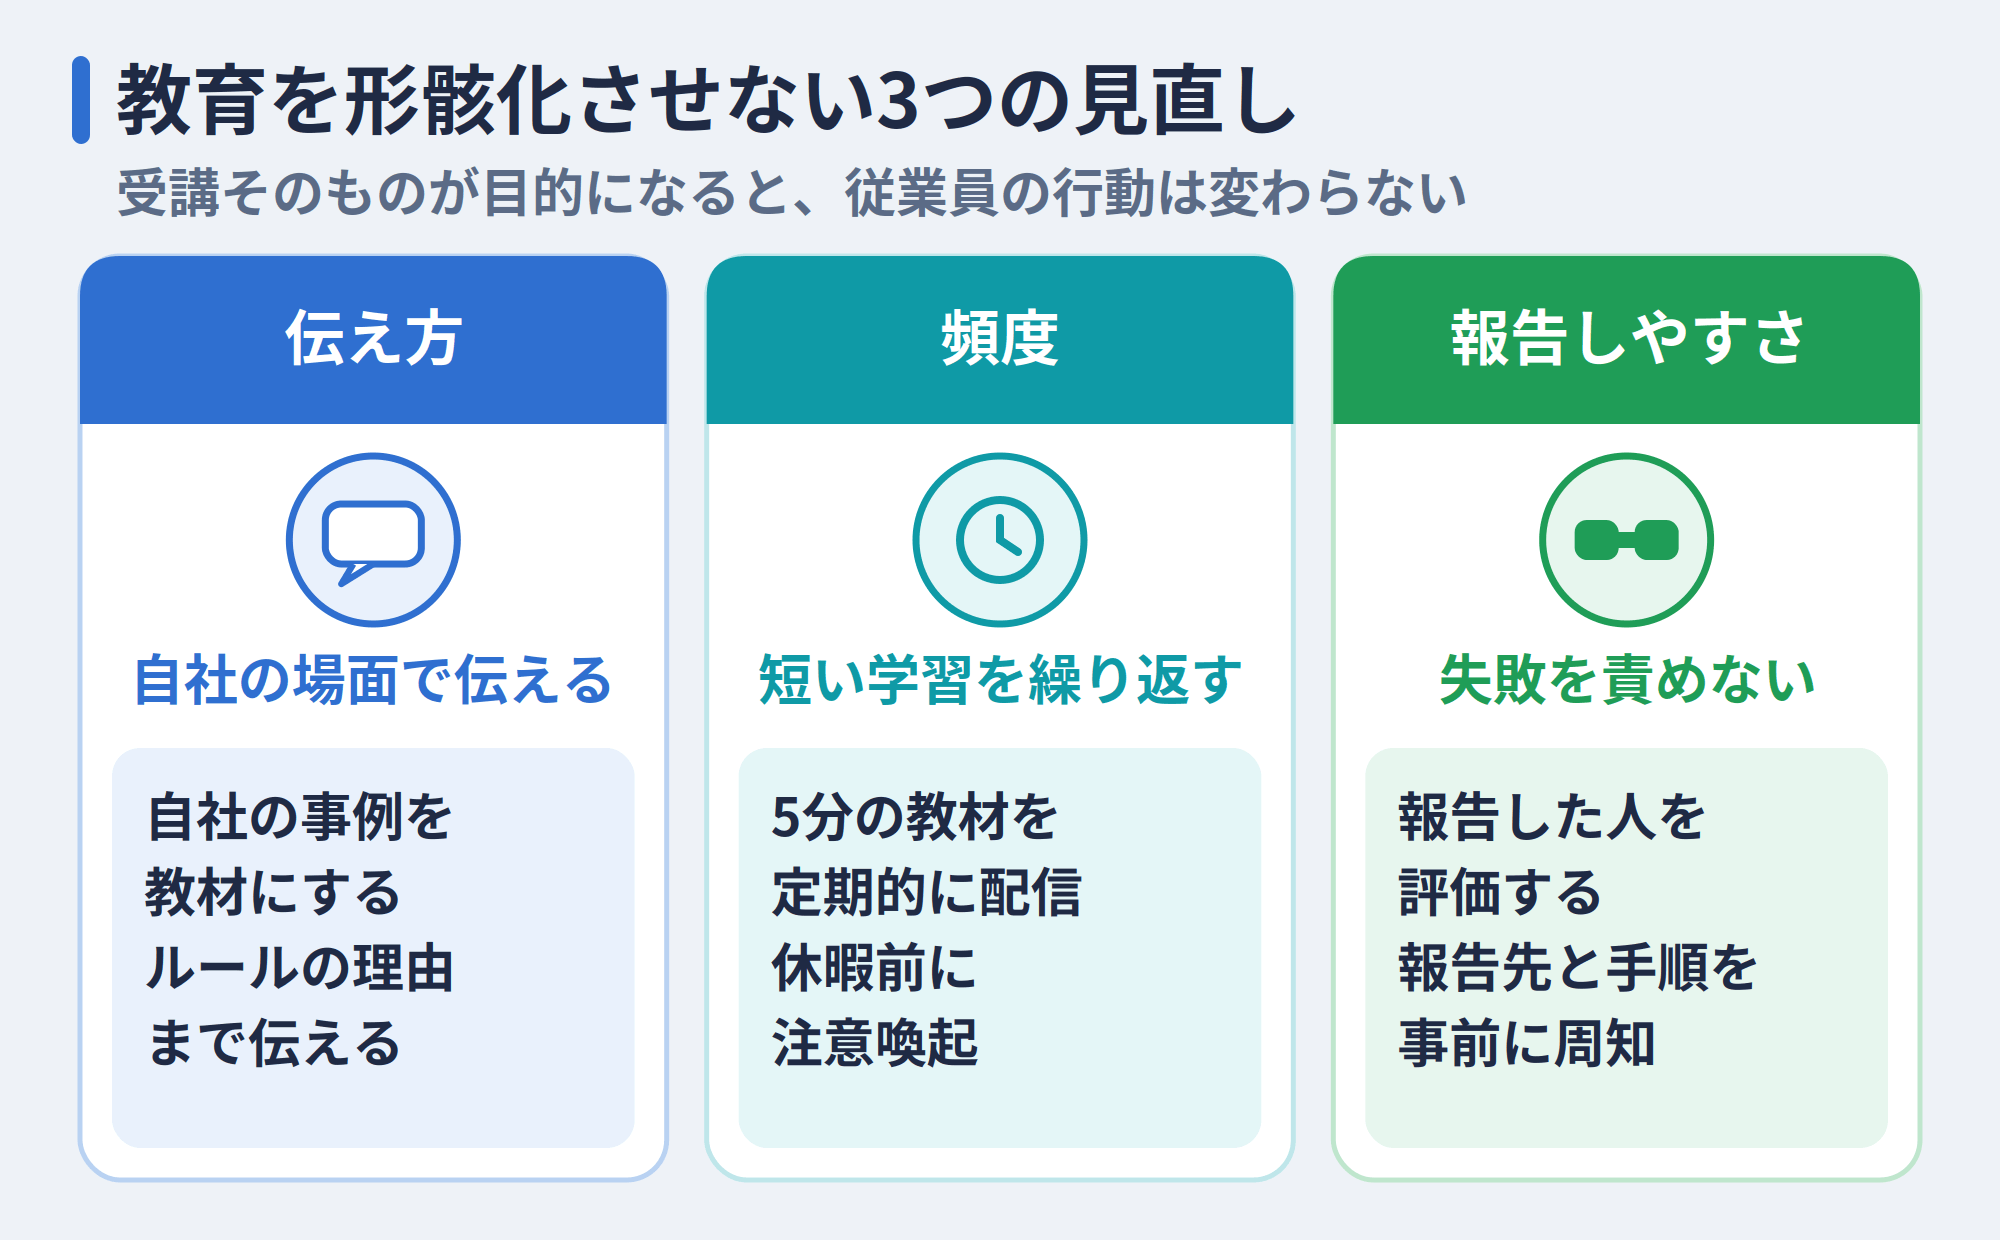
毎年同じ内容の研修を受講させるだけでは、受講そのものが目的になり、従業員の行動の変化につながりにくくなります。IPAの解説書も、従業員の行動やポリシーを定期的に評価し、教育の内容を見直すよう求めています。
IPAの「プラクティス・ナビ」でも、「従業員に対してセキュリティ教育を実施しているが効果が感じられない」という悩みが取り上げられ、取り組み例が紹介されています。伝え方、学習の頻度、報告しやすい環境の3つの面から、教育を見直してみてください。
参照元:IPA|「情報セキュリティ10大脅威 2026」解説書[組織編]
参照元:IPA|悩み(4) 従業員に対してセキュリティ教育を実施しているが効果が感じられない
自社の業務場面や事例に置き換えて伝える
教材には、一般的な事例だけでなく、自社の業務に近い題材を使います。同業他社の事故、自社で起きたヒヤリハット、実際に届いた不審メールは、従業員が「自分の職場でも起こりうる」と感じやすい題材です。教材にする際は、個人名や取引先名を伏せ、特定できない形に加工してください。
ルールを伝える場面では、内容だけでなく、なぜ必要なのか、守らないと何が起きるのかまで説明します。JIPDECの指針も、規程を守る重要性と、違反した際に予想される結果を従業者に認識させるよう求めています。
参照元:JIPDEC|プライバシーマークにおける個人情報保護マネジメントシステム構築・運用指針【JIS Q 15001:2023準拠 ver1.0】
短時間の学習を繰り返して定着させる
年1回の長時間研修だけでは、学んでから次に学ぶまでの間隔が長く空いてしまいます。数分程度で終わる教材や注意喚起を定期的に配信し、学習の間隔を空けすぎないようにしましょう。公的教材では、IPAの「5分でできる!情報セキュリティポイント学習」が、1テーマを5分で学べる構成になっています。
一度に詰め込まず、時期に合わせてテーマを絞る運用も有効です。IPAは長期休暇に向けて、機器やデータの持ち出しルールの確認と、休暇明けの不審なメールへの注意を呼びかけており、休暇前の配信テーマに使えます。
失敗を責めず報告しやすい環境をつくる
訓練メールを開封した従業員や、ミスを報告した従業員を責めると、ヒヤリハットや事故が隠されやすくなります。報告が遅れるほど対応も遅れ、被害が広がりかねません。不審なメールに気づいて報告した従業員を評価するなど、報告そのものを歓迎する姿勢を示してください。
あわせて、事故に気づいたときに誰に、何を、どう報告するかを事前に決めて周知しておきます。IPAの「プラクティス・ナビ」には、社内の担当部署を報告窓口として周知し、PCをネットワークから切断する、メールを削除しないといった初動を定めた例があります。
教育で防ぎきれない人的ミスをDirectCloudで補う
教育で従業員の判断力を高めても、宛先の選び間違いや思い込みによる操作ミスをなくしきることは難しいものです。そのため、ミスが起きても被害を広げない仕組みを、教育とあわせて用意しておく必要があります。
教育で扱うテーマごとに、教育で身につけることと、法人向けクラウドストレージのDirectCloudで補えることを下表に対応させました。
| 教育で扱うテーマ | 教育で身につけること | DirectCloudで補えること |
| メール誤送信の防止 | 送信前に宛先と添付ファイルを確認する | 共有リンクの削除による無効化、承認者の確認を経た送信 |
| 機密情報の取り扱い | 機密情報を社外へ持ち出さない判断 | DirectCloud-SHIELDによるダウンロード・印刷・画面キャプチャの制限 |
| 社外とのファイル共有 | 承認されたサービス以外を使わない判断 | 共有リンクとゲスト招待による社外共有手段の統一 |
| 内部不正の防止 | 社内規程の理解と、操作が記録されることの認識 | 操作ログによるファイル操作の記録と追跡 |
※承認者の確認を経た送信(上長承認)はアドバンスド以上のプラン、DirectCloud-SHIELDは有料オプション、監査機能はエンタープライズ以上のプランで利用できます。
誤送信したファイルを後から無効化できる
ファイルをメールに添付せず、DirectCloudの共有リンクで渡しておけば、誤送信に気づいた時点でリンクを削除できます。削除されたリンクは無効になり、相手もアクセスできなくなります。ファイルの送信やダウンロードに承認者の確認を挟むと、許可を得たファイルだけが社外に出るため、送信前の確認を本人の注意だけに頼らずに済みます。上長承認はアドバンスド以上のプランで利用できます。
ただし、リンクを削除する前にダウンロードされたファイルは、相手の手元に残ります。ファイルを渡したあとも制御したい場合は、有料オプションのDirectCloud-SHIELD(IRM)が役立ちます。この機能はファイルを暗号化して閲覧や印刷などの権限を制御し、手元を離れたファイルもリモートで削除できます。
参照元:DirectCloud|超脱却!PPAP問題 パスワード付きzipファイル送信の脱却+業務効率・セキュリティアップの代替案!
参照元:DirectCloud-SHIELD|機密ファイルを安全に守り、漏えいリスクをゼロに!
参照元:DirectCloud|社内外との安全なファイル共有・外部との共同作業を実現
機密ファイルの持ち出しを防げる
有料オプションのDirectCloud-SHIELD(DLP)では、ダウンロードによる持ち出しができない専用の領域に機密ファイルを保存します。ファイルをクラウド上に置いたまま社内外の関係者と共同作業できるため、情報を持ち出させずに活用できます。
画面キャプチャ、コピー、印刷も制限でき、画面を写真に撮られた場合に備えて透かし文字でユーザーIDを表示することも可能です。誰の画面から撮影されたかが分かる仕組みは、写真撮影による持ち出しを思いとどまらせる抑止力として働きます。
参照元:DirectCloud-SHIELD|機密ファイルを安全に守り、漏えいリスクをゼロに!
社外共有の手段を全社で統一できる
DirectCloudでは、共有リンクとゲスト招待を使い、取引先とのファイル授受や共同作業を自社が認めた環境の中で行えます。共有リンクには有効期間やパスワードを設定でき、取引先に発行するゲストユーザーにも、オーナー、編集者、閲覧者といったアクセスレベルを割り当てられます。
スタンダード以上のプランはユーザー数無制限の定額制のため、人数を気にせず全従業員に配布しやすい点も特長です。正規の手段が社内に行き渡れば、無料の共有サービスを個人の判断で使う状況を減らせます。
参照元:DirectCloud|社内外との安全なファイル共有・外部との共同作業を実現
操作ログで不正の兆候を追跡できる
取得できる操作ログは、ファイル操作、ユーザー操作、アクセス制御、リンクの使用状況など250種類以上にのぼります。誰が、いつ、どのファイルを扱ったかを後から確かめられるため、操作が記録されていること自体が内部不正の抑止につながります。
DirectCloudの監査機能を使えば、在籍していない退職者の操作ログや、管理者自身の操作ログも確認でき、問題が起きた際の調査に役立ちます。なお、監査機能はエンタープライズ以上のプランで標準提供されており、それより下位のプランでは利用できません。
人的ミスによる情報漏洩リスクを抑えた導入事例
本記事で取り上げた人的ミスのうち、誤送信、端末からの持ち出し、管理外サービスの利用の3つについて、DirectCloudでリスクを抑えた事例を紹介します。3つの事例は、前章の対応表のうち「メール誤送信の防止」「機密情報の取り扱い」「社外とのファイル共有」の行に当たります。業種は情報通信業、ビルメンテナンスを手がけるサービス業、地方公共団体と、それぞれ異なります。教育だけでは対処しきれないリスクに、各組織が仕組みの面からどう手を打ったかを確かめてみてください。
メール添付の誤送信リスクを共有リンクで低減
ソフトウェアの品質保証・テスト事業を手がける株式会社SHIFT様では、ファイルを圧縮してパスワードを付け、後からパスワードを送る運用(PPAP)を続けており、管理者は誤送信のリスクを懸念していました。従業員数の急増に伴い、個人の運用に頼っていた共有ルールをまとめ、セキュリティ統制を確立することも急務でした。
導入後は共有リンク機能でPPAPを廃止しています。フォルダの第1階層を「外部共有用」と「社内用」に分けるルールと、一定期間でファイルを消す自動削除機能により、統制も強化されました。
端末への保存による漏洩リスクを利用制限で低減
総合ビルメンテナンスを手がける横浜ビルシステム株式会社様では、現場の立ち会いでデータをUSBメモリに入れて持ち出す必要があり、管理者は紛失のリスクを懸念していました。在宅勤務の際に、自宅や外出先から社内のファイルサーバーへアクセスできないことも課題でした。
DirectCloudへ完全移行した後は、ローカル保存とUSBメモリの利用を制限し、USBやDVDでの保存・共有の流れも廃止して、情報漏えいのリスクを減らしています。大容量ファイルも、共有リンクを送るだけで円滑に共有できるようになりました。
無料共有サービスの利用を正規の共有手段で解消
茨城県のひたちなか市役所様では、建設部門のCADデータや観光部門の動画など、数十〜数百MBのファイルを外部業者へ分割して送っていました。分割送付の不便さから、職員が無料のファイル共有サービスを使ってしまうこともあり、内部統制が効かない状態でした。
導入後は、共有リンクで容量を気にせずファイルを授受できるようになっています。分割の必要がなくなって無料サービスを使う理由も消え、シャドーIT(組織が把握・許可していないITサービスの利用)の抑制につながりました。
よくある質問
教育の企画や運用を進めるなかで、担当者から寄せられやすい疑問のうち、本文では触れなかったものに回答いたします。取り上げるのは、情報セキュリティの3要素、テスト問題の作り方、クイズの取り入れ方、外部の教育サービスの選び方の4つです。社内での説明や教材の準備に役立ててください。
情報セキュリティの3要素とは?
-
情報セキュリティの3要素は、機密性、完全性、可用性の3つです。機密性は許可された人だけが情報にアクセスできること、完全性は情報が改ざんや破壊、消去をされていないことを指します。可用性は、許可された人が必要なときに中断されることなく情報を使えることです。
教育では、メールの誤送信は機密性を損なうといった形で、各要素を日常業務の行動と結びつけて伝えると、従業員にとって身近な話として受け止めてもらえます。
参照元:総務省|地方公共団体における情報セキュリティポリシーに関するガイドライン(令和5年3月版) 社内教育のテスト問題はどう作ればよい?
-
テスト問題は、用語の暗記を問うのではなく、教育で伝えた注意点と取るべき行動を、場面ごとの判断として確かめる形にします。「取引先を名乗るメールに見覚えのない添付ファイルがあったら、どうするか」といった問い方です。
IPAの「5分でできる!情報セキュリティポイント学習」は各テーマの最後に確認テストがあり、出題の参考になります。公的資料の事例を、自社の業務内容や社内ルール、実際に使っているツール名に置き換えれば、実務に即した問題に仕上がります。
参照元:IPA|5分でできる!情報セキュリティポイント学習 教育にクイズを取り入れるには?
-
クイズは、朝礼や社内報、eラーニングの冒頭などで数問ずつ出題すると、従業員が気軽に参加でき、知識の確認にも使えます。題材には、JPCERT/CCが新入社員研修向けマニュアルの補助教材として公開している、クイズ形式の資料が役立ちます。
NCOのハンドブックのリーフレットも、クイズやチェックリストを使って攻撃の手口と対策を紹介しています。部署対抗のクイズ大会のように競い合う要素を取り入れれば、参加意欲を高める工夫にもなります。
参照元:JPCERT/CC|新入社員等研修向け情報セキュリティマニュアル 外部の教育サービスはどう選べばよい?
-
外部の教育サービスを選ぶ際は、教材が最新の脅威に合わせて更新されるか、受講状況や理解度を管理できるか、標的型攻撃メール訓練と組み合わせられるか、受講記録を残せるかを確認します。教材の質だけでなく、受講案内や未受講者へのフォロー、結果の集計といった運用の負担まで含めて比べてください。
IPAの「プラクティス・ナビ」には、IT部門だけではクラウドなどの外部サービスを判断しきれなかった製造業の事業者が、法務部門を交えて選定する体制に改めた例が紹介されています。
参照元:IPA|悩み(12) 外部サービスの選定でIT部門だけでは対応が困難である
まとめ
情報セキュリティ教育は、ルールを伝えるだけでなく、従業員が業務の中で自ら判断し行動できる状態をつくる取り組みです。人的ミスが事故の起点となり、取引先や認証制度からも実施状況を問われる今、目的と対象を定め、公的教材も活用しながら見直しを続けることが欠かせません。継続すれば、事故の芽を早く摘み、取引先の信頼にも応えられます。ただし、ミスを完全になくすことは難しいため、被害を広げない仕組みもあわせて整えておく必要があります。
DirectCloudは、誤送信後の共有リンクの無効化、ゲスト招待による社外共有手段の統一、250種類以上の操作ログの取得などを備えた法人向けクラウドストレージです。教育と仕組みの両面から情報漏えい対策を進めたい企業のご担当者様は、ぜひ導入をご検討ください。
- タグ:
- セキュリティ