
NAS(ネットワークに接続し複数の端末で共有するストレージ)は、業務データが集まるぶん、攻撃や事故が起きたときの影響も大きくなりがちです。ランサムウェアによる暗号化、内部からの持ち出し、機器の故障や盗難など、企業が向き合うべきリスクは1つではありません。
本記事は、法人でNASを運用する情報システム担当者に向けて、リスクの捉え方、着手すべき対策の順序、具体的な点検項目までを扱います。NAS単体で補いきれない部分をクラウドで補う方法や、解決事例もあわせて紹介します。自社の守りを見直す手がかりとして、参考にしてください。
本記事のサマリ
-
 NASのリスクは外部・内部・物理の3経路に分かれ、被害の実態から着手順を決める
-
技術面の設定と、ログ・バックアップ・運用体制の両面で固め、チェックリストで点検する
-
VPNの維持や権限・ログの分散、暗号化からの復旧は、NAS単体では残る課題である
-
既存NASを活かすDirectCloudなら、VPNなしのアクセスと権限・ログの一元化を両立できる
 目次
NASに生じるセキュリティリスク
NASには業務データが1か所へ集まり、社内LANにつながる構造上、1台の端末がマルウェアに感染すると被害が周囲へ広がりかねません。さらに、機器と設定を管理する責任は導入した企業に残り続けます。こうしたリスクは、外部からの侵入、内部の操作と権限、機器の故障・盗難という3つの経路に分けられます。
下の表に、経路ごとの主なきっかけと想定される被害をまとめました。
| 発生経路 | 主なきっかけ | 想定される被害 |
| 外部からの侵入 | インターネットに露出した機器の脆弱性、漏えいした認証情報 | データの暗号化・窃取、業務停止 |
| 内部の操作と権限 | 広すぎるアクセス権、権限設定の属人化、ログの未取得 | 意図しない閲覧、持ち出し、事後追跡の不能 |
| 機器の故障・盗難 | ディスクの経年劣化、施錠されていない設置場所、廃棄時の消去漏れ | データの消失、機器ごとの情報流出 |
| 外部からの侵入 | |
| 主なきっかけ | |
| インターネットに露出した機器の脆弱性、漏えいした認証情報 | |
| 想定される被害 | |
| データの暗号化・窃取、業務停止 | |
| 内部の操作と権限 | |
| 主なきっかけ | |
| 広すぎるアクセス権、権限設定の属人化、ログの未取得 | |
| 想定される被害 | |
| 意図しない閲覧、持ち出し、事後追跡の不能 | |
| 機器の故障・盗難 | |
| 主なきっかけ | |
| ディスクの経年劣化、施錠されていない設置場所、廃棄時の消去漏れ | |
| 想定される被害 | |
| データの消失、機器ごとの情報流出 | |
外部からの侵入によるリスク
外部からの侵入では、インターネットに接続されたNASそのものが入口になります。攻撃者は未修正の脆弱性や、漏えいした認証情報・単純なパスワード・設定の不備を突いて社内ネットワークへ入り込みます。その後は内部を探索し、重要データとバックアップを特定してから暗号化します。
NASは社内LANにつながるため、探索の対象に入ります。警察庁によると令和7年のランサムウェア被害は226件に達し、独立行政法人情報処理推進機構(IPA)の脅威ランキングでもランサム攻撃が組織向けの1位でした。入口を放置する限り、NASは狙われ続けます。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について
内部の操作と権限によるリスク
内部の操作と権限も見過ごせません。共有フォルダのアクセス権が業務範囲を超えて広いと、本来は関与しないファイルまで閲覧や持ち出しができてしまいます。担当者の異動や退職が重なると、誰にどの権限を与えたのかがわからなくなり、設定が属人化します。
操作ログを取得していない、あるいは取得しても確認していない状況では、不正を検知できず、後からの追跡も困難です。IPAの脅威ランキングでも、内部不正による情報漏えいが組織向けの脅威として11年連続で選ばれています。権限とログを管理できなければ、NASは内側からも守れません。
機器の故障・盗難によるリスク
機器そのものの故障や盗難も、データを失う経路の一つです。NASの多くはRAID(複数のディスクに分散して保存し、1台の故障でも復元できる冗長化の技術)を備えますが、誤削除やランサムウェアによる暗号化は防げず、本体そのものを失えば取り戻せません。
本体は小型で持ち運びやすいため、施錠のない場所では盗難や持ち出しの標的になります。ディスクの交換時や機器の入れ替え時にデータを消さずに手放せば、情報が残ったまま流出しかねません。3つの経路すべてに同時へ着手できる企業は限られるため、次はどこから手をつけるかの順序づけが欠かせません。
リスクの実態から対策の着手順を決める
着手順を決める土台になるのは、印象ではなく実際のデータです。侵入がどの経路から起きているかという構成比を見れば、先に塞ぐべき入口が絞り込めます。
被害が出たときの費用と復旧期間を知れば、守る対象の優先度が定まります。さらに、社外利用の有無やNASの台数といった自社の利用実態が、順序の微調整を左右します。
侵入経路の構成比から塞ぐ順序を決める
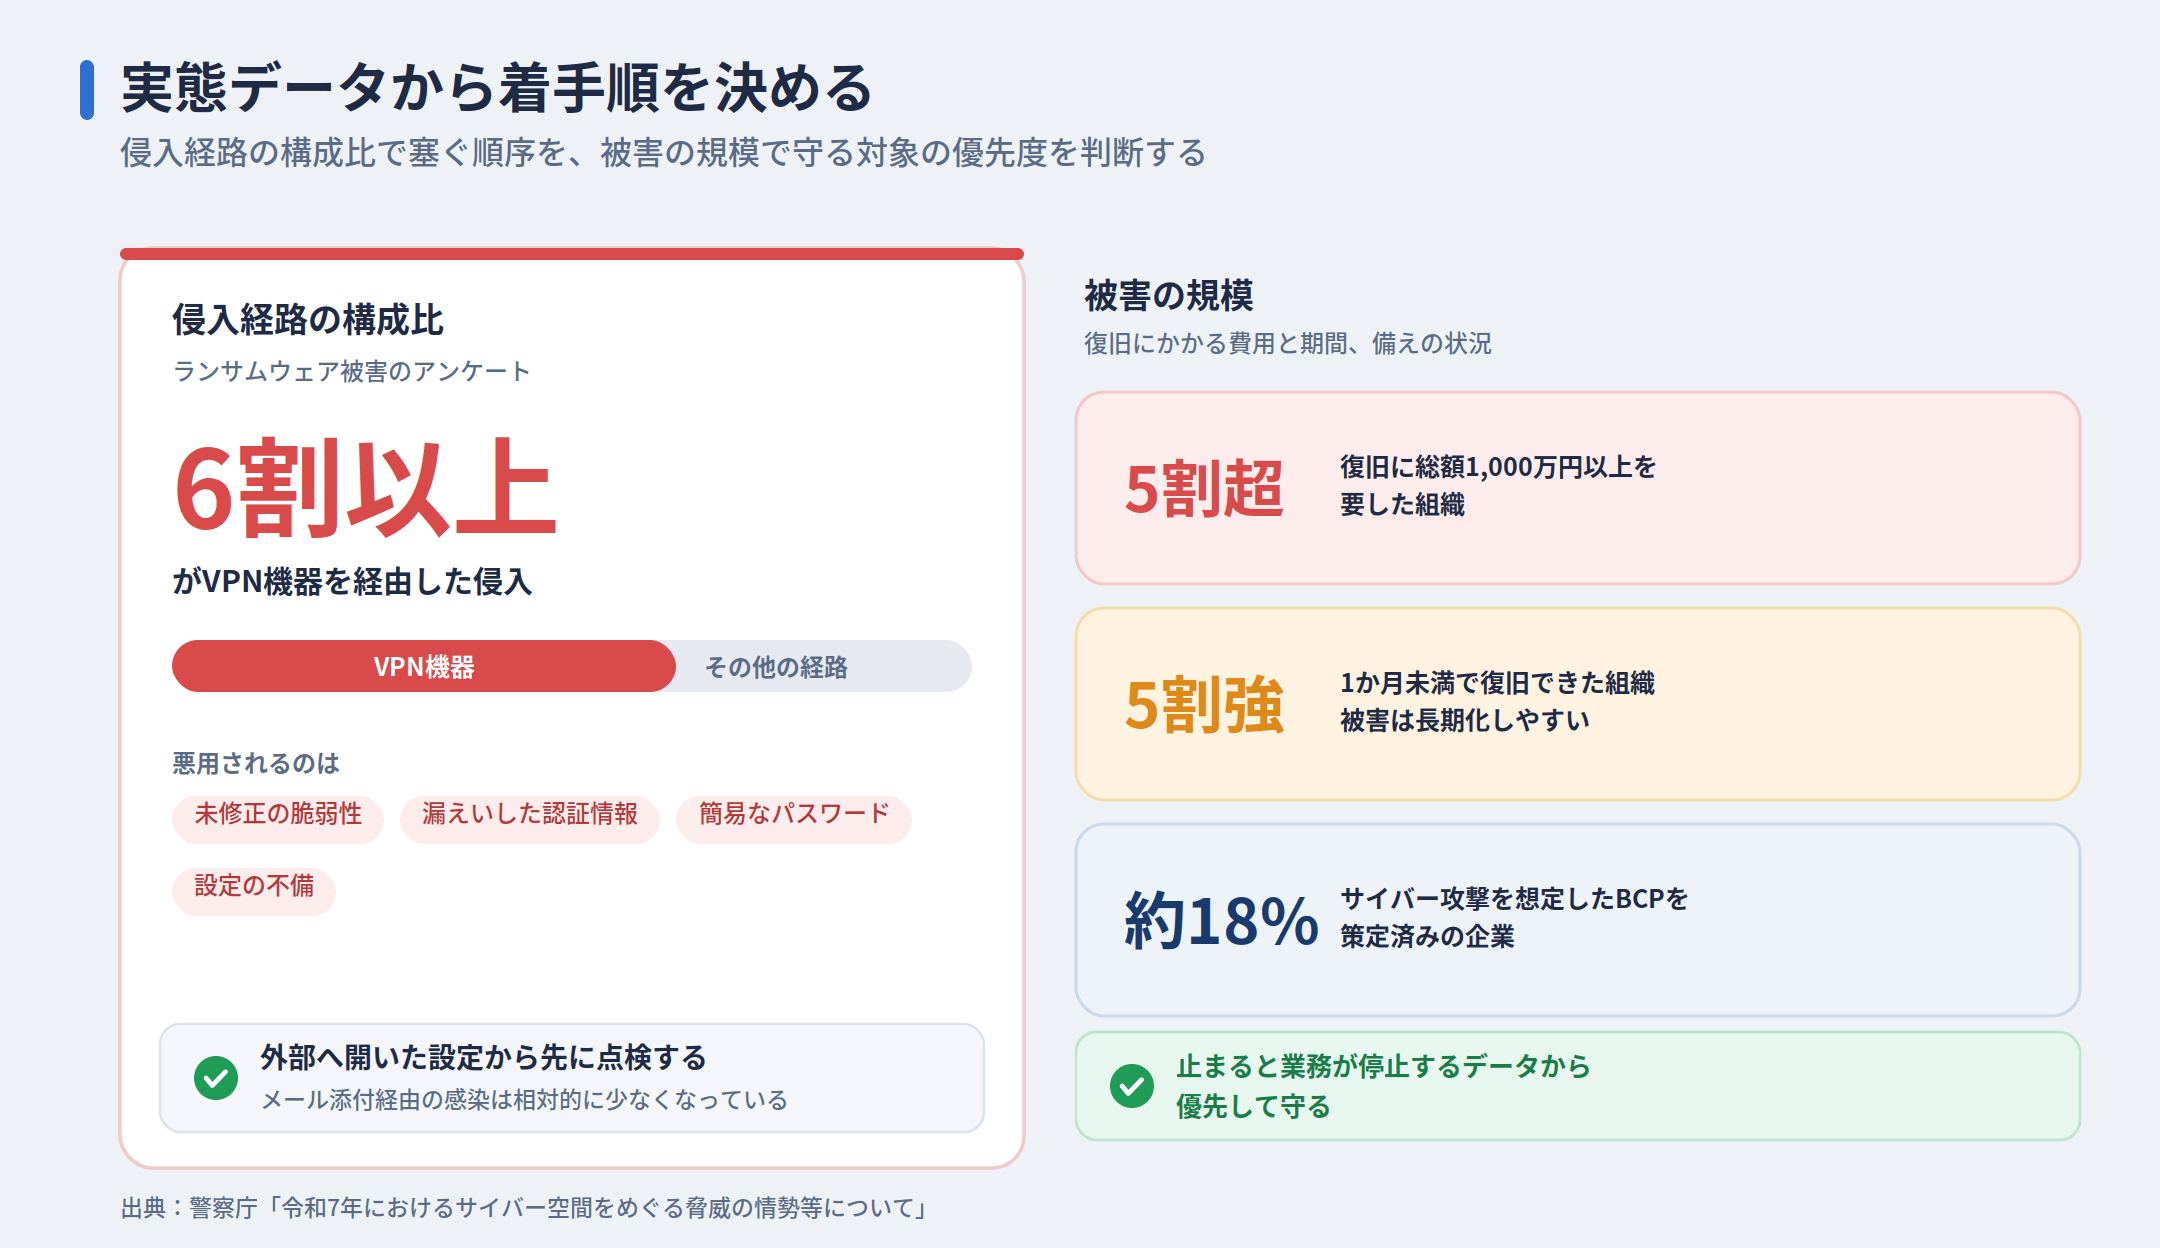
外部に露出した経路を最初に点検すべきです。警察庁の報告によると、ランサムウェア被害のアンケートでは、侵入経路のうちVPN(社外から社内ネットワークへ安全に接続する仕組み)機器が6割以上を占めています。悪用されるのは、未修正の脆弱性や、漏えいした認証情報、簡易なパスワード、設定の不備です。
かつて主流だったメールの添付ファイル経由の感染は、相対的に少なくなっています。攻撃の入口が外向きの経路に偏っている以上、外部へ開いた設定から先に点検する順序が合理的です。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について
被害の規模から優先度を判断する
次に、被害が出たときの重さから、守る対象の優先度を決めます。警察庁の同じ報告では、復旧に総額1,000万円以上を要した組織が全体の5割を超え、1か月未満で復旧できた組織は5割強にとどまりました。被害は長期化しやすい傾向にあります。
一方で、サイバー攻撃を想定した業務継続計画(BCP)を策定済みの企業は約18%にすぎず、復旧側の備えは手薄になりがちです。だからこそ、止まると業務が停止するデータから優先して守る判断が現実的だといえます。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について
自社の利用実態に合わせて順序を調整する
最後に、順序を自社の使い方に合わせて調整します。同じNASでも、使い方によって力を入れる場所が変わるからです。社外から利用しているなら、外部アクセス経路の対策を前倒しします。
NASが複数台あり拠点も分かれていれば、権限とログを揃える作業は重くなります。保管データの機密度が高く、取引先や監査から一定の水準を求められる場合は、その分だけ優先度を引き上げます。着手順が固まったら、次は各対策をNAS上でどう設定するかへ進みます。
NASに施す技術的なセキュリティ対策
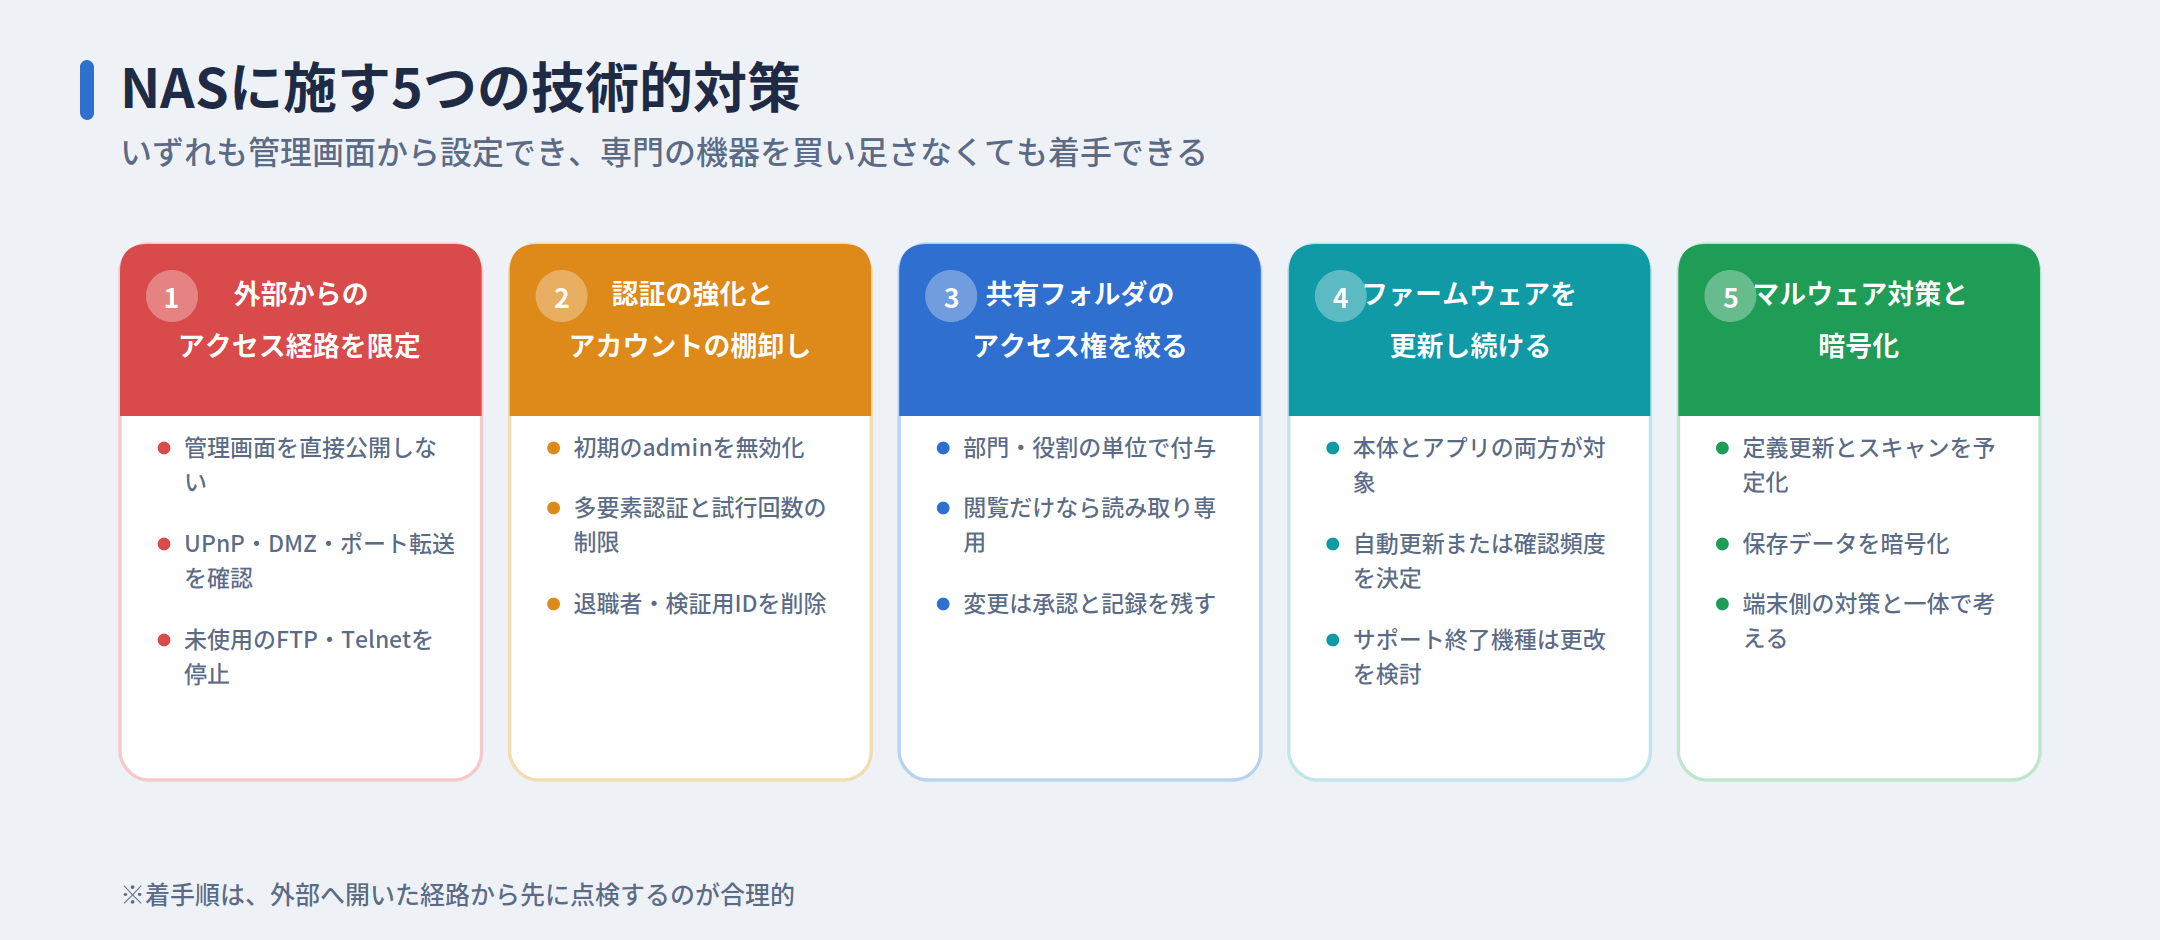
着手順が決まったら、それをNAS本体の設定へ落とし込みます。ここで手当てするのは、次の5つの領域です。
- ●外部からのアクセス経路を限定する
- ●認証を強化しアカウントを棚卸しする
- ●共有フォルダのアクセス権を業務単位に絞る
- ●ファームウェアを更新し脆弱性を放置しない
- ●マルウェア対策と暗号化でデータを保護する
いずれもNASやルーターの管理画面から設定でき、専門の機器を新たに買い足さなくても着手できます。5つの領域を順に、NAS上での具体的な手当てとして示します。
外部からのアクセス経路を限定する
外部からの接続経路は、必要な分だけに絞ります。NASの管理画面をインターネットへ直接公開せず、まずルーターへ接続する構成が基本です。ルーター側では、外部から機器へ通信を通す設定(UPnP・DMZ・ポートフォワーディング)を確認し、不要なら無効にしておきます。
社外からの利用が必要なら、接続元のIPアドレス・端末・経路を限定したうえで許可を出します。VPN機器を経由させる場合も、その機器のファームウェアとアカウント管理をNASと同じ水準で点検します。使っていないFTPやTelnetは停止しておくと安全です。
認証を強化しアカウントを棚卸しする
ログインの入口も固めます。初期設定の管理者アカウント(多くの機種で「admin」)は無効化し、別の管理者アカウントを作り直しておきます。パスワードは推測されにくいものにし、他サービスとの使い回しは禁止です。
多要素認証(パスワードとは別の手段でも本人確認する仕組み)を有効にし、ログイン試行が一定回数を超えたら接続元を一時的に遮断する設定も入れます。退職者・異動者・検証用に作ったアカウントは定期的に見直し、不要になったものはこまめに削除します。
共有フォルダのアクセス権を業務単位に絞る
共有フォルダの権限は、業務の単位に合わせて絞ります。全員へ書き込みを許すような広い設定は避け、部門や役割ごとに付与します。閲覧だけで足りる利用者には読み取り専用を割り当て、操作の種類ごとに分けます。権限の付与・変更・削除は手順と承認者を決め、記録を残します。
細かな設計手順は下記の関連記事にゆずり、ここでは最低限そろえる点にとどめます。権限を業務に沿って絞れば、内側からの持ち出しや誤操作の余地が狭まります。
ファームウェアを更新し脆弱性を放置しない
ファームウェア(NASを動かす制御用プログラム)は、最新の状態に保ちます。対象は本体のファームウェアと、追加で入れたアプリケーションの両方です。自動更新を有効にできる機種では有効にし、できない機種は確認の頻度を決めて運用へ組み込みます。
サポートが終了した機種は修正が提供されないため、利用範囲を限定するか、更改を検討します。更新の担当者と実施記録も、あらかじめ決めておきます。放置しない仕組みがあってはじめて、外部対策も意味を持ちます。
マルウェア対策と暗号化でデータを保護する
最後に、マルウェア対策と暗号化でデータを守ります。NASで動くマルウェア対策の機能やソフトを入れ、定義ファイル(不正プログラムを見分けるデータ)の更新とスキャンの予定を設定します。保存データを暗号化しておけば、電源を落とした状態で機器ごと持ち出されても、中身は読まれません。
ただし、NASにつなぐ端末側の対策が甘いと、端末経由で共有フォルダが暗号化される恐れがあり、端末とNASは一体で考える必要があります。ランサムウェア対策の全体像は関連記事にゆずります。設定は一度で終わりではなく、次は運用での担保が課題になります。
運用体制で担保するNASのセキュリティ
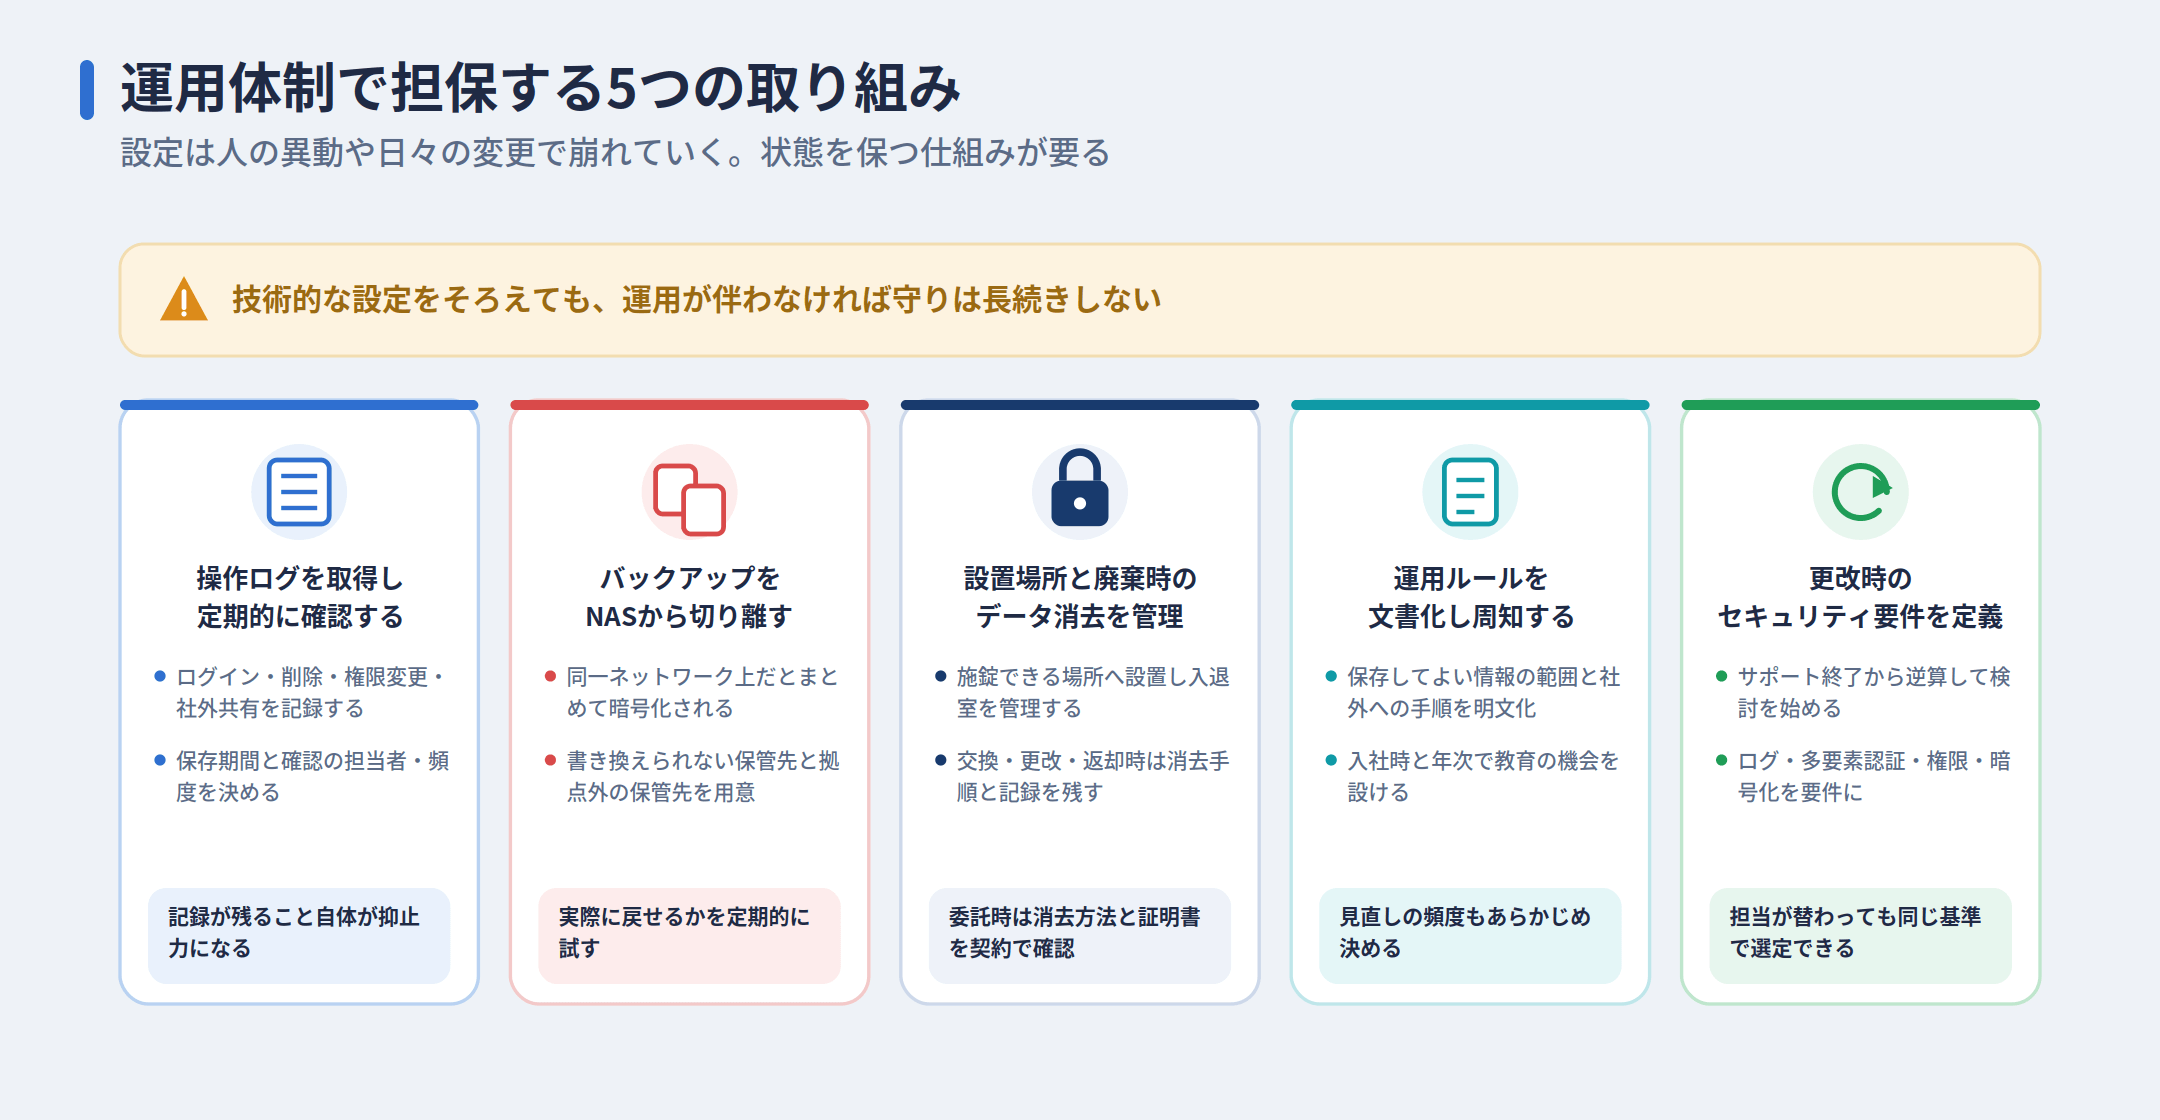
技術的な設定をそろえても、運用が伴わなければ守りは長続きしません。設定は人の異動や日々の変更で崩れていくため、状態を保つ仕組みが要ります。ログの確認、バックアップの分離、設置と廃棄の管理、ルールの文書化、そして更改時の基準づくりという5つが、その仕組みを支えます。
ここでは、NASのセキュリティを運用の面から担保する5つの取り組みを解説します。
操作ログを取得し定期的に確認する
操作ログは、取得したうえで定期的に見ることに意味があります。記録しておきたいのは、ログイン、ダウンロード、削除、権限の変更、社外への共有といった操作です。保存期間を決め、確認の担当者と頻度もあわせて定めておきます。取得しているだけで誰も見ていない状態では、不正の検知にも事後の追跡にもつながりません。
一方で、記録が残っていること自体が、不正を思いとどまらせる働きを持ちます。見られているという前提が、ログを抑止力として機能させます。
バックアップをNASから切り離して保管する
バックアップは、NASから切り離して保管します。NASと同じネットワーク上に置くと、攻撃を受けたときにバックアップまでまとめて暗号化されるからです。本番環境から書き換えられない保管先と、拠点の外に置く保管先を用意します。
取得できているかどうかだけでなく、実際に元へ戻せるかを定期的に試しておきます。取得方式や世代数の設計は関連記事にゆずります。分けて保管し戻せることを確かめておけば、暗号化されても復旧の道が残ります。
なお、実際に感染や暗号化が疑われるときは、初動が被害の広がりを左右します。まず対象の機器をネットワークから切り離し、ログなどの証跡を保全したうえで、社内の責任者や必要に応じて外部の専門機関へ報告します。復旧は、バックアップの状態を確認してから進めます。
設置場所と廃棄時のデータ消去を管理する
物理的な管理も運用に含めます。NAS本体は施錠できる場所へ設置し、入退室を管理します。固定用のワイヤーを併用すると、持ち出しそのものを物理的に妨げられます。ディスクの交換時、機器の更改時、リース返却時には、データを消去する手順を決め、実施した記録を残します。
処分を外部へ委託する場合は、消去の方法と証明書の取得を契約であらかじめ確認しておきます。設置から廃棄までを見届ければ、機器そのものからの情報流出を防げます。
運用ルールを文書化し従業員へ周知する
運用のルールは、文書にして従業員へ届けます。NASに保存してよい情報の範囲、共有フォルダの作り方、社外への受け渡しの手順を、判断に迷わない形で文書にまとめます。入社時と年次のタイミングで教育の機会を設け、ルールが現場に根づいている状態をつくります。
担当者しか知らない暗黙のやり方に頼らず、誰でも同じ手順を踏めるようにします。体制や業務が変われば内容も古くなるため、見直しの頻度もあらかじめ決めておきます。文書化と周知がそろって、はじめてルールは守られます。
機器の更改時にセキュリティ要件を定める
機器の更改は、セキュリティ要件を定めてから進めます。まず更改時期を台数ごとに把握し、サポート終了の時期から逆算して検討を始めます。次の機器に求める要件として、取得できる操作ログの種類と保存期間、多要素認証への対応、アクセス権を設定できる単位と段階、保存データの暗号化、ファームウェアの提供期間を挙げます。
要件を文書に残せば、担当者が替わっても同じ基準で選定と稟議を進められます。機器の比較や費用の試算は関連記事にゆずります。技術的な設定と運用体制がそろったので、次は自社の現状を点検する段になります。
自社NASのセキュリティを点検するチェックリスト
下のチェックリストは、これまで挙げた対策を5つの区分にまとめたものです。区分ごとに担当部署を割り振れば、分担して確認を進められます。点検では担当者と実施頻度を決め、結果と是正の期限まで記録に残す運用にしましょう。自社の構成に当てはまらない項目は、実態に合わせて読み替えてください。
【セキュリティ点検チェックリスト】
| 区分 | 点検項目 | チェック |
| 外部からのアクセス経路 | NASの管理画面がインターネットから到達できない状態になっている | ☐ |
| ルーターのポートフォワーディング・UPnP・DMZの設定を確認し、不要な公開を止めている | ☐ | |
| 使用していないサービス(FTP、Telnetなど)を停止している | ☐ | |
| 認証・アカウント・権限 | 初期設定の管理者アカウントを無効化し、管理者を必要最小限に絞っている | ☐ |
| 多要素認証またはログイン試行回数の制限を有効にしている | ☐ | |
| 退職者・異動者・検証用のアカウントを直近1年以内に棚卸しした | ☐ | |
| 共有フォルダの権限を部門・役割の単位で設定し、全員書き込み可の状態をなくしている | ☐ | |
| 更新とデータ保護 | ファームウェアとアプリケーションが最新の状態になっている | ☐ |
| サポートが終了した機種を把握し、利用範囲または更改方針を決めている | ☐ | |
| マルウェア対策機能を有効にし、定期スキャンを設定している | ☐ | |
| 保存データを暗号化している | ☐ | |
| 記録と保全 | ログイン・ダウンロード・削除・権限変更・社外共有の操作ログを取得している | ☐ |
| 操作ログの確認担当者と頻度を決め、実際に確認している | ☐ | |
| バックアップをNASと同じネットワークから切り離した場所に保管している | ☐ | |
| 直近1年以内に、バックアップから実際に復元できることを確認した | ☐ | |
| 物理・体制・機器のライフサイクル | NAS本体を施錠できる場所に設置し、入退室を管理している | ☐ |
| ディスク交換・機器更改・返却時のデータ消去手順を定め、記録を残している | ☐ | |
| NASの利用ルールを文書化し、従業員へ周知している | ☐ | |
| 機器ごとの更改時期を把握し、次の機器に求めるセキュリティ要件を定めている | ☐ |
| 外部からのアクセス経路 | |
| NASの管理画面がインターネットから到達できない状態になっている | ☐ |
| ルーターのポートフォワーディング・UPnP・DMZの設定を確認し、不要な公開を止めている | ☐ |
| 使用していないサービス(FTP、Telnetなど)を停止している | ☐ |
| 認証・アカウント・権限 | |
| 初期設定の管理者アカウントを無効化し、管理者を必要最小限に絞っている | ☐ |
| 多要素認証またはログイン試行回数の制限を有効にしている | ☐ |
| 退職者・異動者・検証用のアカウントを直近1年以内に棚卸しした | ☐ |
| 共有フォルダの権限を部門・役割の単位で設定し、全員書き込み可の状態をなくしている | ☐ |
| 更新とデータ保護 | |
| ファームウェアとアプリケーションが最新の状態になっている | ☐ |
| サポートが終了した機種を把握し、利用範囲または更改方針を決めている | ☐ |
| マルウェア対策機能を有効にし、定期スキャンを設定している | ☐ |
| 保存データを暗号化している | ☐ |
| 記録と保全 | |
| ログイン・ダウンロード・削除・権限変更・社外共有の操作ログを取得している | ☐ |
| 操作ログの確認担当者と頻度を決め、実際に確認している | ☐ |
| バックアップをNASと同じネットワークから切り離した場所に保管している | ☐ |
| 直近1年以内に、バックアップから実際に復元できることを確認した | ☐ |
| 物理・体制・機器のライフサイクル | |
| NAS本体を施錠できる場所に設置し、入退室を管理している | ☐ |
| ディスク交換・機器更改・返却時のデータ消去手順を定め、記録を残している | ☐ |
| NASの利用ルールを文書化し、従業員へ周知している | ☐ |
| 機器ごとの更改時期を把握し、次の機器に求めるセキュリティ要件を定めている | ☐ |
NAS単体では残る課題とDirectCloudで補える範囲
点検で埋まらなかった項目の一部は、対策を怠ったからではなく、NASという機器の作りそのものに由来します。社外アクセスにVPN機器が要ること、権限とログが台数ごとに分かれること、同じネットワーク上のバックアップが巻き添えになること、本体を失えばデータを戻せないことが、その代表です。
こうした制約にクラウドストレージのDirectCloudがどこまで対応できるのかを、下の表に課題と機能の対応としてまとめました。
| 課題 | NAS運用で残る制約 | 対応するDirectCloudの機能 |
| 社外からの利用に経路を用意する必要がある | VPN機器を自社で維持し、その機器も点検対象になる | DirectCloud Gatewayによるクラウド経由のアクセス |
| 権限とログが機器ごとに分かれる | 台数が増えるほど設定と確認の手間が増える | 7段階のアクセス権設定と250種類以上の操作ログ |
| 暗号化されたファイルを戻せない場合がある | 同一ネットワーク上のバックアップは巻き添えになる | 世代管理による特定時点への復元 |
| 機器の故障や被災でデータを失う | 冗長化だけでは本体の損失に対応できない | 国内3拠点への分散保存と災害対策・遠隔地バックアップ |
| 社外からの利用に経路を用意する必要がある | |
| NAS運用で残る制約 | |
| VPN機器を自社で維持し、その機器も点検対象になる | |
| 対応するDirectCloudの機能 | |
| DirectCloud Gatewayによるクラウド経由のアクセス | |
| 権限とログが機器ごとに分かれる | |
| NAS運用で残る制約 | |
| 台数が増えるほど設定と確認の手間が増える | |
| 対応するDirectCloudの機能 | |
| 7段階のアクセス権設定と250種類以上の操作ログ | |
| 暗号化されたファイルを戻せない場合がある | |
| NAS運用で残る制約 | |
| 同一ネットワーク上のバックアップは巻き添えになる | |
| 対応するDirectCloudの機能 | |
| 世代管理による特定時点への復元 | |
| 機器の故障や被災でデータを失う | |
| NAS運用で残る制約 | |
| 冗長化だけでは本体の損失に対応できない | |
| 対応するDirectCloudの機能 | |
| 国内3拠点への分散保存と災害対策・遠隔地バックアップ | |
※管理者操作ログの記録など一部の機能は、契約プランによって提供範囲が異なります。
社外からVPNなしで安全にアクセスできる
DirectCloudを併用すると、社外アクセスにVPN機器を用意しなくても済みます。既存のNASはそのまま残し、社内からはNAS経由、社外からはクラウド経由という構成を取れるからです。
外出先や在宅勤務、取引先からのアクセスは、DirectCloud側で受け止めます。その結果、VPN機器を増強する負担や、その機器自体の脆弱性へ対応し続ける手間を抑えられます。NASの使い勝手は、社内でこれまでどおり保てます。社外の経路をクラウドへ寄せれば、点検対象だったVPN機器そのものを減らせます。なお、DirectCloud GatewayはNAS上に専用の実行環境を構築して動作し、Synology・QNAP・TrueNAS・Windows File Serverなどの対応機種で利用できます。
権限と操作ログを1か所で把握できる
権限と操作ログは、1つの管理画面へまとめられます。DirectCloudでは、ユーザーやグループの単位でアクセス権を設定でき、権限の段階も選べます。ログイン、ファイルの送受信、共有リンクの作成といった操作は、管理画面から追跡できます。
取得できるログは250種類以上にのぼります。機器ごとに分かれていた権限とログが1か所に集まるため、内部統制を1本化できます。台数が増えても、確認する場所は1つで済みます。
暗号化されたファイルを感染前の状態に戻せる
暗号化や誤操作で壊れたファイルも、過去の状態へ戻せます。DirectCloudが複数の世代(バージョン)を保持しているためです。誤った上書きや削除に後から気づいた場合でも、その前の時点を選んで復元できます。ランサムウェアにファイルを暗号化されても、感染前の世代が残っていれば、そこから元へ戻せます。
同じネットワーク上のバックアップのように、まとめて巻き添えになる心配もありません。世代をさかのぼれる仕組みが、暗号化の被害から立ち直る道を残します。
機器の故障や災害でもデータを守れる
機器の故障や被災でも、預けたデータは守られます。DirectCloudに預けたファイルは、国内の複数拠点に分散して保存されるからです。1か所のデータセンターで障害が起きても、別の拠点にデータが残るため失われません。さらに、有料オプションの災害対策・遠隔地バックアップを使えば、別のリージョンへデータを退避できます。
冗長化だけでは本体の損失に対応しきれないNAS単体との差が、ここにあらわれます。こうした補い方を取り入れた企業が実際にどう課題を解決したのか、続く事例で確かめます。
NASのセキュリティ課題を解決した企業の事例
ここでは、NASやファイルサーバーの課題をDirectCloudで解決した3社の事例を紹介します。ランサムウェア対策とVPNの煩雑さ、権限の属人化とログ不足、ローカル保存やUSBによる漏えいという、異なる課題への対応です。紹介する3社はクラウドへ移行して解決した例ですが、既存のNASを残す併用(ハイブリッド運用)でも同じ課題に対応できます。自社の方針に合わせて、移行と併用のどちらの進め方も選べます。
ランサムウェア対策とVPN接続の煩雑さを解消した事例
菊正宗酒造株式会社様は、ランサムウェア対策とVPN接続の負担を解いた企業です。導入前は、ファイルサーバーのランサムウェア対策に苦慮し、社外からのVPN接続も煩雑でした。バックアップは取っていたものの、個々のファイルを戻す作業に手間がかかっていました。
導入後は、ウイルス対策が容易になって業務効率が上がり、VPN接続も不要になって社外での連携が円滑になりました。データを集約したことで、リストア対応の工数も減らせています。3つの課題を、1度のクラウド移行でまとめて解消しました。
権限の属人化を解消し操作ログで統制を強化した事例
トーセイ・コミュニティ株式会社様は、権限の属人化とログ不足を立て直した企業です。導入前は、ファイルサーバーの故障によるデータ消失を懸念し、前任者の退職で権限設定がブラックボックス化していました。標準機能では詳細な操作ログも取れていませんでした。
5台・計5TBのNASを約1か月でDirectCloudへ移すと、国内3拠点への分散保存で故障の不安とバックアップの手間から解放されました。アクセス権はユーザーごとに把握でき、250種類以上の操作ログで内部統制を強化できました。分かれていた権限とログを、1つの画面で見通せます。
ローカル保存とUSB利用を制限し漏えいを防いだ事例
横浜ビルシステム株式会社様は、ローカル保存とUSB利用による漏えいリスクを抑えた企業です。導入前は、在宅勤務の際に自宅や外出先からファイルサーバーへアクセスできず、ローカル保存やUSBへの保存による情報漏えいも課題でした。大容量ファイルを円滑に共有する仕組みも整っていませんでした。
完全移行した後は、在宅勤務時の作業フォルダへのアクセス時間を短縮し、ローカル保存とUSBの利用制限で漏えいリスクを下げました。共有リンクを使えば、大容量ファイルもそのまま渡せます。持ち出しに頼らない共有へ切り替え、漏えいの入口をふさぎました。
まとめ
NASのセキュリティは、リスクを外部・内部・物理の三方向で捉え、実態に基づき着手順を決めることで固まります。ランサムウェア被害が高水準で続く今、侵入経路の構成比と被害の規模から優先度をつける姿勢が欠かせません。技術面の設定を、ログやバックアップ、運用体制で支え、チェックリストで状態を確かめて進めれば、担当者が替わっても守りは保たれます。
それでもNAS単体で残る課題には、既存のNASを活かしながらクラウドの安全性を重ねられるDirectCloudが応えます。VPNに頼らない社外アクセス、7段階のアクセス権と250種類以上の操作ログ、世代管理による復元、国内拠点への分散保存を備え、使い勝手はそのままに、安全なデータ管理とハイスペックのセキュリティを両立できます。NASとクラウドのハイブリッド運用で、ファイル管理をより安全で快適な形へ見直せます。