
能動的サイバー防御とは?2026年10月に始まった制度と企業が備えるべきこと
能動的サイバー防御とは、重大なサイバー攻撃のおそれがある段階で兆候をつかみ、攻撃元への対処も含めて被害の発生や拡大を防ぐ国の取り組みを指します。関連法の主要な規定が2026年10月1日に施行され、法律上の義務は基幹インフラ事業者に課される一方、取引先や委託先にも情報提供などの形で影響が及ぶ点に注意が必要です。
本記事では、情報システム部門やセキュリティ担当者、経営層に向けて、制度の仕組みと関連法の施行状況、対象事業者の義務、企業が今から進めるべき備えまでを扱います。自社への影響を見きわめる手がかりとして、参考にしてください。
本記事のサマリ
-
 能動的サイバー防御は、重大な攻撃の兆候段階から攻撃元への対処も含めて被害を防ぐ国の取り組みである
-
関連法は2026年10月1日に主要規定が施行され、基幹インフラ事業者に届出と報告の義務が課された
-
直接の対象外でも、取引先として情報提供を求められたり、自社の機器が踏み台に使われたりと影響が及ぶ
-
操作ログと権限管理、バージョン管理による復元を備えたDirectCloudで、記録と復旧の体制を整えられる
 目次
- 1. 能動的サイバー防御とは
- 2. 能動的サイバー防御関連法の概要と施行状況
- 3. 能動的サイバー防御を構成する3つの柱
- 4. 能動的サイバー防御のメリットと問題点
- 5. 対象となる事業者と求められる義務
- 6. 直接の対象外でも企業に及ぶ影響
- 7. 企業が今から進めるべき4つの備え
- 8. DirectCloudとWhiteDefenderの活用
- 9. 記録と復旧の体制を整えた導入事例
- 10. よくある質問
- 11. まとめ
能動的サイバー防御とは
能動的サイバー防御とは、重大なサイバー攻撃のおそれがある段階で兆候をつかみ、攻撃元への対処も含めて被害の発生や拡大を防ぐ国の取り組みです。誤解されやすい点ですが、企業が自ら攻撃者へ反撃する制度ではありません。攻撃に使われるサーバーへの措置は、警察と自衛隊が担います。
まずは定義や従来の防御との違い、導入の背景から制度の考え方を押さえ、そのうえで関連法の構成と施行状況を確かめることが大切です。
政府が示す定義と英語表記
2022年12月閣議決定の国家安全保障戦略は、武力攻撃に至らないものの国や重要インフラへの重大なサイバー攻撃のおそれがある場合に、攻撃を未然に排除し、被害拡大を防ぐため能動的サイバー防御を導入するとしました。サイバー対処能力強化法の目的規定も、国などの重要な電子計算機への不正な行為による被害の防止です。
英語表記はActive Cyber Defense(ACD)で、検討初期は「積極的サイバー防御」と報じられました。Activeは攻撃(Offense)でなく、受け身(Passive)の対義語です。
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月)
参照元:NECセキュリティブログ|「能動的サイバー防御」を考える、この言葉の指すところは何なのか?
従来の受動的な防御との違い
従来の防御は、各組織が自らのネットワーク内で攻撃を検知し、被害後に復旧する形が中心でした。能動的サイバー防御では、官民の情報共有や通信情報の分析で兆候を捉え、必要に応じて攻撃サーバーへのアクセス・無害化まで行います。無害化とは、攻撃用プログラムの停止や削除で、サーバーを攻撃に使えなくする措置です。実施するのは警察と自衛隊に限られ、民間企業に措置の権限は与えられていません。
両者の違いを4つの観点で下表にまとめました。表中のテイクダウンは、サーバー管理者に依頼して攻撃用の機能を止めてもらう対応です。
| 観点 | 従来の受動的な防御 | 能動的サイバー防御 |
| 対処を始める時点 | 攻撃を受けた後の検知・復旧が中心 | 攻撃の兆候を捉えた段階から |
| 使う情報 | 主に自組織内のログや検知結果 | 官民で共有する情報、通信情報の分析結果 |
| 攻撃元への対処 | サーバー管理者と連携した任意のテイクダウンなど | 警察・自衛隊によるアクセス・無害化措置 |
| 主な担い手 | 個々の組織 | 政府と基幹インフラ事業者などの官民 |
参照元:内閣官房|サイバー安全保障分野での対応能力の向上に向けた提言(令和6年11月29日)
参照元:トレンドマイクロ|「能動的サイバー防御」で組織は何に備えるべきか~2026年10月1日施行。セキュリティ責任者が押さえるべき論点と実務対応を解説~
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月)
導入が求められる背景
内閣官房国家サイバー統括室の資料では、国立研究開発法人情報通信研究機構(NICT)が観測した2024年の攻撃関連通信が約6,862億パケットに上り、各IPアドレスに約13秒に1回の攻撃の試みがありました。警察庁が観測した同年の攻撃関連通信も99.4%が海外発で、国内の対処だけでは攻撃元に届きません。
身代金の要求にとどまらず、攻撃の目的は重要インフラへの侵入・潜伏や機微情報の窃取にも及びます。2023年の名古屋港では、データを人質にとるランサムウェアにより業務が約3日間止まりました。国家安全保障戦略が「欧米主要国と同等以上」の対応能力を目標に掲げたのも、このためです。
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月)
参照元:衆議院調査局|RESEARCH BUREAU 論究(第22号)サイバー対処能力強化法及び同整備法について―能動的サイバー防御の導入―
能動的サイバー防御関連法の概要と施行状況
能動的サイバー防御を導入する関連法は、2025年5月16日に第217回国会で成立し、同月23日に公布されました。2026年10月1日には主要な規定が施行され、制度は検討の段階から実際に運用する段階へ移っています。
ただし、関連法は2本の法律からなり、施行の時期も項目ごとに異なる点に注意が必要です。法律の構成、すでに施行された内容、これから施行される内容を分けて確かめておくと、自社への影響を判断しやすくなります。
参照元:衆議院|サイバー対処能力強化法及び同整備法について―能動的サイバー防御の導入―(RESEARCH BUREAU 論究 第22号)
強化法と整備法の2本で構成される
「能動的サイバー防御法」は通称で、1本の法律の名前ではありません。実際には、新法のサイバー対処能力強化法(強化法)と、関係法律を改正する整備法の2本で構成されています。強化法が官民連携の強化と通信情報の利用を定め、整備法がアクセス・無害化措置と組織・体制の整備を受け持つ形です。
整備法による改正は15の法律に及び、警察官職務執行法と自衛隊法には無害化措置の根拠が、サイバーセキュリティ基本法にはサイバーセキュリティ戦略本部の改組などが盛り込まれました。通称・正式名称・主な内容は下表のとおりです。
| 通称 | 正式名称 | 主な内容 |
| サイバー対処能力強化法(強化法) | 重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号) | 官民連携の強化、通信情報の利用 |
| 同整備法(整備法) | 重要電子計算機に対する不正な行為による被害の防止に関する法律の施行に伴う関係法律の整備等に関する法律(令和7年法律第43号) | アクセス・無害化措置、組織・体制の整備 |
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月)
参照元:衆議院|サイバー対処能力強化法及び同整備法について―能動的サイバー防御の導入―(RESEARCH BUREAU 論究 第22号)
参照元:トレンドマイクロ|「能動的サイバー防御」で組織は何に備えるべきか~2026年10月1日施行。セキュリティ責任者が押さえるべき論点と実務対応を解説~
2026年10月1日に始まったこと
施行期日を定める政令により、強化法の施行日は2026年10月1日とされました。同日の施行対象は、官民連携の強化(資産届出・インシデント報告・協議会)、アクセス・無害化措置、体制整備です。各項目の詳細は「3つの柱」の章で確認できます。
基幹インフラ事業者のインシデント報告義務も、同日に始まりました。官民の情報共有の場となる新たな協議会には、基幹インフラ事業者を中心に約100組織が加入する予定です。報告に使うDDoS攻撃(大量の通信で機能を止める攻撃)・ランサムウェア・その他のサイバー攻撃の共通様式は、国家サイバー統括室(NCO)が公開しています。
参照元:内閣官房国家サイバー統括室・内閣府|サイバー対処能力強化法等の施行について(2026年9月)
参照元:国家サイバー統括室|官民連携関連
段階施行で今後始まること
制度は一度にすべてが始まるのではなく、項目ごとに段階的に施行されます。攻撃サーバーを検知するために政府が通信情報を利用する仕組みは、2027年秋から施行される予定です。
資産届出にも経過措置があり、施行時点で導入済みの特定重要電子計算機は、2027年3月31日までに届け出なければなりません。特定重要電子計算機とは、攻撃を受けると基幹インフラの重要設備が停止・低下するおそれのある電子計算機です。国家安全保障戦略から今後の予定までの流れを、時期・出来事・備考の3項目で下表にまとめました。
| 時期 | 出来事 | 備考 |
| 2022年12月 | 国家安全保障戦略で能動的サイバー防御の導入を明記 | 閣議決定 |
| 2024年11月 | 有識者会議が法制化に向けた提言を取りまとめ | 11月29日 |
| 2025年2月 | 関連2法案を閣議決定・国会提出 | 2月7日 |
| 2025年5月 | 関連法が成立・公布 | 成立16日、公布23日 |
| 2025年7月 | 国家サイバー統括室(NCO)が発足 | NISCを改組 |
| 2025年12月 | 強化法に基づく基本方針を閣議決定 | 12月23日 |
| 2026年4月 | サイバー通信情報監理委員会が発足 | 4月1日、独立機関 |
| 2026年10月 | 官民連携の強化、アクセス・無害化措置などを施行 | インシデント報告義務の開始 |
| 2027年3月 | 施行時に導入済みの特定重要電子計算機の届出期限 | 3月31日 |
| 2027年秋(予定) | 通信情報の利用を施行 | ― |
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月)
参照元:内閣官房国家サイバー統括室・内閣府|サイバー対処能力強化法等の施行について(2026年9月)
参照元:内閣府ほか|サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説
参照元:内閣府|サイバー安全保障
能動的サイバー防御を構成する3つの柱
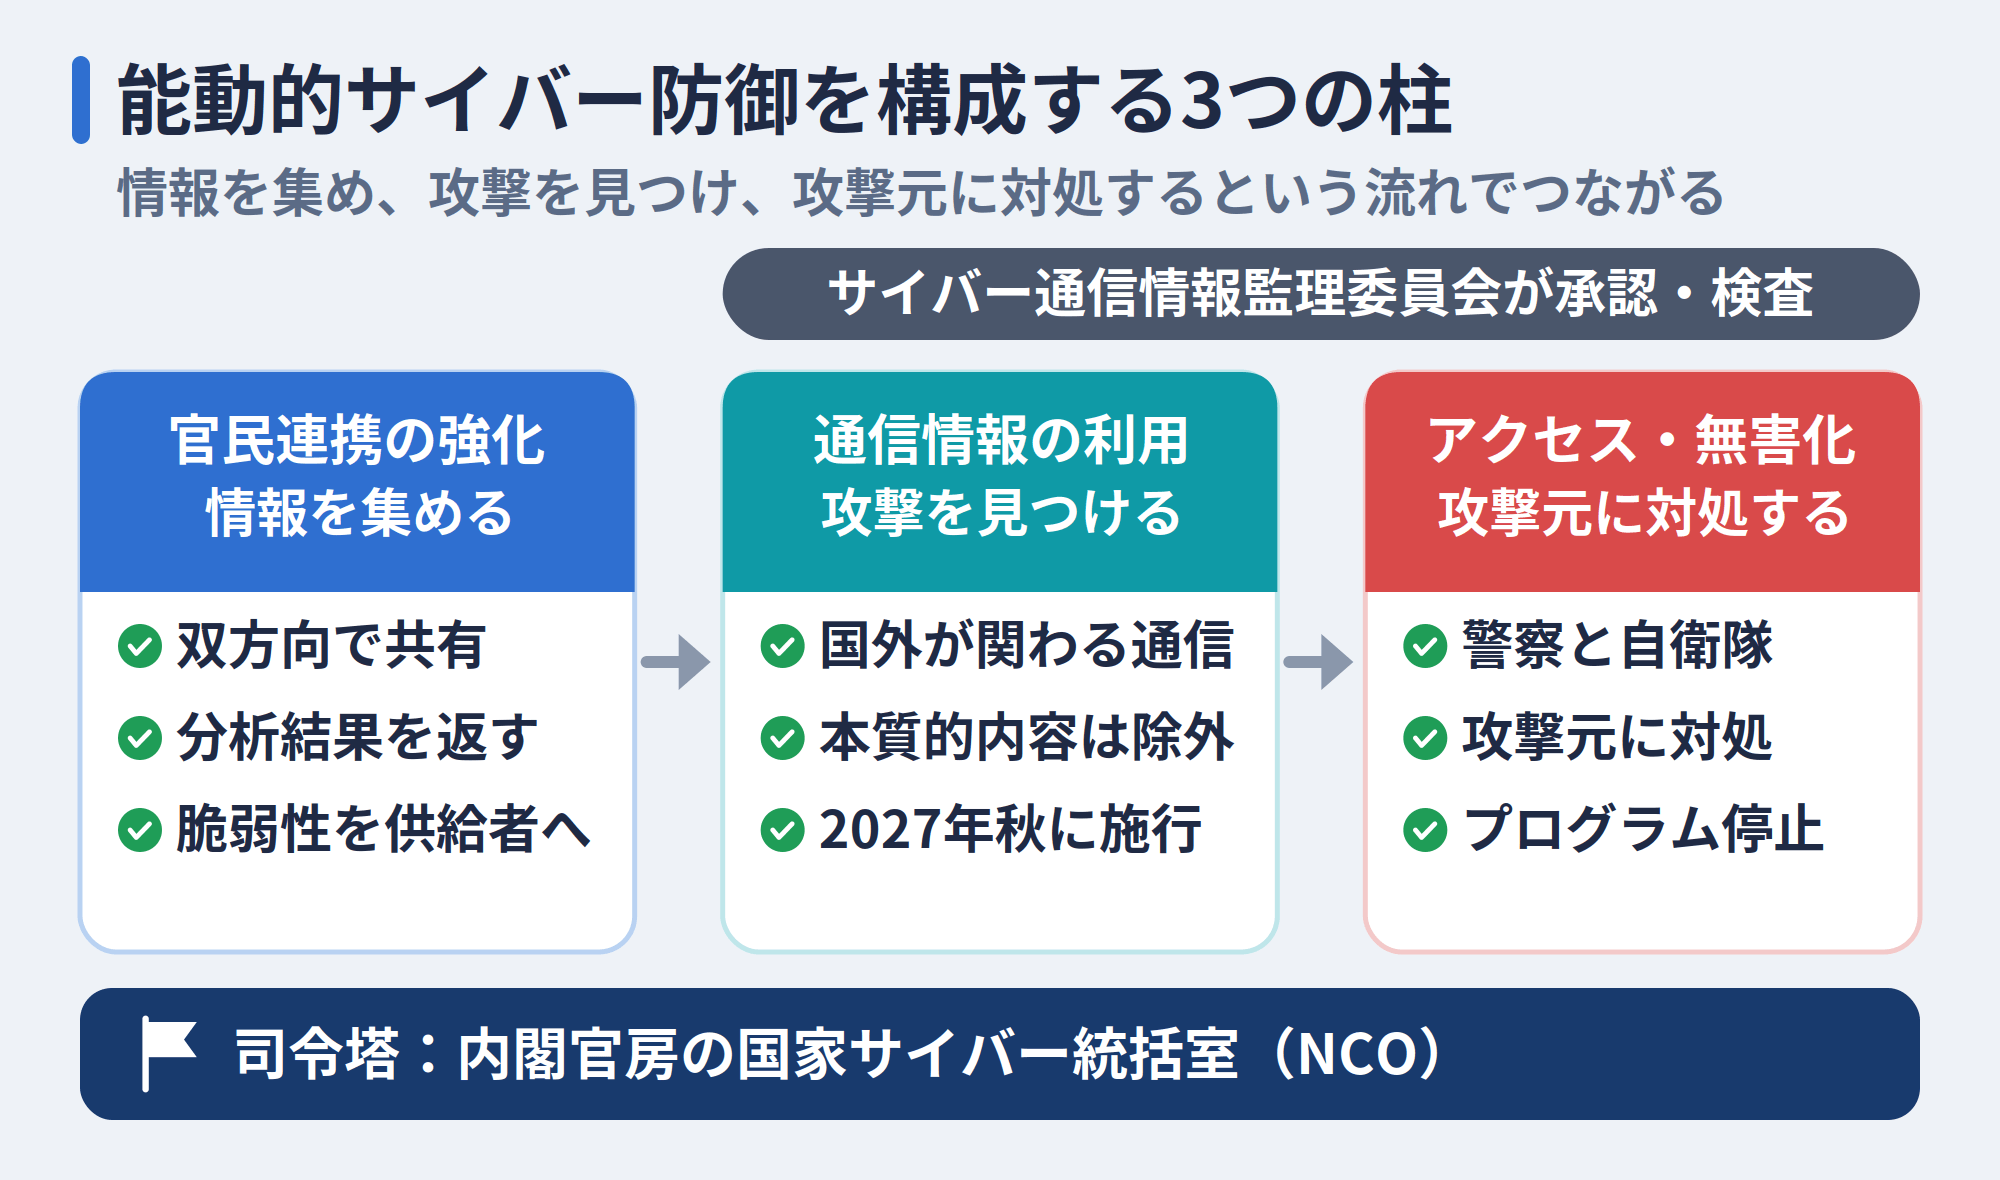
能動的サイバー防御の制度は、「官民連携の強化」「通信情報の利用」「アクセス・無害化措置」の3つの柱と、それを支える組織・体制の整備で成り立っています。3つの柱は、官民で情報を集め、通信情報の分析で攻撃を見つけ、確認された攻撃元に対処するという流れでつながる関係です。
体制面では、司令塔として内閣官房に国家サイバー統括室(NCO)が設けられました。続いて、柱ごとに政府が担う役割と、その運用を支える仕組みを示します。
官民連携の強化
官民連携の強化は、政府と民間が双方向で情報を共有し、事案の未然防止と対処支援を強める仕組みです。政府はインシデント報告や外国情報などの独自の情報源を分析し、対策につながる情報を基幹インフラ事業者などへ提供する方針を掲げています。報告を受け取って終わりにせず、分析結果を返す点に重きが置かれました。
ソフトウェアや機器の脆弱性についても、政府が供給者へ情報を提供でき、基幹インフラで使われる機器に関わる場合は所管の大臣が対応を要請できるようになっています。
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月)
参照元:内閣官房国家サイバー統括室・内閣府|サイバー対処能力強化法等の施行について(2026年9月)
通信情報の利用
攻撃サーバーなどを検知するため、政府は国外が関係する通信の情報を取得・分析できるようになります。分析の対象は、IPアドレスや指令情報など、意思疎通の本質的な内容ではない情報だけです。取得した情報は人が見ない自動的な方法で選別され、不要な部分は直ちに消去されます。
取得の承認や取扱いの継続的な検査を担うのは、独立機関のサイバー通信情報監理委員会です。基幹インフラ事業者との協定(同意)に基づく取得も設けられたものの、締結は任意とされています。この柱の施行は、先に触れたとおり2027年秋の予定です。
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月)
アクセス・無害化措置
重大な危害を防ぐ緊急の必要がある場合、警察庁長官が指名する警察官(サイバー危害防止措置執行官)は、攻撃に使われるサーバーなどにアクセスし、無害化できるようになりました。国外からの特に高度で組織的な攻撃では、内閣総理大臣の命令を受けた自衛隊も警察と共同で対処できます。
措置には原則としてサイバー通信情報監理委員会の事前承認が必要で、対象が国内にあると認められない場合は外務大臣との協議も欠かせません。無害化の具体例は、攻撃用プログラムの停止・削除や、攻撃者がサーバーに入れなくする設定変更です。
能動的サイバー防御のメリットと問題点
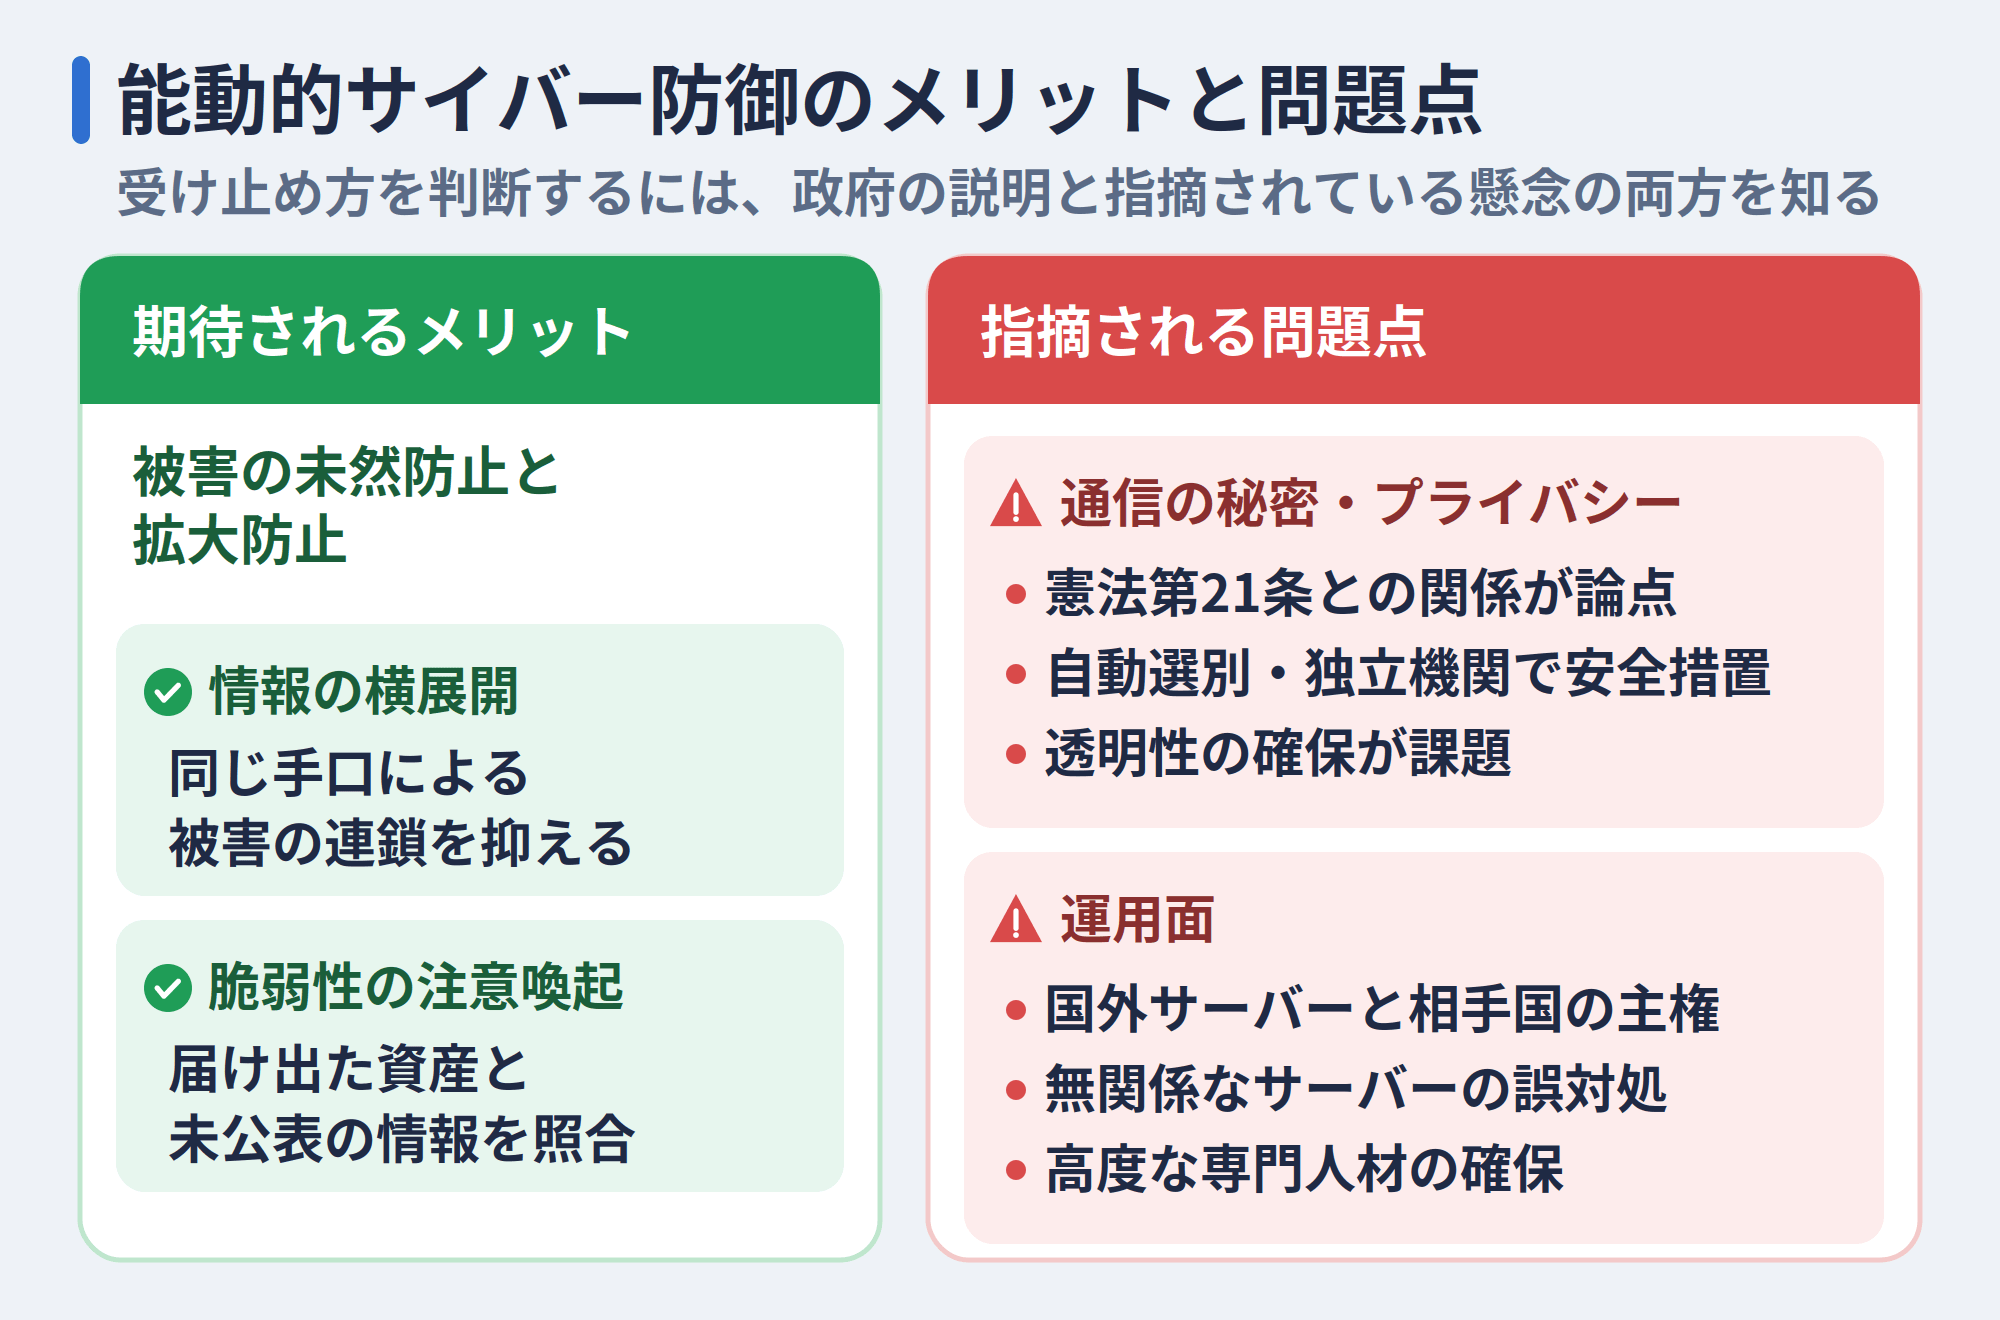
能動的サイバー防御には、被害の未然防止や拡大防止といったメリットが期待される一方、通信の秘密や運用面をめぐる問題点も指摘されてきました。受け止め方を判断するには、政府の説明と指摘されている懸念の両方を知る必要があります。
続く3つの見出しが扱うのは、期待されるメリット、通信の秘密・プライバシーをめぐる問題点、運用面の問題点です。そのうえで、実際に義務を負う事業者と義務の中身を確かめると、自社への影響を具体的に見積もれます。
期待されるメリット
先に触れた官民連携の情報提供には、被害の未然防止と拡大防止の効果が期待されています。政府は集めた情報に独自の分析を加え、対策に直結する情報をタイムリーに、必要な事業者へ的を絞って届ける方針です。ある事業者で起きたインシデントの技術情報を他の事業者へ横展開し、同じ手口による被害の連鎖を抑える狙いもあります。
届け出られた資産情報を、国が入手した未公表のものを含む脆弱性情報と突き合わせ、該当する事業者へ速やかに注意喚起できる点も効果の一つです。
参照元:内閣官房国家サイバー統括室・内閣府|サイバー対処能力強化法等の施行について(2026年9月)
通信の秘密・プライバシーをめぐる問題点
代表的な問題点は、通信情報の利用と、憲法第21条が保障する通信の秘密との関係です。国会審議でも、憲法に違反しないかが問われました。政府は安全措置として、通信の秘密を不当に制限しない旨の規定、意思疎通の本質的な内容を分析対象から外す自動選別、独立機関による承認・検査、国会への報告を設けています。
一方で有識者会議の提言は、運用の詳細をすべて公開するのは性質上難しいとしつつ、透明性の確保と国民の理解を課題に挙げました。通信情報の利用の施行から3年を目途に、運用状況を検討する規定も置かれています。
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月)
参照元:内閣官房|サイバー安全保障分野での対応能力の向上に向けた提言(令和6年11月29日)
参照元:衆議院|サイバー対処能力強化法及び同整備法について―能動的サイバー防御の導入―(RESEARCH BUREAU 論究 第22号)
運用面で指摘される問題点
運用面でまず問われるのは、国外のサーバーへの措置が相手国の主権を侵害しうる点です。政府は、主権侵害に当たる場合でも「緊急状態」などの国際法上の考え方を援用し、許容される範囲で実施するとしています。緊急状態とは、重大で差し迫った危険から不可欠の利益を守る唯一の手段である場合などに、違法性が否定される考え方です。
提言は、結果的に関係のないサーバーを無害化の対象にしてしまった場合の対応も、十分に検討すべきだと指摘しています。措置を担う高度な専門人材の育成・確保も、引き続き課題です。
対象となる事業者と求められる義務
能動的サイバー防御の関連法で義務を直接負うのは、経済安全保障推進法に基づいて国が指定した基幹インフラ事業者です。義務の中心は特定重要電子計算機の届出とインシデント報告の2つで、報告を怠った場合などの罰則も定められました。
対象事業者の情報システム・法務の担当者に限らず、システムの導入や保守を担う取引先の企業も、義務の範囲と期限を知っておくと、事業者から求められる対応を前もって見通せます。
対象となる基幹インフラ事業者
対象となるのは、経済安全保障推進法(令和4年法律第43号)に基づく特定社会基盤事業者で、2026年7月1日時点で15分野・258事業者が指定を受けました。このうち、特定重要電子計算機を使う事業者が、強化法上の「特別社会基盤事業者」として届出と報告の義務を負います。サイバーセキュリティ基本法の「重要インフラ」とは別の枠組みです。特定社会基盤事業に医療分野を加える改正法も2026年6月17日に公布され、対象は今後広がる見込みとなっています。
指定事業者の一覧は内閣府のホームページで公開されており、対象の15分野は下表のとおりです。
| 電気 | ガス | 石油 |
| 水道 | 鉄道 | 貨物自動車運送 |
| 外航海運 | 港湾運送 | 航空 |
| 空港 | 電気通信 | 放送 |
| 郵便 | 金融 | クレジットカード |
参照元:内閣官房国家サイバー統括室・内閣府|サイバー対処能力強化法等の施行について(2026年9月)
参照元:内閣府|基幹インフラ役務の安定的な提供の確保に関する制度
参照元:トレンドマイクロ|「能動的サイバー防御」で組織は何に備えるべきか~2026年10月1日施行。セキュリティ責任者が押さえるべき論点と実務対応を解説~
特定重要電子計算機の届出
基幹インフラ事業者は特定重要電子計算機を導入すると、製品名や製造者名などを事業所管大臣に届け出なければなりません。対象は特定重要設備に限らず、インターネットとの接続口となる機器や認証サーバーなどにも及びます。グループ会社やシステムベンダーが所有する機器やクラウドサービスも、事業者が使えば対象になりうる点に注意が必要です。
届出期限は原則として導入から4か月以内、施行時点で導入済みのものは2027年3月31日となります。政府はこの資産情報を、前述のとおり脆弱性情報との照合と注意喚起に用いる方針です。
参照元:内閣府ほか|サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説
インシデント報告と官民協議会
特定重要電子計算機でのマルウェアの実行や不正アクセスなど、またはその原因となりうる事象を認知した事業者に報告義務が生じます。報告は「速報」と「詳報」の2段階で、ランサムウェア事案などは認知した日から3〜5日以内に速報、30日以内に詳報を出す仕組みです。報告には国家サイバー統括室が公開する共通様式を使います。
協議会の構成員にも守秘義務が課され、報告義務違反や秘密の漏えいに対する罰則は下表のとおりです。罰則は被害を受けたこと自体ではなく、報告や是正命令、資料提出の求めに応じない場合などに科されます。
| 対象となる行為 | 罰則 | 根拠 |
| 行政職員や協議会構成員などによる秘密の不正な利用・漏えい | 2年以下の拘禁刑または100万円以下の罰金 | 強化法第12章 |
| 基幹インフラ事業者がインシデント報告等を行わず、是正命令を受けても対応しない | 200万円以下の罰金 | 強化法第12章 |
| 基幹インフラ事業者が報告に関連する資料提出等の求めに応じない | 30万円以下の罰金 | 強化法第12章 |
直接の対象外でも企業に及ぶ影響
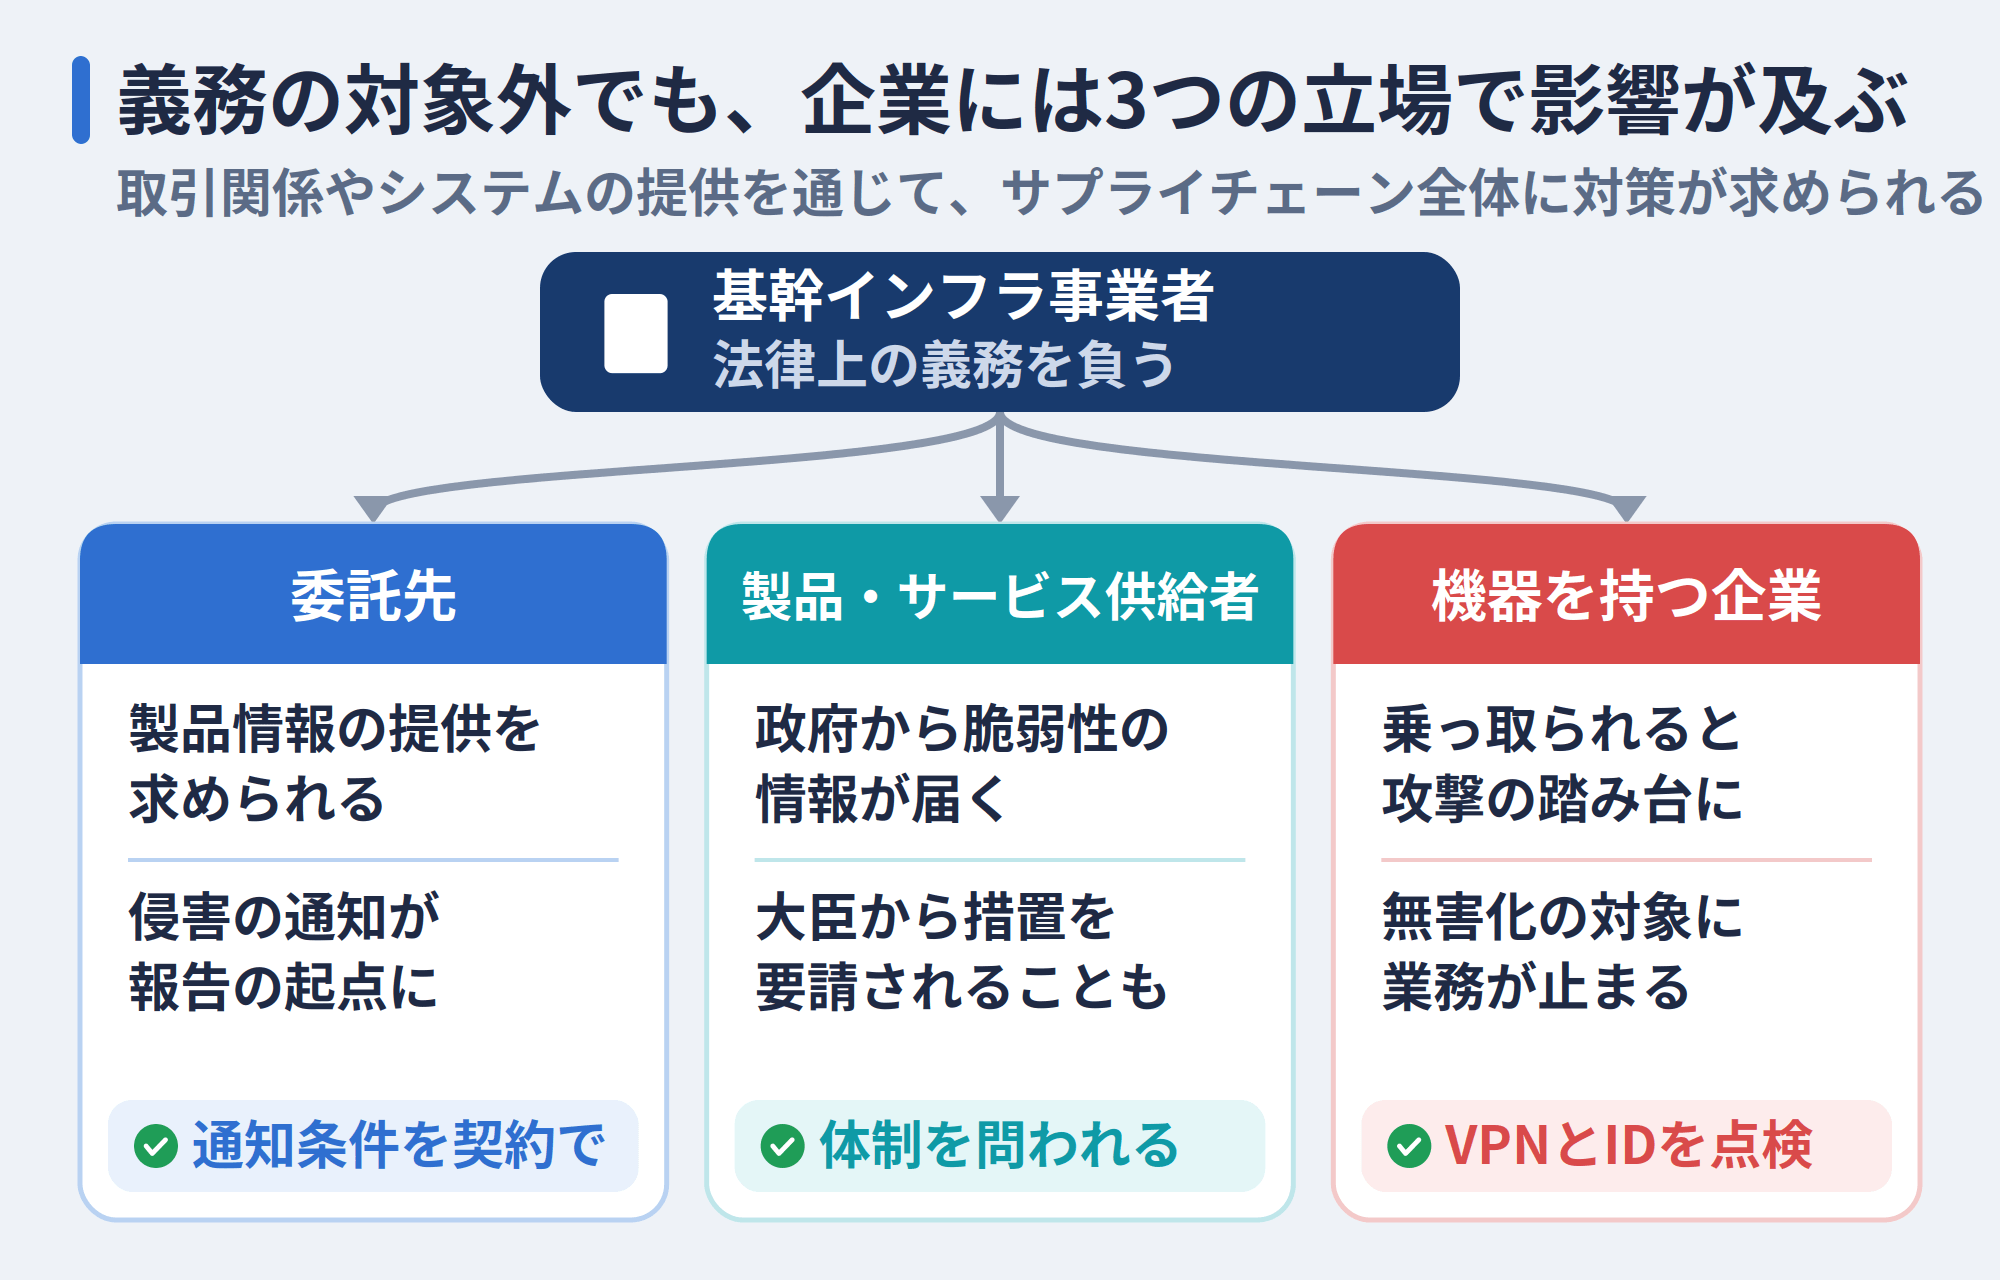
法律上の義務を負うのは、基幹インフラ事業者だけです。それでも、取引関係やシステムの提供を通じて、一般企業にも影響が及びえます。有識者会議の提言も、重要インフラ事業者が自らのセキュリティを確保するには、取引先や委託先を含むサプライチェーン全体の対策が必要だと指摘しました。
影響の出方は立場によって異なるため、委託先、製品やサービスの供給者、攻撃に悪用されうる機器を持つ企業の3つに分けて示します。
取引先・委託先として情報提供を求められる
基幹インフラ事業者が使う機器であれば、システムベンダーやクラウド事業者が所有するものでも届出の対象になりえます。委託先は、製品名などの情報提供を求められる立場です。委託先が管理する機器の侵害も事業者の報告対象となり、委託先からの通知が報告の起点になります。
事業者が委託先に情報を求める際には、中小受託取引適正化法(旧・下請法)など取引の適正化に関する法令への配慮が必要です。制度の解説は、インシデント時の通知条件をSLA(サービスレベル合意書)や契約で事前に確かめておくことが望ましいとしています。

製品やサービスの供給者に脆弱性対応が求められる
前述のとおり、政府は重要な電子計算機に使われる製品の脆弱性を認知した場合、製品の生産者・輸入者・販売者・提供者に情報を提供できるようになりました。
基幹インフラ事業者の機器に関わる脆弱性であれば、所管の大臣が必要な措置を要請できます。供給者には、利用者のセキュリティ確保に配慮した設計・開発や、情報の継続的な提供に努める責務も設けられました。
ITベンダーや、サービス単位で契約するクラウドサービスを提供するSaaS事業者は、基幹インフラ事業者の取引先として脆弱性への対応体制を問われる可能性があります。
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月)
自社の機器が攻撃の踏み台に使われる
攻撃者は、乗っ取った機器(踏み台)を一段ではなく何段も重ねて使います。対策の弱い企業の機器は、知らないうちに攻撃インフラの一部へ組み込まれかねません。自社の機器が乗っ取られていれば、アクセス・無害化措置の対象となり、システムが使えず業務が一時止まるおそれがあります。
こうした事態を避けるうえでも、VPN機器などの脆弱性を放置しない、退職者のアカウントを確実に無効化するといった、乗っ取られないための基本的な対策が重要です。
企業が今から進めるべき4つの備え
自社が制度の直接の対象かどうかにかかわらず、制度の開始は平時のセキュリティ体制を点検する好機です。点検を通じて自社の対策状況を取引先へ説明できる状態を整えれば、信頼の獲得と事業継続の両方につながります。
続く4つの備えは、規制への対応にとどまらず、インシデントが起きたときの備えとしても共通して役立つ取り組みです。いずれも、情報システム部門の担当者がすぐに着手できる行動に絞りました。
立ち位置ごとに求められることと、今すぐ取りかかれることを下表にまとめました。自社に当てはまる行から着手すると、続く4つの備えの優先順位をつけやすくなります。
| 立ち位置 | 求められること | 今すぐやること |
| 基幹インフラ事業者(特別社会基盤事業者) | 特定重要電子計算機の届出、インシデント報告、協議会での情報共有 | 届出対象の洗い出し(導入済みは2027年3月31日期限)、報告フローと責任者の決定 |
| 委託先・システムベンダー | 届出に必要な機器情報の提供、侵害を見つけたときの速やかな通知 | 管理する機器の一覧化、通知の条件と手順を契約・SLAで確認 |
| 製品・サービスの供給者 | 政府から提供される脆弱性情報への対応、利用者への継続的な情報提供 | 脆弱性の受付から修正、利用者への周知までの手順づくり |
| 上記以外の一般企業 | 取引先からの照会への回答、自社機器の踏み台化の防止 | 照会窓口の決定、VPN機器などの脆弱性対策と退職者アカウントの無効化 |
自社の立ち位置を確認する
最初に確かめたいのは、自社が直接の対象か、対象事業者の取引先・委託先か、どちらにも当たらないかという立ち位置です。立ち位置によって、求められる対応は届出・報告の義務から取引先への情報提供まで大きく変わります。影響の範囲を見きわめる手がかりは、次の5項目です。
- ●自社が特定社会基盤事業者として指定されているか
- ●指定事業者に、機器・ソフトウェア・クラウドサービスを提供しているか
- ●指定事業者から、システムの運用・保守を受託しているか
- ●自社の製品・サービスが、指定事業者の重要な設備とつながっているか
- ●取引先から制度に関する照会を受けたときの窓口が決まっているか
いずれかに当てはまれば、取引先から対策状況の説明や情報連携を求められる場面が想定されます。照会を受けてから担当を探していては回答が遅れるため、受付窓口となる部署と担当者を先に決めておくと安心です。
情報資産と委託先を棚卸しする
どのシステムがどの機器・ソフトウェア・クラウドで構成され、誰が管理しているかを一覧にしておくと、届出や報告、取引先への回答の土台になります。進め方の手本になるのは、制度の解説が届出の手順として示す流れです。
グループ会社や委託先など協力を得る関係者と事前に調整し、システム概略図を作り、資産一覧にまとめます。直接の対象外の企業にとっても、抜けや漏れを防ぎやすい手順です。資産ごとに、管理主体が自社か委託先かも記録しておきましょう。
報告に使える記録と社内体制を整える
インシデント報告では、攻撃元のIPアドレス、攻撃の手口・侵入経路、システム構成が分かる図、攻撃の時系列などが求められます。詳報の提出後に判明した事項も、続報として報告する扱いです。
こうした情報をまとめるには、平時から「誰が・いつ・何をしたか」を示すログを残しておかなければなりません。認知から報告までの社内フローと責任者を決め、委託先やクラウド事業者からどのような場面で通知が届くのかも、契約や規約で確かめておくと迷わずに動けます。
被害を受けても業務を戻せる状態をつくる
脆弱性は開発段階でどれだけ注意しても生じ、修正前に悪用される攻撃もあるため、侵入を完全に防ぐのは難しいのが実情です。有識者会議の提言も、攻撃発生時のインフラの補完・代替・復旧の計画など、レジリエンス(被害から立ち直る力)の強化を求めています。
データについては、バックアップを複数の時点で残す世代管理と、本番環境から離れた場所での保管を組み合わせるのが基本の考え方です。暗号化や災害でデータを失っても、元の状態に戻せる備えが業務の継続を支えます。

DirectCloudとWhiteDefenderの活用
前章の備えのうち「棚卸し」「記録」「復旧」は、ファイルとデータの面からも支えられる領域です。その手段として、法人向けクラウドストレージDirectCloudと、ダイレクトクラウドが提供するランサムウェア対策ソフトWhiteDefenderを紹介します。
能動的サイバー防御は国が行う取り組みであり、両サービスが法令上の義務を代わりに果たすわけではありません。企業が平時の備えを整える手段として、前章の備えとの対応を下表にまとめました。
| 前章の備え | 企業の課題 | 対応する機能 |
| 情報資産と委託先を棚卸しする | ファイルの保存場所や閲覧できる人が部署ごとに分散している | ユーザー・グループ単位のアクセス権設定、デバイス認証・IPアドレス制限 |
| 報告に使える記録と社内体制を整える | ファイル操作の記録がなく、影響範囲を説明できない | 250種類以上の操作ログ、管理者・退職者の操作ログの確認 |
| 被害を受けても業務を戻せる状態をつくる | ランサムウェアで暗号化されると業務が止まる | DirectCloudによる異常操作の遮断、バージョン管理による復元、WhiteDefenderによる検知・遮断・復元 |
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴 | 強固なセキュリティ
参照元:DirectCloud|ランサムウェア対策ソフトならWhiteDefender(ホワイトディフェンダー)|検知0秒・自動復元
操作ログで「誰が何をしたか」を示せる
DirectCloudでは、ログインやファイルの送受信、ダウンロード用のURLを発行するファイルリンクの作成など、ユーザーが行った操作を管理者がすべて把握できます。取得できるログは、管理者の操作ログを含めて250種類以上です。なお、管理者の操作ログを取得できる範囲は、ご契約のプランによって異なります。
インシデントが起きた際、どのファイルに誰がアクセスしたかをたどれれば、影響範囲の特定や報告材料づくりの手がかりになります。DirectCloud 監査では、在籍していない退職者や管理者の操作ログも確認できる仕組みです。
アクセス権と接続元を一元管理できる
前章の棚卸しは機器・ソフトウェア・委託先が中心で、DirectCloudが支えるのはそのうち「ファイルの保管場所と閲覧権限」の把握です。共有フォルダのアクセス権はユーザーやグループ単位で設定でき、ユーザー管理を担うActive Directoryとの連携にも対応しています。
デバイス認証やIPアドレス制限を組み合わせ、権限のあるユーザーでも利用できる端末や場所を限定することも可能です。誰がどの情報にアクセスできるかを一か所で把握できるため、資産の棚卸しや取引先への説明にも役立てられます。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴 | 業務負荷を軽減する管理者機能
ランサムウェアの暗号化を止めて元に戻せる
WhiteDefenderは、ランサムウェア特有の暗号化の挙動を監視する行動ベースの検知で、未知の新種・亜種による暗号化も検知・遮断し、正常な状態への復元を支援する製品です。攻撃を検知した時点で対象ファイルの原本を自動で退避し、遮断後に元の状態へ戻します。既存のウイルス対策ソフトと競合せずに共存でき、端末やサーバーの防御を補う追加の層となる設計です。
DirectCloudでも、全プランで標準提供しているランサムウェア対策により、DirectCloudドライブ経由の異常なファイル操作を検知・遮断し、バージョン管理機能で感染前のバージョンへ復元できます。端末で暗号化を止めるWhiteDefenderと、ファイル基盤側で改ざんを遮断して復元するDirectCloudを併用すれば、防御と復旧を二段構えで備えられます。
参照元:DirectCloud|ランサムウェア対策ソフトならWhiteDefender(ホワイトディフェンダー)|検知0秒・自動復元
参照元:DirectCloud|DirectCloud ランサムウェア対策 | ランサムウエア対策が可能なクラウドストレージ
記録と復旧の体制を整えた導入事例
DirectCloudを導入して、操作ログによる追跡、ランサムウェアからの復旧、災害時のデータ保全の3つに対応する導入事例をご紹介します。
自社と近い業種や課題の事例を、記録と復旧の体制づくりを進める際の参考にしてください。
操作ログが取れない状態から追跡できる体制へ
東ソー情報システム株式会社様は、システムの構築・運用・保守を手がける情報通信業の企業です。導入前は、ユーザーのファイル操作ログを取得できず、内部統制の強化が図れていませんでした。以前のオンラインストレージでは共通アカウントを使っていたため有事の追跡性に課題があり、機器の故障によるデータ消失のリスクも抱えていたといいます。
DirectCloudの導入後は、250種類以上の操作ログ取得機能により、インシデント発生時の追跡性を確保できました。高い可用性によって、データ消失のリスクも大幅に低減しています。操作ログでアクセスの経緯をたどれる状態は、インシデント報告の材料をそろえる場面や、取引先へ影響範囲を説明する場面でも役立ちます。
ランサムウェア対策に苦慮する状態から復旧しやすい環境へ
清酒の製造販売を手がける菊正宗酒造株式会社様は、ファイルサーバーのランサムウェア対策に苦慮していました。社外からのアクセスにはVPN接続が必要で手間がかかり、バックアップは取っていたものの、個々のファイルのリストア(復元)への対応も煩雑だったそうです。
DirectCloudを導入したことで、ランサムウェアなどのウイルス対策が容易になりました。VPN接続が不要になって社外との連携が円滑になり、データを集約したことで個々のファイルのリストアにかかる工数も削減できています。被害を受けてもファイルを個別に戻せる体制は、事業を止めないための備えとして取引先に示せる根拠にもなります。
老朽化したファイルサーバーから災害に強い環境へ
「被害を受けても業務を戻せる状態をつくる」に対応するのが、電子部品の物流を担う株式会社アルプス物流様の事例です。導入前は、オンプレミスのファイルサーバーが老朽化し、容量の拡充に工数や投資コストがかかるうえ、必要なファイルをすぐに探せない状態でした。
クラウドへの完全移行でファイルサーバーから脱却し、容量を柔軟に拡充できる体制と、文書検索で必要なファイルを瞬時に探せる環境を実現しています。災害対策・遠隔地バックアップ機能でデータを社外の安全な環境に置き、災害時にも業務を戻せるBCP対策を強化しました。拠点が被災してもデータを失わない状態は、取引先に事業継続の備えを説明する際の裏付けとなります。
よくある質問
能動的サイバー防御について、本文では触れきれなかった周辺の疑問に質問形式でお答えします。取り上げるのは、海外での運用状況、司令塔となる国家サイバー統括室の役割、制度の土台となった有識者会議の提言、関連する予算の4つです。本文とあわせて、制度をさらに深く知りたいときの参考にしてください。
海外では能動的サイバー防御をどう運用している?
-
米国・英国・ドイツ・豪州などの主要国は、国家安全保障などの目的で外国が関係する通信情報を利用する法制度を以前から整え、専門の独立機関に監督させています。
攻撃元への措置では、米国が2024年にVolt Typhoonのボットネット(乗っ取った機器の集まり)へ無害化措置を行いました。カナダも2019年以降、攻撃者の海外サーバーへの無害化措置を実施しています。重要インフラ事業者に報告を義務付ける制度も、主要国では2010年代後半から整えられてきました。
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月) NCO(国家サイバー統括室)とはどんな組織?
-
国家サイバー統括室(NCO)は、2025年7月1日に内閣サイバーセキュリティセンター(NISC)を改組して内閣官房に設けられた、サイバー安全保障政策の司令塔です。次官級の内閣サイバー官が長を務め、総合調整や戦略策定を担います。
官民連携や通信情報の利用の実施事務は、内閣府の政策統括官(サイバー安全保障担当)が受け持ち、NCOと連携する体制です。アクセス・無害化措置では、国家安全保障局とも連携しながら、警察と自衛隊の役割分担を調整する司令塔機能を果たします。
参照元:内閣官房国家サイバー統括室|サイバー対処能力強化法及び同整備法について(令和7年9月)
参照元:衆議院|サイバー対処能力強化法及び同整備法について―能動的サイバー防御の導入―(RESEARCH BUREAU 論究 第22号) 有識者会議はどのような提言をまとめた?
-
2024年11月29日に取りまとめられた提言は、「官民連携の強化」「通信情報の利用」「アクセス・無害化」の3テーマに、横断的課題を加えた構成です。まとめたのは「サイバー安全保障分野での対応能力の向上に向けた有識者会議」で、同年6月から全体会議とテーマ別会合を重ねてきました。
横断的課題には、中小企業を含むサプライチェーンの対策や、サイバーセキュリティ人材の育成・確保などが含まれます。3テーマが、そのまま関連法の3つの柱の土台になった形です。
参照元:内閣官房|サイバー安全保障分野での対応能力の向上に向けた提言(令和6年11月29日) 能動的サイバー防御の予算はどのくらい?
-
2026年度(令和8年度)予算では、サイバー対処能力強化法などに基づく政府機関等の対策強化や、通信情報の利用・無害化措置を監督する独立機関の運営などに必要な経費として、144億円(デジタル庁一括計上分を含む)が計上されています。
財務省が内閣・内閣本府等の予算として示した金額で、警察庁の予算などは含まれません。2027年度(令和9年度)予算に向けては、AIを活用したサイバー対処能力の強化などの事業の実施が要求されています。
参照元:財務省|特集 令和8年度 内閣・内閣本府等、防災庁、デジタル庁、復興庁及び外交関係予算について
まとめ
能動的サイバー防御は、国が攻撃の兆候段階から対処する仕組みであると同時に、企業にとっては自社の備えを見直す契機でもあります。法律上の義務を負うのは基幹インフラ事業者に限られるものの、取引先や委託先として情報提供を求められたり、自社の機器が攻撃の踏み台に使われたりと、影響はサプライチェーン全体に及ぶためです。
自社の立ち位置を確かめ、情報資産と委託先を棚卸しし、報告に使える記録と復旧の手段を平時から整えておけば、取引先からの信頼を保ちながら、インシデントが起きても業務を早く立て直せます。制度の開始を機に、まずは自社の現状を点検し、足りない備えから一つずつ固めていくことが、事業を守る確かな一歩です。
DirectCloudは、250種類以上の操作ログによる追跡、ユーザー・グループ単位のアクセス権管理、全プラン標準のランサムウェア対策によるバージョン管理での復元を備えた法人向けクラウドストレージです。エンドポイントを守るWhiteDefenderと組み合わせれば、PCとファイル基盤の両面から記録と復旧の体制を整えられます。制度への備えを進めたい企業のご担当者様は、ぜひ導入をご検討ください。
- タグ:
- セキュリティ