
セキュリティ対策は何から?企業がすべき対策一覧と点検チェックリスト
セキュリティ対策は何から始めればよいのか、どこまでやれば十分なのか。警察庁の集計でランサムウェアの被害報告件数が半期として過去最多となるなか、限られた予算と人員でどこに手を付けるべきか判断に迷う企業は少なくありません。対策は、OSの更新や認証の強化などの基本から始め、技術・人的・物理の3つの面で段階的に進めることが重要です。
本記事では、企業がすべきセキュリティ対策を一覧で示し、優先順位の決め方から自社の対策状況を確かめる点検チェックリストまで紹介します。
本記事のサマリ
-
 セキュリティ対策は、OSの更新や多要素認証などの基本を徹底したうえで段階的に進めるのが原則である
-
対策は技術・人的・物理の3種類で考え、複数を組み合わせる多層防御によって抜け漏れを防ぐ必要がある
-
被害の大きさで優先順位を決め、ガイドラインやチェックリストを目安に定期的に点検していくことが重要だ
-
認証や操作ログ、持ち出し制御を備えたDirectCloudなら、保管・共有データの対策を強化できる
 目次
まず徹底したい基本のセキュリティ対策
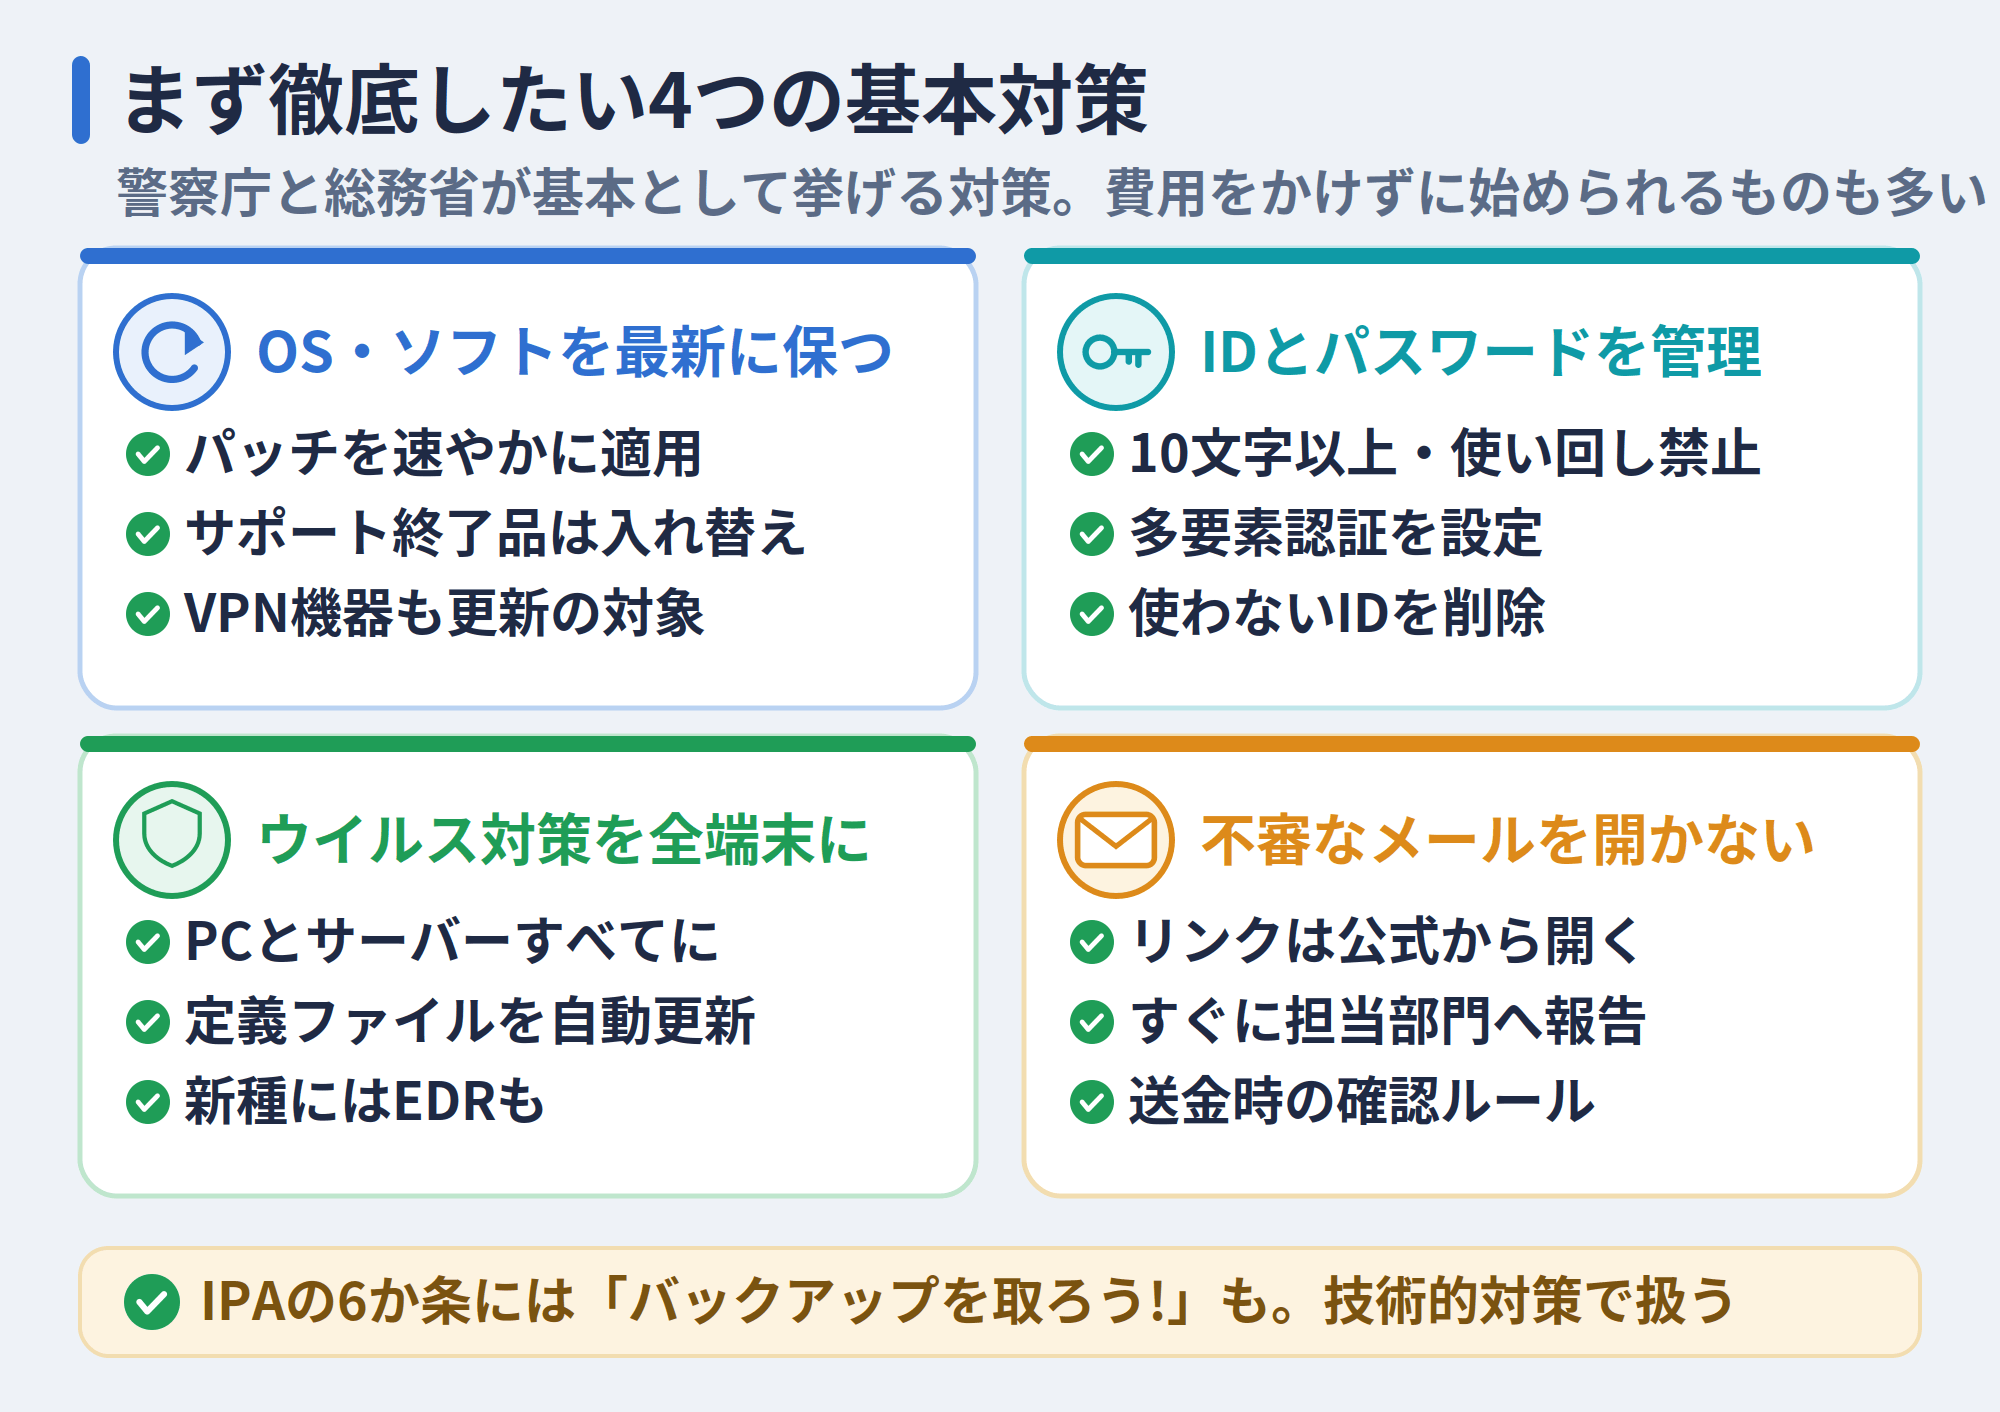
セキュリティ対策とは、企業の情報資産や業務システムを、不正アクセスやマルウェア(悪意のあるプログラム)への感染、情報漏えい、システム停止から守る取り組みです。対策は、システムで守る技術的対策、ルールと教育で守る人的・組織的対策、設備や機器を守る物理的対策の3種類に分かれます。対策を怠ると業務の停止や取引先からの信用低下につながるため、まずは本章で紹介する4つの基本対策から着手しましょう。
独立行政法人情報処理推進機構(IPA)は「中小企業の情報セキュリティ対策ガイドライン」第4.0版で、はじめに取り組む5か条に「バックアップを取ろう!」を加え、6か条としました。バックアップは技術的対策の章で扱い、続く4つの見出しでは、警察庁と総務省が基本として挙げる対策を順に説明します。
参照元:IPA|プレス発表「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開
参照元:警察庁|基本的なセキュリティ対策
参照元:総務省 国民のためのサイバーセキュリティサイト|サイバーセキュリティ初心者のための三原則
OS・ソフトウェアを最新の状態に保つ
OSや業務ソフト、ネットワーク機器は、修正プログラム(パッチ)で常に最新の状態に保ちます。警察庁は、プログラムの欠陥である脆弱性を放置すると、不正アクセスや情報漏えいの被害に遭うおそれがあると説明しています。
パッチはすみやかに適用し、総務省が勧めるとおり自動更新の機能を有効にしておきましょう。サポートが終了したソフトウェアは脆弱性が見つかっても修正されないため、終了時期を把握して計画的に入れ替えてください。
社外に公開しているVPN機器(社外から社内へ暗号化して接続する装置)も更新の対象です。警察庁が令和8年上半期の報告書で示した被害組織へのアンケートでは、ランサムウェア(データを暗号化し身代金を要求する攻撃)の侵入経路の約5割がVPN機器でした。
参照元:警察庁|基本的なセキュリティ対策
参照元:総務省 国民のためのサイバーセキュリティサイト|サポート切れソフトウェアを利用しないようにしよう
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
IDとパスワードを管理し多要素認証を使う
IDとパスワードは、従業員任せにせず、企業のルールとして管理することが大切です。警察庁によれば、IDとパスワードを盗まれると、なりすましによる不正アクセスでサーバーなどを乗っ取られるおそれがあります。
社内ルールには、初期パスワードの変更、10文字以上で推測されにくい設定、使い回しの禁止を盛り込みましょう。業務システムやクラウドサービス、VPNには、パスワードに持ち物や指紋などを組み合わせて本人を確かめる多要素認証も設定します。
異動した経理担当者の会計システムIDのように、使われないIDは侵入口になりかねません。管理者は定期的に棚卸しを行い、不要なIDを削除・停止してください。
参照元:警察庁|基本的なセキュリティ対策
参照元:IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
ウイルス対策ソフトを全端末に導入する
ウイルス対策ソフトは、業務で使うすべてのPCとサーバーに導入し、パターンファイル(ウイルスを見分ける定義データ)を最新に保ちます。感染すると情報を盗まれたり、不正な侵入口を仕掛けられたりする危険を、警察庁は指摘しています。
対策例として、IPAはパターンファイルの自動更新設定を挙げ、総務省はアイコンやプログラムの一覧で導入状況を確かめる方法を紹介しました。管理者が全端末を点検し、契約切れも含めて未対策の端末をなくしましょう。
新種のウイルスは検知できない場合があるため、端末のログや挙動を分析して攻撃を検知するEDRを組み合わせる方法もあります。
参照元:警察庁|基本的なセキュリティ対策
参照元:総務省 国民のためのサイバーセキュリティサイト|マルウェア(ウイルス等)対策管理
参照元:DirectCloud|WhiteDefender 製品ページ
不審なメールやWebサイトを開かない
不審なメールの被害は、従業員がリンクや添付ファイルを開く前に立ち止まることで防げます。実在する組織を装って偽サイトへ誘導するフィッシングについて、警察庁はAIの発達で見抜きにくくなったと指摘します。取引先などを装ってウイルス付きのメールを送る標的型攻撃メールも、警察庁やIPAが注意を呼びかける手口です。
リンクは安易にクリックせず、公式サイトや公式アプリからアクセスしましょう。経営者になりすまして送金させる「ニセ社長詐欺」のように、法人を狙う手口も警察庁の報告で明らかになりました。
総務省は、怪しいメールが届いたら情報システム部門などへすぐ連絡するよう求めています。報告先と送金時の確認ルールは、事前に決めておくことが重要です。
企業が備えるべき脅威と対策の3分類
前章の基本対策を実践したうえで、企業は自社が何を守り、どのような脅威に備えるのかを見極める必要があります。脅威の種類と被害の大きさを把握してから、対策を技術・人的・物理の3種類に分けて考えると、システム面だけに偏らず抜け漏れを防げます。
以下では、企業が警戒すべき主な脅威、対策を怠った場合の経営への影響、対策の3分類と多層防御の考え方を解説します。
企業が警戒すべき主な脅威
企業が警戒すべき脅威は、IPAの「情報セキュリティ10大脅威 2026」組織編で確認できます。2025年に社会的影響が大きかった事故や攻撃から、研究者や企業の実務担当者など約250名の選考会が投票で決めた順位は次のとおりです。
| 順位 | 「組織」向け脅威 | 前年順位 |
| 1 | ランサム攻撃による被害 | 1 |
| 2 | サプライチェーンや委託先を狙った攻撃 | 2 |
| 3 | AIの利用をめぐるサイバーリスク | なし(初選出) |
| 4 | システムの脆弱性を悪用した攻撃 | 3 |
| 5 | 機密情報を狙った標的型攻撃 | 5 |
| 6 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 7 |
| 7 | 内部不正による情報漏えい等 | 4 |
| 8 | リモートワーク等の環境や仕組みを狙った攻撃 | 6 |
| 9 | DDoS攻撃(分散型サービス妨害攻撃) | 8 |
| 10 | ビジネスメール詐欺 | 9 |
出典:IPA「情報セキュリティ10大脅威 2026」を基に作成。前年順位は、IPA「情報セキュリティ10大脅威 2025」を基に追記しています。
上表の1位と2位は、2023年以降4年連続で同じ順位を保っています。3位に初選出された「AIの利用をめぐるサイバーリスク」は、本記事の最後に「よくある質問」で詳しく説明します。外部からの攻撃だけでなく、7位の内部不正のように、従業員による不正など組織の内側から生じる脅威にも備えましょう。
参照元:IPA|プレス発表「情報セキュリティ10大脅威 2026」を決定
対策を怠った場合の経営への影響
対策を怠った企業は、費用と業務停止の両面で経営を圧迫されます。警察庁の令和8年上半期の報告書では、ランサムウェアの被害報告件数が123件となり、令和2年下半期の統計開始以降、半期で最多を記録しました。被害企業の約6割は中小企業です。
被害組織へのアンケートでも、復旧に総額1,000万円以上を要した組織が約6割を占め、1か月未満で復旧できた組織は5割弱にとどまりました。IPAによると、顧客情報などが盗まれれば信用を失い、損害賠償を求められるおそれもあり、取引先や委託先へ被害が広がる場合もあります。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
参照元:IPA|プレス発表「情報セキュリティ10大脅威 2026」を決定
対策は技術・人的・物理の3種類で考える
セキュリティ対策は、システムで守る「技術的対策」、ルールと教育で守る「人的・組織的対策」、設備や機器を守る「物理的対策」の3つに大別できます。
IPAは、1つの対策だけではインシデント(情報漏えいやウイルス感染などの事故)を防げないとして、複数の対策の組み合わせを呼びかけています。1つが突破されても別の対策で食い止める考え方を、多層防御と呼びます。
たとえば、従業員が不審なメールを開いてもウイルス対策ソフトが感染を防ぎ、データが暗号化されてもバックアップから戻せます。3分類と代表的な対策、該当章の対応は次の表のとおりです。
| 分類 | 守る対象・目的 | 代表的な対策 | 本記事の該当章 |
| 技術的対策 | システムやデータを攻撃・不正利用から守る | OS・ソフトウェアの更新、多要素認証、ウイルス対策ソフト、アクセス権限の管理、ファイアウォール、暗号化、バックアップ、ログの取得 | まず徹底したい基本のセキュリティ対策(更新・認証・ウイルス対策)、企業が実施すべき技術的なセキュリティ対策 |
| 人的・組織的対策 | 従業員のミスや内部不正を防ぐ | 不審なメールへの対処、情報資産の把握、セキュリティポリシーと社内ルール、従業員教育と訓練、インシデント対応体制 | まず徹底したい基本のセキュリティ対策(不審なメール)、人・組織・物理面のセキュリティ対策 |
| 物理的対策 | 設備・機器・書類を盗難や紛失から守る | 入退室管理、施錠、端末・記録媒体の持ち出し管理 | 人・組織・物理面のセキュリティ対策(入退室と持ち出し) |
企業が実施すべき技術的なセキュリティ対策
基本対策で取り上げた更新・認証・ウイルス対策に続き、社内システムや保管データを守るには、追加で整えるべき技術的対策があります。
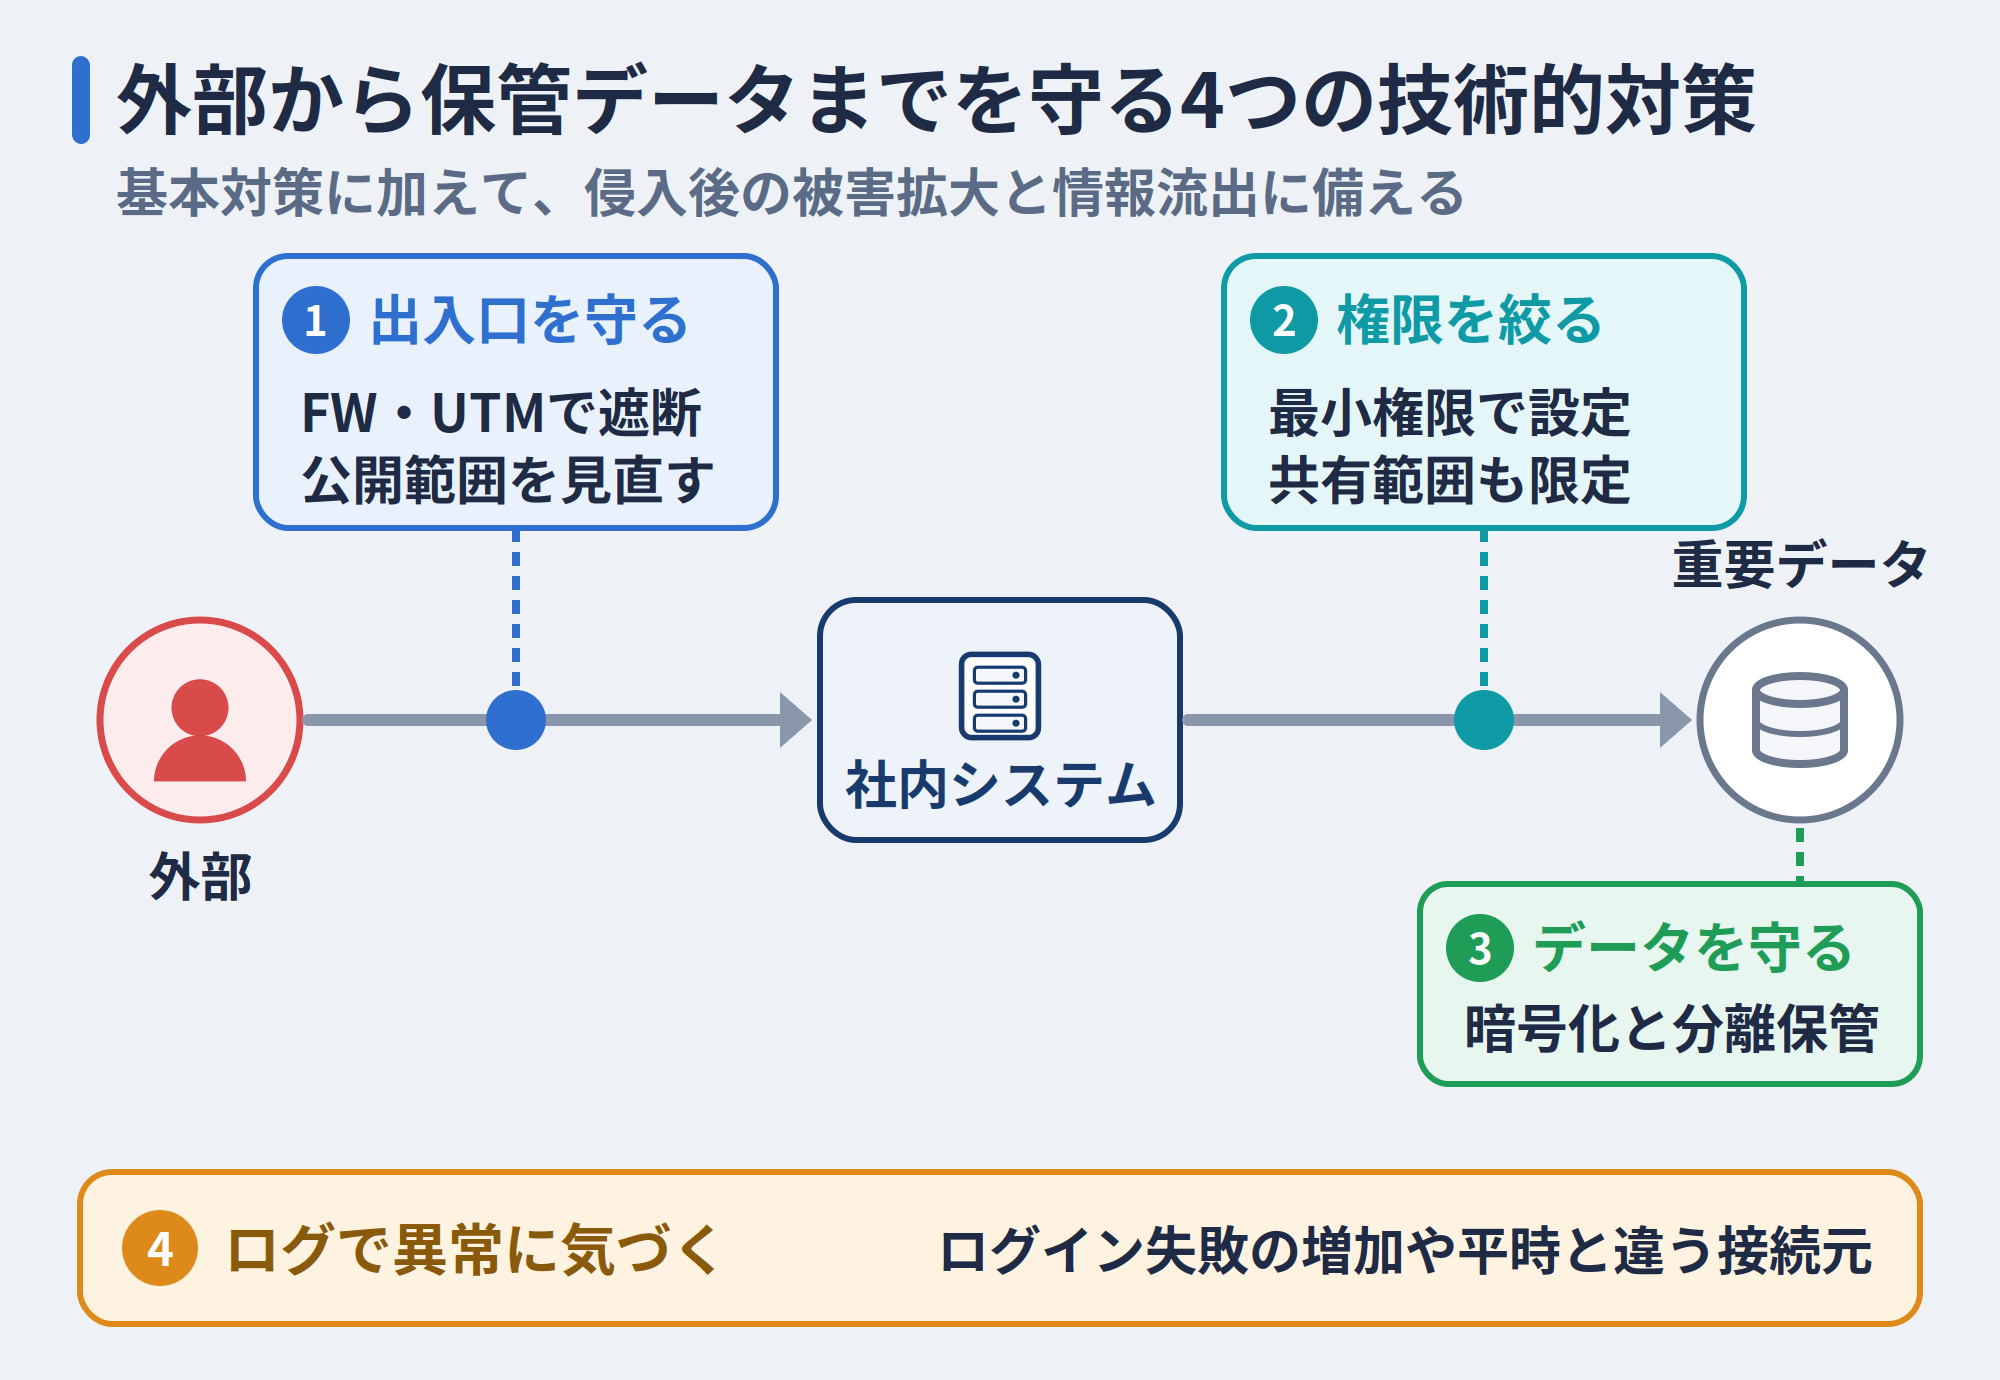
IPAが2026年10月に公表した注意喚起でも、不正アクセスによる情報漏えいが相次いでいることを受け、認証の強化、権限の見直し、ログの確認、データの暗号化が速やかに取り組む対策として挙げられました。
参照元:IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
ネットワークの出入口で不正通信を防ぐ
ファイアウォールやUTMと呼ばれる機器は、社内ネットワークの出入口で外部からの不正な通信を遮断する役割を担います。IPAは、接続元、接続先のサーバー、利用するサービスの組み合わせごとに許可するかを検討し、必要最小限のアクセスだけを通すよう示しています。
IPAは、社外に公開しているサーバーやアプリケーション、クラウドやVPNなど利用中の外部サービスを洗い出し、公開範囲を見直すよう求めています。部署単位で契約したサービスも含めて把握し、不要な公開はなくしましょう。
テレワークの普及で社外からのアクセスが増え、境界だけを守る対策では防ぎきれなくなりました。社内外を問わずすべてのアクセスを信頼せず、毎回検証する考え方をゼロトラストと呼びます。IPAは、リモートワーク環境を狙った攻撃への対策として、ZTNA(利用者や端末を確かめたうえで、許可したアプリケーションにだけ接続させる仕組み)など安全性の高いリモートアクセス環境の採用と、多要素認証の利用を挙げています。
クラウドサービスでは、管理者が許可した端末からの接続だけを受け付けるデバイス認証を設定することも、接続元を確かめる有効な手段です。
参照元:IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
参照元:東京都産業労働局 中小企業向けサイバーセキュリティ対策の極意 ポータルサイト|サイバーセキュリティ対策とは何か(全般)
参照元:IPA|「情報セキュリティ10大脅威 2026」解説書[組織編]
アクセス権限と共有設定を必要最小限にする
アクセス権限は、業務に必要な人へ必要な範囲だけを与える「最小権限」で設定します。警察庁は、侵入後の被害拡大を防ぐため、権限の範囲を必要最小限にし、管理者権限の付与先を絞るよう求めています。
総務部から営業部へ移った従業員に人事データの閲覧権限が残っていないかなど、異動や役割の変更のたびに範囲を見直し、付与状況を定期的に棚卸ししましょう。
クラウドストレージやファイル共有ツールの共有設定を誤ると、無関係な人に情報を見られるおそれがあります。IPAが示すとおり共有範囲を限定し、定期的に確認してください。
参照元:IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
重要データを暗号化し切り離してバックアップする
重要データは保存時と通信時の両方で暗号化し、万一流出しても読み取られにくくします。IPAも、保有データへの対策の一つに暗号化を挙げています。
警察庁によると、ランサムウェアの攻撃者は侵入後に内部を探索し、重要データとともにバックアップも物色します。バックアップはこまめに取得し、ネットワークから切り離してオフラインで保管しましょう。
IPAは、コピーを複数の媒体と場所に分けて持つことと、バックアップから戻せるかを定期的に確認することも示しています。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
参照元:IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
ログを取得し異常に気づける状態にする
ログイン履歴や操作ログを日頃から取得しておけば、不正アクセスや不審な操作の兆候に気づけます。被害が出た際にも侵入経路や侵害範囲を調べる手がかりになるとして、警察庁は日頃からのログ取得を勧めています。
取得するログの内容と保存期間は、あらかじめ決めておきましょう。サービスごとに保存期間が異なるため、誰がいつ確認できるかも把握しておきます。
確認すべき異常として、IPAはログイン失敗の増加や、ログイン元のIPアドレスや時間帯が平時と異なるアクセスを挙げています。
参照元:警察庁|ランサムウェア被害防止対策
参照元:IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
人・組織・物理面のセキュリティ対策
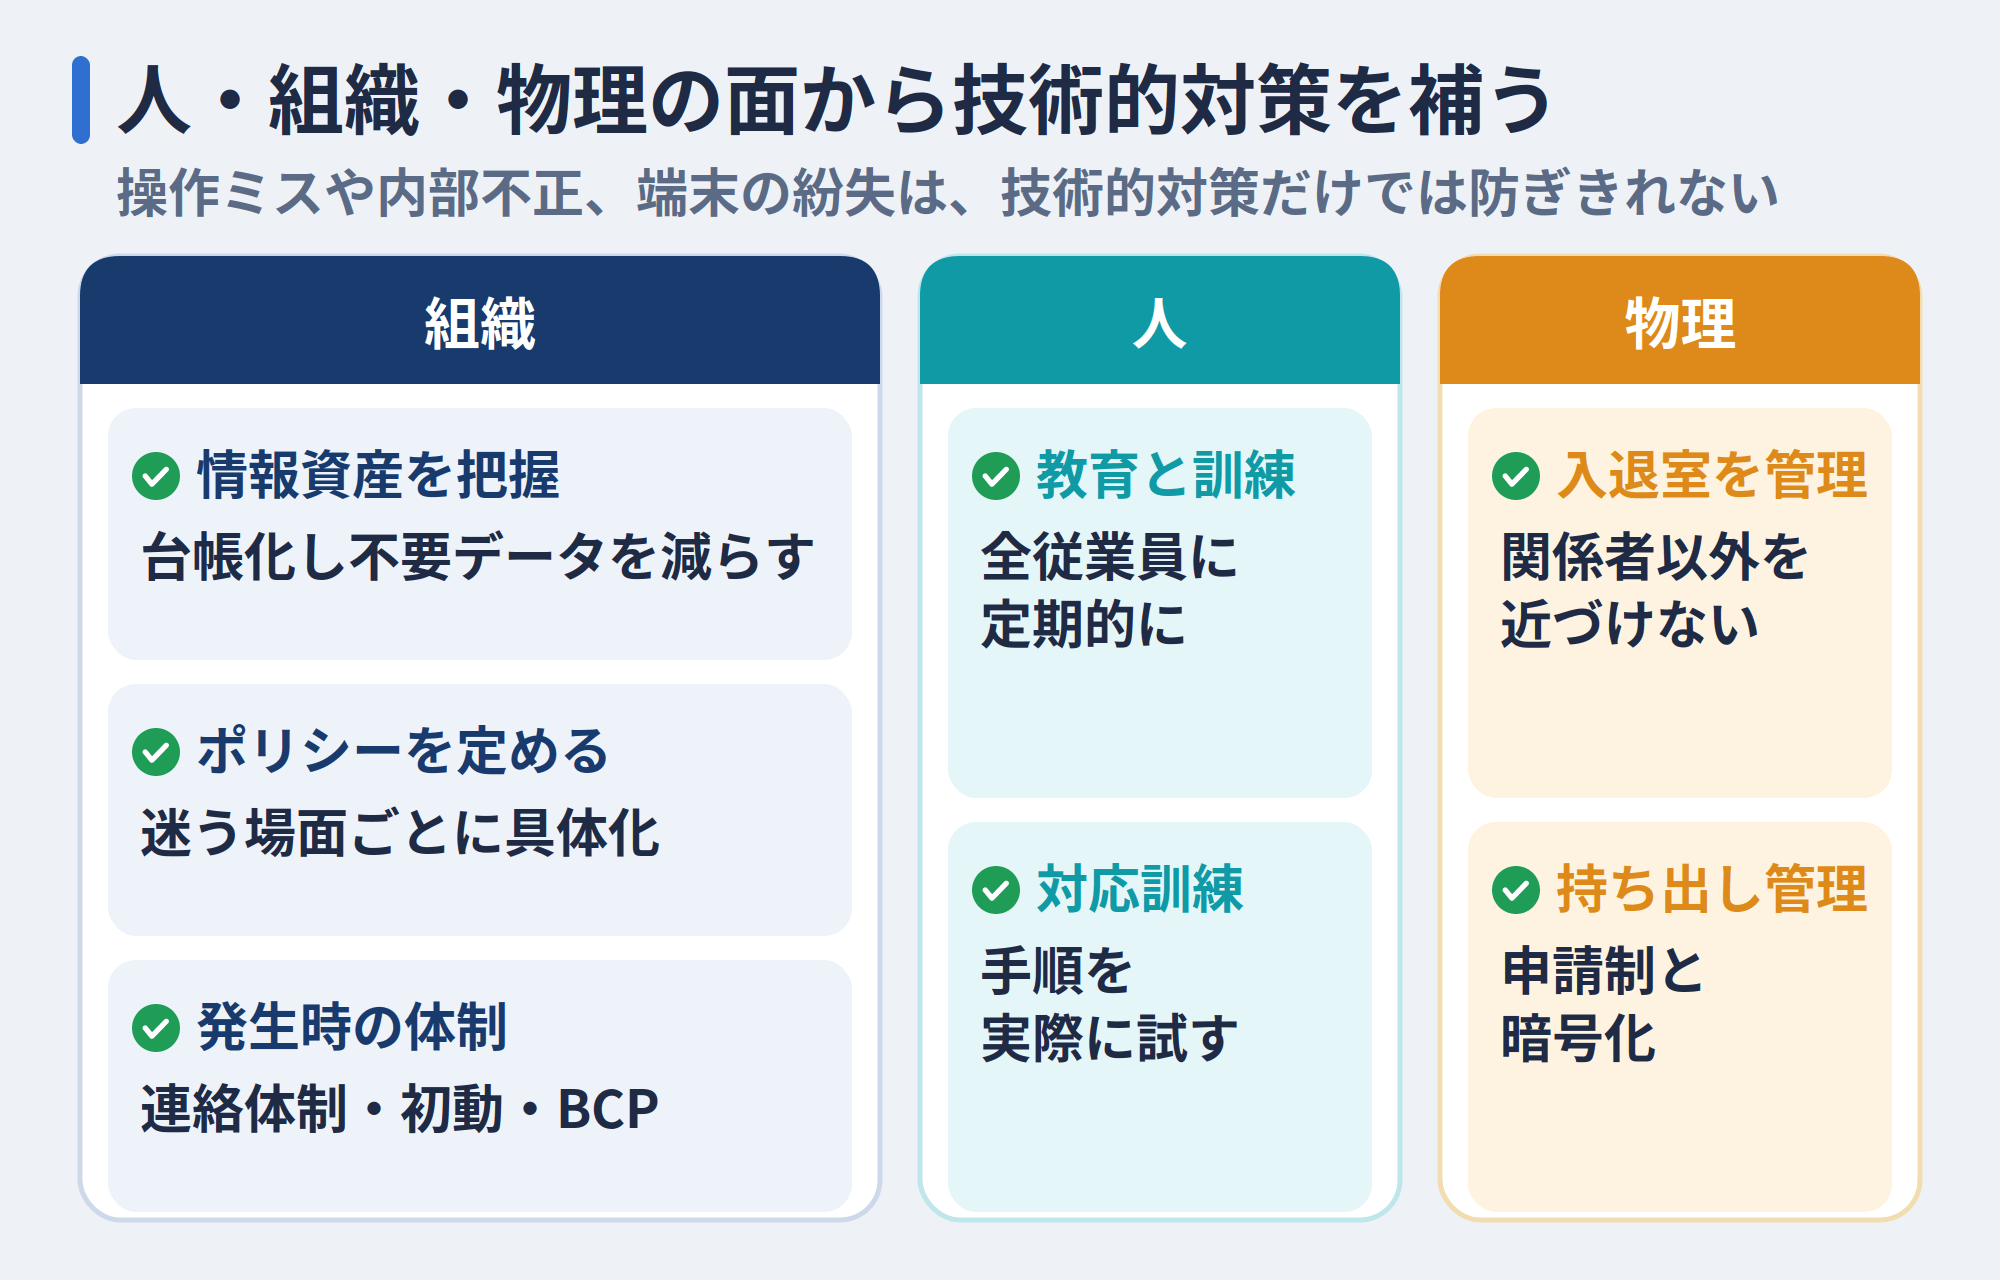
技術的対策を整えても、従業員の操作ミスや内部不正、ノートPCやUSBメモリの紛失までは防ぎきれません。警察庁も、基本的な対策を続けるとともに従業員へのセキュリティ教育を行うなど、総合的な対策を進めるよう呼びかけています。ルール・教育・体制という組織面の取り組みと、設備や機器の物理的な管理を組み合わせることが必要です。
参照元:東京都産業労働局 中小企業向けサイバーセキュリティ対策の極意 ポータルサイト|サイバーセキュリティ対策とは何か(全般)
守るべき情報資産を把握し不要なデータを減らす
組織面の対策は、守るべき情報資産を把握することから始まります。顧客情報や取引先情報、技術情報などを洗い出し、保管場所とあわせて台帳にまとめましょう。IPAはガイドラインの付録として、資産管理台帳のひな形を公開しています。
台帳ができたら、情報の重要度に応じて閲覧できる人や保管方法を決めます。IPAは「不要な情報は持たない」を基本原則に、保有する情報を必要最小限にするよう求めています。保有量を減らせば、漏えいした場合の被害も小さく抑えられます。
参照元:IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
参照元:総務省 国民のためのサイバーセキュリティサイト|経営層向けの対策(PDF)
セキュリティポリシーと社内ルールを定める
セキュリティポリシーは、組織の基本方針と、従業員が守る具体的なルールを文書にしたものです。総務省は、どの情報資産をどの脅威からどう守るかという考え方や、体制、対策基準を記載するのが一般的だと説明しています。
ルールは、パスワードの管理、メールの扱い、クラウドサービスの利用、私物のUSBメモリや端末の業務利用など、従業員が判断に迷う場面ごとに具体的に定めます。策定後は全従業員に周知し、運用状況や新たな脅威に合わせて定期的に見直しましょう。
従業員教育と訓練を継続する
フィッシングは、人の信頼や思い込みにつけこむ手口だと警察庁は指摘しています。技術的な対策だけでは防げないため、経営層から現場まで全従業員を教育の対象にしましょう。
教育は一度の研修で終わらせず、定期的に実施します。具体的な被害事例や最新の手口を社内で共有すると、注意すべき場面を想像しやすくなります。
実践的な訓練も有効です。警察庁は、不審メールへの対応訓練や、被害を想定して連絡、通報、復旧の手順を確かめる訓練を勧めています。
参照元:警察庁|令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
入退室と端末・記録媒体の持ち出しを管理する
物理的な対策では、オフィスやサーバー室の入退室管理、監視カメラの設置により、関係者以外が情報に近づけない仕組みを整えます。
ノートPCやUSBメモリは持ち運びが楽な反面、紛失すると情報が漏えいするおそれがあります。総務省は、外部の記憶媒体の利用を禁止または制限する企業が増えていると紹介しています。持ち出しは事前の申請制にし、ファイルの暗号化と紛失時の報告手順を定めましょう。持ち運ぶ必要のない機密情報を保存させない運用も、漏えい防止につながります。
参照元:総務省 国民のためのサイバーセキュリティサイト|データ持ち出し時の対策
参照元:東京都産業労働局 中小企業向けサイバーセキュリティ対策の極意 ポータルサイト|サイバーセキュリティ対策とは何か(全般)
インシデント発生時の体制と手順を決める
サイバー攻撃を完全に防ぐことは難しいため、発生時の連絡体制と判断者、初動の手順を平時のうちに決めておきます。
警察庁は、感染したPCなどをネットワークから切り離し、ログが消えないよう電源は落とさずに警察へ通報・相談するよう呼びかけています。被害範囲の調査には、感染が確認されていない端末も含めます。IPAも、初動対応の相談を受け付ける企業組織向けの窓口を設けています。
あわせて、サイバー攻撃を想定した業務継続計画(BCP)を整え、対処の流れや連絡先を事前にまとめておきましょう。
セキュリティ対策の進め方と目標水準の決め方
セキュリティ対策は、一度にすべてを揃える必要はありません。IPAのガイドラインも、対策を段階的に実現するための方策を示しています。自社の情報資産や予算、人員に合わせて優先順位を付け、できることから順に進めましょう。
どこまでやれば十分かを自社だけで判断しにくい場合は、公的な基準やツールを目安にできます。以下では、優先順位の決め方、ガイドラインとSECURITY ACTIONを使った目標の立て方、チェックリストによる点検を説明します。
被害の大きさと着手しやすさで優先順位を決める
優先順位は、情報資産ごとに漏えい・改ざん・停止が起きた場合の影響を見積もり、影響の大きいものから決めます。IPAも、脅威ごとに自社の事業へのリスクを洗い出すよう求めています。
着手は、すぐに始められる基本対策からで構いません。IPAは侵入を防ぐ対策だけでなく、被害の発生を前提に復旧する対策も組み合わせるよう示しています。侵入の前兆に気づく仕組みも段階的に整えましょう。本章の最後のチェックリストでは、この考え方に沿って対策を3つのステップに分けています。
対策には経営者のリーダーシップが必要です。受発注システムが止まれば出荷も止まるといった影響を示し、投資の必要性を経営層に伝えてください。
参照元:IPA|プレス発表「情報セキュリティ10大脅威 2026」を決定
参照元:IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
ガイドラインとSECURITY ACTIONで目標を決める
IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、経営者編と実践編の2部構成で、段階的な対策の進め方を示しています。
目標には、取組を自己宣言する「SECURITY ACTION」が使えます。一つ星は情報セキュリティ6か条への取組、二つ星は自社診断と基本方針の策定・公開の宣言です。
委託元から対策状況の確認を求められる場面もあり、第4.0版にはサプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)の考え方が取り込まれました。より高い水準を目指すなら、ISMS(情報セキュリティマネジメントシステム)の認証取得も選択肢になります。
参照元:IPA|プレス発表「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開
参照元:IPA|SECURITY ACTION セキュリティ対策自己宣言
参照元:IPA|サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
参照元:総務省 国民のためのサイバーセキュリティサイト|経営層向けの対策(PDF)
チェックリストで自社の対策状況を点検する
本記事で紹介した対策の実施状況は、次のチェックリストで確認できます。項目は着手しやすさと影響の大きさをふまえて3つのステップに分けているため、チェックが付かない項目があれば、ステップ1から順に取り組みましょう。
- ☐OS・ソフトウェア・VPN機器の修正プログラムを速やかに適用している
- ☐サポートが終了した機器・ソフトウェアを使っていない
- ☐業務システムとクラウドサービスに多要素認証を設定している
- ☐退職者や使っていないアカウントを削除している
- ☐すべての業務端末にウイルス対策ソフトを導入している
- ☐不審なメールを受け取ったときの報告先を決めている
- ☐インシデント発生時の連絡先と判断者を決めている
- ☐アクセス権限と共有設定を定期的に見直している
- ☐重要データをネットワークから切り離してバックアップしている
- ☐取得するログの内容と保存期間を決めている
- ☐守るべき情報資産と保管場所を把握している
- ☐セキュリティポリシーと社内ルールを全従業員に周知している
- ☐従業員教育を定期的に実施している
- ☐端末や記録媒体の持ち出しルールを決めている
- ☐インシデント発生時の初動手順を訓練で確かめている
より詳しく点検したい場合は、IPAの「5分でできる!情報セキュリティ自社診断」を活用しましょう。25個の診断項目に答えるだけで、自社の対策状況を把握できるツールです。
点検は年1回など時期を決めて定期的に行い、結果を次の対策の優先順位づけに生かしてください。
DirectCloudで保管・共有データの対策を強化できる
本記事で扱った課題のうち、社内ファイルの保管・共有に関わる部分は、法人向けクラウドストレージ「DirectCloud」と関連製品で対策を強化できます。
社内のファイルサーバーをVPN経由で使う環境では、先に挙げたVPN機器の脆弱性管理に加え、ファイルごとの操作ログの取得や、USBメモリなどへの持ち出しの把握が課題として残りやすくなります。クラウドストレージに移行すれば、VPNを使わずに社外からファイルを扱え、認証の設定や操作ログも管理者が一か所で確認できます。
ただし、クラウドストレージであればどれでも同じではありません。選ぶ際は、管理者が許可した端末やネットワークからの接続だけに限定できるか、誰がいつどのファイルを扱ったかを追える操作ログを取得できるか、ダウンロード後のファイルの持ち出しまで制御できるかを確認しましょう。DirectCloudは、これらの条件にそれぞれ対応する機能を備えています(持ち出し制御はオプション、WhiteDefenderは別売)。
各課題に対応する機能と、本文の該当箇所は次の表のとおりです。
| 本記事で扱った課題 | 対応するDirectCloudの機能・関連製品 | 本文の該当箇所 |
| IDとパスワードの窃取による不正アクセス | デバイス認証、IPアドレス制限、ユーザー・フォルダ単位のアクセス権設定 | 基本対策、技術的対策(アクセス権限) |
| 内部不正や情報の持ち出し | 操作ログ、DirectCloud-SHIELD(IRM/DLP) | 技術的対策(ログ)、人・組織・物理面(持ち出し) |
| ランサムウェアによるデータの暗号化 | WhiteDefender(別売のエンドポイント製品):暗号化の検知と自動復元 | 基本対策(ウイルス対策)、技術的対策(バックアップ)を補う層 |
デバイス認証とIP制限で不正アクセスのリスクを下げる
DirectCloudでは、デバイス認証とIPアドレス制限を組み合わせ、管理者が許可した端末とネットワークからの接続だけを受け付けられます。デバイス認証を有効にしておけば、IDとパスワードが漏れても、登録していない端末からはログインできません。
共有フォルダのアクセス権はユーザーやグループ単位で設定でき、7段階の権限で必要な人だけがファイルを扱える状態を保てます。
サービス側では、アップロード時のウイルスチェックと、通信・保存データの暗号化を実施しています。外部からの攻撃に対しては、WAFでWebアプリケーションへの攻撃を防ぎ、IDSで不正アクセスを常時監視しています。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴 | 強固なセキュリティ
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴 | 業務負荷を軽減する管理者機能
操作ログと持ち出し制御で漏えいリスクを抑える
DirectCloudでは250種類以上の操作ログを取得でき、誰がいつどのファイルを扱ったかを管理者が追跡できます。
機密ファイルの持ち出しには、オプションのDirectCloud-SHIELDをご利用いただけます。IRMはファイルを暗号化し、閲覧回数や印刷の可否、有効期間などの権限で利用を制御します。DLPは、ダウンロードできない専用エリアに保存させて持ち出しを防ぎます。
IT監査や内部統制には、退職者や管理者の操作ログも確認できるDirectCloud 監査を、Enterpriseプランからご提供しています。
参照元:DirectCloud|機密ファイルの持ち出しを制御し、情報漏えいリスクを低減 | DirectCloud-SHIELD
ランサムウェアによる暗号化に備え、自動復元の仕組みを加えられる
DirectCloudが販売するWhiteDefender(別売)は、ランサムウェア特有の暗号化の動きをリアルタイムで検知して止める、PCやサーバー向けの製品です。攻撃を検知すると対象ファイルの副本を自動で退避し、遮断後に暗号化される前の状態への自動復元を支援します。復元できる範囲は利用環境や攻撃内容により異なるため、詳細は製品資料をご確認ください。
既存のウイルス対策ソフトやEDRと共存できるため、現在の環境を変えずに、侵入された場合に備える層を追加できます。復旧作業による業務の中断を最小限に抑え、事業継続性の確保に役立ちます。オフラインのバックアップに代わるものではないため、ネットワークから切り離したバックアップと組み合わせて使いましょう。
参照元:DirectCloud|WhiteDefender 製品ページ
DirectCloudでセキュリティ対策を強化した事例
本記事で扱ったランサムウェア、内部不正の追跡、情報の持ち出しという3つの課題について、DirectCloudをご利用いただいている企業様の事例を紹介します。自社の課題に近い事例から読み進めてください。※各社の取材時点の内容です。効果は利用環境により異なります。
ランサムウェア対策とリストアの負担をクラウド移行で解消
菊正宗酒造株式会社様は、清酒「菊正宗」の製造販売などを手がける兵庫県神戸市の酒造メーカーです。導入前は、社内に設置したファイルサーバーのランサムウェア対策に苦慮していました。社外からのアクセスにはVPN接続が必要で手間がかかり、バックアップは取っていたものの、個々のファイルを戻すリストア対応も煩雑でした。
導入後は、ランサムウェアなどのウイルス対策が容易になり、業務効率が向上しています。VPN接続が不要になって社外との連携も円滑になり、データを集約したことでリストア対応の工数も削減できました。
操作ログを取得できない課題を250種類以上のログで解消
システム開発やネットワーク構築を手がける東ソー情報システム株式会社様は、総合化学メーカーの東ソー株式会社から情報システム部門が独立した企業です。導入前は、停電などで専用機器型のサーバーが故障し、データが消失するリスクを抱えていました。以前のオンラインストレージではユーザーの操作ログを取得できず、共通アカウントも使われていたため、内部統制の強化と有事の追跡に課題がありました。
DirectCloudへの移行によって、高い可用性からデータ消失のリスクが大幅に低減しています。先に紹介した操作ログの取得機能で、インシデント発生時の追跡性も確保できました。
USB・ローカル保存による漏えいリスクを利用制限で解消
オフィスビルや病院などの清掃・設備管理・警備を担う横浜ビルシステム株式会社様では、導入前、在宅勤務の際に自宅や外出先から社内のファイルサーバーへアクセスできませんでした。現場への立ち会いでデータをUSBメモリで持ち出すこともあり、ローカル保存やUSBへの保存による情報漏えいへの対策を講じたいと考えていました。
DirectCloudでファイルを一元管理したことでローカルへのダウンロードが不要になり、USBやDVDでの保存・共有の流れを廃止して、情報漏えいのリスクを削減できています。在宅勤務時の作業フォルダへのアクセス時間も短縮しました。
よくある質問
ここでは、セキュリティ対策を検討する際によく挙がる疑問に、本記事の内容を補う形で回答します。自社で取り組む対策を決める際の判断材料にしてください。
セキュリティ対策の費用相場は?外注もできる?
-
セキュリティ対策の費用は、企業の規模や対策の範囲によって大きく異なるため、一律の相場は示しにくいのが実情です。社内ルールの整備や、OS・ウイルス対策ソフトの自動更新の設定など、大きな費用をかけずに始められる対策もあります。
専門人材がいない中小企業は、見守り・駆けつけ・保険などをワンパッケージで安価に提供する「サイバーセキュリティお助け隊サービス」も選べます。デジタル化・AI導入補助金(旧IT導入補助金)のように、SECURITY ACTIONの宣言を申請要件や加点対象とする補助金もあるため、最新の公募要領を確認してください。
参照元:IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
参照元:IPA|「情報セキュリティ10大脅威 2026」解説書[組織編]
参照元:IPA|デジタル化・AI導入補助金(旧:IT導入補助金)の申請要件になっています
参照元:IPA|SECURITY ACTIONを申請・加点要件としている補助金・助成金等の一覧 情報セキュリティとサイバーセキュリティの違いは?
-
情報セキュリティは、紙の書類や従業員の知識も含め、オンラインとオフラインの両方で企業の情報資産を守る取り組みです。一方のサイバーセキュリティは、情報にアクセスするPCや情報を保管するサーバー、Webサイトへの攻撃を防ぐことに特化しています。
サイバーセキュリティは情報セキュリティの一部にあたり、入退室管理や従業員の意識啓発といった対策は情報セキュリティの側に含まれます。企業としては両者を切り分けず、一体で進めることが大切です。
参照元:東京都産業労働局 中小企業向けサイバーセキュリティ対策の極意 ポータルサイト|サイバーセキュリティ対策とは何か(全般) セキュリティ対策評価制度とは?いつから始まる?
-
先に触れたSCS評価制度は、サプライチェーンを構成する企業のセキュリティ対策状況を、共通の基準で評価・可視化する制度です。委託元が委託先に適切な段階(★)を示し、対策を促すとともに実施状況を確認する使い方が想定されています。★3は専門家の確認を受けた自己評価、★4は評価機関による第三者評価で取得します。
IPAは2027年3月の制度開始に向けて準備を進めており、2026年10月28日には、SCS評価制度サイトの「要求事項・評価基準」のページに評価用ガイドと解説書を公開しました。詳細は今後も更新されるため、IPAの最新の公表情報を確認してください。
参照元:IPA|サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
参照元:IPA|SCS評価制度の詳細情報
参照元:IPA|SCS評価制度 要求事項・評価基準
参照元:IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について 生成AIを業務で使うときのセキュリティ対策は?
-
IPAの「情報セキュリティ10大脅威 2026」では、先に紹介したとおり「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて選ばれました。背景には、国内でも業務でのAI利用が進んでいることがあります。
主なリスクは、AIへの理解不足による意図しない情報漏えい、生成結果を検証せずに使うことで起きる問題、AIの悪用による攻撃の容易化や手口の巧妙化です。IPAは対策として、許可していないAIサービスの利用禁止、個人アカウントでの業務利用の制限、社内の秘密情報を安易に入力しないことなどを挙げています。利用してよいサービスと入力してよい情報を、社内ルールで明確に決めておきましょう。
参照元:IPA|プレス発表「情報セキュリティ10大脅威 2026」を決定
参照元:IPA|「情報セキュリティ10大脅威 2026」解説書[組織編]
まとめ
セキュリティ対策は、一度にすべてを揃えるのではなく、基本対策から優先順位を付けて段階的に進めることが成功の近道です。ランサムウェアの被害報告が半期として過去最多となり、中小企業や取引先も狙われる今、対策の遅れは事業の停止や信用の低下に直結します。
まずはOSの更新や認証の強化といった基本を徹底し、技術・人的・物理の3つの面から守りを固めましょう。チェックリストやSECURITY ACTIONを目安に点検を続ければ、限られた予算や人員でも自社に必要な対策を見極められます。備えを一つずつ積み重ねることで、被害を防ぐだけでなく、取引先から信頼される企業へと近づけるでしょう。
DirectCloudは、デバイス認証やIPアドレス制限、250種類以上の操作ログ、DirectCloud-SHIELDによる持ち出し制御を備えた法人向けクラウドストレージです。別売のランサムウェア対策ソフトWhiteDefenderと組み合わせれば、社内ファイルの保管・共有に関わる不正アクセスや情報漏えい、暗号化の被害に備える基盤を整えられます。保管・共有データの対策を強化したい企業のご担当者様は、ぜひ導入をご検討ください。
※記載の会社名・製品名・サービス名は、各社の商標または登録商標です。
- タグ:
- セキュリティ