
ダイレクトクラウドのクラウドにおけるセキュリティ対策
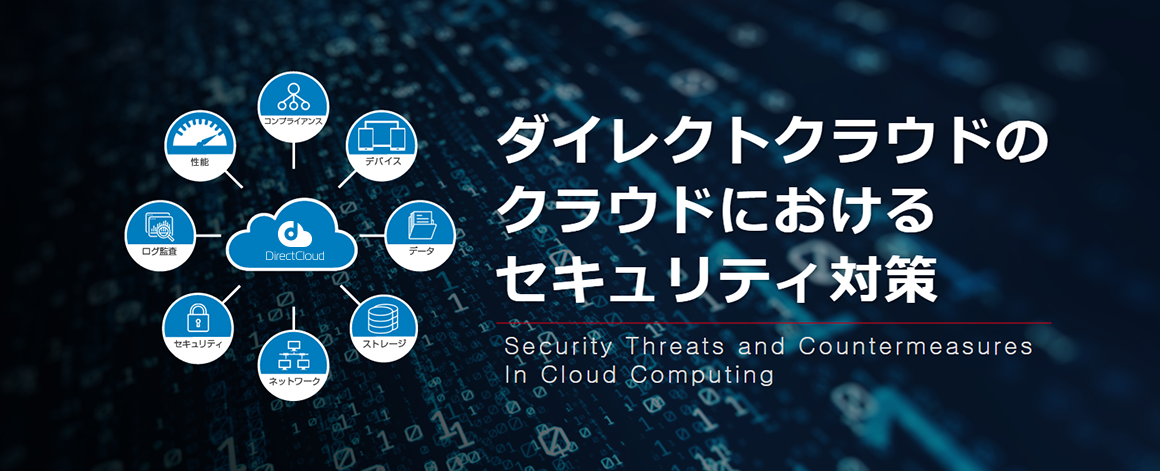
ダイレクトクラウドのクラウドセキュリティへの取り組みを紹介します。
具体的にはお客様がDirectCloudを安心してご利用いただけるよう、クラウドサービスを利用する際の考慮すべき点と弊社のサービス提供におけるセキュリティへの取り組みをご紹介します。
 目次
- 1. 情報セキュリティインシデントに関する調査結果
- 2. 漏洩の原因
- 3. 漏洩媒体・経路
- 4. クラウドセキュリティとは
- 5. クラウドサービスを利用する際に考慮すべき点
- 6. サービス提供範囲
- 7. クラウド提供事業者として当社が取得している公的認証
情報セキュリティインシデントに関する調査結果
情報セキュリティの調査研究や啓発に取り組む特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)の集計によると、2018年に報道された個人情報漏洩インシデント(事件・事故)は443件で、想定損害賠償総額は2,684億円、一件あたりの平均想定損害賠償額は6億3,767万円にのぼりました。想定損害賠償額とは、JNSAが独自の算定式を使い、被害者全員が賠償を請求したと仮定して算出した推計値です。
情報漏洩が発生した場合には、損害賠償や罰金といった経済的な損失だけではなく、社会的信用の失墜といったような経営に与える影響も深刻なものとなるでしょう。
これらの情報セキュリティ対策は、企業の情報システムに携わる担当者だけの仕事ではなく、経営者の責任として、経営者自らが率先垂範し、会社全体として取り組む必要があります。
JNSAが公表した2014年から2018年までの個人情報漏洩インシデントの件数・人数・想定損害賠償額を、下の表にまとめました。
単位:億円
| 情報漏洩件数 | 情報漏洩人数(万人) | 想定損害賠償額 | |
| 2014年 | 1,591 | 4,999 | 16,642 |
| 2015年 | 788 | 495 | 2,527 |
| 2016年 | 468 | 1,510 | 2,994 |
| 2017年 | 386 | 519 | 1,914 |
| 2018年 | 443 | 561 | 2,684 |
参考:特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)の下記資料をもとに当社作成(2014年の値は2014年版、2015年・2016年の値は2016年版、2017年・2018年の値は2018年速報版による。人数は1万人未満、金額は1億円未満を切り捨て)
参照元:特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)|2014年 情報セキュリティインシデントに関する調査報告書~個人情報漏えい編~
参照元:特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)|2016年 情報セキュリティインシデントに関する調査報告
参照元:特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)|2018年 情報セキュリティインシデントに関する調査結果~個人情報漏えい編~(速報版)
漏洩の原因
JNSAが集計した2017年の個人情報漏洩インシデント386件を原因別に分けると、誤操作が97件、紛失・置き忘れが84件、不正アクセスが67件、管理ミスが50件でした。上位4つの原因を合わせた298件が全体の約77%を占めており、人による操作や管理の誤りと、外部からの攻撃の両方に備える必要があります。
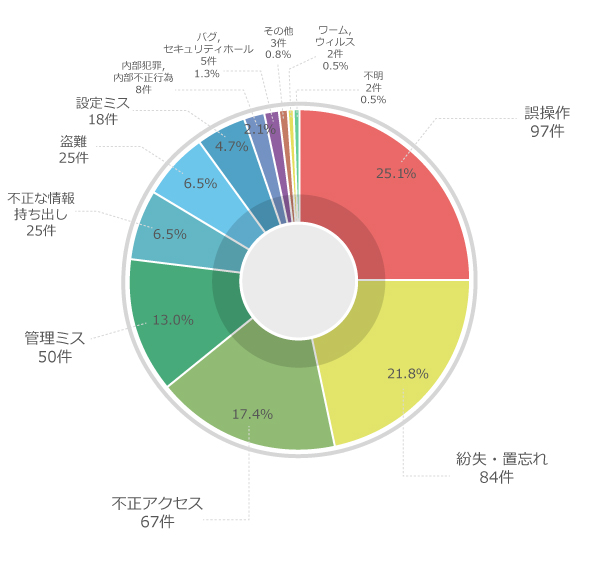
| 分類 | 件数 | コメント |
| 誤操作 | 97件 | メールやFAX、郵便の宛先を取り違えるなど、操作の誤りによって本来とは別の相手に情報を送ってしまう事故です。 |
| 紛失・置き忘れ | 84件 | 社外へ持ち出したPCや書類、記録媒体を、移動中や外出先でなくしてしまう事故を指します。 |
| 不正アクセス | 67件 | 外部の攻撃者がシステムに侵入し、保管されている情報を盗み出すケースです。 |
| 管理ミス | 50件 | 情報の受け渡しや公開に関するルールが定まっていない、または守られていないために、情報の所在が分からなくなったり、誤って公開されたりする事故を含みます。 |
| 不正な情報持ち出し | 25件 | 社員や委託先の担当者などが、決められた手続きを経ずに情報を社外へ持ち出す行為を指します。 |
| 盗難 | 25件 | PCや記録媒体が車内や事務所から盗まれ、保存されていた情報も一緒に流出するケースです。 |
| 設定ミス | 18件 | Webサーバーなどの公開範囲の設定を誤り、本来は非公開の情報を外部から閲覧できる状態にしてしまう事故です。 |
| 内部犯罪・内部不正行為 | 8件 | 組織内部の人間が、情報を悪用する目的で不正に取得し、外部へ持ち出す行為を指します。 |
| その他にバグや不明等 | 12件 | ソフトウェアの不具合や脆弱性によって情報が閲覧可能になったケースや、原因を特定できないケースなどを含みます。 |
参考:特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)の下記資料をもとに当社作成(コメントは当社による説明)
参照元:特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)|2017年 情報セキュリティインシデントに関する調査報告書【速報版】
参照元:特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)|2018年 情報セキュリティインシデントに関する調査結果~個人情報漏えい編~(速報版)
漏洩媒体・経路
同じ2017年の386件を、情報が漏れた媒体・経路別に分けると、紙媒体が150件で最も多く、インターネットが87件、電子メールが77件、USBメモリなどの可搬記録媒体が41件と続きます。
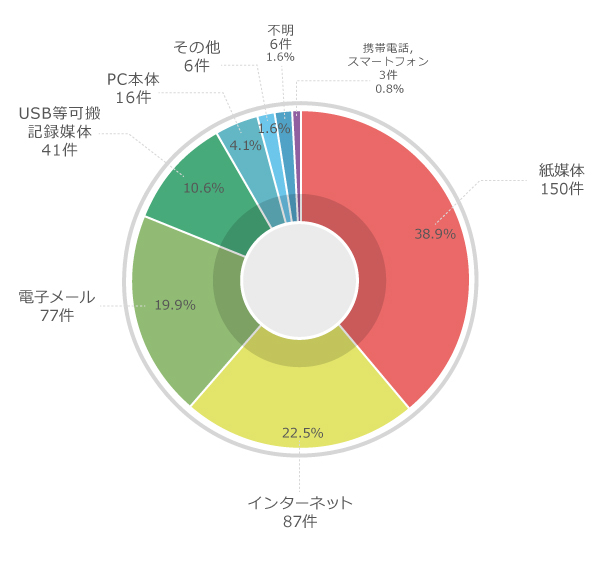
| 分類 | 件数 | コメント |
| 紙媒体 | 150件 | 情報漏洩対策と聞くと、PCなどのIT資産への対策をイメージしがちですが、紙媒体は業種や会社規模にかかわらず頻繁に利用されるため、情報が流出する可能性も高くなります。 |
| インターネット | 87件 | Webサイトへの不正アクセスを受け、サーバー上に保管されている個人情報を流出するOSコマンドインジェクションや、ゼロデイ攻撃など脆弱性を悪用した攻撃が原因となっています。 |
| 電子メール | 77件 | メールでの事故の例としては、メールマガジンを配信する際に、「BCC」に入れて送るべき顧客のメールアドレスを、誤って「To」に入れてしまい、顧客のメールアドレスが流出してしまった、というケースなどが挙げられます。 |
| USB等可搬記録媒体 | 41件 | 事故発生の割合は10.6%と、割合としては少なく見えますが、USBメモリやDVD、外付けHDDなどの大容量ファイルを保存できる媒体の利用も増えていることから、事故1件あたりの被害規模が大きくなる傾向があります。 |
| PC本体 | 16件 | ノートPCの紛失・盗難などからの情報漏洩を指します。 |
| その他 | 15件 | その他、携帯電話・スマートフォン、不明の3点の合計となります。 |
参考:特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)の下記資料をもとに当社作成
参照元:特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)|2017年 情報セキュリティインシデントに関する調査報告書【速報版】
参照元:特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)|2018年 情報セキュリティインシデントに関する調査結果~個人情報漏えい編~(速報版)
クラウドセキュリティとは
企業や組織において、社内の情報資産をクラウドサービスに預ける、といった利用が進んでいます。
クラウドサービスを利用する際に特に注意すべき点は、以下の3点となります。
・インターネット回線を利用するということ
・サービスの提供者が管理するデータセンターまたはサーバーにデータを保管すること
・クラウドサービス事業者側に運用やデータ管理を依存すること
利用者にとって情報システムの保守、運用、管理に関する負担が軽減されるなどのメリットがある一方、情報セキュリティ対策をサービス事業者に大きく依存することになります。
そのため、お客様がクラウドサービスを利用する際には、事業者が情報セキュリティ対策を適切に行っているかどうかを確認した上での選定が必要となります。
クラウドサービスを利用する際に考慮すべき点
以下は、DirectCloudの利用を検討している企業が特に気をつけていただきたいポイントをまとめたものです。
1.SSL/TLSによる通信経路の暗号化
SSLサーバー証明書により、通信データを暗号化することの必要性について説明します。クラウドでは、クラウド事業者のデータセンターにデータが保管されるため、通常はインターネットを経由してサービスを利用することになります。
インターネットを経由することで、通信経路上での盗聴や改ざんなどのリスクが発生します。公開情報でもない限り、必ず通信データを SSL/TLS によって暗号化する必要があります。SSLの最終版であるバージョン3.0は、インターネット技術の標準化団体であるIETF(Internet Engineering Task Force)が2015年に使用を禁止しました。現在の暗号化通信では、後継規格のTLSが使われています。
参照元:Internet Engineering Task Force(IETF)|RFC 7568: Deprecating Secure Sockets Layer Version 3.0
2.厳格なアクセス制御
クラウドではインターネットの利用が前提となるため、不正アクセスやなりすましによるデータの閲覧や改ざん、情報漏洩のリスクが存在しています。
対策として、まずデータの重要度を定義し、アクセスするユーザーがどのデータに対してどのような操作(閲覧、変更、削除など)が可能となるかを権限設定にて行うことが重要となります。たとえば強固なユーザー認証として、ワンタイムパスワードやデバイス認証が有効です。IDやパスワードを利用する場合は、類推されやすいパスワードを禁止し、サービスごとに異なるパスワードを設定させる運用が大切です。パスワードの変更について、総務省は「国民のためのサイバーセキュリティサイト」で、定期的な変更は不要であり、アカウントの乗っ取りなど流出の事実がある場合に変更すればよいと案内しています。
参照元:総務省|安全なパスワードの設定・管理|国民のためのサイバーセキュリティサイト
3.セキュアなアプリケーション構築
インターネットを経由したアプリケーションや OS の脆弱性を狙った攻撃により、情報漏洩や改ざんの発生リスクがあります。最近では、SQLインジェクション攻撃、クロスサイトスクリプティングやアプリケーション/OSの脆弱性を狙った攻撃が主流となっています。
攻撃を受けた場合の影響を軽減させるために、定期的な外部からの診断テスト、開発したプログラムのコードレビューを行うことが重要です。また、攻撃を検知したり、被害の発生をすぐに検知するために、リバースプロキシ型のWeb Application Firewallの導入、マルウェアスキャン、改ざん検知などが効果的な対策となります。
4.データ暗号化及びバックアップ
海外のデータセンターを利用する場合、政府機関によりデータに対して検閲が入る可能性があります。たとえば米国では、2018年に成立したCLOUD法(Clarifying Lawful Overseas Use of Data Act)によって、米国の管轄下にある事業者は、データの保存場所が米国外であっても、令状など有効な米国の法的手続に基づく開示要求に応じる義務があると明確化されました。実際、米連邦捜査局(FBI)がデータセンターからサーバーを押収したという事例が発生しています。可能であれば、データ自体に暗号化を行う、秘密分散などの技術を採用するなどの対策が必要となります。また、可用性の観点からデータのバックアップを定期的に実施することが推奨されています。
参照元:米国司法省(U.S. Department of Justice)|Promoting Public Safety, Privacy, and the Rule of Law Around the World: The Purpose and Impact of the CLOUD Act
5.適切なクラウド事業者の選定
クラウドを導入することは、自社で行う業務の一部をアウトソーシングするという意味になります。アウトソーシング先の企業を選定することは発注者側の責任であり、非常に重要なことです。昨今のクラウドサービスの進化や多様化を鑑みると、この適切なクラウド事業者を選定することは、非常に困難で時間のかかる業務といえます。またクラウド事業者の経営状況によっては、途中でサービスポリシーの変更、サービス自体を終了といった可能性もあります。自社のセキュリティポリシーに合致しているかどうかを、サービス仕様書や契約書、及びクラウド事業者へのヒアリングなどを通じて確認することが必要です。
サービス提供範囲
DirectCloudの場合、ログインID管理、パスワードポリシー、ファイルやデータに対するアクセス権限設定に関しては、お客様のセキュリティポリシーに沿って運用できるように設計されています。
また、アプリケーションからサービス運用までの領域はクラウドサービス提供者である株式会社ダイレクトクラウドの運用・責任範囲となります。
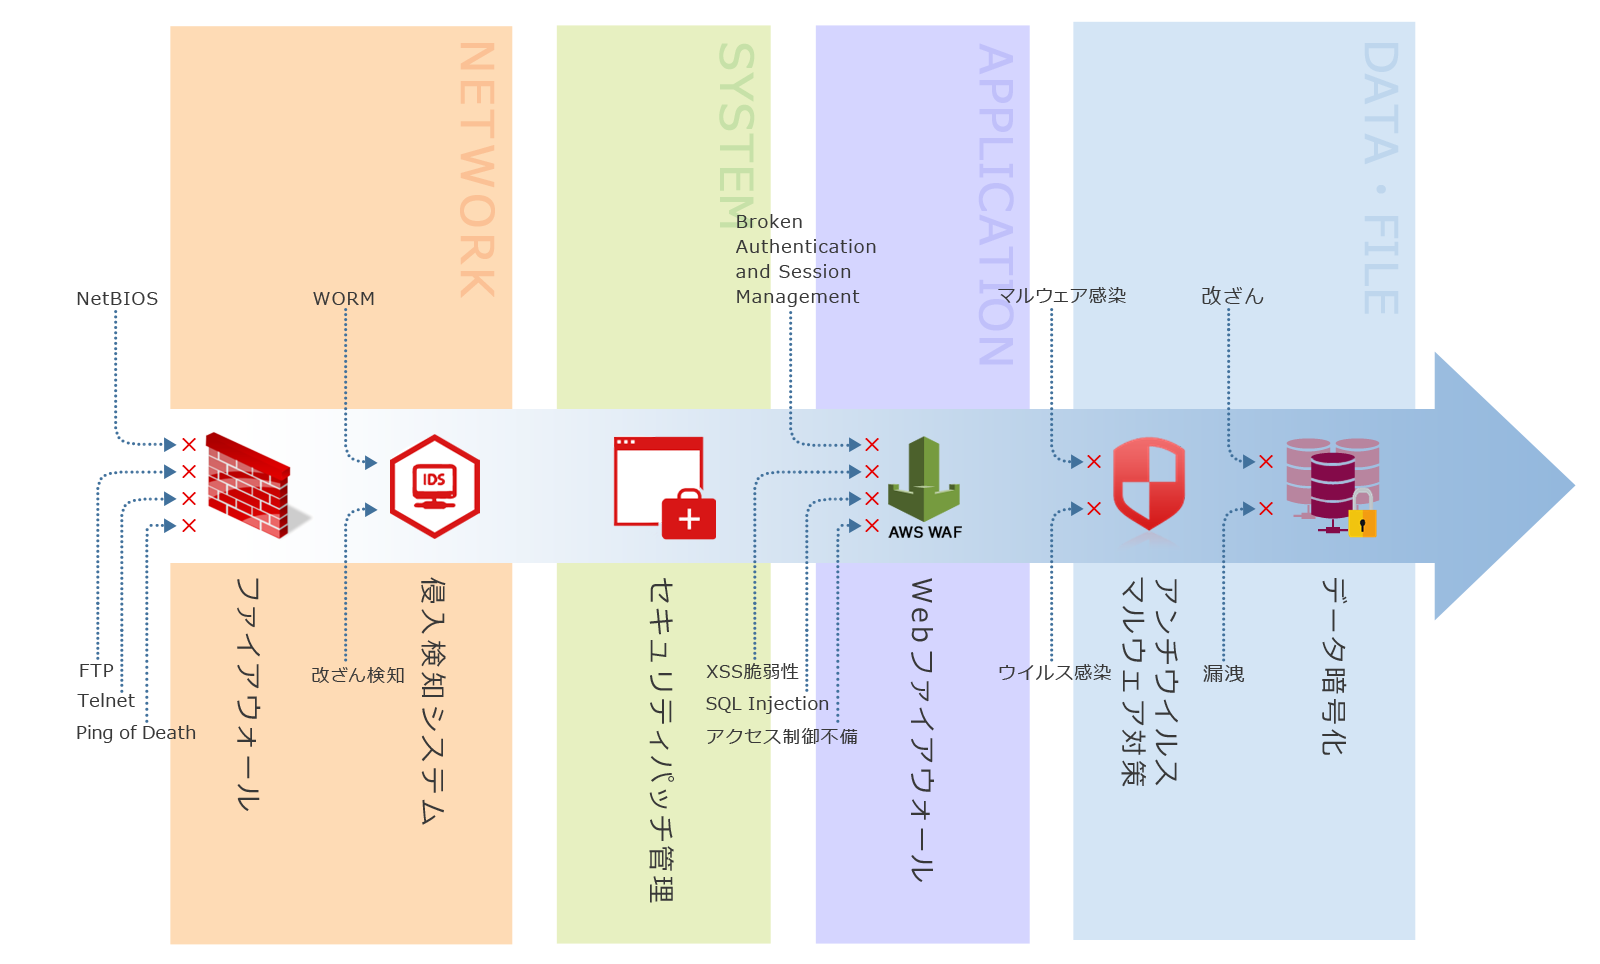
| サービス提供範囲 | セキュリティ対策例 |
| データ、ファイル | アクセス制御、ウイルス対策、データ暗号化 |
| アプリケーション | セキュアプログラミング、WAF、脆弱性診断 |
| ミドルウェア | 脆弱性パッチ、権限設定 |
| OS | 脆弱性パッチ、権限設定 |
| ネットワーク・ハードウェア | 物理セキュリティ、VPC、IDS、アクセス制御 |
| サービス運用 | 物理セキュリティ、運用手順 |
※上記、ハードウェア・ネットワーク、サービス運用の領域はAWS(Amazon Web Service)のサービスに依存しています。
| 主要チェックリスト | ダイレクトクラウドの対応状況 | |
| データ消失及び情報漏洩対策 | ||
| 障害によるデータ消失のリスク | クラウドサービスに障害が発生した場合、クラウドのみにデータを預けていると、大切なデータの復旧ができなくなるリスクがあります。 | 3拠点にデータ保存 |
| データが外部に漏洩するリスク | クラウドサービス事業者へのサイバー攻撃やその他の要因で、預けているデータが外部に漏洩する可能性があります。 | VPC、WAF、IDS、ウイルス対策 |
| アカウントが第三者に悪用されるリスク | ウイルス感染などによって、利用しているクラウドサービスのユーザーIDやパスワードが流出した場合、第三者による不正アクセスにより、クラウドサービス上に保管している情報が漏洩する可能性があります。 | 同時ログイン禁止、ログイン通知、パスワードポリシーによる厳格なパスワード管理をサポート |
| 物理セキュリティ | ||
| サーバーの設置と管理 | 不正侵入に対する防御。 | AWS東京リージョンを利用 |
| 機器障害への対策 | 停電時の対策や機器に障害が発生した場合の対策。 | サーバー冗長化、DR対策 |
| 情報管理担当者の情報セキュリティ対策 | ||
| ソフトウェアの更新 | ソフトウェア開発元の脆弱性に関するサポート情報や更新プログラムを注視し、情報管理担当者はソフトウェアを常に最新にする対応を行う必要があります。 | 定期的に更新 |
| ウイルス対策 | 個人のパソコンに対するウイルス対策。組織内のネットワークを介して、ファイルサーバーやWebサーバーに感染するタイプのウイルスが急増中。 DirectCloudを介して転送されるファイルに対し、自動的にウィルススキャンを行います。 |
セキュリティソリューションプロバイダのアンチウイルスエンジンを採用 |
| ネットワーク保護 | 第三者による不正アクセスから企業のネットワークを安全に守るためには、ファイアウォールや侵入検知システム(IDS)の導入は欠くことができません。 | AWS VPCおよびAIDEを採用 |
| 不正アクセス対策 | 総当たり攻撃や情報を盗むウイルスを使った不正ログイン、SQLインジェクションまたはクロスサイトスクリプティング、セッションハイジャックのような脆弱性を突いた不正アクセスへの対策。 | AWS WAFを採用 |
| 情報セキュリティポリシーの導入と運用 | 企業・組織における情報セキュリティの運用・管理するための仕組みとしてISMSに沿ったサービスの運用体制。 | ISMS取得済み |
| ログの適切な取得と保管 | 組織内部から情報漏洩等の事故が発生してしまった場合、被害状況や影響範囲の調査などの事後対応を効果的に行うため、ログ取得と保管が重要。 | 250種類以上(管理者の操作ログなどを含む)のログ取得(2026年10月時点) |
| 社員の不正による被害と対策 | データの持ち出しなどの不正行為を防ぐためには、ノートPCやスマートフォンから不正にアクセスできないように環境を設定したり、上長の許可なく社内のデータを外部に持ち出すことができない環境を作る必要があります。 | デバイス認証、上長承認をサポート |
| Web脆弱性対策 | Webアプリケーションが使われている場合には、Webサーバー経由でのデータベース接続を利用した攻撃方法「SQLインジェクション」への対策が必要。 | AWS WAFを採用 |
| セキュリティ診断 | セキュリティ診断によって、WebアプリケーションのSQLインジェクションの脆弱性や、セッションハイジャックの脆弱性の有無などを診断することで、設置したサーバーのセキュリティ強度が確認できます。 | 年に1回の脆弱性診断を実施 |
| バックアップ | 企業の情報資産に対する可用性を維持するためには、保有している情報に対する適切なバックアップが必要。 | AWS S3利用により3拠点へ自動バックアップ |
| ユーザー権限とユーザー認証の管理 | 個々の社員や部署ごとに適切なアクセス権限を設定し管理する必要があります。 | 業務シーンに応じて組織や社員ごとにアクセス権設定可能 |
| 社員の情報セキュリティ対策 | ||
| 安全なパスワード管理 | 他人に推測されにくく、機械的な処理で割り出しにくい安全なパスワードの作成および管理が必要となります。 | 高機能なパスワードポリシー機能を標準提供 |
| 外出先から業務用端末利用時の対策 | 外部にノートPCなどを持ち出した場合、紛失や盗難、自宅や外出先からの接続によるウイルス感染の危険性があります。これらのリスクを軽減するため業務用端末の情報セキュリティ対策が必要です。 | アカウントロック、IPアドレス制限、デバイス認証を標準提供、また二要素認証も提供 |
参照元:株式会社ダイレクトクラウド|法人向けクラウドストレージ「DirectCloud」の特徴 | 強固なセキュリティ
クラウド提供事業者として当社が取得している公的認証
株式会社ダイレクトクラウドは、お客様からの情報セキュリティ統制に関する高い水準の要求にお応えできるよう、プライバシーマーク(Pマーク)及び情報セキュリティマネジメントシステム(ISMS)の国際規格であるISO/IEC27001及び27017の認証を取得しております。
今後も情報セキュリティマネジメントシステムの構築・維持を継続的に取組んでまいります。
| ISMS認証取得組織名称 | 株式会社ダイレクトクラウド |
| 住所 | 105-0021 東京都港区東新橋2-12-1 PMO東新橋 7階 |
| 認証規格 | ISO/IEC 27001:2022 (JIS Q 27001:2023) |
| 認証登録番号 | JP17/080476 |
| 認証登録範囲 | ・システムの開発 ・クラウドサービスの提供 ・クラウドストレージ DirectCloudの提供 |
| 審査登録機関 | SGSジャパン株式会社 |
| 有効期間 | 2026年10月31日~2029年10月31日 |
| ISMS認証取得組織名称 | 株式会社ダイレクトクラウド |
| 住所 | 105-0021 東京都港区東新橋2-12-1 PMO東新橋 7階 |
| 認証規格 | ISO/IEC 27017:2015 (JIP-ISMS517-1.0) |
| 認証登録番号 | JP20/080641 |
| 認証登録範囲 | ・クラウドサービスプロバイダー:クラウドストレージ DirectCloudの提供(SaaS) ・クラウドサービスカスタマ:”DirectCloud” サービス提供に係るアマゾンウェブサービス(AWS)の利用(IaaS) |
| 審査登録機関 | SGSジャパン株式会社 |
| 有効期間 | 2026年10月31日~2029年10月31日 |
| プライバシーマーク取得組織名称 | 株式会社ダイレクトクラウド |
| 住所 | 105-0021 東京都港区東新橋2-12-1 PMO東新橋 7階 |
| 認証規格 | JIS Q 15001:2017 |
| プライバシーマーク登録番号 | 第17002876号 |
| 審査機関 | 一般社団法人日本情報システムユーザー協会(JUAS) |
| 認証機関 | 一般財団法人日本情報経済社会推進協会(JIPDEC) |
| 有効期間 | 2024年12月7日〜2026年12月6日 |
| PSQ-Lite認証製品名称 | DirectCloud |
| 住所 | 105-0021 東京都港区東新橋2-12-1 PMO東新橋 7階 |
| 認証番号 | PSQ-L2025001 |
| 認証機関 | 一般社団法人ソフトウェア協会(SAJ) |
| 有効期間 | 2025年4月25日〜2030年4月24日 |
| 電帳法スキャナ保存ソフト法的要件認証名称 | DirectCloud 電子帳簿保存法対応 |
| 住所 | 105-0021 東京都港区東新橋2-12-1 PMO東新橋 7階 |
| 認証番号 | 016900-00 |
| 認証機関 | 公益社団法人日本文書情報マネジメント協会(JIIMA) |
| 有効期間 | 2024年4月30日〜2027年4月30日 |
| 電子取引ソフト法的要件認証名称 | DirectCloud 電子帳簿保存法対応 |
| 住所 | 105-0021 東京都港区東新橋2-12-1 PMO東新橋 7階 |
| 認証番号 | 622200-00 |
| 認証機関 | 公益社団法人日本文書情報マネジメント協会(JIIMA) |
| 有効期間 | 2024年10月7日~2027年10月7日 |