
MCPとA2Aの違いとは?役割・使い分けと併用時の管理ポイントを解説
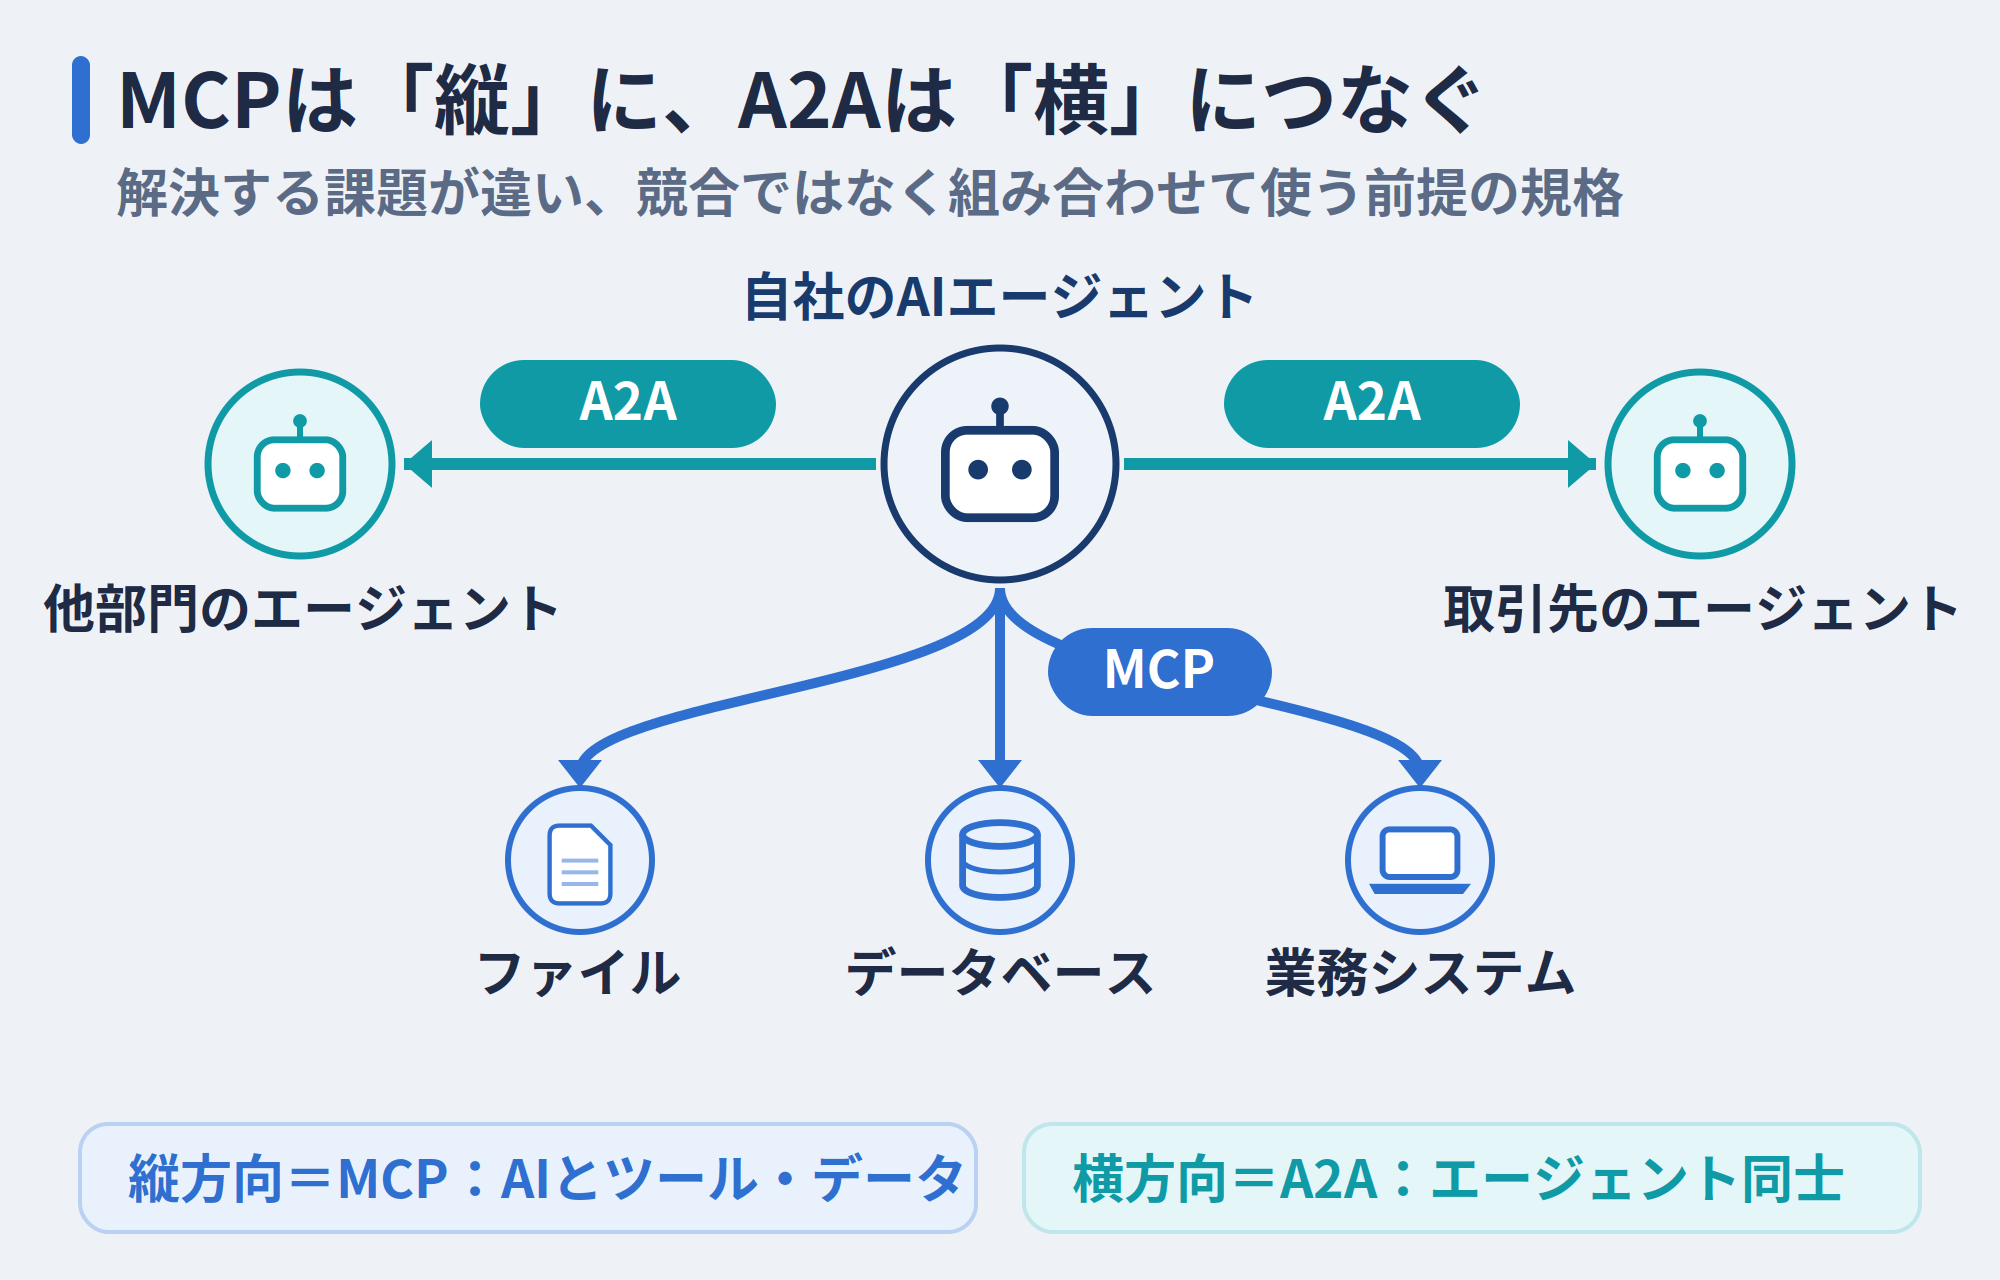
AIエージェントの業務活用が進み、「MCP」と「A2A」という2つの規格に注目する企業が増えています。ただ、どちらもAIを外部とつなぐ規格のため、両者の違いや自社に必要なのはどちらかを判断しきれないケースは少なくありません。実際には、MCPはAIと社内のデータや道具を、A2Aはエージェント同士をつなぐ規格で、つなぐ相手が異なります。
本記事では、両者の役割と使い分け、併用時の管理のあり方までを解説します。
本記事のサマリ
-
 MCPはAIとデータや道具を、A2AはAIエージェント同士をつなぐ規格で、両者は補い合う関係にある
-
1つのエージェントで完結する業務はMCPで足り、複数のエージェントで分担する段階でA2Aの出番となる
-
併用するとAIの動く範囲が組織の外まで広がるため、認証・権限・記録・承認を先に決めておく必要がある
-
利用者権限を継承しAI経由の操作も記録するDirectCloud AIなら、MCP接続を安全に整えられる
 目次
MCPとA2Aの違いは「つなぐ相手」にある
AIエージェントは、日常の繰り返し作業や複雑な作業を自律的に処理するAIです。業務での活用を検討すると、仕組みの候補としてMCPとA2Aという2つの規格が挙がります。どちらもAIを外部とつなぐため混同されやすいものの、MCPはAIとツールやデータを、A2AはAIエージェント同士をつなぐ点で別の規格です。
以下では、2つの規格がそれぞれ何をつなぎ、互いにどう関係するのかを解説します。
MCPとは?AIとツール・データをつなぐ規格
MCP(Model Context Protocol)とは、AIアプリケーションを社内外のデータやツール、業務の手順と共通の方法でつなぐオープンな規格です。MCPの公式サイトは、この規格を「AIアプリケーションにとってのUSB-Cポート」にたとえています。
USB-Cが電子機器を共通の方法でつなぐように、MCPなら接続先ごとに個別の連携を作る必要がありません。接続先を足すほど、1つのAIエージェントがこなせる作業は増えます。MCPによる接続を、A2Aの公式ドキュメントは「縦方向」と呼んでいます。
参照元:Model Context Protocol|What is the Model Context Protocol (MCP)?
参照元:A2A Protocol|A2A and MCP: Detailed Comparison
A2Aとは?AIエージェント同士をつなぐ規格
A2A(Agent2Agent)は、異なるベンダーやフレームワーク(AIエージェント開発の土台となるソフトウェア)で作られたAIエージェント同士が、互いを見つけ、仕事を委ね、結果を共有するための規格です。開発元のGoogleが2025年4月に50以上のテクノロジーパートナーとともに発表し、2026年3月には安定版のバージョン1.0も公開されました。
相手は自社内に限らず、他部門や取引先が運用するエージェントにも広がります。A2Aの公式ドキュメントは、組織の境界を越えるこの接続を「横方向」と表しています。
参照元:Google Cloud 公式ブログ|Agent2Agent プロトコル(A2A)を発表:エージェントの相互運用性の新時代
参照元:A2A Protocol|A2A and MCP: Detailed Comparison
2つは競合ではなく補完し合う関係
A2Aの公式サイトは、MCPとA2Aを競合ではなく補い合う関係にある規格と明言しています。MCPはエージェントとツールのやり取りを、A2Aはエージェント同士のやり取りを標準化しており、解決する課題が異なるためです。
同サイトには、エージェントがツールを呼び出す方法をA2Aでは定めず、フレームワークの機能やMCPに任せるという設計も記されています。発表時のGoogleも、A2AはMCPを補完するオープンな規格だと紹介していました。MCPとA2Aは、組み合わせて使うことを前提に設計された規格です。
参照元:A2A Protocol|A2A Protocol
参照元:Google Cloud 公式ブログ|Agent2Agent プロトコル(A2A)を発表:エージェントの相互運用性の新時代
MCPとA2Aを6つの観点で比較する
MCPとA2Aの違いを、開発元と管理団体から主なリスクまで、6つの観点で下表にまとめました。表中のAnthropicはAIシステム「Claude」の提供元、AAIFは非営利団体Linux Foundationの傘下でAIエージェント関連技術を中立に運営する組織です。
「主なリスク」は、AIエージェントのセキュリティ連載を公開するNRIセキュアの分類による例で、規格の安全性の優劣を示すものではありません。
| 観点 | MCP(Model Context Protocol) | A2A(Agent2Agent) |
| 開発元と管理団体 | Anthropicが公開。2025年12月にLinux Foundation傘下のAgentic AI Foundation(AAIF)へ寄贈 | Googleが2025年4月に発表。2025年6月にLinux Foundationへ寄贈され、2026年3月に初の安定版となるバージョン1.0を公開。2026年8月にAAIFのプロジェクトとして採択 |
| つなぐ相手 | AIエージェントとツール・データ(縦方向) | AIエージェント同士(横方向) |
| やり取りの単位 | ツールの呼び出しと、その結果 | 作業単位の「Task」、途中のやり取りの「Message」、成果物の「Artifact」(詳細は次章) |
| 状態の管理方法 | プロトコル上のセッションを持たず、状態が必要な場合はツール側で識別子を受け渡して管理する | Taskが固有のIDとライフサイクルを持ち、長時間のやり取りを追跡できる |
| 相手を見つける仕組み | クライアントがMCPサーバーに、使えるツールの一覧を問い合わせる | 各エージェントが能力や認証要件を記したAgent Cardを公開する(詳細は次章) |
| 主なリスク(例) | 権限昇格、データ漏洩、不正なシステム操作 | なりすまし、偽情報の伝播、信頼の連鎖の悪用 |
Taskは、エージェントに依頼する仕事の単位で、固有のIDを持ちます。Messageは、依頼側と依頼先のエージェントが交わす1回分のやり取りです。
Artifactは、仕事の過程で生まれる文書や画像などの成果物を指します。Agent Cardは、能力や認証の要件を記したエージェントの名刺にあたる情報です。4つの要素の詳しい働きは、続くA2Aの仕組みの章で説明します。
参照元:A2A Protocol|Core Concepts and Components in A2A
参照元:Model Context Protocol|Specification(2026-07-28)- Tools
参照元:Agentic AI Foundation|Linux Foundation Announces the Formation of the Agentic AI Foundation (AAIF), Anchored by New Project Contributions Including Model Context Protocol (MCP), goose and AGENTS.md
参照元:A2A Protocol|A New Chapter for A2A: Joining the Agentic AI Foundation
参照元:NRIセキュア|AIエージェントプロトコルの進化が招く”見えない攻撃面”|MCPとA2Aがもたらす新たなリスクとは?
参照元:The Linux Foundation|Linux Foundation Launches the Agent2Agent Protocol Project to Enable Secure, Intelligent Communication Between AI Agents
参照元:A2A Protocol|A2A Protocol Ships v1.0: Production-Ready Standard for Agent-to-Agent Communication
A2Aの仕組みとMCPとの連携
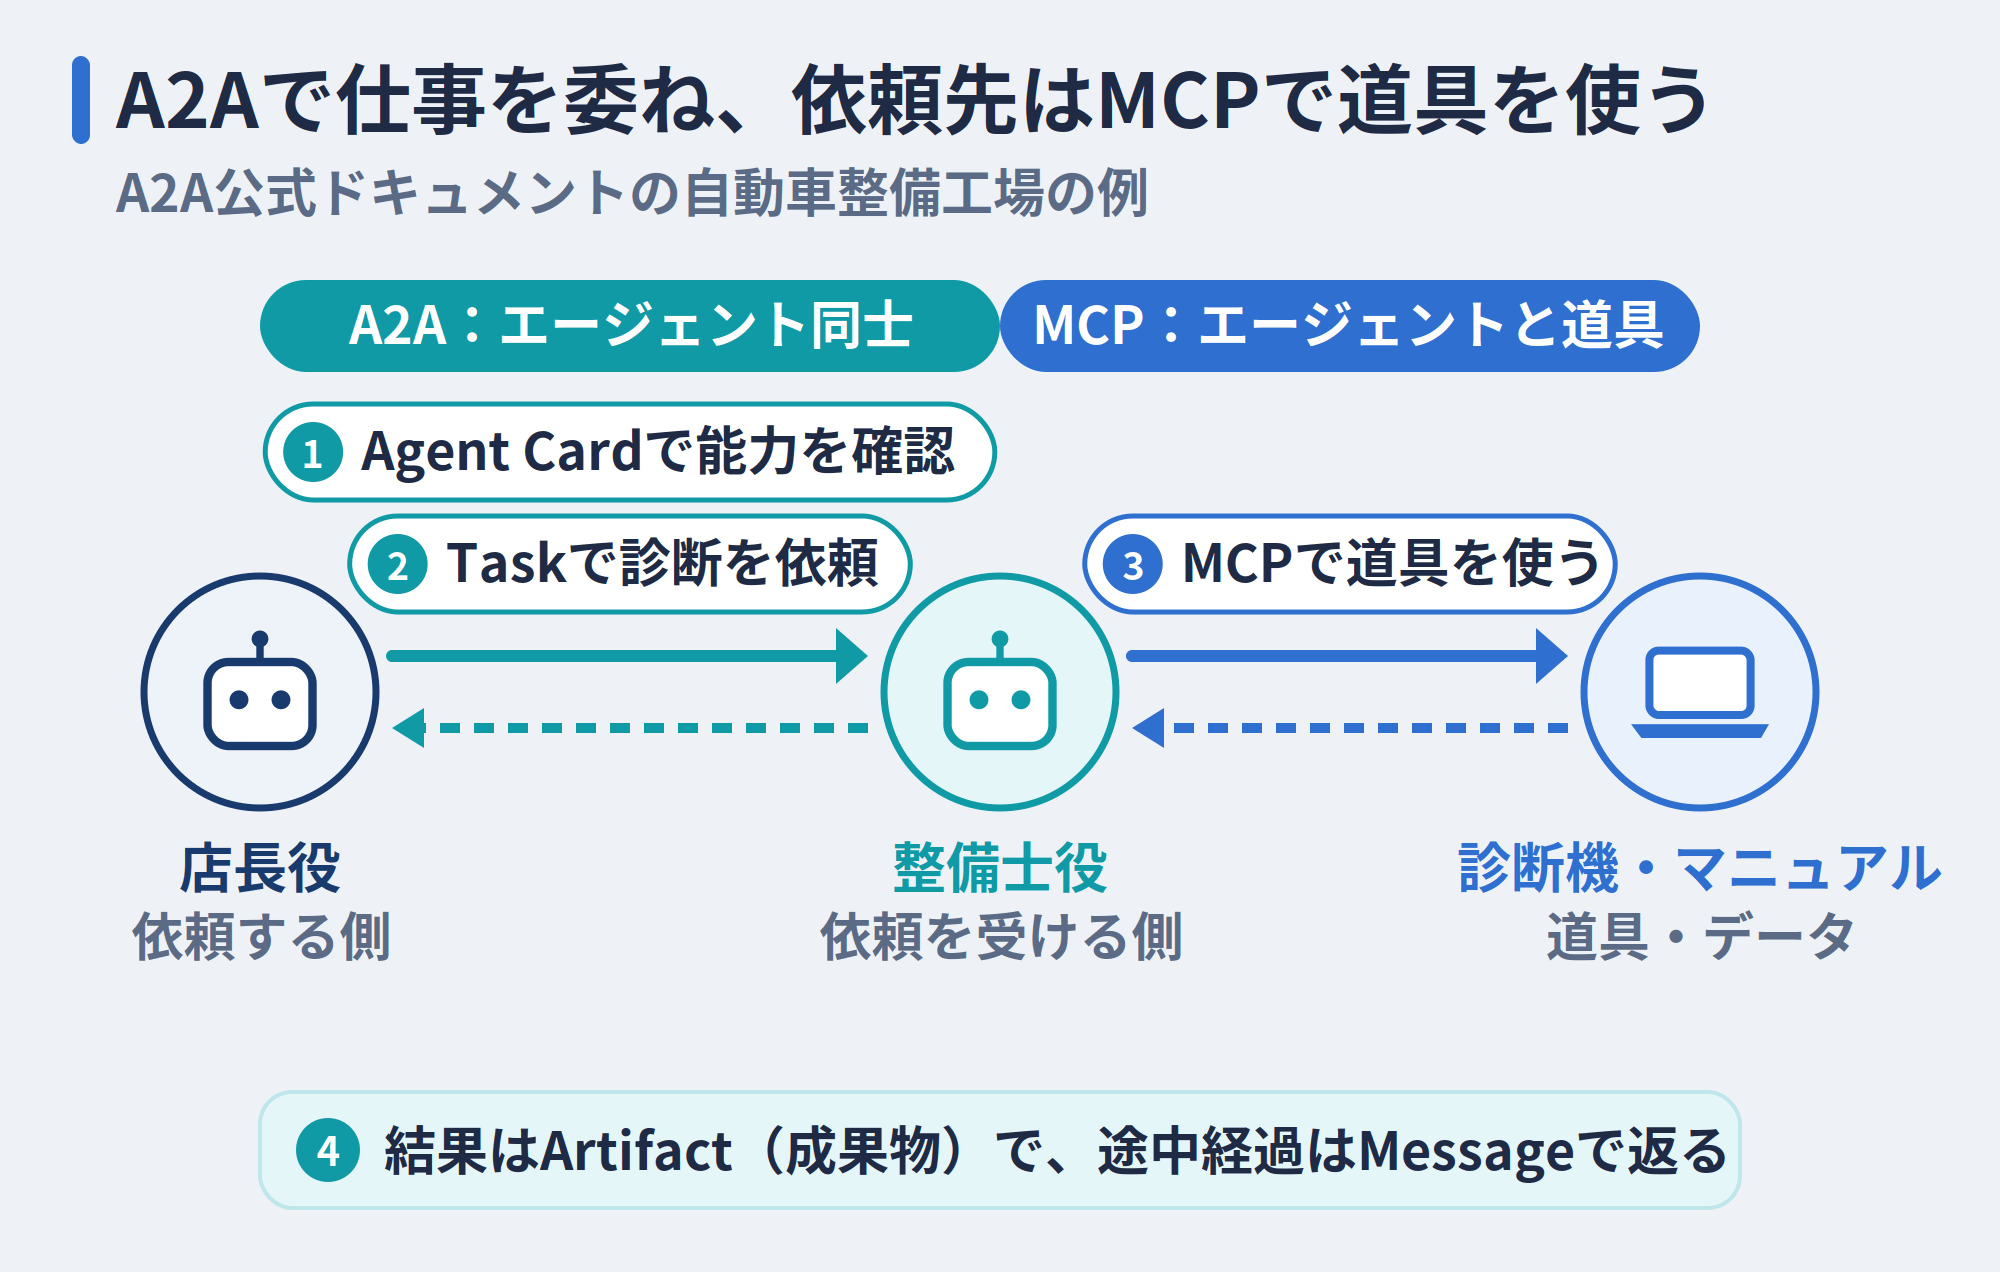
A2Aが定めているのは、相手のエージェントを知り、仕事を委ね、結果を受け取るまでの手順です。比較表で挙げたAgent CardとTaskは、この手順の中で中心となる役割を担います。
依頼を受けたエージェントが自らの道具を扱う部分は、A2AではなくMCPの担当です。Agent CardとTaskの働きと、エージェントの内部でMCPが使われる流れを、A2A公式ドキュメントの説明と例にもとづいて示します。
Agent Cardで相手の能力を知る
Agent Cardは、エージェントの名称、提供するスキル、接続先のURL、認証要件などを記した情報で、A2A公式ドキュメントでは「デジタルの名刺」にたとえられています。形式は、機械が読み取りやすい構造化データの書式であるJSONです。
依頼する側のエージェントはAgent Cardを読み、その相手に仕事を任せられるか、どう安全に接続するかを判断します。Agent Cardを見つけて利用できるエージェントを把握する手順を指す言葉が、「エージェントの探索(Agent Discovery)」です。
参照元:A2A Protocol|Core Concepts and Components in A2A
Taskで仕事を委ねて進捗を管理する
仕事を委ねる単位となるTaskは、固有のIDと、定められた状態の移り変わり(ライフサイクル)を持ち、長時間の処理でも進捗を追跡できます。依頼先の返答のうち、途中のやり取りはMessage、文書や画像、構造化データといった最終的な成果物はArtifactという別の形で返ってくる仕組みです。
進捗の受け取り方には、依頼側が定期的に問い合わせる方法、接続を保ったまま結果を順次受け取るストリーミング(Server-Sent Events、SSE)、重要な更新時に依頼先から届くプッシュ通知の3つがあります。
参照元:A2A Protocol|Core Concepts and Components in A2A
エージェントの内部ではMCPで道具を使う
A2A公式ドキュメントは、自動車整備工場を例に2つの規格の連携を示しています。店長役のエージェントは、整備士役のエージェントにA2Aで診断を依頼します。整備士役がMCPを通じて車両の診断機や修理マニュアルを使い、不具合を調べる流れです。
エージェント同士の会話や仕事の受け渡しはA2A、各エージェントが道具を使う部分はMCPという分担になります。A2Aのエージェントの一部の機能をMCPのツールとして公開する方法もありますが、同ドキュメントはA2Aの強みを、やり取りの経過を保った協働に置いています。
MCPとA2Aの使い分けと併用の考え方
MCPとA2Aは補い合う規格のため、業務で問われるのはどちらを選ぶかではなく、A2Aまで必要かどうかの見極めです。MCPだけで足りる業務、A2Aが必要になる業務、段階的な導入の順序を具体的に述べる前に、まず判断の目安を示します。
仕事を担うエージェントの数、連携する相手、やり取りの長さ、運用する組織という4つの条件で、MCPだけで足りるケースとA2Aを検討するケースを対比したのが下の表です。
| 確認する条件 | MCPだけで足りるケース | A2Aを検討するケース |
| 仕事を担うエージェントの数 | 1つのエージェントが道具を使って完結する | 複数のエージェントで仕事を分担する |
| 連携する相手 | 社内のデータベース、ファイル、APIなどの道具 | 他部門や他社が運用するエージェント |
| やり取りの長さ | 入出力が決まった処理を呼び出せば済む | 複数回のやり取りや長時間の処理を伴う |
| 運用する組織 | 自部門の中で管理できる | 運用主体が異なるエージェントをまたぐ |
参照元:A2A Protocol|A2A and MCP: Detailed Comparison
MCPだけで足りる業務
社内文書を探して質問に回答させる、業務データを集計させるといった業務は、1つのエージェントが社内のツールやデータを使えば完結します。このような業務には他のエージェントへ仕事を委ねる場面がないため、A2Aの出番はありません。
MCP公式サイトが挙げる活用例の1つも、企業のチャットボットが組織内の複数のデータベースにつながり、チャットでデータを分析する形です。A2Aの公式サイトも個々のエージェントに道具を持たせる手段にMCPを挙げており、接続先のデータやツールを整えれば目的を達成できます。
参照元:Model Context Protocol|What is the Model Context Protocol (MCP)?
参照元:A2A Protocol|A2A Protocol
A2Aが必要になる業務
A2Aが必要になるのは、複数のエージェントが仕事を分担する業務です。A2A公式ドキュメントは、問い合わせ対応のエージェントが請求担当のエージェントへ照会を委ねる例や、出張手配のエージェントがフライトやホテルの各エージェントと調整する例を挙げています。
依頼先のエージェントは、内部の記憶や道具を明かさずに動く、中身の見えない存在です。それでも依頼側は、Agent Cardで能力と認証要件を確かめ、相手の正当性を検証すれば仕事を任せられます。中身を知らない相手とも分担できる点が、A2Aを使う理由です。
参照元:A2A Protocol|Core Concepts and Components in A2A
参照元:A2A Protocol|Enterprise Implementation of A2A
段階的に広げる導入の順序
まずMCPで社内データやツールへの接続を整え、1つのエージェントで成果が出る業務から取り組みます。A2Aの検討は、複数のエージェントで業務をまたぐ場面が出た段階で十分です。整備工場の例のとおり、A2Aでつながるエージェントも内部ではMCPで道具を使うため、MCPの接続はそのまま生かせます。
ただし、A2A公式ドキュメントによれば、A2Aでは認証の方法や権限、操作の記録を相手ごとに決める作業が加わる点に注意が必要です。A2Aへ進む前に、次章で扱う併用時の管理の決めごとを定めておかなければなりません。
併用時に情報システム部門が押さえる管理ポイント
MCPとA2Aを併用すると、AIエージェントが利用者の代わりに動く範囲が組織の外にまで広がり、認証・権限・記録の設計が複雑になります。
総務省と経済産業省がAIを扱う事業者向けに示すAI事業者ガイドラインも、令和7年度の更新で、外部連携による攻撃対象の拡大や内部データが意図せず外部へ送信されるリスク、人間の判断を介在させる仕組みや適切な権限設定の重要性を追記しました。
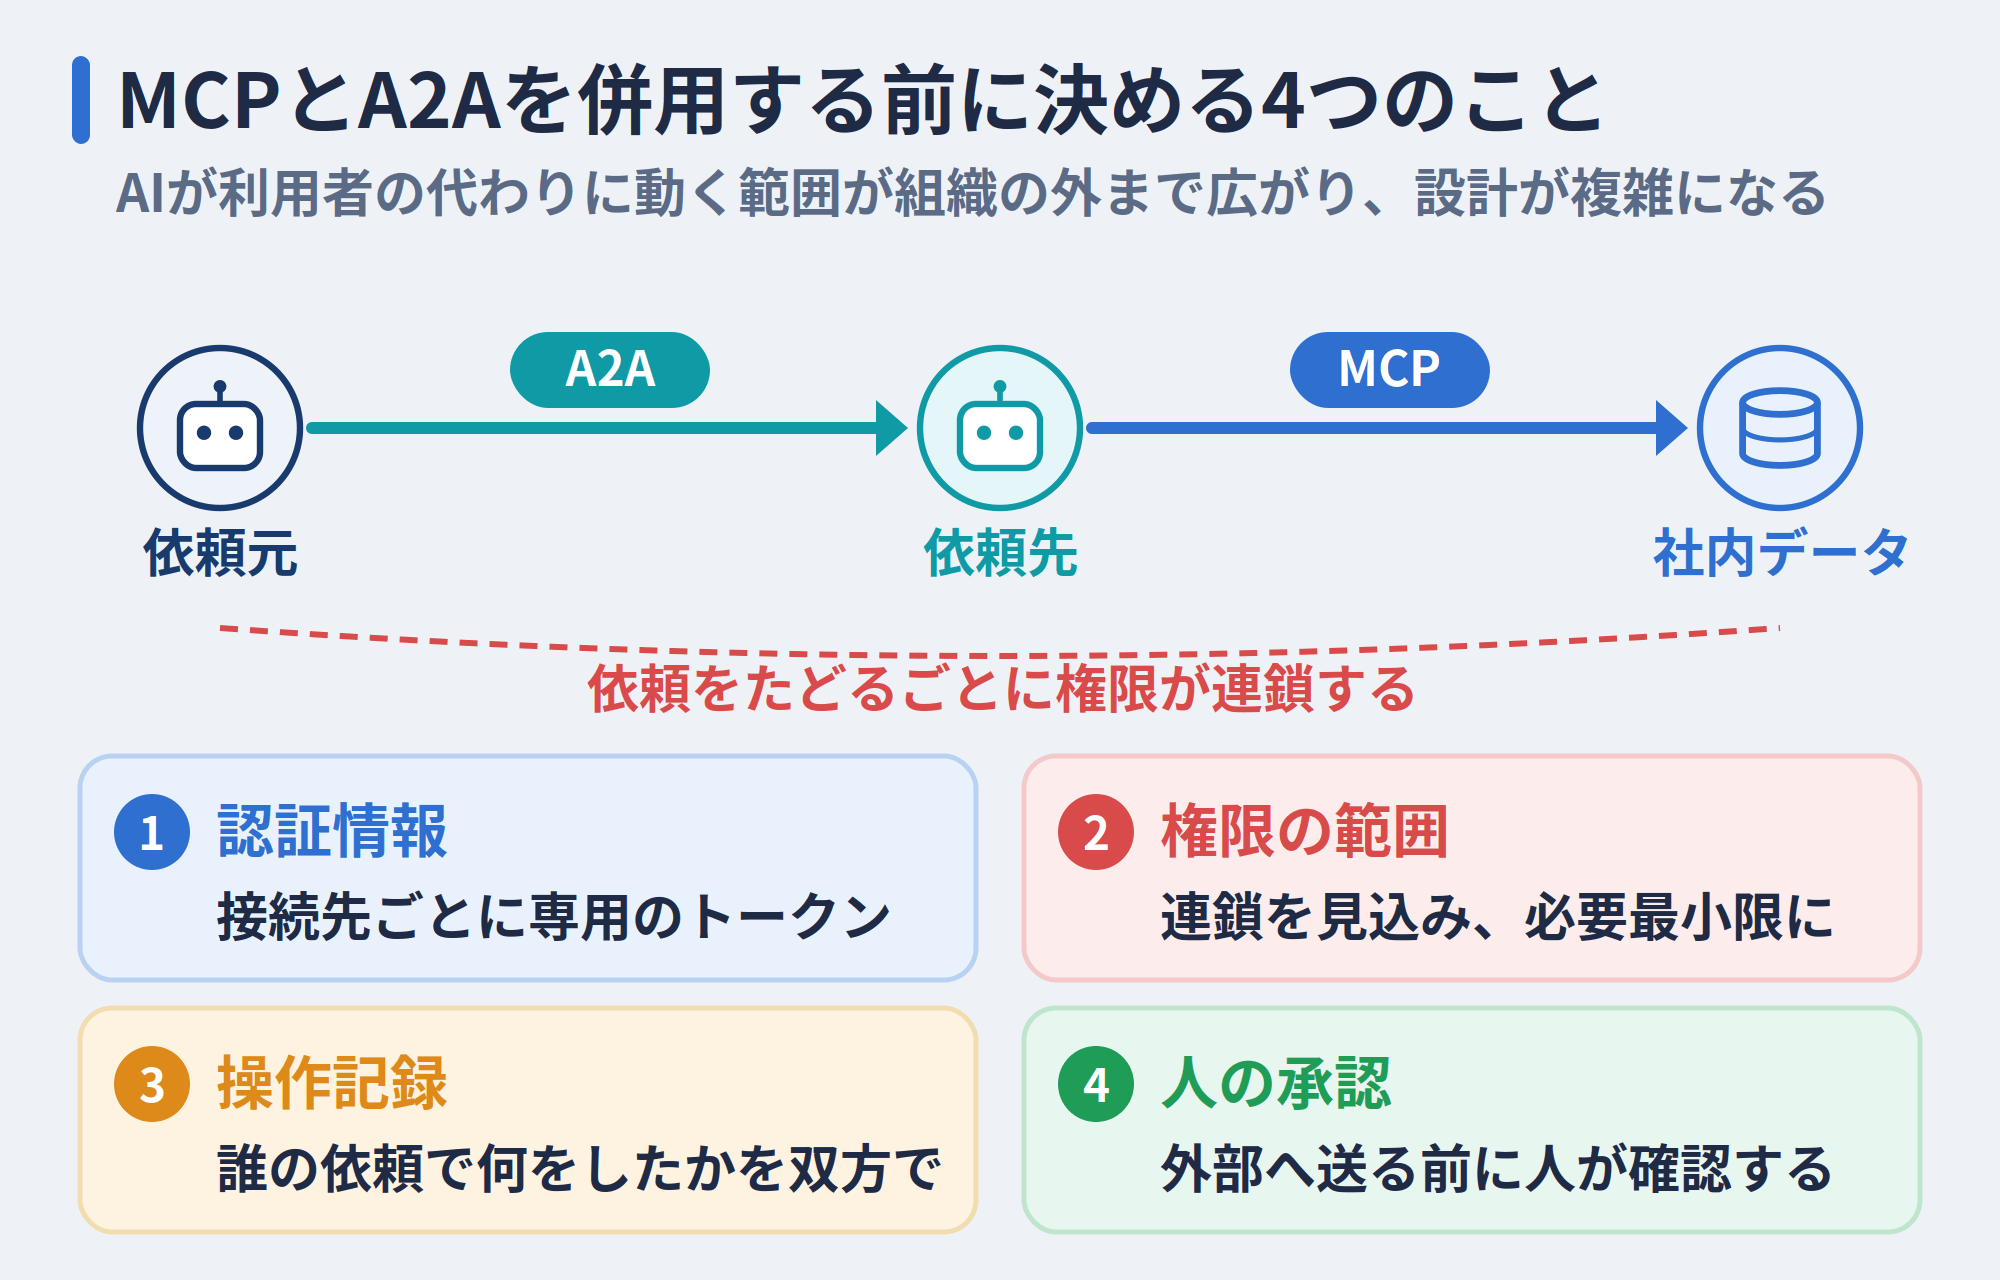
認証情報、権限、操作記録、人の承認の4つについて、MCPとA2Aでそれぞれ決めることとチェック例を下表にまとめました。
| 項目 | MCPで決めること | A2Aで決めること | チェック例 |
| 認証情報 | 接続先ごとに専用のトークンを使い、受け取ったトークンを素通ししない | 認証方式を相手のAgent Cardで確かめ、トークンやAPIキーはHTTPヘッダーで送る | エージェントごとの認証情報を一覧で把握しているか |
| 権限 | AIに与える権限を業務に必要な最小限にとどめる | 依頼を受ける側が、スキル単位のアクセス制御と最小権限で認可する | 委ねた先がMCPで触れるデータの範囲を把握しているか |
| 操作記録 | ツールの利用を監査のために記録する | TaskのIDや相関IDを含め、依頼元と依頼先の双方で記録する | どのエージェントが、誰の依頼で、何をしたかを後から追えるか |
| 人の承認 | ツールの実行前に確認画面を設け、人が拒否できるようにする | 自律的に進む処理のどの段階で人が確認するかを決める | 社内データを外部へ送る前に人の確認が入るか |
参照元:総務省・経済産業省|AI事業者ガイドラインの令和7年度更新内容
認証情報の持たせ方
MCPサーバーが受け取ったトークン(接続を許された証拠となる情報)を検証せずに他のサービスへ渡す「トークンの素通し(token passthrough)」は、MCPの仕様で禁じられており、接続先ごとに専用のトークンを使います。
A2Aは、利用者や依頼元の情報をメッセージ本体に含めず、認可の標準方式OAuth 2.0のトークンやAPIキーをHTTPヘッダーで送る設計です。認証方式は相手のAgent Cardで確かめ、途中で別システムの認証を求められたら依頼元が改めて取得して渡します。エージェントごとの認証情報は、一覧で把握しておくべきです。
参照元:Model Context Protocol|Authorization Security Considerations
参照元:A2A Protocol|Enterprise Implementation of A2A
権限が効く範囲の決め方
AIが利用者に代わって接続先を操作するMCPでは、付与する権限を業務に必要な最小限にとどめます。A2Aで「門番」を担うのは依頼を受ける側のエージェントで、スキル単位のアクセス制御や最小権限の原則にもとづき、操作を許すかどうかを判断する認可を行う決まりです。
A2Aで仕事を委ねた先のエージェントが、さらにMCPで社内データに触れる場合には注意が必要になります。依頼をたどるごとに権限が連鎖し、当初の想定を超える範囲までAIの操作が及ぶおそれがあるためです。
操作記録の残し方
ツールの利用を監査のために記録することは、MCPの仕様でも勧められています。A2Aの公式ドキュメントが求めるのは、TaskのIDや相関ID(関連する処理を結び付ける識別子)を含めて、依頼元と依頼先の双方で記録を残すことです。
あわせて、複数のシステムにまたがる処理を端から端まで追跡する分散トレーシングで、一連の流れを追えるようにする方法も示されています。エージェントをまたいだ処理を後からたどるには、「どのエージェントが、誰の依頼で、何をしたか」を記録する項目と保存先を決めておかなければなりません。
参照元:Model Context Protocol|Specification(2026-07-28)- Tools
参照元:A2A Protocol|Enterprise Implementation of A2A
人の承認を挟む位置
MCPの仕様は、AIによるツールの実行を人が拒否できるようにし、実行前に確認を求める画面を設けるべきだとしています。先に挙げたAI事業者ガイドラインも、AI利用者向けの留意事項として、出力によって重大な影響や被害が生じ得る場合は人間の判断を介在させる仕組みにもとづく判断が重要である旨が加わりました。
A2Aで複数のエージェントが自律的に処理を進める業務では、社内データを外部へ送る段階など、どこで人が確認するかを業務ごとに決めておく必要があります。
参照元:Model Context Protocol|Specification(2026-07-28)- Tools
参照元:総務省・経済産業省|AI事業者ガイドラインの令和7年度更新内容
DirectCloud AIでMCPの接続先を安全に整える
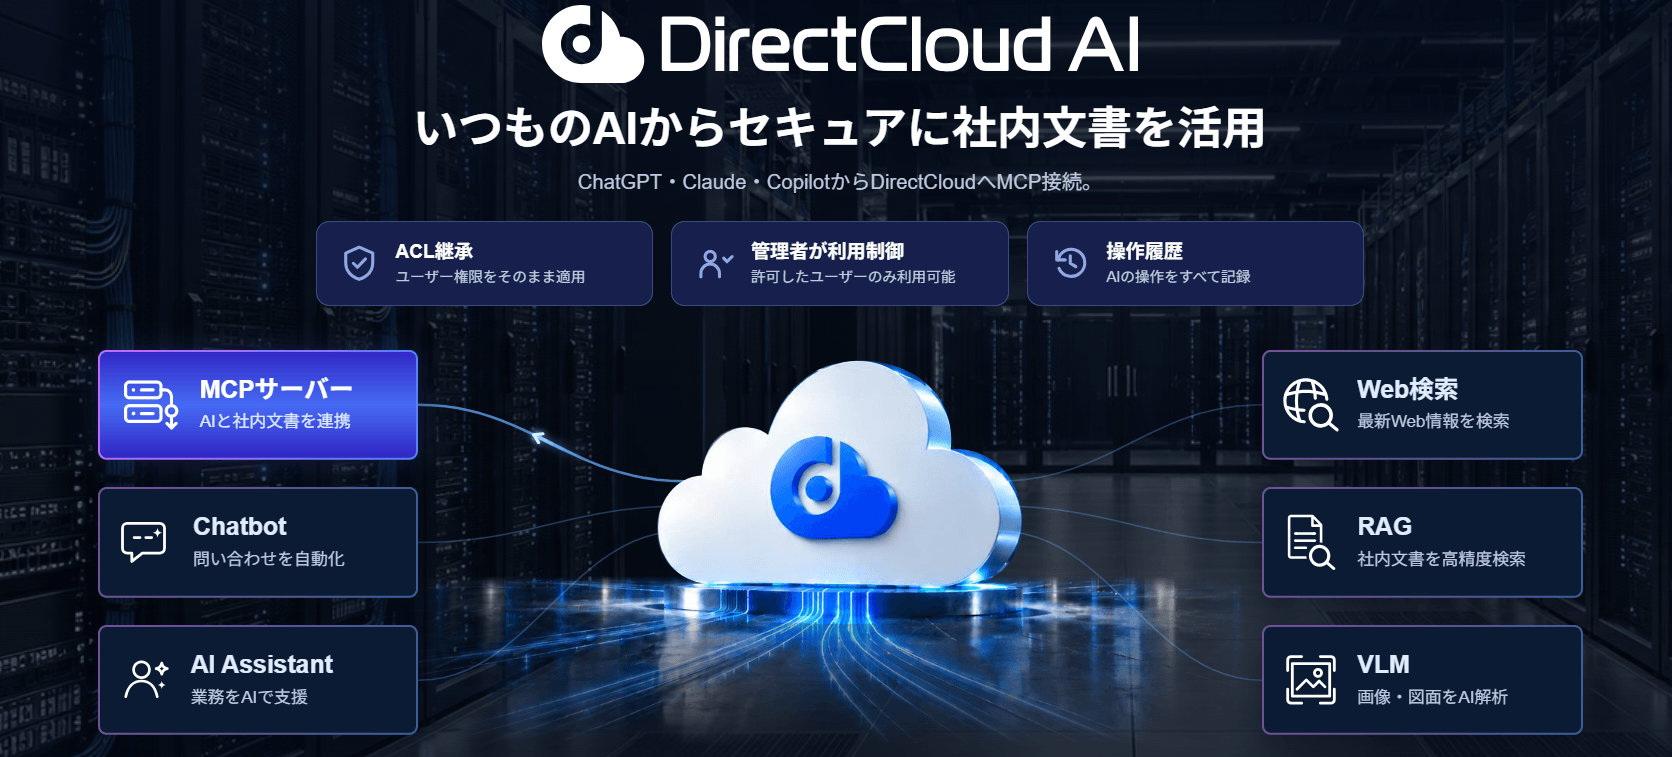
DirectCloud AIは、法人向けクラウドストレージDirectCloudに保存した社内文書を、お使いのAIからMCP経由で活用いただけるサービスとして提供しています。そのMCPサーバーが備えるのは、前章で挙げた4つのうち、権限、認証情報、操作記録の管理を支える仕組みです。
利用者の権限の継承、管理者による利用制御と認証、AI経由の操作の記録という3つの機能が、前章の決めごとにどう対応するかをご紹介します。
利用者の権限の範囲でのみAIがファイルを扱える
DirectCloud AIでは、DirectCloudで設定した利用者のアクセス権が、AIにもそのまま適用されます。利用者が見られないフォルダはAIからも参照できず、権限のないデータがAIに渡ることはありません。
全データを一括で渡さず、利用者の操作と権限に応じて必要な情報だけを取得します。前章の権限の連鎖も、A2Aで仕事を受けたエージェントがMCPで接続する限り、接続に用いた利用者の権限は超えられません。接続用には業務に必要な範囲まで権限を絞った利用者を充てると、連鎖の上限も狭く保てます。
許可した社員だけが短命なトークンで接続できる
管理者は、ユーザーごとにMCPの利用を許可・禁止できる仕組みです。許可していない社員はMCPを使えないため、AIから社内ファイルを扱える人を業務に必要な範囲に限定できます。許可した社員にも既存のアクセス権が適用され、制御は参照や操作の範囲にまで及ぶ設計です。
接続にはユーザーごとの認証と有効期間30分の署名付きトークンが使われ、7日間使われない接続は自動で廃棄されます。前章の「認証情報の持たせ方」で述べた、エージェントごとの認証情報の把握を、利用者の許可制と短命なトークンの両面から支える形です。
AI経由の操作をすべて記録できる
MCP APIの操作は、誰が、いつ、何を操作したかまで記録されます。AI経由の操作もすべてログに残るため、監査や内部統制の場面で後から確認が可能です。前章の「操作記録の残し方」で決める記録項目のうち、社内ファイルへの操作の部分は、DirectCloud側の記録で担えます。
万一の事後調査で、AIがどのファイルを操作したかをたどる際の材料となるのも、この記録です。操作履歴の保存期間はプランによって異なり、60日間から契約期間中までご用意しています。
権限統制とログ整備で社内データの管理を整えた事例
DirectCloud AIはDirectCloudで設定したアクセス権をそのままAIにも適用するため、AIを安全に使えるかどうかは、保管先での権限設定と記録の整備に左右されます。紹介する3社は、AI導入に先立ってファイルの保管先を見直した企業です。
権限と操作ログの見える化、部署単位の権限管理、拠点に散らばったデータの集約という、AI活用の土台にあたる取り組みを、課題と成果に分けてご紹介します。
ブラックボックス化した権限と操作ログを見える化
ビルメンテナンスや不動産管理を手がけるトーセイ・コミュニティ株式会社様では、ファイルサーバーの管理者が退職し、権限設定がブラックボックス化していました。Windows Server標準のログ機能では、誰がどのファイルに何をしたかまで追えなかったそうです。
DirectCloudの導入後は、フォルダのアクセス権やファイル操作の権限をユーザーごとに把握できるようになり、250種類以上の操作ログ取得機能で内部統制も大幅に強化されています。本文で述べた権限の範囲と操作記録の残し方、両方に通じる事例です。
ばらばらだった権限管理を部署単位に整理
プラスチックダンボールを製造する株式会社ヨシザワ様では、ファイルサーバーの管理が属人化し、ユーザーの運用ポリシーも統一されていませんでした。アクセス権の管理にかかる負担も、管理者にとって見過ごせない課題だったそうです。
DirectCloudの導入後は、組織のセキュリティポリシーに応じて部署ごとにアクセス制限を設けられるようになり、ファイルサーバー運用に関する管理者の負担からも解放されています。部署単位で権限を割り当てる運用は、権限を業務に必要な範囲に絞るという本文の考え方を形にした例です。
拠点ごとに散在したデータを一か所に集約
支社や部署ごとにNAS(ネットワーク接続型の記憶装置)が散在し、全社でファイルを共有できなかったのが、ビル設備のメンテナンスを手がける日本ビルコン株式会社様です。NASの故障による管理負担やデータ消失のリスクとも隣り合わせでした。
DirectCloudの導入により、全国約60台のNASのデータを集約し、支社や部署の垣根を越えたファイル共有を実現しています。AIからMCPで参照するデータが一か所にまとまっていれば、権限と記録の一元管理も容易です。段階的な導入の第一歩となる、MCPでつなぐ前の土台づくりの参考になります。
よくある質問
MCPとA2Aの違いを調べていくと、規格名の成り立ちや似た規格との違い、実用化の状況や試し方など、本文では触れきれなかった疑問も出てきます。
ここでは、A2Aの読み方と正式名称、IBMのACPとの違い、A2Aの普及状況など、それぞれの疑問にお答えいたします。
A2Aの読み方と正式名称は?
-
A2Aは「Agent2Agent」の略称で、「Agent-to-Agent」と表記される場合もある規格名です。略称の「2」は「to」を表し、エージェント同士をつなぐという意味を持ちます。
本記事で比較してきたMCPも略称で、正式名称はModel Context Protocolです。A2Aはエージェント同士を、MCPはAIと道具やデータをつなぐ規格として、名前とあわせて覚えておくと区別しやすくなります。 IBMのACPとA2Aは何が違う?
-
ここで取り上げるACP(Agent Communication Protocol)は、IBMの研究部門であるIBM Researchが、エージェント同士の連携のために開発した規格です。現在はLinux FoundationのもとでA2Aの一部となり、ACPの利用者向けにA2Aへの移行ガイドも公開されています。
なお、「ACP」はほかの規格の略称にも使われるため、資料を読む際はIBMのACPかどうかを確かめてください。
参照元:IBM Research|Agent Communication Protocol A2Aは実用段階に入っている?
-
A2Aは2026年3月に、初の安定版となるバージョン1.0を公開しました。Linux Foundationが2026年4月に発表した内容によると、A2Aを支持する組織は150を超え、Google Cloud、Microsoft、AWSの各社がエージェント基盤にA2Aを組み込んでいます。
サプライチェーンや金融サービスなどの分野では、本番環境での利用も始まりました。ただし、対応する機能や条件はサービスごとに異なるため、自社で使うAI基盤の対応状況は個別に確かめる必要があります。
参照元:The Linux Foundation|A2A Protocol Surpasses 150 Organizations, Lands in Major Cloud Platforms, and Sees Enterprise Production Use in First Year A2Aを試すには何から始めればよい?
-
A2Aの公式サイトでは、プログラミング言語Python向けのクイックスタートが公開されています。環境の準備に始まり、Agent Cardの作成、サーバーの起動、クライアントからの依頼までを順に試せる構成です。
社内で試す際は、本記事で述べた管理の決めごとに沿って、検証用のエージェントが扱うデータと権限をあらかじめ限定しておく必要があります。本番の業務データに触れない環境で動きを確かめてから、対象を広げていく流れです。
参照元:A2A Protocol|Python Quickstart Tutorial: Building an A2A Agent A2Aには別の意味もある?
-
決済の分野では、A2Aが「Account to Account」の略として、銀行口座から銀行口座へ直接支払う「A2A決済」を指す場合があります。一般社団法人キャッシュレス推進協議会の「キャッシュレス・ロードマップ 2024」を報じたペイメントナビの記事によると、欧州やアジアでは実店舗での利用も進んでいるとのことです。
検索結果や社内の会話で「A2A」が出てきたときは、AIエージェントの規格と決済のどちらを指しているのかを文脈で見分けなければなりません。
参照元:ペイメントナビ|「キャッシュレス・ロードマップ 2024」を公表(キャッシュレス推進協議会)
まとめ
MCPとA2Aの違いを押さえることは、AIエージェントを業務で安全に使いこなすための土台になります。AIと社内のデータや道具をつなぐのがMCP、エージェント同士をつなぐのがA2Aであり、両者は競合せず補い合う関係です。併用するとAIが利用者に代わって動く範囲は組織の外にまで広がるため、認証情報や権限、操作記録、人の承認の決めごとを後回しにすれば、想定外の操作や情報の持ち出しを招きかねません。
まずMCPで社内データへの接続を整え、管理の仕組みを固めてからA2Aへ進めば、業務の効率化と統制を両立しながらAIの活用を拡大できます。自社の業務にどちらの規格が必要なのかを見極めるところから、準備を始めてみてください。
DirectCloudは、社内文書をお使いのAIからMCP経由で活用できる「DirectCloud AI」を備えた法人向けクラウドストレージです。アクセス権をそのままAIにも適用し、AI経由の操作も記録するため、MCP接続の権限と記録をデータの保管先で整えられます。AIエージェントの活用に向けて社内データの管理を固めたい企業のご担当者様は、ぜひお問い合わせください。
- タグ:
- クラウドストレージ