
ファイル暗号化とは?仕組みと方法、企業での使い分けを解説
ノートPCの紛失やメールの誤送信、不正アクセスなど、機密ファイルの流出につながる場面は日々の業務のなかにあります。流出の経路をすべて塞ぐことは難しいため、外に出ても中身を読ませないファイル暗号化が備えとして欠かせません。
本記事では、ファイル暗号化の仕組みやパスワード保護・ディスク暗号化との違い、具体的な方法、保管・送付・持ち出しといった場面ごとの使い分け、運用上の限界までを解説します。
本記事のサマリ
-
 ファイル暗号化は、鍵を持たない第三者に中身を読ませないことで、流出後の被害を抑える対策である
-
保管・社外への送付・持ち出しでは守るべき層が異なり、1つの方法ですべての場面は守れない
-
復号後の扱いや正規の利用者による持ち出し、鍵の紛失には、権限管理や鍵の組織管理を組み合わせて備える
-
DirectCloudは保存・通信を暗号化し、SHIELDの併用で共有後の閲覧制限やリモート削除も行える
 目次
ファイル暗号化とは|仕組みとパスワード保護との違い
ファイル暗号化とは、暗号アルゴリズム(データを変換する計算手順)と鍵を使ってファイルの中身を第三者が読めない形式に変え、鍵や権限を持つ利用者だけが元に戻せるようにする技術です。
侵入や不正アクセスを防ぐ入口対策とは役割が異なり、ファイルが流出したり持ち出されたりした後でも中身を読ませないために使います。
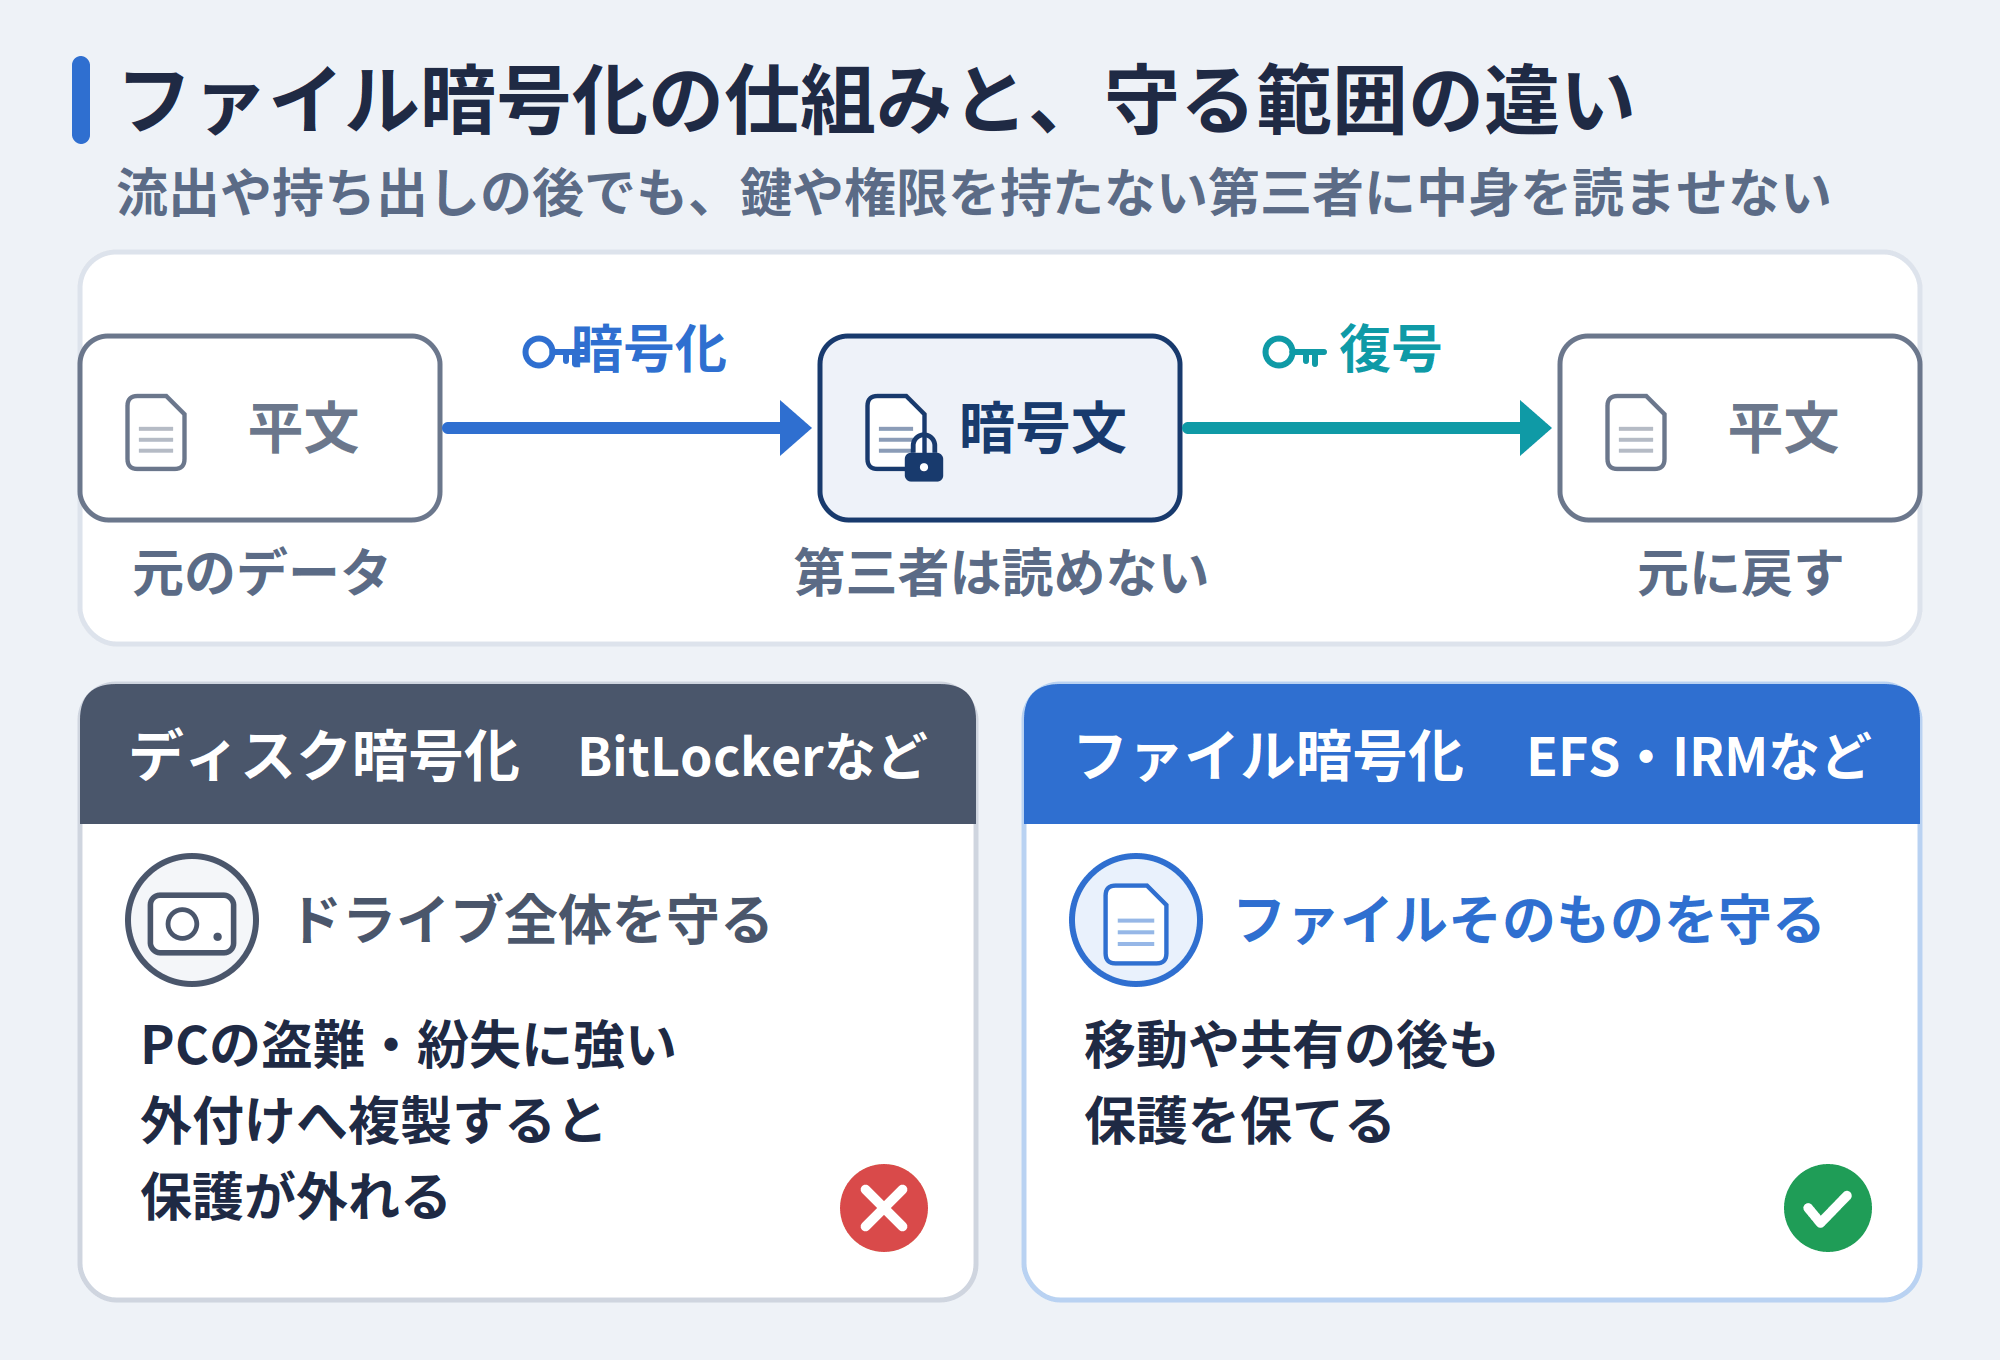
ファイル暗号化の仕組み
鍵を使った2つの処理が、ファイル暗号化を支えています。元データ(平文)を読めない暗号文に変えるのが暗号化、暗号文を元に戻すのが復号です。
鍵の使い方には、両方の処理に同じ鍵を使う共通鍵暗号方式と、公開鍵と秘密鍵を組で使う公開鍵暗号方式があり、Windows標準の暗号化機能であるEFS(Encrypting File System)は両方を組み合わせています。
広く使われる暗号方式は米国政府の標準であるAES(Advanced Encryption Standard)で、政府機関の調達で参照されるCRYPTREC暗号リスト(電子政府推奨暗号リスト)にも掲載された方式です。とはいえ、安全性は方式だけで決まらず、鍵長(鍵のビット数)の選び方と鍵の管理にも左右されます。
参照元:CRYPTREC|CRYPTREC暗号リスト(電子政府推奨暗号リスト)
ディスク暗号化(BitLocker)との違い
ディスク暗号化とファイル暗号化は、守る単位が異なります。Windowsに搭載されたBitLockerはドライブ全体を暗号化し、PCやハードディスクの盗難・紛失時にデータを守る仕組みです。ただし、保護が働くのはそのドライブ上だけで、暗号化していない外付けディスクへ顧客名簿を複製すれば、複製先では保護が外れます。
パスワードによる暗号化やIRMのように、ファイルそのものに保護をかける方式なら、移動や共有の後も保護を保てます。BitLocker ドライブ暗号化はWindows Pro・Enterprise・Educationが対象で、Homeでは利用できません。
参照元:Microsoft サポート|BitLocker ドライブ暗号化
パスワード保護との違い
「ファイルにパスワードをかける」方法には、性質の違う2種類があります。1つは開く・編集する操作を制限するだけの方法、もう1つはパスワードから作った鍵で中身を暗号化する方法です。パスワード付きZIPやOfficeの「パスワードを使用して暗号化」は後者にあたり、社名と年号を並べただけのパスワードでは強度を生かせません。
PDFも、開くためのパスワードと編集を禁止するパスワードで役割が違います。EFSや、閲覧・印刷などの権限を管理するIRM(Information Rights Management:情報権限管理)は、証明書や利用者の認証で守るため、ファイルごとのパスワード共有が不要です。
企業がファイルを暗号化するメリット
企業がファイルを暗号化しておくと、鍵を持たない第三者の手にファイルが渡っても、中身を読まれる心配を小さくできます。
ただし、暗号化は漏えいの発生そのものを止める対策ではありません。漏えいが起きた後の被害を軽くするための備えであり、流出を防ぐ対策とは別に講じるものです。
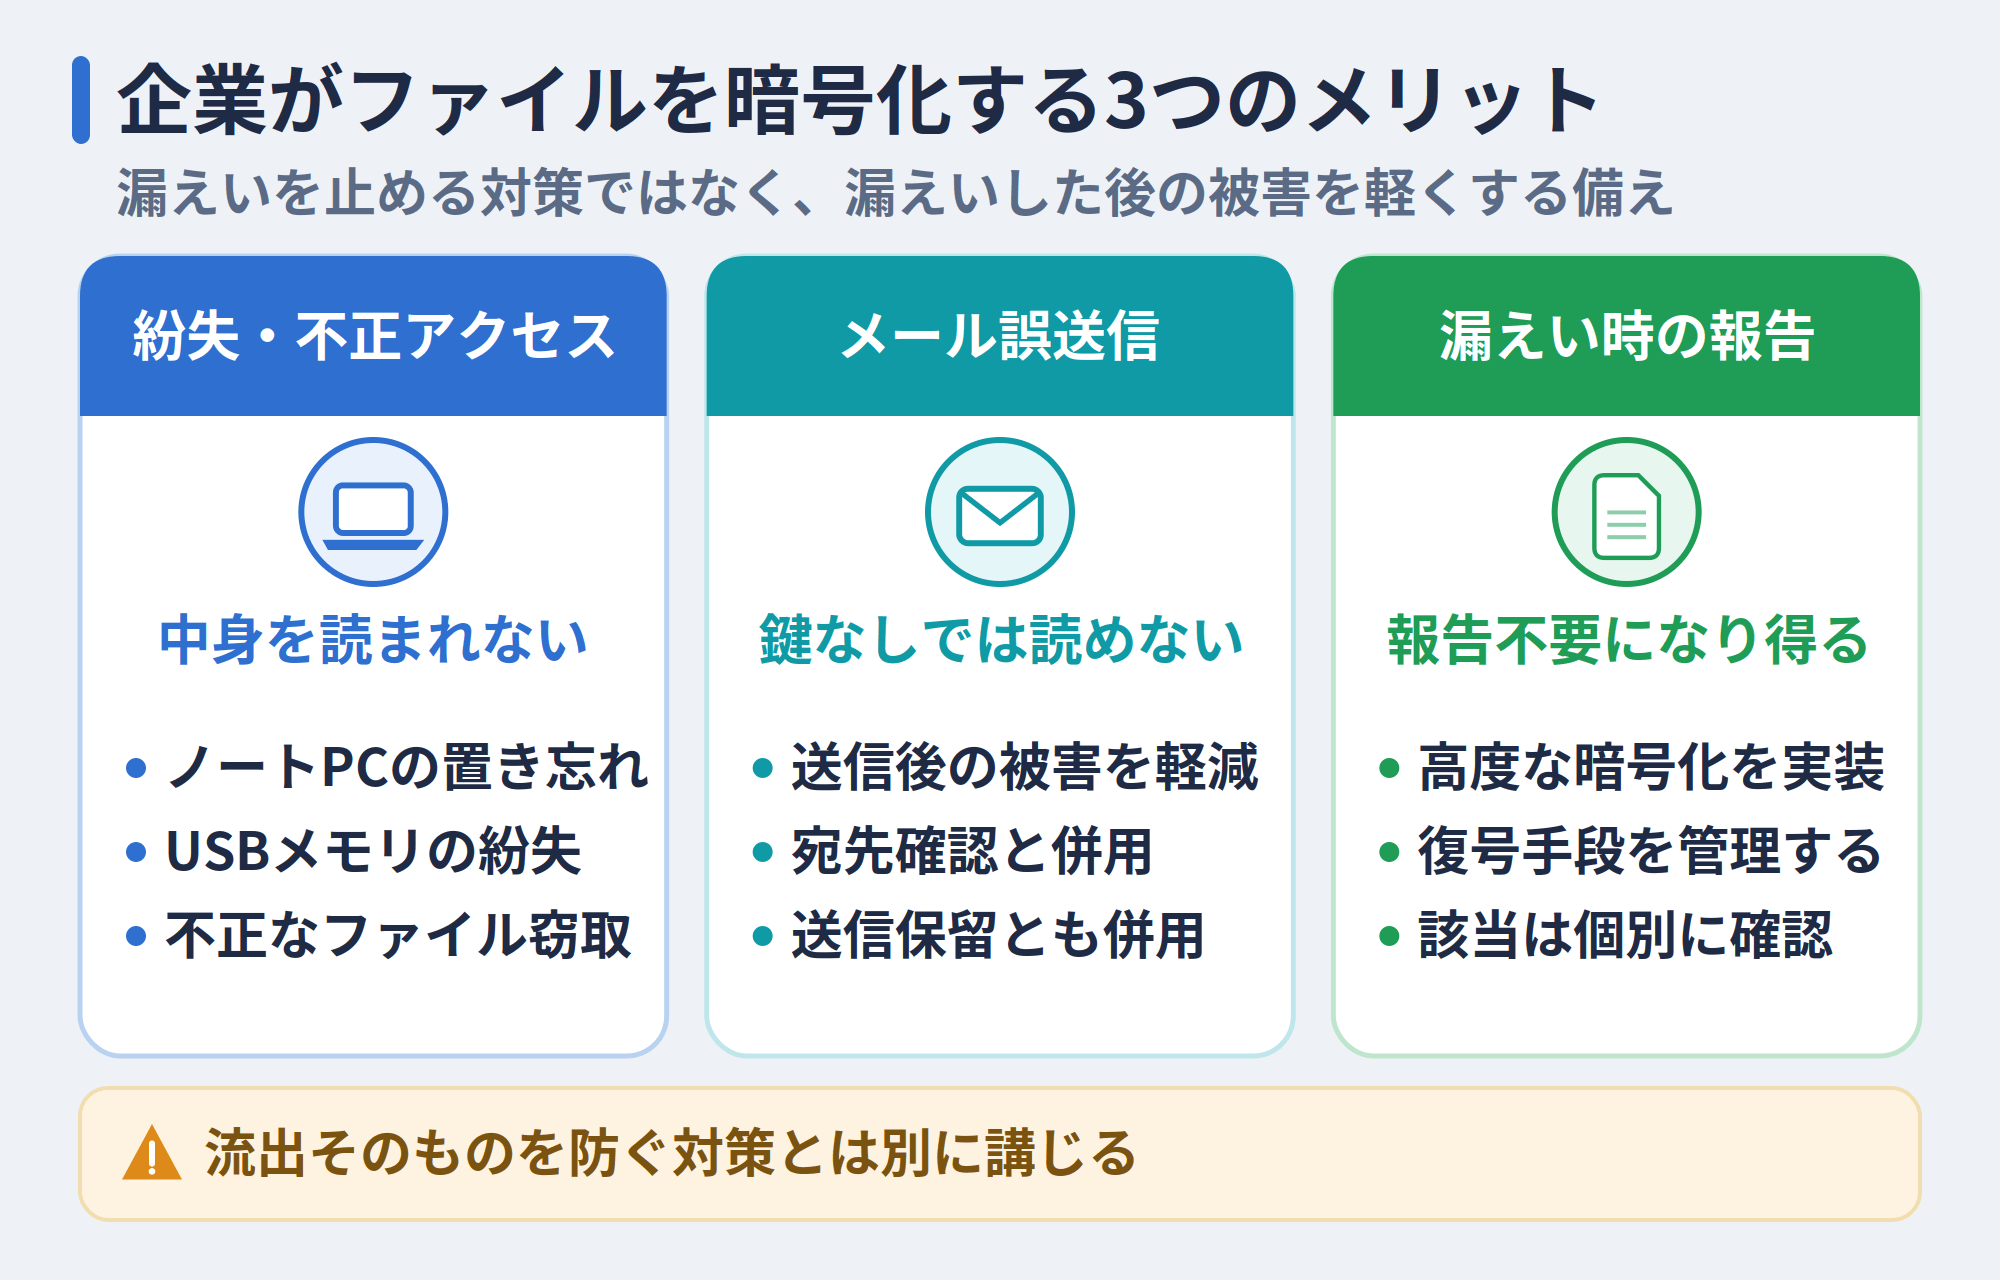
紛失や不正アクセスで流出しても中身を読まれない
ノートPCやUSBメモリの紛失・盗難、不正アクセスによるファイルの窃取が起きても、暗号化していれば鍵を持たない第三者は中身を読めません。個人情報保護法のガイドラインを定める個人情報保護委員会も、通則編で、電子媒体等を持ち運ぶ際の漏えいを防ぐ手法として個人データの暗号化やパスワードによる保護を例示しています。
たとえば、人事担当者が面接資料を入れたノートPCを置き忘れても、暗号化してあれば拾った人に応募者の情報を読まれずに済みます。テレワークや外出先での業務でファイルを持ち出す機会が多い企業ほど、備えとしての重みは増します。
参照元:個人情報保護委員会|個人情報の保護に関する法律についてのガイドライン(通則編)
メール誤送信による被害を抑えられる
宛先の入力ミスなどで添付ファイルを誤送信しても、受信者が復号に必要な鍵やパスワードを持たなければ中身は読まれません。誤送信は人の操作ミスで起きるため、注意を重ねても完全になくすことは困難です。似た名前の取引先担当者がアドレス帳の候補に並び、確かめないまま選んでしまう場面は、日常業務でも起こり得ます。
暗号化は、送ってしまった後の被害を抑える手段として役立ちます。とはいえ、誤送信そのものは防げないため、宛先確認や送信保留といった送信前の対策と組み合わせる必要があります。
個人データ漏えい時の報告が不要になり得る
個人情報保護法第26条と施行規則第7条では、要配慮個人情報(病歴など特に配慮を要する個人情報)を含む個人データの漏えい、財産的被害が生じるおそれのある漏えい、不正の目的によるおそれのある漏えい、本人の数が1,000人を超える漏えいのいずれかが起きた場合、個人情報保護委員会への報告と本人への通知が必要です。
ただし、「高度な暗号化その他の個人の権利利益を保護するために必要な措置」を講じていれば対象外となります。この除外は、4つの類型のいずれにも適用されます。同委員会のQ&Aは、その条件として、電子政府推奨暗号リストやISO/IEC18033等に載る暗号技術の適切な実装と、復号手段の管理を挙げています。
管理の要件は、情報と復号鍵を分けて鍵の漏えいを防ぐ、遠隔操作で情報か鍵を消せる、第三者が鍵を使えない設計にする、のいずれかです。自社の方法が該当するかは、個別に確かめなければなりません。令和8年7月公布の改正法で漏えい等報告と本人通知の見直しが決まったため、最新の規則やガイドラインも確認してください。
参照元:個人情報保護委員会|「漏えい等が発生し、又は発生したおそれがある個人データについて、高度な暗号化等の秘匿化がされている場合」とは、どのような場合が該当しますか
ファイルを暗号化する主な方法
業務でファイルを暗号化する主な方法は、Windows標準機能(EFS)、パスワードによる暗号化、専用の暗号化ソフト・IRM、クラウドストレージの暗号化機能の4つです。どの方法を選ぶかによって、守れる範囲や復号の仕組み、利用できるWindowsのエディションといった導入の条件が変わります。
自社の用途に合う方法を見極められるよう、方法ごとの暗号化の対象、復号に必要なもの、主な前提条件・注意点を下の表で比べました。
| 方法 | 暗号化の対象 | 復号に必要なもの | 主な前提条件・注意点 |
| Windows標準機能(EFS) | ファイル・フォルダ | EFS証明書に紐づく秘密キー | Windowsのホームエディションでは利用できない。NTFS以外の形式へコピーすると暗号化が外れる |
| パスワード付きZIP | 圧縮したファイル | パスワード | パスワード付きZIPを添付した攻撃メールで、メール経路上の検知をすり抜けた例がある |
| Office文書・PDFのパスワード暗号化 | 文書ファイル・PDF | パスワード | Excelのシートの保護など編集を制限する機能は、ファイルの暗号化とは別の機能である |
| IRM・専用の暗号化ソフト | ファイル(利用権限を付与) | 利用者の認証と権限(製品により異なる) | 閲覧・印刷・転送などの制限がファイルに埋め込まれ、ファイルとともに移動する |
| クラウドストレージの暗号化機能 | 保存データ・通信 | サービス側で管理(サービスにより異なる) | 保存時・転送中の暗号化の方式を提供事業者の公開情報で確認する |
参照元:Microsoft サポート|ファイルまたはフォルダーを暗号化する方法
参照元:Microsoft Japan Windows Technology Support Blog|EFS の仕組みとファイル復元について
参照元:IPA 独立行政法人 情報処理推進機構|相談急増/パスワード付きZIPファイルを使った攻撃の例(2020年9月2日)
参照元:Microsoft サポート|Excel の保護とセキュリティ
参照元:Microsoft Learn|Microsoft 365 での暗号化
Windows標準機能(EFS)で暗号化する
EFS(暗号化ファイルシステム)は、Windowsに標準で備わる、ファイルやフォルダ単位の暗号化機能です。設定の手順は次のとおりです。
-
① 暗号化したいファイルまたはフォルダを右クリックし、[プロパティ]を開く
-
② [全般]タブの[詳細設定]を選ぶ
-
③ 暗号化のチェックボックス(内容を暗号化してデータをセキュリティで保護する)をオンにする
-
④ [OK]を選び、[適用]→[OK]の順に選ぶ
暗号化した本人はEFS証明書に紐づく秘密キーでそのまま開けますが、秘密キーを持たない他のユーザーは開けません。共用PCに給与計算の表を置くなど、同じPCのNTFS形式のドライブ上で守る用途に向きます。FAT形式のUSBメモリなどNTFS以外の場所へコピーすると、暗号化は外れます。ホームエディションでは利用できません。ドメイン環境では、回復証明書を設定しておけば証明書を失った際の復旧手段になります。
参照元:Microsoft サポート|ファイルまたはフォルダーを暗号化する方法
パスワードで暗号化する(ZIP・Office・PDF)
手軽にファイル単位で暗号化する方法には、パスワード付きZIP、Office文書、PDFの3つがあります。ZIPは圧縮ソフトでパスワードを設定すれば作成できます。暗号方式はZipCryptoよりAESが強く、パスワードの長さによっても安全性が変わります。
Word・Excel・PowerPointの文書は、次の手順で暗号化できます。
-
① [ファイル]→[情報]を開く
-
② Wordは[文書の保護]、Excelは[ブックの保護]、PowerPointは[プレゼンテーションの保護]から[パスワードを使用して暗号化]を選ぶ
-
③ パスワードを入力し、確認のためもう一度入力して[OK]を選ぶ
-
④ ファイルを保存する
Excelの[シートの保護]は編集の制限で、暗号化ではありません。PDFはAdobe Acrobatの[すべてのツール]→[PDFを保護]→[パスワードで保護]で「閲覧」を指定します。パスワード付きZIPはメールのウイルス検査で中身を確かめられず、ウイルスEmotetの攻撃メールに悪用された例を独立行政法人情報処理推進機構(IPA)が報告しています。
ZIPとパスワードを別メールで送る運用(PPAP)も、両方が同じ経路を通るため誤送信や盗聴への効果は限られます。
参照元:Microsoft サポート|Excel の保護とセキュリティ
参照元:IPA 独立行政法人 情報処理推進機構|相談急増/パスワード付きZIPファイルを使った攻撃の例(2020年9月2日)
専用の暗号化ソフトやIRMを使う
専用の暗号化ソフトには、保存時の自動暗号化、利用者ごとの権限設定、操作ログの記録など、組織での運用を想定した機能を持つ製品があります。前述のIRM(情報権限管理)は、暗号化だけでなく閲覧・編集・印刷・転送などの利用権限をファイルに設定する仕組みです。
制限はファイルに埋め込まれて一緒に移動するため、社外に渡った後も制御を続けられます。取引先に渡す見積書を閲覧のみに限り、印刷や転送を禁じる使い方もできます。企業で選ぶ際は、鍵や権限を組織として管理できるかどうかを、個人向けの暗号化ツールとの違いとして確かめてください。
クラウドストレージの暗号化機能を使う
法人向けのクラウドサービスには、保存データと通信経路の暗号化をサービス側で行う仕組みがあります。Microsoft 365でも、データは保存時と転送中に暗号化されます。利用者が個々のファイルを暗号化する手間がなく、アクセス権限や共有リンクの設定と組み合わせて管理できる点が強みです。
取引先向けの共有リンクに有効期限を付ければ、渡したファイルを見られる期間も区切れます。ただし、暗号化の方式や鍵を管理する範囲はサービスごとに異なります。提供事業者の公開情報や、IPAの「中小企業のためのクラウドサービス安全利用の手引き」などで確かめる必要があります。
利用場面に応じた暗号化の使い分け
ファイルを守る暗号化には、端末のディスク、ファイル単体、保存先となるファイルサーバーやクラウド、通信経路という複数の層があります。層ごとに守れる範囲が違うため、1つの方法だけで保管から送付、持ち出しまでのすべての場面を守ることはできず、場面に合わせて層を選ばなければなりません。
社内での保管、社外への送付、端末の持ち出しという3つの場面ごとに、主なリスクと暗号化する層、組み合わせる対策を下の表にまとめました。
| 利用場面 | 主なリスク | 暗号化する層 | 組み合わせる対策 |
| 社内での保管 | サーバーへの不正アクセス、機器の盗難 | 保存先(ファイルサーバー・クラウド)の保存データ | アクセス権限の設計、操作ログの取得 |
| 社外への送付 | メールの誤送信、通信経路での盗聴 | 通信経路(SSL/TLS等)、ファイル単体 | アクセス権や有効期限を設定できる共有リンク |
| 端末の持ち出し | ノートPC・USBメモリの紛失・盗難 | 端末のディスク、ファイル単体 | 持ち出しの記録、端末にデータを残さない運用 |
参照元:個人情報保護委員会|個人情報の保護に関する法律についてのガイドライン(通則編)
参照元:個人情報保護委員会|「情報システムの使用に伴う漏えい等の防止」を講じるための手法は、ガイドライン(通則編)で示されている以外にどのようなものが考えられますか。
参照元:Microsoft Learn|Microsoft 365 での暗号化
保管するファイルはファイルサーバー側の暗号化で守る
ファイルサーバーやNAS、クラウドストレージに保管するファイルは、保存先で保存データをまとめて暗号化する方法があります。利用者が1つずつ暗号化する運用に比べて手間が減り、復号後に暗号化し直すのを忘れて平文のまま保存先に残す事態も防げます。ただし、正規のアクセス権を持つ利用者には、ファイルが復号された状態で見えます。
全社員が閲覧できる共有フォルダに人事評価の資料を置けば、暗号化していても誰でも中身を開けます。保存先の暗号化は、誰に何を見せるかというアクセス権限の設計とあわせて考えてください。
社外に送るファイルは転送経路と受け渡しで守る
取引先などへファイルを送るときは、ファイル自体の暗号化とあわせて、通信経路の暗号化と受け渡し方法の安全性も確保する必要があります。個人情報保護委員会のQ&Aも、インターネットなどでメールに添付して送る際の秘匿化の手法として、通信を暗号化するSSL/TLSや、メールを暗号化するS/MIMEを挙げています。
受け渡しでは、パスワード付きZIPの添付に代えて、アクセス権や有効期限を設定できる共有リンクで渡す方法があります。契約書のリンクを相手の担当者だけが開ける設定にしておけば、誤った宛先に送っても中身は見られません。
参照元:個人情報保護委員会|「情報システムの使用に伴う漏えい等の防止」を講じるための手法は、ガイドライン(通則編)で示されている以外にどのようなものが考えられますか。
持ち出す端末はディスクとファイルの両方で守る
ノートPCやUSBメモリを社外へ持ち出す場合は、ディスク暗号化とファイル暗号化の両方を検討します。端末を失えばディスク暗号化が、ファイルを別の場所へ移されればパスワードによる暗号化やIRMなど、ファイル自体にかけた暗号化が中身を守るためです。USBメモリなどの外部媒体も暗号化の対象に含め、持ち出しの記録とあわせて管理します。
個人情報保護委員会のガイドライン(通則編)も、持ち運ぶ個人データの暗号化や、媒体の持ち運びの状況を記録する例を示しています。端末にファイルを保存せずクラウド上で閲覧する運用にすれば、紛失した端末にデータが残らず、リスクを減らせます。
ファイル暗号化の限界と運用時の注意点
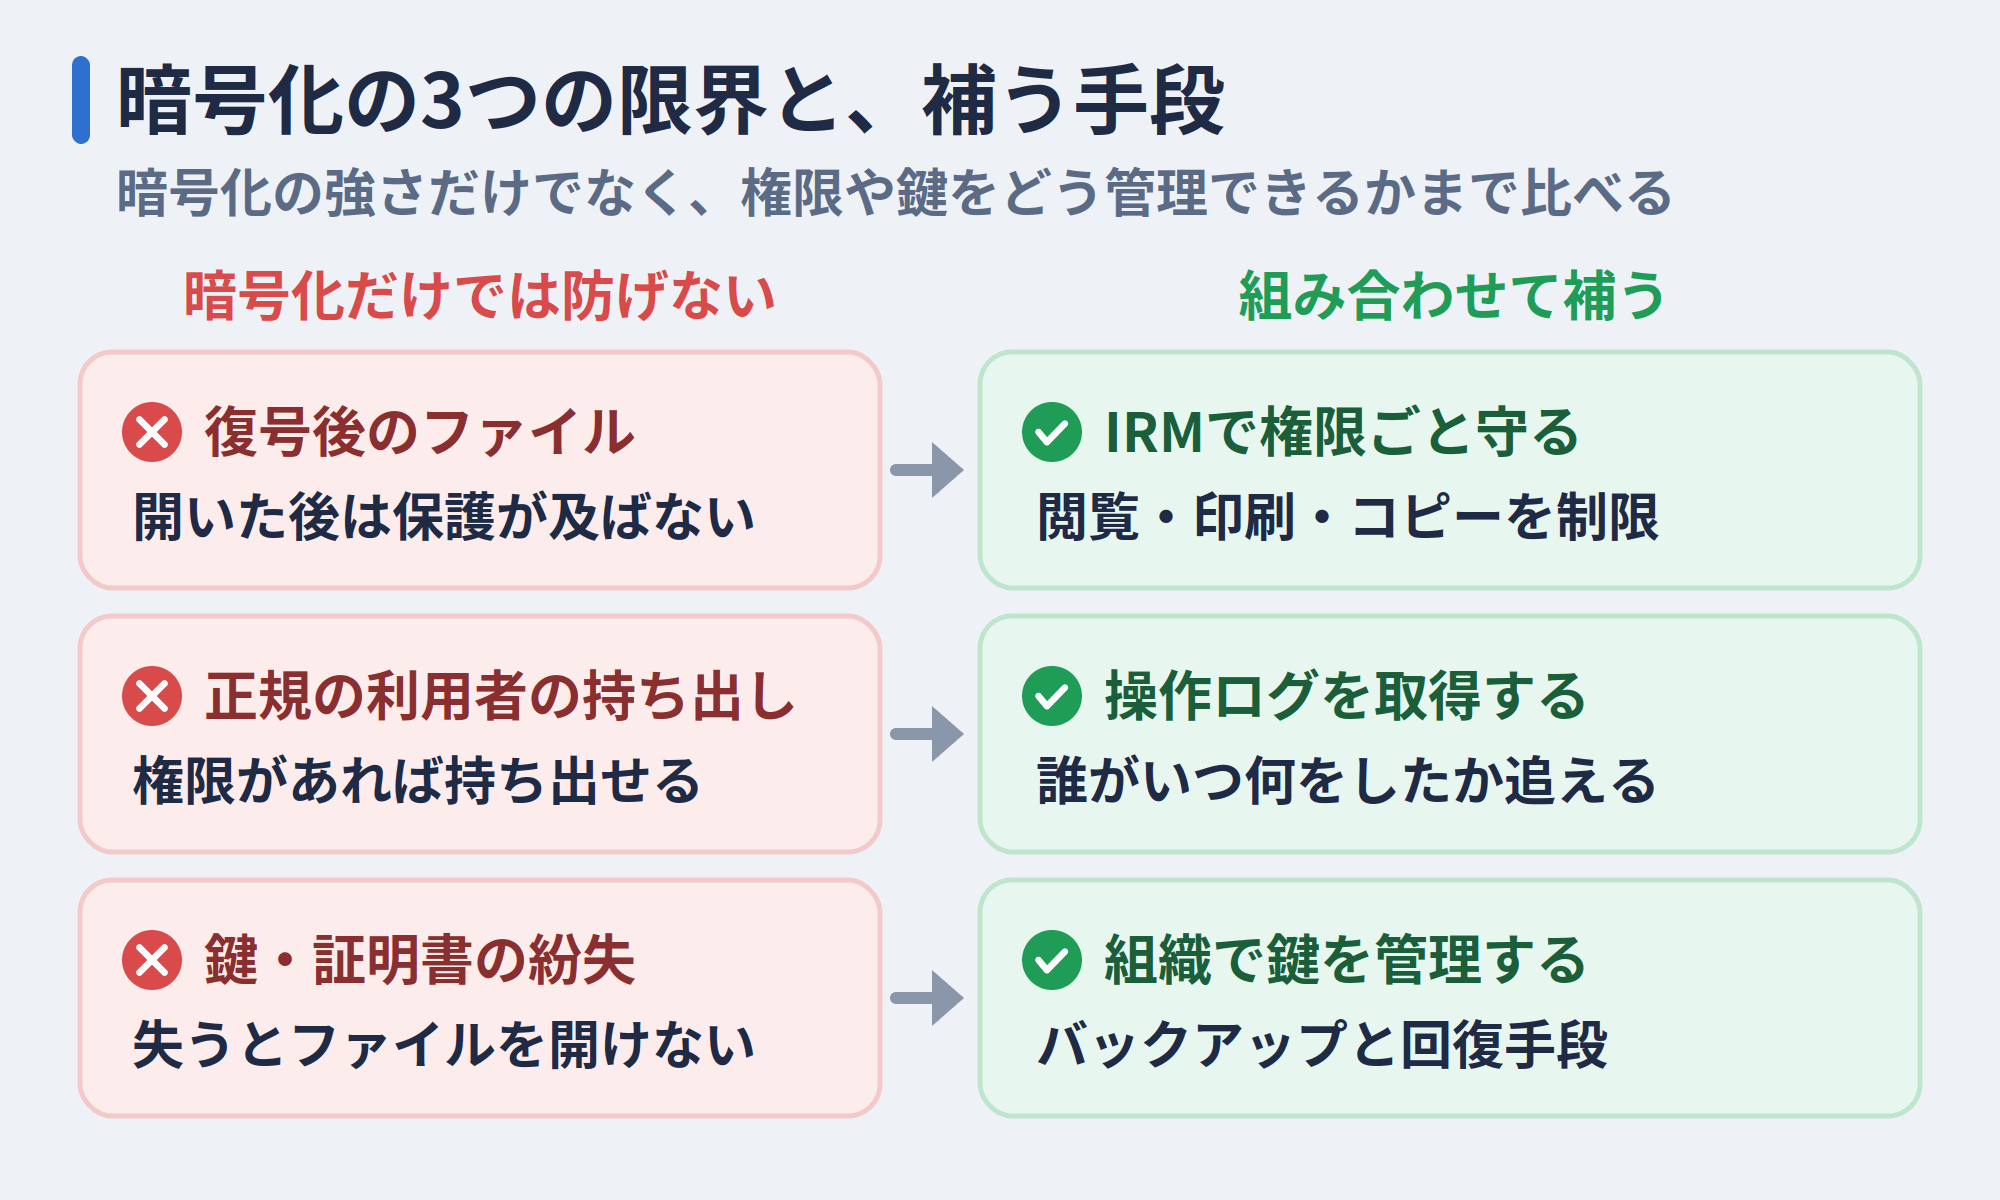
ファイル暗号化は流出時の被害を抑えられる一方で、暗号化だけでは防げないリスクや、運用を誤ると業務が止まりかねない注意点もあります。復号した後のファイル、正規の利用者による持ち出し、証明書やキーの紛失という3つの観点から、その中身を説明します。
こうした弱点はアクセス制御やIRMを組み合わせて補う必要があるため、ツールを選ぶ際は、暗号化の強さだけでなく権限や鍵をどう管理できるかまで比べてください。
復号した後のファイルは保護されない
パスワード付きZIPのように、利用時に平文へ戻す方式では、復号した後のファイルに元の暗号化の保護は及びません。開いたファイルを暗号化し直さないまま共有フォルダに保存したり、メールに添付して転送したりすると、平文のファイルが社内外に広がります。
たとえば、経理担当者が取引先から届いた請求書のZIPを解凍し、そのまま部署の共有フォルダに置けば、無関係の社員まで中身を開ける状態になります。利用のたびに復号と再暗号化を繰り返す手間が大きいほど再暗号化は後回しにされ、運用ルールは形だけのものになりかねません。
正規の利用者による持ち出しは防げない
復号の権限を持つ従業員や委託先は、ファイルを正規に開いたうえで持ち出せるため、暗号化だけでは内部不正を防げません。IPAの「組織における内部不正防止ガイドライン」も、技術的管理に限らず「基本方針」「資産管理」「職場環境」「事後対策」など10の観点から、33項目の対策を示しています。
システム面では、閲覧・印刷・コピーをファイルごとに制限する仕組みや、誰がいつどのファイルを操作したかを残す操作ログの取得を暗号化と組み合わせます。退職予定の社員が顧客名簿をまとめてダウンロードした場合も、操作ログがあれば早い段階で気づけます。
参照元:IPA 独立行政法人 情報処理推進機構|組織における内部不正防止ガイドライン
暗号化の証明書とキーを失うと開けなくなる
鍵・証明書・パスワードを失うとファイルを開けなくなる点は、どの方法にも共通します。EFSは、EFS証明書と秘密キーが使えなくなると開けなくなりますが、回復証明書があれば復旧の道が残ります。Officeのパスワードは、忘れるとMicrosoftも回復できません。ただし、Word・Excel・PowerPoint(docx・xlsx・pptx形式)では、事前にDocRecryptツールを導入していた場合に限り、IT管理者が回復を支援できます。
退職や異動、端末の故障に備え、鍵や証明書のバックアップと回復手段は個人任せにせず組織で管理してください。IPAの暗号鍵管理ガイドラインも、保管や更新を含むライフサイクルを踏まえた運用と、鍵が漏れるなどして安全でなくなる危殆化への対策を、管理の考え方として示しています。
参照元:Microsoft サポート|Excel の保護とセキュリティ
参照元:IPA 独立行政法人 情報処理推進機構|暗号鍵管理ガイドライン
参照元:Microsoft Learn|Remove or reset file passwords in Office 2016
法人向けファイル暗号化ソフト・ツールの選び方
業務で使うファイル暗号化ソフト・ツールを暗号化の強さだけで選ぶと、導入後に利用者の手間が増えたり、鍵の管理が担当者任せになったりして、運用が続かなくなるおそれがあります。製品名やランキングで比べる前に、自社の要件を次の6つの観点で確かめてください。
- ●暗号化の対象範囲(ファイル・フォルダ・保存先)と、対応するファイル形式
- ●保存時の自動暗号化など、利用者の操作に頼らない仕組みがあるか
- ●閲覧・編集・印刷などの権限を利用者ごとに設定できるか
- ●鍵や証明書を組織で管理し、紛失時に回復できるか
- ●暗号化や復号、ファイル操作のログを記録・確認できるか
- ●既存のOS・業務システム・取引先の環境で利用できるか
機密情報を継続して扱う企業ほど、暗号化できるかどうかだけでなく、鍵や権限の管理まで含めて、組織として無理なく運用し続けられるかを重視して判断する必要があります。
DirectCloudで実現するファイル暗号化と保護
法人向けクラウドストレージ「DirectCloud」と、オプションの「DirectCloud-SHIELD」では、本文で取り上げた端末の紛失による流出、利用者任せの暗号化、復号後の持ち出し、誤送信といった課題に対応する機能を提供しています。
選び方で挙げた観点に照らすと、DirectCloudは保存時の暗号化を自動で行い、暗号化と復号をサービス側で処理するため、利用者が鍵を管理する必要がありません。7段階のアクセス権と250種類以上の操作ログ、エクスプローラーからの操作にも対応し、DirectCloud-SHIELDはOffice文書やPDF、CAD(.dwg)などの形式で利用できます。
| 本文で扱った課題 | DirectCloudで対応する機能 | 対応する見出し |
| 端末の紛失や不正アクセスによる流出 | 保存データのAES256暗号化、通信経路の暗号化、デバイス認証・IPアドレス制限 | 保存データと通信を暗号化して守れる |
| 利用者任せの暗号化による運用負担 | DirectCloud-SHIELD IRMの機密度ラベルによる機密文書の自動検知と暗号化 | 機密ファイルを自動で判別し暗号化できる |
| 復号後のファイルや正規の利用者による持ち出し | DirectCloud-SHIELDの閲覧・編集・印刷の権限設定、有効期間、キャプチャ・印刷禁止(IRM)、またはDLP(いずれかを選択) | 共有後も閲覧・印刷・持ち出しを制御できる |
| 誤送信後のファイルの流出 | DirectCloud-SHIELDのリモート削除 | 共有後も閲覧・印刷・持ち出しを制御できる |
保存データと通信を暗号化して守れる
DirectCloudに保管するすべてのデータには、AES256方式の暗号化を適用しています。アップロードやダウンロード時も、データは256bitのSSLで暗号化した状態で転送され、第三者による改ざんや盗用を防ぎます。デバイス認証やIPアドレス制限で、利用できる端末や場所も限定できます。
端末やIPアドレスで異常を検知した場合や、利用者が端末を紛失した場合には、すぐにアクセスを遮断してロックをかけられます。管理者の操作ログを含む250種類以上のログを取得でき、ファイルの利用状況も追跡が可能です。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴 | 強固なセキュリティ
機密ファイルを自動で判別し暗号化できる
DirectCloud-SHIELDのIRMでは、機密度に応じたセキュリティレベルを設定しておくと、機密文書を自動で検知し、機密度ラベルで可視化できます。利用者が個別に暗号化する必要はなく、管理者が機密文書の管理ルールを設定するだけで情報漏えい対策を管理できる仕組みです。
フォルダ単位で機密文書を管理することも可能です。保険証書などを扱うお客様からは、アップロードするだけで自動的にラベリングされ、機密度に応じたアクセスレベルの設定をシステムに任せられるようになったとの声をいただいています。
参照元:DirectCloud|機密ファイルを安全に守り、漏えいリスクをゼロに! | DirectCloud-SHIELD
共有後も閲覧・印刷・持ち出しを制御できる
DirectCloud-SHIELDでは、閲覧、閲覧回数、編集、印刷禁止、有効期間などの権限をファイルに設定できます。手元を離れたファイルもリモート削除できるため、誤送信に気づいた後でも対処が可能です。
画面キャプチャや印刷の禁止と、ユーザーIDや日付を透かし文字で表示するウォーターマークにより、正規の利用者による持ち出しも抑止します。半導体製造装置の特許や設計図を扱うお客様は、複製・印刷を制御し、第三者に転送された場合もリモート削除で情報漏えいに備えています。
DLP(情報の持ち出しを防ぐ機能)では、ダウンロードによる持ち出しができないDLPエリアにファイルを保存し、クラウド上に閉じ込めたまま社内外で共同作業を行えます。なお、IRMとDLPは用途に応じていずれかを選んで利用します。社外に渡した後も利用を制御したい場合はIRM、持ち出しそのものをさせたくない場合はDLPが適しています。
参照元:DirectCloud|機密ファイルを安全に守り、漏えいリスクをゼロに! | DirectCloud-SHIELD
DirectCloudで機密ファイルを守った企業の事例
本文で取り上げた利用場面に対応する導入事例として、社外への送付、ローカル保存やUSBによる持ち出し、外出先の端末での閲覧という3つのケースをご紹介します。各社が導入前に抱えていた課題と、DirectCloudの導入によって得られた成果を、事例ページの記載にもとづいて順に説明します。
メール添付をやめ送付後もファイルを制御できた事例
化学工業のエア・ウォーター株式会社様では、ファイルのやり取りをメールのみで運用していたため、大容量ファイルを送れないうえ、情報漏えいのリスクを常に抱えていました。外部のコンサルタントや複数のベンダーとも運用することから、選定では「セキュリティ」「コスト」「機能」のバランスと、管理者・利用者双方の使いやすさを重視されています。
導入後は、ファイルリンク機能で大容量データも安全に転送できるようになりました。「リンク削除」「パスワード」「有効期限」の各機能により、送付した後の情報漏えいにも備えています。
ローカル保存とUSBを制限し持ち出しを防いだ事例
サービス業でビルメンテナンスを手がける横浜ビルシステム株式会社様では、在宅勤務の際に自宅や外出先からファイルサーバーへアクセスできないことが課題でした。現場への立ち会いでデータをUSBで持ち出す場面もあり、管理者はそのたびに紛失のリスクを懸念していたといいます。ローカル保存やUSBへの保存による情報漏えい対策も求められていました。
DirectCloudへの完全移行後は、ローカル保存とUSBの利用を制限して情報漏えいのリスクを削減しています。在宅勤務時の作業フォルダへのアクセス時間も短縮されました。
端末に保存せず外出先から安全に閲覧できた事例
人材派遣・人材紹介を手がける株式会社ビースタイル ホールディングス様では、営業ツールとして欠かせないiPadにデータを入れて持ち歩くことに不安を感じていました。
DirectCloud導入後は、IPアドレス制限と、一度だけ使えるワンタイムパスワードの機能を組み合わせ、外出先からのアクセスを保護しています。プレビュー機能を使えば、iPadにファイルを保存せずにお客様へ営業資料を見せられます。オフライン閲覧機能を使う場合もファイルはAES256方式で暗号化されているため、端末を持ち歩く不安を抑えられるようになりました。
よくある質問
ファイル暗号化を業務で使い始めると、暗号化したファイルの解除方法やWindows・Macといった環境ごとの違い、無料のツールを使ってよいかなど、運用の場面で迷う疑問が出てきます。情報システム部門や管理部門の担当者が判断に迷いやすい4つの質問について、本文で紹介した方法とあわせてお答えします。
暗号化したファイルを解除(復号)するには?
-
EFSは、[プロパティ]の[詳細設定]で暗号化のチェックボックスを外すと解除できます。WordやExcelは、パスワードを入力して開き、設定時と同じ[パスワードを使用して暗号化]の画面でパスワードを消して保存します。
パスワード付きZIPは、パスワードを入力して中のファイルを取り出す形で復号できます。組織で導入した暗号化ソフトやIRMのファイルは、管理者側に復旧手段がある場合もあるため、自分で解除できないときは情報システム部門に相談してください。 Windows 11 Homeで暗号化できないときは?
-
Windows 11 Homeでは、EFSによるファイルの暗号化も、BitLocker ドライブ暗号化の管理機能も利用できません。ただし、条件を満たすPCなら、Homeでも「デバイスの暗号化」でドライブ全体を暗号化できます。
条件にはトラステッド プラットフォーム モジュール(TPM)が使えることなどがあり、対応状況は[システム情報]で確かめられます。ファイル単位で暗号化したい場合は、社内で利用を認めたAES方式に対応した圧縮ソフトやOfficeのパスワード暗号化を使う方法があります。なお、Windows標準の圧縮機能ではパスワード付きZIPを作成できません。
参照元:Microsoft サポート|Windows でのデバイスの暗号化 Macで業務ファイルを暗号化するには?
-
macOSでは、標準のディスクユーティリティで暗号化したディスクイメージを作り、その中にファイルを入れて保護できます。暗号化には128ビットまたは256ビットのAESが使われ、機密書類を保管・受け渡しするための入れ物になります。
見積書類をディスクイメージにまとめて渡せば、暗号化を解除できない相手には中身が見えません。使い終わったらディスクイメージを取り出さないと、そのMacを使える人なら誰でも書類を開けてしまいます。
参照元:Apple サポート|デジタル署名と暗号化 無料の暗号化ソフトやサイトを業務で使ってよい?
-
無料の暗号化ソフトやオンラインの暗号化サイトは、提供元や処理方式、ファイルが外部のサーバーに送られるかといったデータの扱いを確認できない場合があります。
機密ファイルを扱う業務では、利用を避けるのが安全です。情報システム部門が把握していないツールを社員が独自に業務で使うことはシャドーITと呼ばれ、どのファイルがどこで処理されたのかを会社が追えなくなります。社内で利用を認める暗号化ツールをあらかじめ定め、社員に周知しておく必要があります。
まとめ
ファイル暗号化は、情報漏えいの発生そのものを防ぐ対策ではなく、ファイルが流出した後の被害を小さくとどめるための備えとして位置づけられます。端末の紛失やメールの誤送信、不正アクセスといった漏えいの経路をすべて塞ぐことは難しく、鍵を持たない相手に中身を読ませない仕組みが最後の守りになるためです。
ただし、1つの方法で保管から社外への送付、持ち出しまでを守れるわけではありません。場面ごとに暗号化する層を選び、復号した後の扱いや鍵の管理まで含めて運用する必要があります。自社で扱う機密ファイルの流れを確かめ、強度だけでなく組織で無理なく続けられる手段を選べば、漏えいのリスクと運用の負担をともに抑えられます。
DirectCloudは、保存データのAES256暗号化と通信経路の暗号化、デバイス認証、250種類以上の操作ログを標準で備えた法人向けクラウドストレージです。オプションのDirectCloud-SHIELDを組み合わせれば、機密ファイルの自動検知や共有後の閲覧・印刷の制限、リモート削除まで、暗号化だけでは補いきれない部分にも対応できます。ファイルの保管から社外との共有までを一貫して守りたい企業のご担当者様は、ぜひ導入をご検討ください。
- タグ:
- クラウドストレージ