
ランサムウェア対策|企業がやるべき対策と優先順位、既存製品の死角を解説
ランサムウェア対策の見直しを任されたものの、どこから手をつけるか迷う情報システム部門や管理部門の担当者は少なくありません。アンチウイルスやEDR、バックアップを導入していても被害が絶えないのは、製品ごとに守る範囲が違うからです。予防・検知・復旧という全体像に自社の対策を当てはめると、抜けている層と、そこに何を足すべきかがはっきりします。
本記事では、企業が取り組むべき対策と着手の順序を一覧で示したうえで、既存製品に残る死角、実装手順、専任担当がいない組織での進め方までをまとめました。自社の対策を見直す際の参考にしてください。
本記事のサマリ
-
 予防・検知・復旧の3層で自社の対策を捉え直すと、不足している層を特定できる
-
アンチウイルス・EDR・バックアップは守る範囲が異なり、重ならない部分が死角として残る
-
復旧費用が1,000万円以上に達した組織は5割超。運用負荷とコスト構造が対策の優先順位を決める
-
侵入経路、検知・遮断、データの保全、初動体制の順に着手し、担当と完了の目安を決めておくと、専任担当がいない組織でも対策を進めやすい
-
WhiteDefenderなら暗号化の検知から遮断・復元までが自動で完結し、既存製品を入れ替えずに死角を埋められる
 目次
企業が行うランサムウェア対策と着手の優先順位
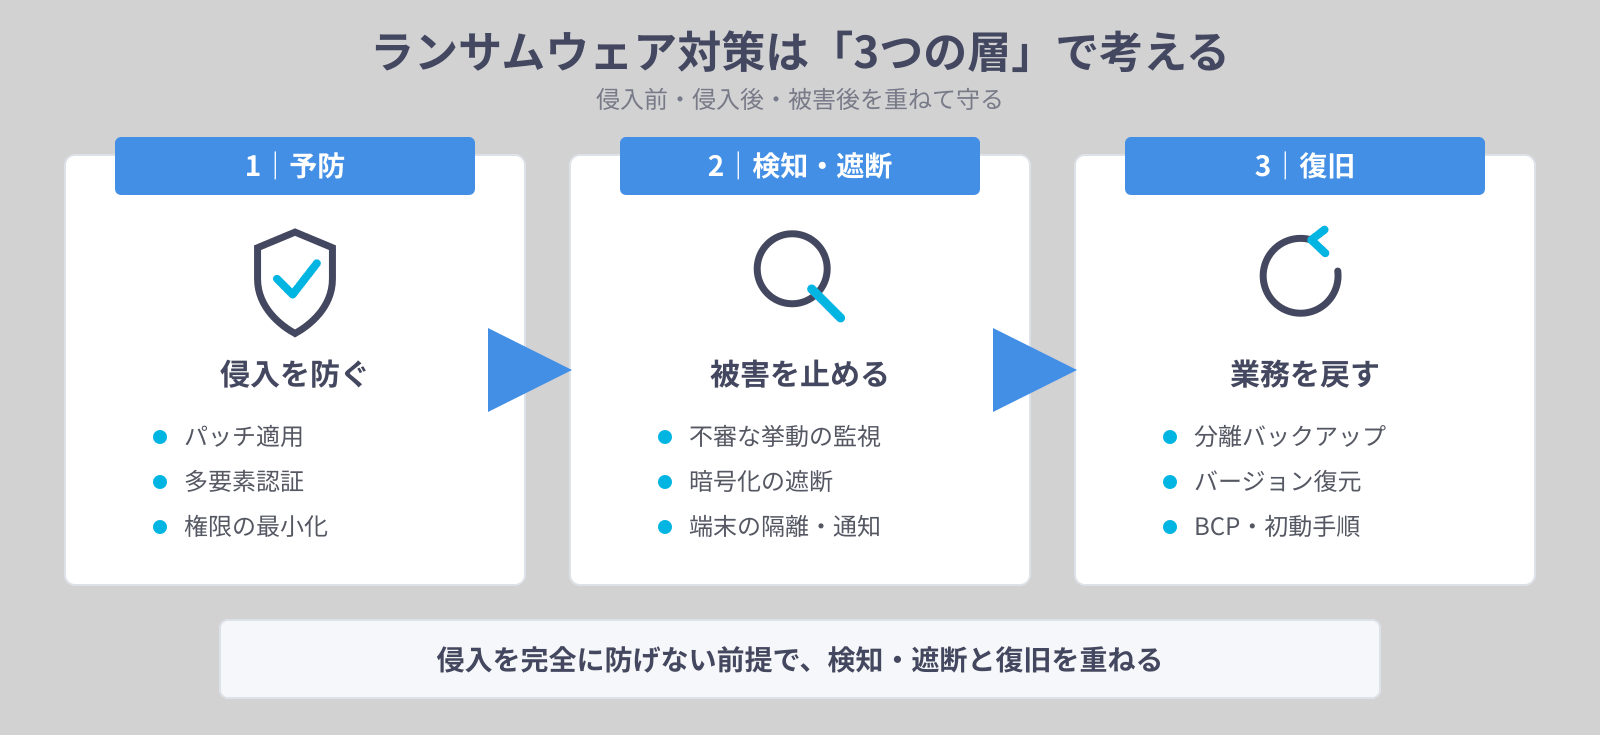
ランサムウェア対策は、侵入を防ぐ予防、被害を止める検知・遮断、業務を戻す復旧という3つの層に分けて考えると、自社に足りていない部分が浮かび上がってきます。
企業が取り組む主な対策と、着手する順序の目安を次の表にまとめました。各対策の具体的な進め方は「ランサムウェア対策の実装手順」で、点検に使える項目は同じ章のチェックリストで解説します。
| 層 | 主な対策 | 目的 | 着手の目安 | できているかの確認方法 |
| 予防 | VPN機器・OSの更新とセキュリティパッチの適用 | 侵入口になる脆弱性をふさぐ | 1 | 外部に公開している機器を一覧にし、最新の修正が適用されているかを確かめる |
| 予防 | 外部から接続できる経路への多要素認証、初期パスワードの廃止 | 漏えいした認証情報による侵入を防ぐ | 1 | VPNやリモートデスクトップの全アカウントに多要素認証が設定されているかを確かめる |
| 予防 | アカウント権限の最小化 | 侵入された後に触れられる範囲を絞る | 1 | 管理者権限を持つアカウントを棚卸しし、不要な権限が残っていないかを確かめる |
| 検知・遮断 | 暗号化の挙動の監視と遮断、操作ログの取得 | 暗号化が広がる前に止め、影響範囲を追えるようにする | 2 | 検知したときに自動で遮断されるか、アラートを誰が受けて判断するかを確かめる |
| 復旧 | ネットワークから分離したバックアップの保管と世代管理 | 暗号化されても戻せる状態を保つ | 3 | 保管先が業務ネットワークから切り離され、複数の世代が残っているかを確かめる |
| 復旧 | バックアップからの復元テスト | 実際に戻せることを確かめる | 3 | 重要なデータを選んで復元を試し、かかった時間と手順を記録する |
| 復旧 | 業務継続計画と初動手順の文書化・訓練 | 被害が起きたときに迷わず動けるようにする | 4 | 代替手段と連絡先、隔離・通報の手順が文書になっていて、訓練を実施しているかを確かめる |
警察庁は、攻撃者が侵入する「隙」を作らないための基本的なセキュリティ対策の継続と、被害を想定した備えの両方を求めています。どちらか一方だけでは対策として成立しません。3つの層がそれぞれ何を守り、なぜ単独では守りきれないのかを順に見ていきましょう。
侵入を防ぐ予防の層
予防の層は、攻撃者が足がかりにする「隙」をふさぎます。警察庁によると、現在の主流はVPN(社外から社内へ安全に接続する仕組み)機器などインターネットに露出した箇所から、未修正のぜい弱性や漏えいした認証情報、設定不備を突く侵入です。
手を打つ先は、ネットワーク機器とOSへのパッチ適用、認証情報の管理と多要素認証、アカウント権限の最小化の3つに絞られます。ただし巧妙化する攻撃を完全に防ぐのは困難だと警察庁も認めており、侵入される前提で次の層が要るわけです。
被害を止める検知・遮断の層
検知・遮断の層は、侵入された後、暗号化や情報窃取が起きる前に攻撃を止めます。アンチウイルスとEDR(端末の不審な挙動を検知して対処する製品)が担い、警察庁も、検知して遮断できれば深刻な被害を防げるとしています。
速さが問われるのは、攻撃者が権限奪取と内部探索を進め、重要データとバックアップを突き止めるまでに時間差があるからです。ただし検知と遮断は別の機能で、遮断まで自動で行えるかは製品や設定によって異なります。検知後に端末を自動で隔離したり、不審なプロセスを止めたりできるEDRもある一方、アラートを確かめて判断する運用体制がなければ、被害の拡大は止めにくくなります。
ランサムウェア被害を受けた通販大手も、侵害されたデータセンターのサーバにEDRが入っておらず、24時間の監視も行っていなかったため、不正アクセスを即時に検知できなかったと公表しました。止めきれなかったときに業務をどう戻すかを受け持つのが、次の復旧の層です。
参照元:アスクル株式会社|ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告
業務を戻す復旧の層
復旧の層は、暗号化されたデータと止まった業務をどう戻すかを受け持ちます。含まれるのは、バックアップからの復元、サイバー攻撃を想定したBCP(業務継続計画)にもとづく代替手段での業務継続、そして対応手順の整備と訓練です。
この層が被害額を左右するのは、復旧に要した時間の分だけ受注も出荷も止まり、営業損失が積み上がるからです。しかも攻撃者は復旧を妨げるためバックアップも暗号化するので、ネットワークから切り離した保存が欠かせません。
ランサムウェアとは何か
ランサムウェアとは、データを暗号化して使えない状態にしたうえで、復号の対価に金銭や暗号資産を要求する不正プログラムです。被害の多くを、窃取したデータの公開を予告して支払いを迫る二重恐喝が占め、暗号化を伴わないノーウェアランサムも確認されています。攻撃者は侵入後、管理者権限の奪取とセキュリティ機能の無効化を進めながら内部を探索し、重要データとバックアップの保存場所を突き止めたうえで、窃取と暗号化に及びます。
RaaS(攻撃に必要な環境を提供して身代金の一部を受け取る仕組み)の広がりで専門知識を持たない攻撃者も実行できるようになり、IPAの「情報セキュリティ10大脅威 2026」では「ランサム攻撃による被害」が組織向け脅威の1位となりました。10大脅威に選ばれるのは、初選出の2016年から11年連続です。
ランサムウェア被害が企業に及ぼす実害
ランサムウェアの被害は、セキュリティ事故という枠に収まりません。企業を実際に苦しめるのは、受注や出荷が止まり、元に戻るまで売上が立たなくなる業務中断です。実害の中身を、次の3つの角度から見ていきます。
-
① 国内の被害報告件数と業種の傾向
-
② 業務停止とサプライチェーンへの波及
-
③ 復旧に要する期間と費用
なかでも被害額を大きく左右するのは、業務が止まっている期間の長さです。
国内の被害報告件数と業種の傾向
警察庁によると、2025年のランサムウェア被害報告件数は226件にのぼり、依然として高水準で推移しています。目を向けたいのは被害企業の内訳です。組織の規模別では中小企業が約6割を占め、前年と同じ傾向が続きました。
業種別は製造業が約4割で最も多く、卸売・小売業、サービス業、情報通信業が上位に並びます。ただし被害はこの4業種にとどまらず、業種を問わず確認されています。自社の規模や業種を理由に対象外だと構えられる状況ではありません。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について
業務停止とサプライチェーンへの波及
ランサムウェアの影響は、社内のシステム障害では終わりません。2025年に飲料メーカー大手が受けた攻撃では、複数のサーバが暗号化され、製品の受注・出荷が停止しました。
2025年10月には通販大手もランサムウェア攻撃を受け、検知したその日のうちに法人向け・個人向け通販の受注・出荷業務を止めています。物流センターの稼働をつかさどるシステムが暗号化されたため、出荷業務は全面停止に至り、Webサイトでの受注再開は11月中旬以降になりました。
中核業務が止まれば、取引先への供給や納期にも波及するわけです。しかも飲料メーカーの事案で攻撃者が通った経路は、グループ内のネットワーク機器でした。IPAが組織向け脅威の2位に「サプライチェーンや委託先を狙った攻撃」を挙げるとおり、協力会社や委託先が侵入口になる構図も生じています。
こうした動きを受けて、経済産業省などは、委託元が委託先に求めるセキュリティ対策の水準を★の段階で示す「SCS評価制度」を整備しています。取引の場面で一定の対策を求められる機会は、今後さらに増えていくと考えられます。
参照元:アサヒグループホールディングス|サイバー攻撃被害の再発防止策とガバナンス体制の強化について
参照元:アスクル株式会社|ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告
参照元:経済産業省|サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
復旧に要する期間と費用
復旧にかかる時間と費用は、そのまま経営への打撃に変わります。警察庁が2025年にランサムウェア被害に遭った企業・団体等へ実施したアンケートでは、調査・復旧の総額が1,000万円以上に達した組織が全体の5割を超えました。
復旧期間についても、1か月未満で終えられた組織は5割強にとどまり、被害の長期化がうかがえます。復旧が長引く間、受注も出荷も止まったままです。復旧費用に営業損失が積み上がる構造になるため、備えの差がそのまま被害額の差として表れます。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について
既存のランサムウェア対策に残る死角
アンチウイルスもEDRもバックアップも入れている企業が、それでも被害に遭っています。原因は、製品の有無だけではありません。アンチウイルスは侵入前、EDRは侵入後の検知、バックアップは被害の後始末を受け持ちます。そのどれもが担当しない瞬間に、暗号化は起こります。
-
① アンチウイルスが新種を防げない理由
-
② EDRだけでは暗号化を止めきれない場合がある理由
-
③ バックアップが狙われる理由
以降では、この3つが何を防ぎ、どこから先を防げないのかを解説します。
アンチウイルスが新種を防げない理由
アンチウイルスは、既知のマルウェアのパターンと照合して検出する仕組みを基本にしています。そのため、パターンが登録されていない新種や亜種のランサムウェアには、検出率の限界が生じます。
警察庁も、被害に遭った企業・団体等へのアンケートで、ウイルス対策ソフト等の導入状況と検出状況を調べており、2025年の結果では有効回答119件のうち105件、約9割がウイルス対策ソフト等を導入していました。ところが検出状況を尋ねた設問では、有効回答89件のうち64件、約7割がランサムウェアを検出できていません。入れてあるから新種も止まる、とはいかないわけです。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について
EDRだけでは暗号化を止めきれない場合がある理由
EDRは、端末上の挙動を記録して分析する仕組みで、侵入の検知と、その後の調査に強みを発揮します。ただし、検知に優れていることと、暗号化を止められることは別です。
EDRは、暗号化行為そのものを直ちに中断する専用機能を備えているとは限りません。検知の通知が上がってから、担当者が内容を確かめて端末を切り離すまでには時間がかかります。
製品や設定によっては、検知した時点で端末をネットワークから切り離す、あるいは不審なプロセスを自動で終了させるところまで行えるEDRもあります。一方でIPAは、誤検知による業務への影響を避けるために、アラートを出して停止するかどうかを利用者に委ねる設定もあり、その場合は停止を選ぶまで不審な動作が続くと指摘しています。
暗号化を検知したアラートメールが週末の深夜に届き、すぐに受け取れなかった被害事例も報告されました。検知を被害の阻止につなげるには、アラートにいつでも応じられる監視・運用体制が欠かせません。
参照元:IPA|ランサムウェア被害から学ぶ教訓集~経営者のためのランサムウェア対策ハンドブック~
バックアップが狙われる理由
バックアップが狙われるのは、攻撃者が暗号化の前に居場所を突き止めているからです。攻撃者はネットワークに侵入すると内部を探索し、重要データと並んでバックアップを物色します。そのうえで、復旧を妨害する目的からバックアップも一緒に暗号化される場合が多いと、警察庁は説明しています。
2025年の被害組織へのアンケートでは、有効回答116件のうち105件、約9割がバックアップを取得していました。それでも復元結果を尋ねた設問では、有効回答99件のうちバックアップから復元できたのは20件、約2割にとどまります。復元できなかった理由(有効回答72件)を見ると、バックアップの暗号化・消去が48件と約7割を占め、運用不備も19件と約3割にのぼりました。取得しているだけでは復元まで届きません。
ランサムウェア対策の実装手順
死角がわかったら、次は手を動かす番です。着手する順序は、次の4つになります。
-
① 侵入経路をふさぐ
-
② 暗号化の挙動とログを監視して遮断する
-
③ データを保全して戻せる状態にする
-
④ 被害を想定した体制と初動手順を整える
専任担当を置けない企業でも進められるよう、各手順で何をどこまでやるかを示し、最後に、担当と完了の目安を添えた自社点検用のチェックリストを載せました。
侵入経路をふさぐ
最初に手をつけるのは、外部から入られる経路です。警察庁の調査では、侵入経路の6割以上をVPN機器が占めました。VPN機器とOSは、更新ファイルやセキュリティパッチが公開されたら速やかに適用します。
認証情報も見直し、初期設定のままのパスワードや簡易な文字列をなくしたうえで、VPNやリモートデスクトップなど外部から接続できる経路に多要素認証をかけます。
アカウントの権限は業務単位で最小限に絞ってください。メール経由の感染は以前より少なくなりましたが、不審な添付ファイルやリンクを開かせない教育は続ける必要があります。
参照元:警察庁|令和7年におけるサイバー空間をめぐる脅威の情勢等について
暗号化の挙動とログを監視して遮断する
2つ目は、暗号化の挙動を見張って止める仕組みを、置き換えではなく追加として、いまの製品に足す作業です。パターンに頼らず、暗号化に特有のふるまいをリアルタイムで監視する仕組みなら、未知の新種にも、予兆の段階で対処しやすくなります。
あわせてログイン履歴やファイル操作のログを取得し、短時間に大量のファイルが書き換えられるといった異常を、暗号化の前につかめる状態にします。導入前の確認点は2つあります。検知から遮断までが人の操作なしで完結するか、既存のウイルス対策ソフトと共存できるかを、資料や試用で確かめてください。
データを保全して戻せる状態にする
3つ目は、戻せる状態を作る作業です。バックアップは、ネットワークから切り離したオフラインの領域か、分離された領域に置きます。攻撃者は復旧を妨げる目的でバックアップも暗号化するため、同じネットワーク上に置いたままでは一緒に失われます。
保管の目安になるのが3-2-1ルールで、データのコピーを3つ持ち、2種類の媒体に保存し、そのうち1つを別の場所に置きます。あわせて、一度保存すると変更も削除もできない形で保持するイミュータブルバックアップを取り入れれば、侵入した攻撃者にバックアップ自体を書き換えられるおそれを抑えられます。
さらに、攻撃者は侵入から暗号化までに時間をかけて内部を探索するため、直近のバックアップがすでに汚染されている場合もあります。侵入前の時点まで戻れるよう、複数の時点を世代として残す仕組みも欠かせません。
バージョン管理があれば、感染した時点より前の状態までさかのぼって復元できます。そして、取得しているだけで終わらせず、実際に復元できるかを定期的に試します。警察庁も、被害を想定した訓練でバックアップからの復旧手順を確認するよう求めています。
被害を想定した体制と初動手順を整える
最後は、被害が起きた後の動き方を決めておく作業です。警察庁の調査では、サイバー攻撃を想定した業務継続計画を策定済みの組織は約18%にとどまりました。感染がわかったらLANケーブルを抜くか無線を切り、端末をネットワークから隔離します。
調査に必要なログが消えるため電源は落とさず、警察署かサイバー犯罪相談窓口へ通報します。身代金は払っても復号や情報公開の停止が保証されないため、支払わない方針を平時に決めておきます。そのうえで、復号ツールを無償公開する国際プロジェクト「No More Ransom」に対応ツールがあるかを確かめてください。
参照元:IPA|ランサムウェア被害から学ぶ教訓集~経営者のためのランサムウェア対策ハンドブック~
| 点検項目 | 主な担当 | 完了の目安 |
| VPN機器やOSの更新ファイル・セキュリティパッチを速やかに適用しているか | 情報システム担当(機器の保守を委託している場合は委託先) | 外部に公開している機器の一覧があり、修正の適用状況を定期的に確認している |
| 外部から接続できる経路に多要素認証を適用し、簡易なパスワードが残っていないか | 情報システム担当 | VPNやリモートデスクトップの全アカウントに多要素認証を設定し、初期パスワードが残っていない |
| アクセス権限を業務単位で最小化し、棚卸しをしているか | 情報システム担当、各部門の責任者 | 管理者権限の付与先を把握し、不要な権限を定期的に削除している |
| 暗号化の挙動を検知して自動で遮断できる仕組みを端末に備えているか | 情報システム担当 | 検知時に自動で遮断されることと、アラートを受ける担当者を確認している |
| バックアップをネットワークから分離した領域に保持しているか | 情報システム担当 | 保管先が業務ネットワークから切り離され、複数の世代が残っている |
| バックアップから実際に復元できるかを定期的に検証しているか | 情報システム担当 | 重要なデータの復元を試し、所要時間と手順を記録している |
| ファイル操作のログを取得し、追跡できる状態にしているか | 情報システム担当 | 誰がいつどのファイルを操作したかを、必要な期間さかのぼって確認できる |
| サイバー攻撃を想定した業務継続計画を策定し、連絡先を明記しているか | 経営層、管理部門 | システム停止時の代替手段と、警察・委託先・取引先などの連絡先を文書にしている |
| 感染時の初動手順を文書化し、訓練を実施しているか | 経営層、情報システム担当、全従業員 | 隔離と報告の手順を全従業員が把握し、定期的に訓練している |
専任担当がいない組織での進め方
手順がわかっても、専任のセキュリティ担当がいない組織では、進め方そのものが壁になります。限られた人員で判断するときに効いてくるのは、導入後にどれだけ手がかかるか、いまの構成を崩さずに済むか、費用に見合うかという3つの物差しです。
製品の機能を並べて比べる前に、この3つを先に決めておくと、候補を絞る作業が短くなります。
以下では、運用負荷、既存製品との関係、コスト構造の順に、それぞれの考え方を説明します。
運用負荷を選定基準に置く
最初の物差しは、導入した後にどれだけ人手を取られるかです。検知した内容を人が確かめて対応する前提の仕組みは、担当者を張り付けられない組織では機能しにくくなります。検知から遮断、復元までが自動で完結する製品であれば、人の対応を待たずに被害の拡大を止められます。
選定の場面では、日々の運用でどんな作業が発生するかを具体的に聞いてください。もう一点、管理画面から全端末の状態をまとめて確認できるかどうかも確かめます。ダッシュボードで端末ごとの検知状況やIT資産を一覧できれば、巡回して回る手間が要りません。
既存製品を入れ替えずに補う
2つ目の物差しは、いまの製品との関係です。既存のウイルス対策ソフトを別の製品へ入れ替える方式は、検証と切り替えに工数がかかり、専任担当のいない組織では負担が重くなります。
これに対し、足りていない層だけを追加する方式なら、現行の構成を変えずに守りを厚くできます。ランサムウェア対策に特化した製品には、既存のウイルス対策ソフトやEDRを置き換えず、2枚目の防御として共存する設計のものがあります。
ただし共存できるかどうかは製品ごとに違うため、無料トライアルなどで事前に確かめてください。
コスト構造で優先順位を決める
3つ目の物差しは、費用の比べ方です。被害を受けたときの復旧費用と、平時に支払う対策費用を並べて置くと、判断の材料になります。費用は端末を守る側とデータを守る側に分けて考えます。
端末側はライセンス単位の年額制が一般的で、たとえば次章で解説する「WhiteDefender」のPCライセンスは1台あたり年額7,800円(税別)、月額に換算すると650円(税別)です。データ側は保管するデータ量や利用人数で条件が変わるため、別枠で見積もります。重要なデータを扱う端末から小さく始め、運用が回ることを確かめてから全社へ広げる形が現実的です。
参照元:DirectCloud|ランサムウェア対策ソフトならWhiteDefender(ホワイトディフェンダー)|検知0秒・自動復元
DirectCloudとWhiteDefenderによる対策
ここまで挙げた死角に対して、当社は2つの製品で応えています。端末の上で暗号化そのものを止める「WhiteDefender」と、共有データを感染前の状態へ戻せる「DirectCloud」です。
本文で扱った課題とそれに対応する機能、そこから得られる効果を次の表にまとめました。
| 課題 | 対応する機能 | 得られる効果 |
| 新種・亜種を既知のパターンでは検出できない | ふるまい検知による監視と遮断(TDエンジン) | 未知のランサムウェアの暗号化行為を被害前に止められる |
| 復旧に期間と費用がかかる | 原本の自動退避と自動復元(WRエンジン) | 書き戻し作業を待たずに業務を再開できる |
| 既存製品の入れ替えに工数がかかる | 既存のウイルス対策ソフトとの共存設計 | 現行構成を変えずに防御層を追加できる |
| 共有データもまとめて暗号化される | クラウド側のバージョン管理・アクセス権限・操作ログ | 共有データを感染前の状態に戻し、影響範囲を追跡できる |
| 新種・亜種を既知のパターンでは検出できない | |
| 対応する機能 | |
| ふるまい検知による監視と遮断(TDエンジン) | |
| 得られる効果 | |
| 未知のランサムウェアの暗号化行為を被害前に止められる | |
| 復旧に期間と費用がかかる | |
| 対応する機能 | |
| 原本の自動退避と自動復元(WRエンジン) | |
| 得られる効果 | |
| 書き戻し作業を待たずに業務を再開できる | |
| 既存製品の入れ替えに工数がかかる | |
| 対応する機能 | |
| 既存のウイルス対策ソフトとの共存設計 | |
| 得られる効果 | |
| 現行構成を変えずに防御層を追加できる | |
| 共有データもまとめて暗号化される | |
| 対応する機能 | |
| クラウド側のバージョン管理・アクセス権限・操作ログ | |
| 得られる効果 | |
| 共有データを感染前の状態に戻し、影響範囲を追跡できる | |
以下では、4つの機能がそれぞれどう働くのかを説明します。
未知のランサムウェアを検知・遮断できる
「WhiteDefender」は、ランサムウェアの脅威に特化したエンドポイントセキュリティ製品で、当社が販売代理店として取り扱っています。パターンファイルに頼らず、100%行動ベースのアルゴリズムで暗号化行為や不審なプロセスをリアルタイムに監視し、攻撃の予兆を捉えた時点でプロセスを強制遮断します。
監視はOSのカーネルレベルにも及び、既存のセキュリティソフトを無効化してすり抜けようとする攻撃に対しても、専用の防御層がデータの破壊を食い止めます。行為検知を担うTDエンジンには、おとりファイルを使ったトラップ検知、シャドウコピー保護、隠蔽型攻撃の検知も備わっています。
暗号化されたファイルを自動で復元できる
暗号化が始まってしまった場合に働くのが、バックアップと復元を担当するWRエンジンです。攻撃を検知した瞬間、対象ファイルの原本を保護領域であるSafe Zoneへ自動で退避させ、脅威プロセスを遮断した後、正常な状態へ即座に書き戻します。
検知から復元までが自動で完結するため、担当者がバックアップから手作業でファイルを戻す待ち時間は発生しません。保護の対象はPC内の共有フォルダと外部共有ドライブの両方向に及び、ネットワーク越しのファイルも守られます。
既存のウイルス対策ソフトを活かせる
いま使っているアンチウイルスやEDRを外す必要はありません。「WhiteDefender」は既存製品と競合しない追加の防御層として設計されており、現行の構成を保ったままランサムウェア対策を足せます。管理面では、White Defender Platform(WDP)という管理プラットフォームが標準で提供され、追加費用なしで利用できます。
ダッシュボードでの状況把握、IT資産の管理、セキュリティポリシーの一括適用、検知ログの確認までを1つの画面で行えるため、端末を1台ずつ見て回る手間がかかりません。CPU負荷は1%未満と示されていますが、これは特定の検証環境における測定値です。動作環境と既存製品との共存可否は、導入前にご確認ください。
共有データを感染前の状態に戻せる
「DirectCloud」は、3,000社以上に導入されている法人向けのクラウドストレージです。全プランにランサムウェア対策を標準で提供しており、その中心にあるのがバージョン管理機能です。ファイルの世代を保持しているため、端末側で同期していたファイルが暗号化されても、クラウドに残る感染前の世代から復元できます。
利用者ごとの権限設定によって、侵入した攻撃者が触れられる範囲を絞り込めるほか、250種類以上の操作ログから、誰がいつどのファイルを操作したかをたどって影響範囲を確かめられます。守る対象はクラウド上の共有データであり、端末のローカルデータやOSそのものは範囲に含まれません。
DirectCloudとWhiteDefenderの実績
【DirectCloud】
DirectCloudは、大企業から中小企業まで3,000社以上に導入され、150万人以上の方にご利用いただいています。利用企業を従業員規模で見ると、100人以下が32%、101人から300人が27%を占めます。あわせて約6割が、専任のセキュリティ担当を置きにくい300人以下の企業です。業種別では製造業が19%、情報通信業が16%、卸売業・小売業が12%と続き、業種・業界を問わずお使いいただいています。
【WhiteDefender】
WhiteDefenderは、導入企業・公共機関数が1,300以上、導入エンドポイント数が900,000以上に達しています。採用されている組織には公共機関や大企業も含まれ、ランサムウェア対策として多くの環境で検証されてきました。なお、WhiteDefenderはDirectCloudのオプションサービスではありません。DirectCloudと親和性が高く、ランサムウェア対策に有効なセキュリティ製品として当社がご案内しています。
ランサムウェア対策につながるDirectCloudの導入事例
DirectCloudを導入した組織の中から、ランサムウェア対策や情報漏えい対策に関わる課題を解決した2件を紹介します。ファイルサーバーの運用に悩んでいた製造業の企業と、ファイルの受け渡し方法を見直した地方公共団体の事例です。
ファイルサーバーのランサムウェア対策とリストア工数を改善した事例
菊正宗酒造株式会社様は、清酒「菊正宗」をはじめとする酒類の製造販売を手がける製造業の企業です。同社は2000年代頃からオンプレミスのファイルサーバーを運用してきましたが、ランサムウェアなどのサイバー攻撃に備えるには、これまで以上にセキュリティを強化する必要がありました。
自社での対策は負担が大きく、ファイルサーバーのランサムウェア対策に苦慮していたといいます。バックアップは取得していたものの、個々のファイルをリストアする対応は煩雑で、社外からアクセスする際にはVPN接続も欠かせませんでした。
DirectCloudの導入後は、ランサムウェアなどのウイルス対策が容易になり、業務効率が向上しています。データをDirectCloudに集約したことで個々のファイルのリストアにかかる工数を削減でき、VPN接続が不要になったことで社外との連携も円滑になりました。
USBメモリの利用を減らし、安全なファイル共有基盤を整えた事例
柏市役所様は、千葉県北西部に位置する中核市の地方公共団体です。導入前は、図版や動画といった大容量ファイルをメールで送る際に容量の制限があり、ファイルを分割して送信する手間がかかっていました。USBメモリを使ったファイルの受け渡しも行っていたため、外部記録媒体の管理と紛失への備えが大きな課題となり、PPAP(パスワード付きZIPファイルを添付し、パスワードを別送する方式)への対策も求められていました。
DirectCloudの導入後は、大容量ファイルでも円滑に送受信できるようになり、USBメモリなど外部記録媒体の使用を縮小して、安全なファイル共有を実現しています。同市はセキュリティ機能の豊富さを評価しており、ユーザーごとのアクセス制限に加え、ランサムウェア対策が標準搭載されている点も魅力に挙げています。
よくある質問
ランサムウェア対策を見直していくと、本文の手順だけでは判断しきれない疑問も出てきます。Windowsに標準で備わる機能をどこまで頼れるのか、EDRそのものが止められたらどうするのか、MacやNASも守る対象に含めるべきか、といった点です。
本文で扱いきれなかった5つの問いに、管理者が判断に使える要点を絞って答えます。
Windows標準の「ランサムウェアの防止」機能だけで対策になりますか?
Windowsセキュリティの「ランサムウェアの防止」は、コントロールされたフォルダーアクセスという機能です。保護対象のフォルダー内のファイルを、信頼されたアプリ以外が変更・削除できないようにします。
業務アプリが誤ってブロックされる場合があるため、監査モードで影響を確かめてから有効にし、Intuneやグループポリシーで端末へ一括設定します。Microsoft Defenderウイルス対策がメインのウイルス対策として動作していることも前提です。保護されたフォルダーへの書き込みを防ぐ補助的な防御であり、この機能だけで対策が完結するわけではありません。
参照元:Microsoft Learn|フォルダー アクセスを制御してランサムウェアからフォルダーを保護する
参照元:Microsoft Learn|制御されたフォルダー アクセスを有効にする
EDRを回避するランサムウェアにはどう備えればよいですか?
暗号化の前に、EDRそのものを停止・無効化しようとする攻撃が確認されています。EDRを止める専用ツールを使う手口や、正規の署名を持ちながら脆弱性のあるドライバーを悪用し、セキュリティ製品の制御を奪う手口が代表的です。
備えとして、EDRの改ざん防止機能を有効にし、脆弱なドライバーの読み込みをブロックする設定を加えます。そのうえで、センサーの停止や通信の途絶を異常として検知し、すぐに対応できる監視体制を整えておきます。
参照元:Microsoft Learn|Microsoft Defender for Endpointによる改ざんの回復性
参照元:IPA|ランサムウェア被害から学ぶ教訓集~経営者のためのランサムウェア対策ハンドブック~
業務で使うMacもランサムウェア対策が必要ですか?
必要です。セキュリティベンダーのKasperskyは2023年、ランサムウェアグループ「LockBit」がmacOS向けのサンプルを作成していたと発表しました。Windows向けに導入した対策製品は、Macに対応していない場合があります。端末のOSごとに、ウイルス対策やEDR、ランサムウェア対策の保護が抜けていないかを確かめてください。
なお、WhiteDefenderのPC向け製品の対応OSはWindowsのため、Macには別の対策が要ります。
参照元:Kaspersky|ランサムウェアグループLockBitが攻撃範囲を拡大、macOSも標的に
参照元:DirectCloud|ランサムウェア対策ソフトならWhiteDefender(ホワイトディフェンダー)|検知0秒・自動復元
NASのデータもランサムウェアに暗号化されますか?
暗号化される場合があります。ネットワークにつながったNASは、ランサムウェアに感染した端末から共有フォルダを通じて暗号化されることがあるためです。
NAS機器そのものの脆弱性や、インターネットに公開された設定が侵入口として狙われる例もあり、IPAの教訓集では、アップデートしていないNASが侵害拡大の原因の一つに挙げられました。対策の要点は、ファームウェアの更新、インターネットへの公開の停止、スナップショット機能の活用です。
参照元:IPA|ランサムウェア被害から学ぶ教訓集~経営者のためのランサムウェア対策ハンドブック~
ランサムウェア対策の公的なガイドラインはどこで確認できますか?
自社の点検には、次の4つの公的資料が役立ちます。IPAの「ランサムウェア対策特設ページ」では、注意喚起や届出事例などの関連情報をまとめて確認できます。同じくIPAの「ランサムウェア被害から学ぶ教訓集」は、国内の被害組織へのヒアリングで得た教訓を、経営層向けと対処部門向けに分けて示した資料です。
警察庁の「ランサムウェア被害防止対策」では、被害を防ぐための対策と被害時の通報・相談先を確かめられます。JPCERT/CCの「ランサムウエア対策特設サイト」は、対策と感染時の対処法を紹介しています。
まとめ
ランサムウェア対策は、製品を導入した時点で完結するものではありません。アンチウイルスは未知の新種を検出しきれず、EDRは製品や運用体制によっては暗号化を止めきれず、バックアップは攻撃者の探索対象になります。3つをそろえていても被害が起きるのは、それぞれが守る範囲と場面が違うためです。予防・検知・復旧の3層で自社の状態を見直し、抜けている層から順に手を打つ必要があります。
どこから着手するかは、冒頭の一覧表と実装手順のチェックリストを目安にしてください。
ここで選択肢になるのがWhiteDefenderです。暗号化の挙動を監視して遮断し、退避した原本を自動で復元するため、人の対応を待たずに被害の拡大を止められます。既存のアンチウイルスやEDRを置き換えずに追加できるので、専任担当がいない組織でも死角を埋められるでしょう。