
BYODとは?私物端末の業務利用のメリット・リスクと導入時のルールを解説
テレワークやハイブリッドワークが定着し、従業員の私物のスマートフォンやPCを業務に使えないかと検討する企業が増えています。ただ、費用を抑えられる反面、情報漏洩や労務管理への不安から、どこまで認めてよいのかを判断しきれないケースは少なくありません。BYOD(Bring Your Own Device)とは、企業の許可と管理のもとで私物端末を業務に使う利用形態です。
本記事では、BYODの意味や似た利用形態との違い、メリットとリスク、導入前に決めるべきルールとセキュリティ対策までを紹介します。
本記事のサマリ
-
 BYODとは、企業の許可と管理のもとで従業員の私物端末を業務に使う利用形態である
-
費用削減や業務効率の向上が見込める一方、情報漏洩や労務管理、通信費、プライバシーの課題を伴う
-
導入前に扱える情報の範囲や費用負担を決め、端末・データ・人の3方向から対策を組む必要がある
-
プレビューやデバイス認証、操作ログを備えたDirectCloudなら、情報漏洩のリスクを抑えられる
 目次
BYODとは私物端末を業務に使う利用形態
BYODは、従業員が自分で所有するスマートフォンやノートPCを、企業の許可を得て仕事に使う利用形態です。テレワークの広がりとともに耳にする機会が増えましたが、私物端末を企業に断りなく業務へ持ち込む行為と取り違えられることも少なくありません。
言葉の意味と読み方、対象になる端末の範囲、法人で導入が検討されるようになった背景の3つを押さえておけば、自社で私物端末の業務利用を認めるかどうかを考える土台ができるでしょう。
BYODの意味と読み方
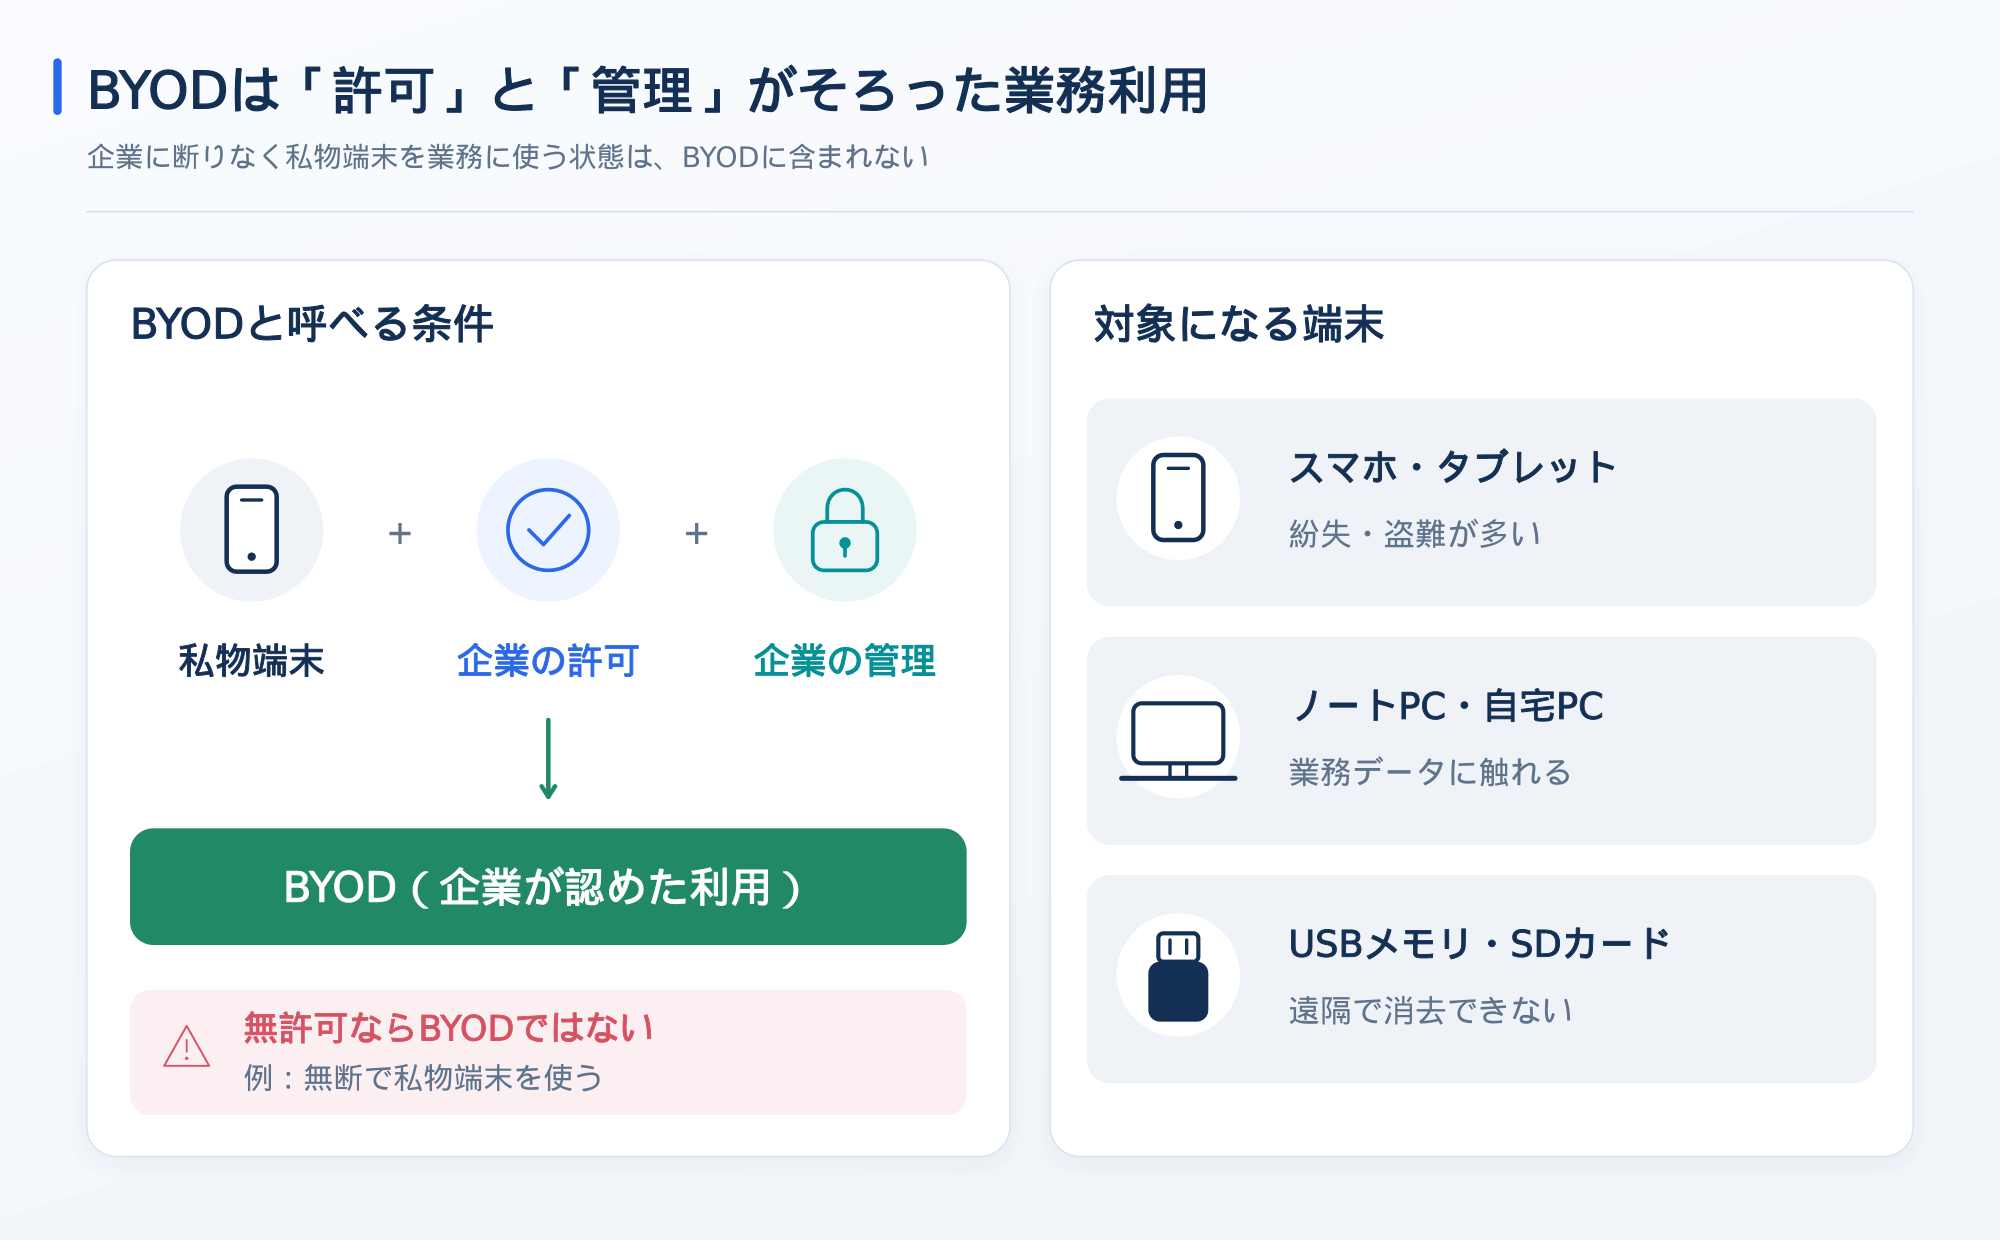
「Bring Your Own Device」の頭文字をとった略語がBYODで、「ビーワイオーディ」と読みます。従業員が個人で所有する端末を、企業の許可のもとで業務に使う利用形態を表す言葉です。
定義のうえで外せない条件は、企業が利用を認め、その端末を管理下に置いていることにあります。たとえば、上司に相談しないまま私物のタブレットで社内の会議資料を開くような使い方は、無許可の業務利用にあたるためBYODには含まれません。許可と管理の両方がそろってはじめて、BYODと呼べる状態になります。
BYODの対象になる端末の範囲
業務データにアクセスできる個人所有の情報通信機器が、BYODの対象になります。スマートフォンやタブレット、ノートPCに限らず、自宅のデスクトップPCも含まれます。USBメモリやSDカード、外付けHDDといった記憶媒体も、業務データを扱う以上は端末と同じルールで統制しなければなりません。
リスクの現れ方は機器ごとに異なります。持ち歩くスマートフォンは紛失や盗難が起きやすく、通信機能のない記憶媒体はなくした際に遠隔でデータを消去できません。自社で認める機器の範囲は、導入前に決めておく必要があります。
法人でBYODが検討される背景
法人でBYODが検討される背景には、高性能な端末を個人で持つ人が増えたことと、クラウドサービス(インターネット経由でアプリケーションを利用できる仕組み)の普及によって、端末を問わず業務データにアクセスできるようになったことがあります。情報通信行政を所管する総務省の「令和7年通信利用動向調査」では、2025年8月末時点で世帯のスマートフォン保有割合が91.8%、テレワーク導入企業の割合が50.1%でした。
一方、株式会社シード・プランニングが総務省の委託で集計し、同省が公表した「テレワークセキュリティに係る実態調査」(2024年度)によると、テレワーク導入企業が利用を許可する端末は会社支給のPCが80.6%、従業員の私用PCは17.3%にとどまります(複数回答)。運用ルールや管理体制が定まらないことが、普及を阻む壁になっています。似た利用形態との違いを押さえることが、導入判断の第一歩です。
BYODと混同されやすい利用形態の違い
業務で使う端末の持ち方には、BYODのほかにもいくつかの形態があります。どれも英字4文字の略語で名前が似ているうえ、端末の所有者や私的利用の扱いが少しずつ異なるため、社内で導入方法を話し合う場面で取り違えが起きがちです。所有者が企業か従業員かによって、費用の負担先やセキュリティ対策の進め方も変わります。
BYODと混同されやすい4つの形態について、下の表にまとめました。
| 比較項目 | BYOD | CYOD | COPE | COBO | BYAD |
| 端末の所有者 | 従業員 | 企業 | 企業 | 企業 | 従業員 |
| 端末の選択権 | 従業員 | 従業員 | 企業 | 企業 | 企業 |
| 私的利用 | 可 | 可(一部制限) | 可(一部制限) | 不可 | 可(一部制限) |
CYOD・COPE・COBOとの違い
CYOD(Choose Your Own Device)は企業が用意した候補から従業員が端末を選ぶ形態で、COPE(Corporate Owned, Personally Enabled)は企業が支給した端末の私的利用を一部認める形態を指します。COBO(Corporate Owned, Business Only)は、企業が支給した端末を業務専用に限る形態です。
3つに共通するのは、企業が端末を所有する点にあります。アプリの利用制限やセキュリティツールの導入を済ませて支給できる反面、購入費は企業が負担します。BYODなら従業員が端末を自由に選べ、企業は購入費を抑えられる一方、端末の状態を把握しにくくなります。端末の中身が見えないことを前提に、対策を組み立てなければなりません。
BYADとの違い
BYADは、企業が指定した端末を従業員が自分で購入し、業務に使う形態です。端末を従業員が所有する点はBYODと共通していますが、機種を選ぶ権利は企業が持ちます。
機種がそろうため、企業は業務アプリの動作条件やセキュリティの要件を機種に合わせて決められます。使われる端末を企業が把握できるので、無許可の端末が業務に紛れ込む事態も防ぎやすい形態です。その半面、従業員には指定された端末の購入費がかかり、負担への不満が生じかねません。購入費の補助範囲は、BYOD以上に明確に取り決めておく必要があります。
シャドーITとの違い
シャドーITは、企業の許可を得ずに従業員が自分の判断で私物端末やクラウドサービスを業務に使う状態のことです。このうち、ルールに沿わずに私物端末を業務へ持ち込む状態は「隠れBYOD」とも呼ばれます。
私物端末を業務に使う点はBYODと同じで、分かれ目は企業の管理下にあるかどうかです。BYODは合意のうえで使うため、企業が対策を講じられます。シャドーITの場合、使われ方を企業が把握できず、ウイルス対策の有無さえ確かめようがありません。
私物スマートフォンのメモアプリに取引先の連絡先を写すだけでも、企業が知らなければ管理外の利用にあたります。該当例や可視化の手順は、関連記事で紹介しています。
企業がBYODを導入するメリット
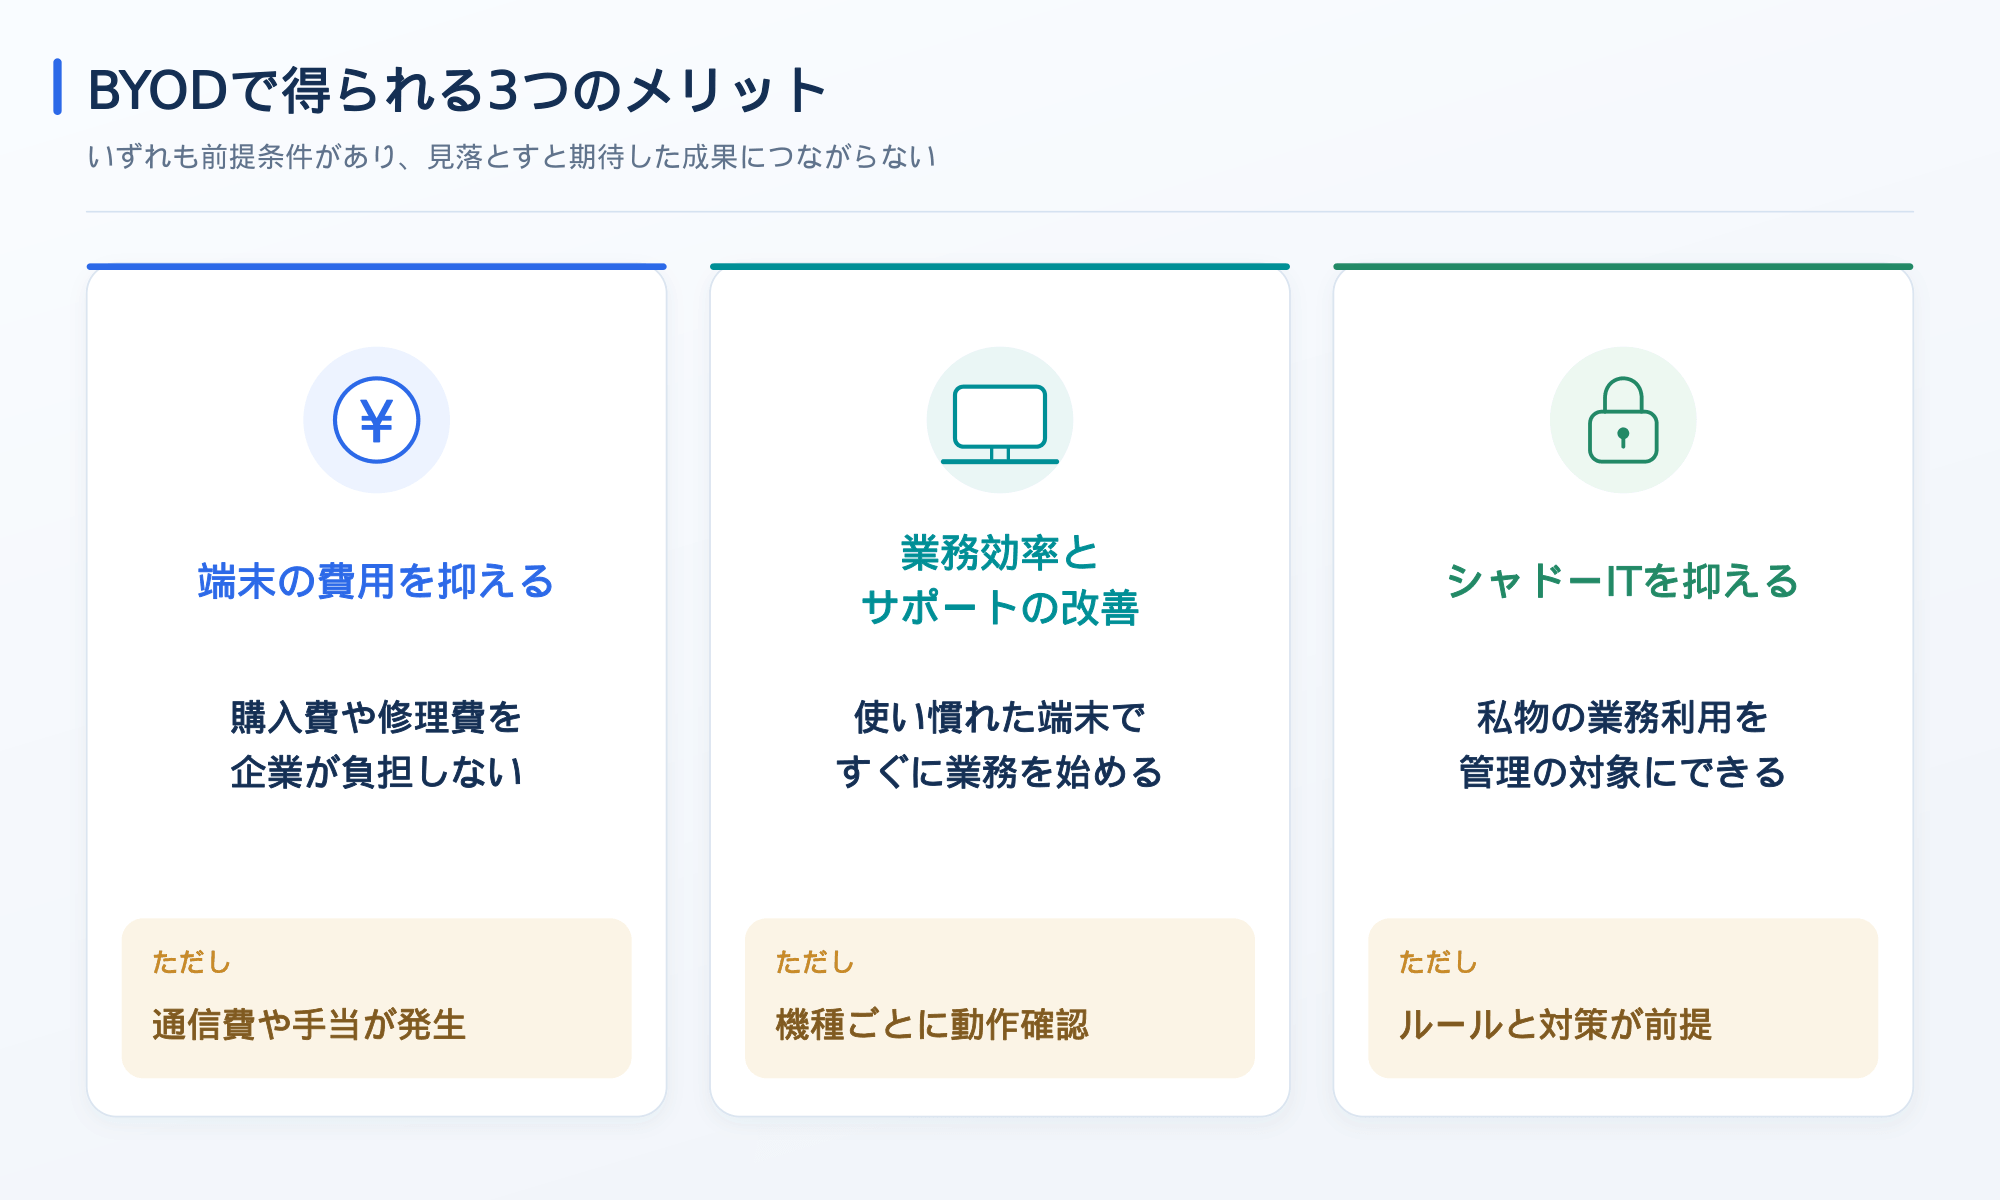
BYODを導入すると、企業は端末にかかる費用を抑えながら、従業員の働きやすさと端末管理の両面でメリットを得られます。ただし、いずれのメリットにも前提条件があり、条件を見落とすと期待した成果につながりません。
費用の削減、業務効率とサポート工数の改善、管理外の端末利用の抑止という3つについて、得られる中身と成果を目減りさせないための注意点を押さえておけば、社内で導入の是非を説明する際の根拠になります。
端末の購入費と維持費を抑えられる
業務用端末を従業員に支給しないBYODでは、企業が端末の購入費を負担せずに済みます。故障時の修理費や、入社した従業員に端末を手配する費用といった維持のための支出も、基本的には発生しません。
削減の効果は、短期間に多くの端末をそろえる場面ほど大きくなります。テレワークの導入時に全員分を新たに調達すれば、まとまった費用が避けられないためです。
ただし、業務で使った分の通信費や手当は、新たに企業の負担として生じます。削減できる額だけで判断せず、増える費用も含めて見積もってください。
使い慣れた端末で業務効率とサポート工数を改善できる
従業員が使い慣れた端末で仕事をするため、新しい操作を覚える手間がかからず、業務にすぐ取りかかれます。操作方法に関する問い合わせが減り、ヘルプデスク対応の負担が軽くなる点も、情報システム部門には見逃せない変化です。支給端末に業務用の設定やアプリを入れて配布するキッティングの作業も、企業側で抱えずに済みます。
一方で、端末の機種やOSは従業員ごとにばらばらです。業務で使うシステムやアプリが一部の端末で動かない場合もあり、事前の動作確認や個別のトラブル対応に手間がかかる点は見込んでおきましょう。
管理外の端末利用(シャドーIT)を抑えられる
私物端末の業務利用は、ルールで禁じても防ぎきれません。従業員は業務を早く進めたいあまり、あるいはルール違反と気づかないまま使うことがあり、禁止だけでは管理外の利用が残ります。
BYODとして正式に認めれば、こうした利用を申請と管理の対象に載せることが可能です。申請時に機種やOSのバージョンを届け出てもらえば、どの従業員がどの端末で働いているかを企業が把握できます。
もっとも、管理下に置くだけで安全になるわけではありません。後述するルールや対策と組み合わせてはじめて、シャドーITを抑えられます。
BYODに伴うデメリットとリスク
BYODには費用や効率の面で魅力がある一方、私物端末を業務に使うからこそ生じるデメリットとリスクも抱えています。情報漏洩のように企業の信用を損なう問題から、労働時間の把握や通信費の精算、従業員のプライバシーといった労務にかかわる問題まで、影響は情報システム部門だけにとどまりません。
セキュリティと労務の両面で起こりうる4つの問題を事前に把握しておけば、導入前にどの部署と何を決めるべきかが明確になります。
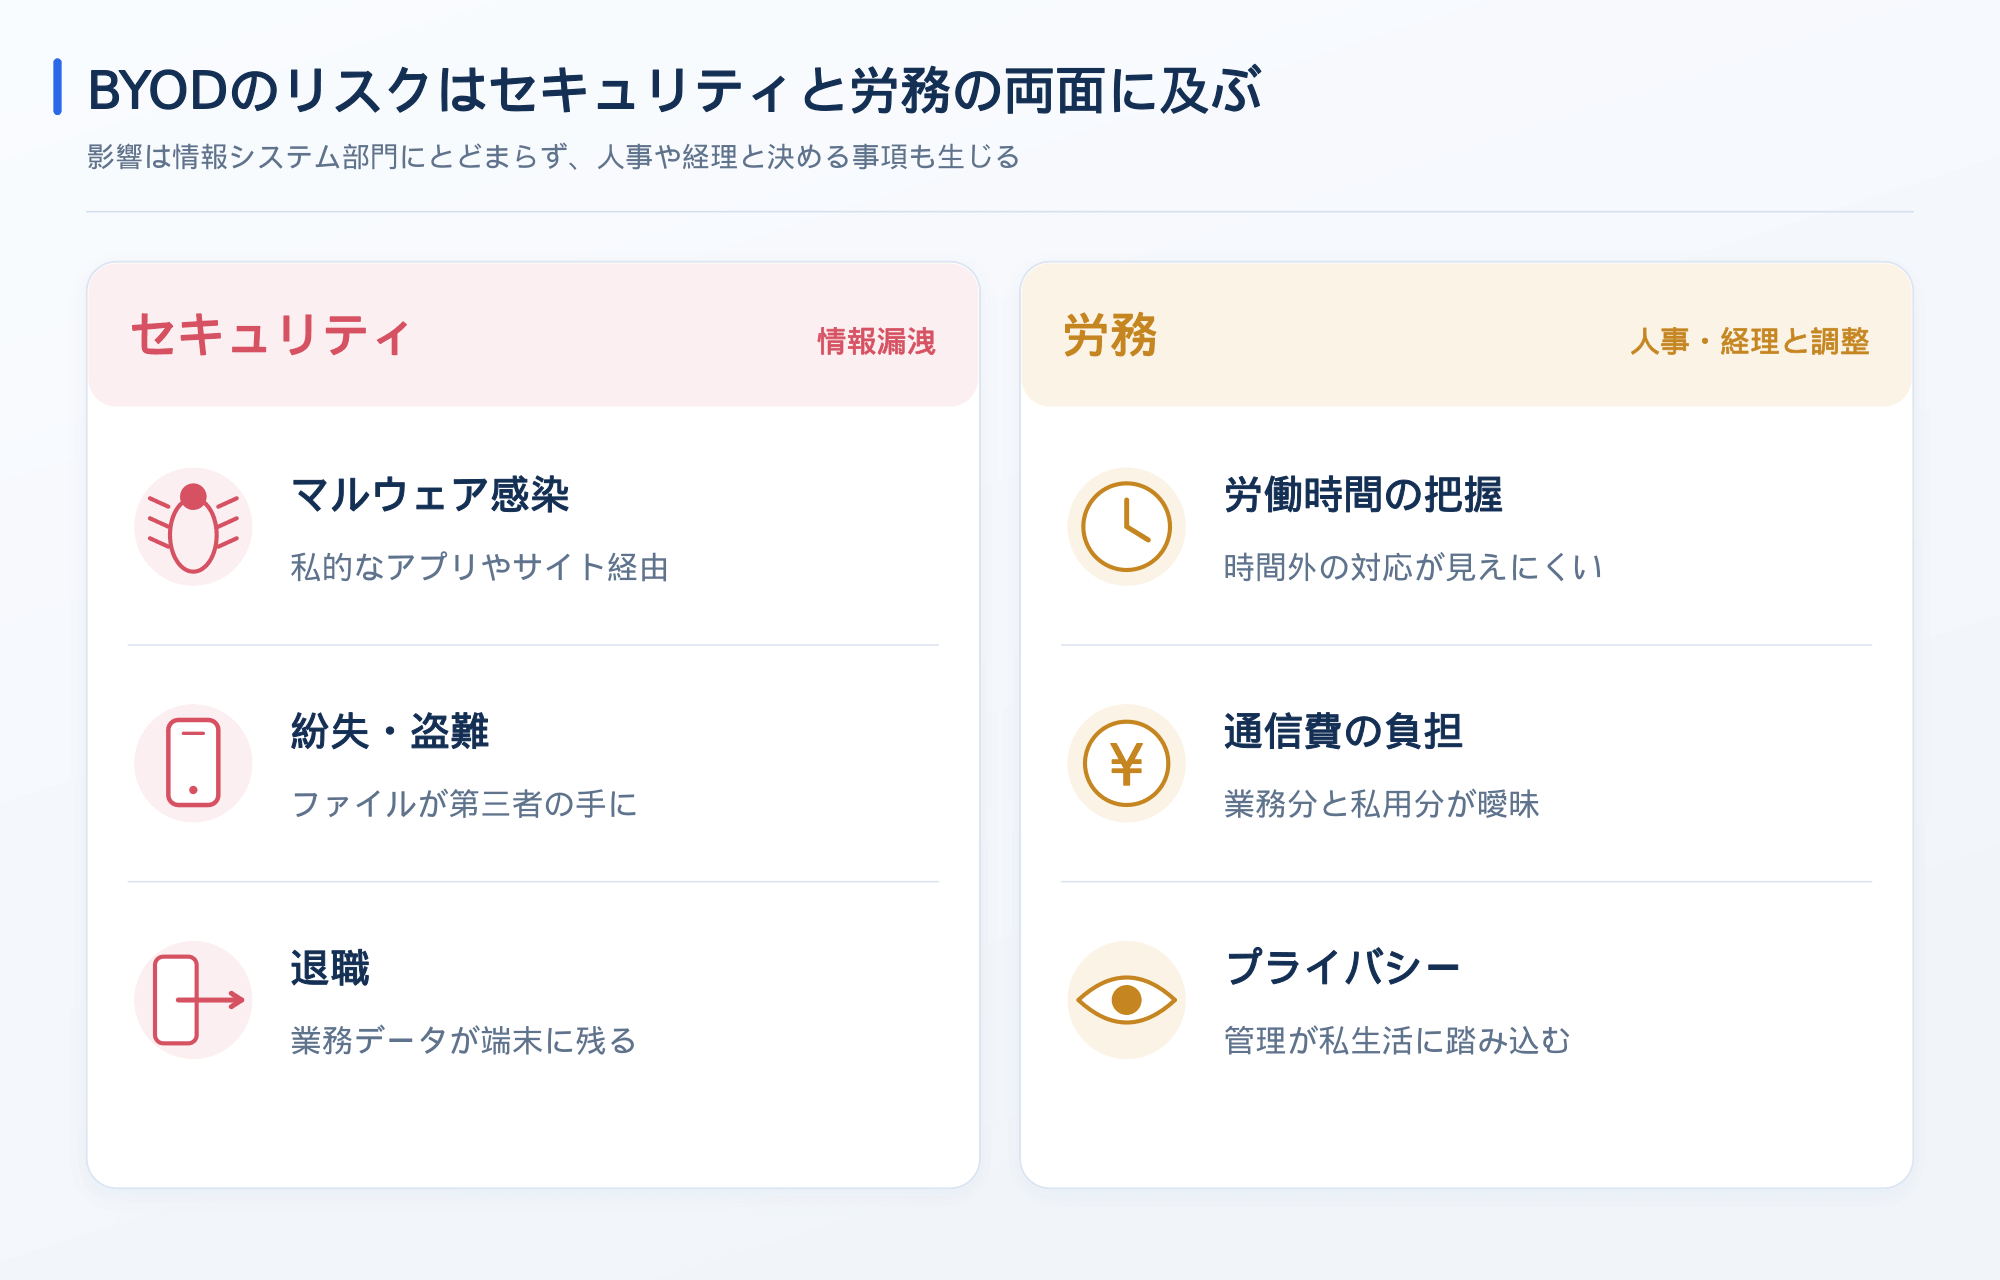
私物端末の紛失・マルウェア感染で情報が漏洩する
情報漏洩は、マルウェア感染、紛失・盗難、退職という3つの場面で起こりうるリスクです。業務時間外の私物端末は私的なアプリのインストールやWebサイトの閲覧に使われるため、安全性の低いアプリや不正なサイトを通じてマルウェア(情報を盗むなどの不正なプログラム)に感染する経路が増えます。
紛失や盗難に遭えば、端末内に保存した業務ファイルがそのまま第三者の手に渡りかねません。退職時にも端末は企業へ返却されないため、顧客情報を含む業務データが削除されずに残り続けるおそれがあります。
労働時間を把握しにくくなる
時間や場所を問わず業務ができるようになると、従業員は柔軟に働ける反面、企業は勤務時間の実態をつかみにくくなります。
夕食後に取引先からのチャットへ返信したり、通勤電車で見積書を手直ししたりする対応が積み重なれば、申告されない時間外労働が常態化する懸念があります。労働行政を担う厚生労働省の「テレワークの適切な導入及び実施の推進のためのガイドライン」も、時間外のメールなどによる指示や報告を、長時間労働が生じる原因の一つに挙げています。
勤怠の記録方法と時間外の連絡ルールを導入前に定めておくことが、見えない時間外労働を防ぐ備えとして欠かせません。
参照元:厚生労働省|テレワークの適切な導入及び実施の推進のためのガイドライン
通信費の負担範囲が曖昧になりやすい
私物端末の通信費や通話料は、業務で使った分とプライベートで使った分を、同じ契約の中で正確に分けにくい費用です。厚生労働省が運営するテレワーク総合ポータルサイトでも、通信費用は個人の使用と業務使用の切り分けが困難だと説明されています。
負担のルールが曖昧なまま運用すると、従業員は業務分まで自腹を切っていると感じがちです。一律の手当が実際の利用額に届かない月が続けば、企業への不信感が募り、トラブルを招きます。どこまでを企業が負担するのかは、導入前に明文化しておく必要があります。
参照元:テレワーク総合ポータルサイト|テレワーク実施の際に要した通信費用・水道光熱費などの費用は会社が負担すべきでしょうか。
端末管理が従業員のプライバシーに踏み込む
端末を一元管理する仕組みを入れると、従業員の私的な情報まで企業が取得できる状態になる場合があります。管理の方法によっては、端末の位置情報が管理システムへ通知されたり、私的に使っているアプリの状況が企業に知られたりするからです。
管理の範囲を示さないまま導入すれば、従業員は私生活を監視されているという不信感を抱き、利用への同意も得られずに運用が形骸化します。業務データの保護に必要な情報は取得し、位置情報や私的なアプリの利用状況は取得しないといった線引きを、あらかじめ示しておくことが欠かせません。
BYODを導入する前に決めておくこと
BYODを安全に運用できるかどうかは、導入前にどこまでルールを固めておけるかで決まります。企業が私物端末をどこまで管理し、私物端末からどの情報にアクセスしてよいのかがあいまいなまま運用を始めると、予期せぬトラブルに発展しかねません。
扱ってよい情報の線引き、対象業務と端末の条件、勤怠と時間外連絡のルール、費用負担の取り扱い、ポリシーとしての文書化という5つの項目を順に決めていけば、情報システム部門と総務・人事部門が同じ前提で準備を進められるでしょう。
私物端末で扱ってよい情報を機密度で線引きする
私物端末から扱える業務データの範囲は、情報の機密度に応じて先に決めておく必要があります。すべてのデータに私物端末からアクセスできる状態のまま対策を考えると、守るべき情報とそうでない情報の区別がつかず、対策が過剰にも不足にもなるためです。
総務省がテレワーク時のセキュリティ対策の考え方を示した「テレワークセキュリティガイドライン(第5版)」も、保護すべき情報の分類が明確でなければ、非効率な対策や不十分な対策につながると指摘しています。
業務・情報の例、漏洩した場合の影響、私物端末での扱い方の3つを並べた線引きの例が、次の表です。
| 業務・情報の例 | 漏洩した場合の影響 | 私物端末での扱い方の例 |
| 社外とのメール送受信、スケジュールや勤怠の確認 | 小さい | 端末にデータを残さないことを条件に利用を認める |
| 社内向け資料や共有フォルダ内の文書の閲覧 | 中程度 | 閲覧のみを許可し、ダウンロードと編集を制限する |
| 顧客の個人情報、契約書類、設計データの作成・編集 | 大きい | 企業支給端末に限定し、私物端末からは扱わせない |
表は一例にすぎないため、自社の情報分類の基準や、医療・金融のように業種ごとに定められた規制に合わせて、区分と扱い方を見直してください。この線引きが決まらないまま対策製品を比べ始めると、閲覧のみの許可やダウンロードの制限といった機能が自社に必要かどうかを判断できません。なお、権限を端末単位で分けられるか、利用者単位で絞る運用になるかはツールによって異なるため、製品を比べる際の確認項目に入れておきましょう。
対象にする業務と許可する端末の条件を決める
対象にする部門・職種・業務は、あらかじめ限定しておく必要があります。対象外の業務では私物端末を使わせないと決めておけば、管理すべき範囲が広がりすぎません。
許可する端末には、業務利用の最低限の条件を設けます。サポート期間内のOSのバージョンであること、画面ロックが設定されていること、ウイルス対策ソフトが導入されていることが代表的な条件です。
条件を決めたら、利用の申請と承認の手順に加え、条件を満たさなくなった端末の利用を止める流れまで定めておきましょう。
勤怠の記録方法と時間外の連絡ルールを決める
私物端末で働く時間を把握するため、勤怠の記録方法は導入前に決めておく必要があります。厚生労働省のガイドラインが基本として示すのは、パソコンの使用時間の記録といった客観的な記録をもとに、始業と終業の時刻を確認する方法です。記録が実態を反映しにくい場合は、メールなどによる自己申告も認められています。
時間外の連絡では、所定外の時間帯にメールやチャットを送らないルールや、深夜・休日のシステム利用を事前の許可制にする方法が有効です。業務から一時的に離れる中抜け時間の扱いも、あらかじめ就業規則で定めておきましょう。
参照元:厚生労働省|テレワークの適切な導入及び実施の推進のためのガイドライン
費用負担と手当の取り扱いを就業規則に反映する
通信費、端末費用、セキュリティソフトの費用は、労使のどちらがどのように負担するかを導入前に話し合って決めます。従業員に費用を負担させる定めを置く場合は、労働基準法第89条第5号に基づき、就業規則やテレワーク勤務規程への記載が必要です。
精算方法には、業務で使った分を計算して支給する実費精算と、BYOD手当のように定額を支給する方法があります。実費精算は実態に近い反面、計算の手間がかかり、定額支給は手間が少ない一方で実際の利用額との差が生じがちです。精算の手間と実態との差の両面から選んでください。
参照元:厚生労働省|テレワークの適切な導入及び実施の推進のためのガイドライン
BYODポリシーとして文書化し周知する
決めた内容は、BYODポリシーとして文書化することが大切です。対象範囲、許可する端末、企業が管理する範囲、勤務時間の管理、費用負担、紛失時と退職時の対応フローを1か所にそろえておけば、従業員が判断に迷う場面を減らせます。
ただし、ルールは定めるだけでは守られません。情報セキュリティ対策の普及に取り組む独立行政法人情報処理推進機構(IPA)が中小企業4,191社に行った「2024年度 中小企業における情報セキュリティ対策に関する実態調査」では、OSやウイルス対策ソフトの最新化を実施している企業が7割を超えた一方、対策をルール化し従業員に明示している企業は39.2%でした(いずれも一部実施を含む)。周知の方法と見直しの頻度まで決めておくことが欠かせません。
抜け漏れを防ぐには、立場ごとの対策を示した総務省のテレワークセキュリティガイドラインを下敷きにする方法が有効です。
参照元:独立行政法人情報処理推進機構|「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書について
関連記事:総務省「テレワークセキュリティ ガイドライン」ダイジェスト版(総務省のガイドラインをもとにDirectCloudが作成した要約資料)
BYODで必要になるセキュリティ対策
導入前に決めたルールを実際に機能させるには、ルールを支える仕組みも用意しなければなりません。システムですべてを制御することは難しく、企業の目が届かない部分はどうしても残るため、ルールだけに頼ると安全性は従業員一人ひとりの判断に左右されてしまいます。
端末とアプリの管理、データを残さない接続方式、業務データ側での制御、従業員教育の4つを組み合わせれば、端末・データ・人の3方向から私物端末の弱点を補うことが可能です。
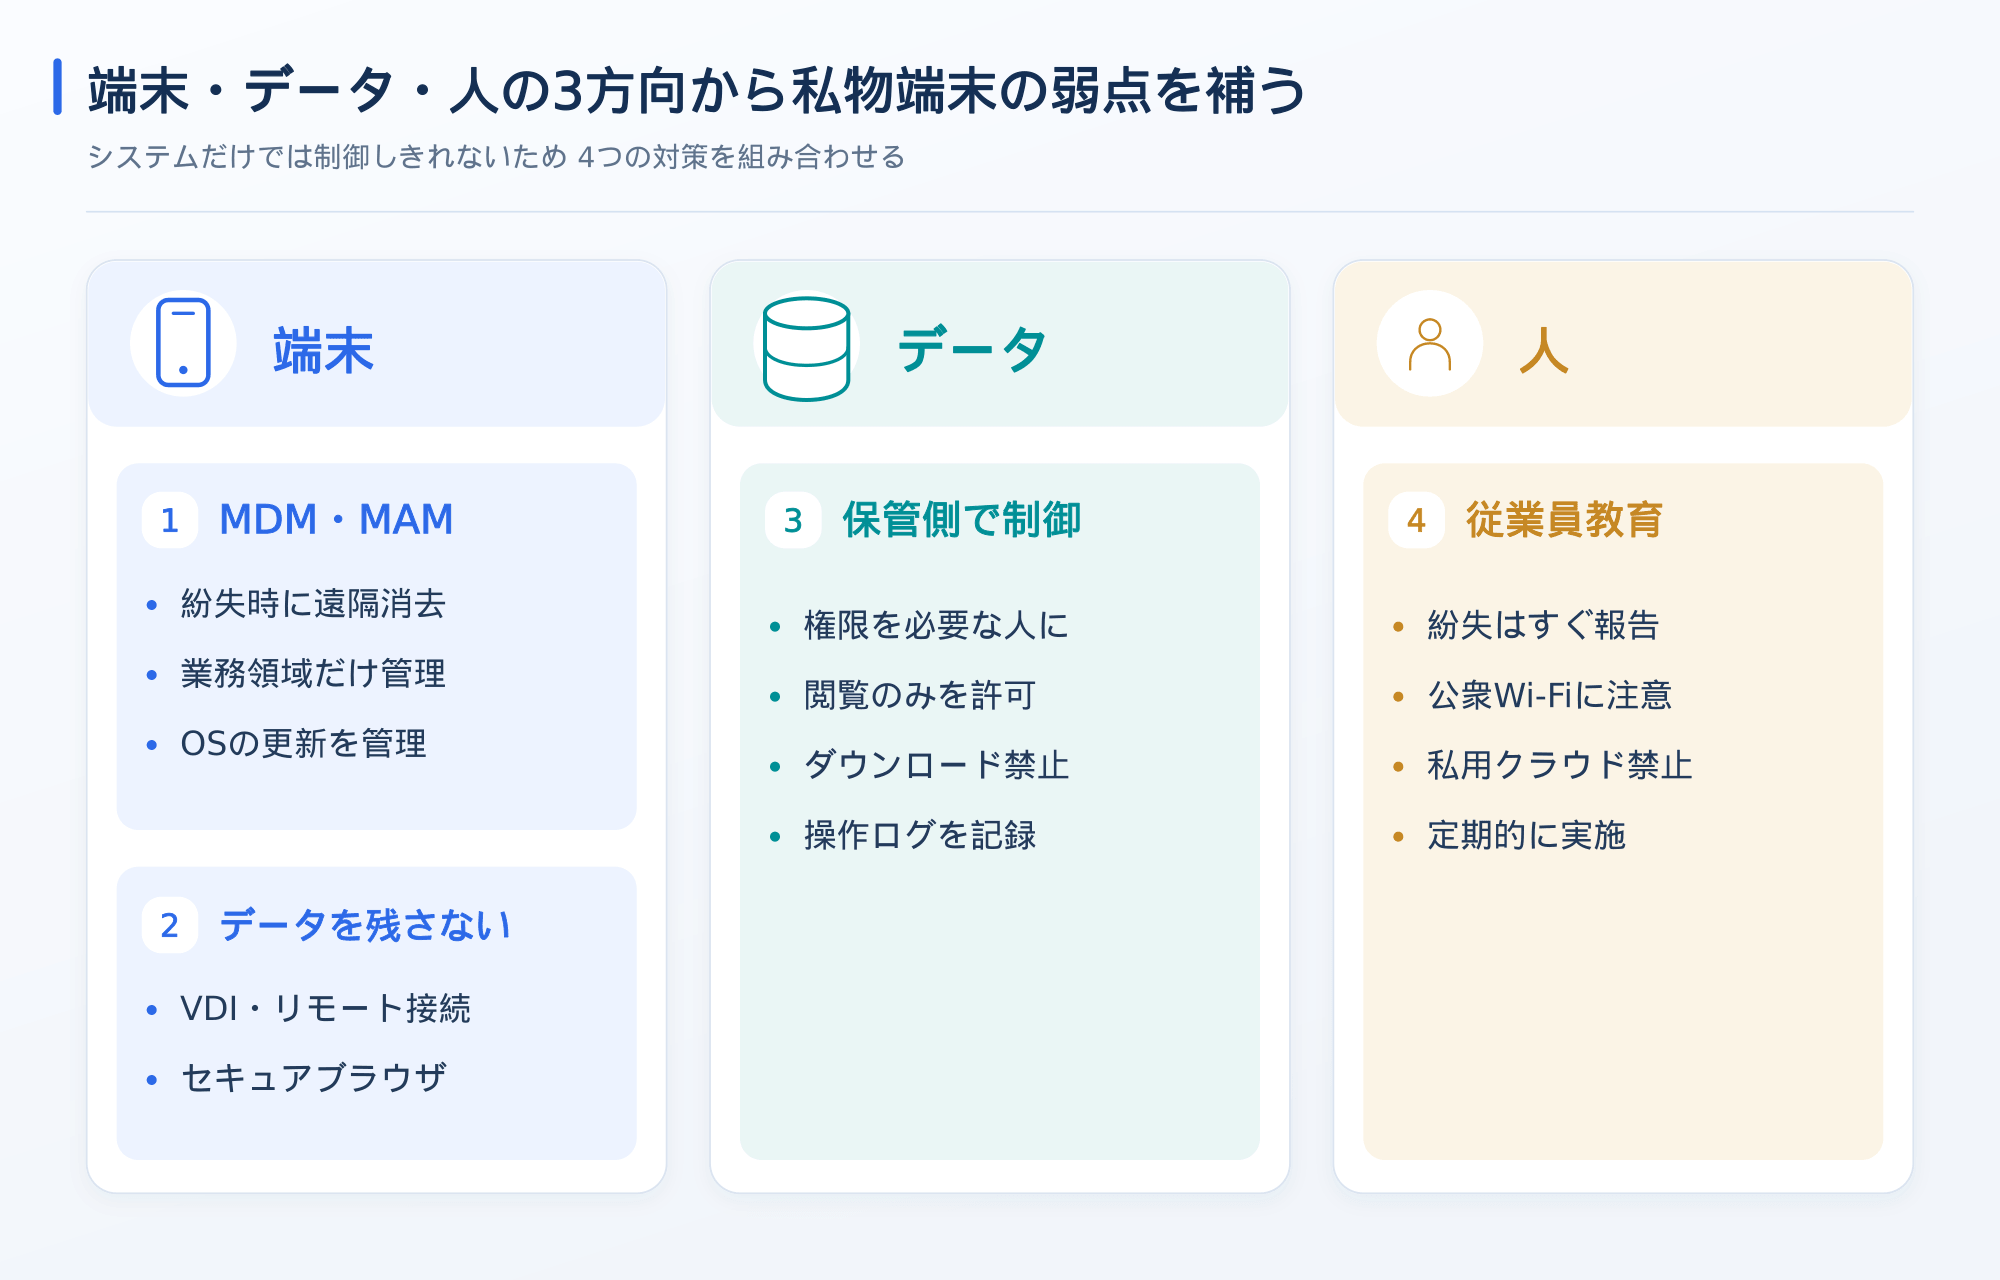
MDM・MAMで端末とアプリを管理する
MDM(Mobile Device Management)は端末そのものを管理する仕組みで、紛失時のリモートロックやデータ消去、OSの更新管理を担います。
一方、MAM(Mobile Application Management)は業務用アプリとその中のデータだけを管理する仕組みです。端末内に業務用の領域を設けるため、私的な領域に踏み込まずに統制できます。
先に触れたとおり、私物端末では従業員のプライバシーへの配慮が前提条件です。MDMでも、取得する情報を業務に必要な範囲へ絞って設定しておきましょう。
端末にデータを残さない方式を選ぶ
私物端末にファイルを残さない方式の代表例は、リモートデスクトップ、仮想デスクトップ(VDI)、セキュアブラウザの3つです。前の2つは社内やサーバ上のデスクトップ画面を端末へ転送し、セキュアブラウザはダウンロードや印刷を制限するため、いずれも端末へのデータ保存を抑えられます。
ただし、方式ごとに導入の負担と業務範囲の制約には差があり、VDIは大規模な環境構築を伴う一方、セキュアブラウザは対応するアプリでしか業務ができません。対象業務に合う方式を選ぶ際は、関連記事の詳しい比較も参考にしてください。
業務データ側でアクセス範囲と持ち出しを制御する
端末の管理が行き届いていても、業務ファイルそのものが私物端末へダウンロードされれば、その先の扱いを企業は把握できません。
そこで有効なのが、ファイルを保管する側でアクセス権と共有範囲を絞る考え方です。権限を必要な従業員に限り、私物端末で働く従業員には閲覧だけを許可する、ダウンロードを禁じるといった制御ができれば、端末の状態に左右されにくくなります。
誰がどのファイルを開き、持ち出したのかも、操作ログとして記録しておきましょう。万一の事故の際に、流出の経路と影響範囲をたどる手がかりになります。
従業員教育を継続して行う
どこでファイルを開き、どのネットワークにつなぐかを私物端末で最終的に決めるのは、従業員自身です。ルールの背景と守るべき理由まで伝える教育が欠かせません。
伝える内容は、具体的な行動に落とし込みます。端末をなくしたらすぐに報告する、提供元の確かでない公衆Wi-Fiにはつながない、業務ファイルを個人契約のクラウドストレージに保存しない、といった形です。
教育は入社時の一度で終わらせず、定期的に実施しましょう。ポリシーを改定した際は、教育の内容もあわせて更新してください。
DirectCloudで私物端末からの情報漏洩を防ぐ
私物端末からの情報漏洩を防ぐには、端末の管理だけでなく、業務ファイルを保管する側で扱い方を制御する仕組みが必要です。
法人向けクラウドストレージのDirectCloudは、端末にファイルを残さない閲覧、利用できる端末と接続元の限定、操作の記録、機密度に応じた開示範囲の設定に対応しています。本文で扱った課題と、それに対応するDirectCloudの機能、導入後に得られる状態を下の表にまとめました。
| 本記事で扱った課題 | DirectCloudの機能 | 得られる状態 |
| 私物端末に業務ファイルが残る | プレビュー閲覧 | 端末に保存させずに内容を確認できる |
| 端末の状態を企業が選べない | デバイス認証・IPアドレス制限・二要素認証 | 許可した端末と接続元だけに利用を限定できる |
| 誰が何を扱ったかを追えない | 250種類以上の操作ログ | 利用状況を記録として追跡できる |
| 決めた線引きを設定に反映できない | 7段階のアクセスレベル | 機密度に応じて開示範囲を絞れる |
※操作ログの種類数(250種類以上)は、ユーザーのログイン、ファイル操作、管理者の操作などを合計した数です。管理者の操作ログは、ビジネスプラン以上で提供しています。操作ログの種類数とアクセスレベルの段階数(7段階)は、2026年11月時点のDirectCloud公式サイトの記載に基づきます。
参照元:DirectCloud|法人向けクラウドストレージ「DirectCloud」の特徴 | 強固なセキュリティ
端末にデータを残さずファイルを閲覧できる
専用ビューアによるDirectCloudのプレビュー機能を使えば、ファイルをダウンロードせずに内容を確認できます。閲覧のたびに私物端末へファイルを保存する必要がないため、端末側に業務ファイルが残りません。
たとえば、取引先で提案資料を見せる場面でも、私物のスマートフォンからプレビューするだけで済みます。万一その端末を紛失したとしても、端末内に業務ファイルが保存されていなければ、資料が端末から直接流出するリスクを抑えられます。
ダウンロードを認めざるを得ない業務には、持ち出したファイルを暗号化するIRM(情報権利管理)などを備えたオプションのDirectCloud-SHIELDも組み合わせられます。なお、対応する端末やアプリは機能ごとに異なるため、私物のスマートフォンで利用する場合は事前に動作環境をご確認ください。
参照元:DirectCloud|スマートデバイスの企業内活用を支援
参照元:DirectCloud|DirectCloud-SHIELD
許可した端末と接続元だけにアクセスを限定できる
管理者が許可した端末以外からのアクセスは、DirectCloudのデバイス認証で遮断できます。アクセスを認めるOSを指定することも可能です。
IPアドレス制限や、一定時間だけ有効なワンタイムパスワードによる二要素認証と組み合わせれば、接続元と本人確認の両面から利用を絞り込めます。登録した接続元以外からのアクセスに限ってワンタイムパスワードを求める運用にも対応しています。
従業員が端末を紛失した場合は、管理画面から該当端末だけを選んで、すぐに接続を断てる仕組みです。
参照元:DirectCloud|情報流出を防ぐセキュリティ対策
誰がどのファイルを扱ったかを操作ログで追える
ログイン、ファイル操作、管理者の操作を含め、DirectCloudでは250種類以上の操作ログを取得できます。誰が、いつ、どの端末からログインし、どのファイルをアップロード、ダウンロード、プレビューしたのかを、期間やユーザーIDなどの条件で絞り込んで確認することが可能です。
私物端末から利用した場合も、記録の残り方は変わりません。記録が残ると従業員に周知しておけば内部不正の抑止につながり、事故が起きた際には流出の経路をたどる手がかりにもなります。
業務に必要な範囲だけにファイルを開示できる
閲覧だけを許可する、ダウンロードを禁じるといった権限は、DirectCloudの7段階のアクセスレベルで設定できます。アクセス権は第6階層のフォルダまで、ユーザー単位で割り当てる仕組みです。そのため、私物端末で働く従業員の権限そのものを絞る運用になります。
※アクセス権を設定できるフォルダの階層は、2026年11月時点のDirectCloud公式サイトの記載に基づきます。
導入前に決めた機密度の線引きも、そのまま設定に反映できます。顧客の個人情報や契約書類のフォルダには私物端末で働く従業員の権限を付与せず、社内向け資料は閲覧のみとする運用です。スマートデバイスでは、モバイルアプリの外部アプリケーション利用制限(オプション)により、ほかのアプリからファイルを実行・共有する操作も制限可能です。
自社のセキュリティ要件と照らして検討する際は、総務省のテレワークセキュリティガイドラインの要点をDirectCloudがまとめた資料もご活用ください。
参照元:DirectCloud|スマートデバイスの企業内活用を支援
参照元:DirectCloud|情報漏洩を防ぐセキュリティ対策
関連記事:総務省「テレワークセキュリティ ガイドライン」ダイジェスト版(総務省のガイドラインをもとにDirectCloudが作成した要約資料)
私物端末・スマートデバイスの業務活用を実現した事例
ここまで紹介した対策は、私物端末に限らず、スマートフォンやタブレットを業務で使う場面全般に通じる考え方です。
ここでは、DirectCloudをご利用いただいている企業様の中から、端末に資料を残さずに外出先で提示する、許可した端末だけに閲覧を限る、管理外のツール利用をなくすという3つの課題に取り組んだ事例をご紹介します。
端末に資料を残さず外出先で提示できるようになった事例
主婦層向けの人材派遣・人材紹介を手がける株式会社ビースタイル ホールディングス様では、取引先と大容量ファイルをやり取りする手段がほとんどありませんでした。営業ツールとして必須のiPadにデータを入れて持ち歩くことにも、不安を抱えていたといいます。
DirectCloudの導入後は、IPアドレス制限とワンタイムパスワードの組み合わせによって、外出先からのアクセスも安心して行えるようになりました。同社が営業チームに貸与したiPadではプレビュー機能を使い、ファイルを保存せずに営業資料を提示しています。
導入事例:株式会社ビースタイル ホールディングス様|iPadを使用し、外出先から会社の業務データや各種資料へ安全にアクセス
※取材時点の情報です。
端末に保存させず許可した端末だけに閲覧を限定できた事例
まちづくり・建築・不動産のコンサルティングを手がける株式会社インデックスコンサルティング様では、スマートデバイスで情報を見る際の端末への保存が、セキュリティ上難しい状況でした。特定のスマートデバイスだけにアクセスを許可したくても、デバイス認証を使えるサービスは高コストという悩みもありました。
導入後は、外部からファイルを閲覧する際もスマートデバイスに保存する必要がなくなりました。従業員のスマートフォンにはデバイス認証でアクセス許可を与えており、ほかの端末からの不正アクセスを遮断できる仕組みです。
導入事例:株式会社インデックスコンサルティング様|プレビュー機能でダウンロードすることなくファイル共有、情報漏洩の懸念が低減
※取材時点の情報です。
管理外のツール利用を防ぎ共有手段を統一できた事例
全国でキャリアショップなどを運営する兼松コミュニケーションズ株式会社様では、メールの添付ファイルに1ファイル20MBの上限があり、大容量ファイルを送れない業務がありました。取引先とのファイル授受を円滑にしたい、個人向けクラウドストレージを使ったシャドーITを防ぎたいという課題も抱えていたそうです。
導入後、DirectCloudは社内のファイル共有ツールとしてすぐに浸透し、シャドーITの防止に役立っています。コロナ禍をきっかけに広がったテレワークでも、ファイル共有の手段として活用いただきました。
導入事例:兼松コミュニケーションズ株式会社様|取引先や全国で運営する店舗スタッフとのファイル共有ツールとして活用
※2024年6月の取材時点の情報です。
まとめ
BYODは、私物端末を業務に生かして費用と効率の両面で成果を得られる一方、情報漏洩や労務、費用、プライバシーの課題を同時に抱える利用形態です。私物端末の状態を企業が把握しきれない以上、端末を管理するだけでは統制が途切れ、従業員の判断に頼る部分も残ります。だからこそ、扱ってよい情報の線引きや費用負担などのルールを導入前に固め、端末・データ・人の3方向から対策を組み合わせることが欠かせません。
導入に向けた準備が整っているかは、次の項目で確認できます。
- ●私物端末で扱ってよい情報を、機密度で線引きした
- ●対象にする業務と、許可する端末の条件を決めた
- ●勤怠の記録方法と時間外の連絡ルールを決めた
- ●費用負担と手当を就業規則に反映した
- ●BYODポリシーを文書化し、周知と見直しの頻度を決めた
- ●線引きを設定に反映できるツールを選定した
- ●従業員教育を定期的に行う計画を立てた
ルールと仕組みがそろえば、従業員は使い慣れた端末で安心して働け、企業は管理外の利用を抑えながら柔軟な働き方を広げられます。まずは私物端末に任せられる業務と情報の範囲を見極めることが、無理のないBYOD導入への近道です。
DirectCloudは、端末にファイルを残さないプレビュー閲覧、デバイス認証やIPアドレス制限による接続元の限定、250種類以上の操作ログ、7段階のアクセスレベルを備えた法人向けクラウドストレージです。業務データを保管する側で統制できるため、私物端末の状態に左右されずに情報漏洩のリスクを抑えられます。BYODを安全に始めたい企業のご担当者様は、ぜひ導入をご検討ください。
- タグ:
- クラウドストレージ