
AI利用ガイドラインとは?国の指針と生成AIの社内ルールの作り方・ひな型を紹介
生成AIの業務利用が広がる一方で、「どの情報を入力してよいのか」「どのツールを使ってよいのか」が社内で決まらないまま、現場の判断で利用が進んでいるケースも見られます。ルールがないままでは、管理外のツールに業務情報が入力され、情報漏洩や権利侵害が起きやすくなる点が課題です。
本記事では、AI利用ガイドラインの位置付けと国・公的機関の指針を押さえたうえで、社内ルールに盛り込む項目、作り方の手順、条文のひな型、形骸化させない運用方法を解説します。あわせて、ルールを守りながらAIを活用できる環境づくりの方法や、管理外のツール利用を正規環境に置き換えた事例も取り上げるので、自社のルールづくりに役立ててください。
本記事のサマリ
-
 AI利用ガイドラインとは、従業員がAIを使う際の目的や入力情報、出力の確認を定めた社内ルールである
-
国の指針の中心はAI事業者ガイドラインで、AI推進法に基づく適正性指針も2025年12月に決まった
-
禁止を並べず判断の基準を示し、棚卸しから経営承認まで部門横断で作ることが定着につながる
-
権限の範囲でのみAIが動き、操作も記録するDirectCloud AIなら、社内データを安全に活かせる
 目次
- 1. AI利用ガイドラインとは
- 2. 国・公的機関が示すAI利用のガイドライン
- 3. AI利用ガイドラインに盛り込む項目
- 4. AI利用ガイドラインの作り方
- 5. AI利用ガイドラインのひな型(条文構成例)
- 6. ガイドラインを形骸化させない運用
- 7. DirectCloud AIでルールを守れる環境をつくる
- 8. 管理外のファイル共有ツールを正規環境に置き換えた事例
- 9. よくある質問
- 10. まとめ
AI利用ガイドラインとは
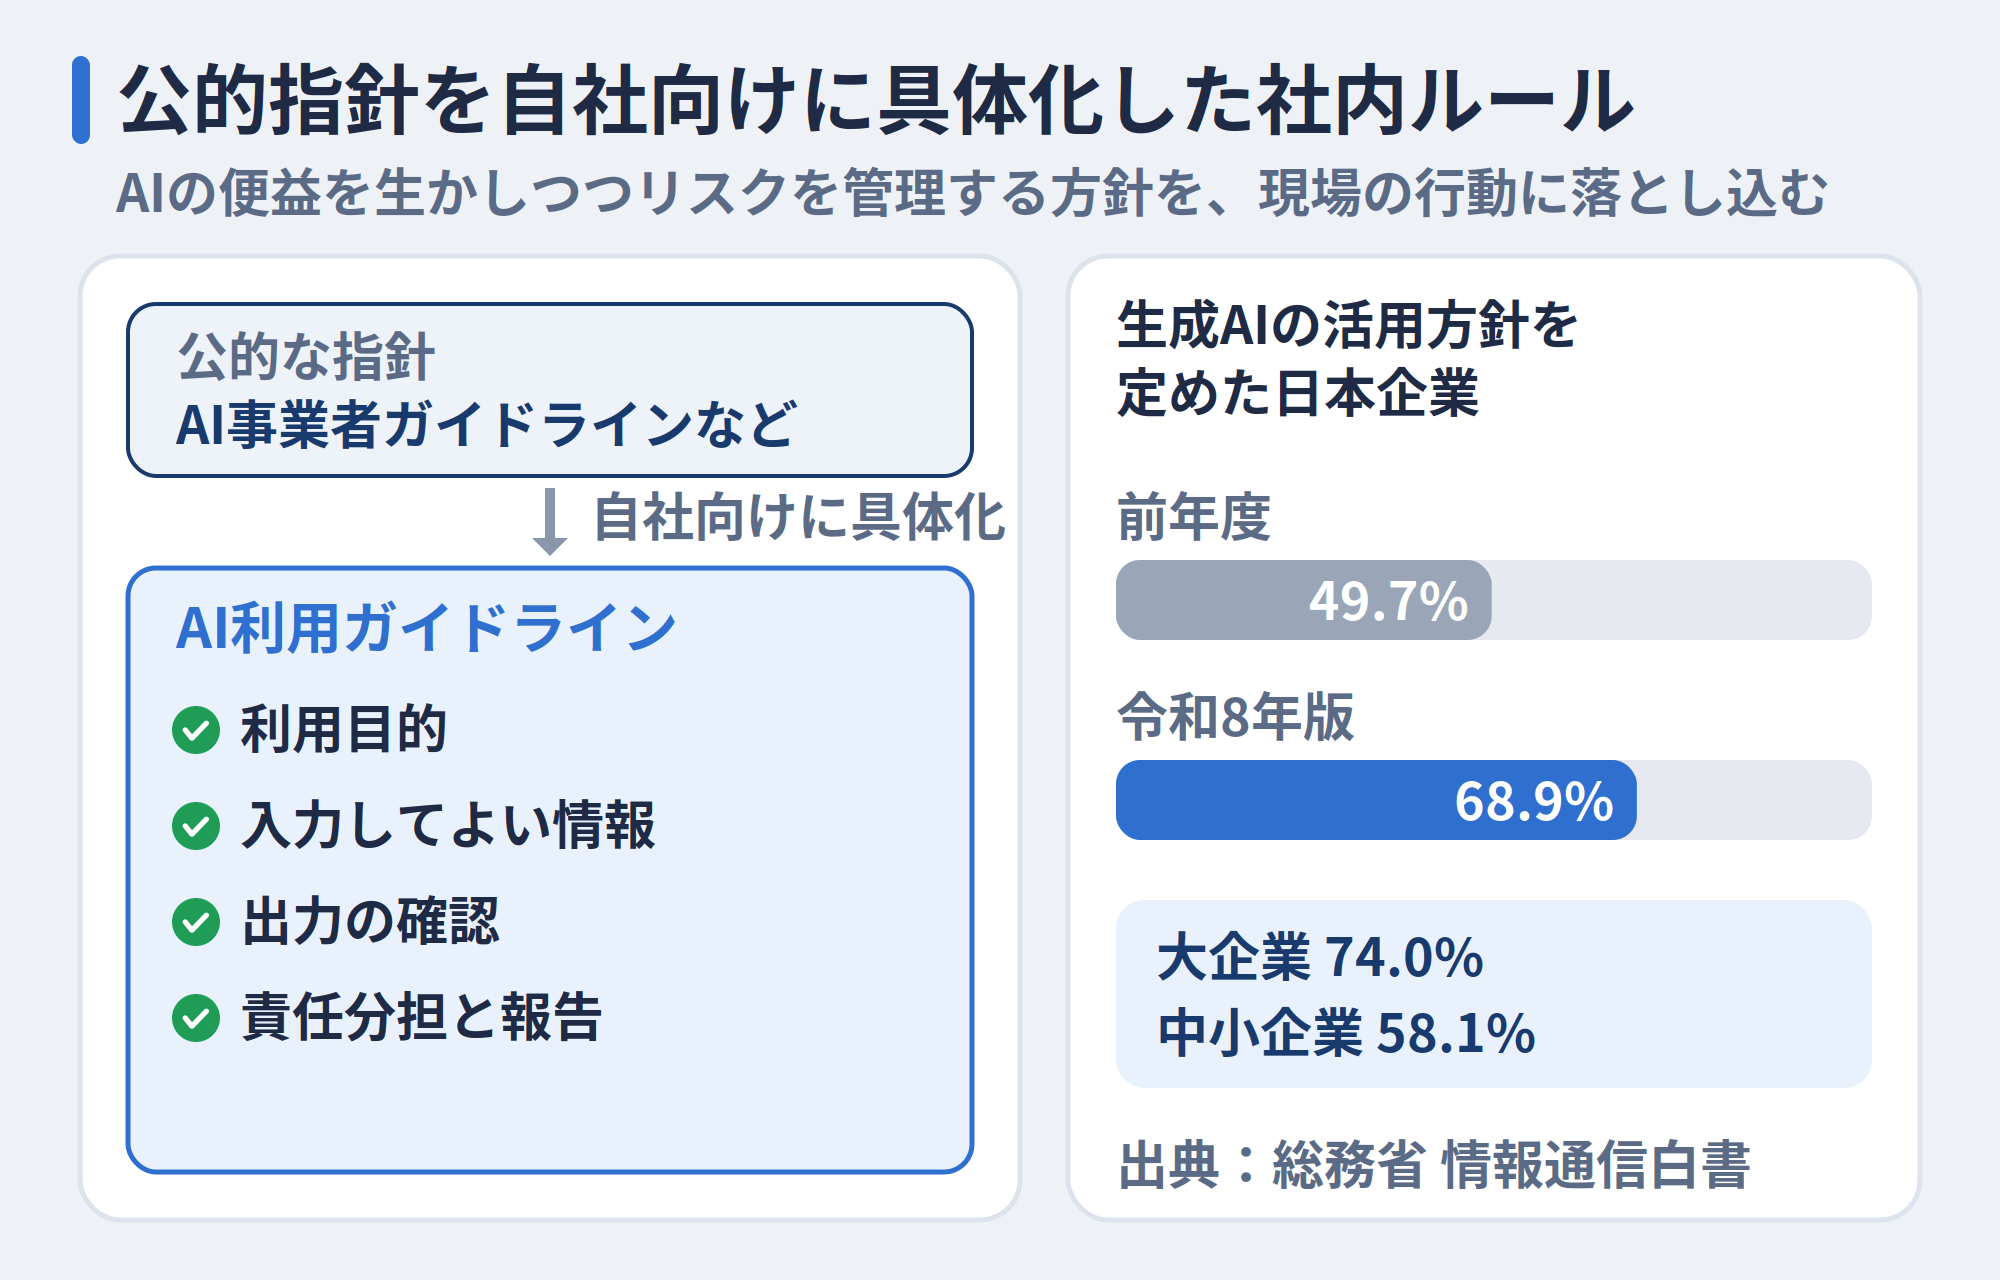
AI利用ガイドラインとは、従業員や委託先が業務でAIを使う際の利用目的、入力してよい情報、出力の確認、責任分担、報告方法を定めた社内ルールを指します。同じ言葉で、総務省と経済産業省の「AI事業者ガイドライン」など事業者向けの公的指針を表すこともあり、社内ルールは公的指針を土台に自社向けへ具体化したものです。
社内ルールは対象の多くが生成AIのため「生成AI利用ガイドライン」「生成AIガイドライン」とも呼ばれ、本記事では同じものとして扱います。なお、本記事で取り上げるのは企業によるAIの業務利用であり、学校・自治体向けの指針は対象外です。
総務省の企業向け調査をまとめた令和8年版情報通信白書によると、生成AIの活用方針を「積極的に活用する」または「領域を限定して利用する」と定めた日本企業は68.9%で、前年度調査の49.7%から上昇しました。企業規模別では、大企業が74.0%、中小企業が58.1%となっています。同白書は何らかの業務で生成AIを利用する日本企業を86.4%と報告しており、この数値は活用方針の設問で「わからない」と答えた企業を除いた集計です。
ルールがないまま利用が進むと、企業が把握していないAIツールへ見積書などの業務情報が入力されやすくなります。AI利用ガイドラインは、AIの便益を生かしつつリスクを管理する仕組みである「AIガバナンス」の方針を、現場の行動に落とし込む文書です。
参照元:総務省|令和8年版 情報通信白書 生成AIの活用方針等
参照元:総務省|令和8年版 情報通信白書 生成AIの業務利用状況
国・公的機関が示すAI利用のガイドライン
国が示すAI利用のガイドラインの中心は、総務省と経済産業省の「AI事業者ガイドライン」であり、国内のAIガバナンスに関する統一的な指針に位置付けられています。同ガイドラインは、総務省の「AI開発ガイドライン」「AI利活用ガイドライン」と経済産業省の「AI原則実践のためのガバナンス・ガイドライン」の3つを統合して策定されました。2025年12月には、AI推進法に基づき、すべての主体を対象とする国の「適正性指針」も決定されています。
国内では、AIの利用を包括的に規制する法律ではなく、国・公的機関・業界団体の指針が社内ルールの土台となる点が特徴です。自社の位置付け、AI推進法に基づく指針、統合前の旧指針、そのほかの指針、社内ルールとの対応の順に解説します。
参照元:総務省・経済産業省|AI事業者ガイドライン(第1.2版)概要
AI事業者ガイドラインとAI利用者の位置付け
AI事業者ガイドラインは、AIの開発・提供・利用に必要な取組の基本的な考え方を示す指針で、最新版は第1.2版(令和8年3月31日)です。第1.2版では、自律的に操作を進めるAIエージェントなどに関する事項も新たに盛り込まれました。対象は「AI開発者」「AI提供者」「AI利用者」に分かれ、AIを事業活動で利用する企業はAI利用者に当たります。AIを組み込んだ仕組みを構築して社内外へ提供すると、AI提供者を兼ねる場合がある点に注意が必要です。
各主体に共通する「共通の指針」は、人間中心、安全性、公平性、プライバシー保護、セキュリティ確保、透明性、アカウンタビリティ(説明責任)、教育・リテラシー、公正競争確保、イノベーションの10項目で構成されています。法律ではなく自主的な取組を支援する指針のため、法令に関わる記載を除き全項目を均等に守る必要はなく、リスクの程度や自社の資源に応じて取り組む前提です。「Living Document」として更新が続くので、参照する版を確認してください。
参照元:総務省・経済産業省|AI事業者ガイドライン(第1.2版)概要
AI推進法に基づく国の適正性指針
2025年12月19日、内閣府の人工知能戦略本部は、AI推進法第13条に基づく「人工知能関連技術の研究開発及び活用の適正性確保に関する指針」(適正性指針)を決定しました。国や地方公共団体、研究開発機関、活用事業者、国民というAIに関わるすべての主体に、自主的かつ能動的な取組を促すための指針です。
指針は、適正性確保の基本的な考え方、研究開発機関と活用事業者が特に取り組むべき事項、国と地方公共団体が特に取り組むべき事項、国民が特に取り組むべき事項の4部で構成されています。このうち事業者向けの事項は、AIを使った製品やサービスを開発・提供する事業者が主な対象です。
ただし、AIを事業で利用する企業も、人間中心や安全性、プライバシーなどの要素を理解し、規模やリスクに応じて取り組む必要があります。AI事業者ガイドラインなどの既存のガイドラインは、この指針の趣旨と整合させて具体的な取組を示す位置付けのため、社内ルールを具体化する際は引き続きAI事業者ガイドラインを参照するのが近道です。
参照元:内閣府|人工知能関連技術の研究開発及び活用の適正性確保に関する指針
AI利活用ガイドラインと10の原則
総務省のAIネットワーク社会推進会議が2019年に取りまとめた「AI利活用ガイドライン」は、AIの利用者が留意すべき事項を「AI利活用原則」として10項目で示しています。
- ●適正利用の原則
- ●適正学習の原則
- ●連携の原則
- ●安全の原則
- ●セキュリティの原則
- ●プライバシーの原則
- ●尊厳・自律の原則
- ●公平性の原則
- ●透明性の原則
- ●アカウンタビリティの原則
現在はAI事業者ガイドラインに取り込まれているため、新たに社内ルールを作る際はAI事業者ガイドラインを主に参照し、AI利活用ガイドラインは原則の考え方を確かめる資料として扱うのが適切です。
AI事業者ガイドラインの「共通の指針」も10項目ですが、利用者とデータ提供者に向けたAI利活用原則に対し、共通の指針は開発者・提供者・利用者に共通する内容で、教育・リテラシーなどを含む点が異なります。
参照元:総務省|AIネットワーク社会推進会議 報告書2019(案)概要(AI利活用ガイドライン)
そのほか参考にできる公的・業界団体の指針
社内ルールを具体化する際は、国以外の公的機関や業界団体の指針も役立ちます。主な指針と社内ルールづくりでの使い方を下表に示しました。
| 指針 | 発行主体 | 主な対象 | 社内ルールづくりでの使い方 |
| 生成AIの利用ガイドライン(第1.1版) | 一般社団法人日本ディープラーニング協会 | 生成AIを導入する組織 | 条項のひな型として、自社の目的に合わせて追加・修正して使う |
| AI導入・活用ガイドライン/生成AI利用の手引き | 東京都デジタルサービス局 | 都庁の各部門・職員 | 部門向けの指針と職員向けの手引きを分ける構成の参考にする |
| 行政の進化と革新のための生成AIの調達・利活用に係るガイドライン(第2.0版) | デジタル庁 | 政府機関 | 推進・ガバナンス体制や、調達・契約時の確認項目の参考にする |
| テキスト生成AIの導入・運用ガイドライン | IPA 中核人材育成プログラム卒業プロジェクト | 生成AIを導入・運用する組織 | 導入・運用・リスク管理の考慮事項の整理に使う |
一般社団法人日本ディープラーニング協会(JDLA)のひな形は、組織の活用目的に照らして追加・修正して使う前提で公開されています。
デジタル庁と東京都の指針は行政機関向けですが、デジタル庁がAI統括責任者(CAIO)を置く責任体制や、東京都が部門向けと職員向けで文書を分けた構成は、民間企業でも参考になる考え方です。
IPAの資料は、独立行政法人情報処理推進機構(IPA)の中核人材育成プログラムにおける卒業プロジェクトの成果物であり、IPAの見解を代表するものではありません。
参照元:東京都デジタルサービス局|AI導入・活用ガイドライン、生成AI利用の手引き
参照元:デジタル庁|「行政の進化と革新のための生成AIの調達·利活用に係るガイドライン(第2.0版)」を策定しました
参照元:IPA 独立行政法人情報処理推進機構|テキスト生成AIの導入・運用ガイドライン
AI利用者に求められる事項と社内ルールの対応
第5部「AI利用者に関する事項」でAI事業者ガイドラインが示す取組を、社内ガイドラインのどの項目で具体化するかを下表に示しました。左列は同ガイドラインの事項名を用い、右の2列は本記事で後述する社内ルールの項目に対応させています。
| AI事業者ガイドライン第5部の事項 | 対応する社内ルールの項目 | 社内ルールで定める内容の例 |
| 安全を考慮した適正利用 | 目的・適用範囲・利用できるツール | AI提供者が想定した範囲での利用、利用を認める業務 |
| 入力データ又はプロンプトに含まれるバイアスへの配慮 | 出力の確認と権利への配慮、入力してよい情報の区分 | 偏りのあるデータやプロンプトを入力しない注意、出力を事業判断に使う際の確認責任 |
| 個人情報の不適切入力及びプライバシー侵害への対策 | 入力してよい情報の区分 | 個人情報の入力可否と条件 |
| セキュリティ対策の実施 | 入力してよい情報の区分 | 機密情報の入力禁止、提供者のセキュリティ上の留意点の遵守 |
| 関連するステークホルダーへの情報提供・説明 | 報告・教育・改定のルール | 問い合わせ窓口、AIの出力を人の評価に使う際の説明 |
| 提供された文書の活用と規約の遵守 | 目的・適用範囲・利用できるツール | サービス規約の遵守、提供者から受け取った文書の保管 |
AI事業者ガイドラインの別添(付属資料)にあるチェックリスト・ワークシートは、自社ルールの抜け漏れ確認に使える資料です。公的指針の取組を現場の従業員が迷わず実行できる形にするため、続いて社内ガイドラインに盛り込む項目を、自社の言葉に置き換えながら具体的に検討します。
AI利用ガイドラインに盛り込む項目
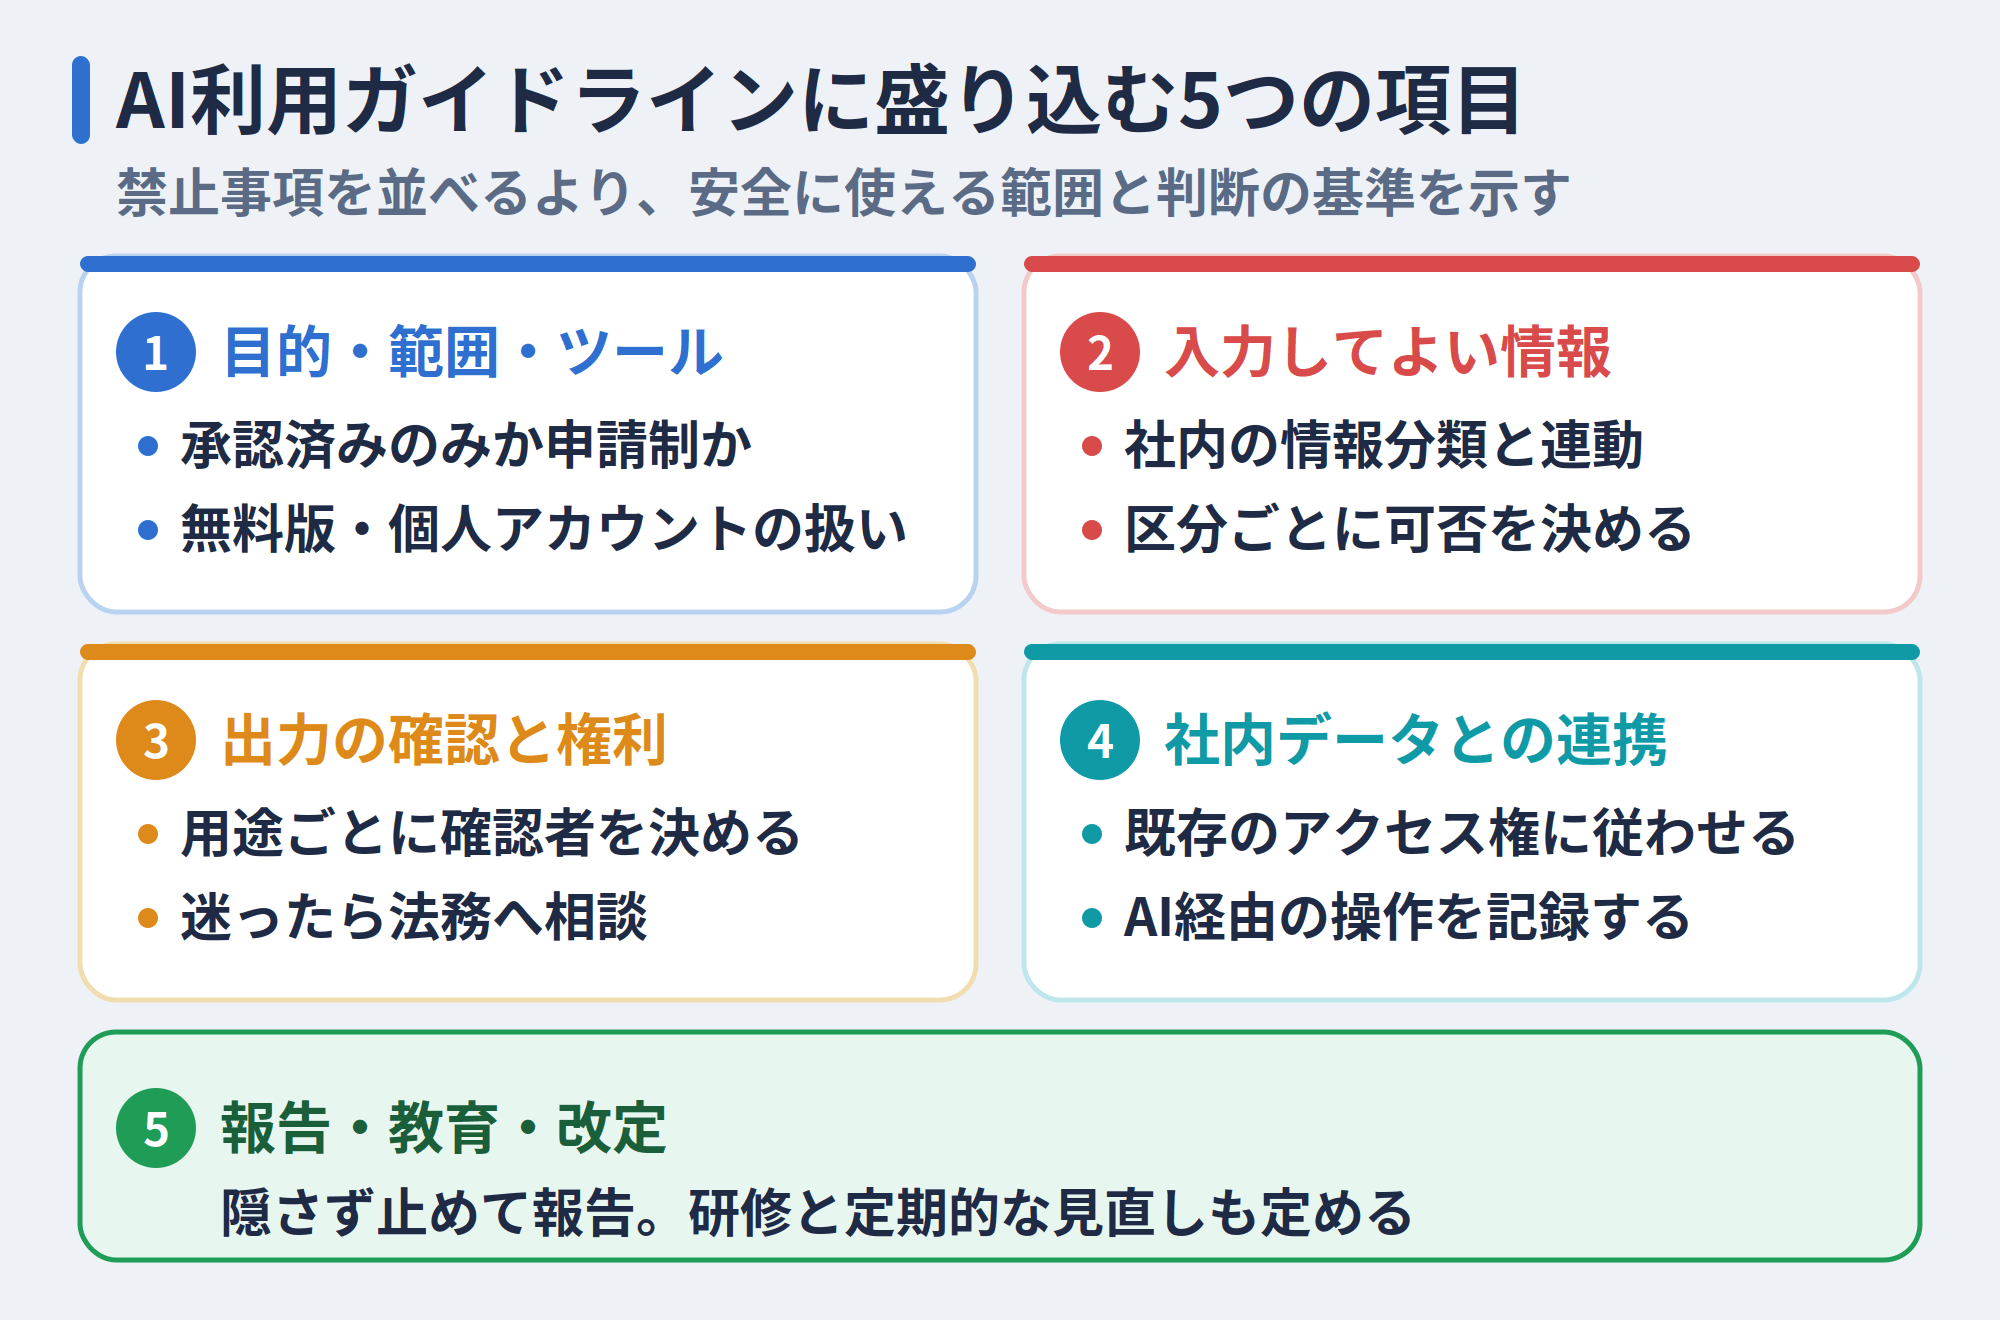
AI利用ガイドラインは、禁止事項を並べた文書ではなく、従業員が安全に使える範囲と判断の基準を示す文書です。基準が明確なら、現場が利用のたびに一から判断する必要はありません。
盛り込む項目は「目的・範囲・ツール」「入力」「出力」「社内データとの連携」「報告・教育・改定」の5つです。生成AIのリスクそのものは関連記事に譲り、続く各項では、リスクに対応する条項の決め方に絞って説明します。
目的・適用範囲・利用できるツール
目的には、業務効率化などAI活用を認める意義と、リスクを抑える方針の両方を書くのが基本です。適用範囲では、役員・正社員・契約社員・派遣社員・業務委託先のどこまでを対象とし、画像やコードの生成も含めるかを定めます。
利用できるツールは「承認済みツールのみ」か「申請制」かを決め、承認時の確認項目(入力データの学習利用の有無、保存期間、管理者機能、ログ、契約条件)も示しておきましょう。無料版や個人アカウントは、契約主体や入力データの取り扱い条件が法人契約と異なる場合があるため、扱いを明記する必要があります。例外申請の窓口がないと、想定外の業務がガイドラインの外で処理されかねません。
入力してよい情報の区分
入力の可否は「社外秘かどうか」の二択でなく、公開情報、社内限定情報、機密情報、個人情報など自社の情報分類と連動させて、区分ごとに定める方法が適しています。禁止・制限する情報は、個人情報、顧客情報、未公開の営業・財務情報、契約上の秘密保持の対象、認証情報、システム構成情報などと具体的に示しましょう。
個人情報保護委員会の注意喚起によると、個人情報取扱事業者が個人情報を含むプロンプトを入力する際は、利用目的の範囲内であることの確認が必要です。本人の同意なく入力した個人データが応答の出力以外の目的で扱われると、個人情報保護法に違反する可能性もあります。氏名を消しても、部署名や日時との組み合わせで個人や取引先が特定される場合がある点に注意してください。
同じ区分でも、承認済みの法人向け環境に限り条件付きで認めるなど、利用環境で可否を変えることも可能です。
参照元:個人情報保護委員会|生成AIサービスの利用に関する注意喚起等について
出力の確認と権利への配慮
AIの出力には、事実と異なる内容をもっともらしく示す誤り(ハルシネーション)や偏りが含まれる可能性があるため、そのまま成果物にしないことが原則です。確認者と確認の深さは用途ごとに変え、社内メモは利用者本人、顧客向け資料や社外公開物は部門責任者、人の評価や契約に関わる判断は決裁者が確認するといった形で定めます。
生成物が著作権侵害に当たるかを、既存の著作物と表現が似ているか(類似性)と、既存の著作物をもとにしたか(依拠性)で判断する点は、AIを使わない場合と変わりません。社外公開前の確認手順と、判断に迷ったときの相談先として法務部門などを明記しておきましょう。
参照元:文化庁|AIと著作権について
社内データをAIに連携させる場合のルール
生成AIの使い方は、チャットへの手入力から、RAG(社内文書を検索して回答に使う仕組み)、MCP(AIツールから外部のデータを取得する接続の仕組み)、AIエージェント(操作まで実行するAI)を通じて社内のファイルやシステムにつなぐ形へ広がっています。RAGは学習とは別の仕組みのため、「AIに学習させていないから安全」とは言えません。
参照させるデータを既存のアクセス権に従わせる、回答で権限外の情報を示させない、連携を許可するツールと利用者を限定する、AI経由の操作を記録する、送信や削除など影響の大きい操作は人の承認を必須にする、といったルールを別に定めましょう。ブラウザ拡張機能やAPI連携でデータが自動送信される経路も、対象に含めます。
報告・教育・改定のルール
誤入力や管理外ツールの利用に気付いたときの報告窓口と初動を定め、「削除して隠す」のではなく「操作を止めて報告する」と明記します。
軽微な誤操作まで一律に罰すると報告が遅れかねないため、罰則より早期の報告を促す設計が欠かせません。教育については、利用開始前と定期的な研修、経理や設計部門など職種ごとの研修、受講状況の確認まで定めておきます。
改定の責任者と見直しの時期を決め、技術やツールの利用規約の変化に合わせて更新する前提にしましょう。盛り込む項目が固まったら、続いて社内の合意を得ながらガイドラインを作り上げる手順を検討します。
AI利用ガイドラインの作り方
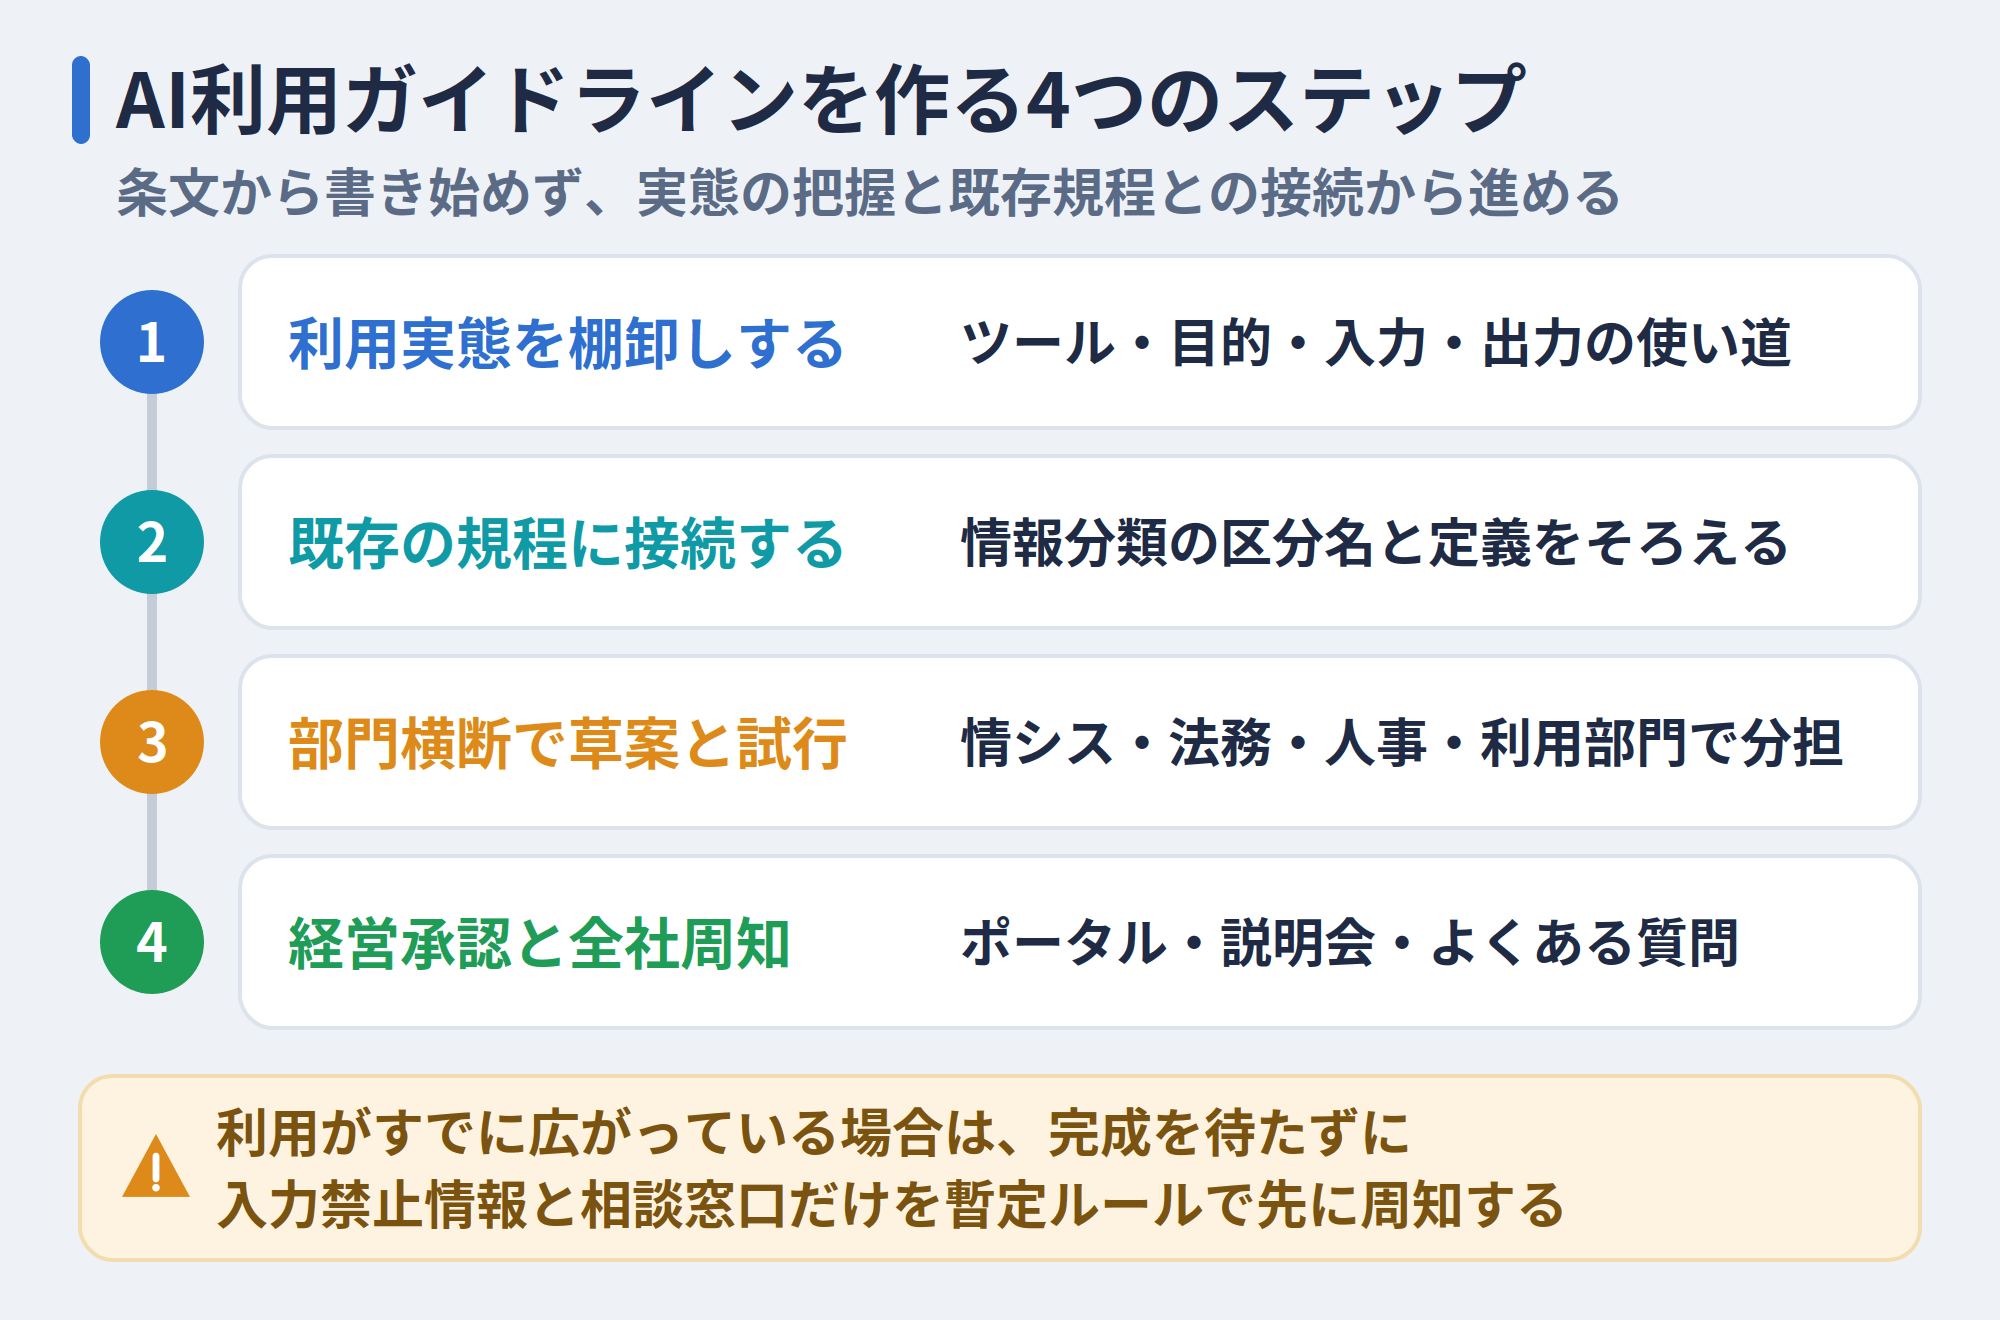
AI利用ガイドラインは、条文から書き始めると規定どうしの整合が崩れやすい点に注意が必要です。利用実態の把握、既存規程との接続、部門横断での草案作成と試行、経営承認と周知という順に進めます。
情報システム部門だけで作ると「使ってよい業務」が定義されず、禁止事項ばかりが増えやすいため、法務・人事・事業部門の参加が欠かせません。すでに利用が広がっている場合は、完成を待たずに入力禁止情報と相談窓口だけを暫定ルールとして先に周知する方法もあります。
暫定ルールの例は次の3行です。
- ●個人情報、パスワードなどの認証情報、営業秘密は、どのAIツールにも入力しない。
- ●承認されていないAIツールを業務で使いたいときは、情報システム部門に相談する。
- ●誤って入力したときは、操作を止めてすぐに情報システム部門へ報告する。
利用実態を棚卸しする
各部門に、利用中のAIツール、利用目的、入力しているデータ、出力の使い道の4点を確認することが第一歩です。アンケートだけでは個人で登録したツールの利用が漏れやすいため、アカウント連携の記録、通信の記録、経費精算の情報と照らし合わせると把握の漏れを減らせます。
ただし、記録を確認する範囲は、就業規則やプライバシーへの配慮と整合させなければなりません。棚卸しの結果から、利用を認めたい業務とリスクの大きい使い方を切り分けておくことが、現実に合ったルールづくりの土台です。
既存の規程と情報分類に接続する
最初に、情報システム部門と情報セキュリティ担当者が既存の情報分類規程を確認し、ガイドラインで使う区分名と定義を同じ体系にそろえます。AI用に別の区分を設けると、従業員がどちらに従えばよいか迷う二重の基準になりかねません。
続いて、情報セキュリティポリシーは情報セキュリティ担当、文書管理規程は総務、就業規則は人事、委託先との契約は法務というように、所管部門ごとに矛盾がないかを確認しましょう。違反時の扱いは、懲戒の根拠となる就業規則と整合させておく必要があります。
部門横断で草案を作り試行する
草案づくりには、情報システム、法務、人事、情報セキュリティ、利用部門の担当者でチームを作り、役割を分担する体制が適しています。情報システム部門はツール・ID・ログ、法務は契約・著作権・個人情報、人事は就業規則・研修、事業部門は利用目的・業務フローを受け持つ形が基本です。
草案ができたら、一部の部門で試行に移ります。たとえば総務部門で社内通知文の下書きに使ってもらい、寄せられた問い合わせや運用しにくい点を反映して修正する作業が、実務で使えるルールへの近道です。
経営承認を得て全社に周知する
試行を経た最終版は、経営会議などで承認を得て、全社の公式ルールとして位置付けることが大切です。総務省と経済産業省のAI事業者ガイドラインも、経営層のリーダーシップのもとでAIガバナンスを構築することが重要としています。
承認後は、社内ポータルへの掲載、説明会の開催、よくある質問の整備などを組み合わせて周知しましょう。説明会は質疑応答で疑問をその場で解消できる反面、一度きりでは忘れられやすいため、いつでも確認できるポータルやよくある質問と併用すると内容が定着しやすくなります。
AI利用ガイドラインのひな型(条文構成例)
ここまでに決めた項目を条文として並べた構成例を、下表に示しました。
| 条 | 見出し | 定める内容 |
| 第1条 | 目的 | AIを業務で利用する目的と、リスクを抑える基本方針 |
| 第2条 | 適用範囲 | 対象者(役員・従業員・派遣社員・業務委託先)と対象となるAI |
| 第3条 | 定義 | 生成AI、機密情報、個人情報、社外公開などの用語 |
| 第4条 | 利用できるツール | 承認済みツールの指定と、申請・例外の手続き |
| 第5条 | 入力情報 | 情報区分ごとの入力可否と、入力を禁止する情報 |
| 第6条 | 出力の利用 | 用途別の確認・承認と、権利への配慮 |
| 第7条 | 社内データとの連携 | 参照範囲、利用者の限定、操作の記録、影響の大きい操作の承認 |
| 第8条 | 教育 | 利用開始前と定期の研修、受講状況の確認 |
| 第9条 | 報告と違反時の対応 | 報告窓口、初動、就業規則との関係 |
| 第10条 | 改定 | 改定の責任者と見直しの時期 |
中核となる第4条から第6条について、条文の文例を示します。[ ]内は自社の部署名や規程名に置き換えてください。
第4条(利用できるツール)
利用者が業務で利用できるAIツールは、[情報システム部門]が審査し、別紙「承認ツール一覧」に掲載したものに限る。一覧にないツールを利用する場合は、利用目的、入力する情報、出力の使い道を記載して事前に申請し、承認を得なければならない。
第5条(入力情報)
利用者は、[情報分類規程]の区分に従ってAIツールへの入力可否を判断する。個人情報、顧客情報、認証情報、未公開の営業・財務情報、秘密保持契約の対象となる情報は、別紙で条件付きの利用を認めた場合を除き、入力してはならない。
第6条(出力の利用)
利用者は、AIの出力を確認せずに成果物として使用してはならない。出力を社外に公開する場合や、契約・人事評価などの判断に用いる場合は、[所属長]の確認を受けるとともに、第三者の権利を侵害していないかを確かめる。
表と文例は構成例のため、条文の文言は自社の情報分類や就業規則に合わせて、法務・人事と調整することが欠かせません。条文を一から書かずに済ませるなら、先に紹介した日本ディープラーニング協会(JDLA)の「生成AIの利用ガイドライン」の条項のみ版、簡易解説付き版、画像編を入手し、下敷きにするのも一つの方法です。
承認ツールの一覧、情報区分の表、例外申請書、報告窓口などを別紙に分けておけば、本文を改定せずに運用を更新できる点も見逃せません。
自社のAI利用ガイドラインをWebサイトで公開している企業もあり、条文の書き方の参考になります。参考にする際は言い回しではなく、利用できるサービスを「全社標準・個別承認・利用禁止」のように区分しているか、MCPなどの外部連携まで対象にしているか、改版履歴を残して定期的に更新しているか、自社と業種・規模・扱う情報が近いかを確かめましょう。
公開例は各社の業務や契約を前提にしているため、そのまま流用せず、自社の情報分類と承認手続きに置き換えてください。
ガイドラインを形骸化させない運用
ガイドラインは作成よりも運用のほうが難しく、公開直後は参照されていても、業務の実態と合わなくなると参照されない文書になりがちです。たとえば、新しいAIツールが登場しても承認済みツールの一覧が更新されなければ、現場は一覧を確かめなくなります。
守られる状態を保つには、正規の利用環境の提供、仕組みによる担保、定期的な見直しの3点が欠かせません。それぞれの進め方を順に解説します。
全面禁止にせず正規の利用環境を用意する
AIの利用を一律に禁止すると、形式上は安全に見えても、私用アカウントなど企業が把握できないAI利用(シャドーAI)に流れやすくなります。現場は業務を効率化したくてAIを使うため、禁止だけでは利用は止まらず、利用実態が見えなくなるだけです。
業務で使える承認済みの環境を用意し、公開情報は利用可、機密区分の情報は承認済みの特定環境でのみ利用可といった形で、どの情報をどの環境で扱えるかを示しましょう。ルールを守りながら使える状態をつくれば、AIの利用を管理できる範囲にとどめられます。
ガイドラインの項目を仕組みで担保する
ガイドラインを周知しても、従業員一人ひとりの注意に頼るだけでは、誤操作や見落としを防ぎきれません。項目ごとに技術的な仕組みで守れる状態をつくり、その記録を確認できるようにしておく必要があります。
項目別の仕組みと記録の例を下表にまとめました。
| ガイドラインの項目 | 担保する仕組みの例 | 確認する記録の例 |
| 利用できるツール | シングルサインオンとアカウント管理 | 承認済みツールの利用者一覧 |
| 入力してよい情報 | アクセス権の設定、情報漏洩対策製品による送信の検知 | 検知・遮断の記録 |
| 社内データとの連携 | 既存のアクセス権に従った参照範囲の制限 | AI経由の参照・取得の操作ログ |
| 報告と事後対応 | 操作ログの取得と保存 | インシデント発生時の追跡記録 |
取得するログの範囲や保存期間は、既存のログ管理の規程と整合させます。監視の範囲が広がりすぎると、従業員のプライバシーや労務上の扱いとぶつかるため、就業規則との関係も含めて人事・法務と確認しておきましょう。
利用状況を確認し定期的に見直す
承認ツールの利用状況、管理外ツールの検知件数、例外申請、研修の受講状況などは、月次で確認するのが目安です。AI事業者ガイドラインも「Living Document」として更新を重ね、環境・リスク分析から評価までのサイクルを繰り返すアジャイル・ガバナンスの考え方を示しています。社内ガイドラインも、見直しを前提に運用しましょう。
AIツールの利用規約や機能は変わるため、承認済みツールの契約条件と設定を定期的に確認し直すことも大切です。こうした運用には社内データの保管先で権限と記録を管理できることが前提となるため、続いてその具体的な手段を検討します。
DirectCloud AIでルールを守れる環境をつくる
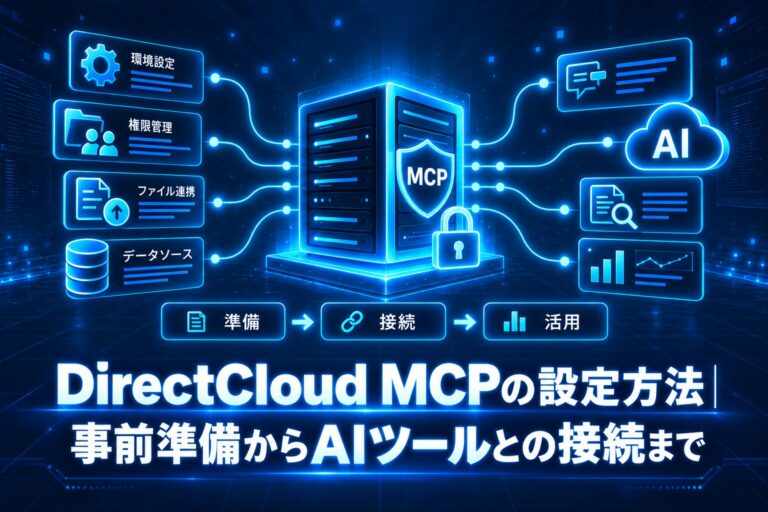
DirectCloud AIは、ChatGPT・Claude・Microsoft CopilotなどのAIツールからMCP接続で、オンライン・クラウドストレージ「DirectCloud」に保存した社内文書を活用できるサービスです。AIチャットボットやRAGなど、DirectCloud AI自身が社内文書をもとに回答を生成する機能も備えています。
MCPサーバーはFreeを含む全プランで利用できるため、まずはFreeで自社データとの連携や操作感を確かめることも可能です。
本記事で扱った課題に、DirectCloud AIがどう対応できるかを下表に示しました。
| 本文で扱った課題 | 対応するガイドラインの項目 | DirectCloud AIの機能 |
| AIが参照できる社内データの範囲を限定したい | 社内データとの連携 | アクセス権(ACL)の継承、MCP利用者制御 |
| AI経由の操作を後から確認したい | 報告・仕組みによる担保 | MCP API操作の記録 |
| 入力したデータの学習利用や保存場所を管理したい | 入力情報、利用できるツール | 入力・生成結果をモデル学習に使用しない、国内AWSでの保管 |
なお、MCP経由で取得したデータを接続先のAIサービス側でどう保存し、学習に使うかは、そのAIサービスの契約プランと利用規約にも左右されます。導入時は、接続先の条件もあわせて確認してください。
権限のあるデータだけをAIに参照させられる
DirectCloud AIでは、DirectCloudで設定した利用者のアクセス権(ACL)がMCP利用時にもそのまま適用されます。利用者が閲覧できないフォルダーは、AIからも参照できません。さらに管理者は、ユーザーごとにMCPの利用を許可・禁止でき、ガイドラインで連携を認めた従業員だけに利用を絞れます。
この利用者制御は、Eliteプラン以上で提供している機能です。原本をDirectCloudに置いたまま活用できるため、AIのためにファイルをコピー・移動する必要もありません。
誰がいつ何をしたかを記録できる
MCP経由の操作は、誰が・いつ・何を操作したかが記録され、監査や内部統制の場面で後から確認できます。ガイドラインで定めた報告と事後対応のルールを、記録で裏付けられる形です。
操作履歴の保存期間はプランによって異なり、Freeは60日間(保存・出力不可)、Basic・Valueは1年間、Elite以上は契約期間中となります。認証には有効期間30分の署名付きトークン(接続を認証するための期限付きの鍵)を使い、7日間使われていない接続は自動で廃棄されるため、放置された接続が残り続けることもありません。
学習に使わせず国内でデータを管理できる
DirectCloud AIでは、入力データや生成結果をAIモデルの学習に使用しません。データは国内のAWSで保管し、原本ファイルは国内のデータセンターに保存する構成です。AIチャットボットやRAGなど、DirectCloud AIが回答を生成する際には、個人情報のうち名前、Eメール、住所をマスキングする機能も備えています。
一方、MCP経由でChatGPTなどの外部のAIが回答を生成する場合のデータの扱いは、先に述べたとおり接続先の契約と利用規約に従う点も押さえておきましょう。ツールの承認時に確認する学習利用の有無やデータの保管場所は、DirectCloud AI側の仕様として明示しています。
管理外のファイル共有ツールを正規環境に置き換えた事例
続いて紹介するのは、AI活用そのものの事例ではありません。無料サービスや管理外のツールが使われていた状態を、DirectCloudの正規の共有環境と操作ログで統制できる状態に改めた事例です。
ガイドラインで定めた「承認済みの環境を用意する」「操作を記録する」という考え方がファイル共有の領域でどう機能したかを、業種の異なる3つの組織の事例でご紹介します。
無料サービスに頼る状態から正規環境で共有できる状態へ
茨城県の地方公共団体であるひたちなか市役所様では、建設部門のCADデータや観光部門の動画など、外部とやり取りするファイルの容量が大きく、分割して送付する手間が発生していました。その不便さから、職員が無料のファイル共有サービスを使ってしまうこともあり、内部統制が効かない状態だったといいます。
DirectCloud導入後は、共有リンク機能によって容量を気にせずファイルを授受できるようになりました。分割送付が不要になり、無料のサービスを使う必要もなくなったことで、管理外のサービス利用(シャドーIT)の抑制につながっています。
管理外のツールが広がる状態から全社で統一できる状態へ
携帯電話販売代理店として全国でキャリアショップを運営する兼松コミュニケーションズ株式会社様では、メールに添付できない大容量ファイルの共有、取引先とのファイル授受の円滑化、そしてファイル共有のために従業員が独断でツールを使うシャドーITの防止が課題だったそうです。
DirectCloudを社内の公式なファイル共有ツールとして展開したところ、すぐに浸透し、シャドーITの防止に貢献しました。現在は、取引先や全国の店舗スタッフとのファイル共有にご利用いただいています。
操作を追跡できない状態からログで確認できる状態へ
総合化学メーカーの東ソー株式会社様から情報システム部門が独立した東ソー情報システム株式会社では、ユーザーのファイル操作のログを取得できず、内部統制の強化が図れていませんでした。以前のオンラインストレージでは共通アカウントを使っていたため、有事の際に誰が操作したかを追跡しにくいという課題もありました。
導入後は、250種類以上の操作ログを取得できる機能によって、インシデント発生時の追跡性を確保できています。ログを使った調査で、怪しい記録のあるユーザーを無効にする対応も可能になりました。
よくある質問
最後に、AI利用ガイドラインの策定や見直しを進めるなかで生じやすい疑問として、法律上の義務の有無、業界ごとの指針、広島AIプロセスとの関係、AI倫理ガイドラインとの違いの4つを取り上げます。いずれも、本記事で紹介した国の指針や公的な資料をもとに回答しました。
AI利用ガイドラインの策定は法律で義務ですか?
-
2025年に成立した「人工知能関連技術の研究開発及び活用の推進に関する法律」(AI推進法)には、社内ガイドラインの策定を直接義務付ける規定はありません。同法第7条は、AIを事業活動で活用する事業者に対し、積極的な活用に努めることと、国や地方公共団体の施策に協力することを求める内容です。罰則の規定はないものの、同法第13条に基づく適正性指針では、事業者を含むすべての主体に、規模やリスクに応じた自主的な取組を求めています。
一方、個人情報保護法や著作権法などの既存の法令は、AIを利用する場面にもそのまま適用される点に注意が必要です。法令違反を防ぐ実務上の手段として、ガイドラインは欠かせません。
参照元:衆議院|人工知能関連技術の研究開発及び活用の推進に関する法律
参照元:内閣府|人工知能関連技術の研究開発及び活用の適正性確保に関する指針 業界ごとのAI利用ガイドラインはありますか?
-
医療・ヘルスケア分野では、医療AIプラットフォーム技術研究組合(HAIP)が「医療・ヘルスケア分野における生成AI利用ガイドライン」を2024年10月に発行し、2025年7月に第2版へ改訂済みです。
金融、医療、製造のように規制の強い業種では、AIの出力を使える範囲や承認の要件が、業種固有の法令や所管官庁の指針でさらに制限される場合があります。該当する業種の企業は、所管官庁の指針などを確認し、全社のガイドラインに業種固有の要件を上乗せして定めてください。
参照元:医療AIプラットフォーム技術研究組合|医療・ヘルスケア分野における生成AI利用ガイドライン第2版を発行 広島AIプロセスは利用企業に関係しますか?
-
広島AIプロセスは、G7で議論され、2023年12月のG7デジタル・技術大臣会合で包括的政策枠組みとして取りまとめられた、AIに関する国際的な枠組みです。その成果はAI事業者ガイドラインに反映されており、同ガイドラインでは、すべてのAI関係者が「全てのAI関係者向けの広島プロセス国際指針」に即した行動をすべきとされています。
AIを利用する企業も、無関係ではありません。利用企業にとっての実務上の対応は、AI事業者ガイドラインに沿って社内ルールを整えることです。
参照元:総務省・経済産業省|AI事業者ガイドライン(第1.2版)概要 AI倫理ガイドラインとは何が違いますか?
-
AI倫理ガイドラインは、人間の尊厳や公平性など、AIに関する価値観や原則を示すものです。国内では内閣府の「人間中心のAI社会原則」、海外では欧州委員会の「信頼できるAIのための倫理ガイドライン」などがあります。
AI利用ガイドラインは、こうした原則を踏まえ、自社の業務における入力・出力・ツール利用などの具体的な行動ルールに落とし込んだ文書です。AI事業者ガイドラインの共通の指針も、これらの原則や海外の指針から共通する要素を抽出してまとめたものにあたります。
まとめ
AI利用ガイドラインは、生成AIを安全に業務へ生かすための判断基準です。生成AIの業務利用が急速に広がる今、ルールがないままでは管理外のツールに業務情報が入力されやすく、全面禁止にしても利用実態が見えなくなってしまいます。国の指針を土台に、入力・出力・社内データとの連携などの基準を定め、部門横断で合意を得ながら作り上げて、現場が迷わず使えるルールにすることが大切です。
さらに、正規の利用環境と技術的な仕組みで守れる状態を整え、定期的に見直していけば、ガイドラインは形骸化せずに機能し続けます。まずは社内のAI利用の実態を棚卸しし、自社に合ったルールづくりの一歩を踏み出してください。
DirectCloudは、AIツールからMCP接続で社内文書を活用できるDirectCloud AIを提供し、利用者のアクセス権の範囲でのみAIが参照する仕組みや、管理者によるユーザーごとの利用許可、AI経由の操作ログの記録まで備えた法人向けクラウドストレージです。入力データや生成結果をAIモデルの学習に使わないため、ガイドラインで定めた入力や連携のルールを守りながらAIを活用できます。社内データを安全にAIへつなぎたい企業のご担当者様は、ぜひお気軽にお問い合わせください。
- タグ:
- セキュリティ